
コンテナ管理基盤は、アプリを配置し、更新や監視を行う土台です。運用の規模や要件によって、小規模な構成から複数クラスタの統合まで、選べる方式が変わります。
方式によって、開発会社に任せる範囲と費用の幅も変わります。
▼関連記事一覧
・コンテナ管理基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・コンテナ管理基盤開発でおすすめの開発会社/ベンダー6選と選び方
・コンテナ管理基盤開発の見積相場や費用/コスト/値段について
・コンテナ管理基盤開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
コンテナ管理基盤の概要
コンテナ管理基盤は、コンテナイメージを保管し、必要なサーバーへ配置する仕組みです。稼働状況を見ながら、更新や復旧も行います。また、開発、テスト、本番で同じ実行単位を再現し、誰がいつ何を変えたかを追える状態を目指します。
コンテナとDockerの違い
実行単位と運用ツールを分けて捉えると、必要な管理範囲を判断できます。
- コンテナ:アプリと必要なライブラリを分離した実行単位
Dockerは、イメージを作成し、端末やサーバーでコンテナを動かす代表的なツール群です。Dockerを使うことと、本番で複数のコンテナを自動で配置・監視することは別の話です。
1台で数個のWebコンテナを動かすだけなら、Composeなどの定義ファイル方式で足りる場合があります。
障害時の別ノードへの再配置や、負荷に応じた複製数の変更、複数チームでの共通デプロイには、オーケストレーターを含む基盤が必要です。
導入による変化と注意点
導入の効果は、開発から本番までの運用と、継続して発生するコストの両面で見ます。
- 標準化:環境差を減らし、リリースと復旧を揃える
- 状態比較:設定変更のレビューやロールバックを行いやすくする
たとえば、検証済みのイメージを本番へ昇格させると、「開発環境では動いたのに本番では動かない」という問題を減らせます。
ただし、コンテナ化で必ず安くなるとは限りません。社内にはクラスタとネットワークの知識が必要です。さらに、監視や脆弱性対応を継続して担う必要があります。イメージ管理や更新の作業も含まれます。
運用体制が弱いままでは、複雑さだけが増えます。導入そのものを目的にせず、リリース時間や復旧時間、可用性、運用工数などの指標で成果を定めておくと、導入後の判断がしやすくなります。
コンテナ管理基盤の種類
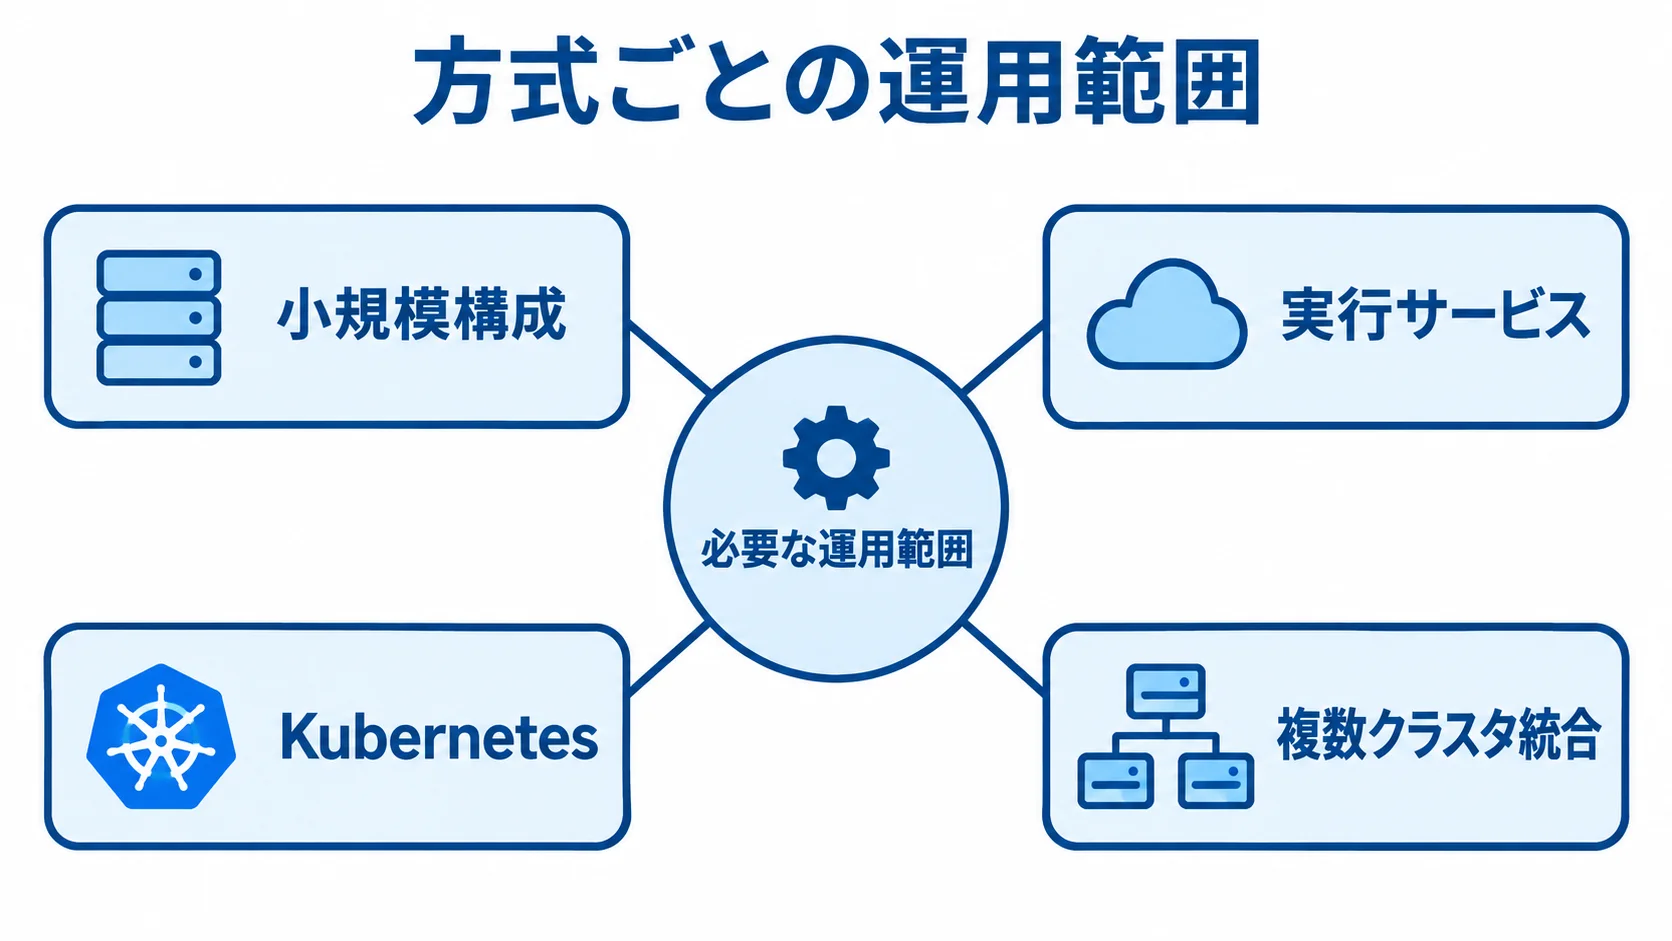
方式ごとの運用範囲は、次の4つに分けて整理できます。
- 小規模構成:サーバー上でコンテナを直接管理
- 実行サービス:コンテナ実行サービスを利用
- Kubernetes:Kubernetesを使う構成
- 複数クラスタ統合:大規模な企業向けの構成
方式を選ぶときは、サービス数や運用要員に加えて、停止を許容できる時間を確認します。さらに、監査の要件やデータの置き場所も見ておく必要があります。
小規模なDocker運用が向く場合
小規模構成を選ぶかどうかは、稼働要件を手作業の運用で満たせるかが目安になります。
- 適する条件:単一サービス、少数の開発者、明確な稼働時間
- 規模:1台から数台のサーバーで運用
構成が単純なため、学習コストや管理費を抑えやすく、開発・検証環境や夜間に停止できるバッチ処理に向いています。
自動再配置や複数ゾーンの冗長化が必要になると、運用スクリプトが増えます。また、細かな権限制御や複数チームでのセルフサービスを求めると、運用の手間がさらに膨らみます。
将来の拡大を見込む場合でも、最初から大規模な基盤は作らず、次の方式へ移る条件を先に決めておくと、過剰な投資を避けやすくなります。
マネージドコンテナ実行サービスが向く場合
運用の負担を、どこまでサービス側に任せたいかで考えます。
- 向く要件:サーバー準備や制御プレーン保守の負担軽減
CPUやメモリ、実行数の最小値・最大値を指定すると、負荷に応じた起動や停止を任せられます。少数のWeb/API、イベント処理、定期ジョブから始める企業に適します。
複雑な配置ルールや特殊なネットワーク、GPUが必要な場合や、オンプレミスと統一して運用したい場合は、サービスの制約を確認する必要があります。
サービス料金のほかにも、計算資源やストレージ、通信などの費用がかかります。ロードバランサーやログも対象になるため、無料枠や管理料だけで比べないことが大切です。
Kubernetesが必要な企業の条件
複数のサービスを共通の仕組みで管理する場合は、必要な機能と運用体制が釣り合うかを見ます。
- 管理機能:配置、公開、ジョブ、オートスケール、ローリング更新
複数の開発チームがあり、デプロイの頻度が高く、マルチゾーンや複数環境を前提にする場合は、標準化の効果が出やすくなります。
一方で、クラスタの運用には、ネットワークやストレージ、認証の知識が必要です。さらに、監視やアップグレードの知識も求められます。そのうえで、サービス数や可用性目標、担当者の経験を評価します。
Kubernetesを導入すること自体を成功条件にせず、マネージド型と自社管理型を比べて選びます。
コンテナ管理基盤の主要な構成要素
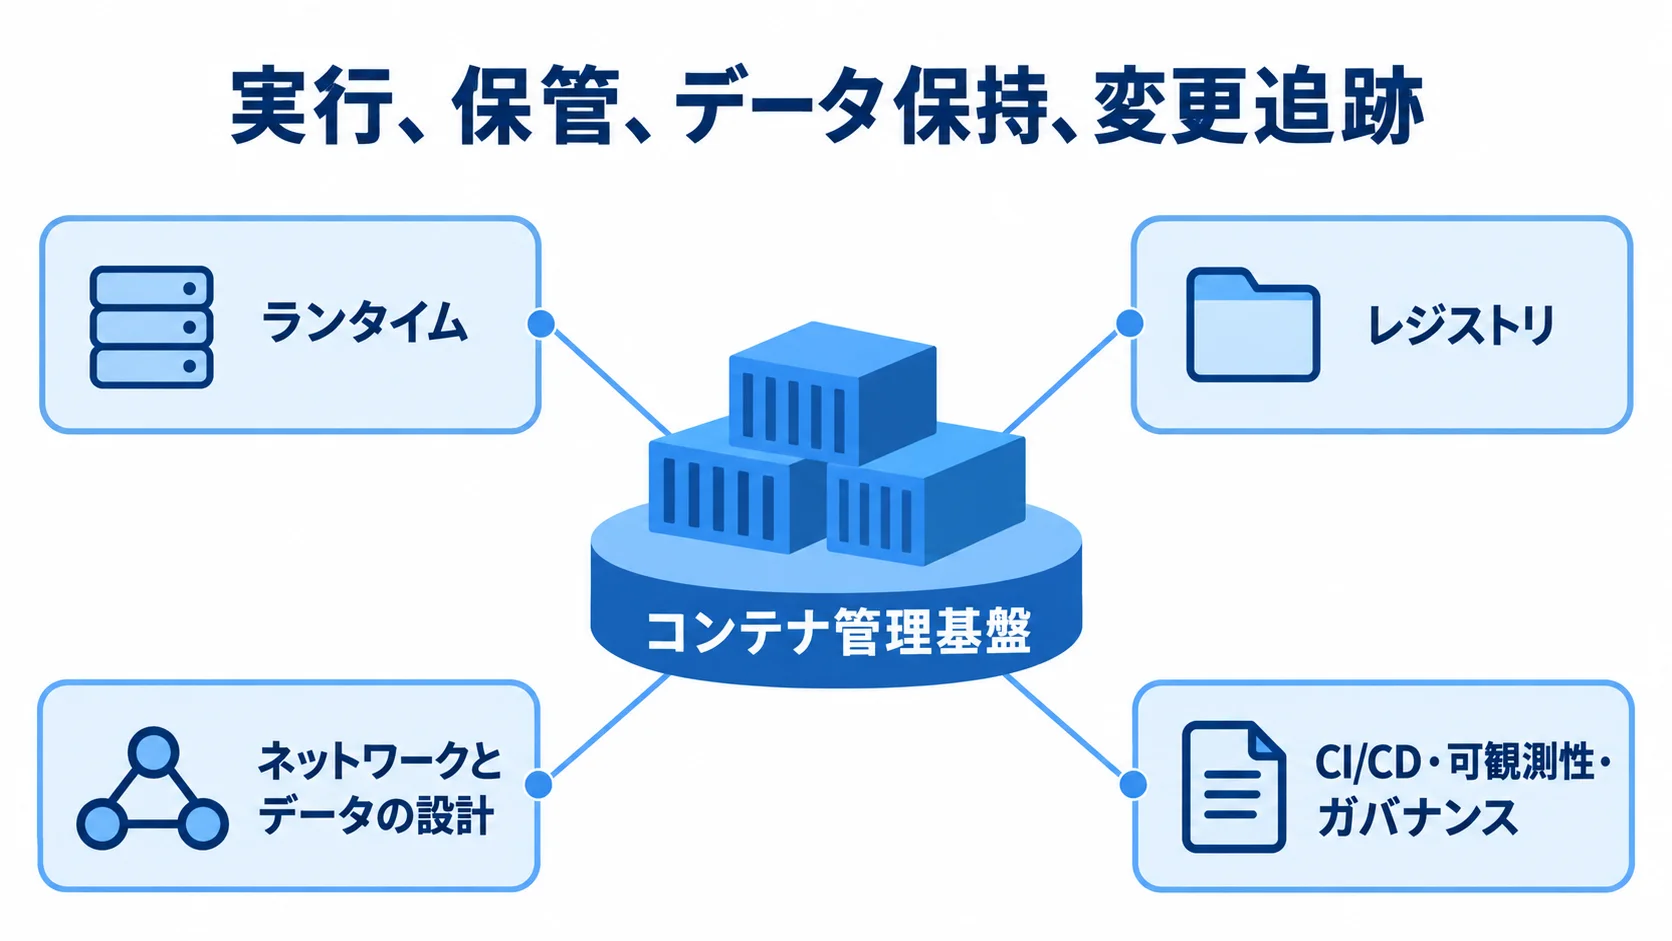
基盤を設計するときは、実行場所だけでなく、イメージ作成から通信、データ、監視、権限までを一連の流れで捉えます。どれか一つでも後回しにすると、本番リリース直前に設計をやり直すことがあります。
イメージ管理と実行環境の確認事項
配布の再現性と安全性を確かめるには、実行環境と保管先を分けて見ていきます。
- ランタイム:イメージを取得し、コンテナを起動・停止
- レジストリ:承認済みイメージを保管
レジストリでは、タグやダイジェストによる世代管理と、脆弱性スキャンを扱います。署名や保存期間も決めておきます。特に、中身が変わるlatestは避け、固定した識別子で本番へ配布します。
本番イメージに不要なツールを含めないためには、マルチステージビルドを検討します。また、ベースイメージの更新担当と期限も決めておきます。
レジストリへのアクセスはワークロード単位に絞り、公開イメージを無条件に本番へ入れないルールを設けます。さらに、イメージを小さくすると、デプロイ時間や通信量も抑えやすくなります。
ネットワークとデータの設計
通信経路と永続データを分けて設計し、障害時に守る対象をはっきりさせます。
- 経路分離:外部の入口、サービス間の通信、管理者の接続を分ける
- 通信制御:許可する通信のルールを管理
入口にはロードバランサーやIngressまたはGateway APIを、制御にはファイアウォールやNetworkPolicyを使い、DNSも含めて組み合わせます。許可する通信は、文書にして明らかにします。
サービス名だけで通信を信頼せず、認証や暗号化、監査ログ、出口通信の制御も要件に含めます。
障害や更新でコンテナは作り直されるため、データベースやアップロードファイルをローカル領域へ保存しません。
データの保存先は、永続ボリューム、外部データベース、オブジェクトストレージから使い分け、バックアップも含めて決めます。RTO(目標復旧時間)とRPO(目標復旧時点)も決めておきます。ただし、復元テストのないバックアップは、実質的な復旧手段になりません。
CI/CD・可観測性・ガバナンスの組み込み
変更の流れと稼働状況を追えるように、統制ルールとあわせて仕組みを設計します。
- 変更監査:担当者と稼働中のイメージを追跡
CI/CDでは、ソースの変更からデプロイ、ロールバックまでを一連のパイプラインにまとめます。途中では、テストに加えて、イメージ作成や脆弱性スキャン、承認の工程を組み込みます。
GitOpsでは、望ましい実行状態をリポジトリで管理し、変更履歴と承認者を残します。ただし、緊急変更の手順も用意しておき、通常のレビューを迂回したままにしません。
可観測性は、メトリクスやログ、トレース、アラートを一体で設計します。CPU使用率に加えて、遅延やエラー率もSLOと結び付けて監視します。さらに、キュー滞留や再起動の状況、ディスクや外部サービスの失敗率も対象にします。
コンテナ管理基盤の開発・導入の進め方
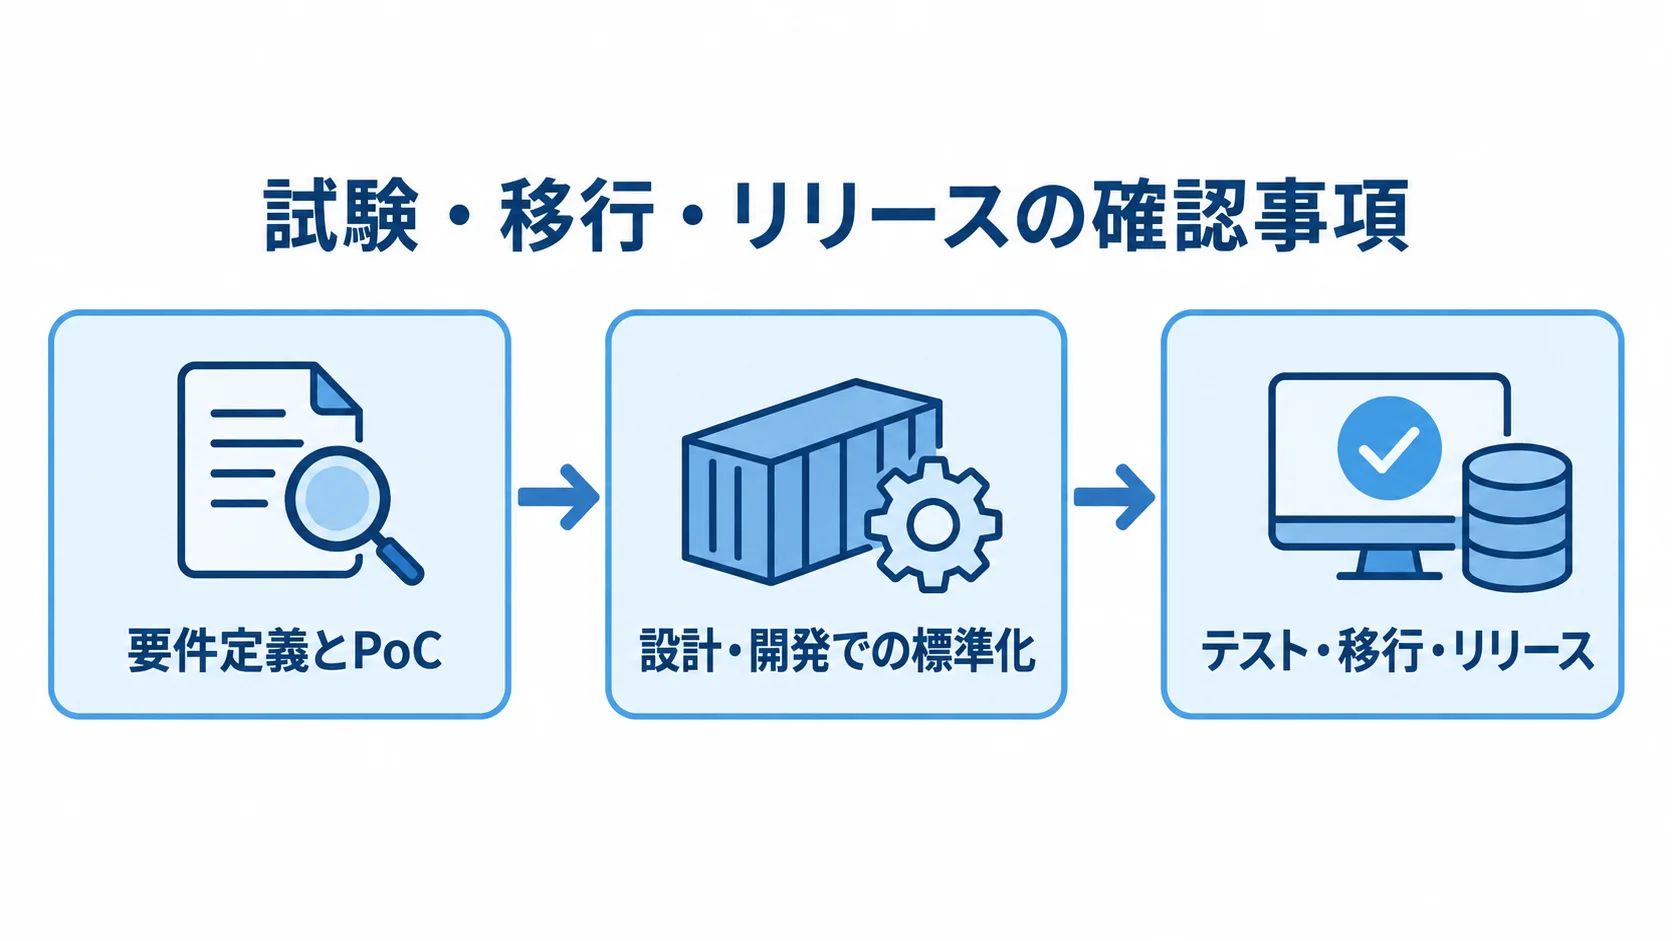
導入は、技術を選ぶことより先に、対象業務と成功条件を決めるところから始めます。PoCで検証したうえで、設計、移行、運用の順にリスクを減らしていきます。
要件定義とPoCで決めること
要件定義では、移行の対象とPoCの合格条件を先に具体的に決めておきます。
- アプリ要件:言語・フレームワーク、外部接続、データ特性
- 負荷と運用:ピーク負荷、月間デプロイ回数、停止可能時間
可用性やRTO、RPOは、非機能要件として決めます。加えて、ログ保管期間や監査、個人情報の扱いも要件に含めます。運用時間帯も、あわせて整理しておきます。
Java、.NET、PHPなどの移行では、ファイルやセッションへの依存を確認します。バッチやDB接続への依存も、確認の対象です。
PoCでは、起動確認だけでなく、一つの業務サービスを使って試します。ビルドからデプロイまでと、負荷試験やログ確認を行います。障害時の再配置や切り戻し、バックアップ復元も確かめます。
成功条件は、デプロイ時間や復旧時間、月額費用など、測定できる指標で決めておきます。運用担当者の作業時間も、数字で測れるようにします。
設計・開発での標準化
標準化では、どの環境でも共通にする設定と、本番だけに必要な可用性の条件を分けて整理します。
- 共通設定:名前空間、ラベル、リソース要求、ヘルスチェック
- 実行設定:環境変数、Secret、ネットワーク、ストレージ、ログ
テンプレートとレビュー基準を用意しておくと、アプリチームが毎回ゼロからマニフェストを書かずに済みます。開発・検証・本番の差は、手作業に隠さず設定として明示します。
本番では、複数レプリカやPod Disruption Budgetを、アプリに合わせて決めます。さらに、起動・準備・生存プローブやトポロジー分散、オートスケールも、アプリの特性に合わせて決めます。
レプリカを増やしても、DBや外部APIが単一障害点のままでは、可用性は上がりません。そのため、サービス単位で、アプリとデータ、通信と監視の両面から評価します。
テスト・移行・リリースの確認事項
試験、段階的な切り替え、運用の引き継ぎは、一続きの計画として立てます。
- 試験:機能や負荷、セキュリティ、ノード停止、更新、復元の確認
- 段階切り替え:切り替えの条件や監視指標、停止条件、切り戻し手順
- データ移行:同期方法と切り替え中の更新受付
リリース後は、Runbookや連絡網、責任分界表を運用チームへ渡します。エスカレーション基準も、あわせて引き継ぎます。また、クラスタ更新は計画メンテナンスとし、互換性試験とロールバック手順を毎回確認します。
Kubernetes v1.34では、58件の機能強化が入り、23件がStableへ移行しました(出典:Kubernetes公式リリースノート、2025年)。新機能より、サポート期間と更新を続ける体制を優先します。
コンテナ管理基盤の費用相場と開発期間
費用は、初期費用と継続費用に分けて考えます。初期費用は、基盤の初期構築とアプリの改修や移行が中心です。継続費用は、クラウドや機器の実費と運用・保守がかかります。
次の金額は、基盤やCI/CD、監視に加えて、認証や移行設計まで含む類似案件をもとにした企画用の目安で、正式な価格表ではありません。金額は、可用性やネットワーク、対象アプリ数で変わります。移行量や夜間対応によっても、さらに変わります。
▶ 詳細はこちら:コンテナ管理基盤開発の見積相場や費用/コスト/値段について
初期開発費の目安
初期費用は、構成の規模と開発期間をあわせて、企画段階の目安として比べます。
- PoC:100万〜300万円、1〜2か月
- 開発・検証環境:300万〜800万円、2〜4か月
- 本番クラウド基盤:800万〜2,000万円、4〜8か月
- 複数クラスタ等:2,000万〜5,000万円以上
- 複数拠点・災害対策:6〜12か月以上
既存アプリをマイクロサービス化する場合は、API・DB分割や非同期処理、テスト自動化が加わります。このため、改修費は別途1,000万〜5,000万円以上となることがあります。
教育や移行リハーサル、復旧テストを削ると、本番後の障害対応や属人化で費用が増えることがあります。見積では、基盤費とアプリ改修費を分けます。
月額のクラウド費用と運用費
月額費用は、クラウドの実費と管理料、運用委託を分けて見積もります。
- 標準実費:3〜6ノード、LB・保存・ログ・バックアップ・監視込みで月10万〜50万円(推定)
- 高額構成:複数環境・ゾーン、大量ログ、GPU、外向通信、長期保存で月50万〜200万円以上も
- 管理料例:1クラスタ1時間0.10ドル(730時間約73ドル)、拡張期1時間0.60ドル(出典:クラウド事業者の公開Kubernetes料金表、2026年)
- 追加費用:計算資源やディスク、ロードバランサー、IPアドレス、通信・ログ、バックアップ
- 委託運用:対応範囲と費用を確認
管理料だけで比べず、各費用を含めて考えます。推定額は、リージョンや機種、稼働時間で変わります。為替の影響も受けるため、料金計算ツールで確認しておきます。
24時間365日の監視や一次対応、パッチ適用を委託する場合、月50万〜200万円以上の運用費を別に計上します。クラスタ更新や月次レポートも委託に含める場合は、その分の費用を見込みます。
自社で運用する場合も、担当時間や夜間当番の負担をTCOに含めます。教育や資格更新、障害応援の費用も加えて考えます。特に、初期費用が安くても、5年分の運用費を合算すると判断が変わることがあります。
5年TCOの計算方法
初期投資と継続の負担を同じ期間でそろえ、導入の効果もあわせて比較します。
- 初期費:調査、設計、開発、移行、教育
- 継続費:クラウド・機器料、監視・保守、脆弱性・バージョン対応、障害、追加開発
- 継続費の内訳:利用料や保守、脆弱性対応、更新、障害対応、追加開発を、項目ごとに分けて示す
- 比較前提:割引・無料枠は条件変更後の通常料金も併記。クラスタ数、環境数、ログ期間、転送量を揃える
効果も、費用だけでなく、リリース頻度や停止・復旧時間、運用担当者の削減時間で見ます。
月4回の手作業リリースを自動化して、毎回6時間ずつ減らせるなら、年間では288時間の削減になります。ただし、実際の効果は業務や体制によって異なるため、PoCの前後で測定します。
セキュリティと運用で失敗しないための要点
セキュリティは、イメージやクラスタ、ネットワークの各面と、Secretや運用者の権限を分けて考えます。
開発環境の設定が本番へ持ち込まれないよう、ポリシーを自動で検査し、違反は警告するか拒否します。
イメージと権限の守り方
承認済みの配布経路を保ち、実行時の制約や利用者の権限を絞り込みます。
- イメージ検査:依存関係、脆弱性、SBOM、署名を確認し、承認済みレジストリから配布
root実行や特権コンテナは、必要性を説明できない限り禁止します。不要なLinux capabilitiesやホストへの直接アクセスも、同様に制限します。
Secretは、マニフェストに平文で書かず、専用の管理と暗号鍵で保護します。権限は、クラスタ管理者や名前空間管理者、デプロイ・参照・監視の担当に分け、RBACで最小権限を付与します。
運用には、多要素認証や短期の認証情報を含めます。監査ログの取得や、退職・異動時の即時削除も欠かせません。特に、作業を簡単にするために人へ広い権限を渡すほど、侵害時の影響範囲は大きくなります。
Pod Security Standardsの確認内容
制限の段階と適用方法を確認し、既存アプリへの影響も評価します。
- 3段階:Privileged、Baseline、Restricted
- Restricted:非root、seccomp、許可ボリュームを厳格化
Restrictedは互換性とのトレードオフがあります(出典:Kubernetes公式Pod Security Standards、2026年)。最初からRestrictedにすると既存アプリが起動しないことがあるため、開発・検証環境で警告を出し、違反を直してから本番の重要な名前空間で強制します。
例外申請は、安全性と互換性を記録した形で設け、無期限の例外を残さないようにします。
クラスタ更新と障害対応の定着
定期作業、更新手順、障害時の責任分担をあらかじめ決めておきます。
- 定期確認:日次アラート、週次脆弱性、月次コスト・SLO
- 復旧訓練:四半期ごとに実施
更新手順には、互換性試験やバックアップ、切り戻しを含めます。告知や監視の強化も、手順に入れておきます。また、サポート期限は台帳で管理し、期限の直前になってからの更新を避けます。
障害時は、アプリと基盤、データ、ネットワーク、外部サービスの責任を切り分けます。そのうえで、アラートにはSLOへの影響と担当者を結び付けておきます。
原因分析では、ログに加えて、デプロイ履歴やイメージのダイジェストを確認します。さらに、ノード状態やネットワーク変更、外部サービスの情報も、時系列で照合します。
コンテナ管理基盤の開発会社・ベンダーの選び方
Kubernetesの構築だけでなく、コンテナ化からCI/CD、監視まで確認します。加えて、脆弱性対応や更新、障害時の指揮系統も見ておきます。
導入担当と運用担当が異なる場合、引き継ぎ条件と責任分界を契約前に明らかにします。
実績と対応範囲の評価
依頼先は、技術名だけでなく、自社に近い事例と実際の作業範囲で評価します。
- 事例:「Kubernetesを使ったことがある」より、規模と運用の内容まで含めて見る
- 質問事項:移行前後の課題、規模、頻度、運用時間、障害
作業範囲は、現状診断やアプリ改修、データ移行から運用移管まで、一続きで確認します。特に、通信やCI/CD、監視の範囲を確かめます。セキュリティ、教育、24時間対応も、対象に含めて見ておきます。
設計だけか、構築・移行・保守までかで、必要な体制は変わります。そのため、対象外の作業も提案書に明記してもらい、追加費用が発生しうる領域を把握します。
見積と契約の比較項目
各社の見積は、同じ条件で比べます。導入時から契約終了時までの責任も、あわせて確認します。
- 比較条件:作業、工数、期間、前提、成果物と検収、変更単価
- 作業内訳:基盤・改修、試験、移行、監視、教育・文書、保守
- クラウド条件:リージョン、ノード、環境、稼働時間、転送量
契約では、一次対応や復旧目標、パッチ期限を確認します。さらに、更新担当や夜間連絡、再委託の扱いも見ます。ログやマニフェストの所有権も、確かめておきます。
終了時には、データやイメージ、マニフェストを持ち出せるかを確認します。監視設定や手順書も含めて確かめます。また、属人化や再現できない自動化は、移行費用を高めます。
RFPに入れる項目
各社が同じ前提で構成案と運用条件を返せるよう、提案依頼書を整えます。
- 対象・性能:アプリ・移行範囲、環境、負荷、SLO、RTO・RPO
- 運用要件:停止時間、ログ保管期間・所在地、認証・監査、更新、24時間対応
- 安全・契約:スキャン、署名、パッチ期限、復旧試験、責任分界、データ返却
- 提案案:最小、標準本番、高可用性・災害対策の3案
- 比較軸:初期費・月額実費・運用費、期間・要員、リスク、代替案、5年TCOと運用継続性
▶ 詳細はこちら:コンテナ管理基盤開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:コンテナ管理基盤開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:コンテナ管理基盤開発の発注/外注/依頼/委託方法について
よくある質問
費用や技術の優劣だけでなく、自社のアプリ、体制、運用要件に照らして判断します。
小規模なシステムでもKubernetesは必要ですか?
Kubernetesが必要かどうかは、システムの規模や体制によって変わります。サービス数が少なく、停止許容時間が長く、担当者が限られる場合は、マネージド実行サービスや簡易構成が適切なことがあります。
将来Kubernetesへ移行する条件を決めて、小さく始める方法も有効です。
オンプレミスとクラウドはどちらがよいですか?
まず、データの所在地や既存設備を比べます。次に、遅延や調達期間、運用要員を見ます。そのうえで、災害対策と5年TCOも含めて判断します。
クラウドは制御プレーンや機器調達の負担を減らしやすい一方、オンプレミスは既存設備や閉域要件を活かせる場合があります。
どちらも、責任分界と更新費を含めて比べます。また、イメージやマニフェストを標準形式で管理しておくと、将来の移行余地を残せます。
既存の業務システムをコンテナ化できますか?
可能です。ただし、すべてを一度に移す必要はありません。ステートレスなWeb/APIから始めて、ファイルやセッションへの依存を確認します。バッチや外部接続、DBへの依存も、確認の対象です。
古いミドルウェアやライセンス制約があれば、アプリを改修せず、周辺の実行環境だけを見直す案も比べます。
コンテナ管理基盤を導入すると費用は下がりますか?
自動化や資源の効率化で、費用が下がる可能性はあります。ただし、必ず下がるとは限りません。
一方で、クラスタや監視の導入によって、学習費や運用費、セキュリティ費が増えることもあります。利用率やデプロイ工数、復旧時間を導入の前後で測り、月額実費も含めて、同じ期間で比べます。
まとめ
管理基盤では、イメージや実行環境、通信、データを標準化するとともに、CI/CDや監視、セキュリティ、運用も一体で整えます。
Kubernetesが適する場合もあれば、小さな実行サービスや単純な構成が適する場合もあります。
導入前の決定事項
まず、対象アプリと成功指標を整理します。可用性やRTO・RPOも決めておきます。セキュリティやデータ所在地、運用時間帯も、導入前に決めておきます。
PoCでデプロイと復旧、負荷を測り、費用も含めて、最小・標準本番・高要件の各構成を比べます。
見積では、初期費とアプリ改修費、クラウド実費と運用費を分けて、5年TCOで比べます。
開発会社・ベンダーへの相談準備
事前に自社の状況と制約を共有し、提案の妥当性を判断できるようにします。
- 共有資料:アプリ、構成図、負荷、頻度、障害、監査要件
- 相談条件:希望時期と予算幅
- 提案事項:方式・作業・体制、責任、更新、復旧、持ち出し
技術の新しさだけでなく、社内で継続して運用できるかを基準に選ぶことが、事業への定着につながります。
▼関連記事一覧
・コンテナ管理基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・コンテナ管理基盤開発でおすすめの開発会社/ベンダー6選と選び方
・コンテナ管理基盤開発の見積相場や費用/コスト/値段について
・コンテナ管理基盤開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。