
DLPの開発会社は、製品の対応経路、既存環境との連携力、導入後の運用支援の3点で比べると選びやすくなります。守るデータに合う会社を選ぶと、導入後の運用も回しやすくなります。
DLPの全体像は、情報漏えい対策システム(DLP)開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
情報漏えい対策システム(DLP)パートナー選びが重要な理由
DLPは、導入後の設計と運用があって初めて効果が出る仕組みです。機密情報の定義、監視対象の端末やサービス、警告・承認・遮断の条件は、発注側と開発会社が自社の業務に合わせて設計します。ログを確認する担当者まで決めておくと、現場で使える形になります。
Microsoft 365やGoogle Workspace、ファイルサーバーと連携する場合は、製品機能に加えて、連携の設計が必要になります。IdP、EDR、SIEMとも連携する場合は、設計・開発・運用の経験が成否を左右します。
製品ベンダーとSIerの役割の違い
製品の契約先と、要件定義・連携・運用の責任者は、発注前に明らかにしておきます。担当の境目を先に決めておくと、導入後の連携や運用でつまずきにくくなります。
- 製品ベンダー:機密データの検出、分類、ポリシー適用、警告や遮断を担います。
- SIer・開発会社:業務要件、既存環境との連携、権限、社内業務や運用を支えます。
- 製品と支援の両方:キヤノンITソリューションズのように双方を提供する企業もあります。
Microsoft、Broadcom、ForcepointはDLP製品を提供するベンダーです。一方、riplaやNTTデータのようなSIer・開発会社には、販売に加えて要件整理や運用支援の相談もできます。
監視から遮断へ進める段階的な設計
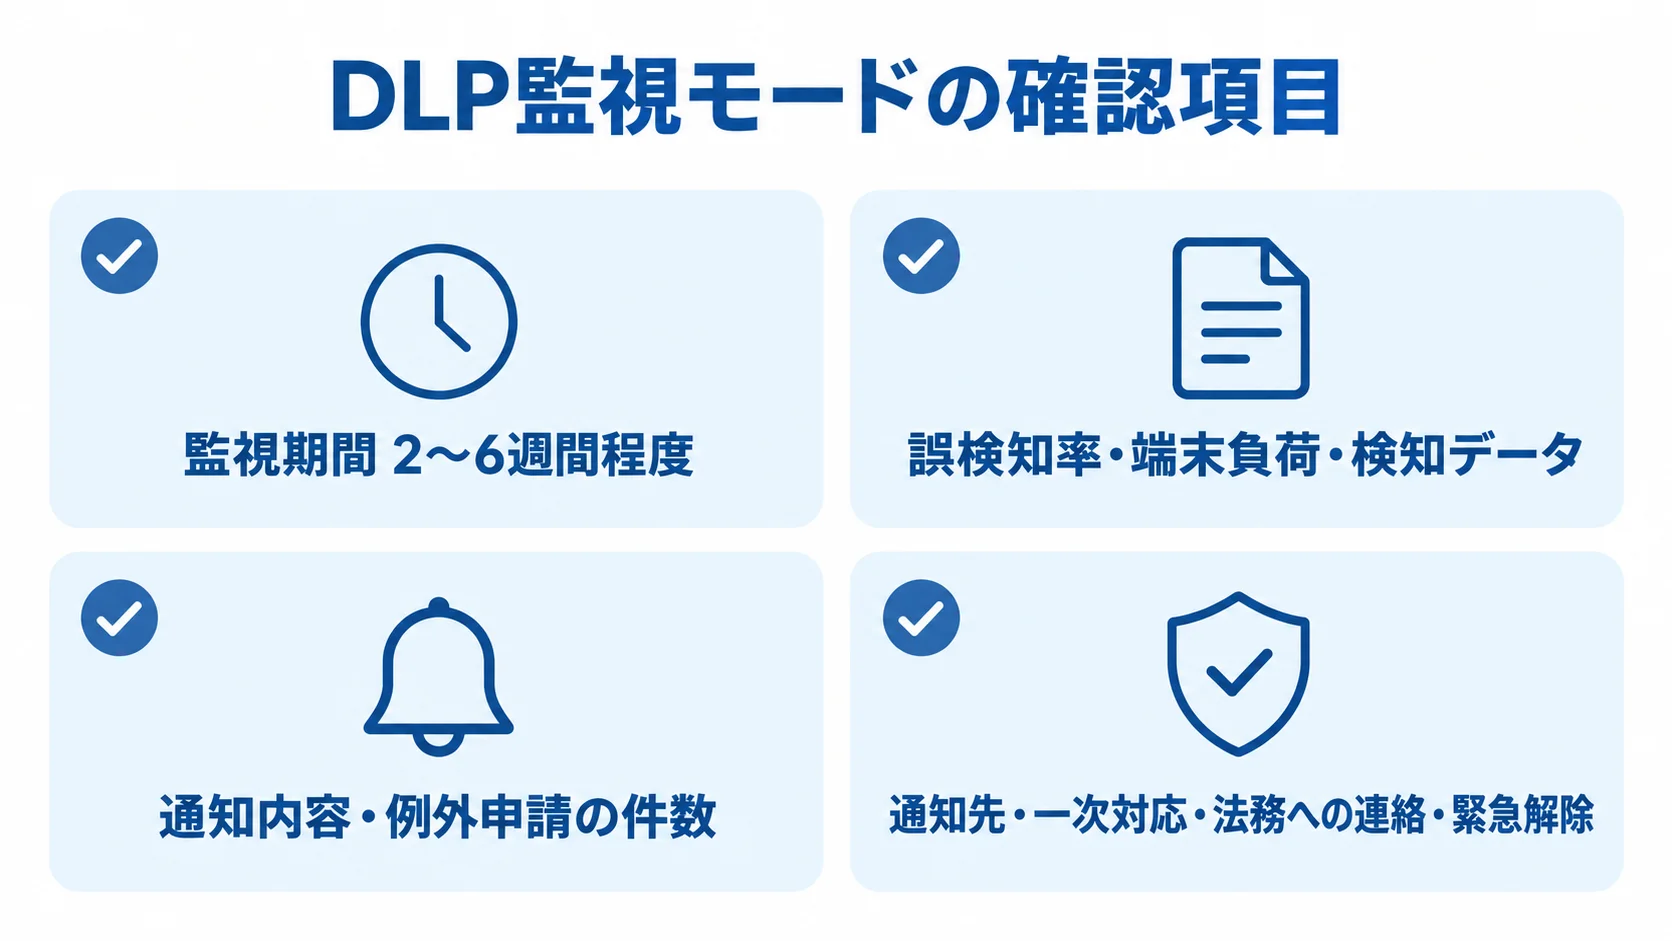
まずは監視モードで、誤検知や業務への影響を確かめます。そのうえで、警告・承認・遮断へ進めます。
- 監視期間:まず2〜6週間程度、監視モードで運用します。
- 確認項目:誤検知率、端末負荷、検知データを見ます。さらに、通知内容と例外申請の件数も確認します。
- 運用手順:通知先、一次対応、法務への連絡、緊急解除までを事前に決めます。
最初から厳しく遮断すると、正当な営業活動や開発作業まで止まるおそれがあります。そのため、ログを継続して見られない企業は、運用手順まで設計できるパートナーを選ぶ必要があります。
株式会社ripla|コンサルから開発まで一気通貫の支援
riplaは、コンサルティングから開発まで一貫して支援します。IT事業会社として社内DXを推進してきた経験を活かし、成果創出とシステムの定着を支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、企業の業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
riplaは、業務や既存システムを踏まえて守るデータを整理し、DLPの実装と定着までつなげます。
riplaでは、顧客情報を扱う営業システムや、設計図を保管するファイルサーバー、委託先との共有業務などを調べます。そのうえで、機密度と利用者の役割に応じて制御対象を決めます。
製品の標準機能で対応できる部分と、API連携や承認画面など個別開発が必要な部分を分けて提案できます。
得意領域・実績
基幹業務とセキュリティ対策を同時に見直したい企業に向いています。DLP製品の候補を社内要件に落とし込めていない場合でも、相談できます。
相談時には、ユーザー数、端末数、守りたい情報を共有します。対象の経路は、USB、印刷、メールなどです。Web、生成AI、利用中のクラウドや認証基盤も伝えると、個別開発の範囲を具体化しやすくなります。
DLP専用製品のライセンス提供や特定製品の取り扱いは、案件ごとに確認が必要です。製品の選定から既存業務への組み込みまで、一貫して開発会社に相談したい場合の候補です。
日本マイクロソフト|Microsoft 365とデータ保護を統合
日本マイクロソフトは、Microsoft 365を中心に使う企業が検討しやすいDLPベンダーです。
Microsoft Purview Data Loss Preventionは、Microsoft 365、エンドポイント、AIアプリ上の機密情報を検出します。検出した情報の保護や制御にも対応します。
選定時には、Microsoft 365の契約に含まれる機能と、追加ライセンスが必要な機能を切り分けて考えます。
特徴と強み
Microsoft 365 E3・E5やPurview Suiteを中心に、複数サービスの利用状況を同じ基盤で管理しやすい点が強みです。
- 管理対象:Exchange Online、SharePoint、OneDrive、Teams、Microsoft 365 Copilotを扱います。
Microsoft公式の米国向け価格では、Purview Suiteは年払いで1ユーザーあたり月額12米ドルです。また、Microsoft 365 E5はTeams付きで月額57米ドル、Teamsなしで月額48.45米ドルです(出典: Microsoft公式「Microsoft Purview Pricing」、2026年確認)。
1米ドル150円、100ユーザーで試算すると、Purview Suiteは月約18万円、年約216万円になります。日本での契約条件、既存ライセンス、販売店の導入支援費は、別途見積もりが必要です。
得意領域・実績
Microsoft 365や関連製品を利用中の企業、生成AIへの機密情報入力を統制したい企業に向いています。
- 既存基盤の活用:Microsoft 365、Entra、Defender、Sentinelを利用する企業。
- 生成AIの統制:AIへの機密情報入力を管理したい企業。
公式情報では、Purview DLPのアラート管理やDefender XDR、Microsoft Sentinelとの連携構成が案内されています。
ライセンスを追加するだけで完了と考えず、感度ラベルや機密情報の種類も設計します。
さらに、例外条件や監査ログの保管期間、Teamsや外部共有の運用ルールも決めておきます。Google Workspaceや複数クラウドが中心の場合は、対象範囲と追加サービスの対応可否を先に確認します。
キヤノンITソリューションズ|端末内の個人情報と出力経路を制御
キヤノンITソリューションズは、端末やネットワークドライブにある個人情報を見つけ、保護や流出経路の制御まで行いたい企業の候補になります。
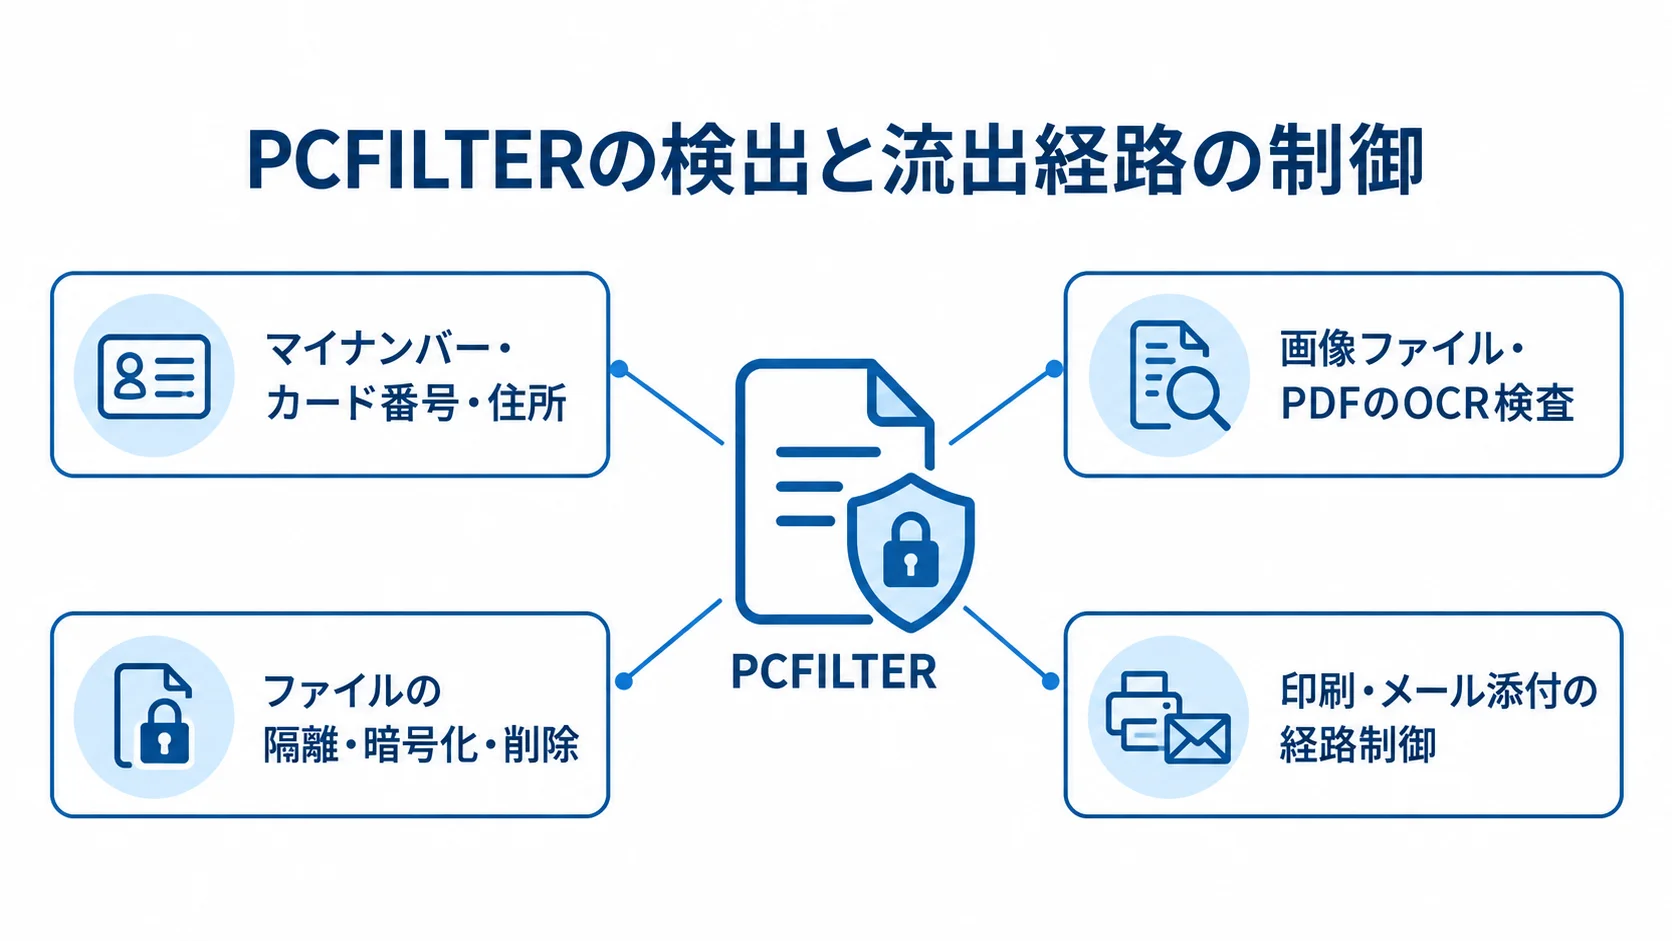
PCFILTERは、マイナンバーやカード番号、住所を検出します。電話番号やメールアドレスなども検出の対象です。検出後は、ファイルの隔離、暗号化、削除に加えて、印刷やメール添付などの経路制御も行えると公式に案内されています。
特徴と強み
PCFILTERはファイルを検査して、保存された個人情報がどこにあるかを示します。選ぶ前に、検査対象の形式とライセンス条件を比べます。
- 対応形式:Word、Excel、PowerPoint、PDFなどを検査できます。
- 画像検査:画像ファイルやPDFをOCRで検査する機能があります。
- 年額ライセンス:個人情報保護は1ライセンス7,200円です。
- 追加条件:情報漏えい防止オプションは4,800円、最小購入数は5ライセンスです(出典: キヤノンITソリューションズ「PCFILTER」、2026年確認)。
導入設計、端末展開、運用支援の費用は、別途確認が必要です。追加オプションの費用も、あわせて見ておきます。
得意領域・実績
端末内のファイルを洗い出し、持ち出しの制御を優先する企業は、候補を選ぶ際に業種、検証条件、連携範囲を確認します。
- 対象業種:自治体、医療機関、学校、金融機関、一般企業など。
- PoCの確認:端末にエージェントを配布し、管理コンソールでログと検出状況を見ます。
- 検証範囲:対象OS、社外端末、ネットワークドライブ、在宅勤務時の動作。
- 大規模連携:大規模なSASEやクラウド連携は、PCFILTER単体ではなく、Cato SASE Platformなどを含む全体構成で相談します。
同社は2026年、キヤノンマーケティングジャパングループ約2万ユーザー規模の基盤刷新事例を公開しています(出典: 同社ニュースリリース、2026年)。
NTTデータ|大規模組織のセキュリティ設計と運用を支援
NTTデータは、DLPの導入に加えて、金融・公共・大企業の業務要件やクラウド移行を支援しています。認証、ログ監視、インシデント対応まで含めて、セキュリティ全体を設計したい企業に向くSIerです。
自社の情報漏えい防止ソフトTotalSecurityFortでは、PC操作や機能の禁止・制御を案内しています。必要に応じた許可、ログ取得、不正操作への警告も含まれます。
特徴と強み
端末制御だけでなく、認証基盤やネットワーク、SIEM、SOC、業務システムまで含めて統合しやすい点が特徴です。
行政・医療・教育、研究開発、金融の分野では、検知ルールに加えて、アラート確認者や業務停止の条件、記録内容まで決めておく必要があります。製品導入と運用プロセスを一体で相談できます。
得意領域・実績
NTTデータは、生成AIやクラウド共有に伴う情報漏えい対策を検討する企業の候補です。
- 対象となる企業:委託先とのデータ授受があり、USBやメール対策だけでは足りない企業。
- 生成AIへの対策:入力前の機密情報検出や送信制御を検討できます。
- 運用設計:AI利用を禁止せず、安全に使うためのガードレールや承認ルールを設計したい企業に適しています。
同社が紹介する調査では、経営幹部の95%が生成AIによる生産性向上への大きな影響を認める一方、89%がセキュリティリスクを懸念しています。この調査結果は、NTTデータが2025年に公開した「情報漏洩?企業における生成AI活用の落とし穴」に掲載されています。
Broadcom|Symantec DLPで大規模なデータ経路を横断管理
BroadcomのSymantec Data Loss Preventionは、大企業向けのDLP製品です。エンドポイント、メール、Web、ファイル共有、クラウドなどを一つのポリシーで管理したい場合に向いています。
公式ページでは、機密情報の所在や移動を把握し、リアルタイムのブロックや隔離、警告、インシデント対応を行う機能が案内されています。
特徴と強み
蓄積した機密情報の分類ルールや、部門・地域・データ種別ごとのポリシーをまとめやすい点が強みです。
公式説明では、単一のポリシーとワークフローを統合コンソールで管理できるほか、ユーザーの危険な行動を監視する機能も示されています。
監査・コンプライアンス報告やインシデント調査、ユーザー行動の分析を重視する企業は、既存のセキュリティ運用と組み合わせられます。
得意領域・実績
データ経路が複雑な企業に向いています。導入範囲、支援体制、見積条件を確認します。
- 対象環境:複数拠点・OS、オンプレミスとクラウドの混在、海外拠点。
- 導入方法:重要データと優先経路を絞り込み、監視モードで調整します。
- 支援体制:国内販売窓口、構築担当、保守範囲、更新時の検証責任の所在です。
- 見積条件:ユーザー数に加えて、対象チャネルと管理対象データ量も伝えます。
Broadcomは導入・拡張パートナーも案内しています。ライセンス価格は構成や契約条件によって変わるため、見積もりで確かめてください。
Forcepoint|クラウド・Web・メール・端末を一つのDLPで保護
Forcepointはクラウド、Web、メール、エンドポイントを横断し、データの持ち出しを制御したい企業向けのセキュリティベンダーです。
Forcepoint Data Security Cloudは、単一のクラウドポータルでポリシーとインシデントを管理します。機密情報の流出を防ぐ構成も案内されています。
特徴と強み
社外ネットワークや在宅勤務の利用者にも、端末エージェントを通じてポリシーを適用しやすい点が特徴です。
公式ヘルプでは、Windows・macOSの端末エージェントや媒体制御、行動監視、クラウド上での管理を説明しています。オフライン時も、端末側でポリシーを適用できます。
公開価格ページでは、クラウドDLP、SaaSアプリ・Web、メール、リスクに応じた保護を分けて示しています。自社の経路ごとに必要な契約を整理しやすくなります。
得意領域・実績
テレワークなどで、社内ネットワークの外までデータを追う必要がある企業に向いています。
- 対象環境:テレワーク、BYOD、複数SaaS、委託先とのファイル共有。
- 制御方法:ユーザーの行動やリスクに応じ、警告、暗号化、ブロック、認証要求を使い分けます。
- 保管と適用:ログの場所、保持期間、国内法務・監査要件、未管理端末への適用範囲。
- 製品の役割:SSE、CASB、メール対策と重複する場合は、制御の基準を決めます。
導入前にこれらの条件を整理しておくと、契約後の機能重複や適用漏れを防ぎやすくなります。
情報漏えい対策システム(DLP)パートナー選びのポイント
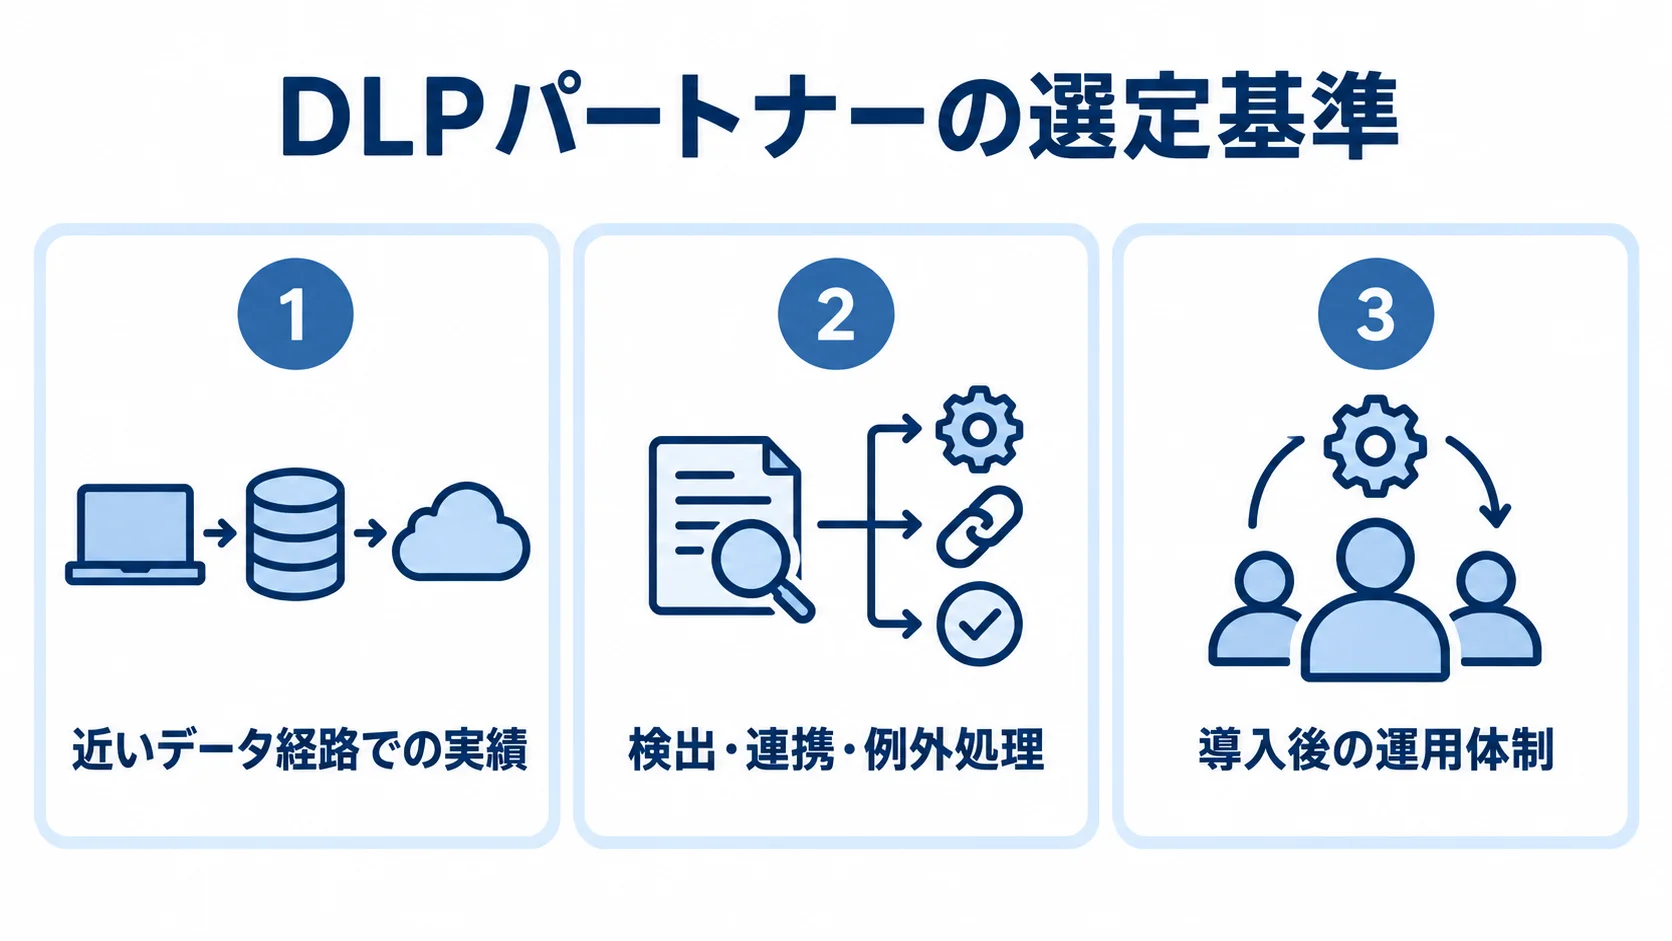
6社から選ぶ際は、知名度や機能数の多さより、導入後の運用まで担えるパートナーかどうかを見極めます。
DLPでは、機密情報の分類、経路制御、現場への説明、ログ調査、ルール更新が続きます。同じ質問票で各社を比べると、判断の材料をそろえられます。
製品名より近いデータ経路での実績
自社に近いデータ経路や体制での事例があるかどうかを見ます。
- データ経路:個人情報のメール送信、設計図の共有、生成AIへの入力などを照合します。
- 組織環境:ユーザー数、拠点数、OS、クラウド比率、EDR・SIEM、担当人数を比べます。
- 導入後:検知対象、導入期間、PoCで見つかった誤検知を尋ねます。
会社名を公開できない事例でも、運用開始後の見直し方法まで尋ねると、実際の経験が見えてきます。
検出・連携・例外処理の3点で見る技術力
機密情報の定義、検出方式、利用経路、正当な持ち出しを止めない例外処理を確認します。
- 検出:正規表現、キーワード、文書フィンガープリント、OCRを使い分けます。
- 連携:Microsoft 365、Google Workspace、Slack、Teams、USB、印刷などとつながるかを確認します。
- 例外処理:上長承認、理由入力、期限付き許可、緊急解除、監査ログのエクスポートを備えているかを見ます。
生成AIやWebアップロードなど、自社で使う経路をどこまでカバーできるかも確かめてください。
標準機能、設定変更、APIや個別開発の範囲を見積書で分けておくと、追加費用を抑えやすくなります。
プロジェクト管理と運用体制の決め方
費用と期間は、ユーザー規模と連携範囲によって変わります。予算を考える際の推定レンジを、次のとおり示します。
- 小規模PoC:50〜100ユーザーで初期0〜100万円、月額5〜30万円、2〜6週間程度です。
- 標準導入:100〜300ユーザー、初期100〜500万円、年額ライセンス・保守100〜600万円、1〜3か月程度です。
- 複数連携:300〜1,000ユーザーで初期300〜1,500万円、3〜6か月程度を見込む場合があります。
標準導入の推定は、端末、USB、印刷、メールまで導入する場合を想定したものです。
複数連携の例は、M365、Google Workspace、SASE、IdP、SIEMを含む構成を想定したものです。この数字は、公開ライセンス価格と類似する業務・セキュリティシステムの工数から算出した、予算検討用の推定です。公的なDLP相場ではないため、注意が必要です。
見積書では、ライセンス、初期設定、端末展開、データの洗い出し、ポリシー設計、連携開発を分けて記載してもらいます。テスト、教育、保守、ログ保管、運用監視は、別々に書いてもらうと各社の見積もりを比べられます。
開発期間だけでなく、機密情報の分類を承認する人、月次のルール見直しの担当、事故時の一次対応者も契約範囲に含めます。
DLPエンジンを一から作るより、実績ある製品を選んで、必要な業務連携や承認画面を個別に開発するほうが、更新や誤検知対策を継続して行えます。
情報漏えい対策システム(DLP)に関するよくある質問
DLPでは、製品機能、従業員のプライバシー、既存対策との役割分担、運用費用について質問が寄せられます。比較の初期段階で確認したい質問に回答します。
DLPはウイルス対策やEDRがあれば不要ですか?
ウイルス対策やEDRがあっても、DLPは必要になります。これらは、マルウェアや不審な挙動の検知・対応が中心です。
DLPは機密データの内容と持ち出し経路を見て、メール添付、USBコピー、印刷、Webアップロードなどを制御します。
役割が異なるため、EDRで端末の脅威を検知し、DLPでデータの移動を制御します。SIEMでは、ログを相関分析するように組み合わせて使います。
DLPの導入費用はどのくらいかかりますか?
Microsoft Purview Suiteのように、ユーザー単位の公開価格を確認できる製品もあります。一方で、導入支援や既存環境との連携を含める場合は、個別に見積もります。
小規模PoCは数十万円から、中小企業の標準導入は初期100〜500万円程度が目安です。さらに、複数クラウドやSIEM連携を含む場合は、初期300〜1,500万円程度を予算の起点にできます。
対象データ、経路、ユーザー数、運用監視の有無によって、費用は変わります。そのため、同じ要件書をもとに2〜3社から見積もりを取得するとよいでしょう。
DLPで生成AIへの機密情報入力も防げますか?
対応する製品や構成なら、入力前に機密情報を検知し、警告、マスキング、承認、遮断などを行えます。
すべての生成AIサービスや個人アカウントを、同じ精度で制御できるとは限りません。
許可するサービスや対象のブラウザ、端末、入力データの分類、ログ確認者、例外申請の方法を決めておきます。そのうえで、実際のプロンプトを使ったPoCで検証してください。
まとめ
6社の比較から分かる選び方の要点
製品ベンダーは、検知・分類・制御の機能を提供します。一方、SIerや開発会社は、業務要件や既存連携、運用体制を設計します。
Microsoft 365を中心に使うならPurview、端末の個人情報対策ならPCFILTERが候補になります。大規模な統合や運用設計を考えるなら、NTTデータも検討できます。
広い経路を横断して守るならBroadcomやForcepoint、業務に合わせた個別設計ならriplaも候補になります。まずは、自社の課題に近い会社から比べてください。
問い合わせ前に整理する情報
各社に同じ条件で提案を求めるには、問い合わせ前に要件と比較候補を整理し、見積もりや導入後の運用条件をそろえておく必要があります。
- 規模と対象:ユーザー数、端末数、拠点数、守るデータ、禁止したい経路。
- 既存環境:Microsoft 365、Google Workspace、EDR・CASB・SASE・SIEMの有無。
- 運用条件:ログ保管要件と希望開始時期。
- 会社の候補:Microsoft 365中心なら日本マイクロソフト、端末対策ならキヤノンITソリューションズが候補になります。
- 連携と開発:大規模設計はNTTデータ、広域保護はBroadcomやForcepoint、個別開発はriplaも比較します。
まずは全社を一斉に遮断せず、監視モードのPoCで誤検知と業務への影響を確かめます。そのうえで、警告・承認・遮断へ段階的に広げると、実効性のある導入につながります。
最終的には、守るデータ、制御経路、既存環境との連携、導入後の運用体制を同じ基準で比べてください。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。