
情報漏えい対策システム(DLP)は、守るデータ、監視する経路、運用体制を決めて導入すると、誤送信や不正な持ち出しを抑えるのに役立ちます。
DLPの仕組みや防げる事故、費用、導入の進め方を、発注を検討する立場から順に説明します。各テーマの詳しい内容は、下の関連記事もご覧ください。
▼関連記事一覧
・情報漏えい対策システム(DLP)開発の進め方/やり方/流れや方法/手法/工程/手順
・情報漏えい対策システム(DLP)開発でおすすめの開発会社/ベンダー6選と選び方
・情報漏えい対策システム(DLP)開発の見積相場や費用/コスト/値段について
・情報漏えい対策システム(DLP)開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
情報漏えい対策システム(DLP)の全体像
DLPは、利用者の注意に任せず、データの持ち出しや誤共有を抑える情報セキュリティ対策です。対象は個人情報にとどまらず、営業秘密、契約書、設計図、ソースコード、顧客リスト、未公開の財務情報にも及びます。
DLPが監視するデータと操作
DLPでは、機密情報の種類と操作をルールとして定義します。複数の条件を組み合わせると、一般的な数字による誤検知を抑えられます。
- 形式が決まった情報:マイナンバーやカード番号は正規表現で検知
- 社内固有の情報:顧客IDや案件名はキーワードで判定
- 文書:フィンガープリントで文書の特徴を判定
- 画像化した書類:OCRで画像内の文字を読み取り判定
検知の対象は、メール添付やWebへのアップロードのほか、共有、USBコピー、印刷、クリップボード、画面キャプチャ、ローカル保存です。さらに、ログには利用者、端末、ファイル、宛先、時刻を記録し、許可、警告、承認、遮断を切り替えます。
基本的なシステム構成
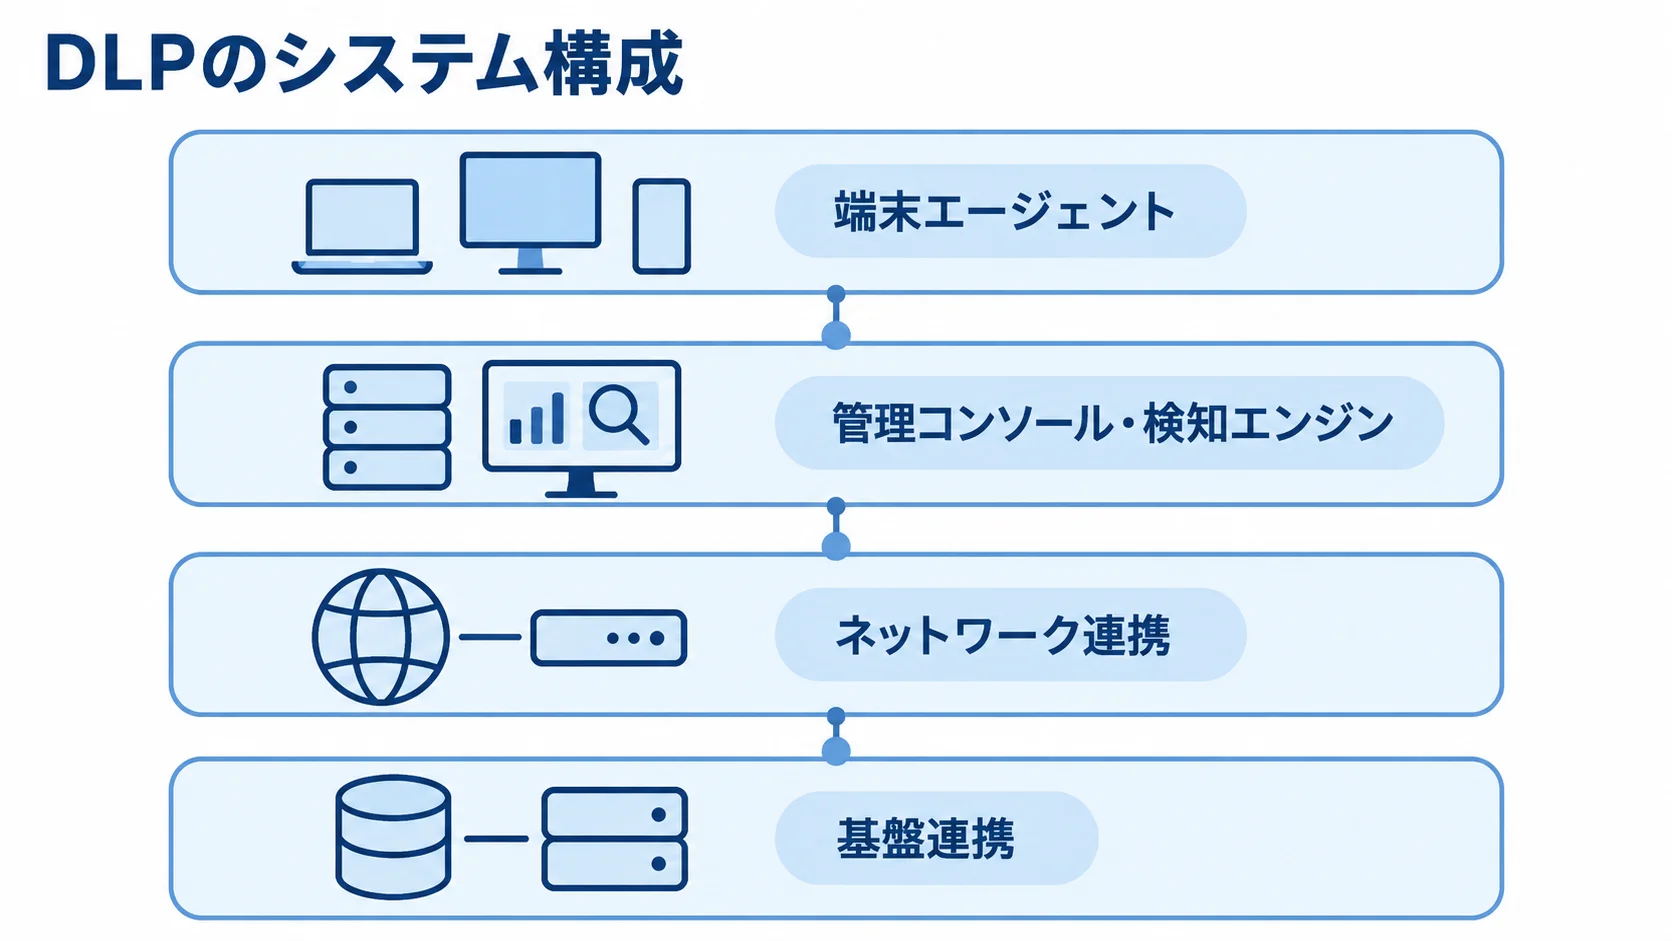
DLPは、端末、管理、検知、ネットワーク、ログ、認証の機能を連携させて構成されます。
- 端末エージェント:USBや印刷を監視
- 管理コンソール・検知エンジン:部署や分類ごとのルール設定とインシデント調査
- ネットワーク連携:メールやクラウド共有を検査
- 基盤連携:ログ保管・分析や認証基盤と接続
情報漏えいを完全に防ぐには、DLPを他の対策と組み合わせる必要があります。最小権限、複数要素認証、暗号化などを重ねた多層防御の一部に、DLPを位置づけます。
DLPは、遮断に加えて、データの所在や利用者を見える状態にする基盤としても働きます。
DLPで防げる事故と防げない事故
事故は、DLPが得意なものと苦手なものに分けて考えます。IPAの「情報セキュリティ10大脅威 2025」組織編では、「不注意による情報漏えい等」が10位に挙げられています(出典: IPA「情報セキュリティ10大脅威 2025」、2025年)。
DLPはデータの移動や共有を監視するため、ルール化できる操作に強みがあります。一方で、攻撃者の侵入や、画面を見て覚えた情報の持ち出しは、DLP単独では止められません。
防ぎやすい事故の代表例
DLPが防ぎやすいのは、機密情報が社外へ出ていく操作による事故です。事故につながりやすい経路は、次の5つです。
- メール:宛先を間違えた送信や機密ファイルの添付
- 共有リンク:機密ファイルの誤った公開範囲設定
- 端末・クラウド:USBコピーや私物クラウドへのアップロード
- Webサービス:許可されていないサービスへのファイル送信
- 生成AI:未公開資料や顧客情報の入力
たとえば、機密情報を含むファイルを検知できれば、送信前に警告を出したり、上長の承認を求めたり、操作を遮断したりできます。
未承認の生成AIサービスに社内の顧客情報や未公開資料を入力する操作も、DLPなら検知して警告や送信制御につなげられます(出典: 企業向け生成AIセキュリティ解説、2025年)。
DLPだけでは解決できないリスク
マルウェア感染、認証情報の窃取、脆弱性を突く不正アクセスは、DLPより前の段階で起きるリスクです。物理的な盗難も、DLPより前の段階で起きるリスクです。
侵入検知や脆弱性管理は端末防御(EDRなど)、認証強化はID管理、ネットワーク経路の監視は境界防御やSASEが担います。製品の重複を恐れて一つに集約するのではなく、各層の責任範囲を明確にします。
検知の後に対応する担当者がいなければ、事故を収束させられません。そのため、利用者の例外申請、情報システム部門の緊急解除条件、法務や個人情報保護担当への報告基準もあらかじめ設計します。
DLPの主要機能と選定時の確認ポイント
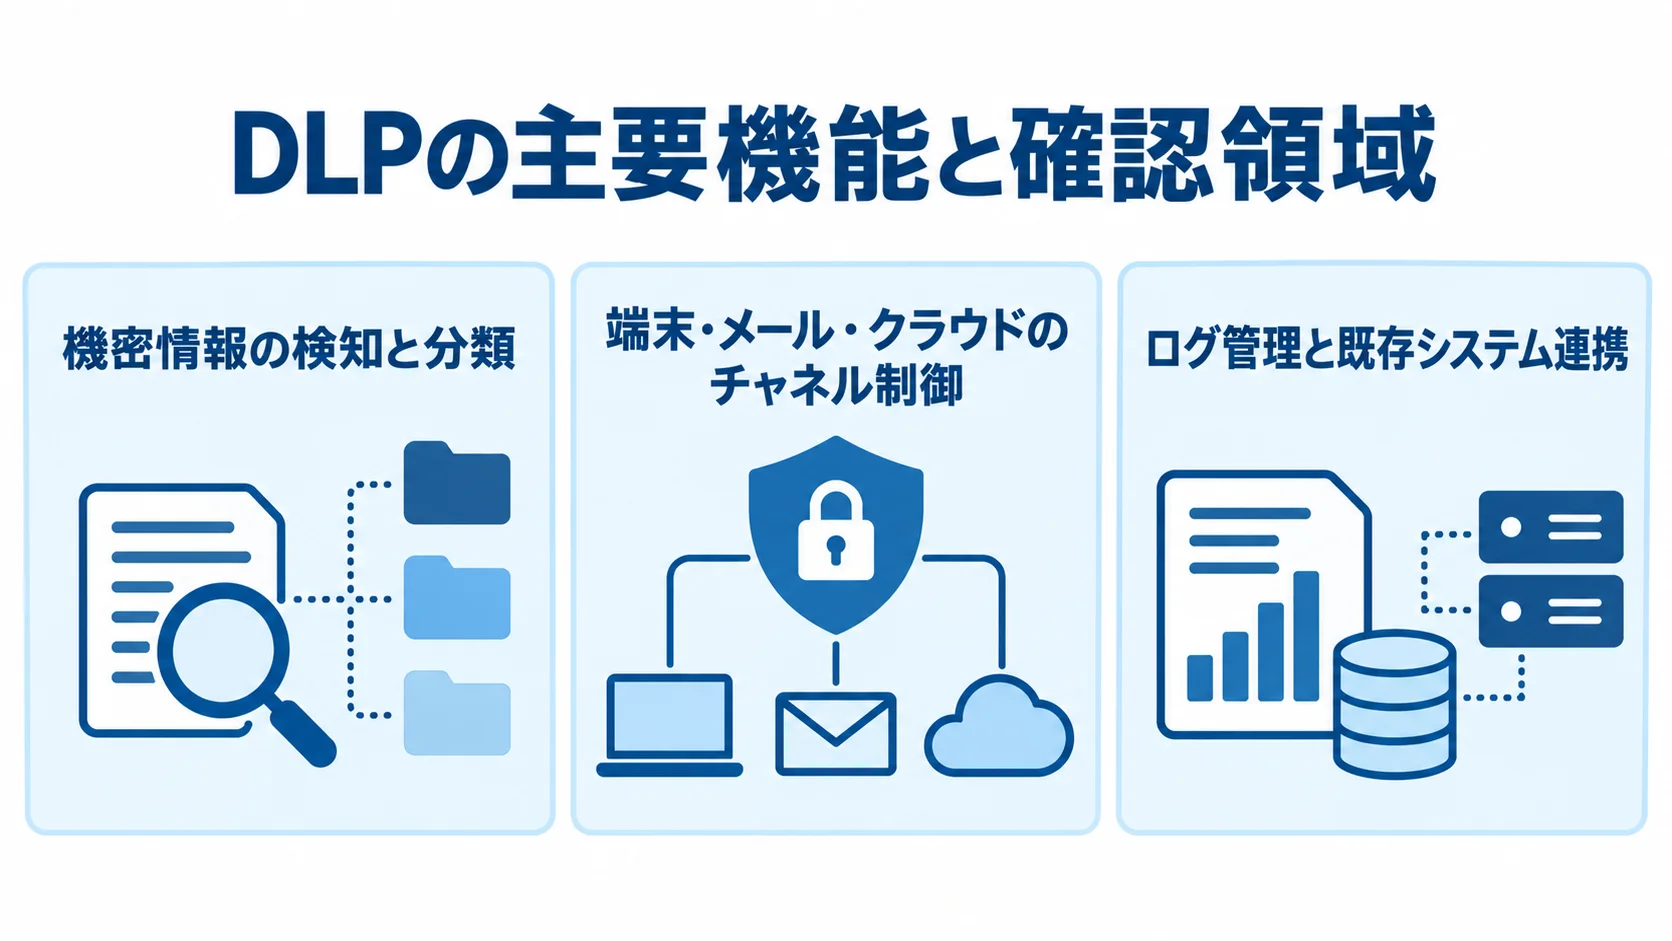
機能を比べる際は、「DLP対応」の表示よりも、自社のデータ形式、端末、クラウド利用状況、ログ保管要件に合わせた検知精度と運用性を確かめます。
監視対象のチャネルと制御できる操作は、提案書の記載だけでなく、デモやPoCで確かめます。
機密情報の検知と分類
検知方式は、データの形式や種類に合わせて選びます。
- 定型データ:パターン判定や正規表現
- 社内固有の語句:キーワード
- 提案書・設計書:文書フィンガープリントや分類ラベル
- 画像PDF・スキャン文書:OCRや機械学習
画像PDFやスキャン文書を扱うなら、OCRの対象範囲と日本語の認識精度を確認しておきます。
分類を公開、社内、機密、極秘のように段階で分けておくと、ルールを説明しやすくなります。さらに、機密度だけで遮断するのではなく、送信先、相手の承認状況、利用者が対象部署かも条件に加えると、業務を止めにくくなります。
端末・メール・クラウドのチャネル制御
制御するチャネルと操作を整理したうえで、社外ネットワークやオフライン環境でも適用されるかを確認します。
- 端末:USB、印刷、コピー、画面キャプチャ、アプリ間転送
- メール:添付、本文、宛先、外部ドメイン
- クラウド:共有リンク、公開範囲、アップロード、チャットや生成AIへの入力
「検知できる」と「遮断できる」は別の機能です。たとえば、ログには残せても、印刷を止められない方式があります。
チャネルごとに、監視、通知、理由入力の対応範囲を比べます。上長承認、遮断、暗号化の対応範囲も、あわせて確認します。
ログ管理と既存システム連携
ログ管理では、記録する項目や保管の条件を決め、既存の基盤とどう連携するかを確かめます。
- 記録と調査:利用者、端末、ファイル名、分類、操作、宛先、時刻、判定理由を記録し、重大度や担当で絞り込み、チケット化して対応状況と結び付ける
- 保管要件:期間、改ざん防止、検索性能、保存地域、アクセス権限を決める
- システム連携:認証・ID管理、SIEM、SOAR、メール、クラウドアクセス制御、ワークフローと接続する
EDRやアクセス権管理と機能が重なる場合は、DLPがデータ内容と持ち出し操作を担い、侵入検知や認証は既存の基盤に任せるなど、役割を定めます。
2026年公開の、約2万ユーザー規模の統合基盤の事例では、Web利用の安全化、クラウドアクセス制御、DLPなどを段階的に組み合わせています(出典: 大規模ネットワーク/セキュリティ基盤刷新事例、2026年)。この事例のように、大規模な環境では利用者と経路を分け、段階的に展開する方法があります。
DLPとEDR・CASB・SASE・IRMの違い
既存製品を置き換えるか補完するかは、守る対象を分けて比べると整理しやすくなります。対象は、端末、アクセス経路、データ内容、持ち出し後の権限の4つです。
EDRは端末の異常、DLPはデータ操作の監視
EDRは、端末上の不審なプロセスや侵入後の挙動を検知し、端末の隔離などを行います。一方、DLPは、正規の利用者が機密ファイルを外部へ送ろうとする操作を監視します。
内部不正や誤操作に備えるには、侵入と持ち出しを別の観点から見る構成が適しています。
CASB・SASEは経路の統制、DLPはデータ内容の補完
CASBやSASEは、クラウドへのアクセス、利用者と端末の状態、ネットワーク経路を統制します。そこにDLPを組み合わせると、許可済みのサービスでも、機密度の高いファイルだけ共有を制限できます。
複数のクラウドや社外の端末を使う企業では、端末エージェントとクラウド側のルールの両方が必要になる場合があります。
IRMは持ち出し後の権限、DLPは持ち出し前後の制御
IRMや暗号化は、ファイルを開ける人、編集できる人、閲覧期限を制御します。一方、DLPは、送信やコピーの前に検知と遮断を行うことを得意とします。
機密データが社外に出る可能性を下げ、共有後も閲覧権限を制限すると、持ち出しの前後のリスクを管理できます。
DLPの費用相場とコストの内訳
DLPの費用は、ライセンス、初期設定、データ分類、既存環境との連携に分かれます。このほか、端末展開、教育、ログ保管、運用監視も費用の項目になります。
国内サービスは、端末数やチャネル、OCR、クラウド連携、保守範囲によって個別に見積もられることが多く、統一された公的な相場はありません。そのため、次に示すのは、公開料金と同種のセキュリティシステム開発費をもとにした、予算計画用の推定レンジです。
▶ 詳細はこちら:情報漏えい対策システム(DLP)開発の見積相場や費用/コスト/値段について
公開価格から見るライセンスの目安
公開価格の例では、追加ライセンスが1ユーザー月額12米ドル、統合型の上位プランが1ユーザー月額57米ドルです(出典: 公式料金表、2026年確認)。
- 追加ライセンス:1米ドル150円で計算すると、100ユーザーで月約18万円、年約216万円
- 統合型上位プラン:同じ為替条件で、100ユーザーで月約85万5,000円、年約1,026万円
これは公開価格を使った単純な試算です。契約条件や既存ライセンス、販売価格、為替によって変わるため、税や導入支援費も含め、見積書で分けて確認します。
初年度の総額を知るには、ライセンス価格に加えて、端末制御や国内サポート、ログ保管、ルール作成の費用を見る必要があります。費用には、ユーザー数のほか、端末数、チャネル、管理者数、ログ量も影響します。
導入・連携・個別開発の目安
ユーザー数や連携範囲ごとに、初期費用、月額費用、期間の予算レンジを示します。
- 50〜100ユーザーの小規模PoC
- 100〜300ユーザーの標準導入
- 300〜1,000ユーザーの連携
- 個別開発:独自判定、基幹システムやファイルサーバーとの承認API、多拠点展開では、初期1,000〜3,000万円、期間6〜12か月程度
- 大規模・オンプレミス併用:3,000万円を超え、12か月以上になる可能性もある
これらは、いずれも標準機能を中心にした推定です。データの洗い出しや教育を含める場合は、上限寄りになります。
50〜100ユーザーで端末制御や一部のクラウド連携を試す小規模PoCでは、初期費用が0〜100万円、月額が5〜30万円、期間が2〜6週間の目安です。
100〜300ユーザーで、端末、USB、印刷、メール、コンソールを標準導入する場合は、初期費用が100〜500万円です。年間のライセンスと保守は100〜600万円で、期間は1〜3か月程度です。
300〜1,000ユーザーで複数クラウド、認証、SASE、SIEMなどを連携する場合は、初期費用が300〜1,500万円です。この規模の連携では、月額が20〜150万円、期間が3〜6か月程度の目安になります。
この数値は、DLP専用の公開統計ではなく、公式価格と類似する業務・セキュリティシステムの人件費や工数から算出した予算レンジです。
見積もりでは、製品費、初期設定、連携開発、移行などの項目と、教育、保守、ログ保管、運用代行の項目を分けます。3年間の総保有コストで比べます。
パッケージ・クラウド・スクラッチ開発の選び方
方式は、開始時期、既存業務との適合度、自社でポリシーを維持する能力を基準に選びます。検知エンジンを一から作る場合は、OSの更新やルールの改善、誤検知の抑制、法令変更への対応が長く続く課題になります。
特殊な要件がある場合でも、実績のある機能を基盤にして、API連携を個別に開発する方が現実的なことが多いです。
パッケージ導入が向くケース
標準的な端末制御、メールとWebの監視、機密情報の分類、監査ログを短期間で導入する場合は、パッケージ型が向いています。更新やサポートを受けやすく、多くの機能を最初から実装する必要もありません。
パッケージ型は、独自の承認フローや特殊なファイル形式には制約があるため、標準機能の範囲をPoCで確かめます。
クラウド型が向くケース
拠点や在宅勤務の端末を短期間で対象にし、管理基盤の保守負担を減らしたい場合は、クラウド型が候補になります。ログとルールを一か所で管理しやすい利点もあります。
データの保管場所、暗号鍵、委託先、障害時の継続利用、オフライン時の動作を確認します。契約が終わった後にログや設定を取り出せるかどうかは、将来の移行性に関わる重要な項目です。
スクラッチ開発・個別連携が向くケース
独自の業務データや社内ワークフロー、基幹システム、閉域網などがあり、標準機能では業務が止まってしまう場合は、個別連携を検討します。
開発の中心は、既存システムとのAPI連携や承認画面、分類ルール、通知、レポートなどを業務に合わせて作ることです。DLPの中核機能を、すべて新規に作る必要はありません。
OSやクラウド仕様の変更を、誰が保守するかは契約に明記しておきます。ルール編集画面や例外申請の履歴、緊急解除、バックアップ、復旧テストも含めて考えると、導入後の追加費用を抑えやすくなります。
DLP導入・開発の進め方(6段階)
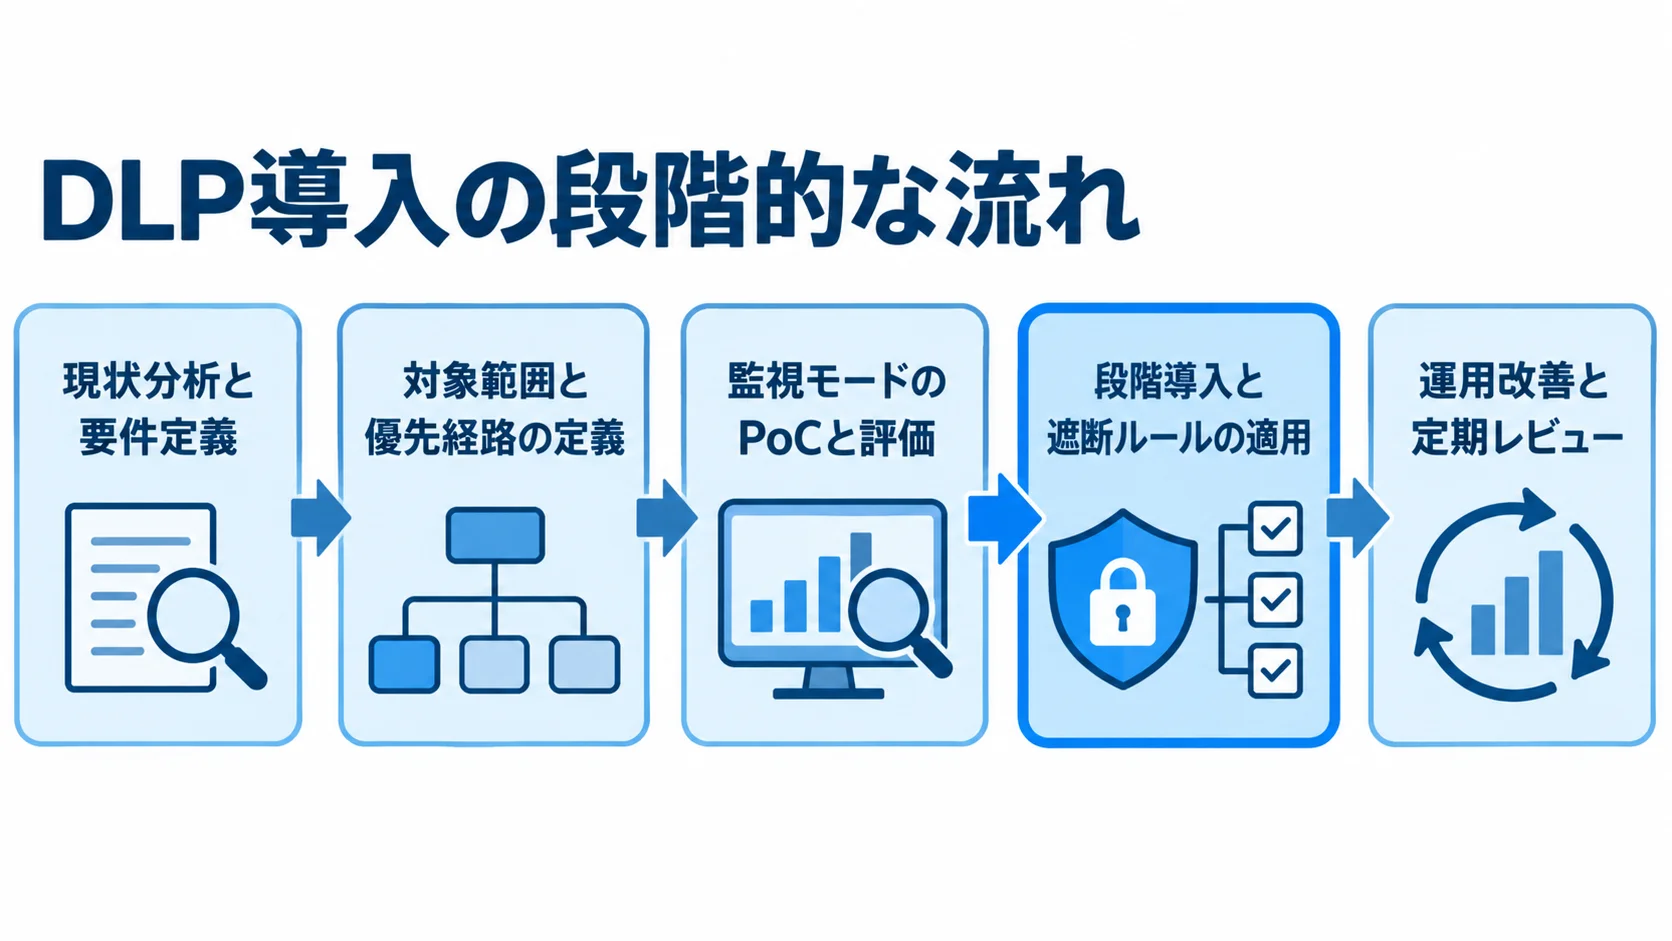
DLPは、初日から全社の操作を遮断するのではなく、現状分析、対象範囲の定義、PoC、段階導入、運用改善の順に進めると、失敗しにくくなります。
導入の目的は、事故件数の抑制、特定チャネルの管理、監査ログの整備などに具体化し、測定指標を決めます。
▶ 詳細はこちら:情報漏えい対策システム(DLP)開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状分析と要件定義
現状分析と要件定義では、データの所在や利用状況、導入後の運用条件を明らかにします。
- データ台帳:個人情報、営業秘密、ソースコード、契約書などの保存場所、利用者、目的、送信先、委託先、保管期限、過去の事故を整理
- 対象の優先順位:事故の影響が大きく、操作を説明しやすいデータから選ぶ
- 導入要件:ユーザー数、端末数、拠点、OS、メール・クラウド利用、禁止経路、例外、ログ保管期間、既存連携を決める
- 運用担当:ポリシー変更者とインシデントの一次対応者を定める
台帳をもとにデータの経路を一覧にして、全件を一度に対象にしないよう優先度を付けます。
2. 対象範囲と優先経路の定義
最初のリリースで守るデータと経路を絞り込みます。USB、メール添付、Webアップロード、共有リンクなど、事故が起きやすく説明もしやすい経路を優先します。
生成AIへの入力を対象にするかどうかも決めておきます。全社に展開する前に機密度の高い部門や管理端末を選ぶと、ルールの影響を測りやすくなります。
3. 方式・製品・連携方法の比較
端末を中心に守るならエージェント型、特定のクラウド業務基盤を中心に守るなら統合型を候補にします。複数のクラウドや社外端末まで対象にする場合は、クラウドDLPやSASE連携が候補になります。
データ主権の要件が厳しい場合はオンプレミスやハイブリッドを検討します。検知精度、対応チャネル、認証・ログ基盤との連携、国内サポートを同じ条件で比べます。
4. 監視モードのPoCと評価
PoCは、実際の業務データと利用者を含めて、2〜6週間を目安に監視モードで行います。「何件検知したか」だけを合格の基準にせず、次の点を確かめます。
- 検知と業務影響:検知率、誤検知率、端末負荷、通知、例外申請数、対応時間
- 誤検知の改善:顧客番号に似た数字を誤検知する場合、前後の項目名やファイル分類を条件に加える
- 運用可能性:重要な持ち出しを見逃さず、必要な送信を過度に止めず、管理者が毎日処理できるアラート量か
利用部門には、操作理由を説明し、監視の目的と緊急解除の方法を共有します。
5. 段階導入と遮断ルールの適用
PoCの後は、機密度の高い部門、管理端末、メールやUSBなどの優先経路から展開します。監視、警告、承認、遮断の順に強度を上げ、各段階で誤検知と業務への影響を確かめます。
緊急時には、管理者が一時的に解除できるようにします。その際、解除理由、対象者、期限は必ずログに残します。
6. 運用改善と定期レビュー
月次でルールを見直すとともに、退職・異動者の権限、委託先との共有、クラウドの公開設定、生成AIの利用先、新しい業務アプリを洗い出します。
情報セキュリティのルールは、決めて終わりではなく、業務と脅威の変化に合わせて改善を続けるものです。
法令・監査要件とDLPの関係
DLPは、法令対応そのものではなく、個人データの取扱状況を把握し、漏えいの兆候を検知し、原因調査に必要なログを残すための技術的な手段です。
個人情報保護委員会のガイドラインは、安全管理措置として、取扱規律や組織体制、アクセス制御、システム利用に伴う漏えい防止、事案対応体制などを示しています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年確認)。
安全管理措置の実装への落とし込み
製品の機能を先に決めるのではなく、社内規程と技術設定を対応付けます。運用の範囲は、必要最小限にとどめます。
- 社外提供の承認:外部宛て添付を検知し、承認者と期限を記録
- 端末保存の制限:ローカル保存やUSBコピーを監視し、暗号化や上長承認を適用
規程にない監視を増やすと反発を招きやすいため、まず対象データと目的、ログの扱いを整理します。閲覧者、保管期間、本人への説明も、あわせて決めます。
悪意ある内部不正だけでなく、不注意による漏えいも減らすために、教育と警告を組み合わせます。
漏えい発生時の調査と報告の備え
兆候を検知したら、担当者が次の対応を進められるよう、体制を整えておきます。
- 対象アカウントや端末を一時停止し、送信先を遮断する。
- 証跡を保全し、影響範囲を特定する。
- 原因を調べ、再発防止策を進める。
- 事案に応じて関係機関への報告や本人への通知を行う。
DLPのログだけで事実が確定するとは限らないため、アクセスログや認証ログ、メールログ、端末の調査結果を組み合わせて判断します。
個人データの漏えいでは、事案に応じて個人情報保護委員会などへの報告や本人への通知が必要になる場合があります。同委員会は、調査、原因究明、通知、報告、再発防止策を示しています(出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」、2026年確認)。そのため、法務・個人情報保護担当とシステム担当の連絡体制を、平時から整えておきます。
DLPの見積もりを取る際のポイント
見積もりの精度は、発注前にどこまで要件を具体化できているかで変わります。そのため、まず機密情報、対象ユーザーと端末、チャネル、必要な操作を整理します。さらに、連携先、ログ保管期間、運用担当も決めておきます。
標準導入と個別開発を分けて提示してもらうと、費用の範囲を把握しやすくなります。
要件整理と仕様書の準備
仕様書には、守るデータの例や検知条件、対象経路を記載します。操作ごとの処置や例外承認者、通知文、ログ項目、導入段階も、あわせて記載します。
「機密情報を守る」だけでなく、「社外ドメインへの添付は警告し、極秘ファイルは上長承認後に送信する」のように具体化すると、製品比較や受け入れテストがしやすくなります。
複数社の見積もりの同条件比較
複数社には、同じ要件、ユーザー数、チャネル、導入期限を伝えます。比較表には、単価、初期費用、連携費、移行費を記載します。さらに、教育費、保守費、監視費も並べ、含まれない作業も確認します。
提案内容が異なる場合は、安さだけでなく、どのリスクが見積もりから外れているかを読み取ります。
誤検知・仕様変更・運用不足のリスク
導入後には、機密情報が増えたり、クラウドの仕様が変わったり、例外申請が想定以上に増えたりします。そのため、ルール追加の単価、仕様変更の条件、サポート時間、更新時の検証範囲を確認します。
PoCと本番展開の境界、成果物、受け入れ基準を明確にすると、追加費用をめぐる認識の違いを防げます。
情報漏えい対策システムの開発会社・ベンダーの選び方
発注先には、製品を開発・提供するベンダー、要件定義や連携を担う開発会社、導入後の監視や運用を支援する会社があります。役割を混同せず、自社に必要な範囲を見極めて選びます。
高機能な製品であっても、機密情報の分類や例外ルールを設計できなければ、誤検知が増えて定着しにくくなります。
実績・検知精度・技術力
導入社数だけでなく、自社に近いデータ経路や利用規模での実績を確かめます。端末中心か、複数クラウドか、データ主権が厳しいかによって、必要な構成は異なります。
可能であれば、匿名化された事例で、ユーザー数、導入期間、検知対象、誤検知への対応、運用体制を確かめます。
デモでは、実際の機密ファイルを使って、メール添付、USBコピー、クラウド共有、生成AI入力を試します。さらに、検知理由や承認、例外期限、ログ検索、SIEMやチケット連携も評価します。
見積もりの透明性と導入後の体制
見積もりと運用体制は、費用の項目、契約条件、導入後の担当範囲に分けて確認します。
- 費用の内訳:ライセンス、端末エージェント、コンソール、初期設定、対象データの洗い出し、ルール作成、連携、テスト、教育、保守、ログ保管、監視
- 契約条件:請負・準委任の範囲、仕様変更、追加ライセンス、最低契約期間、解約時のデータ返却。設計や運用が別料金なら初年度総額に反映
- 担当と監視:アラート確認者、例外承認者、重大事案の判断者を定める。24時間監視では対応時間、連絡、一次切り分け、証跡保全、月次報告を契約に記載
- 自社運用の支援:管理者研修、ルール変更支援、問い合わせ窓口の有無を確認
▶ 詳細はこちら:情報漏えい対策システム(DLP)開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:情報漏えい対策システム(DLP)開発の発注/外注/依頼/委託方法について
情報漏えい対策システム(DLP)のよくある質問
DLPは、機能だけでなく、社内ルール、従業員への説明、例外対応、ログ運用まで含めて検討します。導入の前によく寄せられる質問に答えます。
DLPは中小企業にも必要ですか?
必要性は、企業の規模ではなく、データの機密度、社外共有の頻度、在宅勤務やクラウド利用の範囲で決まります。
少人数でも個人情報や営業秘密を多く扱うなら、USB、メール、共有リンクなど事故が起きやすい経路から始める価値があります。全機能を一度に導入せず、監視モードのPoCで効果と業務への影響を確かめます。
DLPで従業員を監視していると思われませんか?
目的とログを明確にし、機密データの持ち出し防止に必要な範囲で運用すれば、行動を無制限に監視する仕組みにはなりません。
まずは警告や教育を中心にして、誤操作を減らす方針を従業員に説明します。ログのアクセス権や保管期間、閲覧目的、例外申請は規程に定め、導入前に従業員へ周知します。
DLPの導入にはどのくらいの期間がかかりますか?
少数のチャネルで標準機能を試すPoCは2〜6週間、100〜300ユーザーの標準導入は1〜3か月が目安です。複数クラウドや認証・SIEM連携を含む全社展開は、3〜6か月程度です。
独自判定や承認API、多拠点展開があると、6〜12か月以上になる場合があります。期間を縮めるには、対象データと優先経路を絞り、監視から始めます。
生成AIへの機密情報入力もDLPで防げますか?
対応するサービスや構成なら、入力内容や送信先を検知し、警告、承認、遮断につなげられます。ただし、すべてのサービス、ブラウザ、アプリで同じ精度とは限りません。
承認済みのサービスと禁止のサービスを分け、入力できるデータの分類を定義し、実際の利用環境で検証します。
まとめ:DLPのデータ・経路・運用の一体設計
DLPは、機密情報を見分けたうえで、メール、USB、Web、クラウド、生成AIなどで起きる誤操作や不正な持ち出しを、監視、警告、承認、遮断、記録によって抑えます。
EDRや認証、暗号化とは役割を分けて、多層防御の一部として設計します。アクセス権管理、教育、インシデント対応も、それぞれの担当を決めておきます。
導入判断で押さえる要点
守るデータ、監視する経路、許可・警告・承認・遮断の操作、運用担当の順に、優先順位を決めます。
機能数や導入社数だけでなく、誤検知を減らすPoC、既存環境との連携、ログを使った原因調査も評価します。
導入前に準備する情報
問い合わせや導入前に、次の情報と確認事項をまとめておきます。
- 自社環境:ユーザー数、端末数、拠点数、既存の認証・端末・ログ基盤、ログ保管要件、開始希望時期
- 対象と課題:守るデータ、禁止経路、現状の事故やヒヤリハット。必要なルールと優先順位も共有
- PoC:監視モードで検知率、誤検知率、端末負荷、対応工数を確認
- 費用:初期設定、分類、連携開発、端末展開、教育、ログ保管、監視を含む3年間の総額を比較
- 発注先:近いデータ経路の実績、既存環境との連携、例外管理、導入後の運用体制を確認
▼関連記事一覧
・情報漏えい対策システム(DLP)開発の進め方/やり方/流れや方法/手法/工程/手順
・情報漏えい対策システム(DLP)開発でおすすめの開発会社/ベンダー6選と選び方
・情報漏えい対策システム(DLP)開発の見積相場や費用/コスト/値段について
・情報漏えい対策システム(DLP)開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。