
情報漏えい対策システム(DLP)の費用は、初期0万円から数千万円以上まで幅があります。
金額は、ユーザー数、対象範囲、連携、運用体制によって変わります。全体像は、下記の完全ガイドで確認できます。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
情報漏えい対策システム(DLP)の概要
DLPは、個人情報や営業秘密、ソースコードなどの機密データを識別し、持ち出しを制御する仕組みです。
保存・利用・送信・共有の各場面で、監視や警告を行い、必要に応じて記録、承認、遮断も行います。
ウイルス対策はマルウェアの侵入を、アクセス権管理は利用者の権限を中心に扱います。これに対してDLPは、どのデータを、誰が、どの経路へ、どの操作で持ち出そうとしたかを判定します。
検知・分類と経路制御の組み合わせ
DLPでは、検知・分類の仕組みと、端末・通信経路を制御する仕組みを組み合わせます。
- 代表機能:端末制御、メール・Web検査、クラウドやチャットの共有制御
- 管理機能:ファイルサーバー・DBの棚卸し、インシデントログ管理
- 検知方法:マイナンバーやカード番号のパターン、社内固有ID、キーワード、文書フィンガープリント、OCRなど
- 制御経路:USB、外付け媒体、印刷、クリップボード、画面キャプチャ
- 通信経路:メール添付、Web、オンラインストレージ、チャット、生成AI入力
判定の対象は、データベースなどの構造化データに限りません。文書や画像を判定することもあります。
経路を増やすほど、ルール、例外申請、テスト、ログ保管の工数も増えます。そのため、先に止めたい事故の順番を決めておく必要があります。
EDR・CASB・SASEとの役割分担
EDR、CASB、SASE、IRMは、DLPと役割が近い製品です。それぞれ中心に扱う範囲が違うため、どこを何で守るかを切り分けておきます。
- EDR:端末上の不審な挙動が中心
- CASB:クラウドサービスの利用状況や設定が中心
- SASE:ネットワークとセキュリティ機能の統合が中心
- IRM:ファイルの閲覧・編集権限が中心
すでに導入済みのEDRやMFA、暗号化、SIEMがある場合は、DLPのログの送信先と対応チームも設計に含めます。
情報漏えい対策システム(DLP)の費用相場
IPAは2025年の組織向け脅威に「不注意による情報漏えい等」を選びました。その発表(出典: IPA「情報セキュリティ10大脅威 2025」)によると、この脅威の選出は7年連続8回目です。
発注側では、誤送信、設定ミス、記録媒体の紛失、生成AIへの貼り付けなど、悪意のない操作も予算に含めます。
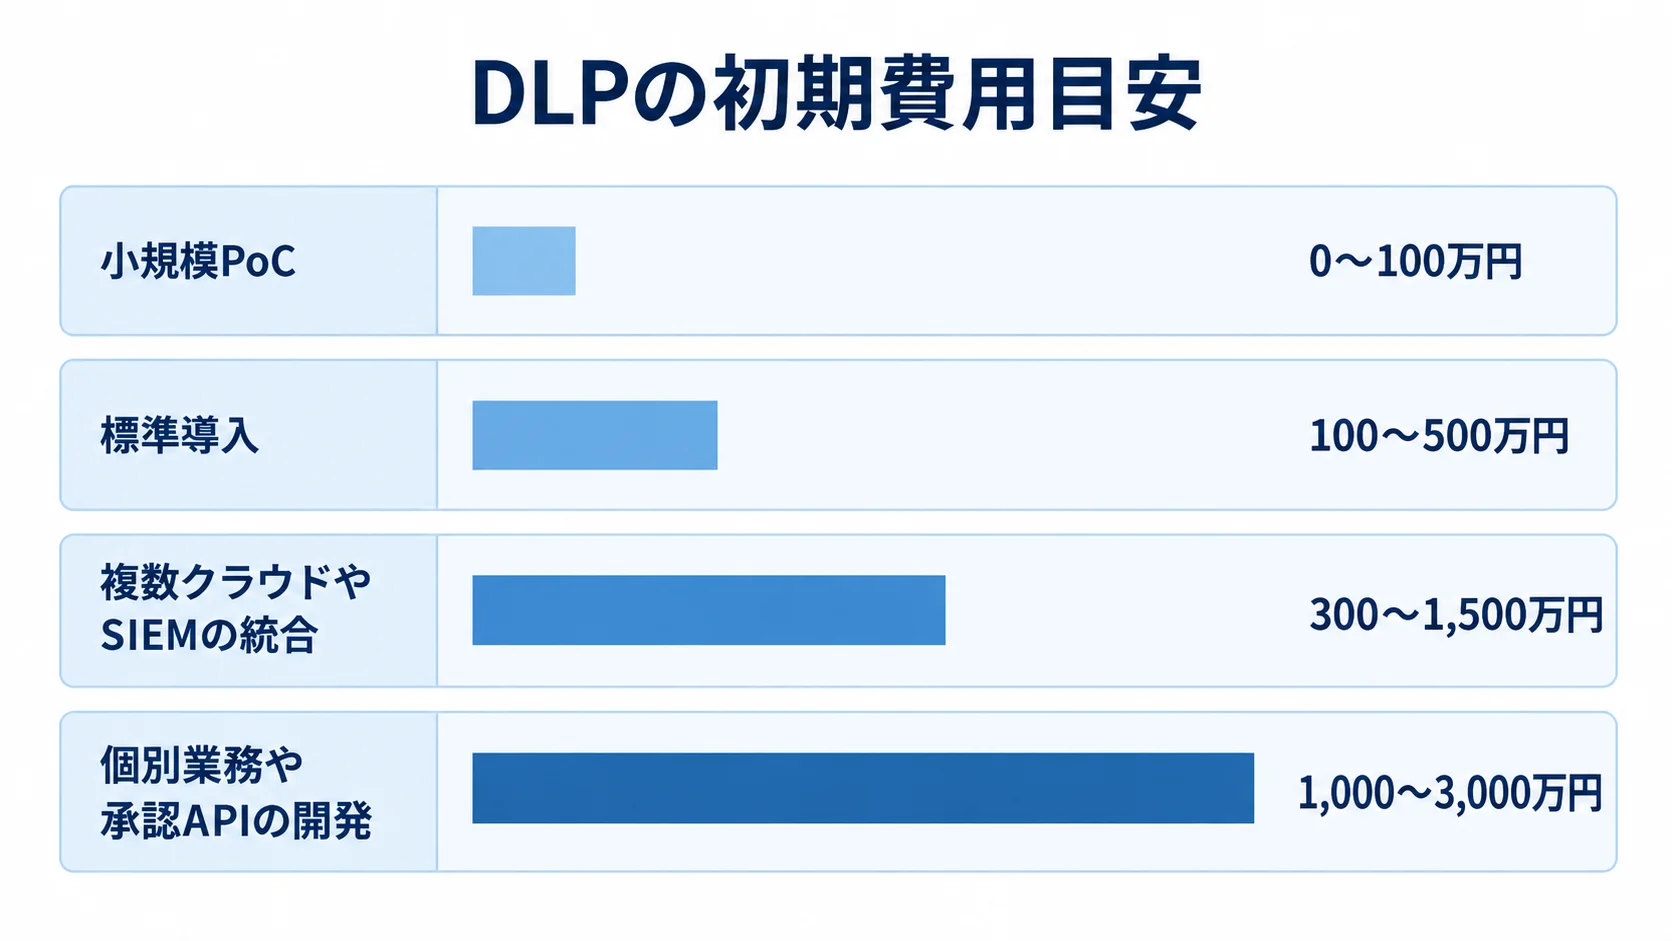
50〜100ユーザーの小規模PoCでは、初期0〜100万円、月額5〜30万円程度が目安です。
100〜300ユーザーの標準導入では、初期100〜500万円、年間のライセンス・保守100〜600万円程度を、予算を組む際の起点にします。
300〜1,000ユーザーで複数クラウドやSIEMまで統合する場合は、初期300〜1,500万円程度と推定されます。
個別業務や承認APIの開発まで含めると、初期1,000〜3,000万円程度から検討することになります。
国内製品の金額は、リサーチノートの業務・セキュリティシステム費用データ、公開ライセンス価格、一般的な導入工数をもとにした、初期予算用のレンジです。
DLPだけを対象にした公的な相場表ではない点に、注意が必要です。
金額は、端末数や契約条件、既存ライセンスといった条件によって上下します。
為替や対象チャネルでも変わるため、発注前に個別見積もりを取得してください。
小規模PoCの初期0〜100万円、月額5〜30万円程度
50〜100ユーザーで、USB制御やメール添付、Microsoft 365の一部など1〜2経路を監視モードで試す場合の目安です。標準ルールとエージェント配布だけであれば、下限に近づきます。
独自の機密情報パターンやログ分析を検証すると、上限に近づきます。利用者向けの通知や例外申請のワークフローまで検証に含めた場合も、上限に近づきます。期間は2〜6週間程度です。
PoCでは、検知率と誤検知率、端末負荷を測ります。あわせて、利用者が理由を理解できるか、例外申請にかかる時間も確かめます。目的と合格基準を先に決めておくと、本導入後のルール再作成費を抑えやすくなります。
100〜300ユーザーの標準導入の初期100〜500万円程度
100〜300ユーザーの標準導入では、次の費用と条件を見ておきます。
- 導入範囲:端末、USB、印刷、メール、Webアップロードを管理コンソールで制御
- 費用目安:初期100〜500万円、年間ライセンス・保守100〜600万円
- 初期費用:要件整理、ポリシー設計、展開、ログ接続、テスト、操作教育を含む場合がある
- 別料金の例:ライセンス、24時間監視
同じ300ユーザーでも、1拠点の管理端末だけを対象にする場合と、在宅勤務や複数拠点、委託先の端末まで含める場合では、ネットワーク条件とサポート範囲が異なります。
見積書では、端末数やOS、拠点数を確かめます。あわせて、同時利用者数とログ保存期間も確認しておくと、金額の前提がそろいます。
統合型・個別開発の初期300万円から数千万円以上まで
統合の範囲や個別開発の有無によって、費用は次のように広がります。
- 統合対象:300〜1,000ユーザーでM365、Google Workspace、SASE、IdP、SIEMを連携
- 統合費用:ファイルサーバー等の棚卸しも含め、初期300〜1,500万円、月額20〜150万円程度
- 個別連携:独自分類、承認API、多拠点展開を含むと初期1,000〜3,000万円程度
- 大規模構成:複数国・拠点、長期ログ、監査レポート、独自検知エンジン
- 大規模費用:3,000万〜8,000万円以上、期間12か月超も想定
統合費用を比べるときは、棚卸しを含めるかどうかをそろえておく必要があります。
DLPの中核エンジンを一から作るより、実績ある製品とAPI・SI連携の個別開発を組み合わせる方が、初期費用と更新負担を軽くできます。
DLPの費用内訳
費用は、ライセンス、初期導入、連携・個別開発、運用・保守に分けて比べます。初年度だけ安く見えても、2年目以降のログ保管やポリシー更新が別料金になる見積もりもあるため、3年から5年の総保有コストで確認します。
ユーザー数・機能・契約条件で決まるライセンス費用
ライセンスは、課金単位と契約条件をそろえてから比べます。
- 課金単位:ユーザー、端末、機能モジュール、データ量、イベント量
- Purview Suite:2026年時点のMicrosoft公式価格は年払いで1ユーザー月額12米ドル
- Microsoft 365 E5:年払いの1ユーザー月額はTeams込み57米ドル、Teamsなし48.45米ドル
- 100ユーザー試算:1米ドル150円ならPurview Suiteは月約18万円、年約216万円
- E5試算:100ユーザーならTeams込みで月約85.5万円、年約1,026万円
価格は、Microsoftの掲載情報を出典としています(出典: Microsoft「Microsoft Purview Pricing」)。
円換算は、為替を固定した単純な試算です。実際の金額は、日本の販売店価格、既存のE3・E5契約、年間契約の条件、対象機能によって変わります。公開価格はライセンスを比べるための数字で、導入支援費は含まれていません。
要件定義・ポリシー・展開・教育に分かれる初期導入費用
初期導入の費用は、どこまでの作業を頼むかと、発注前にどこまで条件を決めておくかで変わります。作業は導入と展開に分かれ、検知の調整も必要になります。
- 導入作業:現状分析、データ台帳、要件定義、基本設計、検知ルール・制御ポリシー
- 展開作業:管理コンソール、端末エージェント、メール・Web接続、テスト、教育、稼働支援
- 検知調整:固有IDや文書形式にはサンプルデータ収集とルール調整が必要
- 事前決定:機密データ、禁止・警告・承認の経路、例外承認者、ログ期間、緊急解除責任者
条件があいまいなまま製品を選ぶと、後からポリシーを作り直すことになります。そのぶん、設定変更や再テストの費用も増えます。
ログ、ルール更新、監視、教育で変わる運用・保守費
導入後は、ライセンス以外の運用費と継続的な改善の費用も含めて見積もる必要があります。
- 利用・保守:クラウド利用料、ログ保管、バックアップ、監視、障害対応
- 日常運用:ルール更新、端末追加、問い合わせ、教育、インシデント調査
- 社内工数:ルール調整、アラート確認、例外承認にかかる担当者の時間
- 定期改善:月次見直し、監査、教育、事故対応
個人情報保護委員会のガイドライン(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)は、取扱状況の把握と安全管理措置の評価・改善を示しています。
DLPの価格が変動する主な要因
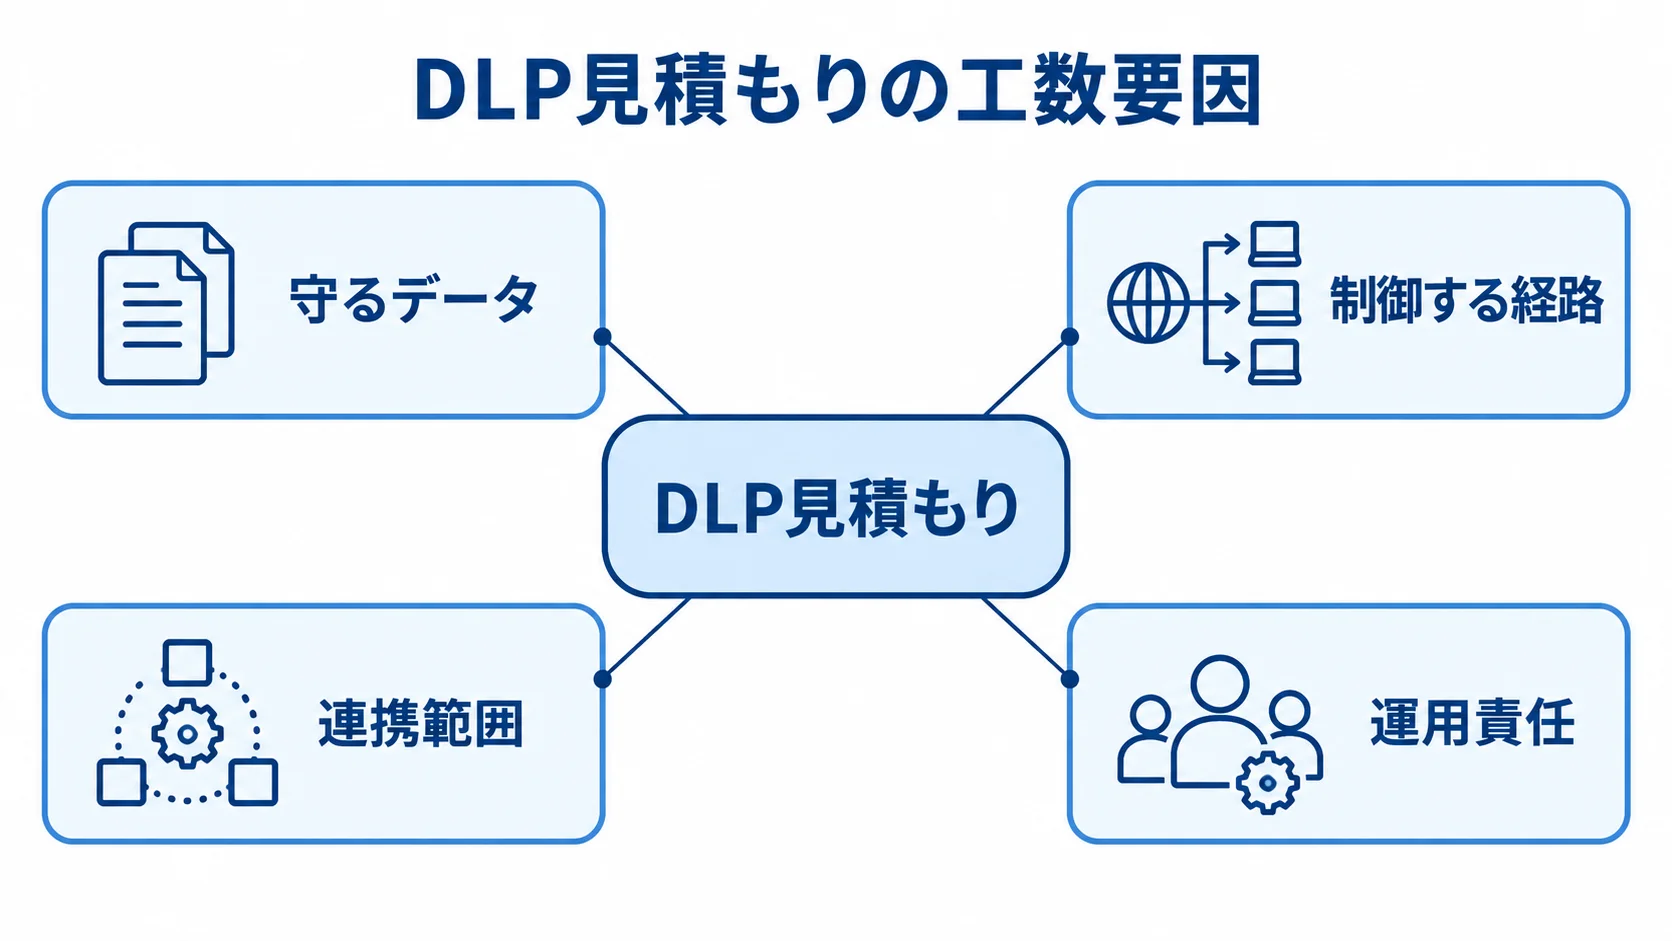
見積もりの差は、製品の優劣よりも、対象業務とデータの範囲から生まれます。そのため、事故の発生可能性と業務停止の影響を比べて、最初に投資する範囲を決めます。
守るデータと制御する経路の広がり
個人番号やメールアドレスなどの定型データだけであれば、分類ルールの検証量を抑えられます。一方で、契約書や設計図、ソースコードを扱うと作業が増えます。画像や社内独自IDまで含めると、さらに増えます。
対象の経路も、メールだけの場合と、USBや印刷、Web、クラウド共有、チャット、生成AIまで含む場合では異なります。経路を広げるほど、エージェント、接続、例外処理、テストが増えます。
見積もりを比べるには、費用差が出やすい保護対象と制御の範囲をそろえておきます。
- データの種類:個人番号などの定型情報か、契約書や社内独自IDまで含むか
- 制御する経路:メールだけか、USB、クラウド共有、生成AIまで扱うか
- 経路ごとの動作:記録、警告、承認、遮断、マスキングのどれにするか
たとえば、顧客情報のメール添付は警告と上長承認、USBへのコピーは原則遮断、社内共有は記録のみ、生成AI入力は検知してマスキングと指定します。
各社へ同じ「守るデータ×経路×アクション」を示せば、追加工数も比べやすくなります。
M365・Google・SASE・SIEMとの連携範囲
連携先が増えるほど、接続や確認の作業が増えます。そのため、見積もりの前に対象範囲をそろえておきます。
- M365:統合ライセンスの機能を活用しやすい
- 連携先:Google Workspace、Slack、複数ストレージ、オンプレミス
- 接続条件:API、認証、ログ形式、権限モデルを個別確認
- SIEM・SOAR:チケット発行やメール通知の自動化では、重大度、重複排除、対応者、保存期間、障害時の再送を定義
- クラウド運用:ログ保管場所、委託先、暗号鍵、データ主権、停止時の扱い、契約・監査工数を確認
ポリシーの厳しさと運用責任の置き方
ポリシーと運用の設計では、次の3点をそろえておくと、負荷や追加改修を抑えられます。
- 制御の強さ:機密度、正当な送信、定例送付、緊急持ち出しに応じて警告・承認・遮断を使い分ける
- 対応手順:通知文、承認者不在時の代替、緊急解除期限、一次対応者、法務・個人情報保護担当への連絡を決める
- 監視の説明:従業員の監視と受け取られないよう、目的、取得ログ、閲覧権限、保存期間、本人への説明方法を設計する
例外の多い現場では、すべてを遮断すると業務が止まり、解除依頼が集中するおそれがあります。
DLPの導入・開発の流れ
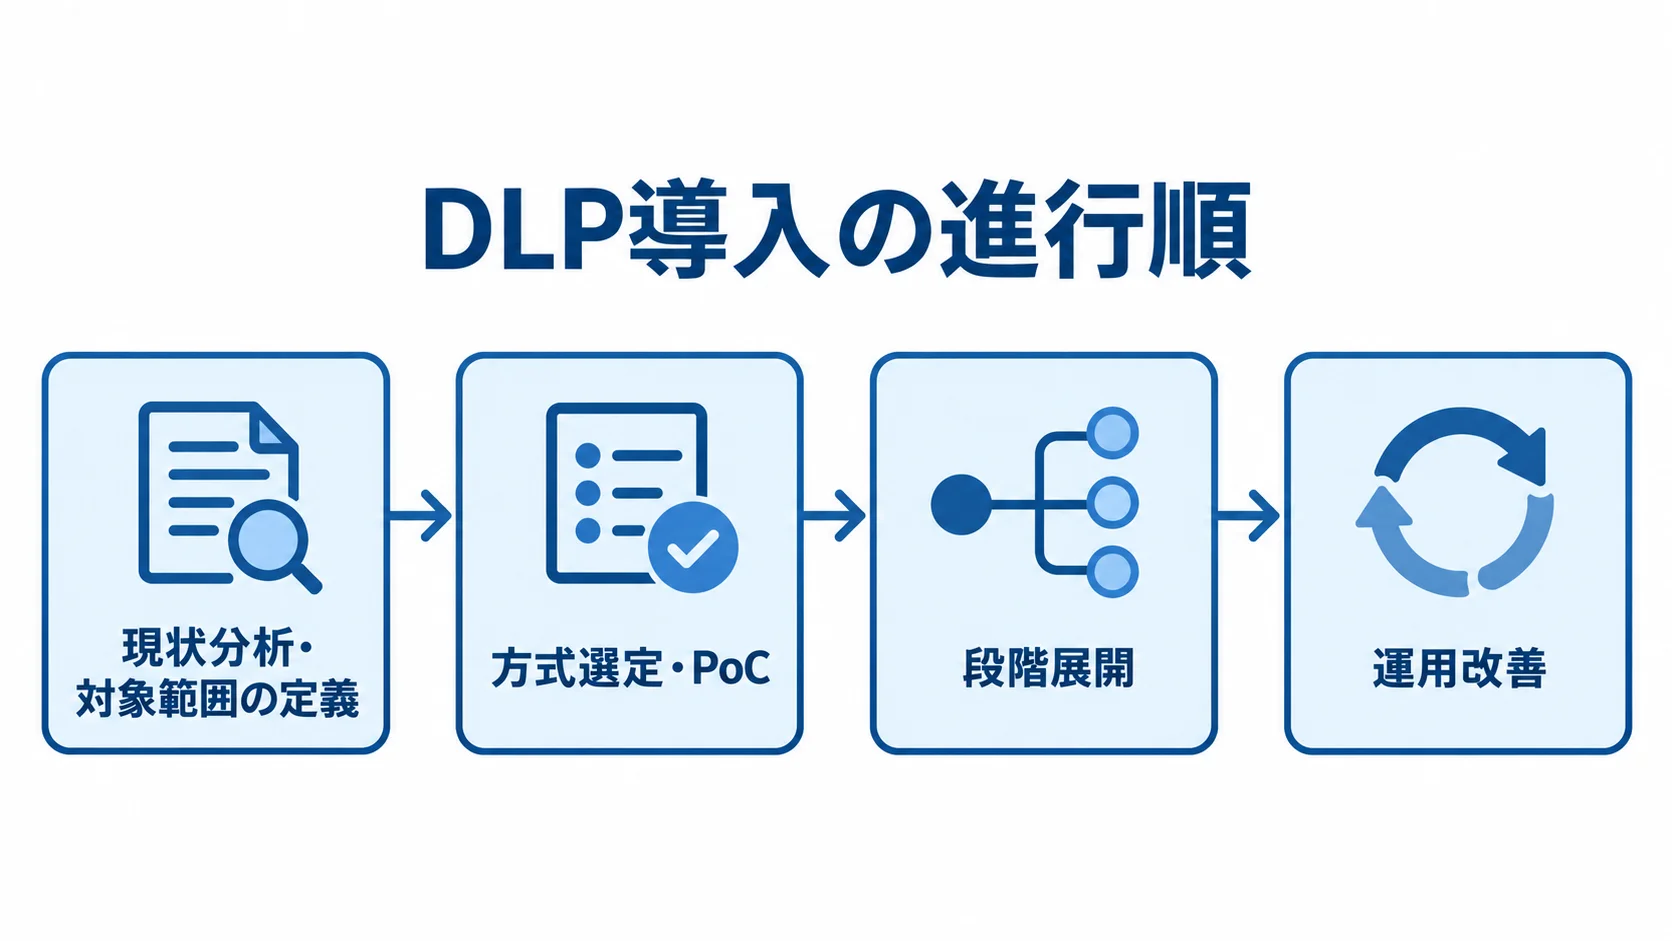
DLPの導入は、現状分析、対象範囲の定義、方式選定、PoC、段階展開、運用改善の順に進みます。契約やエージェント配布は、その途中の一段階にすぎません。誤検知や業務停止のリスクを確かめながら、予算を配分していきます。
導入期間は、クラウドの標準導入で1〜3か月、複数システムの統合で3〜6か月、個別開発を含む場合で6〜12か月程度と推定されます。
データ台帳と事故シナリオの作成
製品の比較に入る前に、データ台帳と事故シナリオを次の順で整理しておきます。
- 個人・顧客情報、営業秘密、ソースコード、設計図、契約書の台帳化
- 保存場所、利用部門・利用者、社外送信先、委託先、保存期間の記録
- メール誤送信、USB紛失、共有リンク公開、退職者の持ち出し、生成AI入力などを想定した事故の具体化
- 事故ごとの検知データ、監視経路、アクション、例外、対応者、証跡の決定
この範囲を先に決めておけば、不要なチャネルや機能の追加を避けられます。要件があいまいだと各社の前提が異なり、見積価格を比べられなくなります。
監視モードのPoCによる検知精度と業務影響の測定
PoCでは2〜6週間程度で各方式の適性を確かめ、そのうえで方式と対象を選びます。
- 端末エージェント型:USBや印刷など端末操作に強い
- M365統合型:メール、SharePoint、OneDriveなどをまとめやすい
- クラウドDLP・SASE:拠点外や在宅の経路を扱いやすい
- オンプレミス・ハイブリッド:データ主権や通信断時の継続性を検討しやすい一方、設備と運用の負担がある
PoCでは、実データを使って検知率と誤検知率、端末負荷を記録します。あわせて、通知の分かりやすさや承認時間、ログ検索時間も記録します。
生成AIへの入力も対象にする場合、NTTデータの解説(出典: NTTデータ「情報漏洩?企業における生成AI活用の落とし穴」)にあるように、DLPで入力前の機密情報の検出や送信制御ができます。
優先経路からの展開と、承認フローを経た遮断
PoC後は対象を絞り、段階的に制御を強めます。
- 機密度の高い部門、管理端末、メール・USBなど説明しやすい経路を優先した展開
- 監視と警告から始め、理由入力や上長承認を経て条件付き遮断へ進む段階
- 遮断前の緊急解除、旧経路への切り戻し、障害時の連絡先、ログ保全の準備
この順序を守ると、業務停止を抑えられます。大規模な導入では、対象範囲と展開順序の管理が、費用と業務継続を左右します。
また、2026年に公開されたキヤノンマーケティングジャパングループの事例は、約2万ユーザー規模のネットワーク・セキュリティ基盤を刷新したものです。SWG、CASB、DLPなどを含む基盤を、段階的に扱う構成が取り入れられています。
この構成は、キヤノンITソリューションズの記事で紹介されています(出典: キヤノンITソリューションズ「約2万ユーザー規模のネットワーク/セキュリティ基盤刷新事例」)。
DLPの見積もりで確認すべきポイント
見積もりの精度は、製品の知名度よりも、発注側が前提条件を整理できているかで決まります。
複数社へ同じ資料を渡し、同じ粒度で示してもらうと、妥当性を比べやすくなります。見積もりに含めてもらう項目は、ライセンス、導入支援、個別開発、運用監視です。さらに、教育、保守、除外範囲も示してもらいます。
データ・端末・経路・運用を記載する見積もり依頼書
見積もり依頼書には、比較の前提になる情報をそろえて書きます。
- 規模・環境:ユーザー数、端末数、OS、拠点数、在宅勤務の有無
- 対象範囲:対象データ、保存場所、禁止経路、既存EDR・MFA・CASB・SIEM
- 運用条件:ログ保管期間、導入時期、事故シナリオ、警告・承認・遮断、例外承認者
- 参考資料:機密データのサンプル、匿名化ログ、ネットワーク構成、権限表
「DLPを導入したい」とだけ伝えると、端末監視やクラウド共有制御、データディスカバリー、生成AI入力制御のうちどこまでを希望するのかが、相手に伝わりにくくなります。資料がそろうと、方式や工数を判断する材料になります。
製品ベンダーと導入支援会社の役割の違い
候補は役割ごとに分けて、それぞれの確認項目をそろえて比べます。
- 製品ベンダー:製品の検知精度と対応チャネル
- SIer:要件定義、連携、移行の経験
- 運用会社:アラート監視とインシデント対応の範囲
- 共通項目:M365・Google Workspace連携、国内サポート、ログ管理、段階導入、見積もりの透明性
標準機能と追加開発の線引きや、障害時の責任分界も確かめます。更新時の互換性や月次運用の担当者も、あわせて見ておきます。
用途別の適合性は、Microsoft 365中心か、国内オンプレミスか、社外端末か、公共・金融かで見ます。
契約方式・追加変更・責任分界
契約方式と見積書は、変更時の負担と責任分界を確かめて読みます。
- 一括請負:要件未確定の場合、想定外の変更が追加費用になる可能性がある
- 準委任:柔軟に進めやすい一方、工数増加時の総額を読みづらい
- 参考値:一般業務システムでは請負が準委任より1.3〜1.5倍高い例もある。DLP固有統計ではない
- 成果物等:要件定義、ポリシー、テスト、展開台数、移行責任、稼働判定を明記する
- 契約条件:変更単価、更新、ログ保管、サポート時間、事故対応範囲の取り決め
作業の抜けが少なく、追加費用の条件まで説明されている提案を選びます。
DLPのコストの抑え方
コストを抑える際も保護は弱めず、標準機能と個別開発の境界を決め、優先度の高い事故から対策を進めます。
初期・月額費用、社内の運用工数、事故調査費、業務停止による損失を合わせたTCOで見ると、ライセンス単価だけでは見えない差が分かります。
製品の活用と独自業務の追加開発
検知エンジンや端末エージェントを一から開発すると、初期費用と継続保守の負担が大きくなります。OS対応や誤検知対策、更新も含めて、その負担が続きます。
- 基盤:実績あるパッケージやクラウドを活用する
- 個別開発:顧客ID判定、承認ワークフロー、既存SIEM連携など必要な部分だけをAPIで拡張する
- 要件定義:標準機能で変えない業務と追加する業務を分ける
- 追加範囲:個別帳票、過剰な画面変更、利用実績のない経路は、作り込むと初期費用とテスト工数が増える
- 将来機能:契約や製品ロードマップを確認し、次期フェーズに残す
監視・警告・承認・遮断の順による段階導入
全社で一斉に遮断すると、正当な業務まで止まり、緊急解除やルール修正の費用が増えます。
- PoC:部門と経路を各1つに絞り、効果を確かめて次の予算を決める
- 監視:実態を把握し、誤検知を減らす
- 警告・承認:警告へ移り、必要な経路だけ承認する
- 遮断:明確な条件を決めてから遮断する
各段階に進む前には、終了基準と運用準備を確かめておきます。
- 終了基準:重大な誤検知は一定件数以下、承認時間は業務許容内、端末負荷は基準以内
- 運用準備:一次対応担当を決め、緊急解除をテストする
安く始めることよりも、次の段階へ進むための判断材料を残しておくほうが、手戻りの削減につながります。
5年TCOと運用体制
TCOは5年を基準に、3年から5年の範囲で比べます。事故対応体制も含め、次の項目をあわせて判断します。
- TCO項目:初期費用、年額ライセンス、ログ、監視、更新、教育、端末追加、障害対応
- 費用差:ログ従量料金や内製監視人件費で総額が逆転する場合がある
- 担当者:DLP管理者、事故一次対応者、法務・個人情報保護担当、システム管理者
- 報告期限:速報は発覚日から3〜5日以内、確報は原則30日以内
- 例外期限:不正目的のおそれがある場合、確報は60日以内。ログ保全費も考慮する
個人情報保護委員会は、漏えい事案への対応として、調査、原因究明、本人通知、報告、再発防止策を挙げています(出典: 個人情報保護委員会「漏えい等の対応とお役立ち資料」)。
情報漏えい対策システム(DLP)に関するよくある質問
DLPの費用や方式は、製品価格だけでなく、対象範囲と運用の実現性を確かめて検討します。
DLPは100万円以内で導入できますか?
50〜100ユーザーの標準機能によるPoCや1〜2経路の監視であれば、初期0〜100万円、月5〜30万円が目安です。全社での導入や複数クラウドの連携、独自分類、教育、運用監視まで含めると、100万円を超えるのが一般的です。対象外となる項目も、見積もりで確認が必要です。
DLPはスクラッチ開発とパッケージ導入のどちらが安いですか?
標準的な検知や制御は、パッケージやクラウドのほうが短期間で、初期費用も低い傾向があります。スクラッチ開発は柔軟ですが、検知、OS対応、誤検知対策、更新、法令・監査対応を自社で維持する必要があります。実績ある製品に独自の連携を組み合わせる個別開発も、現実的な選択肢です。
生成AIへの入力もDLPで制御できますか?
製品や構成によっては、生成AIへの入力前に機密情報を検知し、警告、送信制御、マスキングを行えます。NTTデータも、検知と送信制御について紹介しています。
許可先やログ、閲覧権限、社内ルール、出力の確認も、AIガバナンスに含めて考えます。
DLP導入後はどのような運用費がかかりますか?
運用費には、ライセンスやクラウド利用料、ログ保管と監視、ルール更新と例外申請などがあります。端末追加や障害対応、教育、事故調査も含まれます。内製の工数を見積もるとともに、委託監視の時間帯や対応、休日の対応水準、重大事故の加算を確認します。比べる期間は3〜5年のTCOです。
まとめ
対象範囲とTCOで見る費用
小規模PoCは初期0〜100万円、標準導入は初期100〜500万円が目安です。
- 複数クラウド・SIEM統合:初期300〜1,500万円
- 個別開発を含む導入:初期1,000〜3,000万円程度から広がる推定
予算は、対象データや経路、連携、運用、契約条件を前提に組みます。
データ台帳と事故シナリオを作り、2〜6週間の監視で検知精度と業務影響を測ります。
標準機能を使い、独自の承認や既存の連携だけを追加で開発します。ライセンス、運用、教育、事故対応まで含めた3〜5年のTCOで比べると、投資判断の過不足を抑えられます。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。