
DLPの発注は、守るデータと漏えい経路を先に決め、標準製品の導入支援、連携開発、個別開発のどこまでを外部に任せるかを分けて相談する流れで進みます。
発注者が社内で決めることと委託先に任せることを分けておくと、見積もりの比べ方も定まります。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
DLPの発注・外注の始め方
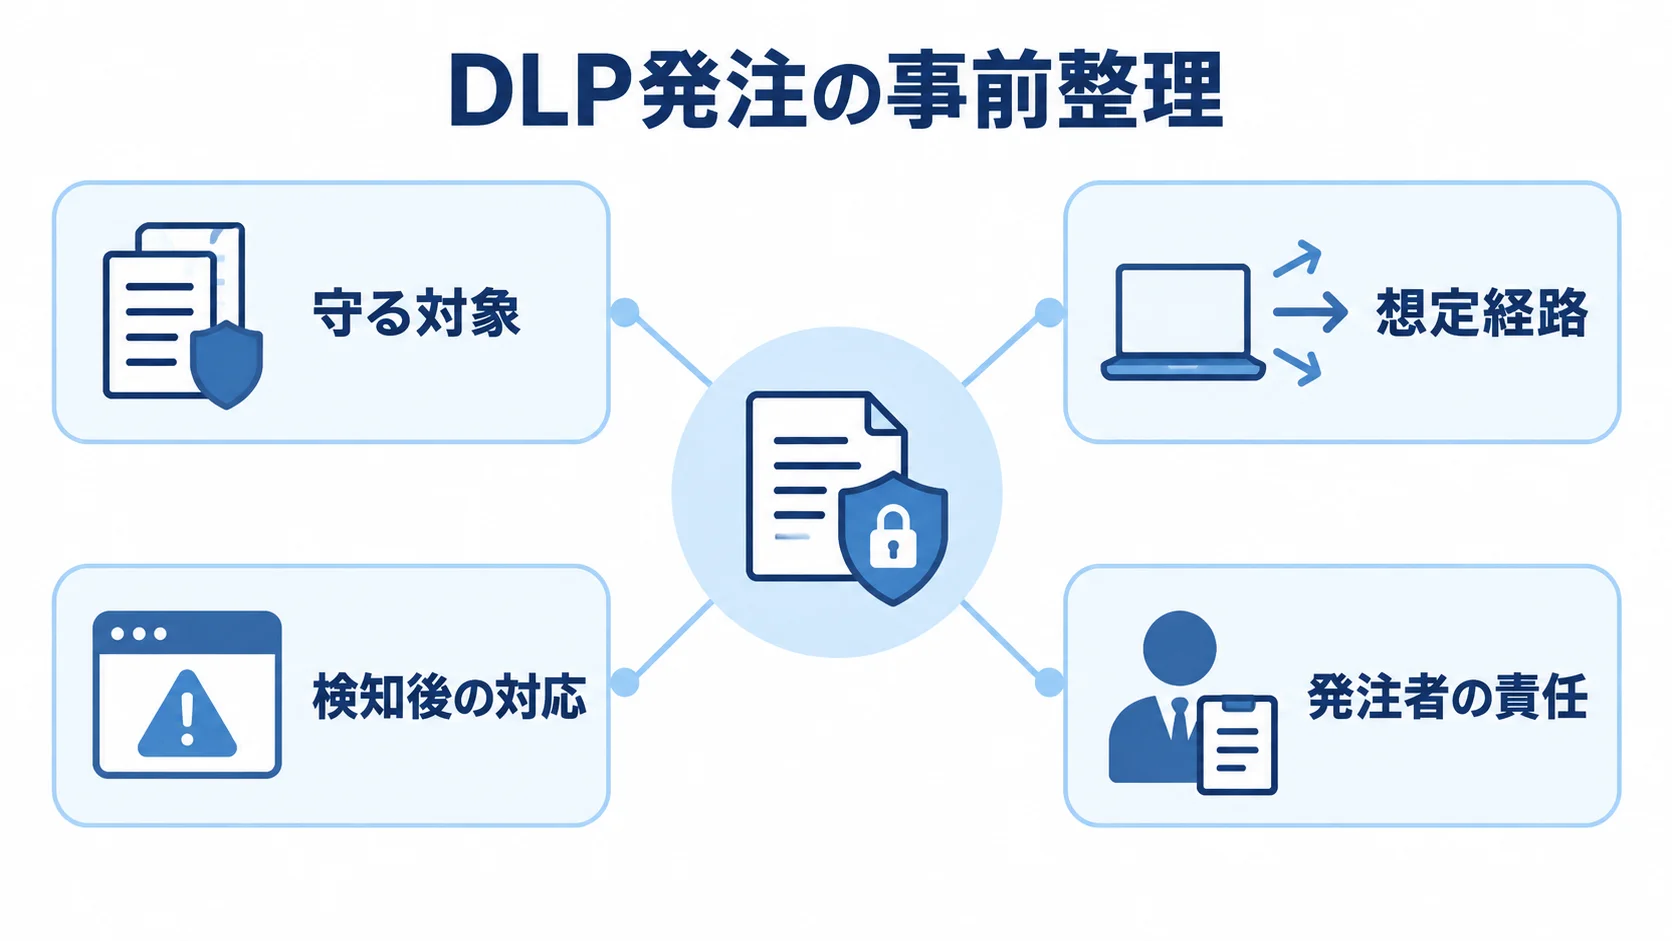
DLPの発注は、製品名を選ぶ前に「どの情報を、誰が、どの経路から持ち出すと困るのか」を決めるところから始まります。機密情報の定義や例外承認が曖昧なままだと、検知した結果を業務の改善に生かせません。
発注前に決める漏えいシナリオ
まず、守る対象を洗い出します。個人情報や顧客情報、営業秘密は典型例で、ソースコードや設計図、契約書も対象になることがあります。あわせて漏えい経路と検知後の対応を決めておくと、RFPの要件が具体的になります。
- 想定経路:USBコピー、印刷、メール添付、Webアップロードを挙げます。共有リンク、私物端末への保存、生成AI入力も含めます。
- 検知後の対応:「記録」「本人への警告」「上長承認」「一時保留」「遮断」のいずれか。
IPAの「情報セキュリティ10大脅威 2025」では、「不注意による情報漏えい等」が組織向け脅威の10位です(出典:IPA、2025年)。誤送信や設定ミス、生成AIへの貼り付けも、発注を検討する理由になります。
不注意による漏えいは日常業務の中で起きやすいため、全操作を最初から遮断するより、警告と承認を組み合わせる設計が現実的です。
発注者側の責任者と運用担当
DLPは情報システム部だけでは完結しないため、社内ルールを決める部門と事故時の判断者を、早い段階から参加させます。
- 機密度の判断:事業部門が、データごとの機密度を決めます。
- 法務・コンプライアンス:個人情報や営業秘密の取り扱いを確認します。
- 従業員への説明:人事部門が説明を担います。
- インシデント対応:発生時の判断者を決めます。
製品設定や連携開発は外注できます。ただし、機密情報の定義や許可する操作など、社内ルールの決定は発注者の責任です。
担当者がいないまま見積もりを取ると、委託先は一般的なテンプレートをもとに前提を置くことになります。その結果、端末数が合っていても、対象から漏れたクラウドや共有経路が残る可能性があります。
発注者は、業務・システム・セキュリティの各責任者を窓口に置き、要件の決定者と受け入れの判定者を文書で決めておきます。
DLPの発注形態の選び方
発注形態は、標準製品の導入支援、複数製品の連携開発、周辺業務システムの個別開発に分けて考えます。標準機能で満たせない要件を先に確認すれば、過剰なスクラッチ開発を避けられます。
既製DLP製品の導入支援への依頼
標準機能が中心であれば、製品ベンダーや認定パートナーへの依頼が適しています。
- 標準機能:端末制御、メール・Web検査、機密情報の分類、監査ログが対象です。
- 導入支援:要件定義、初期設定、端末展開、テスト、操作教育を一括で依頼できます。
- 見積もり:ライセンス、設定、ポリシー設計、保守、監視を分けて提示してもらいます。
Microsoft 365を中心に使う場合は、既存契約と組み合わせられる機能も確認します。
Microsoft公式価格では、Purview Suiteは年払いで1ユーザー月額12米ドル、Microsoft 365 E5はTeams込みで1ユーザー月額57米ドルです(出典:Microsoft公式価格表、確認時点)。
1米ドルを150円と仮定すると、100ユーザーではPurview Suiteが月約18万円、E5が月約85.5万円です。ただし、契約条件や販売店価格、導入支援費は別途確認します。
SIerへの連携開発と導入の一括委託
複数環境をまたいで制御する場合や、例外承認を統合したい場合は、SIerへの委託が候補になります。
- 連携対象:ID基盤、ファイルサーバー、メール、SASE、SIEM、ワークフロー。
- SIerの役割:製品選定、社内環境への接続、運用への導入を担います。
2026年3月公表のキヤノンMJグループ事例では、約2万ユーザーの環境へCato SASE Platformを段階導入しました。その際、既存環境を止めずに、SWG、CASB、DLPなどを単一のプラットフォームで扱っています(出典:キヤノンITソリューションズ、2026年)。
この事例のような大規模案件では、一括での切り替えを避けるため、PoCと段階展開を発注条件に含めます。
独自システムのスクラッチ開発
独自の判定や特殊な承認フロー、基幹システムとの連携が必要なら、周辺機能の個別開発を検討します。
- 個別開発の候補:API連携、管理画面、社内申請など周辺機能。
- 中核機能:検知エンジンや端末エージェントは、実績ある製品の利用を検討。
検知エンジンなどを一から作ると、OS・ブラウザの更新、ファイル形式、暗号化通信、誤検知の改善まで保守が必要になります。
スクラッチ開発では、開発費だけでなく、運用に必要な費用と作業も計画に含めます。
- 継続作業:ルール追加、検知精度の再学習、エージェントの配布。
- 運用備え:脆弱性対応、ログ保管、障害時の代替運用。
これらは5年程度の運用計画に含めます。初期費用が安くても、製品更新に追随できなければ、数年後に再構築が必要になります。
RFPと要件整理の進め方
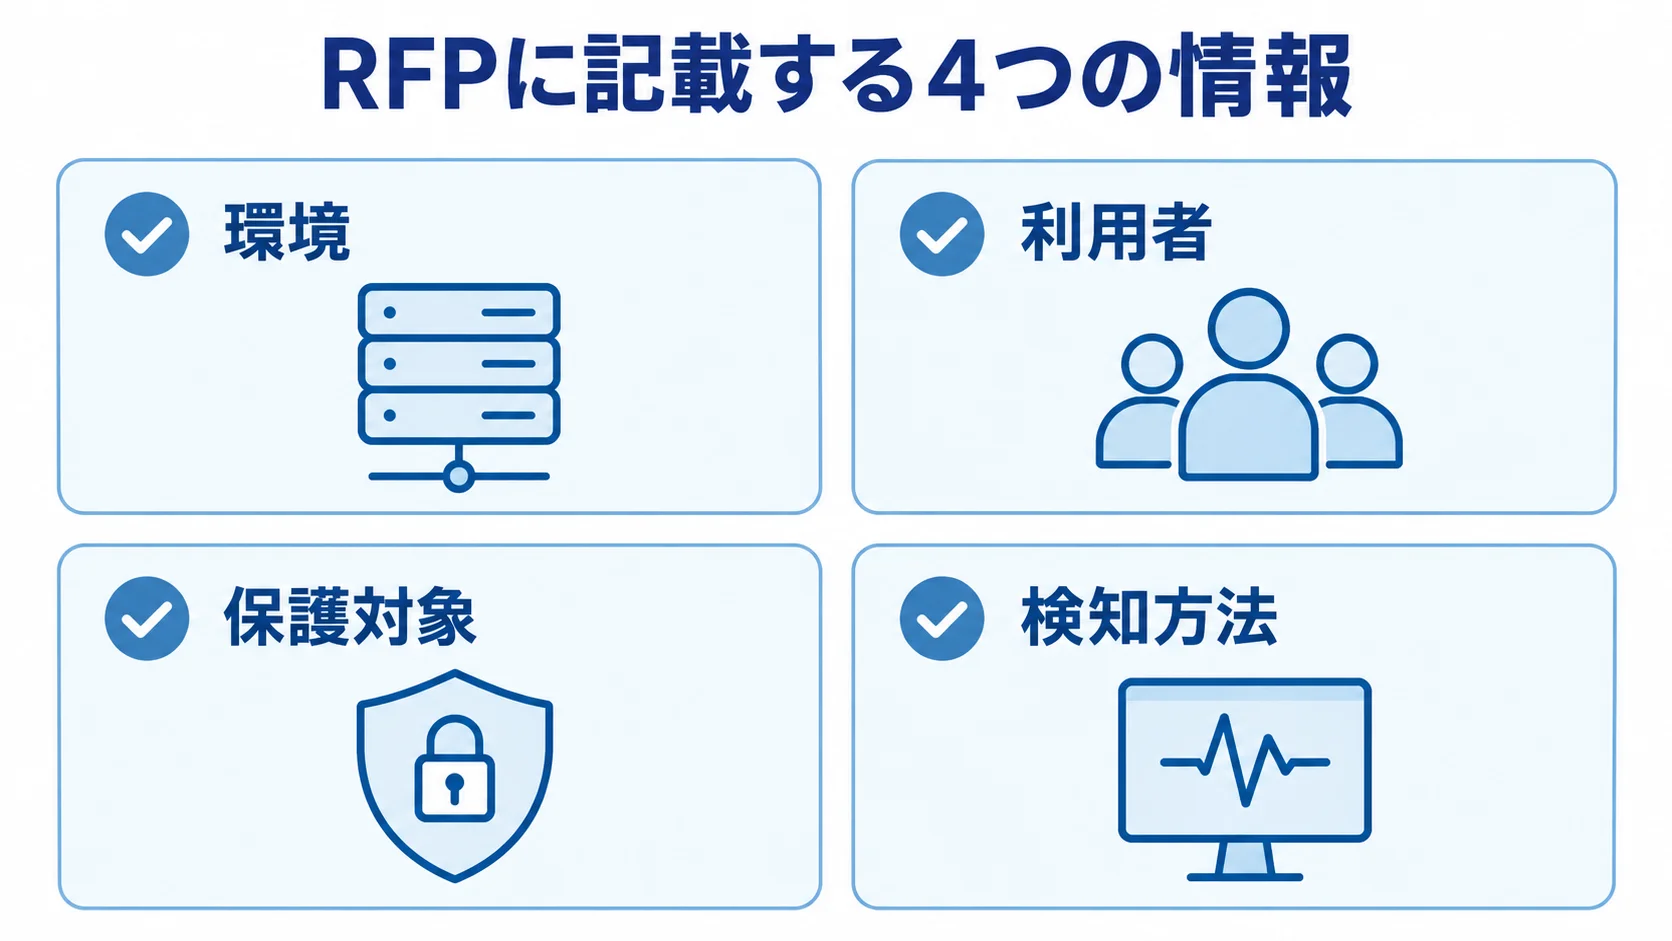
RFPは、業務上のリスクと委託範囲を委託先に伝えるための文書です。まず現状と目的、対象範囲を書き、続けて必須要件と評価方法を決めます。
希望時期と見積の分け方も書いておくと、各社の提案が同じ前提にそろいます。
要件を決め切れない段階でも、未確定の事項と提案を求める事項を分けて書けば、委託先から比較に使える提案を受け取れます。
RFPに書く現状環境と対象データ
RFPの現状欄は、どの環境で誰が何を扱うのかが伝わるように書きます。
- 環境:規模、端末、OS、クラウド、保存先、既存のセキュリティ製品。
- 利用者:共有・委託先アカウント、退職者の無効化、社外アクセス。
- 保護対象:個人情報、顧客ID、カード情報、営業秘密、ソースコードなど。
- 検知方法:キーワード、正規表現、文書フィンガープリント、OCR、機械学習。
環境欄では、ユーザー数や端末数、拠点数を記します。さらに、OSや在宅勤務の有無、Microsoft 365・Google Workspaceの利用状況も書きます。
ファイルサーバーやNASの容量、MDM、認証基盤も明記します。EDRやCASB、SASE、SIEMの有無から、必要なライセンスと連携範囲を判断できます。
対象データには、マイナンバーや設計図、未公開の財務情報のような、業務上の機密も具体的に挙げます。
検知方法は、必須にする項目を先に決めておきます。データ分類が曖昧なまま製品を選ぶと、導入後にポリシー作成の工数が増えます。
漏えい経路と検知後のアクション
対象経路ごとに、監視、警告、上長承認、即時遮断のどれを求めるかを定めます。初日から全経路を遮断すると業務への影響が大きいため、導入時期も整理します。
- 端末・媒体:USBや外付け記憶媒体、印刷、クリップボード、画面キャプチャ。
- 通信・共有:メール添付、Webアップロード、オンラインストレージ、チャット、データベース、ファイル共有。
- 新しい利用経路:生成AIへの入力も対象候補にします。
各経路は必須、段階導入、将来検討に分けます。そのうえで、例外処理では、取引先への大容量ファイル送信や緊急障害対応を想定します。ほかに、開発者のソースコード共有や法務手続きの印刷も含めます。
例外が恒久化しないよう、例外ごとに申請者と承認者、有効期限を決めます。加えて、理由の記録と緊急解除の手順も用意します。
PoCの成功条件と受け入れ基準
PoCは製品デモで済ませず、実際の業務データで評価します。小規模であれば、期間は2〜6週間が目安です。
- 検知・端末:検知率、誤検知率、端末負荷を測ります。
- 業務影響:メール・Webの遅延、利用者への通知、例外申請数を確認します。
- 運用負荷:管理者の対応時間と運用操作の手間。
評価データは、匿名化できる場合は匿名化し、テスト用の機密情報を必要以上に持ち出さないようにします。
受け入れ基準には、機密データの検知と、正当な業務の所定時間内の完了を入れます。加えて、イベント検索と報告書出力、障害時の業務継続も記します。
運用後もルールは変わるため、担当者が自分でポリシーを更新できることが欠かせません。
契約形態と役割分担の決め方
DLP案件には、要件が固まった工程と、PoCで検証する工程が混在します。そのため、要件整理やPoCは準委任、仕様確定後の設定や連携開発は請負、稼働後は保守・運用契約と、工程ごとに分ける方法があります。
要件整理やPoCに向く準委任契約
準委任契約は、専門家の作業や支援を依頼する契約です。現状分析やデータ分類、PoCなど、成果物を事前に決めにくい工程に向きます。製品比較やポリシー設計も、この種の工程に当たります。
発注者は作業時間や体制を確認しながら、方向を調整できます。一方で、完了条件は曖昧になりやすいため、会議の進め方や週次報告、作業範囲を別紙で定義します。想定工数と成果物の形式も、あわせて書いておきます。
仕様が固まった設定・連携開発に向く請負契約
請負契約は、合意した成果物を完成させ、検査後に引き渡す契約です。管理コンソールの設定やAPI連携、ログ出力などに適しています。承認画面や端末展開の仕組みも、仕様が固まっていれば対象になります。
運用中のポリシー変更は追加要望になりやすいため、変更の扱いを契約書や仕様書に明記します。追加費用や納期への影響、瑕疵対応の範囲も、そこで決めておきます。
運用・保守契約での監視と改善の責任分担
稼働後は、アラートの一次確認、利用者への連絡、遮断解除の承認を誰が担うか決めます。
委託先が24時間監視するのか、平日日中だけ支援するのかを確認します。重大度ごとの連絡時間、ログ保管期間、月次報告の内容も確かめます。ポリシー改定の回数も、あわせて決めておきます。
DLPログには個人の操作履歴やファイル名が含まれることがあるため、閲覧権限と保管場所を確認します。委託先のアクセス記録や、契約終了時の返却・削除も確かめます。
DLP開発・導入の費用相場
DLPの費用は、ライセンスと導入作業、運用に分けて見ると整理しやすくなります。導入作業には初期設定やポリシー設計、端末展開、既存システム連携が含まれ、運用には教育や監視・保守が含まれます。
国内製品は個別見積もりが多く、公開された単一の相場表はありません。端末数や対象チャネル、OCRに加え、クラウド連携やサポート体制でも見積もりは変わります。
この推定レンジは、リサーチノートで確認した公開ライセンス価格と、類似する業務・セキュリティシステムの人月単価などをもとにしています。予算検討用の推定であり、契約金額を保証するものではありません。
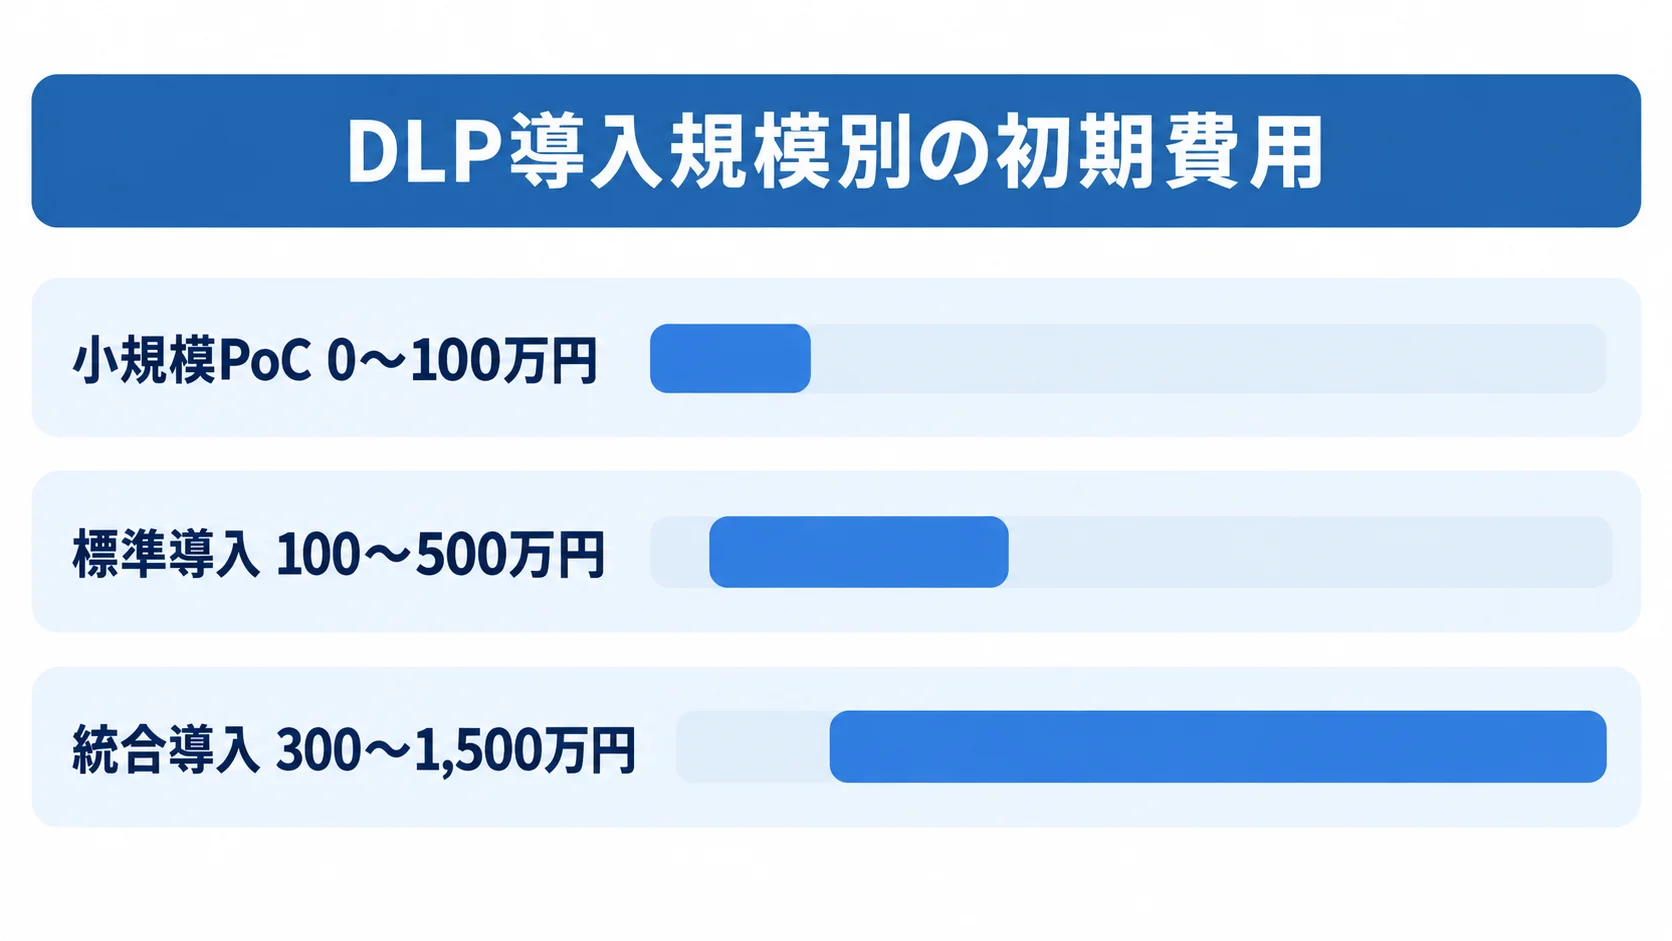
小規模PoCの費用目安:初期0〜100万円、月額5〜30万円
50〜100ユーザーを対象に、端末制御またはMicrosoft 365の一部チャネルを監視モードで試す場合の推定レンジです。
- 初期費用:0〜100万円。
- 月額費用:5〜30万円。
- 期間:監視モードで2〜6週間程度。
既存契約に含まれる機能や評価用ライセンスが無償か、ポリシー作成や端末展開を誰が行うかで費用は大きく変わります。
PoC後に全社ライセンスを購入する場合は、PoC費用と本番導入費を分けて見積もります。
100〜300ユーザーの標準導入:初期100〜500万円、年間100〜600万円
端末やUSB、印刷、メールを対象にした標準導入の目安です。管理コンソールとデータ分類を含みます。例外申請と教育も、この費用に入ります。
- 初期費用:100〜500万円。
- 年間ライセンス・保守:100〜600万円。
- 導入期間:1〜3ヶ月程度。
全国の拠点への端末展開や、既存の認証・ログ基盤と連携する場合は上限に近づきます。
製品ライセンスと導入支援は分けて比べます。課金の単位や連携費のほか、設定費と教育費も見積もりごとに確かめます。
クラウド・ハイブリッド統合は初期300〜1,500万円、個別開発は1,000万円以上の目安
クラウド・ハイブリッド統合と個別開発では、規模や連携範囲により費用が異なります。
- 統合導入:初期300〜1,500万円、月額20〜150万円、3〜6ヶ月程度です。
- 個別開発:独自判定、基幹・ワークフローとのAPI連携、多拠点オンプレミス併用では、初期1,000〜3,000万円、6〜12ヶ月程度です。
- 大規模環境:3,000〜8,000万円以上、12ヶ月超となる可能性があります。
統合導入は300〜1,000ユーザーを想定し、Microsoft 365やGoogle Workspaceを対象にします。SASE、IdP、SIEMとも連携し、データを洗い出しながら段階的に展開するケースです。
これらは、リサーチノートに記載した類似セキュリティシステムの工数と公開ライセンス価格をもとにした推定です。DLP専用の公的統計ではありません。
見積もりでは、対象ユーザー数と対象チャネル、保存ログ量を照合します。加えて、保守時間やポリシー更新回数、教育回数も確かめます。障害対応と契約更新時の価格条件も、あわせて見ます。
前提条件が異なる見積もりは、そのまま比べないようにします。
委託先の選定と見積比較で確認するポイント
委託先は製品ベンダー、複数製品を組み合わせるSIer、監視・運用を支援する会社に分けます。
DLPを一から開発できるかに加えて、自社のデータ分類と業務ルールを理解できるか、誤検知を減らして段階導入できるかを評価します。
提案書の見栄えや知名度だけで決めず、実際に担当する技術者と運用担当者を確認します。
同規模・同業界の導入実績
導入社数の多さより、自社に近い導入条件があるかを確認します。ユーザー数や拠点数、クラウド比率を質問し、対象経路とデータも聞きます。
オンプレミスの残存状況と、PoCから全社展開までの期間も尋ねます。可能なら匿名化された事例で、導入前の課題、使った機能、誤検知や利用者の反発を解消した方法を説明してもらいます。
見積書の前提条件と含まれない作業
見積書では費用項目と「一式」に含まれる作業を分けて確認します。
- 費用項目:ライセンス、設計、構築、ポリシー設定、端末展開を分けます。連携開発、テスト、教育、保守、監視も、別の項目として示してもらいます。
- 作業条件:「一式」は人数、期間、対象環境、納品物、回数、制限事項を確認します。
ポリシー・端末追加、ログ容量超過、休日対応が別料金なら、初期費用が安くても3年分の総保有コストは高くなる場合があります。
課金単位や共有アカウント、退職・休職者のライセンスも確認します。評価用から本番契約へ移る際の費用や、為替変動の扱いも見ておきます。
Microsoft公式の公開価格は、契約条件や販売店の導入支援とは別の数字です。そのうえで、製品価格と作業費を分けて見ると、他社の導入支援とも比べやすくなります。
委託先のデータ保護と運用体制
委託先のログ保護と生成AIへの入力経路について、管理条件を確認します。
- ログ・ファイル:保管場所、暗号化、管理者権限、再委託、海外拠点からのアクセス、契約終了後の削除。
- 生成AI:対象サービス、承認・禁止の区分、入力前の検知、プロンプトと判定結果の保存期間。
個人情報保護委員会のガイドライン(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)では、組織体制の整備と取扱状況の把握が求められています。漏えい時の対応や安全管理措置の見直しも、必要とされています。
DLPを導入しても、委託先管理や事故対応の責任がなくなるわけではありません。
NTTデータは2025年の解説で、生成AIへの入力前の機密情報検出や送信制御にDLPを活用できると説明しています(出典:NTTデータ、2025年)。新しい経路をRFPの対象外にすると、導入直後に別の対策を追加することになります。
よくある質問(FAQ)
DLPの発注では、製品選定と開発会社選定の違い、費用、従業員への影響がよく質問されます。
DLPは自社開発と既製品のどちらがよいですか?
多くの企業では、中核機能に既製品を使い、既存システムとの連携や社内申請画面だけを個別開発する方法が適しています。
独自の判定ロジックや特殊なワークフローがあれば、スクラッチ開発も検討します。OSやクラウドサービスの変更に追随する長期保守費も比べます。
DLPの費用はユーザー数だけで決まりますか?
費用は、ユーザー数や端末数に加えて、守るデータの種類や検知方法でも変わります。対象経路(USB・メール・Web・SaaS・生成AIなど)の範囲によっても違いが出ます。
既存環境との連携、ログの保管量、ポリシー設計も影響します。運用監視と教育の範囲は、継続費用に響きます。
ライセンス費と導入・運用費を分け、3年程度の総額で比べると判断しやすくなります。
DLPを導入すると従業員の監視になりませんか?
DLPは操作ログを扱うため、目的と対象範囲を、社内規程とあわせて従業員に説明します。保存期間や閲覧権限、アラート後の対応も含めて伝えます。
個人を責める運用を避けるには、監視モードや警告を先に使い、理由入力や上長承認、教育と組み合わせる方法があります。その結果、正当な業務を止めにくくなります。
個人情報保護委員会も、技術対策に加えて従業者への研修や注意喚起を安全管理措置の一環として示しています。
委託先へ相談する前に何を準備すればよいですか?
まず、ユーザー数や端末数、拠点数を整理します。続けて、利用クラウドと既存製品、守りたいデータと止めたい経路を書き出します。
ログ要件と希望時期、予算の考え方も整理します。
事故やヒヤリハット、誤送信も、可能な範囲で伝えます。生成AIの利用状況や委託先との共有も、あわせて伝えます。未確定でも、必須・希望要件と提案依頼事項を分ければ相談できます。
まとめ
DLPの発注では、守るデータ、監視・制御する経路、検知後の対応を先に整理します。標準機能は既製製品、複雑な連携はSIer、独自業務は必要な範囲だけ個別開発に分けると、費用と責任範囲を見通せます。
発注前に確認するチェックポイント
RFPには、現状環境と、対象データや漏えい経路を書きます。検知ルールや例外承認、ログ保管も記載します。さらに、PoCの期間と成功条件、受け入れ基準、希望時期を明記します。
見積もりは、ライセンスと設定、連携に分け、教育と保守、監視も別々に示してもらいます。そのうえで、更新費や追加ユーザー費、ポリシー改定費を含む総額で比べます。同規模の実績、担当体制、事故時の連絡経路も確認します。
小さく検証し、運用できる状態から全社展開する段取り
DLPは、データ分類とポリシーを継続して改善していく運用基盤です。導入しただけで漏えいリスクが消えるわけではありません。そのため、監視モードのPoCで業務影響と誤検知を把握し、警告、承認、遮断の順に広げます。
発注者と委託先の役割を明確にし、従業員への説明や安全管理、事故時の報告と再発防止まで含めた運用計画を作ります。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。