
DLP開発は、要件整理、方式選定、設計・開発、PoCの順に進めます。そのうえで段階的に稼働させ、運用と教育まで行うと、業務を止めずに事故リスクを下げられます。
製品名より先に、保護するデータと制御する経路を決めることが出発点です。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
情報漏えい対策システム(DLP)の全体像
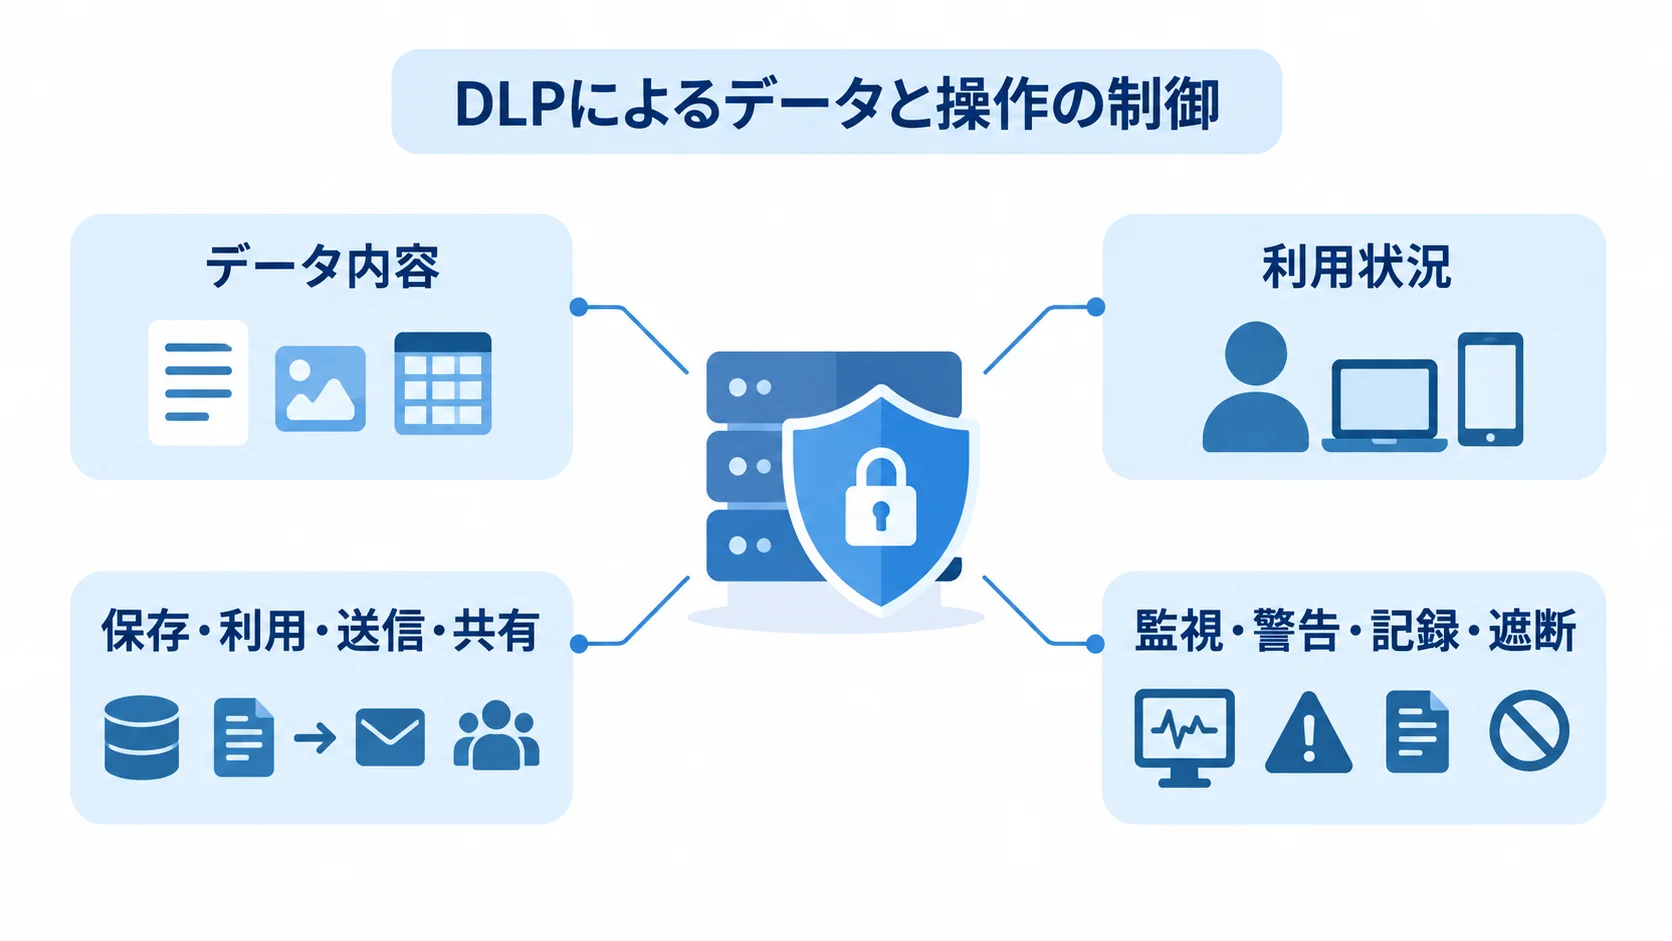
DLPは、個人情報、顧客情報、営業秘密、ソースコード、設計図などを識別する仕組みです。
保存・利用・送信・共有の場面で、監視、警告、記録、遮断を行います。
ウイルス対策は悪意あるプログラムを検知し、アクセス権管理は利用者の権限を制御します。一方でDLPは、データ内容と利用状況から、誰が何をどの経路でどう動かしたかを判定します。
何を守るシステムかの決め方
検出方法はデータの特徴によって変わるため、製品名より先に、保護対象となるデータを決めます。
- パターン検出:マイナンバー、メールアドレス、顧客ID、クレジットカード情報。
- 文書判定:社内固有の案件名、設計書、価格表、ソースコードをキーワードや文書フィンガープリントで検出。
画像やスキャン文書を扱う場合は、OCRの対応範囲も確認しておく必要があります。
データ台帳には、機密度と保存場所、廃棄責任者のほかに、利用部門、保有期間、社外共有の有無も書きます。
機密度は、「公開」「社内限定」「機密」「特に機密」の4段階程度を出発点とし、ポリシーに落とし込みます。
参照先は、個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」です。
同ガイドラインは、事業規模や個人データの性質・量などのリスクに応じた安全管理措置を示しています(出典:個人情報保護委員会)。
制御する経路の選び方
制御する経路は、業務の進め方と事故リスクに合わせて選びます。対象の経路と優先条件を、それぞれ分けて整理します。
- 対象チャネル:端末、メール、Web、クラウドストレージ、チャット、印刷、USB。
- 部門ごとの経路:営業部はメール添付と共有リンク、開発部は外部リポジトリへのアップロード、管理部はUSBと印刷が優先候補です。
- 優先順位:必要な業務を止めないよう、事故件数、機密度、利用頻度、代替手段で決めます。
- サービス:Microsoft 365、Google Workspace、Teams、Slack、オンラインストレージ、生成AI入力も候補。
製品ごとの役割を分けて考えると、機能の重複購入を避けられます。
DLPが担う範囲も、この分け方のなかで決めます。
たとえばEDRは端末の脅威検知を担い、CASB・SASEはクラウドや通信経路を可視化します。
IRMは持ち出し後の閲覧権限を制御します。
DLPはデータ内容に応じて操作を制御します。また、検知元と対応担当を一本化できる構成を目指します。
情報漏えい対策システム(DLP)の進め方
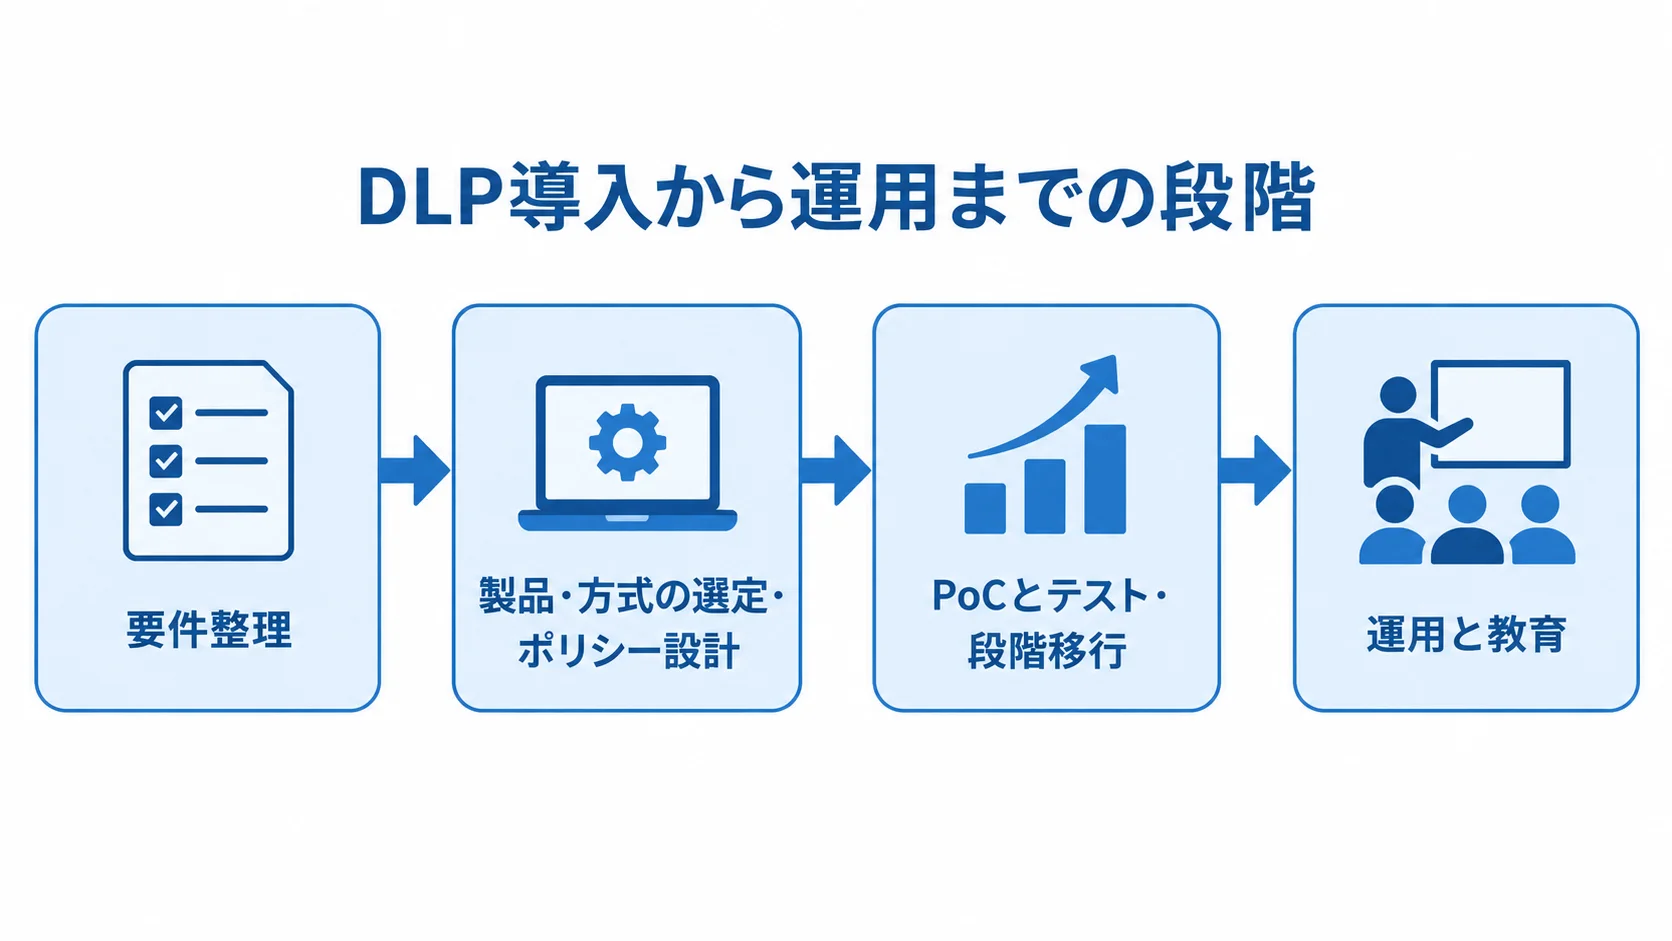
DLPの導入は6つのフェーズに分けて進めます。フェーズごとに決めることを区切ると、意思決定の抜け漏れを減らせます。
各段階では成果物と合格基準を定めておき、責任者が次の工程へ進む前に確認します。
監視から遮断へ移る判断では、機能が動くかだけでなく、業務を止めずに事故リスクを下げられるかを評価します。
フェーズ1:要件整理で守る範囲の決定
要件整理では、実際に起こり得る事故シナリオを書き出します。代表的な操作には、次のような例があります。
- USBコピー:退職予定者が顧客名簿を持ち出す。
- メール誤送信:宛先を誤って個人情報付きメールを送る。
- 生成AI入力:未公開の設計情報を貼り付ける。
- 共有リンク:リンクを全員公開にする。
各シナリオでは、対象のデータと利用者、端末を定めます。
アプリや送信先、許可と停止の条件、例外時の承認者も決めます。
確認するのは、ユーザー数と端末数、拠点・在宅勤務の状況です。
OSやMicrosoft 365、Google Workspaceの契約状況も含めます。
既存のEDR・CASB・SIEMや、データの保存場所、ログ保管期間、法務・監査要件も、要件整理の段階で確かめます。
成果物は、データ分類表とチャネル一覧が中心です。事故シナリオ、優先順位、KPI案も含めます。
KPIは検知イベント数だけで見ず、誤検知率、対応完了時間、例外申請数、教育受講率も測ります。
フェーズ2:製品・方式の選定
方式は、パッケージ、クラウド型、既存製品の拡張、スクラッチ連携のなかから選びます。
方式によって得意とする経路が異なるため、既存の環境と制御したい経路に照らして候補を絞ります。各方式が扱える経路の広さを、下の4つで比べます。
- 統合型:Microsoft 365中心なら、メール、Teams、SharePoint、OneDriveを対象にPurviewなどを検討します。
- エンドポイント型:USB、印刷、画面キャプチャを細かく制御します。
- クラウドDLP・SASE連携:複数クラウドや社外端末を横断します。
- ハイブリッド型:データ主権やオンプレミス要件に合わせます。
ハイブリッド構成では、ログと検知処理の配置も検討します。
比較表では、検出方式や対象チャネル、OCRを同じ条件で並べます。さらに、オフライン適用、OS、API、SIEM連携も比べます。
ポリシーの版管理や緊急解除、監査ログ、国内サポート、障害時の動作も比べます。
選定時は、製品ベンダーと導入SIerのそれぞれの役割を確認します。そのうえで、データ分類や例外設計を支援できる体制を選びます。
フェーズ3:ポリシー設計と必要な連携の開発
ポリシーは「機密データ×経路×アクション」の組み合わせで設計します。設定と連携は、次の観点で整理します。
- アクション例:特に機密の顧客名簿を社外メールへ添付すれば遮断し、社内共有は警告。
- ポリシー項目:対象部門、検知条件、アクション、通知文、承認者、例外期限、ログ項目、緊急解除者。
- 業務連携:人事情報を使った退職予定者の監視強化や、ワークフローでの例外承認。
- イベント連携:SIEMへイベントを送り、SOCが調査。
承認済みの委託先への送信は、上長の承認後に許可する例もあります。
標準機能で不足する部分だけを、連携として開発します。
検知エンジンを自社で開発すると、OS更新やパターン変更、誤検知対策、法令改定への対応が、その後も続きます。
中核機能には実績ある製品を使い、業務固有の承認や通知はAPIで補う構成にすると、保守が楽になります。
フェーズ4:PoCとテストによる業務影響の確認
PoCでは、標準設定の確認だけでなく、実際の業務データと操作で評価します。
期間は2〜6週間程度を目安に、監視モードで各経路の操作を試します。
- 試す操作:メール添付、USBコピー、印刷、Webアップロード。
- クラウド操作:クラウド共有と生成AIへの入力。
- 評価項目:誤検知率、端末負荷、通信遅延、利用者への表示、通知の分かりやすさ。
- 運用評価:通知、承認完了までの時間、ログからの原因追跡。
テストケースは、正常系、違反系、例外系、障害系に分けます。たとえば、許可した社内共有が通り、機密ファイルの外部送信が止まることを確かめます。
期限付きの承認を得たあとに一度だけ送れるかも試します。加えて、DLPが止まったときに業務を続けるか、安全側に倒すかを確認します。
合格基準は、重要なシナリオを許容精度で検知できることと、現場が代替手段を理解していることにします。検知率100%だけを条件にはしません。
フェーズ5:監視から稼働への段階的な移行
まず監視で誤検知と例外を直し、そこから段階的に移行します。全社を一度に遮断することは避けます。
- 監視:管理部門や機密データを扱う少人数の部署から始めます。
- 警告:警告と理由入力を有効にし、利用者が止められた理由を理解できるようにします。
- 遮断:代替手段と承認フローが整った経路から部門別に展開します。
- 判定:エージェント配布率、ポリシー適用率、重大イベント通知先、一次対応時間、緊急解除、ログ保管先、障害時の連絡網を確認します。
開発部門のリポジトリと顧客対応部門の共有フォルダは、業務特性に合わせて別ポリシーに分けます。
漏えいが起きた場合は、DLPのイベントを起点に、事実確認、影響範囲の特定、原因究明へと進みます。そのうえで、再発防止と必要な報告・通知につなげます。
個人情報保護委員会は、漏えい等事案への対応体制や、取扱状況・安全管理措置の見直しを求めています(出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」)。
フェーズ6:運用と教育による定着
稼働後も、変化に合わせて運用と教育を続けることが前提です。
- 運用体制:管理者、一次対応者、法務・個人情報保護担当、端末管理者、部門承認者を決めます。
- 月次レビュー:重大イベント、誤検知、例外、未対応アラート、ルール変更を確認します。
- 例外管理:理由、対象、承認者、期限を設定し、無期限の許可は残しません。
- 利用者教育:警告時の判断、宛先・添付確認、生成AIへ機密情報を入れないこと、共有リンク設定、承認ルートを練習します。
SaaSや生成AI、働き方、委託先、法令、組織の変化に応じて、守るデータと経路を見直します。
IPAの「情報セキュリティ10大脅威2025」では「不注意による情報漏えい等」が組織向けの10位で、7年連続8回目の選出です(出典:IPA)。
不注意による情報漏えい等には、技術的な遮断と教育を組み合わせます。
情報漏えい対策システム(DLP)の費用相場
DLPの費用は、ライセンスと導入作業に分けて見ると整理しやすくなります。導入作業には、初期設定、データ分類・ポリシー設計、端末展開が含まれます。さらに、既存システム連携、教育、保守・運用も、導入作業に含まれます。
国内製品は、端末数やチャネル、OCR、クラウド連携、ログ保管、サポートによって個別見積もりになることが多いです。そのため、公的な単一の相場は言い切れません。
次に示す金額は、公開価格と業務・セキュリティシステムの導入事例をもとにした、問い合わせ前の予算検討用のレンジです。
ライセンス費の目安
ライセンス契約と導入作業では費用の決まり方が違うため、それぞれ別に予算の目安を確認します。
- Purview Suite:年払いで1ユーザー月額12米ドル。
- Microsoft 365 E5:1ユーザー月額57米ドル(Teams付き)、48.45米ドル(Teamsなし)。
- 小規模PoC:初期0〜100万円、月額5〜30万円、期間2〜6週間程度。
- 中小企業の標準導入:初期100〜500万円、年間ライセンス・保守100〜600万円、期間1〜3ヶ月程度。
出典はMicrosoft「Microsoft Purview pricing」(2026年8月確認)です。
契約条件や地域、為替、既存ライセンスによって変わるため、日本円の契約額は断定できません。
1米ドル150円で換算すると、Purview Suiteは100ユーザーで月約18万円、年約216万円です。
Teams付きのE5は、同じ100ユーザーで月約85.5万円、年約1,026万円になります。
これらはライセンスだけの試算で、導入支援費や税金は含みません。個別設計費と分けて考えると、機能を見直す材料になります。
導入・連携開発の費用の目安
想定するのは、100〜300ユーザーに端末、USB、印刷、メールを展開するケースです。このケースには、管理コンソール、分類ルール、教育、例外申請を含めます。
- 100〜300ユーザー:初期100〜500万円、年間ライセンス・保守100〜600万円程度が検討材料です。
- 300〜1,000ユーザー:初期300〜1,500万円、月額20〜150万円、期間3〜6ヶ月程度。
- 独自連携:初期1,000〜3,000万円、期間6〜12ヶ月程度。
- 多拠点・オンプレミス併用・厳格監査の企業:3,000〜8,000万円以上、12ヶ月超も想定。
300〜1,000ユーザーの場合は、Microsoft 365やGoogle Workspace、SASE、IdP、SIEMと連携します。この想定には、データを洗い出す作業と段階的な展開も含まれます。
独自の機密判定や、基幹システム、ファイルサーバー、ワークフロー、承認APIとの連携も、費用の要因になります。
これらの金額は、公開ライセンス価格と、類似する業務・セキュリティシステムの工数から推定したレンジです。
DLP専用の公的統計ではありません。
実際の見積もりは、対象データ、経路、連携数、運用体制によっても変わります。
情報漏えい対策システム(DLP)の見積もりを取るポイント
見積もりを依頼するときは、製品の比較表に加えて、事故シナリオと運用方法を添えます。「情報漏えいを防ぎたい」だけを伝えると、各社が前提を別々に置くため、価格や納期を並べて比べられません。
提示するのは、対象ユーザー・端末・拠点、守るデータ、監視経路、許可・警告・遮断の条件です。
既存環境とログ要件、希望時期も、同じ書式にそろえて示します。
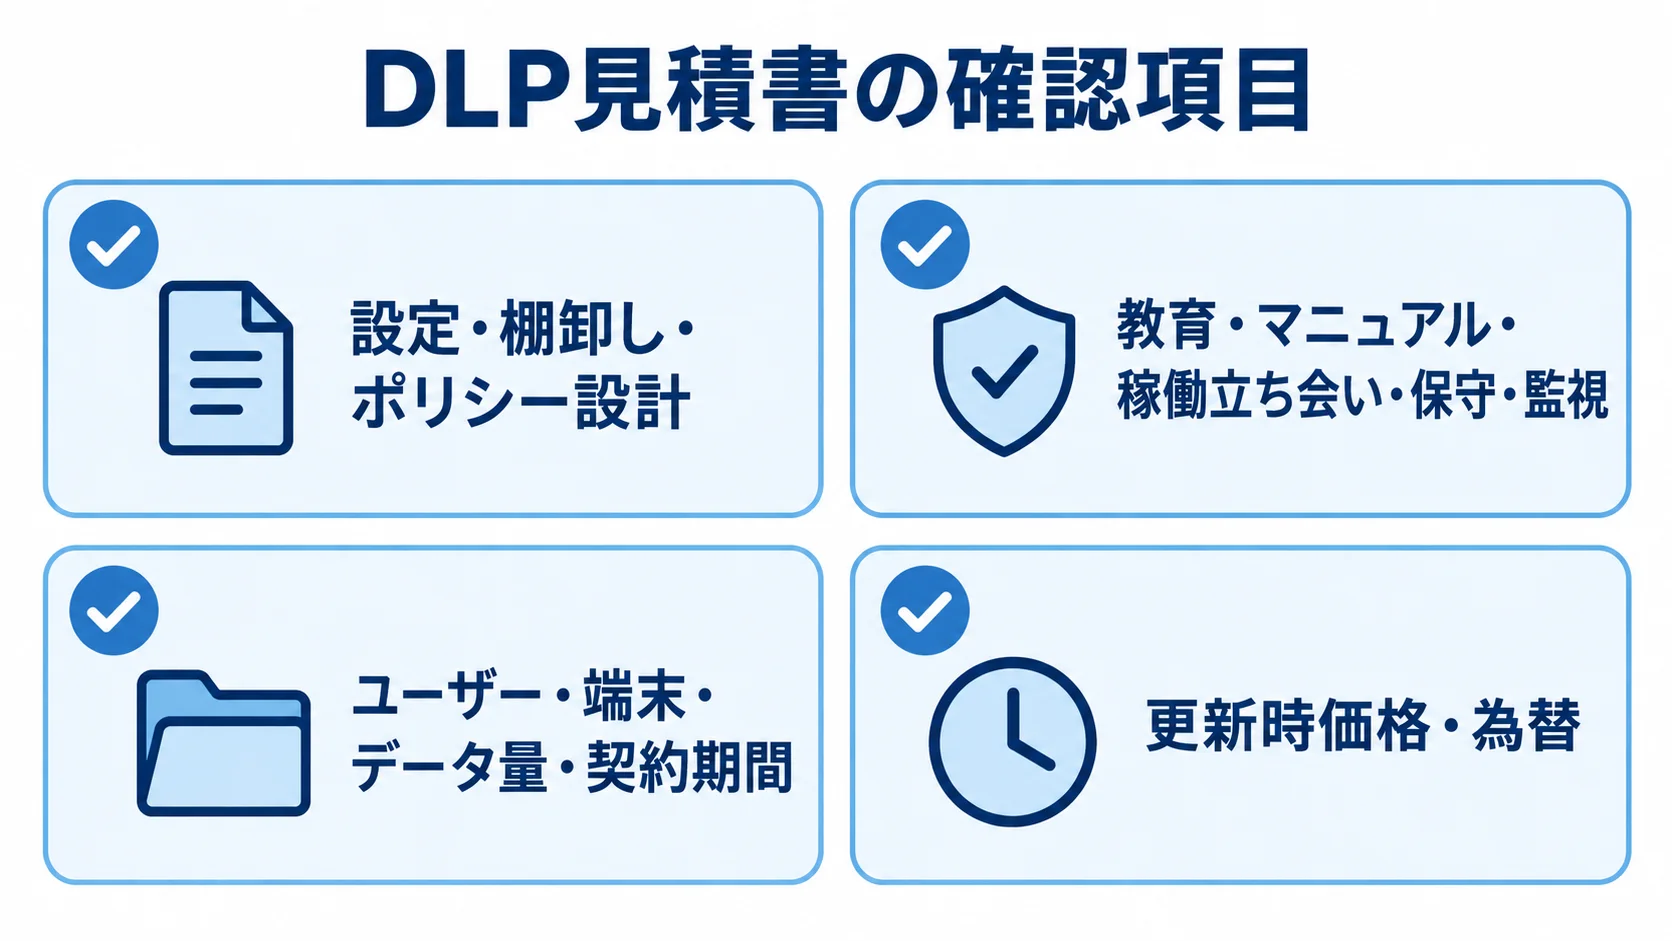
見積書の作業範囲の分解と確認
見積書では、作業項目と契約条件を分けて確認します。「導入一式」と書かれている場合は、含まれる作業と追加費用を質問します。
- 作業:設定、データの洗い出し、ポリシー設計、配布、連携、テスト。
- 運用準備:教育、マニュアル、稼働立ち会い、保守、監視。
- ライセンス:ユーザー・端末・データ量単位、最低数、契約期間。
- 更新条件:更新時価格と為替の扱い。
工数が増えやすいのは、データ分類と例外ルール、複数OSへの展開です。
SaaS・SIEMとの連携、過去ログの移行、部門別の教育も、工数を押し上げる作業です。
契約形態として、検証しながら進める準委任か、仕様を固定する請負かを明記してもらいます。
請負は仕様変更のリスクを含むため、業務システム全般では準委任より1.3〜1.5倍程度高い傾向があるという目安があります。
ただし、この倍率は契約条件や責任範囲によって変わります。そのため、倍率だけで決めないようにします。
会社比較での運用力の確認
価格だけでなく、要件整理から定着まで支援できるかを見ます。製品ベンダーとSIerでは観点が異なるため、それぞれの実績や対応力を確認します。
- 製品ベンダー:検知精度、対応OS、ロードマップ、障害サポート。
- SIer:分類、既存環境連携、段階展開、教育、事故対応。
- 導入後:同業種・規模の事例、問い合わせ窓口、月次レビュー。
- PoC:期間と評価項目を具体的に提示できるか。
提案を比べるときは、同じ事故シナリオのデモを依頼します。USB、宛先外メール、生成AI入力のそれぞれで、検知から通知、解除申請、ログ確認までの流れを見ます。
運用画面や例外期限、ルール変更履歴、緊急解除の監査証跡も確認します。これらの運用機能は、長く使ううえでの使いやすさを左右します。
誤検知・業務停止・監視懸念の確認項目
検知精度を上げると、利用者への確認や承認が増える場合があります。そこで、見積もりの段階で次の運用条件を確認しておきます。
- 運用設計:監視期間、警告文、承認担当、緊急解除の受付時間。
- 改善工数:誤検知を修正する月次工数。
- ログ管理:従業員の操作ログを扱う場合は、目的、閲覧者、保管期間、本人説明、労務・法務との整理。
- PoC中止条件:重大業務が継続停止、端末負荷が許容値超過、原因追跡不能、例外承認に数営業日、ログ保管場所や委託先が要件外。
操作ログは事故防止と業務支援に必要な範囲に限り、従業員の監視を目的にはしません。
中止条件も事前に決めておき、いずれかに当てはまったら、遮断の範囲を広げる前に設計を見直します。
初期導入が安くても、運用できずに再選定となれば、総費用は膨らみます。このため、導入後の人件費と改善費を含むTCO(総所有コスト)で比べます。
情報漏えい対策システム(DLP)に関するよくある質問
DLPは製品の機能だけでなく、自社のデータと業務に合った運用まで含めて考える必要があります。導入前によく出る疑問と、その判断の軸を並べます。
DLPとEDRはどちらを先に導入すべきですか?
導入順は、どの事故リスクが大きいかで決めます。課題に応じて、優先する製品を見極めます。
- EDRを優先:マルウェア感染や端末の不審な挙動が課題の場合。
- DLPを優先:機密データの誤送信や持ち出しが課題の場合。
両者は役割が異なるため、EDRを導入済みでもDLPが必要になる場合があります。
DLPはデータ内容を判定し、メール、USB、クラウド共有を制御します。
既存のEDRやSIEMとのイベント連携も確認します。
生成AIへの情報入力もDLPで制御できますか?
制御できる範囲は、製品や契約プラン、生成AIサービスによって異なります。そのため、入力経路とデータの扱いを確認します。
- 制御方法:Webアクセス、ブラウザ拡張、CASB、SASE、API連携で検知・警告・遮断。
- 対応範囲:対象サービス、個人アカウント、社外端末、モバイル利用で制御精度を確認。
- 入力データ:ログに残る入力内容と、学習への利用有無を確認。
- 利用ルール:機密情報を入力しない教育を整えたうえで技術制御を加える。
中小企業はどの範囲から始めるとよいですか?
まずは、事故が起きやすく説明しやすい経路を1〜2個に絞ります。100ユーザー規模であれば、メール添付とUSBを監視モードで試す方法があります。
対象は、顧客情報やマイナンバーを含むファイルから選び、2〜6週間で誤検知、端末負荷、例外数、対応時間を評価します。
許可・警告・遮断の基準を整えたあとに、クラウド共有や生成AIへ広げます。小さく始めると、定着に必要な運用データを集められます。
DLPを入れれば個人情報保護法に対応できますか?
DLPは、アクセス制御や持ち出し防止、ログ把握、漏えい時の調査を技術面から支えます。ただし、法令対応はそこで完了するわけではありません。
組織体制、規程、従業者教育は、DLPでは代替できません。さらに、委託先管理、定期点検、本人通知や委員会への報告の判断も、DLPの機能だけでは担えません。
導入時には、イベントの確認者や法務・個人情報保護担当への連絡条件、保存記録を、インシデント対応の手順に含めます。
まとめ
DLPの導入は、製品の契約後も続く取り組みです。要件整理でデータと経路を決め、既存環境との役割を踏まえて選定します。
設計・開発でポリシーと例外を定め、PoCで誤検知と業務への影響を測ります。そのうえで、監視、警告、承認、遮断へと段階的に広げ、稼働後もログと教育を改善します。
導入前に確認する5つの要点
導入前に確かめることを、目的ごとに5つ並べます。
- データ:保護対象を分類し、保存場所と保有期間を把握します。
- 経路:事故が起きる経路に優先順位を付けます。
- ポリシー:許可・警告・承認・遮断のアクションと例外期限を決めます。
- PoC:検知率だけでなく、誤検知率、端末負荷、対応時間、教育受講率を測ります。
- 見積もり:ライセンス、初期設定、連携、教育、保守、運用監視を分けて比べます。
PoCの対象と合格基準の決定
まずは、影響の大きい事故シナリオを1〜3個選びます。全社や全経路を一度に対象にはしません。
実施計画は、次の3点で整えます。
- PoC期間:2〜6週間の計画を作ります。
- 共有情報:ユーザー数、端末数、既存環境、機密データ例、止めたい操作、承認、ログ要件を候補会社へ伝えます。
- 比較依頼:同じシナリオでデモと見積もりを依頼します。
業務と情報の両方を守る設計が、DLPを定着させる近道です。
▼全体ガイドの記事
・情報漏えい対策システム(DLP)開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。