
EDRの依頼先は、製品との連携、検知後の調査、閉域環境への対応、監視の範囲の4点で比べると、自社に合う会社を絞り込みやすくなります。
6社それぞれの特徴をまず見たうえで、導入前に確認したいことや、見積もりとPoCで見る点も続けて取り上げます。
▼全体ガイドの記事
・EDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
EDR開発・導入パートナー選びが重要な理由
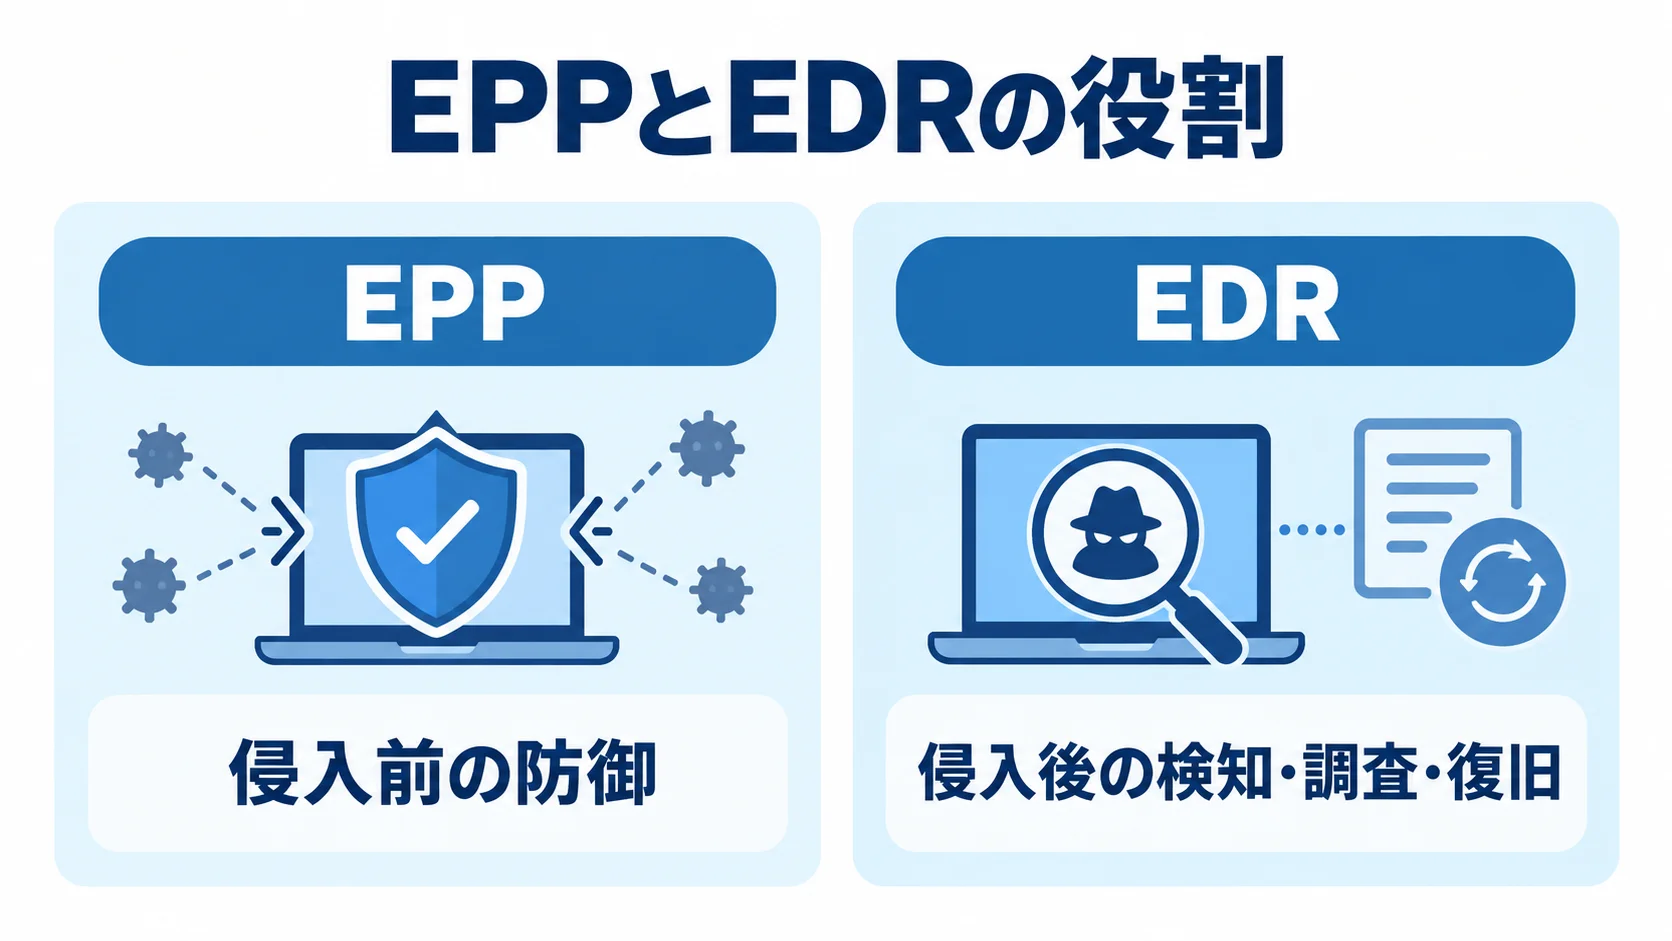
EDRは、端末にエージェントを配り、プロセス起動やファイル操作、通信などの情報を集めて、検知や調査につなげる仕組みです。
EDRが被害を抑える仕組みとして機能するには、アラートを誰が確認し、何分以内に隔離や復旧を判断するかまで決めておく必要があります。
適切なパートナー選定が成否を分ける理由
EPPは既知の脅威を侵入前に防ぎます。一方で、EDRは侵入を完全には防げない前提に立ち、検知、調査、封じ込め、復旧を支援します。
トレンドマイクロは、EPPを事前防御と整理し、EDRは検知・対処・調査・復旧を支援する仕組みと説明しています。この整理は、同社の公式EDR解説によるもので、解説は2026年2月に更新されています。また、XDRはメールやネットワーク、クラウドなどへ対象を広げます。
パートナーを選ぶときは、製品の検知性能に加えて、次の対応範囲も比べておきます。
- 製品の役割:EPPは侵入前の防御、EDRは侵入後の検知・調査・復旧、XDRはメールやネットワークなども対象
- 導入環境:既存アンチウイルスとの競合や、資産管理経由の配布、ログ保存、SIEM連携の有無
- 運用体制:夜間休日の連絡体制や、社内に調査担当者がいない場合のMDR・SOC対応の有無
社内に調査担当者がいない場合は、MDRやSOCを組み合わせると、導入後に通知が放置されるリスクを抑えられます。
発注前に確認すべきポイント
発注前には、保護する端末の範囲と、アラートが出たあとの役割を具体的にしておく必要があります。とくに次の対応範囲は、契約の前に確かめておきます。
- 対象端末:PCのほかサーバー、仮想デスクトップ、Mac、Linux、工場のOT端末を含めるか
- 初動と復旧:重大アラートの通知先や隔離権限、証拠保全、復旧担当者
- データ管理:ログの保存期間、契約終了時の返却方法
見積もりは、ライセンス単価だけで比べず、導入の作業と導入後の作業に分けて見ます。導入の作業には、要件定義やPoC、例外ルールの設計が含まれます。配布と教育も導入の作業に入ります。一方、導入後は月次報告やインシデント時の追加対応がかかります。
100台と300台では、ライセンス費だけでなく、拠点数や運用時間によって導入の工数も変わります。
各社の提案を比べるには、同じ条件のRFPを複数社に渡すのが基本です。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発まで支援する企業です。IT事業会社として社内DXを進めた経験を生かし、成果の創出とシステムの定着を支援しています。
営業や顧客、生産、販売管理など、基幹システムの構築・導入実績があります。また、業務要件に応じて柔軟に対応できる体制です。
特徴と強み
riplaは、業務課題を整理して既存製品や社内システムをつなぐ開発パートナーで、EDR製品は自社で開発・販売していません。
- 管理画面:端末台帳とEDRの情報を統合
- 通知:アラートを担当部署へ通知するワークフロー
- 対応履歴:業務ポータルなど、製品の外にある要件を整理
EDR導入には、情報システム、総務、現場管理者、経営層が関係します。そのため、業務フローや社内定着まで含めて要件を確認します。製品選定後の連携開発や運用改善を進めたい企業に向いています。
得意領域・実績
基幹業務の実績を生かして、EDRのアラート対応を既存の申請・承認・チケット管理に組み込む相談ができます。
アラートを受けた人の作業や記録、復旧の承認を業務設計に落とし込みたい企業に適しています。
相談するときは、端末数や既存アンチウイルス、Microsoft 365やMDMの契約を伝えます。資産管理・チケット管理の仕組みや、必要なレポートも共有します。そのうえで、製品ベンダーとの役割分担についても提案を受けやすくなります。
日本マイクロソフト株式会社|Microsoft環境と統合しやすいEDR
日本マイクロソフト株式会社は、Microsoft Defender for Endpointなどのセキュリティ製品を提供しています。
Microsoft 365、Entra ID、Intune、Microsoft Sentinelのいずれかを使う企業は、情報をまとめやすい候補になります。ユーザー、端末、ID、メール、クラウドを一つの方針で整理できる点も特徴です。
特徴と強み
Microsoft環境との統合性とライセンス条件については、次の点を押さえておくと比べやすくなります。
- 横断調査:複数の情報を関連付けて確認できる
- 端末ライセンス:ユーザーライセンス1つにつき最大5台を保護。サーバーOSはユーザーライセンスで利用できない
- E5の価格例:2026年8月時点、年払いで1ユーザー月額8,545円(税抜)
端末に加えて、IDリスクやメールの脅威、クラウドアプリの挙動も関連付けて調べやすい点が、この評価の根拠になります。
このライセンス条件は公式価格ページに記載されています(出典: Microsoft Security「Microsoft Defenderの価格」、2026年確認)。
PC台数とユーザー数は別の単位なので、同じものとして計算しないよう注意します。E5には、EDR以外にID、メール、XDR、コンプライアンスの機能も含まれます。
E5は、EDR単体の価格と比べず、既存契約との差額や不要な機能の有無を確認します。
得意領域・実績
Microsoft 365を契約し、Intuneで端末を管理している企業や、Entra IDを中心にアクセスを制御している企業に向いています。
管理画面を増やしにくい場合は、既存のユーザーや端末の情報を活用できるかどうかが、選定の決め手になります。
24時間365日の有人監視は、Microsoft製品の設定には含まれていません。そのため、導入設計やMDR、Sentinelなどのログ基盤、サーバーの課金単位を、認定パートナーやSIerと確認します。
トレンドマイクロ株式会社|EPPからXDR・MDRへの段階的な拡張
トレンドマイクロ株式会社は、エンドポイントからサーバー、メール、クラウド、ネットワークまで、幅広い対象向けの製品・サービスを展開しています。
EDRから始めて、複数のレイヤーを相関分析するXDRや運用支援へ段階的に広げたい企業の候補です。
特徴と強み
組織の成熟度や社内の監視体制に応じて、次のような導入・運用の方法を検討できます。
- 段階的な導入:EPP、EDR、XDRを組織の成熟度に合わせて検討
- 中小企業の運用:エンドポイントやモバイル、XDRを統合コンソールで管理し、MSPの運用サービスを利用する選択肢
- 見積もりの比較:SOCがない企業は製品導入のみと、監視・通知・初動支援を含む内容を分けて比べる
トレンドマイクロは公式解説「EDRとは?」を2026年2月17日に更新しており、そこでは侵入を前提に、早期発見と被害軽減を図る考え方が示されています。
得意領域・実績
PCやサーバーに加えて、メールやクラウド、ネットワークを含めた運用を整理したい企業に向いています。
EPPとEDRを別々の画面で使っていて、アラートの優先順位付けや調査の負担を減らしたい場合にも検討できます。
利用範囲と価格は、契約するライセンスや機能によって変わります。そのため、プラン名だけで判断せず、対象OSやサーバー、ログ保管の範囲を確認します。加えて、XDR連携の範囲とMDRの対応時間も確かめます。
クラウドストライク合同会社|クラウドネイティブな検知・調査
クラウドストライク合同会社は、FalconプラットフォームやFalcon Insight XDRを提供するセキュリティベンダーです。
端末のイベントをクラウドに集約し、攻撃者起点の情報や脅威インテリジェンス、AI支援を使って調べたい企業に適しています。
特徴と強み
製品の調査機能と、導入後の運用体制を合わせて確認します。
- 調査機能:脅威の検知後に調査・対応できる
- PoC:攻撃の流れを把握するため、調査画面と対応操作を試す
- 運用分担:自社SOC、脅威ハンティング、MDRの利用と、アラート一次対応・インシデント対応の担当を決める
公式情報では、攻撃パスの可視化やMITRE ATT&CKへのマッピングが紹介されています。また、リアルタイムレスポンスやAIを使った調査も取り上げられています。これらは、CrowdStrike「Falcon Insight XDR」の公式情報で、2026年に確認した内容です。
得意領域・実績
クラウド基盤を使った横断監視や、検知後の対応の速さを重視する企業にとって候補になります。比較するときは、次の条件を確認します。
- 対象と用途:グローバル拠点を含む多数の端末、ランサムウェア対策、侵入経路の把握、感染端末の隔離
- 価格条件:モジュール、データ保持、対象端末、MDR、導入支援の組み合わせ
- PoC項目:検知率、誤検知の除外、隔離承認、ログ出力、API連携、契約終了時のデータ扱い
株式会社FFRIセキュリティ|国産製品と閉域・オフライン環境への対応
株式会社FFRIセキュリティは、純国産のエンドポイントセキュリティ製品を提供しています。FFRI yaraiやFFRI AMCを中心に、構成を検討できます。
クラウドやオンプレミス、閉域・オフライン環境に対応する構成を検討できる点が特徴です。
特徴と強み
閉域やオフライン環境では、製品の動作条件と機能の表記を確認します。
- オフライン利用:オフライン環境での利用条件
- 共存条件:主要なウイルス対策製品との併用はシステム要件が前提。工場や重要設備では更新、認証、管理コンソール接続をPoCで確認
- 機能表記:2026年5月のお知らせで、契約条項上の「EDR機能」の表記が「ハンティング機能」に更新された
FFRI yaraiは、パターンファイルに依存せず、オフライン環境でも利用できる構成が案内されています。この内容は、FFRIセキュリティの「FFRI yarai FAQ」に基づくもので、2026年に確認した情報です。
製品名や機能名は変わる可能性があるため、提案時点の仕様書とサポート範囲を確認します。
得意領域・実績
外部クラウドへの接続や国内サポートに関する要件を確かめるとともに、運用機能の範囲も確認します。
- 適した環境:自治体、製造業、研究施設など、外部クラウドへの接続が難しい環境や国内サポート・データ管理を重視する企業
- 既存製品との併用:監視対象や除外設定、二重検知時の優先順位を整理してから展開
- 運用範囲:クラウド型と同じ調査画面やMDR体制とは限らないため、ログ保存期間、脅威情報更新、端末隔離、フォレンジック、有人監視を確認
三菱電機デジタルイノベーション株式会社|製造業向けのマネージドEDR
三菱電機デジタルイノベーション株式会社は、EDR製品の選定だけでなく、SOCによる監視や導入・運用支援まで含めたマネージドEDRを提供しています。
同社はSIer・サービス事業者で、自社で24時間365日のアラート監視を構築しにくい企業は、製品と運用をあわせて相談できます。
特徴と強み
ヒロタニの事例では、試行から運用開始まで段階的に導入しています(出典: 三菱電機デジタルイノベーション「ヒロタニ マネージドEDR導入事例」、2025年12月)。
- 2024年度上期に導入へ着手し、情報システム部門の数台で試行
- 既存アンチウイルスとの競合をポリシー調整で解消
- 資産管理システム経由で、広島、山口、福岡、滋賀を含む拠点へ段階展開し、2025年4月に運用開始
全社員のPC約420台へ配布した結果、監視と原因調査の工数を約98%削減しています。ただし、個別事例のため同じ効果は保証されません。運用委託を検討する際の参考にはなります。
得意領域・実績
製造拠点への適合性と、監視後の作業分担は、見積もりの段階で確認します。
- 導入環境:自動車部品、製造業、複数工場など、取引先の指針対応と現場運用を同時に進める企業
- 相談範囲:OA系と制御系ネットワークの分離、拠点展開、アラート発生時の隔離・調査・報告
- 契約条件:監視時間、重大度別対応、隔離判断者、現地対応、インシデント追加料金
復旧や業務アプリの再設定は、監視に含まれないこともあります。そのため、受け持つ範囲を契約書に記載してもらいます。
EDR開発・導入パートナー選びのポイント
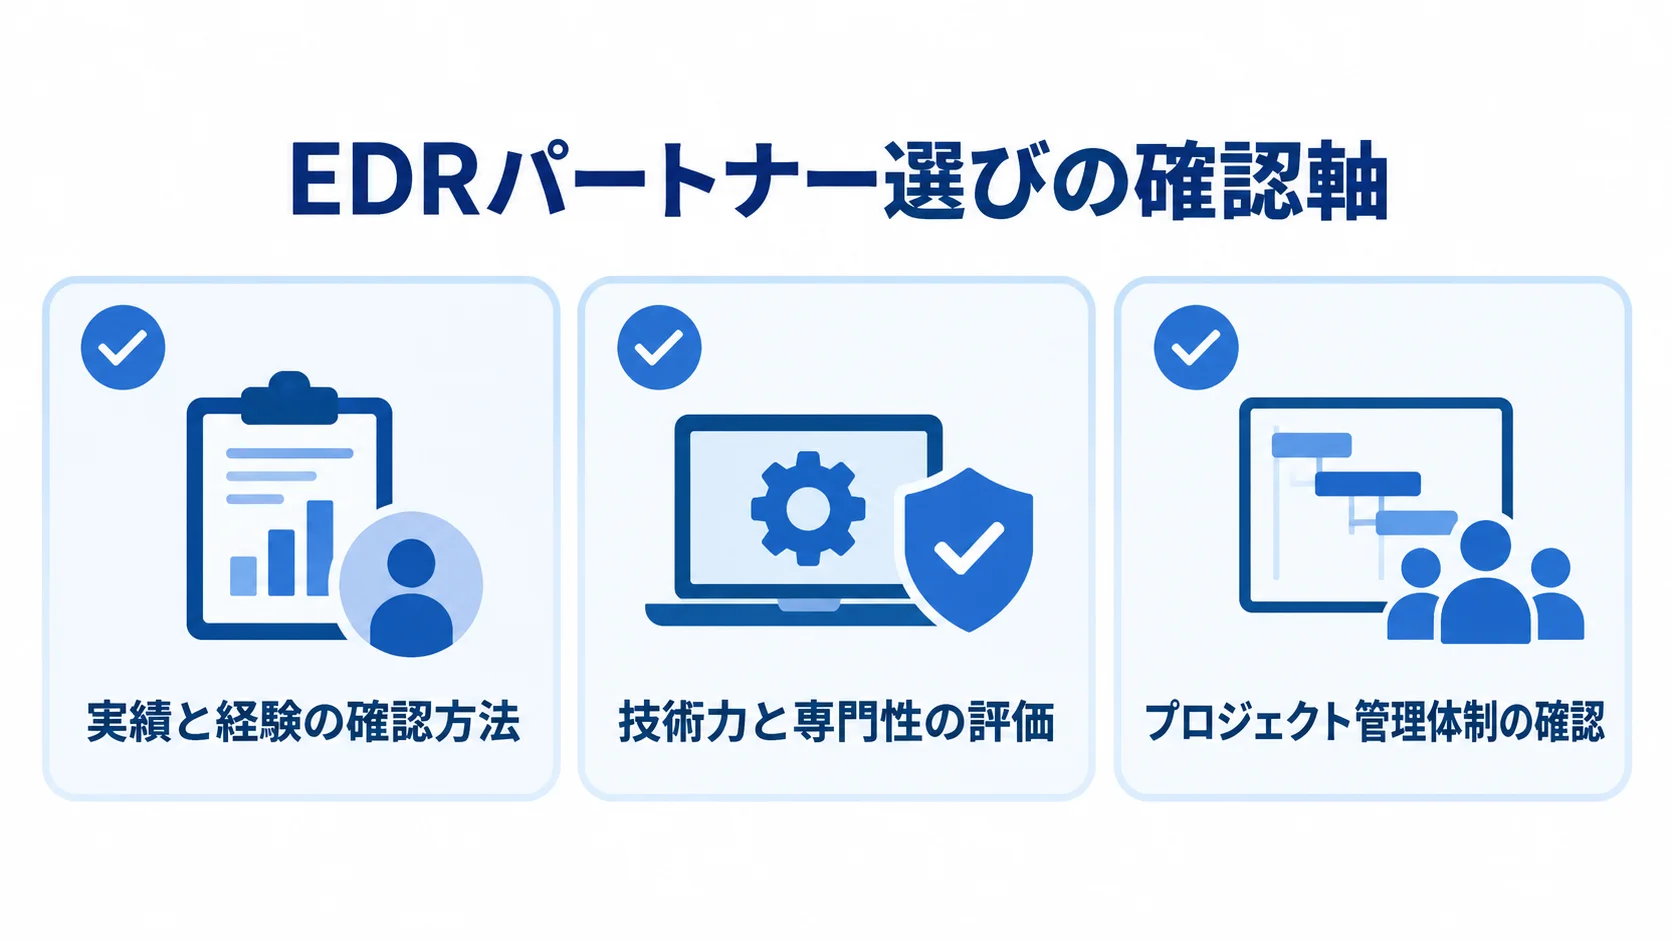
6社は、導入形態と得意領域が異なる候補として並べています。同じ要件と質問を示せば、機能だけでなく導入後の支援力も比べられます。
実績と経験の確認方法
導入社数だけでなく、端末数やOS、拠点数が自社に近い事例を確認します。業界や既存アンチウイルス、監視体制の事例も合わせて見ます。
可能であれば、PoCから全社展開までの期間やトラブルの内容、例外ルールの数を提示してもらいます。運用開始後の報告サンプルも見せてもらうと、確かめやすくなります。
メーカーに依頼する場合は、導入作業や一次対応を担う販売パートナーも確認します。製品の力と、提案会社の設計・移行・運用の力は、別々に評価します。
技術力と専門性の評価
技術要件と見積もり条件を分けて確認すると、各社の提案を比較しやすくなります。
- 環境適合:対象OS、サーバー・OT機器、閉域環境、帯域、端末負荷、既存アプリとの競合
- 技術条件:収集データ、クラウド送信条件、ログ保管場所、API条件、自動隔離やプロセス停止の範囲をセキュリティ・インフラ両部門で評価
- 見積項目:ライセンス、初期設計、配布、連携開発、教育、MDR、脅威ハンティング、インシデント対応に分けて見積もる
100台程度のクラウド型で基本設計のみなら、初期費用50万〜150万円、期間2〜6週間が目安です。複数拠点、サーバー、SIEM連携、PoCを含む場合は、150万〜500万円、2〜4か月程度を想定します。いずれも個別要件から算出した推定であり、相場を保証する数字ではありません。
プロジェクト管理体制の確認
導入の工程と、各段階で作るものを確認し、運用開始後も引き継げる体制かどうかを見ておきます。
- 現状把握と要件定義を行い、資産台帳、対象範囲、検知ポリシー、例外一覧を作成
- 製品選定後にPoCを行い、連絡網、対応手順、評価表を整備
- 段階展開して運用を定着させ、展開計画と月次レポートのひな形を残す
見積もりの時点で、プロジェクト責任者をはじめ、設計・配布、SOC、インシデント対応の担当が誰になるかを確認します。
トライアルで既存アンチウイルスとの競合や業務アプリへの影響を解消してから展開する計画かどうかも、あわせて確認します。
EDR開発・導入に関するよくある質問
EDRは侵入後の被害を抑える仕組みで、導入すればすべてのサイバー攻撃を防げるわけではありません。発注前によくある疑問を、次の質問ごとに確認します。
EDRは中小企業にも必要ですか?
必要性は、企業の規模に加えて、保有する情報や取引先の要求で判断します。在宅端末やクラウドの利用、社内の監視体制も、判断の材料になります。
専任の担当者が少ない企業は、ライセンスに加えてMDRやMSPの監視サービスも比べると、運用しやすくなります。
EDRとウイルス対策ソフトは同時に使えますか?
製品によっては共存できますが、常に問題なく動くとは限りません。監視やスキャン、除外設定が重なると、端末に負荷がかかったり誤検知が起きたりする場合があります。
業務アプリが止まるおそれもあるため、まずは少数の端末で競合を確認し、役割分担と例外ルールを決めてから展開します。
EDR導入にはいくらかかりますか?
ライセンス費は、ユーザー、端末、サーバーといった契約単位によって変わります。
設計やPoCを含み、展開、教育、MDRまで含めた場合、100台程度の小規模導入は初期50万〜150万円が比較用の推定レンジです。
複数拠点や連携を含む中規模の導入なら、150万〜500万円が目安になります。正式な金額は、対象範囲と支援時間を示したうえで、各社に見積もってもらいます。
EDRを導入すればランサムウェアを防げますか?
EDRは、侵入後の不審な挙動を検知し、隔離やプロセス停止、調査を支援して被害を抑えます。ただし、侵入そのものを完全に防ぐものではありません。
EDRだけに頼らず、MFAや脆弱性・パッチ管理、最小権限と組み合わせることが大切です。さらに、メール対策、バックアップ、復旧訓練、インシデント対応計画も合わせて備えます。
まとめ
依頼先は知名度だけでなく、自社の環境と運用体制に合わせて選びます。Microsoft製品との統合を重視するなら、日本マイクロソフトが候補になります。
EPPからXDRまでをまとめて運用したいなら、トレンドマイクロが候補になります。
クラウド上での調査を重視するならクラウドストライク、閉域・オフライン環境ならFFRIセキュリティ、製造業で24時間の監視を求めるなら三菱電機デジタルイノベーションを検討できます。
株式会社riplaを含めた6社の使い分け
株式会社riplaは、導入前後の業務整理、既存システムとの連携、社内定着を一貫して相談したい企業に向いています。
製品ベンダーやSOC事業者と役割を分けたうえで、自社の申請・承認・報告の流れに組み込む場面では、開発会社の視点を生かせます。
問い合わせ前に整理する3つの情報
6社に同じ条件を伝えるため、問い合わせの前に次の情報をまとめておきます。
- 規模と環境:端末・サーバー・拠点数、Microsoft 365やアンチウイルスの契約
- 運用体制:社内の対応時間と担当者、守る対象、検知後の初動、ログ保存期間
- 導入条件:MDRの要否、概算予算、希望時期
これらを一つのRFPにまとめると、6社の提案を比べやすくなります。
EDRは、導入したあとも検知ルール、例外、通知先、復旧手順を定期的に見直すことが欠かせません。
価格と機能に加えて、PoCの進め方やアラート対応の速さも比べます。業務部門への説明や、契約終了時の移行支援も見ておきます。
▼全体ガイドの記事
・EDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。