
EDRは、端末の挙動を記録し、異常を検知して調査・封じ込め・復旧を担う基盤です。導入後の対応体制まで整えて初めて役立つため、役割、種類、進め方、費用、発注先の選び方を合わせて確認します。
各テーマの詳細は、次の関連記事でご確認いただけます。
▼関連記事一覧
・EDR開発の進め方/やり方/流れや方法/手法/工程/手順
・EDR開発でおすすめの開発会社/ベンダー6選と選び方
・EDR開発の見積相場や費用/コスト/値段について
・EDR開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
EDRの定義と仕組み
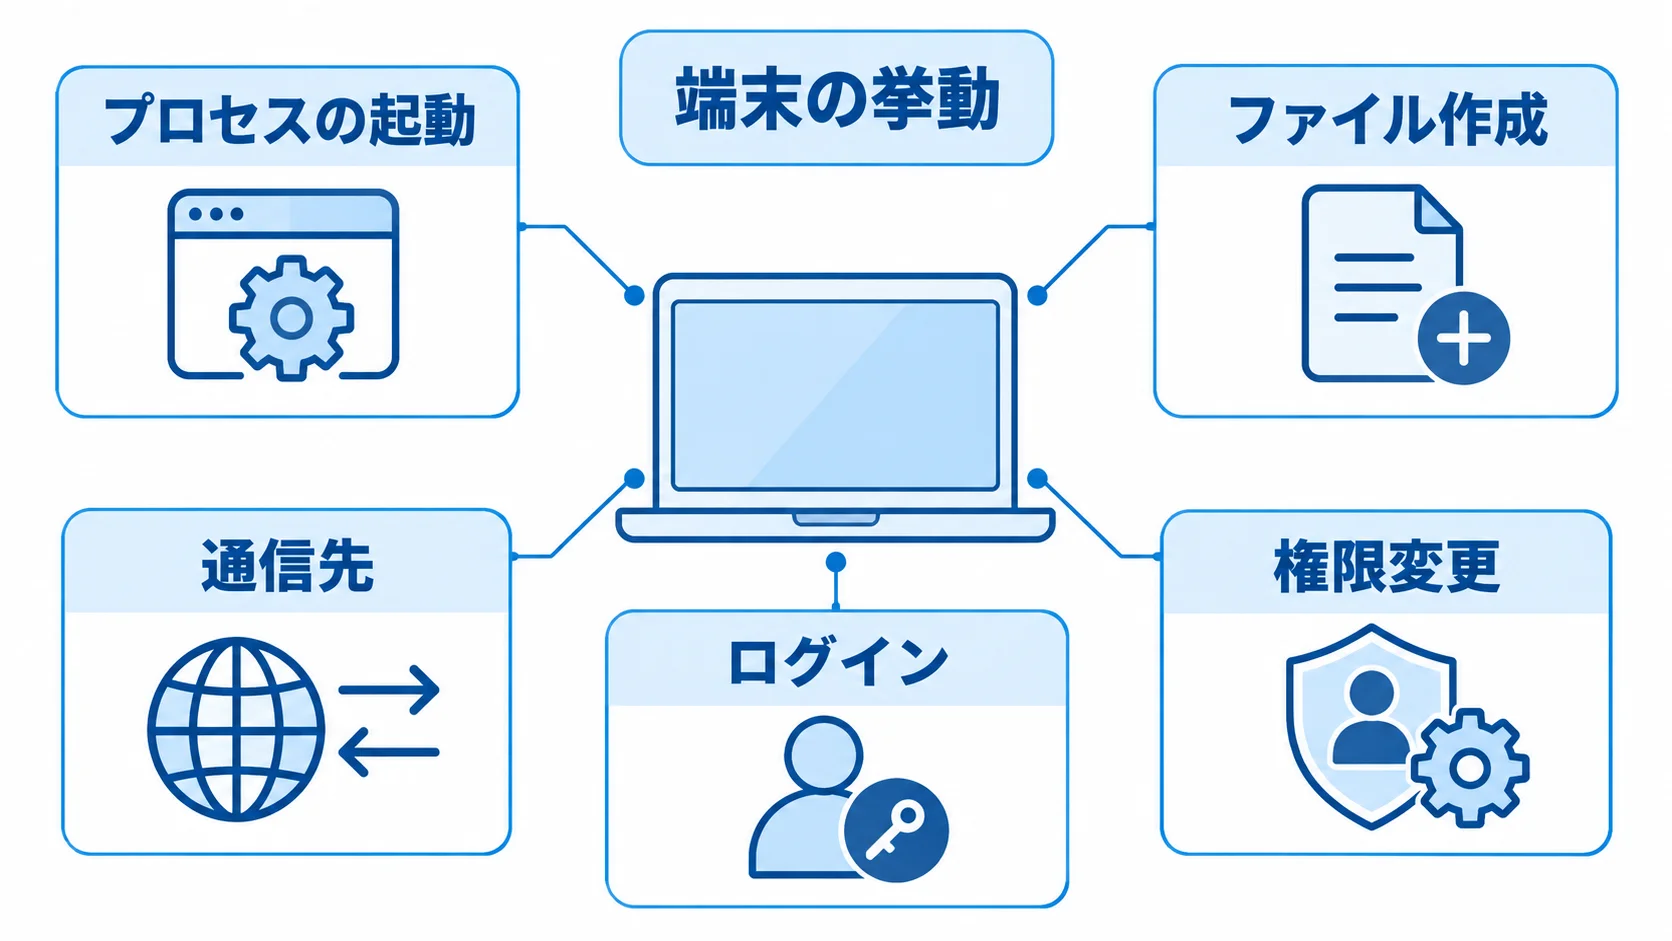
EDRはEndpoint Detection and Responseの略で、エンドポイント、つまり端末における検知と対応を指します。端末の挙動を記録し、侵入後の異常を見つけて被害を抑える仕組みです。
端末にエージェントを配置し、プロセスの起動、ファイル作成、通信先、ログイン、権限変更などを収集します。これらを時系列で並べると、攻撃の兆候をたどれます。
EDRは、侵入を前提に、異常の発見から被害の封じ込めまでを速める仕組みです。未知の攻撃をすべて防ぐ製品ではないため、この前提で役割を理解しておく必要があります。
EDRが担う役割と収集する情報
EDRの役割は、可視化、検知、調査、対応です。それぞれが攻撃の把握から復旧までを支えます。
- 可視化:ユーザー、プロセス、ファイル操作、外部通信の記録を残します。
- 検知:不審なプロセスや認証情報の読み取りなどを捉えます。
- 調査:侵入経路、権限取得、横展開、持ち出し、暗号化を時系列で追います。
- 対応:端末隔離、プロセス停止、ファイル隔離、アカウント停止の実行。
検知は、既知の不正ファイルに加えて、親子プロセスや大量暗号化といったふるまいからも行います。ただし、自動対応が強すぎると、業務サーバーや重要端末を誤って止めるおそれがあります。そのため、重大度、承認者、例外条件を事前に設計しておくことが欠かせません。
EPP・XDR・MDRとの違い
EDRはEPPと併用して防御を補うもので、代わりになるものではありません。EPPやXDR、MDRなどは、防御や運用で担う役割を分けて比べます。
- EPP:Endpoint Protection Platformの略で、既知のマルウェアや不正ファイルを侵入前に防ぎます。
- EDR:EPPをすり抜けた攻撃や正規ツールの悪用を端末挙動から検知し、侵害後の調査・対応を支援します。
- XDR:エンドポイント、メール、ネットワーク、クラウド、IDを横断して相関分析します。
- MDR:Managed Detection and Responseの略で、監視や一次分析などを専門組織に委託するサービスです。
- SIEM:長期ログを保管して検索・分析する基盤が必要な場合に候補となります。
MDRでは、脅威ハンティングや緊急連絡も専門組織に任せられます。その場合は、誰が何分以内にどこまで対応するかを、契約前に確かめておく必要があります。
2026年にEDRが必要とされる背景
EDRが求められる背景には、攻撃手法の変化と、組織として対応する必要性の高まりがあります。
- 攻撃の変化:正規ツールや認証情報、クラウド設定変更を組み合わせる手口です。
- 検知の視点:ファイル検査だけでなく、プロセスと通信履歴を結び付けて見ます。
IPAは、脅威の順位をそのまま対策の優先度とはせず、自組織の環境に応じた基本対策を示しています(出典: IPA「情報セキュリティ10大脅威 2026[組織編]」、2026年)。
NISTは、検知・対応・復旧をサイバーリスク管理全体に組み込む考え方を示しています(出典: NIST SP 800-61 Revision 3、2025年4月)。
EDRの運用は、資産・脆弱性管理、多要素認証、最小権限を同じ設計でつなぎます。さらに、バックアップ、従業員訓練、対応計画も、同じ流れの中に置きます。
EDRの種類と選び方
検知性能だけで選ぶと、アラートを処理しきれない、対象外の端末が残る、既存製品と競合するといった問題が起きます。
種類を絞る前に、端末数やOS、サーバーや工場設備の制約を整理します。そのうえで、監視要員と求める復旧時間を、運用方法と合わせて検討します。
クラウド管理型EDR
クラウド管理型は、端末のエージェントがテレメトリを管理コンソールへ送る方式です。検知ルールや脅威情報、管理画面は、提供側が更新します。
- 短期展開:複数拠点や在宅勤務の端末をまとめやすく、自社設備の負担も小さくできます。
- 接続制約:プロキシや閉域接続、オフライン時の記録、データの保管場所。
- 運用準備:対応OS、端末負荷、エージェント停止防止、管理者の多要素認証が対象になります。
- 連携と通知:API、ログ保管期間、データ輸出方法、通知先と当番の取り決め。
検知しても管理画面を見られなければ、対応にはつながりません。そのため、画面へ到達できない時間帯の緊急連絡手段も定めておきます。
防御機能と一体になったEDR
防御機能と一体になったEDRは、既存環境とどこまで統合できるかを確かめてから選びます。
- 管理の集約:端末、ID、メール、クラウド防御を同じ基盤で扱えます。
- 契約範囲:EDR相当機能、対象ユーザー、サーバーの扱い。
- 有効化:契約していても、割り当てや端末登録、ポリシー設定が必要なことがあります。
- 既存連携:認証、端末管理、ログ分析、チケットとの接続。
複数のツールを別々に入れると、同じアラートが重なり、担当者の負担が増えます。そこで、検知の重複や対応権限、ログ保管先を整理してから、契約範囲を決めます。
閉域・オフライン対応型EDR
工場や医療、重要インフラ、機密拠点では、端末が常時インターネットへ接続できないことがあります。
- 管理と更新:オンプレミスの管理サーバー、閉域網経由の更新、USBによる更新手順。
- 記録と例外:オフライン時のログ蓄積と、設備停止を避けるための例外設計。
- PoC前の合意:対象端末、監視方法、隔離方法を、設備管理者と決めておきます。
一般的なオフィス向けのクラウド型と同じ前提では、比べられません。特に、OT環境では、エージェントそのものが設備の可用性へ影響するおそれがあります。
自動車産業向けの工場領域ガイドラインは、製造設備に対して、OA環境とは異なるパッチ適用や対応の要件を示しています(出典: 自工会・部工会「サイバーセキュリティガイドライン工場領域版 v1.0」、2026年4月)。
MDRを組み合わせる運用型
SOCの専任者がいない場合は、MDRに24時間365日の監視を任せられます。アラートの選別や緊急連絡、脅威ハンティングも委託できます。
- 監視条件:監視時間と一次分析の範囲を、契約書で確かめます。
- 対応権限:端末隔離の承認者と、重大時の連絡時間。
- 追加費用:追加調査費用が発生する条件。
社内の担当者が停止の判断や利用者への連絡を担えるなら、監視の一部だけを委託する形も取れます。その場合は、運用分担表と連絡網をPoCの段階で作っておきます。一方で、外部へ任せる範囲と社内の責任が曖昧なままだと、緊急時に判断が止まってしまいます。
EDR導入の進め方
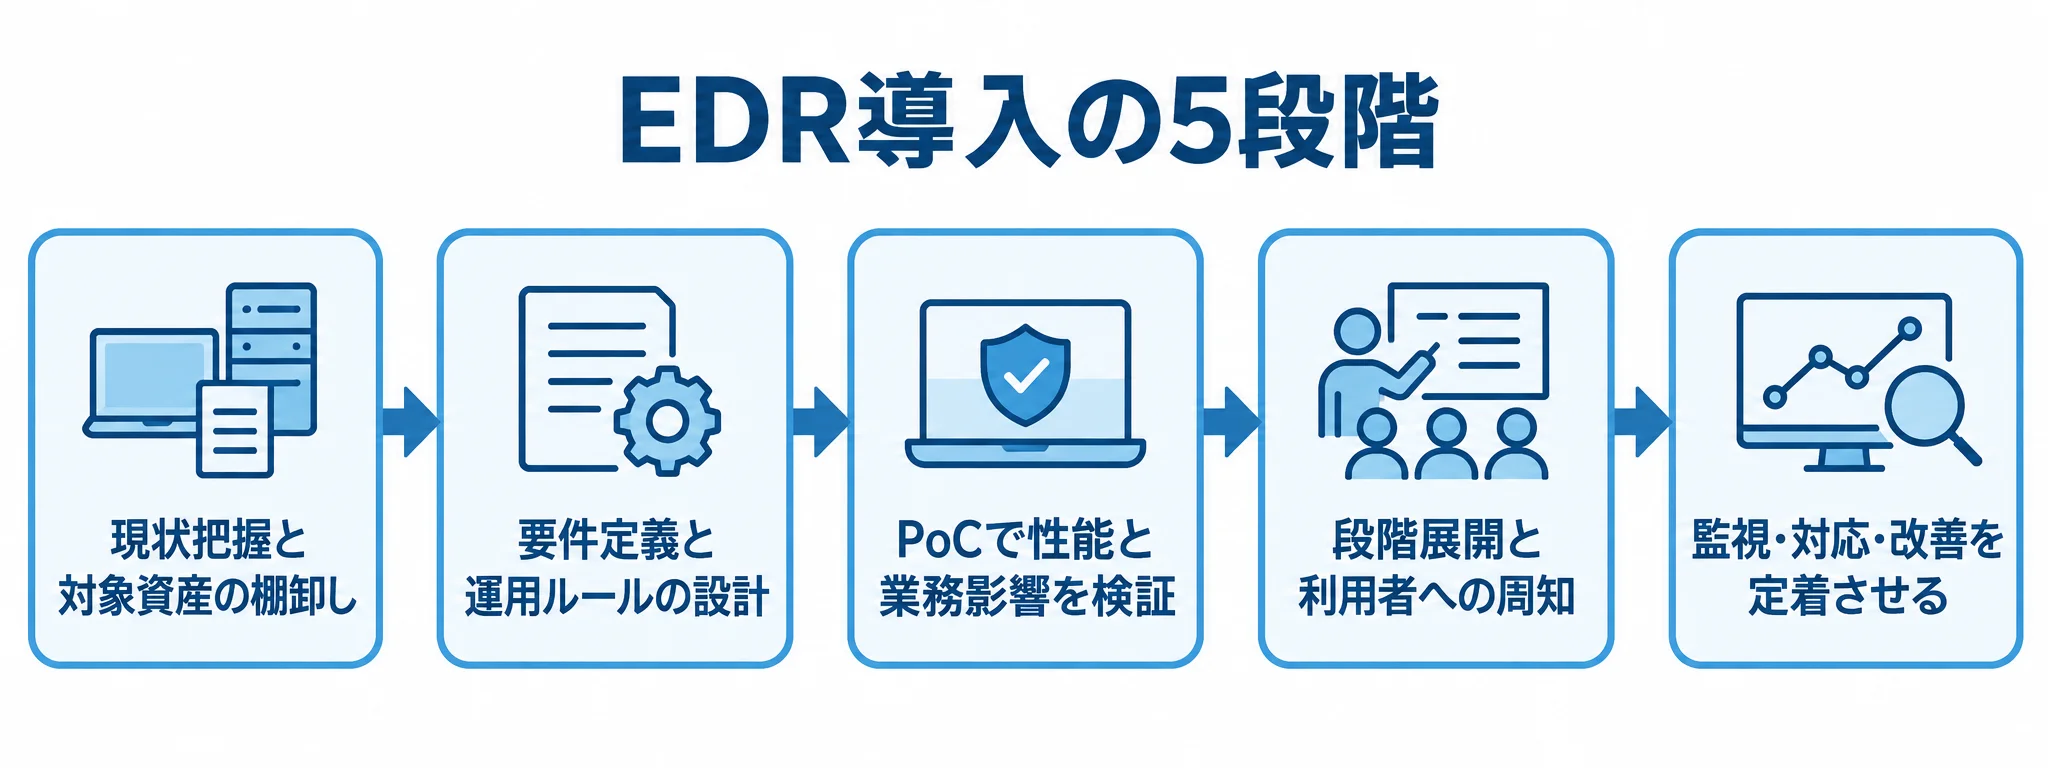
EDR導入は、購入やエージェントの配布だけでは終わりません。現状把握と要件定義から始め、候補比較、PoC、段階展開を経て、運用定着まで順に進めます。各段階で成果物と判断基準を残しておくことも欠かせません。
小規模な検証を省いて全社へ一度に配ると、業務アプリとの競合や誤検知が一斉に起きかねません。さらに、現場の信頼を失うおそれもあります。
▶ 詳細はこちら:EDR開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状把握と対象資産の棚卸し
台帳にない端末は、EDRの対象外となり、攻撃者の侵入口になりやすいものです。そのため、PC、サーバー、仮想デスクトップ、クラウドのワークロードの一覧に加えて、在宅端末や工場・店舗設備も洗い出します。
- 端末情報:台数、OSとバージョン、既存のウイルス対策、資産管理、MDMの状況。
- 接続と保護:ネットワーク経路や接続状況、管理者権限、バックアップの状態。
- 重要度と所有者:端末が業務に与える影響と、その所有者。
たとえば、営業PCと認証基盤、ファイルサーバー、製造設備では、許容できる停止時間が異なります。
資産を通常の端末、重要サーバー、停止困難な端末、対象外または代替監視に分けると、ポリシーと見積もりが具体的になります。
2. 要件定義と運用ルールの設計
検知した内容だけでなく、検知後にどの担当者が何をするかを決めておきます。対応の目標時間を数値にしておくと、運用サービスを比べやすくなります。
- 監視要件:対象のOSとサーバー、ログ保存期間、検知の重大度、通知先。
- 対応要件:一次切り分け、隔離の権限、証拠保全、復旧責任者。
- 報告と時間:経営報告の条件と、連絡・隔離・復旧開始までの目標。
既存の防御製品を残すか、EDRへ集約するかも決めておきます。併用する場合は、スキャンやふるまい検知の機能が重ならないかを確かめます。隔離や通信遮断についても、重複を確認します。
除外設定は、必要最小限にとどめます。除外を広げすぎると、業務への影響は減っても検知の範囲が狭まってしまいます。そのため、例外申請の期限と見直しの日を定めておきます。
3. PoCで性能と業務影響を検証
PoCでは、情報システム部門だけでなく、代表的な業務アプリや開発・共有端末、重要サーバーの一部を組み合わせて試します。
- 端末負荷:CPU・メモリ、起動時間、通信量、バッテリーの測定。
- 業務との適合:アプリとの競合や誤検知の有無。
- 検知と対応:通知までの時間、タイムライン、隔離と復旧の操作。
測定の前に合格基準を決めておき、担当者の感覚だけで評価しないようにします。無害なテスト用ファイルや攻撃シミュレーションを使えば、対応手順も試せます。
アラートが出ただけでは、合格とはしません。担当者が原因を説明でき、適切な端末を隔離して証跡を残せるかを確かめます。
MDRを使う場合は、夜間や休日の連絡、追加調査の依頼、誤検知へのフィードバックも検証します。
4. 段階展開と利用者への周知
PoCで得た例外と手順を整理してから、部門や拠点ごとに段階的に展開します。
- 展開順:情報システム部門から、協力部門、一般部門へと広げます。
- 制約領域:工場や重要サーバーなど、段階的に展開する対象。
- 配布確認:配布ツールや資産管理で、未導入、停止中、旧版の端末を毎日確かめます。
- 利用者周知:隔離される可能性、問い合わせ先、再起動の依頼、停止時の代替手段。
- 相談窓口:導入案内、FAQ、緊急連絡先、例外申請窓口。
突然隔離された後に、利用者がエージェントを削除したり端末を初期化したりすると、調査に必要な証拠を失うおそれがあります。そのため、隔離の可能性を事前に伝えておくことが欠かせません。
5. 監視・対応・改善を定着させる
全社展開の後は、指標を月次で確認し、検知ルールや脅威ハンティングを改善していきます。なお、インシデントがない月も、運用を見直します。
- 件数と時間:アラートの件数と、重大アラートへの対応時間。
- 対象状況:誤検知率と、未導入の端末数。
- 復旧と改善:隔離から復旧までの時間、傾向、未解決のリスク、次月の改善策の記録。
ランサムウェア対応では、端末の隔離に続けて、影響範囲の特定やバックアップの確認が必要になります。さらに、証拠保全、復旧の順位、連絡も重なって発生します。
CISAのガイドは、影響システムの特定と隔離、バックアップ・ID・ネットワーク設定の変更監視を示しています(出典: CISA「#StopRansomware Guide」、2023年)。
EDRの操作にとどめず、復旧計画と訓練まで含めて定着させます。
EDRの費用相場とコストの内訳
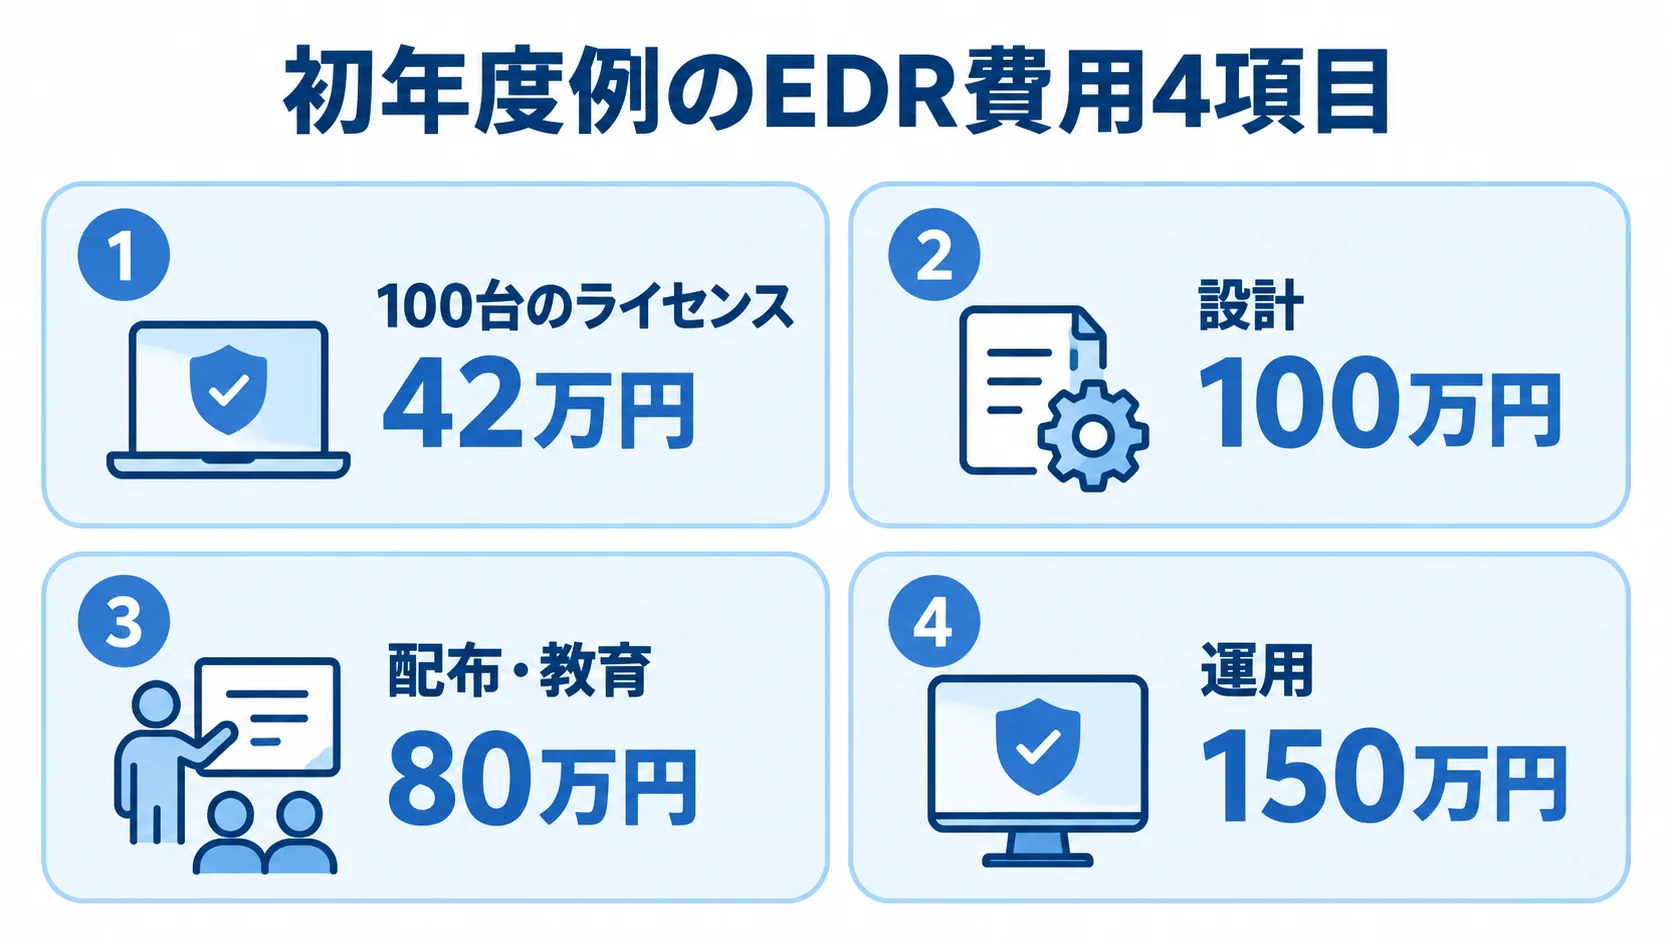
EDRの総保有コストには、ライセンスだけでなく、設計や既存環境との調整、配布、教育も含まれます。さらに、監視やインシデント対応にかかる費用も、あわせて考える必要があります。
ここで示す金額は、2025〜2026年の公開料金と、一般的なセキュリティ導入の人月単価をもとにした比較の目安です。契約単位やOS、サーバー数で金額が変わり、ログ量や監視時間も影響します。そのため、見積もりの代わりにはなりません。
▶ 詳細はこちら:EDR開発の見積相場や費用/コスト/値段について
ライセンス料金の目安
公開価格の例を比べるときは、課金単位をそろえて、年間額で見ることが大切です。
- 端末課金:EPP・EDR込みは1台年4,000円台から。100台約42万円、300台約126万円です。
- スイート型:1人あたり月額8,000円台。100人は年約102万円、300人は約307万円(出典: 国内向け公式価格表の比較、2026年)。
端末課金とユーザー課金では、前提とする条件が異なります。ただし、複数の端末を使える契約でも、サーバー別のライセンスや工場端末向けの別プランになっている場合があります。
既存契約の対象ユーザーや端末、管理機能を確かめて、差額を計算します。そのうえで、契約年数や最低購入数、更新価格を見ます。為替や条件の変更にも注意が必要です。
初期導入費用と期間
初期費用と期間は、端末の規模や連携・運用の範囲によって変わります。そのため、見積もりは条件ごとに確認します。
- 小規模:クラウド型で既存製品を整理し基本ポリシーを設定する場合、50万〜150万円、2〜6週間が目安です。
- 中規模の範囲:100〜500台、複数拠点、サーバー、資産管理・SIEM連携、PoCを含みます。
- 中規模の目安:初期150万〜500万円、期間2〜4か月です。
- 大規模:500台超の大規模環境やOT・閉域網では、初期500万〜2,000万円超になることがあります。
- 追加範囲:監査レポートや24時間365日MDR、対応契約を含む場合、4〜12か月になることがあります。
期間は、配布の難しさや例外の多さによっても変わります。部門承認や閉域網の有無も、影響します。
見積もりは、作業を項目ごとに分けると漏れを見つけやすくなります。まず要件定義、棚卸し、テナント設計があり、その後に例外登録や配布が続きます。さらに教育、手順書、引き継ぎも必要です。
運用費用とMDRの目安
運用費は、自社で対応するか、MDRを利用するかで内訳が変わります。
- 自社運用:管理者の工数や当番、脅威ハンティング、ルール更新、月次報告、訓練、エージェント更新に費用がかかります。
- MDR:監視時間、端末数、分析、封じ込め、調査、復旧、脅威情報、レポートで料金が変わります。
- 費用目安:100〜300端末は年150万〜800万円程度が初期比較レンジです。
- 推定の根拠:公開料金と一般的なエンジニア月額単価による推定で、市場統計ではありません。
- 初年度例:100台のライセンス42万円、設計100万円、配布・教育80万円、運用150万円で計約372万円です。
初年度の総額を見るときは、ライセンスや初期設計、PoC、展開に加えて、教育、MDR、ログ保管、追加対応も含め、項目ごとに見積もります。
公開された一律の価格は少ないため、目安は要件を確認したあとに、改めて見積もります。なお、既存契約にEDR機能があっても、人件費と運用設計費は残ります。
スクラッチ開発にした場合の考え方
EDR本体を新たに開発する場合は、一般的な業務システムとは異なる専門性と、継続した運用が必要です。
- 端末側:OSごとのエージェントと、カーネル・プロセス監視が必要です。
- 基盤側:クラウド基盤と検知ルール、脅威情報が必要です。
- 継続運用:更新、誤検知の改善、24時間対応まで含めると、数百万円とは安易に見積もれません。
- 現実的な追加:既存EDR等につなぐ運用ポータルや独自レポートに、範囲を絞る方法もあります。
独自承認フロー、業界別報告書、拠点ダッシュボード、資産突合の追加は、類似システムで300万〜1,500万円程度が比較の目安です。
金額は、APIや画面数、権限によって変わります。ログ量や保守、脅威ルールの責任範囲も、金額を左右します。そのうえで、データ所有権やAPI、ログ出力を契約に明記します。設計書や移行支援、終了時の返却についても、契約で定めておきます。
EDR開発会社/ベンダーの選び方
製品ベンダーと、設計・導入・監視・復旧支援を担う開発会社やSIerは、分けて評価します。機能一覧に加えて、導入後の責任と対応時間もRFPに盛り込みます。
検知性能が高くても、資産登録やアラート対応の体制が整っていなければ、効果は限られます。
導入実績と対応領域の確認
実績の社数よりも、自社環境との近さや導入後の役割分担を見て、候補を比べます。
- 環境条件:自社の端末数、拠点、OS、サーバー、閉域網、工場、在宅勤務の条件と照らし合わせます。
- 製品と監視:既存製品と監視時間が近い導入実績。
- 事例の中身:検知率だけでなく、PoCの期間や展開方法、競合、連絡体制まで尋ねます。
- 役割と見積:メーカーとパートナーのそれぞれの担当、見積に含まれる作業範囲。
- 調整経験:製造業や医療など、停止困難な現場での調整実績を重視します。
PoCと移行支援の品質評価
PoCと移行では、計画がどこまで具体的か、また失敗したときの対応範囲まで含めて確かめます。
- 検証対象:代表端末、業務アプリ、サーバー、ネットワーク制約に合わせて選びます。
- 合格基準:対象に応じたテスト項目と、事前に決めた合格基準。
- 実施と改善:実施者、評価レポート、失敗時の改善方法。
- 例外管理:除外設定を本番に適用するときの、リスク承認者と期限の記録。
- 移行と終了:削除、競合、再起動、未接続、ロールバック、追跡、再導入、ログ返却の扱い。
契約が終わるときのエージェント削除やログ返却、未導入端末の追跡方法も、導入前に質問しておきます。
監視契約とインシデント対応の範囲
MDRやSOCの契約条件は、役割ごとに分けて確認します。
- サービス:提供時間、通知方法、重大度別のSLA、一次分析、脅威ハンティング。
- 対応と報告:隔離、アカウント停止、フォレンジック、復旧支援、月次報告の範囲。
- 追加料金:調査や現地対応、証拠保全、復旧、ログ保管、端末・サーバーの追加費用。
- 契約終了:データ返却、ログ出力、設定の引き継ぎ、他社への移行支援。
- 移行先の準備:他社へ移る場合に必要なデータと設定の受け渡し。
連絡先があっても、夜間の判断者や業務影響の承認者が分からなければ、緊急時に動けません。そのため、緊急連絡先を複数登録し、休日も含めて訓練しておきます。
相見積もりで比較する質問
同じ前提で比べるため、見積もりの条件を統一します。対象は、台数やOS、拠点、既存製品などの環境条件と、監視時間やログ期間、PoCの範囲などの運用条件、さらに展開期限、教育回数、年間予算です。
- 作業分解:本番開始までの作業を示してもらいます。
- 役割分担:自社が担当する作業と、前提としているネットワーク設定。
- 追加費用:追加料金が発生する条件の明記。
最後は機能の数より、重大な事故が夜間に起きても運用できるかで判断します。手順書や連絡網、権限を確かめるとともに、証跡や訓練、引き継ぎも見ておきます。
候補の役割別比較や問い合わせ前の確認項目は、次の記事で詳しく整理しています。
▶ 詳細はこちら:EDR開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:EDR開発の発注/外注/依頼/委託方法について
EDR導入後に失敗しない運用のポイント
導入直後は、大量のアラートが出ることがあります。すべてを無視すれば兆候を見落とし、手作業での調査を続ければ担当者が疲弊します。
アラートには、重大度や対象資産、攻撃の連鎖、業務への影響で優先順位を付けます。運用も定期的に見直します。
アラートの優先順位と担当者
重大度ごとに対応を分けると、アラートを実際の行動につなげられます。
- 高:端末隔離から、利用者確認、認証情報の無効化、関連端末の検索まで。
- 中:業務影響を見ながら、原因を調査します。
- 低:検知ルールの改善や傾向分析に使います。
一次対応者や承認者、業務部門、経営層、外部専門家の役割を、RACIなどで明確にしておきます。そうすれば、緊急時の判断が速くなります。
MFA・脆弱性管理・バックアップとの組み合わせ
盗まれた認証情報による正規ログイン、未修正の脆弱性、バックアップの破壊、メールからの侵入は、EDRだけでは防ぎきれません。
- アクセス対策:多要素認証、最小権限、ネットワーク分離の組み合わせ。
- 侵入対策:パッチ適用、公開資産の把握、メール防御。
- 復旧対策:バックアップのイミュータブル化と、復旧訓練。
あわせて、検知後にアカウントを止める権限と、正常なバックアップから復旧する手順も必要です。
訓練と月次レビューによる改善
定期的な訓練とレビューで対応手順を見直し、業界の要件に合っているかも確かめます。
- 四半期訓練:無害なシナリオで、検知から連絡、隔離、証拠保全、復旧までを試します。
- 体制確認:代替要員、サーバー停止の判断、社外連絡、広報の承認者。
- 翌月の改善:連絡時間、誤隔離、手順書や権限の不足の記録。
- 業界要件:ログ、対応、脆弱性管理、アクセス制御、自己評価の証跡が揃っているか。
自動車産業向けのガイドラインは、2025年9月にV2.3、2026年4月に工場領域版が公開されています(出典: 自工会・部工会「サイバーセキュリティガイドライン」、2025〜2026年)。
EDRが業界の要件に役立つ場合でも、規程と証跡の整備は別に必要です。
よくある質問(FAQ)
導入前によくある疑問に答えます。端末数だけでなく、監視体制や既存契約、業界要件、復旧目標も当てはめて検討してください。
EDRを導入すればウイルス感染を完全に防げますか?
EDRを導入しても、感染や不正アクセスを完全に防ぐことはできません。EPPなどと組み合わせて、侵入後の異常を検知し、被害を抑えて原因を調べる仕組みです。
そのほか、多要素認証や脆弱性管理、バックアップ、訓練も必要です。
社内に専門担当者がいなくてもEDRを運用できますか?
運用はできます。ただし、監視と対応を社内で行うか、MDRやSOCへ委託するかを、先に決めておく必要があります。
専任者が少ない場合は、24時間監視や一次分析を委託する方法があります。重大度の判定や緊急連絡も任せつつ、停止や復旧の最終判断は自社に残します。
契約の前に、夜間や休日の連絡方法とSLAを確かめておきます。
EDRの導入費用は1台いくらですか?
ライセンスは、公開価格の例で1台あたり年4,000円台からあります。ただし、総額は単価だけで判断できません。
設計やPoC、配布、製品調整、教育を含め、監視やログ、対応まで加えると、100台でも初年度に数百万円になることがあります。
見積書では、ライセンス、作業費、年間運用費を分けて確認してください。
既存のウイルス対策ソフトは削除すべきですか?
削除するかどうかは、検知や防御の重複、製品同士の競合、OS、契約条件をPoCで確かめてから決めます。
併用する場合は、リアルタイムスキャンやふるまい検知の重複を整理し、除外設定は最小限にとどめます。
削除する場合は、切り替えの間に防御が空白にならないよう、移行計画を作ります。
工場やオフライン端末にもEDRを導入できますか?
導入できる場合はありますが、オフィス端末と比べて要件の確認が多くなります。ログの保存や更新方法、端末への負荷、隔離、代替監視、復旧手順などを確かめます。
製造設備の場合は、設備管理者と安全性や可用性について合意してから、限定的なPoCを行います。
まとめ
EDRは、端末の挙動を記録し、侵入後の不審な活動を検知、調査、封じ込め、復旧する基盤です。EPPは置き換えず、XDRやSIEM、MDRとは役割を分けて運用に組み込みます。
導入では、端末やサーバー、工場設備を棚卸しして、対象資産を明らかにします。そのうえで、ログ、通知、隔離、復旧の要件を定めます。
PoCでは、検知に加えて、端末負荷や誤検知、製品同士の競合、判断、夜間の連絡、証跡を検証します。費用は、初年度の総額で比べます。
2026年時点では、ランサムウェアや認証情報の悪用に備えて、EDRを含めた対策を整えます。そのうえで、多要素認証、脆弱性・パッチ管理、最小権限も組み合わせます。さらに、バックアップ、メール対策、訓練、対応計画も、EDRと合わせて整えておく必要があります。
- バックアップ:イミュータブル化と、復旧訓練。
- メール対策:メールからの侵入を防ぐ防御。
- 訓練:無害なシナリオでの定期的な訓練。
- 対応計画:検知から復旧までの手順と、担当者の役割。
製品を選ぶ際は、誰がいつどの端末を守り、何分以内に対応するかを基準にすると、導入の効果を高めやすくなります。
EDR導入で押さえる3つの要点
第一に、対象となる資産と対応の責任を決めます。
第二に、初期設計やPoC、展開、教育、監視、復旧支援を含めた総額で比べます。
第三に、EPPや多要素認証、脆弱性管理、バックアップ、訓練を組み合わせ、封じ込めから復旧まで進められる状態にします。
次に行うべきアクション
導入の準備では、資産と対応体制を整理してから、候補を比べます。
- 端末、サーバー、工場設備の台帳を確認し、未管理の資産と重要な資産を分けます。
- 検知から連絡、隔離、調査、復旧までの担当者と目標時間を、まとめておきます。
- 同じ条件で複数の候補にPoCと見積もりを依頼します。
運用を先に設計しておくことが、EDRを長く役立てるための出発点になります。
▼関連記事一覧
・EDR開発の進め方/やり方/流れや方法/手法/工程/手順
・EDR開発でおすすめの開発会社/ベンダー6選と選び方
・EDR開発の見積相場や費用/コスト/値段について
・EDR開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。