
EDRの導入費用は、初期費用が50万〜2,000万円超、初年度総額は300万〜1,200万円程度が目安です。金額を左右するのは、対象端末数、連携と展開の範囲、監視体制です。
▼全体ガイドの記事
・EDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
EDR開発・導入の全体像と費用の考え方
EDRは、エンドポイントのプロセス、ファイル操作、通信、ログインなどを収集し、不審な挙動を検知して調査や隔離につなげる仕組みです。
費用は、製品を購入する費用、自社で使える状態にする費用、使い続ける費用に分けて考えます。製品を入れただけでは、アラート確認や端末隔離、復旧の担当と条件が決まらないため、使い続ける費用まで見ておく必要があります。
既製EDRの導入とスクラッチ開発の費用構造
一般企業では、EDRエンジンを自社でゼロから開発せず、既製製品の導入を中心に検討します。
- 既製製品:クラウド型やオンプレミス型を選ぶ形が中心です。
- 追加開発:類似システムの推定レンジは300万〜1,500万円程度です。
既製製品は、検知ルールや脅威インテリジェンスの更新を受けられます。一方で、資産管理やMDM、SIEMとの連携には工数がかかります。テナント設計や例外設定、端末配布、社内フロー設計も、工数の見込みに入れておく必要があります。
追加開発の対象は、独自ポータル、業界固有のレポート、既存システムとの連携です。この費用は、EDR製品の価格ではなく、既製EDRに業務機能を加える目安です。
OSカーネルのエージェント、検知エンジン、ログ基盤を自社で開発し、さらに脅威研究や24時間対応まで含める場合は、通常の業務システムの見積もりでは評価できない規模になります。
EPP・XDR・MDRを含める範囲と総額
EPPは既知の脅威を侵入前にブロックし、EDRは侵入後まで含めた検知・調査・封じ込めを担います。費用を左右するのは、どの機能の範囲を含めるかです。
- XDR:メール、ID、クラウド、ネットワークを横断して分析するため、ライセンスやログ保管の対象が広がります。
- MDR:24時間365日の有人監視や対応判断を委託する場合、製品料金とは別に、監視・分析・報告の料金がかかります。
見積書では、対象の端末・サーバー・ユーザーと契約年数、監視時間を確認します。あわせて、アラート分析と端末隔離、インシデント対応が含まれるかを見ます。ログ保存期間についても、どこまで含むかを確かめます。比べるときは、導入後に誰が何を実行できるかを基準にします。
EDR導入の進め方
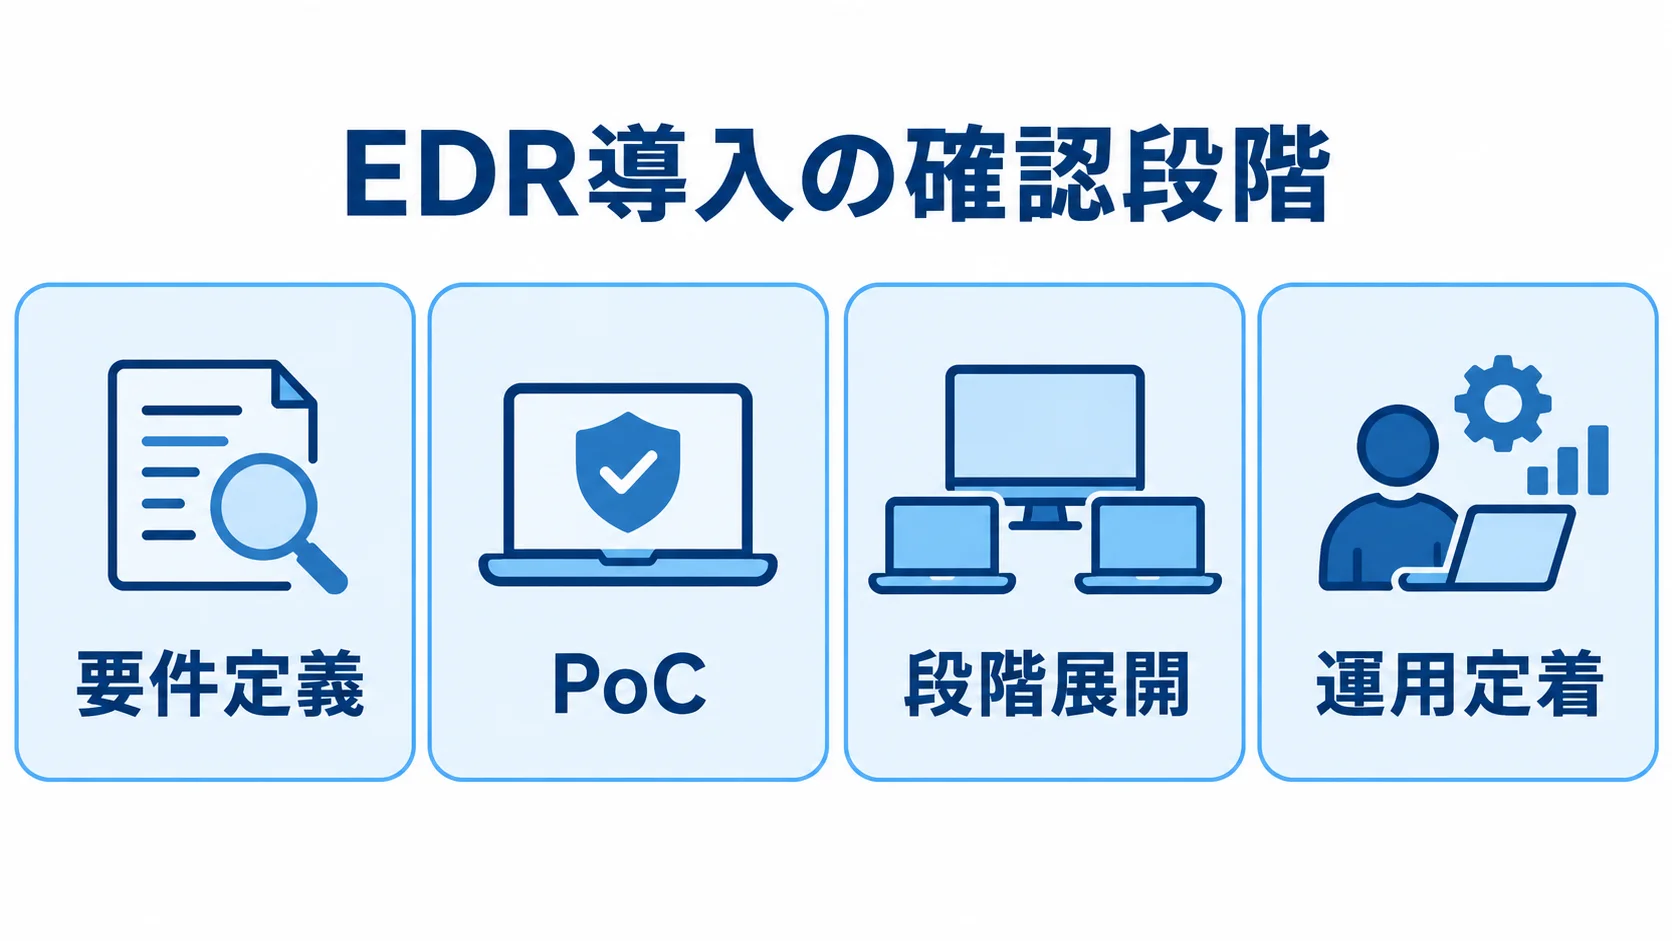
EDRの導入は、現状把握から要件定義、製品選定に進み、PoCと段階展開を経て運用定着へ至ります。この順で進めると、想定外の追加費用を抑えられます。
最初から全端末へ一斉に配布すると、既存アンチウイルスとの競合や業務アプリの誤検知が全社に広がります。そのため、少数の端末で検証してから展開範囲を広げます。
要件定義で決める対象資産と対応責任
要件定義では、対象資産とアラート対応の責任を、それぞれ洗い出します。
- 対象資産:PC、サーバー、仮想デスクトップ、クラウド上のワークロード、工場のOT端末、在宅勤務端末。
- 管理情報:OS・台数・拠点などの基本情報、ネットワーク接続と既存EPP、資産管理・MDM、管理者権限、バックアップ方式、ログ保存要件。
- 対応責任:重大アラートの確認時間、端末隔離の自動化、夜間休日の連絡先、復旧判断者。
棚卸しが曖昧なままだと、サーバー用ライセンスや閉域環境向けの構成が追加され、見積額が膨らみます。
導入の目的を検知率の向上だけに置かず、許容できる復旧時間や証拠保全、取引先や業界ガイドラインへの説明責任に結びつけます。
PoCで確認する端末負荷と既存ソフトの競合
PoCでは、情報システム部門や代表的な業務部門の数台を対象にします。確認項目には、エージェントのCPUとメモリの負荷、通信、ログの粒度を含めます。さらに、アラートの意味と端末隔離の操作も確かめます。
- 対象端末:会計、設計、製造、営業など利用アプリの異なる端末を含め、業務影響を確認します。
- 検証期間:数週間から1か月程度とし、検証後に例外ポリシーと展開手順を更新します。
株式会社ヒロタニは、2024年度上期に導入へ着手し、数台でのトライアルを経て、工場を含む全部門へ段階展開しました。その後、2025年4月に運用を開始しています。
既存アンチウイルスとの競合は、監視ポリシーの調整で解消しました。複数拠点への配布は、資産管理システム経由で進めました(出典:三菱電機デジタルイノベーション「ヒロタニ マネージドEDR導入事例」、2025年)。
特に、この検証を見積もりに含めておくと、全社展開後の手戻りを抑えられます。
段階展開後の運用手順とSLAの定着
本番展開では、部門や拠点ごとに範囲を分け、資産管理システムやMDMから配布します。
- 利用者対応:告知、再起動、失敗端末の再試行、オフライン端末の扱い、既存ソフトの削除方針。
- 特殊端末:サーバーやOT端末は停止可能時間やベンダー立会いを確認し、PCと異なる単価・日程で見積もります。
運用開始後は、重大度別の初動時間と一次切り分けを決めておきます。そのうえで、エスカレーションや端末隔離、証拠保全、復旧に加えて、月次報告と検知ルールの見直しを定例化します。
- 自社運用:必要な担当者の工数を確保します。
- MDR利用:通知先、対応時間、調査報告、追加のインシデント対応費を契約に明記します。
導入期間の目安は、小規模で2〜6週間、中規模で2〜4か月、大規模や閉域・OTを含む場合は4〜12か月程度です。
EDRの費用相場とコストの内訳
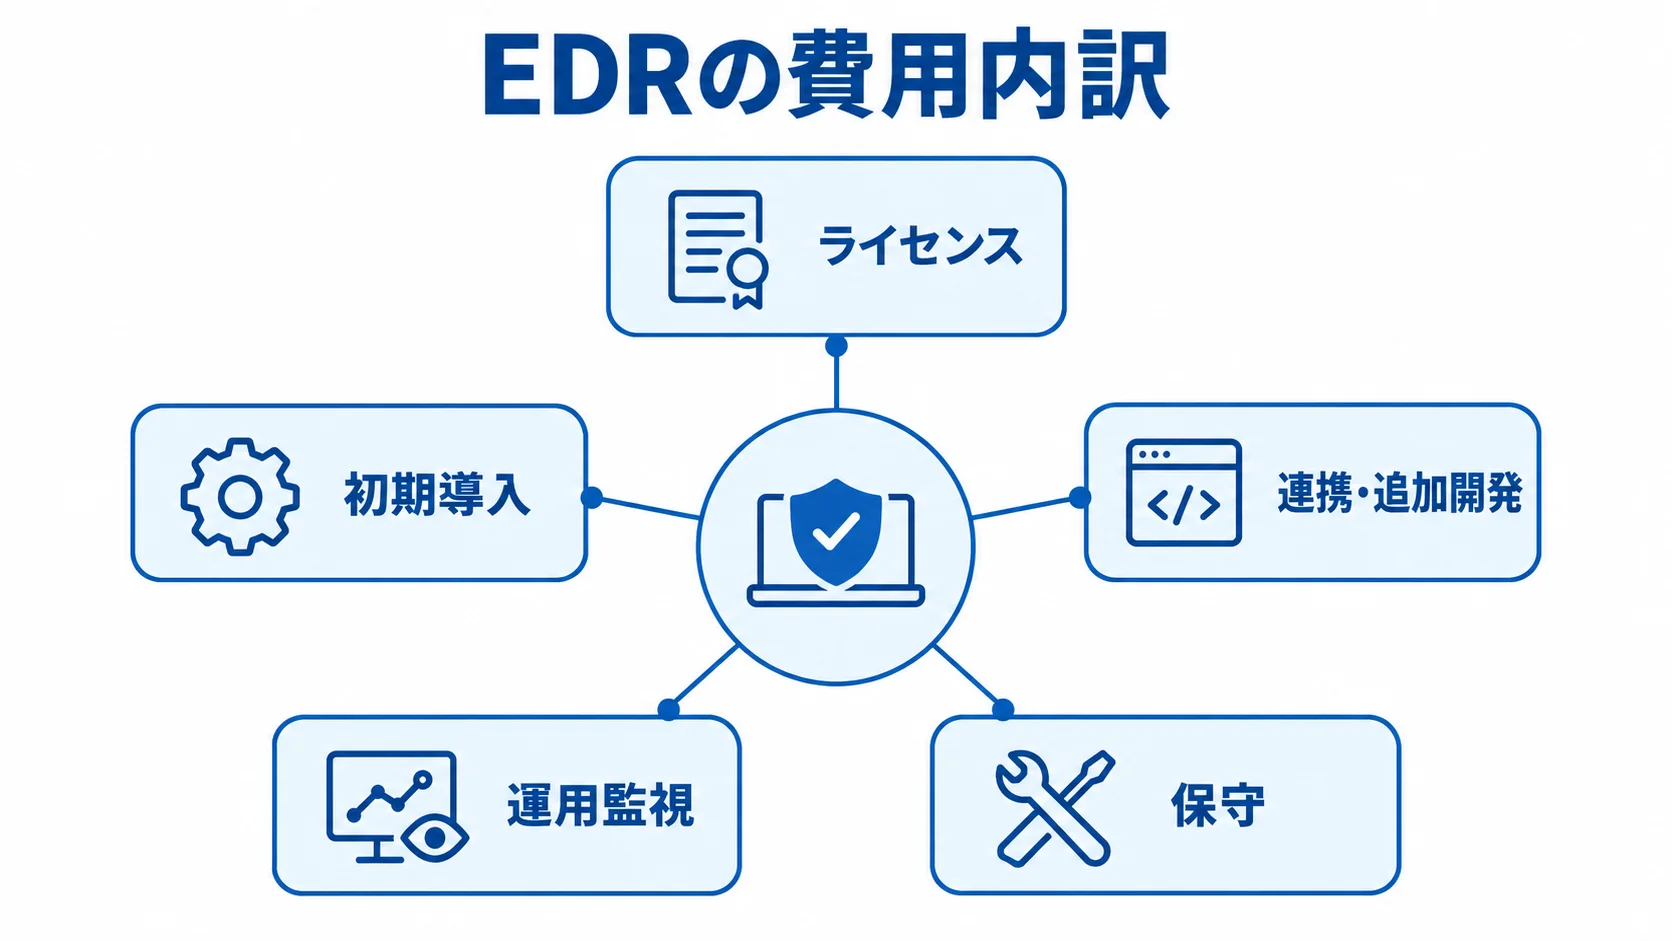
費目ごとに範囲を分けておくと、契約条件の違いや見積もりの漏れが見えてきます。
- ライセンス:製品を利用する料金
- 初期導入:設計、設定、端末展開の費用
- 連携・追加開発:既存システムとの接続や独自機能の費用
- 運用監視:アラート分析や有人監視の料金
- 保守:継続支援や更新にかかる費用
公開価格は製品や契約条件の一例で、導入作業や有人監視を含めた総額ではありません。ここで示すレンジは、2025〜2026年の公開情報と一般的なシステム開発の人月単価をもとにした比較用の目安です。
端末・ユーザー・サーバー単位のライセンス料金
RSUPPORTの2025年1月価格表には、withRS Standardの「アンチウイルス対策+EDR(クライアント用)」が掲載されています。料金は年間4,200円で、税込では4,620円です。
- 100台:単純計算のライセンス料は年42万円です。
- 300台:単純計算のライセンス料は年126万円です。
withRSの価格は公開ライセンスの例で、初期設定や既存ソフトの整理、MDR、インシデント対応は含まれていません。比較するときは、同じ条件にそろえます。
Microsoft 365 E5は、ユーザーあたり月額8,545円相当で、年払い・税抜きの表示です(出典:Microsoft Security「Microsoft Defenderの価格」、2026年確認)。
- 100ユーザー:年約102.5万円の計算です。
- 300ユーザー:年約307.6万円の計算です。
E5には、IDやメール、SaaSの機能が含まれます。コンプライアンスや生産性アプリも含まれるため、EDR単体とは比べられません。
ユーザーあたり最大5台を保護できる条件、サーバーの別ライセンス、既存Microsoft 365契約の有無を確認します。
初期導入費の目安は50万〜500万円程度
初期導入費は、端末数や環境、作業範囲に応じて、規模別に見積もります。
- 小規模:100端末未満。初期50万〜150万円、期間2〜6週間程度。
- 中規模:100〜500端末。初期150万〜500万円、期間2〜4か月程度。
- 大規模:初期500万〜2,000万円超、期間4〜12か月となる場合があります。
小規模案件では、クラウド型EDRの基本ポリシー設定と配布を行います。端末を洗い出してテナントを作成し、検知ポリシーと例外登録を設定するほか、管理者教育や運用手順書まで含めると、単なるインストールより費用は高くなります。
中規模案件には、複数拠点やサーバーの対応、資産管理・MDM・SIEMとの連携が含まれます。さらに、PoCと全社展開も含まれます。
大規模案件では、閉域網やOT、複数テナントに加えて、監査レポートや24時間365日の監視を含む場合があります。
エンジニア単価を月額80万〜120万円と置いても、必要な役割の数と期間によって金額は変わります。
MDR・SOCの費用と監視時間・対応範囲
MDRは公開された一律の価格が少なく、端末数や監視時間、対応内容をもとに個別に見積もられます。
- 監視・分析:脅威ハンティング、通知方法、月次レポートの範囲。
- 対応権限:端末隔離、インシデント対応をどこまで任せるか。
- 年間費用の目安:100〜300端末では150万〜800万円程度の推定レンジ。
この金額は、市場統計ではなく、公開ライセンス価格とエンジニア月額単価から組み立てた推定です。要件を確認したあとに、再度見積もります。
SOC人材がいる企業では、製品ライセンスと初期設計だけを外注し、一次対応は社内で行うことで、運用費を抑えられる場合があります。
担当者が少ない企業がライセンスだけを購入すると、アラートが処理されず、導入効果が下がります。そこで、MDRを外すだけで費用を削るのではなく、重大度や時間帯、外部に任せる判断の範囲を切り分けます。
100台・300台で見るEDRの料金シミュレーション
台数による違いを見るときは、ライセンスだけの試算と、導入や運用を含む初年度の試算を分けます。ライセンスは台数に比例しやすい一方で、要件定義やポリシー設計は一定額から始まります。
拠点数、OSの種類、サーバー台数が増えると、導入費は段階的に上がります。
100端末の小規模導入モデル
100台にwithRSの公開例である年4,200円のライセンスを適用すると、年間42万円です。これに初期導入50万〜150万円を加えると、MDRなしの初年度は92万〜192万円程度が比較の軸になります。
- 追加費用:サーバー、管理コンソール、税、サポート、既存製品の整理、教育や連携の費用。
- 見積もり確認:発注前に100万〜300万円程度の範囲で複数社へ確認します。
Microsoft 365を契約中なら、既存ライセンスの機能や追加購入プランを確認します。一方で、新たにユーザー単位のスイートを契約する場合は、100ユーザーで年約102.5万円です。ただし、EDR以外の機能も含まれます。
サーバーや共有端末、委託先端末を含めるとライセンスの単位が変わるため、ユーザー数と端末数は別々に数えます。
300端末の連携・運用設計の差
300台にwithRSの公開例を適用すると、ライセンスは年間126万円です。これに初期導入150万〜500万円を加えると、MDRなしの初年度は276万〜626万円程度が比較の軸になります。
複数拠点やサーバー、資産管理・MDM・SIEM連携、PoCまで含めると、初年度総額は推定で300万〜1,200万円程度になります。
- 価格差の要因:ライセンス単価の差より、設計範囲、連携数、展開方法、運用支援に差が出ます。
- 運用体制:専任者がいない場合、夜間休日MDR、重大アラート分析、月次レポート支援を見積もります。
300台では、社内の担当者だけでアラートを処理できるかを見ておきます。
管理部門や開発部門、工場、サーバーごとに監視の強さと例外承認を分けると、必要なサービスの範囲を調整しやすくなります。
EDRの価格が変動する主な要因
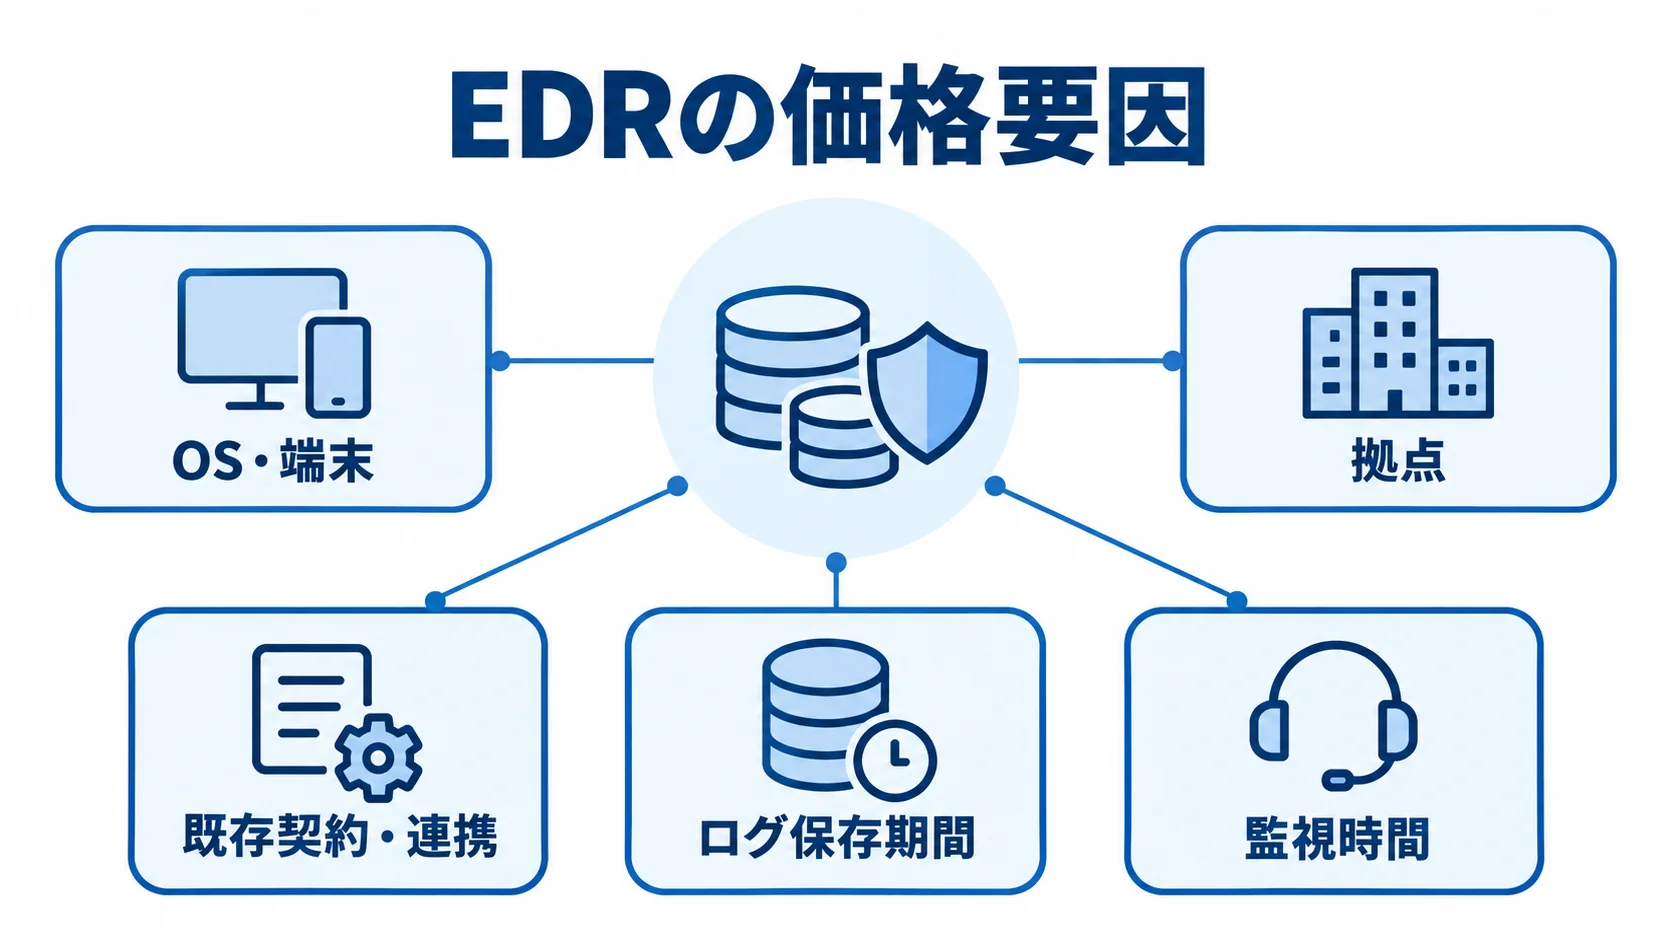
同じ300台でも、PCだけを対象にする案件と、サーバーや工場、閉域網、24時間監視まで含む案件とでは、費用が大きく異なります。
見積もりの差を、高い・安いだけで判断せず、どの要因が金額を動かしているかを分けて見ます。
対象資産・OS・拠点数によるライセンスと展開工数
Windows中心のPCであれば、クラウドコンソールから配布しやすい構成です。一方、MacやLinux、Windows Serverでは、追加の確認が必要です。仮想デスクトップや共有端末、工場設備も、確認の対象になります。
- OS・端末:OS別ライセンス、エージェント対応状況、通信要件、検証機を確認します。
- 拠点:プロキシやファイアウォール、配布方式、現地作業、障害時の連絡体制が費用に反映されます。
閉域・オフライン環境では、クラウド通信やライセンス認証、定義とエンジンの更新、ログの搬出の方式を確認します。
FFRI yaraiはオフライン利用や専用のライセンス認証方法を案内しています。ただし、条件は製品ごとに異なります(出典:FFRIセキュリティ「次世代エンドポイントセキュリティFFRI yarai FAQ」、確認日2026年)。
完全に隔離するか、必要なOutbound通信だけを許可する準クローズドにするかで、構成と運用費が変わります。
既存契約・連携・ログ保存期間によるTCOの違い
Microsoft 365や資産管理を契約中なら、追加ライセンスを抑えられる可能性があります。MDMやSIEM、SOC、バックアップの契約も、追加費用の有無を見ておきます。
既存エディションでは要件を満たせず、上位プランが必要な場合もあります。
WithSecureは、2026年1月以降のBusiness Suite発注分について、従来価格の200%と案内しています。
日本では2027年12月31日にサポートが終了する予定です(出典:WithSecure「重要なお知らせ」、2026年)。そのため、既存製品の更新時期と移行費用を比べておきます。
- ログ保管:保存日数、SIEMへ送るデータ、検索性能でクラウド保管や転送費が変わります。
- 保存対象:全テレメトリを長期保存するか、重大アラートと監査証跡に絞るかを決めます。
保存期間を短くすれば費用は下がりますが、フォレンジックや取引先への説明に必要な証跡が不足するおそれがあります。
保存の条件は、セキュリティ責任者と法務・監査部門のあいだで合意しておきます。
自社運用とMDRの人件費の違い
自社運用では、平日日中の一次対応や休日の緊急連絡、脅威ハンティングを誰が担うかを決めます。ルール更新や月次報告、訓練、インシデント調査の担当も決めておきます。
- 自社運用:兼務担当者の時間も人件費に含めないと、導入後に運用が止まりやすくなります。
- 外部MDR:監視・分析を任せると、社内担当者は判断や復旧に集中できます。
見積もりでは、24時間365日か平日日中かを確かめます。あわせて、重大アラートだけを対象にするか、端末隔離を自動で行うか、調査報告書を作るかも確認します。
端末数が少なくても、夜間対応やインシデント対応を含めると、基本料金が適用される場合があります。一方で、監視だけを外部に委託し、一次判断を社内で行う形なら、対応範囲を抑えたプランを選べる可能性があります。
EDRのコストを最適化する5つのポイント
コスト最適化は、必要な防御と運用を保ったまま、重複投資と手戻りを減らすことです。たとえば、安いライセンスでも、誤検知への対応や追加開発が増えれば、3年間の総保有コストは高くなります。
対象範囲とライセンス単位の最初のそろえ方
高機能プランを全端末に一律で適用する前に、端末の種類やリスクに応じて対象範囲を検討します。
- 端末分類:PC、サーバー、管理者端末、工場端末、開発用端末、共有端末。
- プラン選定:リスク、OS、必要な検知・対応機能、通信制約で分けられる場合があります。
- 代替策:対象外端末にはEPP、パッチ管理、ネットワーク分離、バックアップを設計します。
ユーザー課金では、1ユーザーが複数端末を使う条件を確認します。端末課金では、サーバーや仮想マシンが別カウントかを確かめます。
Microsoftのように最大5台を保護できる条件があっても、サーバーは別ライセンスの場合があります。そこで、台数表を作って見積もりを依頼すると、過剰購入と不足購入を防げます。
PoCの評価項目の絞り込みと手戻りの防止
PoCで「検知できるか」だけを確かめると、導入後に端末負荷や誤検知、業務停止、通知の多さが問題になり、追加費用が発生します。確認する項目は、あらかじめそろえておきます。
- 業務影響:業務アプリとの競合、既存アンチウイルスとの共存、端末負荷。
- 調査・対応:ログ検索、攻撃のタイムライン、隔離から復旧までの時間。
- 操作性:通知量や管理者の操作性を確認し、合格基準を事前に決めます。
PoCの対象を数台に絞りすぎると、工場や営業所のネットワーク条件が反映されません。そのため、異なる種類の端末を含めて、問題の解決時間も記録します。
対象には情報システムや一般利用者、開発、製造などの端末を含めます。見つかった例外設定や配布手順を展開設計書に反映すると、追加の現地作業を減らせます。
MDRの範囲の切り分けと運用費の調整
MDRは、全面委託するか、重大アラートの分析だけを委託するか、平日日中のみ支援を受けるかによって、費用が変わります。夜間に対応できる担当者がいない場合は、平日日中プランで重要なアラートを見逃すおそれがあります。
社内のSOCが十分であれば、脅威ハンティングやインシデント発生時の専門調査だけを追加する方法もあります。
製品通知の転送や優先度の分析、隔離やプロセス停止、復旧支援のうち、どこまで委託するかを明確にします。月額を抑えたプランほど、社内の判断・記録・連絡が増えます。このため、担当者の工数も金額に換算して比べます。
既存契約とAPI連携による追加開発の抑制
Microsoft 365やIntune、Entra IDは、標準コネクターやAPIで連携できるかを確認します。資産管理やチケット管理も、連携の可否を確かめます。
- 既存機能の活用:通知、承認、チケット、資産台帳を使うと連携開発を抑えられます。
- 移行条件:データ所有権、API条件、ログ出力、契約終了時のデータ返却を見積もります。
- 追加画面:重大アラート、端末情報、対応履歴、月次報告など必須機能から開発します。
業務フローが固まる前に作り込むと、製品や運用を変えるたびに改修費が発生します。まずは標準機能で運用して課題を確認し、そのうえで追加開発すると、初期投資と手戻りを抑えられます。
1年目だけでなく3年間のTCOでの比較
初年度は導入費が大きく、2年目以降はライセンス更新やMDR、保守が中心です。ログ保管、教育、ルール改定も、継続して発生する費目です。3年間のTCOは、費目と契約条件を分けて計算します。
- 費用:初期費用、年額、月額、更新時の単価改定、最低契約数。
- 契約条件:サポート範囲、契約終了時の移行支援、価格改定やEOL。
WithSecureのように価格改定やEOLが予定される場合は、契約中の移行も見込みに入れます。比較には、社内の対応時間や、PoCと再展開の工数、インシデント時の追加料金も含めます。
初年度が安くても、運用画面が複雑で工数が増えれば、総額は高くなります。そこで、費用と重大アラートの判断時間、証跡の保存範囲を並べて比べます。
EDRの見積もりを取る際のポイント
相見積もりでは、同じ台数に加えて、対象資産やOS、既存セキュリティ製品、拠点を伝えます。ネットワーク制約や連携先、ログ保存期間も共有します。監視時間、社内対応者、必要な報告書は、どの社にも同じ条件で提示してもらいます。
仕様が異なったまま価格を比べると、PoCや運用支援が含まれず、契約後に追加費用が発生することがあります。
RFPに書く費用と運用の前提
RFPには、端末・サーバー・仮想マシンの台数に加えて、OSや拠点、既存EPPを記載します。Microsoft 365などの契約、MDM・資産管理の有無、閉域・オフライン制約も明記します。
- 運用要件:検知対象、ログ保存期間、重大度、隔離承認者、通知先、初動SLA。
- 提案条件:月次報告、インシデント追加対応、費目別の提示を依頼します。
条件を明確にすると、ライセンスや初期設計に加えて、展開、MDR、保守を分けた提案を受けやすくなります。
必須と希望の要件を分けて、PoCの評価方法と合格条件を伝えます。評価では、対象OSやエージェント負荷、既存ソフトとの共存を確かめます。さらに、APIやログ出力、サポート時間、契約終了後のデータ返却も見ます。
検知後にどこまで対応するかは、製品メーカーや導入SIer、MDR事業者の役割を分けて確認します。
ベンダーの追加費用と責任分界
「初期費用一式」「運用費一式」の見積もりでは、追加作業が見えません。別料金になるかを確かめる作業を、一覧にします。
- 展開作業:既存アンチウイルス削除、例外設定、エージェント再配布、サーバー追加。
- 現地・追加対応:工場作業、ログ容量超過、インシデント調査、復旧支援、夜間休日オンサイト。
- 見積条件:対象外作業の想定単価と発生条件を記載してもらいます。
製品に検知と隔離の機能があっても、業務停止の承認や感染端末の再構築、バックアップからの復旧、取引先への報告まで、ベンダーが担うとは限りません。
契約書では、監視や分析、助言に加えて、実操作と復旧の責任分界を明らかにします。自動車部品、医療、金融などの業界要件があれば、証跡と報告書も見積もりに含めます。
よくある質問(FAQ)
EDRの費用は、ライセンス単価だけでなく、対象資産や運用体制、連携範囲、契約条件によって変わります。見積もりの前によく寄せられる質問に答えます。
EDRの導入費用は最低いくらからですか?
既製クラウド製品のライセンスだけなら、公開価格に1端末あたり年4,000円台の例があります。小規模案件では、初期設定やPoC、配布のほか、教育や運用手順まで含むと、初期50万〜150万円程度が比較の起点です。
対象端末やサーバー、既存製品、MDRの有無で変わるため、特定の金額を最低価格とは断定できません。
EDRを自社開発すると数百万円で作れますか?
検知エンジンやOS別エージェント、クラウド管理画面、ログ保管に加えて、脅威インテリジェンスとルール更新も、EDRそのものに備える必要があります。調査や封じ込めまで含む機能を、数百万円で開発するのは現実的ではありません。
既製EDRとSIEMや資産管理をつなぐ業務ポータル、独自レポート、社内フローの追加開発は、類似システムの推定で300万〜1,500万円程度です。
そのため、要件と運用責任を分け、製品導入と追加開発を別々に見積もります。
社内にセキュリティ担当者がいなくてもEDRを導入できますか?
導入できますが、ライセンスだけでなくMDRやSOCなどの運用支援も検討します。MDRは、端末数や監視時間に加えて、アラート分析や端末隔離、調査報告、インシデント対応の範囲によって個別に見積もられます。
100〜300端末の比較用レンジは、年間150万〜800万円程度です。これは公開価格と人月単価からの推定であり、要件を確認したあとに再度見積もります。
EDRのライセンスはユーザー単位と端末単位のどちらが良いですか?
複数端末を使う企業ではユーザー単位、共有端末やサーバーが多い企業では端末・サーバー単位が有利になる可能性があります。
対象OSやユーザーあたりの保護台数、サーバーの別ライセンス、仮想環境の数え方は、製品ごとに異なります。従業員数だけで決めず、利用者と端末、サーバー、仮想マシンを分けた台数表で比べます。
EDRを導入すればランサムウェア被害を防げますか?
EDRは、不審な挙動の検知や調査、端末隔離、プロセス停止などによって被害の拡大を抑えます。ただし、すべての侵入や被害を単独で防ぐものではありません。
EDRは、MFAや脆弱性・パッチ管理、最小権限の設定と組み合わせて使います。メール対策やネットワーク分離、バックアップを加えるほか、復旧訓練とインシデント対応計画も備えます。
導入効果は、検知率だけでなく、発見から封じ込めまでの時間や復旧手順の実行性で評価します。
まとめ:運用を含む総額で比べるEDRの費用
公開ライセンス価格には、1端末あたり年4,000円台の例があります。初期費用は、小規模で50万〜150万円、中規模で150万〜500万円、大規模で500万〜2,000万円超が比較の起点です。
100〜300端末でMDRを付ける場合は、年間150万〜800万円程度を推定レンジとして、監視時間と対応範囲を確かめます。いずれの金額も、製品や台数、OS、拠点によって変わります。さらに、既存契約やログ保存、社内体制でも変動します。
見積もりでは、ライセンスや初期設計、PoC、全社展開を分けて、3年間のTCOで比べます。連携開発やMDR、保守、インシデント対応も、費目ごとに分けて見ます。
既存アンチウイルスとの競合や、サーバー・OT・閉域環境、アラート対応者の有無を先に伝えると、契約後の追加費用を抑えやすくなります。
EDRの投資を成果につなげるには、導入して終わりにせず、検知後の判断と復旧まで運用に組み込みます。
▼全体ガイドの記事
・EDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。