
EDR開発・導入は、要件整理から定着までの6段階で進めると、現場とのずれを抑えられます。製品選定、設計・開発、テストの各段階は、下の節で順に説明します。
工程ごとに決めることと、費用・見積もりの考え方を順に示します。EDRの全体像は、EDR開発の完全ガイドで扱っています。
▼全体ガイドの記事
・EDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
EDR開発の全体像
EDRは、PCやサーバーのプロセス起動、ファイル操作、通信、ログイン、権限変更などを継続して収集し、不審な挙動を検知して、調査や封じ込めにつなげる仕組みです。検知エンジンをゼロから作るより、クラウド型の既製製品を選ぶほうが現実的です。そのうえで、設定や連携は、社内業務や資産管理、認証、監視に合わせて開発します。
EDR・EPP・XDR・MDRの役割の違い
各サービスは、防御や対応を受け持つ範囲が異なります。そのため、製品選定では必要な機能と担当範囲を分けて考えます。
- EPP:既知のマルウェアなどを、侵入前にブロックする役割。
- EDR:不審な挙動の検知と、隔離、調査、復旧の支援。
- XDR:端末、メール、ネットワーク、クラウドなどを横断した分析。
- MDR:専門会社が、ツールを使って監視・分析・初動対応を担うサービス。
トレンドマイクロの解説(出典:トレンドマイクロ「EDRとは?」、2026年)も、2026年2月の更新時点で同じ役割分担を示しています。
開発の中心は製品本体より連携と運用設計
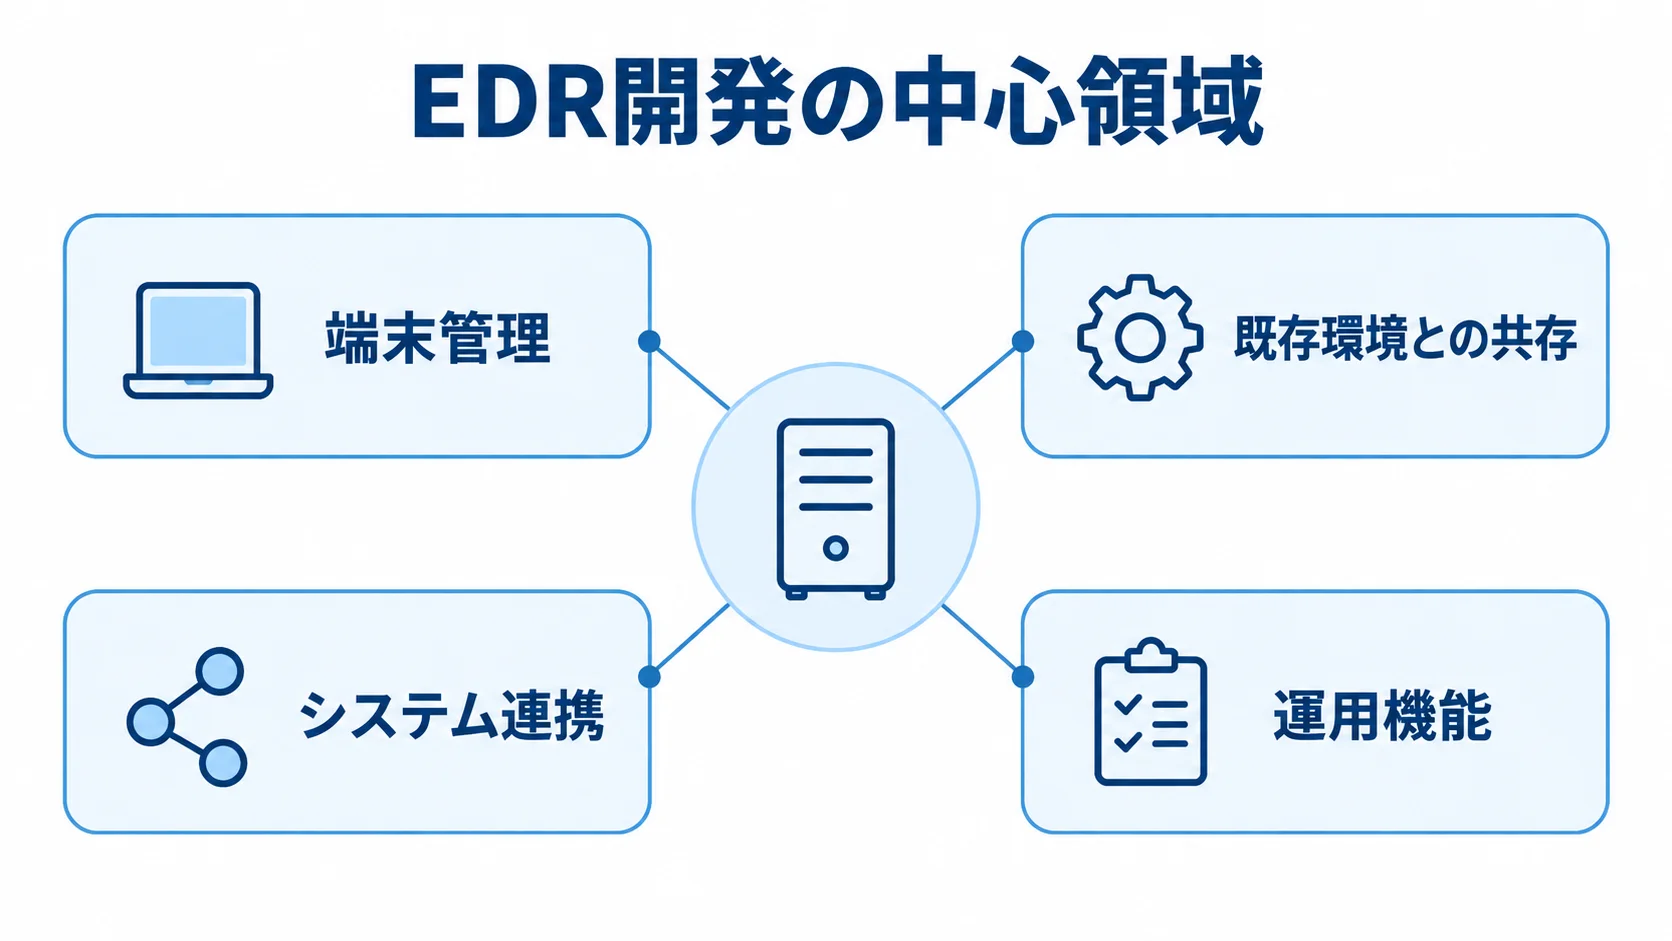
作業の中心は、既存環境をつなぎ、日々のアラート対応を回す仕組みの整備です。
- 端末管理:棚卸しと、エージェントの配布。
- 既存環境との共存:アンチウイルスやMDMとの調整。
- システム連携:ID管理、SIEM、チケット管理との接続。
- 運用機能:通知、対応画面、月次レポートの整備。
独自ポータルは、EDRの検知機能を置き換えず、既存APIの情報で担当者の判断を助ける範囲に抑えます。この範囲に収めると、品質と予算を管理しやすくなります。
検討時は、従業員数だけでなく、PC・サーバー台数とWindows・Mac・Linuxの内訳を一覧にしておきます。仮想端末、工場のOT端末、在宅端末も確認の対象です。閉域・オフライン環境も、同じ一覧に含めて検討します。
重大アラートを何分以内に確認するか、端末の隔離を誰が承認するかを決めておきます。さらに、業務停止を伴う対応をどの条件で実行するかまで決めると、機能の比較が業務要件になります。
EDR開発・導入の進め方と6フェーズ
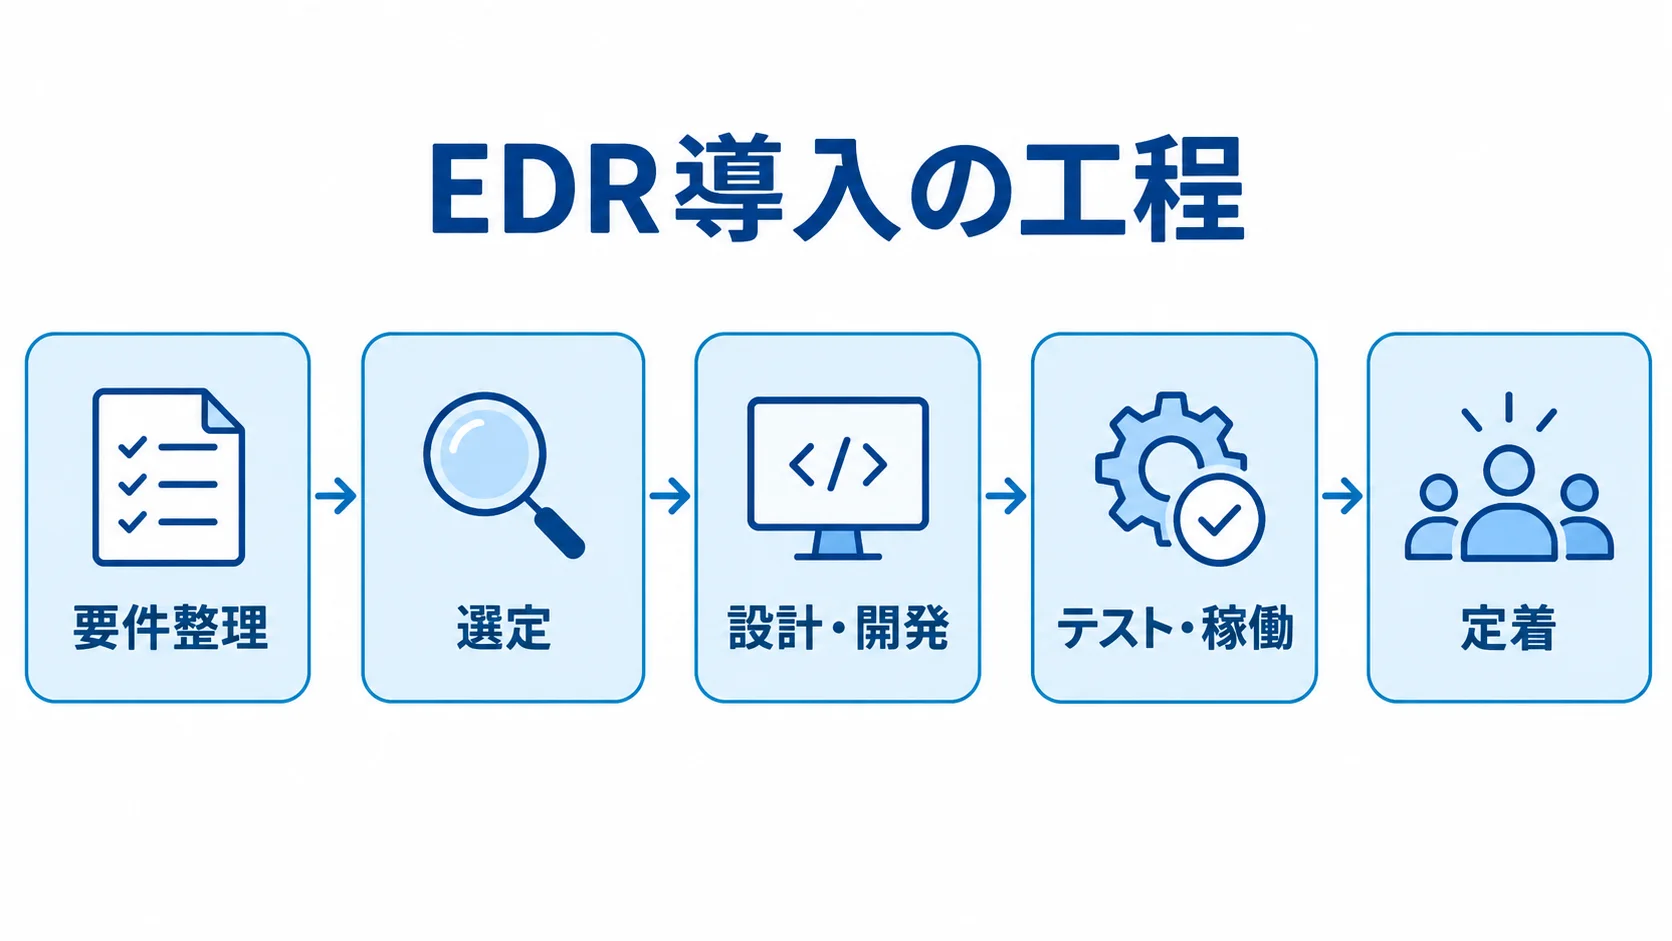
各工程は、要件整理から定着まで順に進みます。選定、設計・開発、テストの各工程は、下の見出しで詳しく扱います。工程ごとに成果物と次の工程へ進む判断基準を決めておくと、契約と現場運用のずれを抑えられます。小規模な案件でも6工程は省略せず、調整するのは文書の量だけにとどめるのが安全です。
フェーズ1:要件整理で決める対象範囲と対応責任
製品を選ぶ前に、まず現状を把握して前提をそろえます。要件整理では、現状資料から要件定義書までを順にまとめます。
- 現状資料:端末・サーバー台帳、現行セキュリティ構成図、脅威と業務影響の一覧の作成。
- 対象環境:対象OS、導入不可端末、ネットワーク制約、ログ保存期間、管理者権限の確認。
- 既存契約と連携:アンチウイルスの契約終了時期と、Microsoft 365、Intune、資産管理、SIEM、バックアップとの連携。
- 要件定義書:確認結果をまとめたEDR要件定義書。
機能の有無だけでなく、誰が何を判断するかも決めておきます。通知先と一次確認者、隔離権限者を定めるほか、証拠保全、復旧判断、社外報告の要否もRACI形式で整理します。
たとえば、重大アラートは15分以内に通知し、30分以内に一次判断する、といった形で時間と権限を書きます。また、業務端末の隔離は情報システム責任者の承認後に行う、といった書き方です。
要件が埋まらない場合は、選定を急がず、現状把握を追加します。
フェーズ2:選定での製品と運用方式の比較
製品の機能と運用の条件は、同じ基準で比べます。比較表は、各社を同じ観点で並べて作ります。
- 製品適合性:対応OS、PC・サーバー・OT、端末負荷、オフライン時の動作。
- データと操作:ログ保管場所、API、データ出力、隔離・プロセス停止の権限。
- 調査と支援:調査画面、脅威ハンティング、サポート時間。
- 運用方式:自社対応かMDR委託か、監視時間や対応範囲。
EDRは製品であり、導入後も分析と対応が必要です。MDRは、こうした監視・分析・初動対応を専門会社へ委託するサービスです。
社内にSOC人材がいない、夜間や休日に対応できない、重大アラートの判断を標準化できないといった場合は、MDRも見積もりの対象にします。監視時間と対応範囲、隔離権限を確認します。加えて、追加のインシデント対応費も確かめます。
Microsoft 365を使っている企業は、既存契約との重複も確認します。
たとえば、Microsoft 365 E5はユーザー月額8,545円相当です。この価格は年払い・税抜の表示です。
Defender for Endpointのユーザーライセンスは最大5台のデバイスを保護し、サーバーは別ライセンスです(出典:Microsoft Security「Microsoft Defender の価格」、2026年確認)。ただし、契約や販売形態で価格は変わるため、比較では単価ではなく、現在の契約から増える差額を基準にします。
フェーズ3:設計・開発で先に決める例外と連携
設計・開発では、先に例外の扱いと連携を決めておきます。
- 運用設計:テナント、管理者ロール、端末群、検知・通知、ログ保存、隔離・復旧。
- 例外管理:除外対象と承認、期限、再評価の記録。
- 連携開発:資産管理、端末配布、チケット化、重大度別通知、月次報告。
- ポータルとAPI:情報の保管・参照方法と、連携上の制約の設計。
製造設備や業務アプリのプロセスを除外する場合は、まず対象と理由を記録します。そのうえで、承認者、期限、再評価日を残します。
例外が増えすぎると、検知の範囲が狭くなります。そのため、性能問題を解決してから例外を縮小します。
自社ポータルでは、検知情報を複製するかAPIで参照するかを決めます。ログの正確な時刻と端末IDについては、保持方法も定義します。
API制限と監査ログは、設計書に含めます。秘密情報の保管や障害時の再送も、同じ設計書に書いておきます。
フェーズ4:テストでの検知・隔離・復旧の実地確認
業務への影響は、インストールを確認しただけでは分からないため、通常業務の環境で動作と影響を検証します。
- 業務環境:アプリ、VPN、ファイル共有、開発ツール、バックアップ、既存アンチウイルスとの併用。
- 端末への影響:CPU・メモリ・通信負荷と誤検知。
- 対応機能:通知到達、隔離と解除、プロセス停止、ログ検索、証拠取得、復旧。
検知の試験には、本番に影響しない安全な手法を使います。ただし、実マルウェアを無断で実行しないことが前提です。
PoCは、情報システム部門の数台から始めて、営業、開発、工場、サーバーへと広げます。その際は、代表的な環境を含めて確認します。
合格条件は、重大アラートが担当者へ届き、攻撃経路と影響端末を確認できることです。加えて、隔離による業務影響を説明でき、復旧後に再発防止策を記録できることも条件です。端末負荷や既存製品との競合が解消しない場合は、全社展開を止めて、設計へ戻します。
フェーズ5:稼働での段階展開と初動体制の整備
一斉配布は避け、段階的に展開と確認を進めます。
- 情報システム部門から、低リスク部門、各拠点、工場、サーバーへの段階的な展開
- 部署ごとの配布率、失敗数、端末負荷、アラート、業務影響、問い合わせの確認
- 判定会での次のグループへの進行判断、利用者への隔離時の連絡先と停止禁止の理由の伝達
株式会社ヒロタニは、2024年度上期に導入を始め、数台で試行したのち、2025年4月に運用を開始しました。また、競合は監視ポリシーの調整で解消しました。
同じ事例では、資産管理システム経由で広島と山口へ配布しています。福岡と滋賀も、配布先に含まれます(出典:三菱電機デジタルイノベーション「ヒロタニ マネージドEDR導入事例」、2025年12月)。
フェーズ6:定着での運用指標と訓練
稼働後の成果は、検知件数だけでなく、対応と運用改善が進んでいるかで確かめます。
- 対応時間:重大アラートの確認から一次判断、封じ込めまで。
- 運用状態:誤検知、未対応数、導入率、ポリシー例外数。
- 脅威調査:月次の脅威ハンティング実施数。
- 対応訓練:隔離、責任者への連絡、証拠保全、バックアップ復旧、社外報告。
数値は、前月比だけでなく、端末群や重大度別に分けて、改善に使います。
訓練は四半期ごとに行い、取引先や個人情報に関する報告の流れも確かめます。
OSや業務アプリ、組織、拠点、脅威情報に変化があれば、ポリシーを見直します。自動車産業のガイドラインは2025年9月にV2.3へ更新され、工場領域版V1.0も2026年4月に公開されています。
業界要件を満たすには、EDRに加えて、自己評価、パッチ管理、対応体制を併せて確認します(出典:日本自動車工業会「自動車産業サイバーセキュリティガイドライン」、2026年)。
EDR開発・導入の費用相場とコストの内訳
費用は、ライセンス費と導入費、運用費に分けて考えます。導入費には、要件整理・設計、PoC、配布、連携開発が含まれます。教育、保守、MDRも、費用の項目として扱います。
ここで示すのは、公開価格の例と一般的なエンジニア単価をもとにした、比較用の推定レンジです。
金額は、製品や端末数、契約期間によって変わります。対応OSや監視時間も、金額を左右します。そのため、ここでの金額は予算の確定値とはせず、同じ条件で相見積もりを取ります。
ライセンス費は端末・ユーザー・サーバー単位をそろえた比較
価格を比べる前に、ライセンス単位と、費用に含まれる範囲をそろえておきます。
- ライセンス単位:端末、ユーザー、サーバーのうち、どの単位で課金するか。
- 含まれる費用:設計、展開、有人監視、サーバー費の有無。
- 契約条件:共有・休眠端末、税、期間、最低数、更新価格、為替、販売条件。
RSUPPORTの2025年価格表では、EDRとアンチウイルスを含むクライアント用ライセンスが年間4,200円(税抜)です。
単純計算では、100台で年間42万円、300台で年間126万円になります。
ただし、設計や展開は含まれません。有人監視とサーバー費も、この価格には含まれません(出典:RSUPPORT「withRS Standard」2025年価格表、リサーチノート確認)。
バンドル型は、ユーザー単位で複数端末を保護できる一方、サーバーは別契約の場合があります。たとえば、ユーザー100人で端末300台の場合は、単純な端末単価の計算とは異なります。
見積もりでは、ユーザー数、端末数、サーバー数を分けて考えます。契約条件の差をそろえておくと、比べやすくなります。
初期導入費と運用費の規模別レンジ
初期費用と期間は、規模と構成で変わります。そのため、規模ごとのレンジを比較の起点にします。
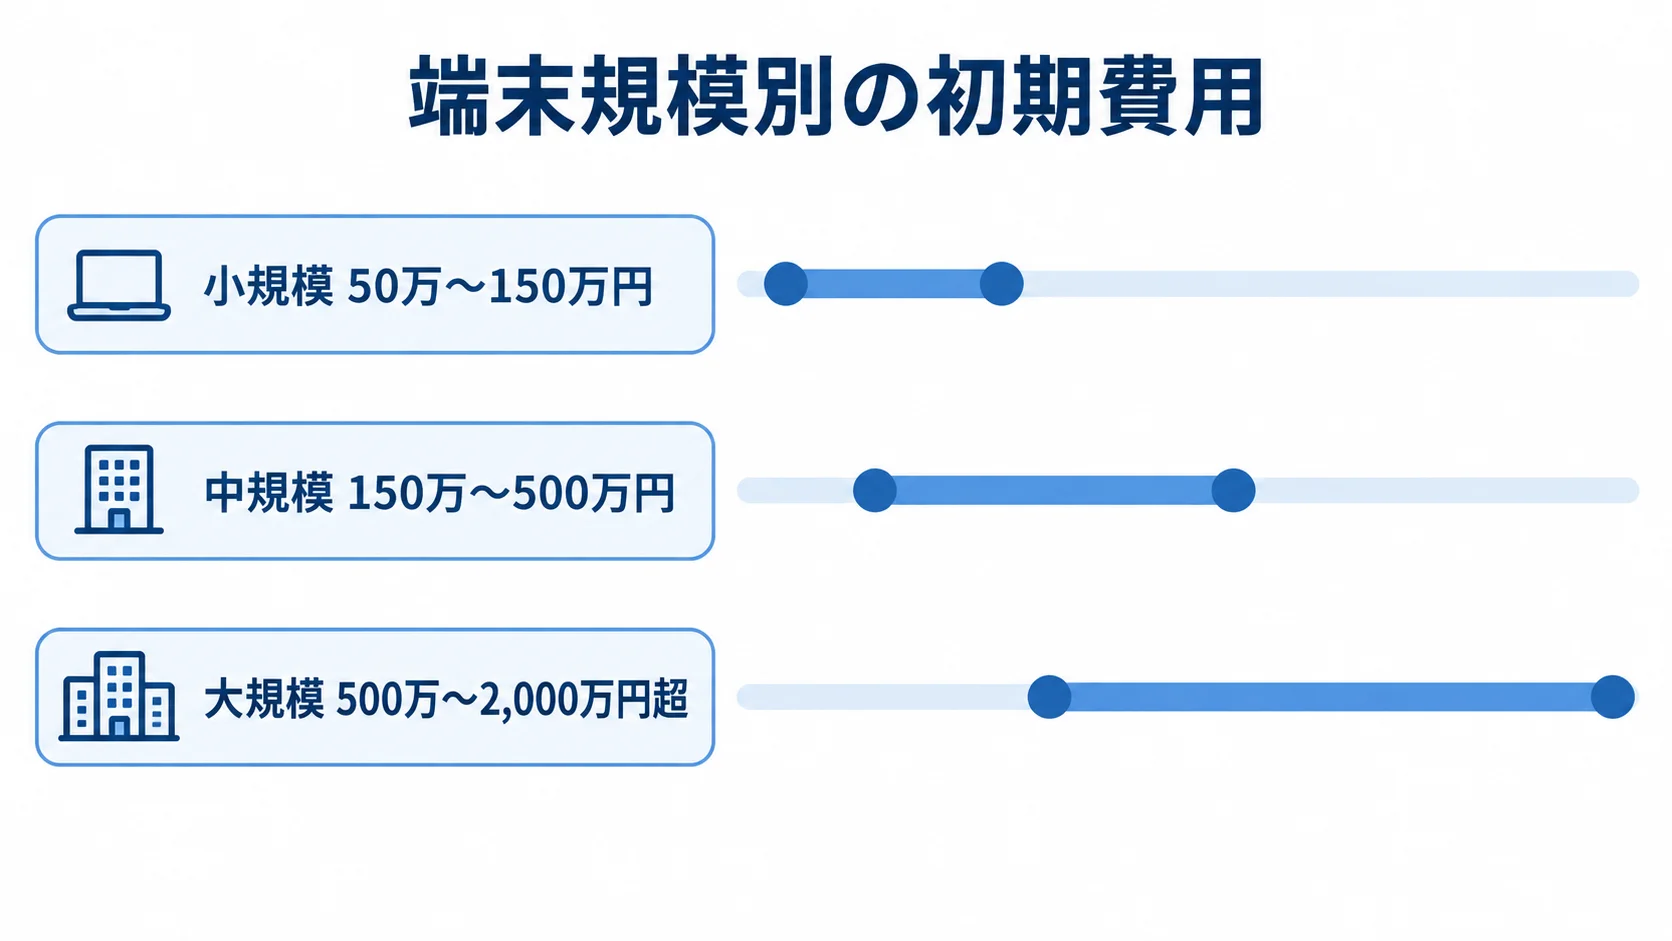
- 小規模:100端末以下、クラウド型、単一拠点。基本ポリシーと既存資産管理を利用し、初期50万〜150万円、2〜6週間。
- 中規模:100〜500端末で、複数拠点、サーバー、SIEMやMDM連携、PoC、教育を含む場合。初期150万〜500万円、期間2〜4か月程度。
- 大規模:500端末超の場合。初期500万〜2,000万円超、期間4〜12か月程度。
- MDR年間費:100〜300端末で、年150万〜800万円を初期比較レンジとする推定。
OTや閉域網を含む構成では、費用や期間がこのレンジまで広がる可能性があります。また、複数テナントや監査レポート、24時間365日のMDRを含む構成も、このレンジまで広がる可能性があります。
MDR費用の推定は、公開ライセンス価格とエンジニア月額80万〜120万円を基に、監視範囲、人員、対応時間を考慮したものです。市場統計ではありません。
侵害調査や現地対応は、別料金の場合があります。フォレンジックや長期保管も、別料金になることがあります。そのため、見積書の除外項目も確かめます。
スクラッチ開発では、独自エージェント、OSごとの低レイヤー処理、検知ルールが必要になります。
クラウド基盤や脅威情報の更新に加え、可用性や24時間対応も必要です。そのため、製品本体の新規開発費を、安易に数百万円と断定はできません。
一方で、既製EDRとSIEM・チケット管理をつなぐ業務ポータルや独自レポートなら、類似システムを基に300万〜1,500万円程度と推定して比べます。
EDRの見積もりを取る際のポイント
見積もりを比べるには、製品名と台数の情報だけでは足りず、同じRFPに条件を書いて各社へ質問します。条件には、資産、運用、連携に加え、期間、成果物、保守範囲も含めます。
価格の安さで判断する前に、追加費用になりやすい作業を洗い出しておきます。
RFPに具体化する要件と成果物
同じ条件で提案を比べられるよう、RFPには、対象資産や運用、成果物を具体的に書きます。
- 対象環境:台数、OS、ネットワーク、既存製品、連携先、ログ期間、対象外資産。
- 導入・運用:希望日、利用者告知、監視時間、重大度別SLA、通知、一次対応、隔離承認、復旧支援。
- 成果物:要件定義、基本設計、ポリシー、例外台帳、配布計画、テスト計画・結果。
- 引き継ぎと連携:運用手順、対応フロー、教育、引き継ぎ資料、API仕様、再送、監査ログ。
- データ管理:保管場所と契約終了時の出力方法。
成果物が曖昧だと、説明や設定変更が追加費用になりがちです。そのため、月次報告や訓練、定例会の有無も指定しておきます。
複数社比較での同じPoC条件と質問
比較先と検証条件をそろえたうえで、各社に同じ観点を確認します。
- 比較先:製品メーカー、導入SIer、MDR事業者を分けた比較。
- PoC:同じ検知シナリオと評価指標で、無料かどうかより条件をそろえた比較。
- 対応体制:既存製品との共存、優先順位、夜間連絡、隔離承認、対象OS・OT、障害時の責任分界。
- 企業ごとの条件:Microsoft連携、MDR費用、工場の停止リスク、閉域での検知・復旧。
Microsoft契約がある企業は、ライセンスの重複を確認します。Intune、Entra ID、Sentinelとの連携も見ておきます。SOC人材がいない企業は、MDRの初動と費用を見ます。
製造業では、工場やOTの停止リスクと拠点への配布を優先します。また、閉域・オフライン環境では、検知、ログ回収、復旧方法を確かめます。候補は、自社の運用条件に合うかどうかで絞ります。
見積もりに含める導入リスクと契約条件
見積もりでは、導入リスクと契約条件を並べて確認します。
- 導入リスク:端末負荷、競合、誤検知、人員、帯域、ログ容量、サポート終了、ロックイン。
- 対策の管理:発生条件、影響、対策、担当者、追加費用、判断期限の設定。
- データと費用:ログ所有権・保管・海外移転、API料、従量課金、終了時返却、移行支援。
- 契約対応:脆弱性、障害連絡、追加インシデント費、MDRの操作権限。
例外登録を前提にした安価な提案では、検知範囲が狭まっていないかをPoCで確かめます。そのうえで、性能とポリシーの両方を評価します。
MDRでは、自社が承認する操作と、委託先が自動で実行する操作を分けておきます。
EDR開発・導入でよくある質問
EDRは技術だけでなく、既存環境や担当者の体制、契約まで含めて設計します。業界要件も、設計の前提になります。導入前によくある疑問について、判断の基準を示します。
EDRを導入すればEPPやアンチウイルスは不要ですか?
EPPやアンチウイルスは侵入前の防御、EDRは侵入後の検知と対応を担います。そのため、EPPやアンチウイルスを残すかどうかは、一概には決まりません。
併用する場合は、二重スキャンや競合をPoCで確かめます。端末負荷と例外設定も、同じPoCで見ます。運用は、製品がサポートする構成で行います。
社内にセキュリティ専門人材がいない場合はどう進めますか?
導入範囲は小さく始め、MDRを含む委託も比較します。業務停止と社外報告は、自社の責任です。資産の優先順位や復旧承認も、自社の責任です。
委託先と自社の判断範囲は、RACIで分けます。24時間365日か平日日中かで、費用と体制が変わります。
EDRはスクラッチ開発したほうが自社に合いますか?
多くの企業では、既製のクラウド型を選び、必要な連携やレポートだけを追加開発する方法が適しています。
自社で独自エージェントや検知エンジンを持つ場合は、OSの更新や脅威情報、脆弱性対応を継続して担うことになります。24時間監視も、自社で続けることになります。
閉域・オフライン環境や特殊なOT、独自の証跡要件がある場合でも、先に対応製品を調べます。スクラッチ開発は、不足する連携部分に絞ります。
まとめ:運用から逆算するEDR開発
EDR開発の成否は、製品の検知機能だけでなく、要件整理から定着までを、ひと続きの業務設計として扱えるかどうかで決まります。
まず、対象資産と脅威を把握して、各製品の役割を分けます。そのうえで、PoCで競合を確認し、段階展開で業務影響を抑えます。
まず確認する5つの項目
導入計画を具体化するため、最初に次の5項目を確認します。
- 対象:端末、サーバー、OTの範囲。
- 対応責任:重大アラートの判断者と時間。
- 既存環境:契約、アンチウイルス、MDM、SIEMとの関係。
- 検証:PoCの合格条件。
- 総額:ライセンスからMDRまで含む3年間の費用。
5項目が決まると、候補製品と導入パートナーに求める成果物を具体化できます。
小さな検証から始める全社展開
導入を定着させるには、検証、費用比較、継続改善を組み合わせます。
- 数台の代表端末で検知・通知・隔離・復旧を試し、課題を解消してから拠点や全社へ広げる段取り
- 設計、配布、連携、教育、保守、MDR、契約終了時の移行まで含めた費用の比較
- 自社の運用に合う計画づくりと、訓練・改善の継続
▼全体ガイドの記事
・EDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。