
メールセキュリティシステムの発注は、まずメールの配送経路を洗い出し、要件を整理してから、候補の選定とPoCに進みます。段階的に導入して、安全な運用につなげる流れです。
社内で決めることと委託先に任せることを分けると、見積を比べやすくなります。
▼全体ガイドの記事
・メールセキュリティシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
メールセキュリティシステムの発注・外注の始め方
製品名を決める前に、メールのリスクと現在の配送経路を整理しておきます。そのうえで、発注時に守る対象と委託する作業を分けると、見積もりを比べやすくなります。
メールセキュリティは、受信保護、誤送信防止、SPF・DKIM・DMARCによるなりすまし対策を組み合わせた仕組みです。また、アーカイブや侵害後のメール回収も対象に含まれます。
受信・送信・認証・保管・配信後対応の分け方
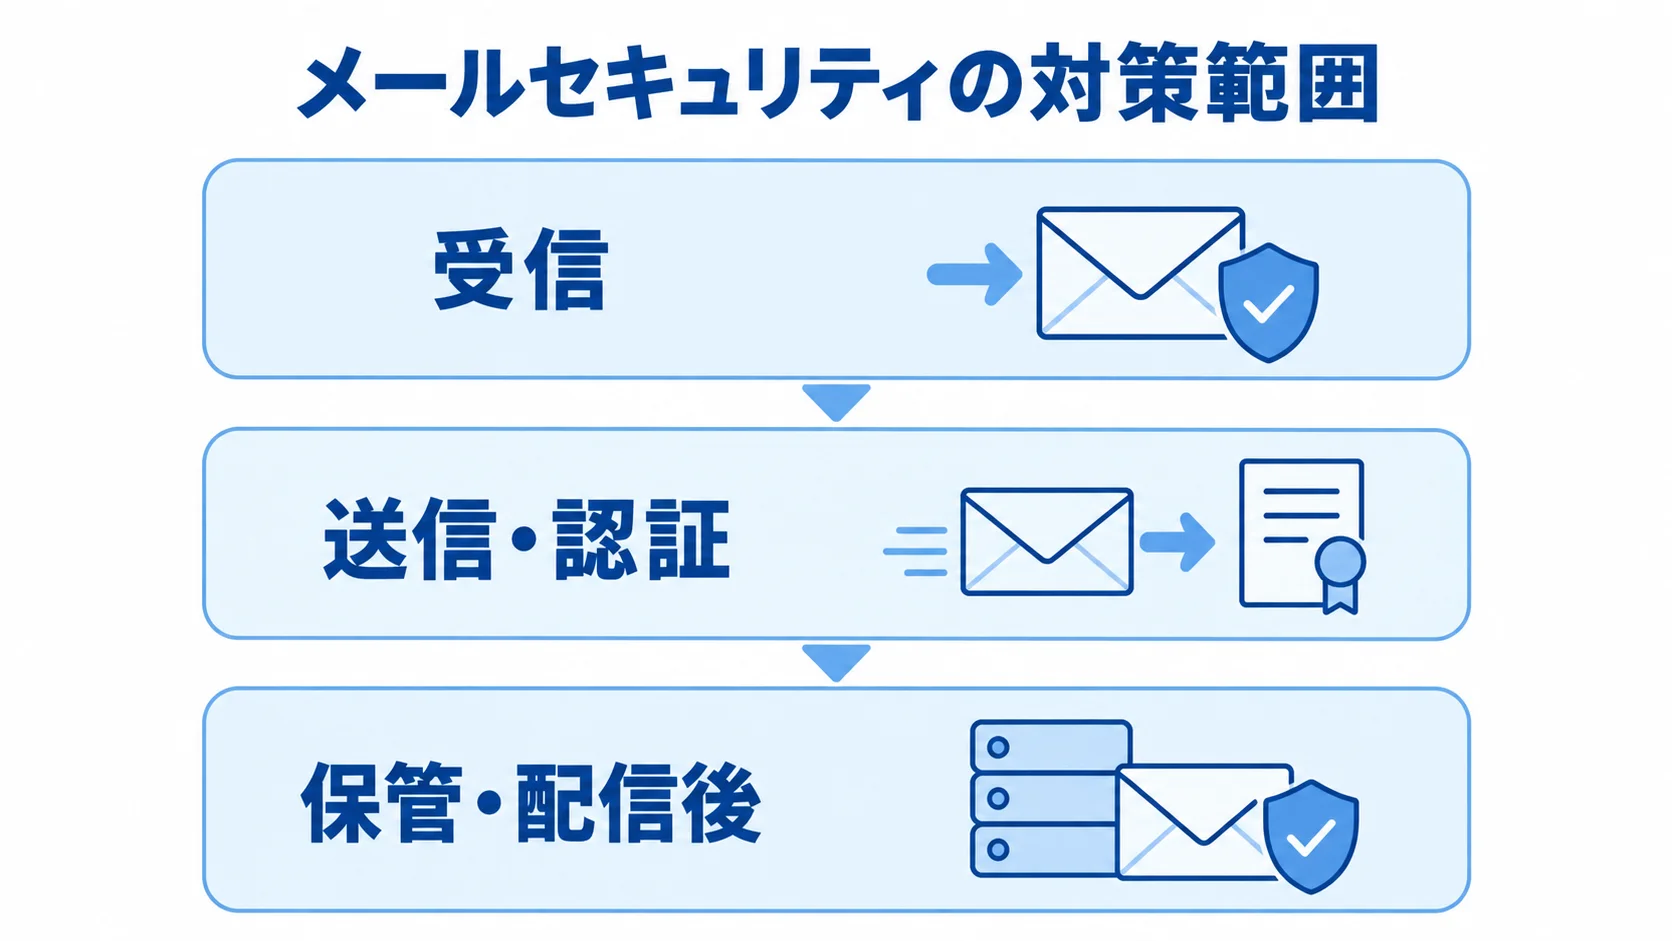
対策範囲は、メールのライフサイクルに沿って整理します。各層で必要な設定と運用を分けると、どこを委託するかの線引きが見えてきます。
- 受信:スパム・マルウェア・ランサムウェア・フィッシング、不審なURLや添付ファイルの検知
- 送信・認証:宛先確認と上長承認の設計、正規送信経路の確認、SPF・DKIM・DMARCの設定
- 保管・配信後:監査検索と保存期間・バックアップ、改ざん耐性の決定、侵害時の一括削除や不審メール報告への備え。
送信側では、一次保留や個人情報・機密情報の検査、添付ファイルのURL化も対策に含めます。侵害後の対応まで決めておくと、実務で使える対策になります。
メールの流れと正規送信元の洗い出し
洗い出しでは、Microsoft 365やGoogle Workspace、オンプレミスのメールサーバーを確認します。営業配信や請求書発行などの業務メールに加え、複合機や監視サービスも対象です。
業務アプリや外部委託先、各種フォームの送信元も含めます。特に、漏れがあるままDMARCを強化すると、攻撃メールより先に正規メールを拒否するおそれがあります。
発注前には、ドメイン一覧、送信元IP、利用サービスを表にまとめます。管理責任者、月間送信量、添付ファイルの種類も同じ表に書き込みます。そのため、RFPの精度が高まります。
発注形態の選び方
発注形態は、標準機能を短期間で使うのか、既存業務に合わせた連携や承認フローを作るのかで選びます。設定委託、一括導入支援、独自システムとのAPI連携開発には、それぞれ向く条件があります。
標準機能を活用したい企業向けのSaaS・パッケージ導入
Microsoft 365やGoogle Workspaceを大きく変えずに、受信保護と誤送信防止、脱PPAPやアーカイブを追加したい企業に適しています。
更新や脅威情報の対応をベンダーに任せやすく、導入期間も短くなりやすい方法です。
最低契約ID数、機能別オプション、ログ保存期間を見ます。さらに、API範囲とサポート時間も確かめます。確認が不足すると、機能追加で費用が膨らむおそれがあります。
SIerや専門ベンダーへの一括委託が向いている場合
メール基盤の変更やDNS切り替え、複数ドメイン認証やアーカイブ移行、ログ監視や利用者教育が必要なら、導入支援も依頼します。
製品販売会社と設計・運用会社が別々の場合もあります。そのため、一次窓口や障害の切り分け、設定変更費、夜間対応の範囲を契約書に明記しておきます。
社内の専門担当者が1人という企業は、月次レポートやインシデント対応訓練も依頼できます。こうした支援を依頼できると、初期構築のあとも運用が形骸化しにくくなります。
スクラッチ開発を独自業務の周辺連携に限る考え方
マルウェア判定や脅威情報には、実績ある製品やクラウドAPIを使います。そのうえで、独自の承認フローや業務アプリ連携、監査画面を追加する方法が現実的です。
独自開発を広げると、脆弱性対応や検知エンジン更新、障害時の配送継続まで、自社または開発会社の責任になります。さらに、メールデータの保全も責任の対象になります。
発注時は、機能要件に加えて、脆弱性対応の期限、ログの改ざん防止、バックアップを要求事項に入れます。また、契約終了後のソースコードやデータの扱いも含めます。
RFPと要件整理の進め方
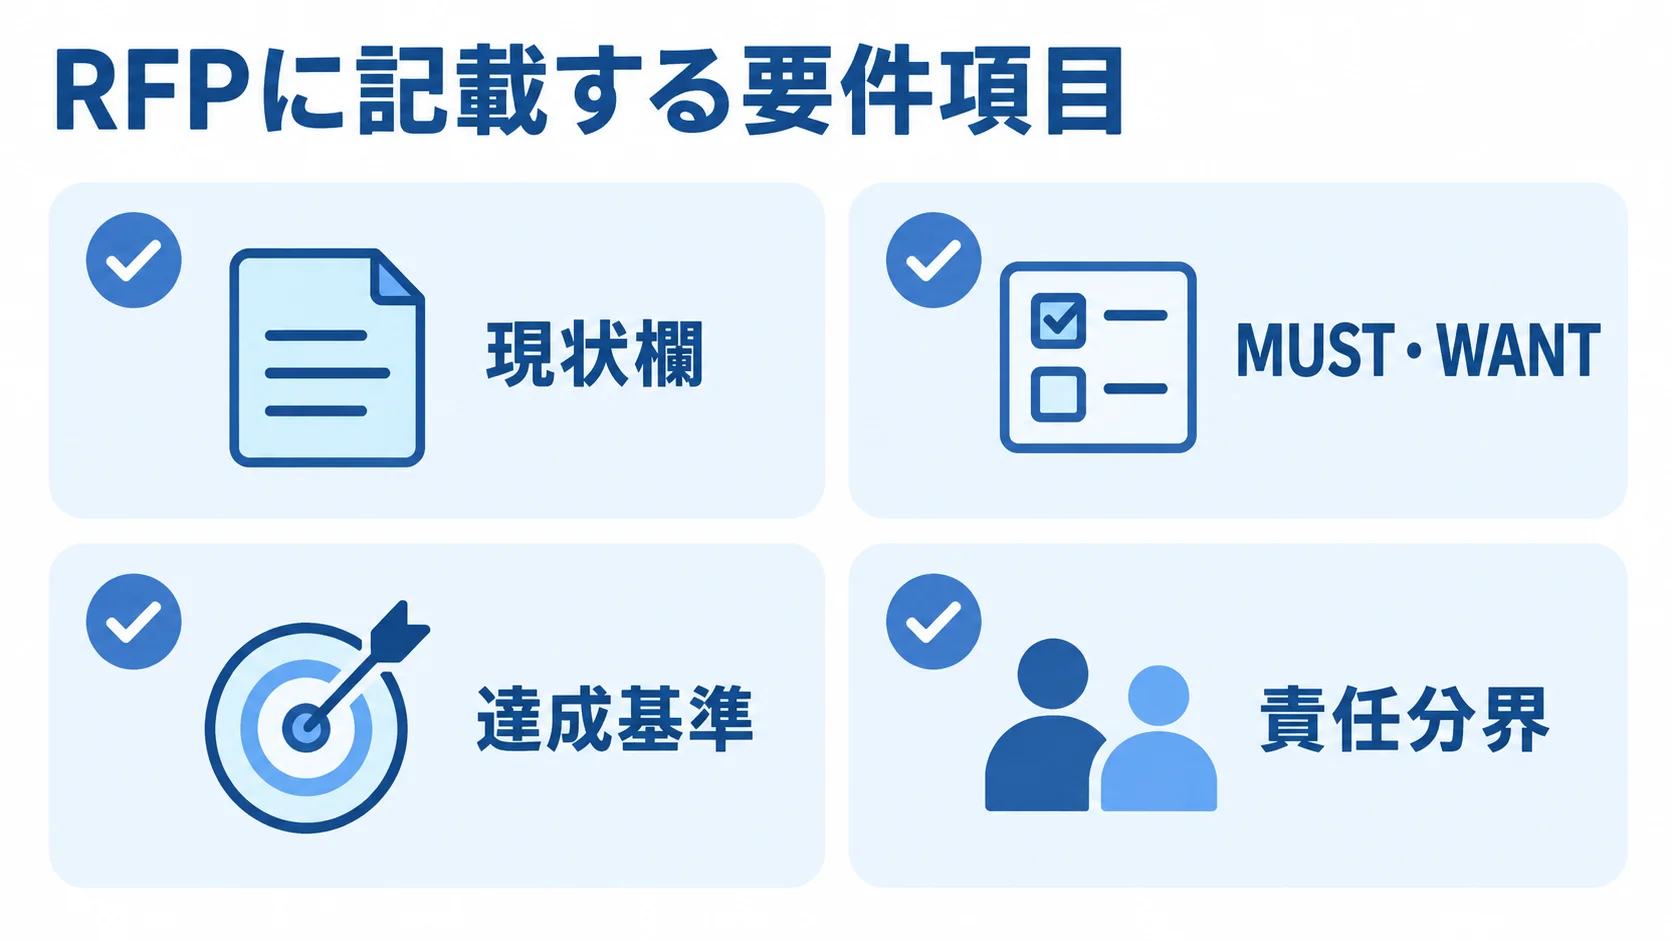
RFPは、候補会社に同じ条件を伝える文書です。環境や課題、達成したい状態に加えて、委託範囲と評価方法を書きます。要件は受信から配信後対応までの層ごとに分け、MUSTとWANTに整理すると、提案を比べやすくなります。
RFPの現状欄に記載するドメイン・経路・ユーザー・外部送信元
現状欄には、メール基盤とバージョン、ユーザー数、拠点数を書きます。ドメイン・サブドメインや月間送受信量も記載します。さらに、外部配信サービスや複合機、業務アプリの送信経路も含めます。
また、SPF・DKIM・DMARCの設定を整理します。アーカイブの有無と保存年数、過去の誤送信やフィッシング被害、管理者数も、あわせて書き出します。外部委託先の送信を除外すると、認証漏れや到達率の低下につながります。
リスクと達成基準で分けるMUST・WANT
MUSTには、業務停止や重大な漏えいに関わる要件を置きます。一方で、WANTには予算や体制に応じて追加する要件を置き、優先順位をはっきりさせます。
- MUST:不審な添付の隔離、管理者MFA、一定期間の監査検索。
- MUST:誤送信時のURL無効化、侵害アカウントからの送信メール回収、Microsoft Entra IDとのユーザー同期。
- WANT:メール訓練やSIEM・SOAR連携、詳細なダッシュボード、複数言語対応。
達成基準は、「安全になる」と書くより、実務で判定できる形にします。たとえば、管理者が代表送信元の誤検知を確認し、検疫を解除できる状態です。
DMARCレポートを月次で確認し、未把握の送信元を台帳に追加できることも基準になります。加えて、誤検知率と解除時間、未認証送信元数、インシデント報告から一次対応までの時間も測ります。
導入後の責任分界と終了時のデータ返却
RFPには、導入後に誰が何を受け持つか、データをどう管理するか、委託先に何を確認するかを書きます。
- 導入・運用:MX・API方式やDNS担当、メール遅延・誤検知時の連絡先と検疫解除権限、24時間365日対応や月次報告。
- データ管理:保存国・再委託・越境移転、保存期間と削除方法、終了時のエクスポート。
- 個人データ:委託先監督と安全管理措置の確認。
個人データを扱う場合は、個人情報保護法に沿って、法務・情報システム・現場の三者で確認します。
送信ドメイン認証の要件も、RFPで明文にします。なお、日本メールセキュリティ協会の認証ガイドラインは2025年8月1日に施行されました。独自ドメインで送信する組織にはSPF・DKIM・DMARCなどを、既存の送信基盤には2025年12月31日までの準拠を推奨しています(出典:日本メールセキュリティ協会「認証ガイドライン」、2025年施行)。
これは、法律による一律の義務とは区別して考えます。そのうえで、送信量や取引先、委託先の経路に応じて、監視から強制へ移す計画を要件に含めます。
メールセキュリティシステムの契約形態の決め方
納品する成果物がある作業と、専門人材や継続運用を依頼する作業は、分けて考えます。配送切り替えや設定は検収条件を定めやすい一方で、DMARC分析やインシデント対応は状況によって内容が変わります。
請負契約が向く、設定・移行・テストなど成果物を明確にできる作業
請負では、受信保護の設定やDNSレコードの変更、アーカイブ移行を納品物として扱います。検証テストや利用者向けマニュアルも含め、完了条件を定めます。
検収には、対象ドメイン・ユーザー・代表送信元を含めます。検疫や添付ファイル、転送、メーリングリストのテストケースも定めます。
切り替え完了の条件が曖昧だと、追加設定が無償か別見積かで揉めがちです。そのため、作業範囲と変更時の扱いを決めておきます。
準委任契約が向く、運用設計・分析・改善を継続的に依頼する業務
準委任では、専門担当者や運用チームの知見を一定期間借ります。たとえば、月次のDMARC分析や検疫ルールの見直し、脅威情報の確認を依頼できます。対応訓練や利用部門の教育も、依頼の対象になります。
作業時間と対応時間帯、月次報告を明記します。緊急連絡のSLAや対象外作業も、契約に書いておきます。準委任は納品物を保証する契約ではないため、社内責任者の判断と委託先の実行を分けて考えます。
ライセンス・初期構築・運用保守を分けた複合契約
費用と責任の範囲を把握しやすくするため、見積は費目ごとに分けて確認します。
- 利用料:ライセンスとクラウド利用料を、導入作業とは別の費目で扱う
- 導入作業:初期設計・設定・移行の費用
- 導入後の運用:保守・監視の費用。稼働後に継続してかかる分
更新時の値上げやID数の増減、最低契約期間と解約予告を確認します。また、ログやアーカイブの取り出し、窓口を変える条件も確かめます。
製品ベンダーや販売代理店、SIerが関わる場合は、データ処理者と運用担当、障害の一次窓口を、契約書と体制図で一致させます。
メールセキュリティシステムの費用相場の目安
費用は、ユーザー数のほか、導入方式や保護機能、アーカイブ容量によって変わります。既存環境との連携や運用支援も、費用を左右します。公開価格と個別見積が混在するため、初期費と3年間の運用費を分けて比べます。
2026年時点で確認できる公開価格と、導入規模別の概算レンジを並べます。
公開価格の見方(ライセンス範囲と最低ID数)
HENNGE One公式の「価格とプラン」によると、100ユーザーで単純計算した場合のライセンスは、年額約24万〜120万円です。
最低ID数やオプション、初期設定、サポート費は、別途確認します(出典:HENNGE One公式「価格とプラン」、2026年8月確認)。
- Cybersecurity Edition:Cloud Protectionが月額200円から、DLP Editionが350円から。
- Ultra Suite:Basicが月額800円、Proが月額1,000円。
- NEC Mission Critical Mail Filter V1.8:2025年5月の販売開始時に500 ID・税別130万円からと公表されました。
NECのクラウド版は個別見積です。一方で、オンプレミスではサーバーや冗長化、バックアップの費用が加わります。さらに、監視や保守、既存基盤との連携費もかかります(出典:NEC「Mission Critical Mail V1.8販売開始」、2025年5月28日)。
パッケージとSaaSは、利用年数をそろえて比べます。
規模と連携範囲で変わる初期構築費(50万円から3,000万円超)
導入規模ごとの初期費と期間は、次の推定レンジを目安にします。
- 小規模:50〜200ユーザー。初期50万〜200万円、期間1〜3か月。
- 中規模:200〜1,000ユーザー。初期300万〜1,000万円、期間3〜6か月。
- 大規模:初期1,000万〜3,000万円超、期間6〜12か月となる可能性があります。
小規模は、既存クラウドへの追加と標準設定が中心です。要件整理やDNS変更、検証に加えて、管理者教育や切り替え支援も含みます。これらの目安は、メール専用の公的な一律統計ではありません。
中規模は、送信DLPやアーカイブ、複数ドメインのほか、SSOやログ連携を含む想定です。大規模は、オンプレミスや複数拠点に加えて、SIEM・SOAR・業務アプリ連携、独自承認フローも含みます。
要件の膨張や送信経路の漏れ、移行データの増加で、費用は上振れしやすくなります。そのため、見積書には前提条件を残しておきます。
ライセンス・運用・移行を含む3年TCO
3年TCOを見積もる際は、ライセンス費と運用支援費を分けて確認します。
- ライセンス:月額200〜1,000円/ユーザー。100ユーザーなら年額約24万〜120万円。
- 運用支援:予算検討では、年額60万〜300万円程度を仮の数字として置きます。
- 加算項目:アーカイブやバックアップ、24時間365日監視、SOC・訓練・保守。
運用支援費は、類似するセキュリティ運用を含む推定で、メール固有の統一相場ではありません。個別見積で調整します。
3年TCO(総所有コスト)には、初期設計・設定、DNSや配送の変更、移行とテストを含めます。教育や月次報告、障害対応も、3年TCOに含めて考えます。さらに、追加IDとアーカイブ容量、終了時のデータ出力も対象になります。
最低ID数が実ユーザー数を上回る場合や、ログ出力・API・長期保存が別料金の場合は、月額が安くても総額が逆転します。必要な運用を含めて比べます。
委託先の選定と見積比較の観点
委託先は、知名度よりも、似たメール基盤の切り替え経験、認証DNSと外部送信元を整理する力、継続運用の体制で選びます。
見積は、合計金額だけでなく、作業範囲や前提、除外項目をそろえて比べます。さらに、納品物や対応時間、追加費用の条件も並べておきます。
導入実績で確認する課題と責任範囲
実績では、導入社数だけでなく、Microsoft 365やGoogle Workspace、オンプレミスへの対応経験を確認します。あわせて、MX方式かAPI方式か、ユーザー数やドメイン数も尋ねます。
複合機や配信サービスの扱い、導入前の課題、移行時の問題を確認します。さらに、誤検知の調整や導入後の体制も聞いておきます。可能であれば、匿名化した事例で説明を受けます。
製品ベンダーとSIerが別の場合は、障害時の一次対応を担う会社を明確にします。そのうえで、窓口と責任範囲が一致しているかを確認します。
ライセンス・初期作業・運用保守に分けた見積の比較
見積書は費用の種類ごとに分け、作業範囲をそろえて比べます。
- 導入費:ライセンスと初期設定、DNS・配送設定、アーカイブ移行・テスト。
- 定着支援:マニュアル、管理者・利用者教育、月次報告。
- 運用費:監視、緊急対応、契約更新。
ドメイン・ユーザー・送信元の数や保存年数、容量は、数字で示します。導入方式や切り替え回数も、数で書きます。「一式」と書かれた見積は、内訳と作業時間の前提が分かりにくく、比較の材料になりにくいです。
追加費用の条件も確認します。送信元の発見やDNS反映の遅れ、夜間切り替えのほか、移行期間の延長やAPI追加開発なども想定します。
要件が変わったときの管理手順と承認者を決めておくと、予算の動きを追いやすくなります。
PoCで検証する誤検知・遅延・復旧手順
候補を2〜3社に絞ったら、資料だけで決めず、パイロットやPoCを行います。次の利用パターンと対応を含めます。
- 送信元:ITや営業・役員秘書・請求担当、複合機や外部配信、メーリングリスト。
- メール内容:危険URLや暗号化・大容量添付、転送、返信。
- 復旧操作:誤送信後のURL無効化、検疫解除、侵害時のメール回収。
攻撃を止めるだけでなく、誤送信後に被害を抑えられるかも確かめます。
西部ガス情報システムの2025年事例では、標的型攻撃・スパム対策に加えて、誤送信対策と脱PPAPを求めています。
また、この事例では、添付URL化、ワンタイムURL無効化、オールインワン化による管理負荷とコストの削減を、効果として紹介しています(出典:西部ガス情報システム「メールセキュリティ導入事例」、2025年4月1日)。
発注から導入・運用開始までの流れ
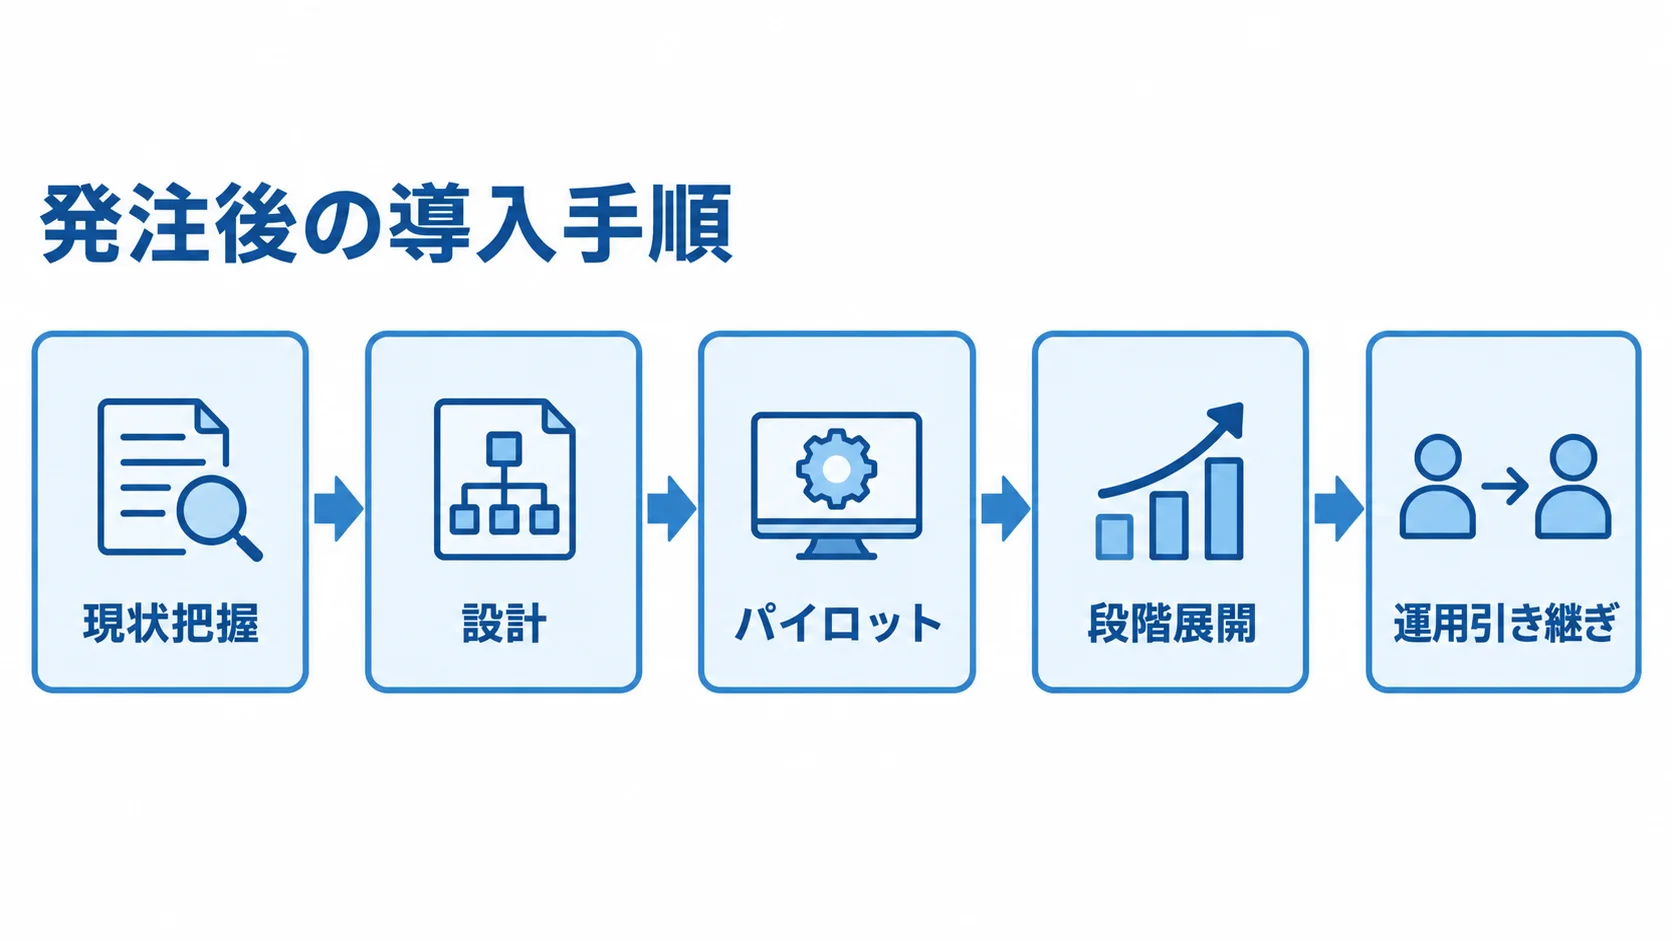
発注後は、まず現状を把握し、次に設計とパイロットを行います。そのあと、段階展開と運用引き継ぎへと進みます。代表ユーザーと送信元で試し、問題を直してから対象を広げます。
一斉に切り替えると、正規メールの停止や問い合わせの集中を見落としやすくなります。そのため、段階的な展開で影響を確認します。
RFP配布から候補決定までの評価軸
情報システムやセキュリティの担当に加え、法務、総務、現場部門から要件を集め、RFPを配布します。評価軸をそろえておくと、提案を公平に比べられます。
- 適合性:機能や導入方式、既存ライセンスとの重複と連携性
- 運用体制:運用負荷やサポート、データ管理、実績の確認。
- 費用:総額と内訳を比べ、MUSTを満たさない提案は安価でも候補から外します。
提案を評価する前に、価格だけで順位を決めないというルールを関係者で合意しておきます。
パイロットでの正規メールの保護と段階的な強化
SPF・DKIM・DMARCは、監視モードから始めます。レポートで正規送信元を確認してから強化し、初日から強制拒否にはしません。
受信保護やDLPは、自動削除の前に、検疫と解除申請を試します。利用者通知や管理者確認も、テストの対象に含めます。これは、誤検知で正規メールを失わないようにするためです。
パイロットでは、配送遅延や誤検知、問い合わせ数、解除時間を記録します。これらは、切り替えを判断する材料になります。
運用引き継ぎで決める担当者・SLA・インシデント手順
運用開始前に、検疫解除や誤検知報告、アカウント停止、パスワードリセットの手順を文書にします。さらに、侵害メールの回収やDNS変更、緊急連絡や証跡保存の手順も文書にまとめます。
誰が判断し、誰が設定変更や報告を担うかを決めます。委託先の営業時間外に起きた事象の連絡方法も確認します。
最終的なリスクの受容と事業継続の判断は、自社が担います。また、月次報告会と改善計画を契約に組み込みます。
よくある質問(FAQ)
発注前には、標準機能で足りる範囲や外注する作業、導入期間、費用について、疑問が生じます。メール基盤と契約・運用の観点から回答します。
Microsoft 365やGoogle Workspaceの標準機能だけで十分ですか?
標準機能で受信保護や認証の基本要件を満たせる場合もあります。契約プランや必要な機能、運用体制によって、判断が変わります。
Defender for Office 365など既存ライセンスと、追加DLPやアーカイブ、訓練、運用支援の重複を確認します。そのうえで、足りない範囲だけを外注する方法が合理的です。
メールセキュリティシステムの導入には何か月かかりますか?
標準設定が中心で50〜200ユーザーの小規模導入なら、要件整理から切り替えまで1〜3か月が概算です。
複数ドメインやアーカイブ移行、SSO・ログ連携、独自承認やオンプレミスが加わると、3〜6か月、または6〜12か月になる可能性があります。
正規送信元台帳やDNS変更権限、検証ユーザー、切り替え日時の候補を早めにそろえておくと、期間短縮につながります。
見積は何社から取るとよいですか?
同じ条件で比べられる状態にしてから、2〜3社程度にRFPを出す方法が現実的です。候補が多すぎると、質疑やPoCの負担が増えます。
候補が少なすぎると、方式や価格を比べにくくなります。製品ベンダーや導入に強いSIer、既存メール基盤に詳しい会社などを含めます。
メール本文や添付ファイルを外部委託先に預けても問題ありませんか?
保存場所や再委託、越境移転、アクセス権限を確認します。保存期間や削除方法、終了時の返却も確かめ、社内基準に沿って判断します。
本文や添付、メタデータ、検知ログに分けて、データごとに保存年数を定めます。判断では、クラウドかどうかよりも、委託先監督と安全管理措置を契約と運用に落とし込めるかを見ます。
まとめ
発注では、機能数や月額だけでなく、メール経路や守る対象、委託範囲、導入後の運用担当を決めます。受信・送信・認証・保管・配信後対応の層に分けると、必要な機能と重複を把握しやすくなります。
発注前のRFPと3年TCOの整え方
RFPには、ユーザー数やドメインに加えて、複合機や業務アプリ、委託先を書きます。アーカイブと認証DNSも、RFPに含めます。
見積は、ライセンスと構築、移行とテストに分けます。教育や保守、データ返却も、別の項目として扱います。
公開価格と個別見積の前提をそろえます。初期費の推定レンジは、小規模が50万〜200万円、中規模が300万〜1,000万円、大規模が1,000万〜3,000万円超です。
最初の一歩:正規送信元の洗い出しと代表ユーザーのPoC
委託先を決めたら、まず正規送信元を確認します。そのうえで、少人数のパイロットで誤検知や遅延、検疫解除を確かめ、誤送信後の復旧と侵害メールの回収も見ておきます。
DMARCは、レポートを見ながら監視から強制へと段階的に移します。さらに、月次改善やインシデント訓練、契約終了時のデータ返却まで計画し、継続運用につなげます。
▼全体ガイドの記事
・メールセキュリティシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。