
メールセキュリティシステムは、受信保護、送信保護、認証、保管、配信後対応の5層で考えると、脅威対策と業務継続を両立しやすくなります。
全体像、導入方式と必要機能、開発・導入と運用の進め方を順に見ていきます。各テーマの詳細は、関連記事もあわせてご覧ください。
▼関連記事一覧
・メールセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・メールセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
・メールセキュリティシステム開発の見積相場や費用/コスト/値段について
・メールセキュリティシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
メールセキュリティシステムの全体像
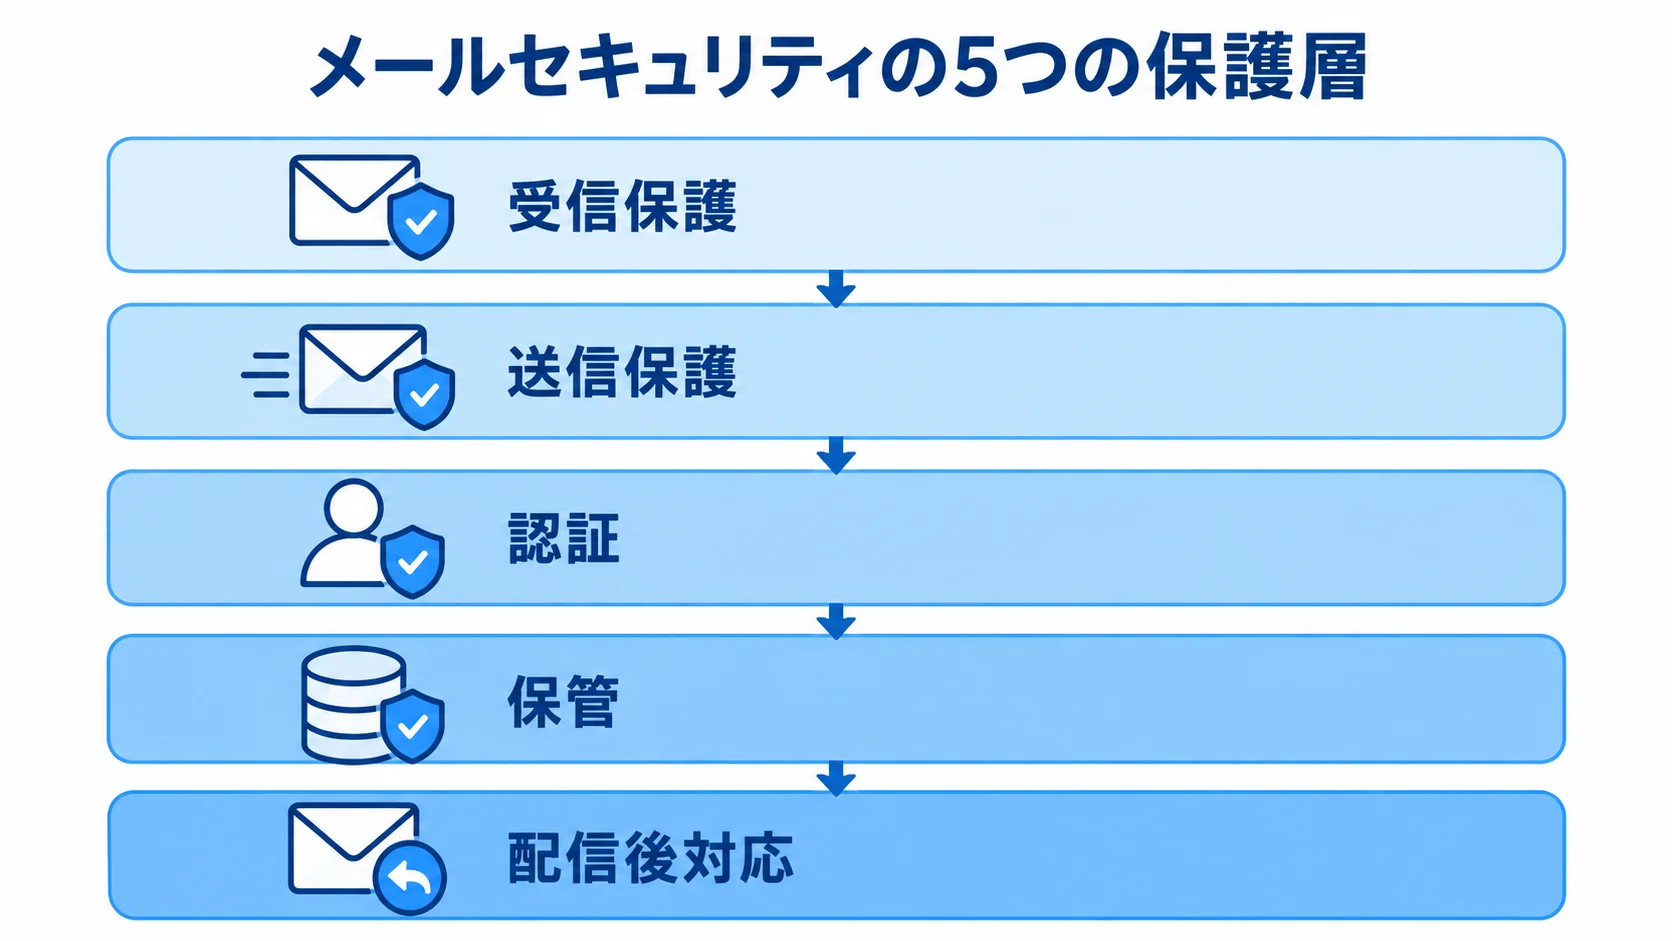
メールセキュリティシステムは、迷惑メールを振り分けるだけの仕組みではありません。受信前後の検査から送信時の情報漏えい防止、送信ドメイン認証、メールの保管、事故後の調査と回収までを組み合わせ、入口と出口の両方から管理します。
大切なのは、検知率を比べるだけでなく、見逃しや誤検知が起きたときに、誰がどのように復旧するかまで設計しておくことです。
メールを重点的に守る理由
メールは社内と社外をつなぐ一方で、攻撃者にとっての入口にもなります。添付マルウェア、偽のログインURLによるフィッシング、役員や取引先を装って送金を促すビジネスメール詐欺が主な脅威です。
判定では、表示名や経路に加えて、過去のやり取りや利用者の行動も合わせて見ます。さらに、2025年の公的資料も、メールの多層防御と組織対策を重視しています(出典: 情報処理推進機構「情報セキュリティ白書2025」)。
5つの層で考えるメールセキュリティ
実務では、メールセキュリティを5つの層に分けて考えると、不足している部分が見えやすくなります。受信保護は不審なメールを止める層で、送信保護は誤送信や機密情報の外部流出を抑える層です。
認証は自社ドメインの正規送信を証明し、保管は監査や事故調査のための証跡を残します。配信後対応は、いったん届いたメールを調査し、必要に応じて隔離や削除を行う層です。
いずれか一つの層だけを強めても、残りの経路が弱ければ、攻撃や事故の影響は残ります。
導入目的は検知率より業務の継続
導入目的を「危険なメールをゼロにする」と置くと、過度な隔離や確認作業が増え、業務が滞ることがあります。
現実的な目的は、危険なメールを減らしながら、正規メールの到達性と誤検知からの復旧を改善することです。問い合わせへの対応の速さや事故時の証跡も、目的に含めて考えます。
たとえば、危険度の高い添付ファイルは保留し、判断が必要なメールは検疫に送るなど、リスクに応じて扱いを変えると、現場の負担を抑えられます。
メールセキュリティシステムの種類と構成の比較
方式は、既存のメール配送経路にどこまで手を入れるか、検査と保管をどこで行うかによって選びます。方式ごとに向き不向きがあるため、比べながら判断します。
選定の前には、現在のメール基盤とドメイン数を確認し、外部配信の有無や保存要件、情報システム部門の運用人数も見ておきます。
ゲートウェイ型と配送経路の一元管理
ゲートウェイ型は、受信側または送信側のメールサーバーの前段に検査サービスを置き、メールボックスに届く前に判定する方式です。
- 経路管理:MXレコードや配送ルールを変えて経路を一か所に集め、複数の基盤やドメインを一括で管理できるようにします
- 機能:URL検査から送信保留、アーカイブまでを、まとめて扱いやすい方式です
- 切り替え確認:切り替え前に、DNS設定と送信元IPの許可、障害時の迂回経路を検証しておきます
API型と既存クラウドメールの活用
API型は、メールボックスや管理基盤とAPIで連携し、受信後の検査や配信後の削除、不審メールの報告などを行う方式です。MXレコードを変えずに始められる場合があり、段階導入に向きます。
APIに許可する権限の範囲や検査の時期を確認し、外部宛て送信の保護範囲と一括回収の条件も見ておきます。認証情報を止めた場合の影響や、契約終了時の連携解除手順も、事前に確かめます。
オンプレミス型と組み合わせ型の使い分け
オンプレミス型と組み合わせ型は、管理する範囲と必要な機能によって選び分けます。
- オンプレミス型:社内設備で検査と保管を行い、データの置き場所や配送ポリシーを細かく管理できます
- 組み合わせ型:受信保護を土台に、送信DLPやアーカイブ、教育、SIEM連携を段階的に加えていく型です
- 個別開発:標準では実現しにくい独自の承認フローや、業務アプリとの連携を対象にします
オンプレミス型では、冗長化やバックアップ、パッチ適用を、自社または委託先が担います。監視や災害復旧の担い手も、あらかじめ決めておく必要があります。
脅威の判定は、実績のある仕組みに任せるのが現実的です。
5つの保護層で見る必要な機能
機能が多い製品ほど優れていると判断すると、選定を誤るおそれがあります。大切なのは、自社の事故シナリオに照らして、どの機能が必要か、誰が運用するか、どの記録を残すかを明確にすることです。
ここでは、製品の比較表に転記しやすいよう、5つの保護層ごとに確認すべき機能を示します。
受信保護の添付ファイルとURLの検査
受信保護では、次に挙げる検査と運用を組み合わせて使います。
- 脅威検査:迷惑メールや既知のマルウェアに加え、ランサムウェア、フィッシング、未知の添付まで判定の対象にします
- 添付解析:拡張子やシグネチャで照合するほか、隔離環境で添付の挙動を調べます
- URL判定:受信時とクリック時の両方で安全性を調べ、後から悪意あるサイトに変わった場合にも備えられます
- 隔離運用:利用者への通知から解除申請、管理者の承認、解除理由の記録までを一連の流れとする仕組みです
SPF・DKIM・DMARCと正規送信元の管理
送信ドメイン認証は、次の3つの役割を組み合わせて使います。
- SPF:送信を許可したサーバーを、DNSで示す
- DKIM:送信メールに電子署名を付ける
- DMARC:SPFとDKIMの結果をもとに、受信側の扱いを指定する
まず、自社ドメインで送信している経路を洗い出します。営業配信や請求書の送信のほか、複合機や業務アプリ、委託先からの送信も含めて確認します。
認証ガイドラインは2025年8月1日に施行され、既存の基盤は同年末までに準拠することが推奨されました(出典: 日本メールセキュリティ協会「認証ガイドライン」、2025年)。
DMARCは、まず監視モードで始め、正規の送信元を確認してから隔離や拒否へ移行します。
送信DLPと業務フローによる誤送信対策
送信DLPでは、宛先のドメインや本文・添付のキーワードなどを条件に、送信を判定します。個人情報や機密区分、添付容量も判定材料になり、判定に応じて送信を一次保留したり、上長の承認を求めたり、警告やブロックを行ったりします。
全件を人手で承認すると現場が止まるため、業務に合わせて例外を設計する必要があります。社外秘の文書だけを承認対象にする、初回の送信先だけを確認する、一定時間内なら送信の取り消しを認める、といった方法があります。
添付ファイルをURLで共有する場合は、まず受信者の認証と期限を確かめます。ダウンロードの記録と、誤送信時のURL無効化まで確認しておきます。
アーカイブと監査ログによる説明責任
アーカイブは、送受信メールを保存し、監査検索や内部調査に役立てる機能です。取引記録の確認や法務対応にも使えます。
保存期間に加えて、本文と添付ファイルを同じ検索条件で探せるか、改ざんを防げるかを確認します。権限を分けられるか、保存データを定期的に出力できるかも見ます。
個人情報を含むメールをクラウドに保存する場合は、保存場所と再委託先、海外への移転を確認します。削除期限や契約終了時のデータ返却も、契約と運用規程に落とし込む必要があります。
配信後対応と侵害アカウントへの初動
配信後に悪意が判明するケースに備えて、検知後の対応を決めておきます。
- 報告受付:利用者が不審メールを報告し、管理者が検疫で確認する流れ
- 一括回収:組織内から同じメールを検索して、隔離または削除する操作
- 侵害対応:アカウント停止と認証情報のリセット、多要素認証の確認から、送信済みメールの調査、関係者への連絡までを行います
- 役割設定:目標復旧時間、担当者、承認者、連絡先をあらかじめ決めておきます
メールセキュリティシステム開発・導入の進め方
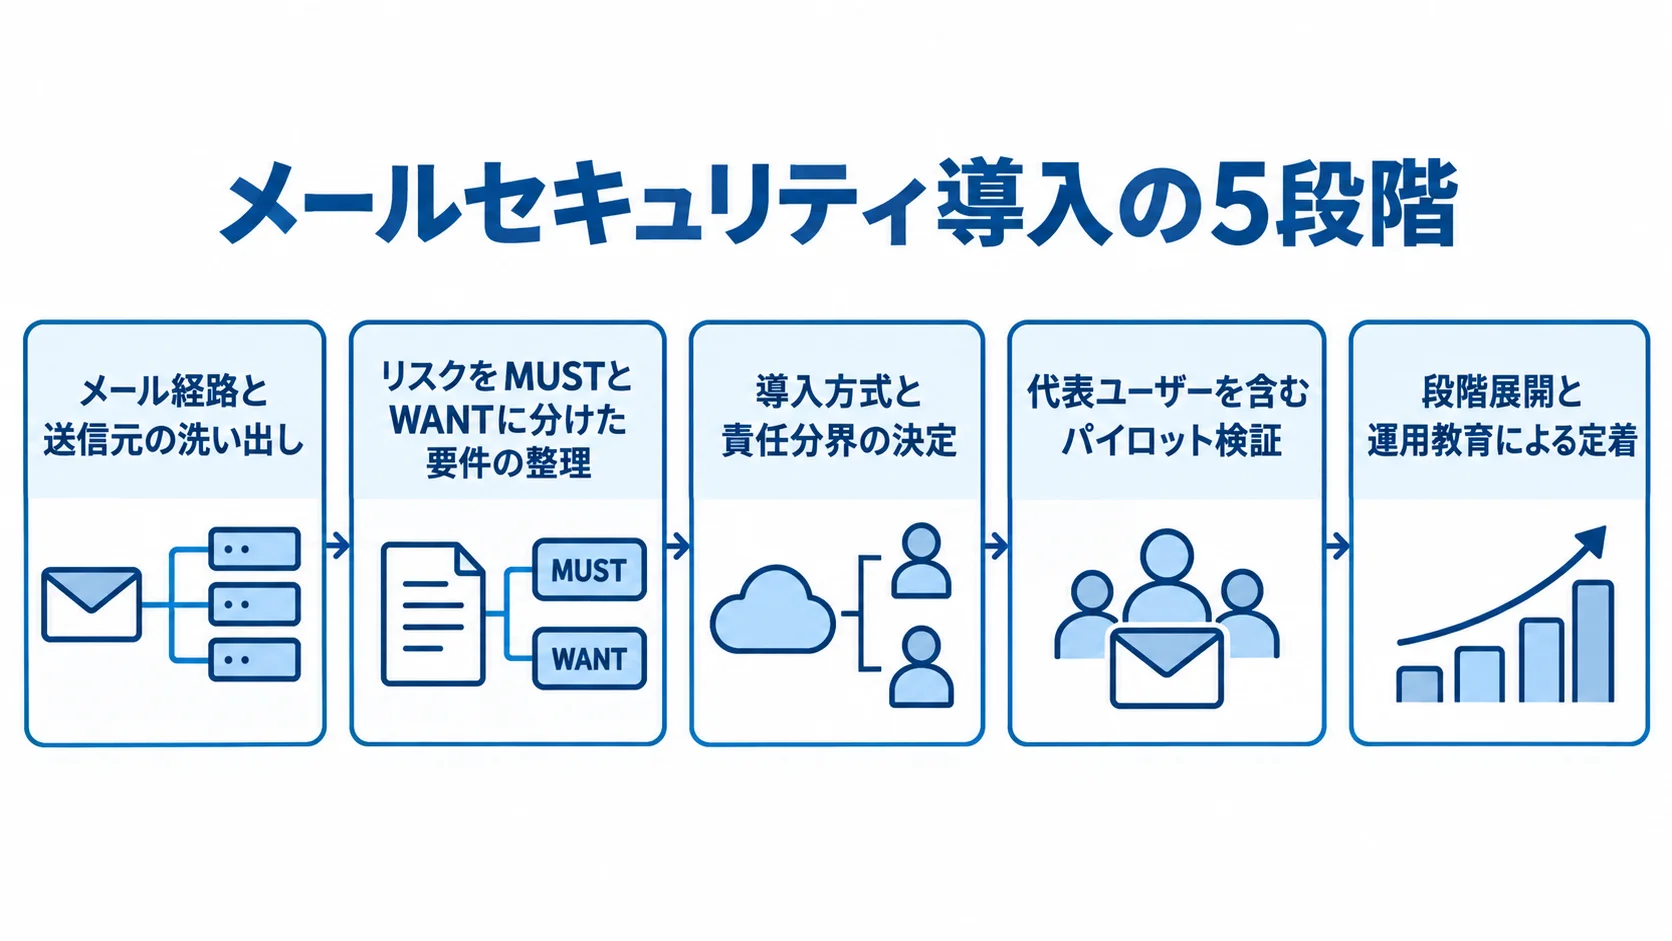
メールセキュリティの導入では、まず配送経路と正規送信元を把握し、現場で使えるポリシーに調整したうえで、段階的に切り替えます。この順序を飛ばすと、設定を有効にしても現場で使える状態になりにくくなります。
標準機能の設定で済む部分と、業務アプリ連携や独自承認など開発が必要な部分を分けておくと、費用と期間を管理しやすくなります。
▶ 詳細はこちら:メールセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状のメール経路と送信元の洗い出し
最初に、メールの送信経路を一覧にします。対象は、メール基盤や拠点、外部配信の経路、複合機や問い合わせフォームです。請求システムや営業支援ツール、委託先からの送信も漏らさず入れ、ドメインやサブドメイン、利用者数も併せて記録します。
受信側だけを見ていると、請求メールや通知メールがDMARCの対象から漏れたり、切り替え後に正規メールが迷惑メール扱いになったりします。
過去のインシデントや誤送信、検疫解除の件数も集め、優先順位の根拠にします。洗い出しでは、ドメイン一覧、送信元一覧、配送経路図、保存対象、担当者一覧を作ります。
2. リスクをMUSTとWANTに分けた要件の整理
要件は、受信脅威、送信誤り、なりすまし、内部不正、監査・法務、停止時の継続性の観点に分けます。たとえば、未知の添付検査やDMARCレポートをMUSTに、全メール保存や自動承認ルートをWANTに置く例があります。
導入初日から必要な機能と、後から追加できる機能は分けて考えます。要件ごとに、対象ユーザーやドメイン、判定条件を書き出しておくと、見積もりの比較材料になります。要件を決める段階では、運用面の取り決めも並べておくと、各社の提案を同じ条件で比べられます。
- 例外の扱い
- 記録の残し方
- SLA
- 責任者
3. 導入方式と責任分界の決定
障害時に配送を復旧する担当は、導入方式ごとに決めておきます。
- ゲートウェイ型:DNSと配送経路の管理者
- API型:連携権限と配信後操作の担当者
- オンプレミス型:サーバーとバックアップの担当者
提供元と導入支援会社が別々の場合は、一次窓口と障害の切り分けを、契約書に明記しておきます。設定変更やログ提供、追加費用の扱いも盛り込みます。
責任分界が曖昧なままだと、事故時に複数の窓口へ同じ説明を繰り返すことになります。
4. 代表ユーザーを含むパイロット検証
本番全体へ一度に適用せず、まずは少人数で試験します。対象には、情報システム部門や営業、役員秘書、経理、外部配信の担当、複合機の利用者などを含めます。
確かめるのは、通常の添付ファイルやパスワード付きファイル、URLの扱いです。転送や返信の扱いも、あわせて確認します。業務の使われ方によって止まりやすい場面は変わるため、そこも試しておきます。
- メーリングリスト
- 社外共有
- 検疫解除
- 遅延
- メールサイズ
テストでは、止まったかどうかに加えて、正規メールがどれくらい誤検知されたか、解除まで何分かかったか、ユーザーが報告操作を理解できたかを記録します。
5. 段階展開と運用教育による定着
本番展開では、部署やドメインごとに段階を分け、切り戻しの条件もあらかじめ決めておきます。DMARCは監視から始め、レポートで正規の送信元を確かめてから、ポリシーを強めていきます。
利用者には、検疫メールの見分け方や不審メールの報告方法を短時間で説明します。添付ファイルの共有方法と誤送信時の連絡先も、あわせて伝えます。
管理者は、検知件数や誤検知、解除時間、報告件数、侵害メールの回収時間を月次で確認し、ルールを更新します。
メールセキュリティシステムの費用相場と内訳
メールセキュリティの費用は、ユーザー数や機能、メール基盤によって大きく変わります。ドメイン数や保存容量、導入支援の範囲も、金額を左右する要因です。
公開価格と個別開発費は分けて考えます。ライセンスだけで安いかどうかを判断せず、両方を合わせて見る必要があります。
以下の金額は、2026年時点で確認できる公開情報と、要件定義、DNS設定、テスト、教育を含む導入の推定を組み合わせた予算の目安です。
▶ 詳細はこちら:メールセキュリティシステム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:メールセキュリティシステム開発の発注/外注/依頼/委託方法について
クラウド型ライセンスの月額目安(200円〜1,000円)
価格例では、単機能が月額350円前後、脅威対策が月額200円前後です(出典: メールセキュリティサービス公式価格表、2026年8月確認)。複数機能のプランは、月額800〜1,000円前後です。
最低契約ID数や初期設定、サポート、オプション、保存容量などは、別に計算される場合があります。100ユーザーのライセンスは年額24万〜120万円程度ですが、実額は契約条件によって変わります。
導入支援と個別開発の初期費用の幅
初期費用と期間は、利用者数や導入範囲によって異なります。
- 小規模:50〜200人程度、既存のクラウドメールに標準設定を追加。初期50万〜200万円、期間1〜3か月程度が目安
- 中規模:200〜1,000人、送受信DLP・複数ドメイン・アーカイブ・SSO連携・段階展開。初期300万〜1,000万円、期間3〜6か月
- 大規模:オンプレミス・複数拠点・SIEM/SOAR連携・独自承認を含む場合。初期1,000万〜3,000万円超、期間6〜12か月
これらは、メール固有の統計ではなく、要件定義やDNS変更、既存基盤との連携、テスト、教育を含めて推定した幅です。
3年TCOに含める運用費と切り替え費
3年TCOには、ライセンスや初期設定に加えて、DNSとメール経路の変更、既存アーカイブの移行を含めます。さらに、追加容量や監視、SOC、訓練、月次報告、障害対応の費用も計上します。
- 費用例:100ユーザーの場合、ライセンスだけなら年24万〜120万円程度です。運用支援込みなら年60万〜300万円程度を仮置きする場合があります
- 推定条件:支援額は類似の運用からの推定で、監視時間やSLA、訓練回数、保管量によって変わります
- 契約終了:データの出力や移行費も、見積もりに入れておきます
標準機能と追加システムの使い分け
クラウドメールの標準機能には、迷惑メールやマルウェア、フィッシングへの対策があります。安全なURLや添付ファイルの検査が付いている場合もあります。
契約中のプランで何が使えるかを確かめないまま別製品を追加すると、機能が重なり、運用の窓口も増えてしまいます。
誤送信の承認や脱PPAP、長期アーカイブが必要なら、追加システムや連携開発が有効です。さらに、複数基盤の統合や組織横断の回収、訓練管理まで求める場合は、追加の対象になります。
クラウドメール中心の場合の標準機能の棚卸し
まずは、契約プランに含まれる標準機能を確かめます。脅威対策を満たせるなら、外部システムは標準機能で不足する部分に絞ります。
- 標準機能:受信保護、リンク・添付検査、検疫、監査ログ、アカウント保護
- 追加候補:不足する送信DLP、アーカイブ、教育、複数環境の統合
標準機能の資料には、安全な添付解析やクリック時のURL検査の例があります(出典: クラウドメール基盤の公式サービス説明書、2026年確認)。契約前には、対象ユーザーやプランの差、保存地域、回収範囲も確かめておきます。
追加システムが必要になりやすい企業の特徴
追加システムの効果が出やすいのは、次のような構成や課題を抱える企業です。
- 複数環境:複数基盤や多数の独自ドメインを運用している
- 配信・保管:外部配信が多く、長期保存や監査検索が必要
- 統一運用:誤送信防止や脱PPAPを共通化したい
- 人手不足:検疫解除や事故対応を常時行えず、運用代行の検討が必要
利用者が少なく、標準機能と簡素な規程でリスクを許容できる場合は、機能を増やさない選択も合理的です。
オールインワン型と複数製品の運用負荷
オールインワン型は、窓口と管理画面をまとめやすく、ポリシーの一貫性を保ちやすい点が強みです。
複数製品を組み合わせるベストオブブリード型は、特定の脅威やアーカイブなどを深く選べます。一方で、ログの相関や例外ルール、障害時の責任分界は複雑になります。
比べるときは、価格だけでなく、月に何時間の管理作業が必要か、事故時にどの画面で証跡を確認できるかも見ます。契約終了時にデータを取り出せるかも、比較の観点です。
メールセキュリティシステムの開発会社/ベンダーの選び方
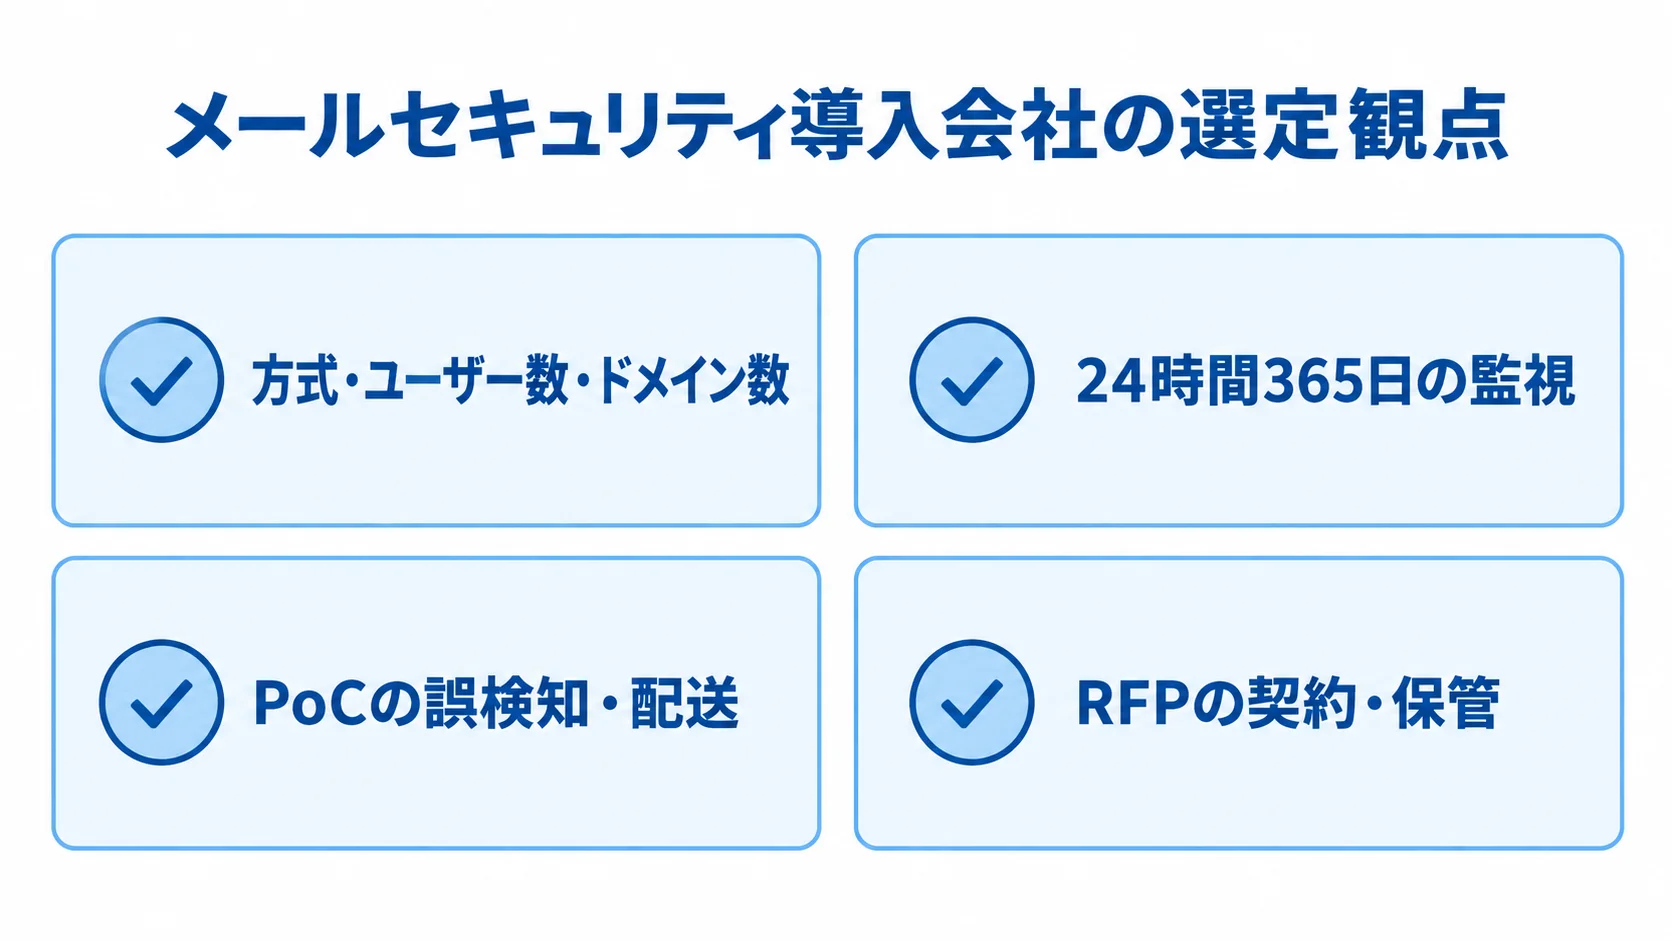
開発会社やベンダーを選ぶときは、製品の検知機能と、導入や連携を設計する力を分けて評価します。
メールの仕組みは、DNSや認証、ネットワーク、ID管理にまたがります。さらに、業務アプリや法務、ユーザー教育とも関わります。そのため、製品単体のデモでは、実運用を判断しきれないことが多くなります。
RFPには、自社の配送経路や事故シナリオ、保存要件、既存ライセンス、運用体制を記載し、同じ条件で各社を比べます。
導入経験の見方(業種名より構成と課題)
導入実績は、「何社に導入したか」だけでなく、どの方式で、何ユーザー・何ドメインを、どの期間で移行したかまで確認します。
クラウドメールだけの経験と、オンプレミスや複数基盤を含む経験では、必要な設計力が異なります。
誤送信対策や脱PPAP、DMARC、アーカイブ、配信後の回収のうち、自社の優先課題に近い事例を示してもらいます。そのうえで、導入前後の指標と、残った課題まで確認します。
サポートとSLAの確認範囲(事故対応の実務)
営業時間に加えて、不審メールの判定相談や誤検知の解除、配送遅延、アカウント侵害への対応を確認します。脅威情報の更新や障害時の連絡方法、ログ提供にかかる時間も見ておきます。
24時間365日の監視が必要か、営業時間内の問い合わせで足りるかは、業務をどこまで止めてよいかという停止許容時間で決まります。
提供元と導入支援会社、自社のどこが一次対応を担うかや、追加作業が有償かどうかも、見積書に記載してもらいます。
PoCとRFPで確かめる失敗条件
PoCでは実運用に近い動きを、RFPでは契約と運用の条件を確かめます。
- PoCの誤検知:正規メールの誤検知と検疫解除、リンク書き換えを試します
- PoCの配送:添付の遅延、メーリングリスト、転送、送信取り消しを確かめます
- RFPの契約:最小契約数、課金単位、初期費用、保存容量を記載します
- RFPの保管:ログ保持期間、保存場所、終了時の返却形式を書きます
配信後の一括回収もPoCで試し、RFPには再委託や切り戻しと教育、月次報告も含めます。
回答できない項目が多いと、機能が豊富でも、実運用のリスクは残ったままになります。
▶ 詳細はこちら:メールセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
導入後の運用とよくある失敗
セキュリティシステムは、メールの使い方や攻撃手法の変化に合わせて、導入後も調整を続ける仕組みです。導入した日は完成ではなく、そこから運用が始まります。
月次の数字を見てルールを変え、事故時の手順を訓練し、契約や保存要件も定期的に見直します。運用担当者が休むと止まってしまう状態を避けるため、役割を分け、判断基準を文書にしておきます。
よくある失敗と正規送信元・例外ルールの不足
最も起きやすい失敗は、営業配信や複合機などの正規送信元を把握しないまま、DMARCを拒否に移行してしまうことです。その結果、正規メールまで届かなくなります。
次に挙げられるのは、誤送信防止を全件承認にしたことで、現場が確認を形だけのものにしてしまう失敗です。また、検疫解除の例外を増やしすぎると、危険なメールを通す抜け道になります。
例外には、対象、期限、承認者、見直し日を決めておき、定期的に削除します。
運用KPIの見方(検知数だけでなく復旧と定着)
受信側のKPIには、不審メール数や検知率、誤検知率、検疫解除時間、ユーザー報告件数を含めます。加えて、報告から調査開始までの時間や、侵害メールの回収完了時間も確認します。
送信側では、一次保留数や承認率、取り消し件数、共有リンクの期限切れ、個人情報メールのブロック数を見ます。数値が増えたからといって、必ずしも悪化とは限りません。報告や攻撃の増加か、設定の過剰かを分析して判断します。
データ管理と契約の定期的な見直し
メール本文や添付ファイル、アーカイブ、検知ログには、個人情報や営業秘密が含まれる可能性があります。
保存期間や閲覧権限、管理者の多要素認証、監査ログ、バックアップ、削除手順を見直します。あわせて、委託先の安全管理や再委託、保存地域、越境移転を確認します。
個人データを扱う場合は、個人情報保護委員会の通則ガイドラインを参考にして、安全管理措置と委託先の監督を自社の規程に反映します(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン」、2026年確認)。
メールセキュリティシステムに関するよくある質問
導入前によく相談を受ける疑問に、ここで答えます。最適な構成は自社の環境によって変わるため、判断の出発点として役立ててください。
メールセキュリティシステムは小規模企業にも必要ですか?
必要です。ただし、最初から多機能な構成にする必要はありません。利用しているメール基盤の標準機能や送信ドメイン認証、多要素認証、バックアップ、ユーザー報告の仕組みから、優先して整えていきます。
取引先へのなりすましや誤送信が事業に大きな影響を与える企業では、利用者数が少なくても、送信保護と認証を先に整える価値があります。
標準機能だけで十分かどうかはどう判断しますか?
受信保護やURL・添付検査、検疫、アカウント保護がプランに含まれ、担当者がログを確認できれば、標準機能で足りる場合があります。
送信承認や脱PPAP、長期保存、複数基盤の統合、組織横断の回収、教育管理が必要なら、追加システムを検討します。機能表だけで決めず、事故シナリオをPoCで再現して判断します。
DMARCは導入日に拒否設定へ変更してもよいですか?
原則として、最初から拒否に変えるのではなく、まず監視モードで正規の送信元を確認します。
営業配信や請求、複合機、業務アプリ、委託先からの送信を洗い出します。SPFやDKIMの整合を確認したうえで、隔離、拒否へと段階的に強めていきます。
レポートを誰がどの頻度で確認するかを決めておかないと、設定後に異常を見逃しかねません。そのため、運用担当と見直し日を、あらかじめ決めておきます。
スクラッチ開発と既製サービスはどちらが適していますか?
マルウェア判定や脅威インテリジェンス、URL評価をゼロから開発するより、既製サービスを採用し、独自の承認フローや業務アプリ連携だけを開発するほうが現実的です。
スクラッチ開発は、特殊な業務要件や閉域網の利用、独自のデータ保持ルールなど、標準機能では満たせない理由が明確な場合に限ります。
開発する場合も、配信経路の切り戻し、ログの改ざん耐性、アップデート、障害時の継続性まで含めて設計します。
メールセキュリティシステム開発の完全ガイドまとめ
メールセキュリティシステムは、受信保護だけでなく、送信DLPやSPF・DKIM・DMARC、アーカイブまで組み合わせて考えます。配信後の調査と回収も含めます。
導入時には、メール経路と正規送信元を棚卸しし、MUSTとWANTを分けます。そのうえで、標準機能で足りる範囲と、個別に開発する範囲を切り分けます。
費用は、ライセンスだけでなく、3年TCOで比べます。DNS変更や移行、テストまで含めて見ます。さらに、教育や監視、保存、契約終了時のデータ出力も含めます。
最初に確認するチェックポイント
導入準備と検証は、次の順に進めます。
- 5層(受信・送信・認証・保管・配信後対応)ごとの、守る対象の整理
- メール基盤やドメイン、外部送信元、ユーザー数、保存要件の一覧化
- 代表ユーザーと送信元を含むパイロットで、誤検知や遅延、検疫解除、URL無効化、侵害メールの回収を検証します。
- 運用KPIと責任分界の決定、導入後もルールを見直せる体制づくり
これらを押さえておくと、機能数や月額料金だけでなく、自社のリスクと業務に合うシステムを選びやすくなります。
次に取るべき行動
まずは、過去3か月から12か月分の検疫、誤送信、外部配信、メール障害の記録を集め、影響の大きい課題を1つか2つに絞ります。
次に、標準機能の契約範囲と正規送信元を確かめ、必要に応じて複数の方式でPoCを行います。小さく検証してから全社へ広げれば、費用と現場の負担を抑えながら、継続的に改善できる導入計画になります。
▼関連記事一覧
・メールセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・メールセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
・メールセキュリティシステム開発の見積相場や費用/コスト/値段について
・メールセキュリティシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。