
エンドポイント管理システム開発は、6段階で進めます。要件整理と製品選定から始め、設計・開発とテストを経て、稼働と定着へ進みます。運用改善まで進めると、安全性と管理業務の効率を両立できます。
各段階で決めておくことと、費用の考え方、見積もりの取り方を、発注側の目線で順に見ていきます。
▼全体ガイドの記事
・エンドポイント管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
エンドポイント管理システムの概要
エンドポイント管理システムは、PC、スマートフォン、タブレット、サーバーなどを一元管理する仕組みです。店舗や工場の専用端末も、管理対象に含められます。
Excelの台帳と実際の端末が合わない、退職者の端末やアカウントが残る、パッチ適用率を説明できないといった課題にも対応します。端末の台帳化に加えて、設定、アプリ、更新、セキュリティ状態、利用者を管理するため、棚卸しやアプリ配布の手作業を減らし、問題のある端末を早く把握して是正できます。
資産管理と端末制御の担当範囲
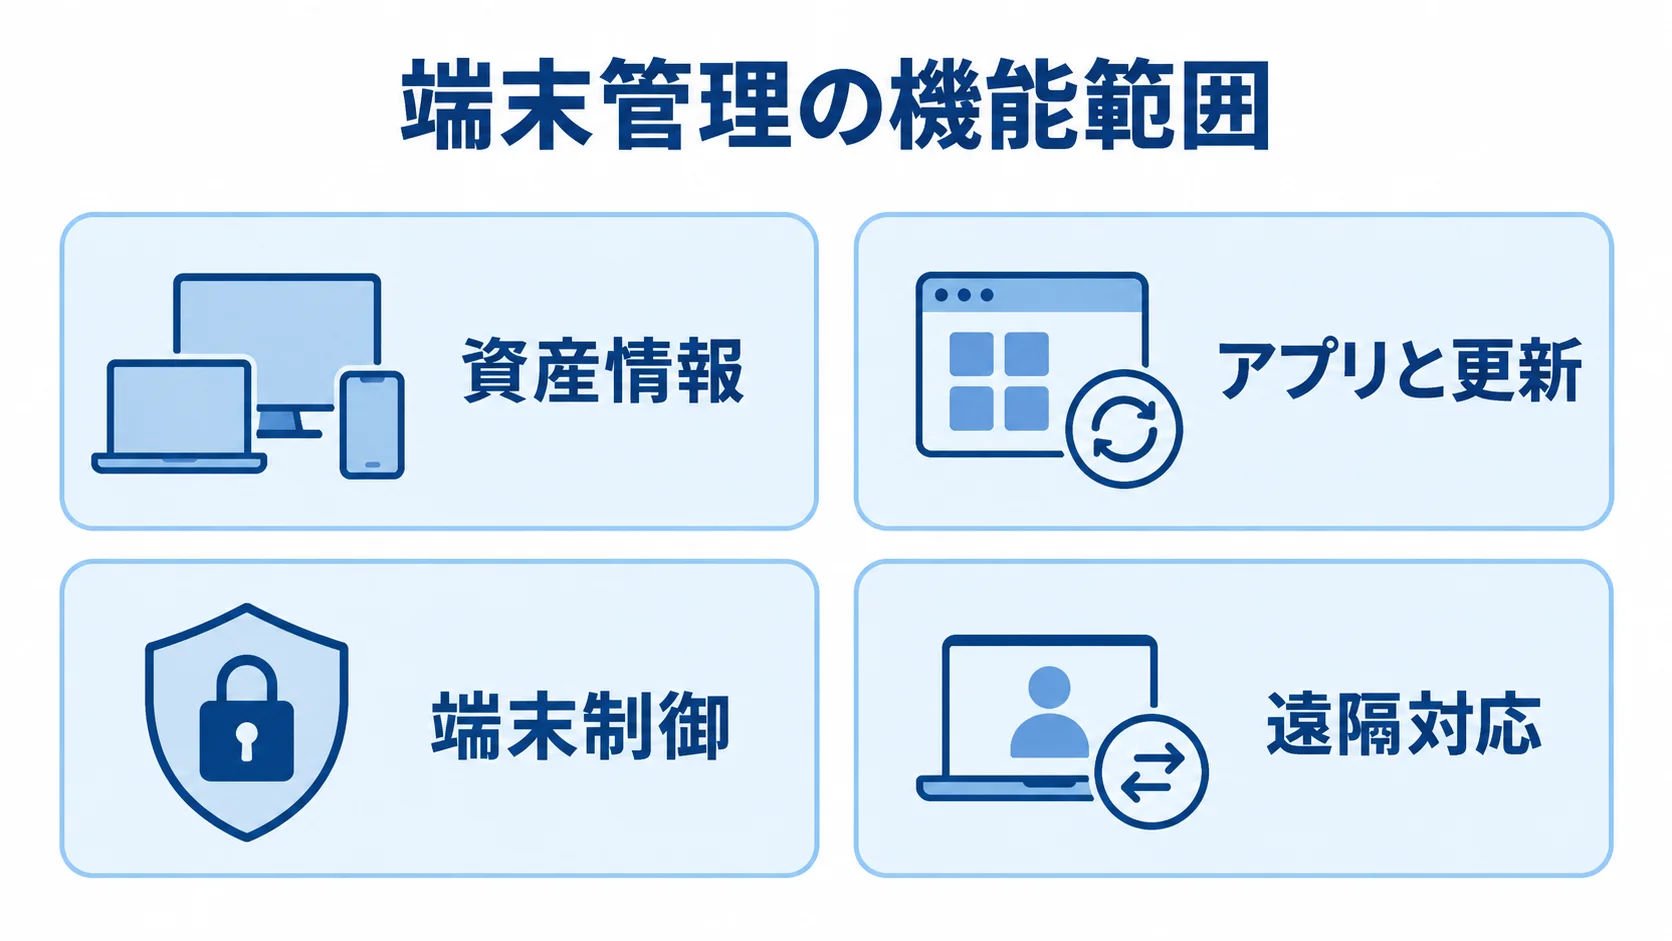
管理機能は、資産の自動収集から端末の制御まで広がります。そのうえで、管理対象に応じて必要な機能を組み合わせます。
- 資産情報:端末名、利用者、部署、OS、シリアル番号の収集
- アプリと更新:インストールアプリ、リース期限、パッチの管理
- 端末制御:登録、構成プロファイル、暗号化、USBやカメラの制御
- 遠隔対応:アプリ配布、遠隔ロック、ワイプの実行
Apple Business Manager、Android Enterprise、Windows Autopilotと連携できれば、入社、異動、退職時の設定変更を自動化しやすくなります。
EDRはマルウェアの検知、隔離、調査を担います。端末管理は「何を誰がどう使うか」を整えるもので、EDRは攻撃の兆候と対応を扱う点が異なります。
製品選定では、管理、検知・対応、ID連携、ログ分析のどこを一製品で担い、どこを他製品と連携させるかを決めます。
MDM、UEM、IT資産管理、EDRの切り分け
端末の種類と管理業務を照らし合わせると、MDM、UEM、資産管理、脅威対応それぞれの担当範囲を決められます。
- MDM:スマートフォンやタブレットの登録、アプリ配布、ワイプが中心
- UEM:複数OSのPC、モバイル、IoTや特殊端末を横断して管理
- IT資産管理:資産番号、契約、棚卸し、ソフトウェアライセンスの扱い
- EDR・SIEM:脅威の検知や調査が必要な場合の連携先
対象範囲は、会社貸与端末だけでなく、テレワーク、BYOD、店舗や現場の共有端末まで洗い出します。委託先の端末や、常時ネットワークにつながらない端末も、対象に入るかを確認します。
BYODでは、端末全体を管理するか業務データだけを管理するかで、従業員への説明と製品要件が変わります。個人情報や操作ログの取得目的、保存期間、閲覧権限は、法務・人事・情報システム部門で確認します。
エンドポイント管理システム開発の進め方
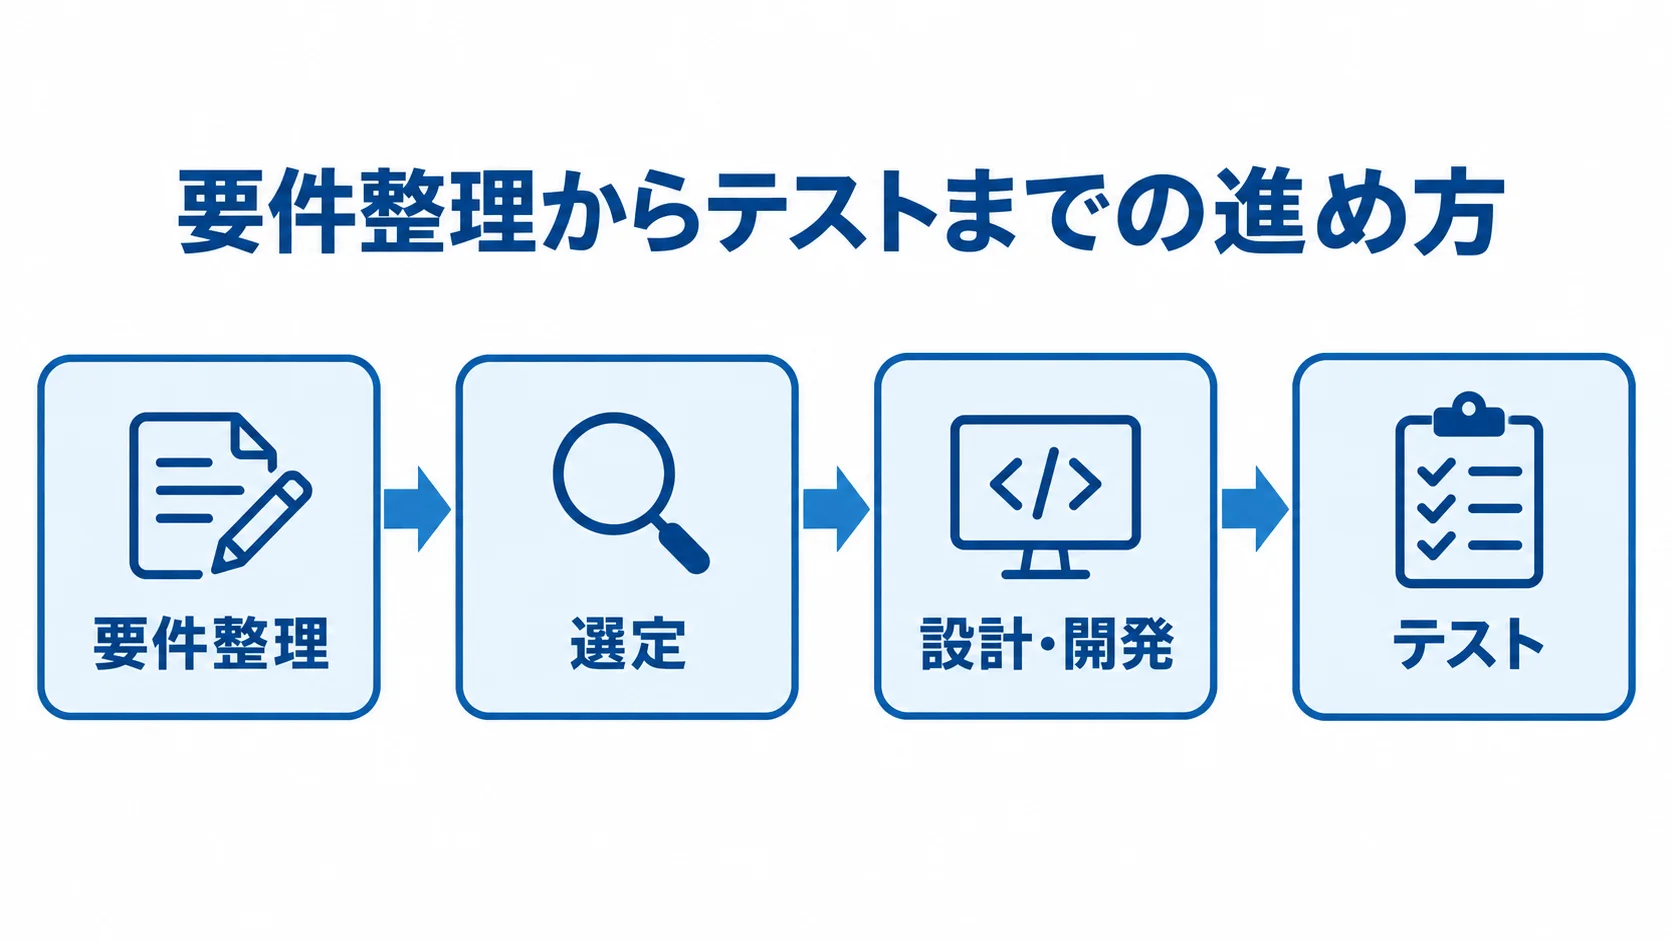
6段階で進めると、判断漏れを抑えやすくなります。既製SaaSでも、構成、権限、ID連携、例外処理の設計が欠かせません。
契約後すぐに使えるとは限らないため、まず20〜50台程度で先行導入します。全社展開の前に、業務への影響を確認しておきます。
フェーズ1:要件整理と成功条件の設定
まず、端末、利用者、業務の現状を確認し、管理範囲を定めます。台帳と実際の端末が合わないことがあるため、台帳の数字だけでなく実台数も照合しておきます。
- 端末情報:台数、OS、所有形態、拠点、利用者の整理
- 運用環境:ネットワーク、業務アプリ、管理者権限、更新周期の調査
- MUST要件:資産把握、登録、パッチ、紛失対応、MFA、監査ログ
- WANT要件:DEX分析、AI自動修復、詳細な操作分析を、MUSTとは別に扱う
台帳の台数は、ネットワークや既存の資産管理ツールと突き合わせて確かめます。MUSTとWANTを分けておくと、予算超過を防げます。
成功条件は、運用の成果を測れる数値で決めておきます。導入の完了は、成果とは別に扱います。たとえば、登録完了率を95%以上、重要パッチ適用率を98%以上に、期限内で達成する例があります。
紛失端末の利用停止は申告から30分以内、退職者端末の回収・初期化依頼は当日中などと定めます。数値は、現状と業務への影響をもとに決め、導入前の値も記録しておきます。
フェーズ2:製品選定と既存基盤との相性・移行性の比較
既存のOSや業務基盤に合う製品を候補に挙げ、対応範囲や連携性を比べます。
- Intune:WindowsとMicrosoft 365を中心に使う企業の候補
- Jamf Pro:Apple端末が中心の企業の候補
- Endpoint Central:PC、モバイル、パッチを横断して比べる候補
- LANSCOPE:国内サポートや操作ログを重視する場合の候補
対応OSと管理対象の最小単位を中心に比べます。さらに、既存ライセンスとの重複、API、ログ出力を確かめ、サポート窓口とデータ保存場所も見ます。
RFPには、端末登録、構成、アプリ配布、パッチを含めます。ロック、ワイプ、資産台帳、権限、監査ログも書き込みます。さらに、ID基盤、EDR、ITSM、SIEMとの連携も記載します。
解約時にはデータの返却やエクスポート形式を確認します。代理店の変更、製品終了時の移行支援、API変更の通知も確かめます。
2025年から2026年にかけて、クラウド化やゼロトラストが進んでいます。AI自動修復や、サーバー・特殊端末へのUEM拡張も進んでいます。そのため、今の要件だけでなく、3年後の運用まで見据えて製品を選びます。
フェーズ3:設計・開発とポリシー・連携の実装
管理単位は、端末グループ、部署、利用者で分けます。OS、所有形態、重要度も踏まえ、端末の用途ごとにポリシーを設計します。
- グループ:会社貸与、共有、BYOD、特権ユーザー、現場端末の区分
- 制御項目:パスコード、暗号化、画面ロック、USB、カメラの制御
- 接続設定:アプリ実行、Wi-Fi、VPN、証明書、ブラウザーの設定
全端末に同じ厳しい設定を配ると、店舗の共有端末や開発端末の業務が止まるおそれがあります。そこで、業務に必要な範囲で段階的に適用します。
Microsoft Entra IDなどと連携し、端末の準拠判定を条件付きアクセスに渡します。こうすることで、安全な端末だけが業務アプリに接続できる状態をつくります。
EDR、SIEM、ITSM、資産会計と連携するときは、端末IDや同期頻度、再送の扱いを決めます。加えて、個人情報とログ保存期間の扱い、端末IDの突合方法も定めておきます。
独自の承認画面や台帳が必要な場合でも、OSやApple・GoogleのAPI変更に追随する部分は、既製製品の標準機能を使う方が安全です。
フェーズ4:登録・制御・復旧の実機テスト
管理画面の表示だけでなく、代表端末で登録からログ出力まで実際に確かめます。機種やOSの違いも、試験対象に含めます。
- 端末:Windows、Mac、iPhone、Android、共有端末、BYODを含める
- 利用者:管理者権限ユーザーとネットワーク外の端末
- 操作:登録、構成・アプリ配布、パッチ、再起動の検証
- 判定:未準拠、条件付きアクセス、ログ出力の確認
OS更新後の挙動も確認したうえで、対応外の端末を例外管理へ回す基準を決めます。誤操作を防ぐため、ロックとワイプの手順を重点的に試します。パッチの再起動で業務が中断しないか、配布に失敗したときに手動で復旧できるかも試します。
会社端末の完全消去と、BYODの業務データ消去は区別して扱います。そのうえで、申請者、承認者、実行者、完了確認を記録しておきます。
管理サービスが停止した場合の業務継続も試験します。結果は、端末種別、操作、期待結果、実測結果を記録します。担当者と証跡も残します。
フェーズ5:稼働と段階展開、問い合わせ体制の整備
パイロットの結果を運用手順に反映したうえで、代表部署から稼働させます。問い合わせ窓口や例外処理を整えてから、全社へ広げます。
- パイロット:情報システム、一般社員、管理者、店舗・現場、BYODを含め、登録率や問い合わせの確認
- 全社展開準備:対象者への案内、同意・プライバシー説明、端末交換窓口、旧ツール停止日の決定
- 問い合わせ:一次・二次の窓口を分け、登録・紛失・ワイプ、アプリ、パッチ、アカウント、故障の問い合わせを分類します。
- 例外管理:対象端末、理由、期限、承認者、代替対策の記録
パイロットでは、アプリ配布やパッチ、ワイプの結果も確かめます。問題を解消してから部署単位で展開し、未登録端末への対応も決めておきます。
月次で未準拠端末とパッチ適用率を確認し、四半期ごとに管理者権限、端末台帳、ログ閲覧権限を洗い出します。こうした確認を続けると、導入直後だけ安全な状態になる事態を防げます。
フェーズ6:定着とKPIに基づく改善サイクルの運用
定着度は、複数のKPIで測ります。導入前後を比べて、管理業務や端末利用がどう変わったかを確かめます。
- 管理状況:登録完了率、パッチ期限内適用率の確認
- 是正・対応:未準拠端末の是正、紛失時の利用停止時間の測定
- 業務負荷:キッティング、退職者処理、問い合わせの時間や件数
管理できる端末が増えたことに加えて、棚卸し、アプリ配布、端末交換、退職者処理の工数が減ったかも確かめます。従業員が不安を感じている場合は、取得している項目と利用目的を説明し直します。
IPAの「サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集」は、2025年12月にも更新されています(出典:IPA「サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集」、2025年12月更新)。
導入後も、経営層への報告、教育、サプライチェーン、インシデント対応と結びつけて改善します。契約更新の時期には、OS対応、価格、オプション、API、サポート終了予定を見直します。
エンドポイント管理システムの費用相場とコストの内訳
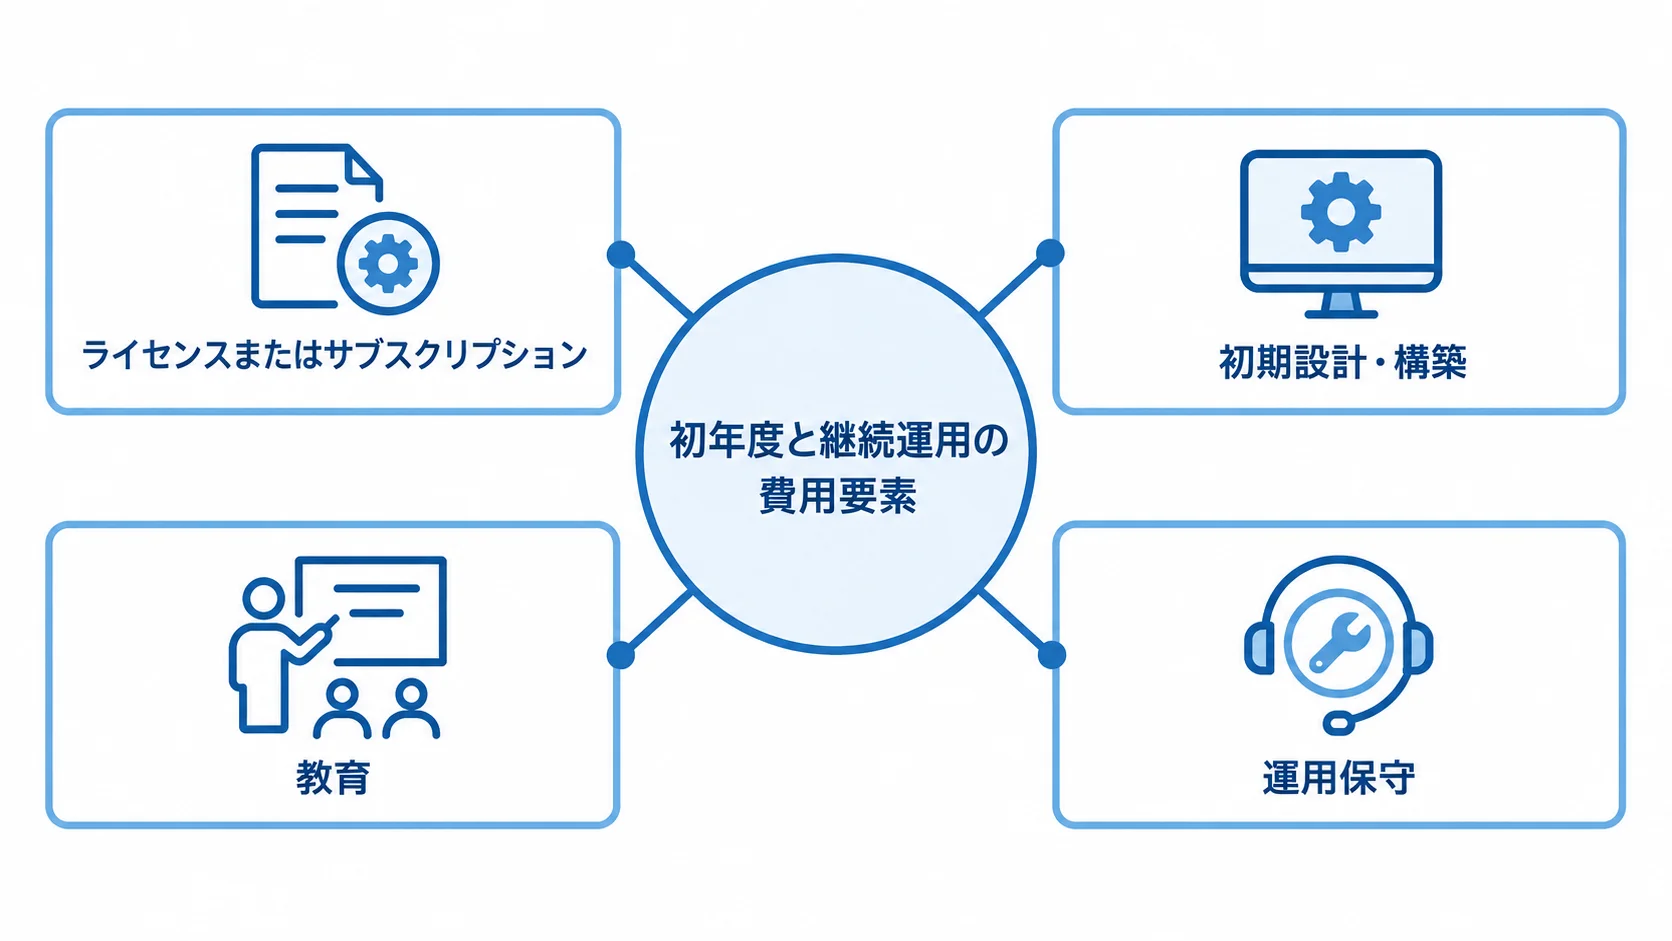
費用は、ライセンスまたはサブスクリプションの費用と、初期設計・構築の費用に分けて考えます。そのほかに、端末登録やキッティング、ID・EDR・ITSM連携の費用があります。さらに、教育や運用保守、端末更改の費用も見込みます。
公開価格は、自社で設定する場合と導入支援を頼む場合の差を示しにくいものです。そこで、2026年8月時点の公式価格と推定レンジをまとめます。
公開価格から見たライセンス費用の目安
製品ごとの公開価格を比べ、既存契約との重複や追加オプションを確かめます。
- Microsoft Intune:1ユーザーあたり月額1,199円相当
- Intuneの試算:100ユーザーで年約143万8,800円です。税別、年払い、既存契約への包含で実負担が変わります。
- Endpoint Central Enterprise:台数に応じた年間価格の例
- UEM・Security:50台が約33万2,000円から約38万8,000円、100台が約56万7,000円から約73万9,000円の例
- UEM・Security:1,000台が約303万3,000円から約439万5,000円の例
ManageEngineは、台数とエディションで価格が変わります。Intuneは、既存契約の機能を確認しないと二重計上になりやすいため、注意が必要です。
Intuneは、Microsoft 365やEnterprise Mobility + Securityに含まれるかどうかでも、実負担が変わります(出典:Microsoft「Microsoft Intuneのプランと価格」、2026年8月確認)。
Enterpriseの年間ライセンス例は、50台で約21万8,000円、100台で約33万4,000円、1,000台で約200万4,000円です(出典:ManageEngine Endpoint Central公式価格表、2026年8月確認)。価格はエディション、ユーザー数、追加オプションで変わるため、発注前に最新の見積を取っておきます。
初期設定・導入支援・連携開発による費用差
初期費用は、台数や連携範囲で変わります。公開価格などをもとにした推定額と、公式FAQの参考価格を比べます。
- 50〜100台のSaaS:初年度70万〜250万円程度の推定です。要件整理、ID連携、ポリシー、試験、教育、手順書を含みます。
- 内製設定:Microsoft 365を活用して設定を内製できれば、上記推定の下限に近づきます。
- 複数連携:複数OSやBYOD、EDR、ITSM連携を含む場合は、上限を超えるおそれがあります。
- 100〜1,000台:複数OS、MFA、EDR、ITSM、SIEM連携で初年度300万〜1,000万円程度の推定です。
- 5,000コンピューターの参考例:導入サービス550万円以上、合計600万円以上、期間4.0〜4.5か月です。
5,000コンピューターの公式FAQ例は、要件確認や詳細設計、構築から、テスト、教育、マニュアル作成までを含みます。マニュアルは50万円以上です(出典:ManageEngine Endpoint Central公式FAQ、2026年8月確認)。
他の推定は、公開ライセンス価格と一般的な業務システム連携の目安に基づいています。なお、公式FAQの価格も、自社案件の確定額ではありません。
ランニングコストの範囲
継続費用には、ライセンス以外の運用作業も含めて考えます。公開価格と、フルスクラッチ開発の推定額をあわせて確かめます。
- LANSCOPEの価格例:月額300円から。iOS・Android向けは年額3,600円の例
- Windows・macOS:操作ログを取得しない場合は年額4,800円、PC管理付きは年額6,000円
- 継続運用:月次レビューや問い合わせ、パッチ例外の対応、ログ保管やSIEM、端末交換と証明書更新、教育と保守を含めます。
- 独自開発:小規模でも300万〜800万円。複数OSや権限、承認、監査、API、運用画面を含むと800万〜2,000万円以上の推定です。
この価格は、契約単位やオプション、初期設定、サポートも含めて年額換算されています(出典:エムオーテックス「LANSCOPE エンドポイントマネージャー クラウド版 価格・プラン」、2026年8月確認)。
独自開発額は、一般的な業務システム開発の相場からの推定で、対象に固有の公開統計ではありません。既製UEMを置き換える場合は、長期の保守まで含めて判断します。
見積もりを取る際のポイント
安く見える提案でも、設計、テスト、教育、運用引き継ぎが別料金になることがあります。そのため、同じ条件で範囲と成果物を分けて見積もってもらいます。
依頼時には、端末台数、OS、拠点、ユーザー、所有形態を示します。そのほかに、対象アプリ、既存契約、連携先、希望時期、運用体制も提示します。
要件と成果物の明確化
見積依頼書では、作業ごとに対象台数、OS、回数、期間、納品物、検収条件を示します。導入支援一式とまとめられていると、どこまでが作業範囲かを判断しにくくなります。
- 準備:現状調査、要件定義、製品選定支援、基本設計
- 構築:詳細設定、ID連携、登録、配布、パッチ、例外申請を含みます。
- 展開:テスト、パイロット、段階展開、教育
- 引き継ぎ:マニュアルと運用引き継ぎ
連携開発では、API方式やデータ項目、同期の方向と頻度を確認します。加えて、エラー処理、認証、監査ログ、個人情報の扱いも確かめます。
資産会計やITSMへ端末台帳を渡す場合、端末IDが一致しないと重複登録が起きます。このため、疎通試験や移行件数の確認、失敗時の再処理も見積もります。
複数社の比較と導入後の体制の確認
製品メーカーだけでなく、導入構築を担うSIや販売パートナーも比べます。そのうえで、製品販売と運用設計・引き継ぎを、それぞれ誰が担うかを確かめます。
- 実績・知見:同種の台数やOS、要件定義、ポリシー設計の経験
- 導入支援:移行、パイロット、国内サポート、受付時間の比較
- 体制・価格:担当者の継続性と価格の透明性
導入後の端末グループ作成、例外承認、未準拠端末の確認を誰が担うかは、提案書で確かめます。2年目から自社だけでは運用できない事態を避けるためです。
成果物には、管理者教育、操作手順書、月次レビューのテンプレート、障害時の連絡先を含めます。更新時の値上げや最低台数、オプション、解約時のデータ返却も確認します。
リスクと追加費用の条件の確認
追加費用が出やすい条件は、事前に洗い出して見積書に記載します。前提と除外項目も含め、台数やOS、連携先が増えた場合の影響を確かめます。
- 環境の変化:台数増加、対応外OS、拠点のネットワーク制約
- 移行の問題:BYODのデータ分離、既存データの不一致、再キッティング
- やり直し:パイロットの再実施も、追加費用につながります。
台数が10%、OSが1種類、連携先が1つ増えた場合の単価や影響を、確認しておきます。
プライバシー要件を後から加えると、手戻りになります。そのため、ログ項目、閲覧権限、保存期間、従業員通知、委託先共有、保管地域をRFPに含めます。法務・人事の確認も、予定に入れておきます。
国家サイバー統括室の「インターネットの安全・安心ハンドブック Ver 5.10」は、2025年3月11日版が公開されています。端末やアカウントの基本対策を、社内説明の確認材料にできます(出典:国家サイバー統括室「インターネットの安全・安心ハンドブック Ver 5.10」、2025年3月)。
よくある質問(FAQ)
導入前に確かめたい費用、期間、既存ツールとの関係、従業員のプライバシーについて、よくある質問を判断材料としてまとめます。
エンドポイント管理システムの導入にはどのくらいの期間がかかりますか?
標準的なSaaSでは、製品選定とPoCに2〜4週間、パイロットに2〜6週間、全社展開に1〜3か月を見込みます。合計で2〜4か月程度が目安です。
拠点、部署、例外、複数OSが多い場合は4〜6か月です。独自画面や複数システムとの連携を開発する場合は、6〜12か月以上かかることもあります。
端末台帳の整備や社内承認を後回しにすると、製品の設定より準備に時間がかかります。
エンドポイント管理システムとEDRは両方必要ですか?
多くの企業では、役割を分けて両方を使う方が安全です。端末管理は、登録、設定、アプリ、パッチ、利用者、ライフサイクルを扱います。
EDRは、端末上の不審な挙動を検知し、調査・対応します。製品間で機能が重なることがあるため、既存のEDRやウイルス対策、条件付きアクセス、SIEMを洗い出します。そのうえで、重複費用と検知漏れの両方を確かめます。
BYOD端末もエンドポイント管理の対象にできますか?
BYODも対象にできますが、会社貸与端末と同じ設定になるとは限りません。端末全体を管理するか、業務アプリやデータだけを管理するかを決めます。
私物の写真や位置情報を取得しない設計、従業員への通知、退職時の業務データ削除、端末交換時の再登録を確かめます。
BYODの利用を強制する場合は、就業規則や社内規程との整合性を、法務・人事と確かめます。
既製製品ではなくフルスクラッチ開発を選ぶべきですか?
管理の中核を自作するより、既製のUEMやMDMを基盤にする方が現実的なケースが多いです。独自に開発するのは、独自画面、資産台帳、承認フロー、既存連携の部分に絞ります。
独自開発では、API変更、脆弱性、証明書更新、サポート終了、監査ログ、24時間対応を考慮に入れます。長期の保守費用まで比べておきます。
独自業務が競争力に直結し、標準製品では対応できない要件がはっきりしている場合に絞ると、判断しやすくなります。
まとめ
開発は、要件整理と選定から始め、設計・開発とテストを経て、稼働と定着の順に進めます。最初に、端末、OS、所有形態、既存のMicrosoft 365やEDR、業務アプリを洗い出します。管理者やプライバシー要件も、あわせて整理します。
MUSTとWANTを分けたうえで、登録、パッチ、ワイプ、ID連携を比べます。さらに、ログ、API、支援、解約時のデータ返却も見ます。判断は、機能数や月額の一覧だけでなく、運用の中身まで含めて行います。
20〜50台のパイロットと判断材料の収集
全社展開やフルスクラッチ開発の前に、代表端末を20〜50台選び、運用上の問題を確かめます。
端末は、Windows、Mac、iPhone、Android、共有端末、BYODを含めます。登録、アプリ配布、パッチ、未準拠判定、ワイプは実際に試し、復旧やログ閲覧も確かめます。
こうして業務への影響、問い合わせ、登録率、運用工数を測ると、必要な製品機能と導入支援の範囲がはっきりします。
費用と運用を含むRFPによる導入後の見通し
費用は、公開ライセンス、初期構築、連携、教育、運用保守、端末更改に分けて考えます。推定額には、根拠と前提を付けます。
- 見積条件:一式表記を避け、台数、OS、作業回数、成果物、検収条件をそろえます。
- 追加費用:発生条件の確認と、導入後の運用費までの比較
- 運用確認:登録率、パッチ適用率、是正時間、紛失時の停止時間の月次測定と、例外・権限の定期的な見直し
▼全体ガイドの記事
・エンドポイント管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。