
エンドポイント管理システムは、端末の種類や規模、導入の工程、運用の条件を分けて押さえると、自社に合う構成を判断できます。
まず、システムの役割と環境別の選び方を確認し、そのうえで、導入と費用、開発会社の選び方、運用を順に見ていきます。各テーマの詳細は、下の関連記事で確認できます。
▼関連記事一覧
・エンドポイント管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・エンドポイント管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・エンドポイント管理システム開発の見積相場や費用/コスト/値段について
・エンドポイント管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
エンドポイント管理システムの全体像
エンドポイント管理システムは、業務ネットワークに接続する端末の情報とルールを、まとめて管理する仕組みです。
対象には、社給PCやスマートフォン、タブレットに加えて、サーバーや店舗・工場の共有端末も入ります。
場合によってはIoT機器も対象になります。
この仕組みの目的は、端末の状態を継続して把握し、リスクのある端末を早く是正できる状態を作ることです。
管理対象になる端末と情報
管理対象は、会社が購入した端末だけとは限りません。業務データにアクセスする機器を洗い出し、対象に含めるかを判断します。
- 端末の範囲:自宅接続のPC、従業員所有のスマートフォン、拠点の共用タブレット
- 例外的な端末:短期貸与端末、サーバー、場合によってはIoT機器
- 収集する情報:端末名、利用者、部署、OS、バージョン、シリアル番号
- 状態と期限:アプリ、暗号化の有無、最終接続日時、リース期限
台帳と実態の差を確かめたうえで、取得する情報は必要最小限に設計します。位置情報や操作履歴を常に取得すると、従業員の監視と受け取られるおそれがあります。
発注側は、取得項目と利用目的、閲覧権限を決め、保存期間と退職後の削除方法もあらかじめ定めておきます。そのうえで、就業規則や社内通知の内容と食い違わないよう合わせます。
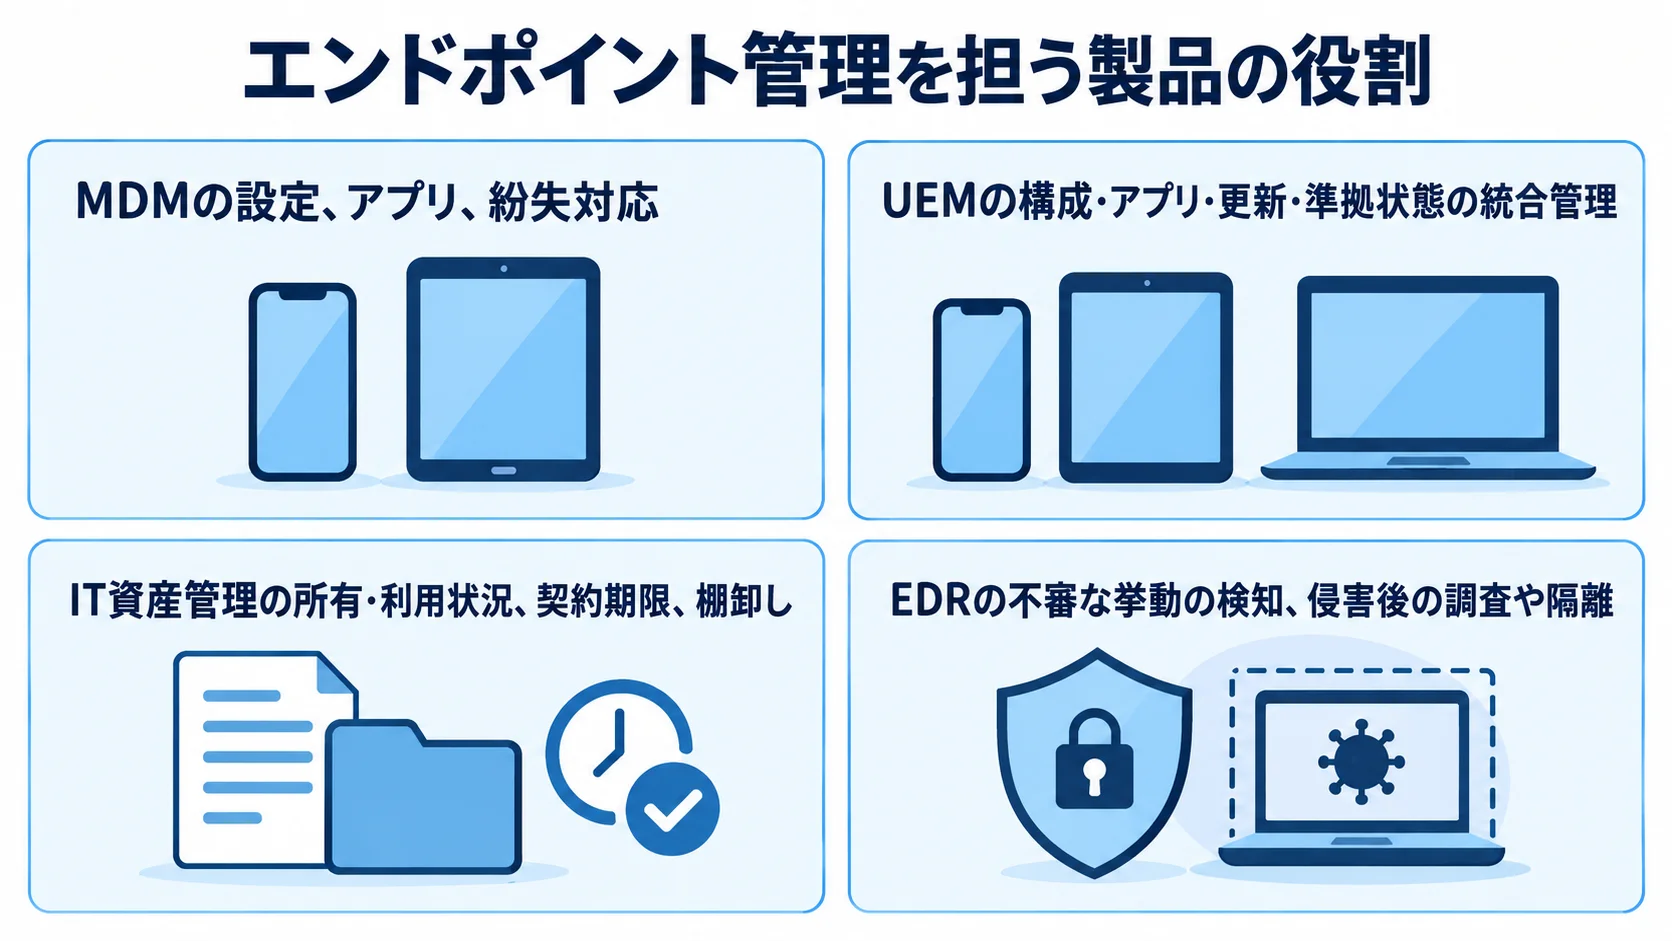
MDM・UEM・IT資産管理・EDRの違い
各製品の役割を整理しておくと、必要な管理機能と連携方法を判断しやすくなります。
- MDM:主にスマートフォンやタブレットの設定、アプリ、紛失対応
- UEM:PCや複数OSも含め、構成・アプリ・更新・準拠状態の統合管理
- IT資産管理:端末やソフトウェアの所有・利用状況、契約期限、棚卸し
- EDR:不審な挙動の検知、侵害後の調査や隔離
MDMでは、パスコードやカメラ、暗号化の設定まで扱います。
UEMは、その範囲にPCなども加えて管理します。
端末管理で安全な状態を保ちつつ、EDRで攻撃の兆候を検知します。
ID基盤やログ分析基盤と連携して、アクセスの可否を判断する構成もあります。
製品を比べるときは、一製品ですべてを実現するのか、複数製品を連携させるのかを分けて確かめます。
主要機能と導入効果
主な機能は、端末情報の収集や登録、構成設定です。さらに、アプリ配布やパッチ管理、脆弱性の状況を把握する機能も含まれます。
また、リモートロックやワイプ、遠隔操作、ログと監査、API連携も含まれます。入社時や異動時の設定を自動化すると、担当者の手作業を減らせます。
退職者の端末やアカウントを速やかに無効化できることや、紛失端末を遠隔で停止できることも、導入効果の一つです。
導入の効果は、台帳の精度に加えて、導入前後の数字で確かめます。数字は、端末の管理、是正と準備、対応状況の3つの面から見ます。
- 端末管理:パッチ適用率、端末登録完了率
- 是正と準備:未準拠端末の是正時間、キッティング時間
- 対応状況:退職者処理の完了時間、問い合わせ件数
費用対効果を見るときは、ライセンスだけでなく、棚卸しやアプリ配布の人件費も含めます。インシデント対応や監査資料の作成にかかる時間も、あわせて比べます。
環境別に見るエンドポイント管理システムの選び方
製品を選ぶときは、機能の一覧よりも先に、端末構成と運用体制から候補を絞ります。OSの種類や、会社貸与端末とBYODの扱い、管理者が専任か兼務かによって、必要な機能と支援の範囲が変わります。
小規模な場合でも、将来の端末増加や組織変更を見込んで選ぶ必要があります。
OS・端末構成による選び方
OSごとに必要な管理機能を確かめておきます。
- Windows中心:登録、更新、暗号化、認証、業務アプリ制御の連動
- macOS・iOS・iPadOSが多い環境:ゼロタッチ登録、構成プロファイル、アプリ配布、端末の利用制限
- Android・専用端末:所有形態や業務専用モードへの対応
複数のOSを一つのコンソールで管理できても、機能の細かさが同じとは限りません。OSによっては、アプリ配布や設定項目が限られる場合があります。
実際の端末で、登録や配布、パッチ、ワイプ、復旧、ログ出力を試し、機能名より運用結果で比べます。
台数と管理体制による選び方
台数と管理者の体制に応じて、必要なポリシーや連携機能を見極めます。
- 50台程度:内製しやすく、設定テンプレートと問い合わせ手順が簡潔な製品
- 100〜1,000台:部署・拠点別ポリシー、例外申請、段階配布、権限分離
- 1,000台超:API、ログ基盤、ITサービス管理、資産会計などとの連携
1,000台を超える場合は、脆弱性管理との連携や、障害時の支援体制も評価します。
管理者が兼務の場合は、標準ポリシーや自動化テンプレートがある製品のほうが定着しやすい傾向があります。一方、専任チームであれば、細かな自動化やAPI連携を活用できます。
担当者が異動しても運用を続けられるよう、設定の理由と変更履歴を文書にして残しておきます。
クラウド・オンプレミス・スクラッチの違い
方式ごとの運用負担と制約を比べて、既製機能で足りる範囲と、個別開発が必要な範囲を分けます。
- クラウド型:サーバー準備や更新の負担を抑え、拠点・在宅端末を管理しやすい
- オンプレミス型:閉域網や独自ルールに合わせやすい
- スクラッチ開発:既存台帳、申請、社内ポータル、監査画面を補完する用途に適する
クラウド型では、保存場所とログ保持期間を確かめます。加えて、障害時の連絡や契約終了後のデータ返却、価格改定の条件も見ておきます。
オンプレミス型では、冗長化やバックアップ、脆弱性対応、バージョンアップを自社で担うことになります。
スクラッチ開発では、OSや端末管理APIの仕様変更に追随する保守体制が必要になります。
まず、独自画面を作る前に、既製機能とAPI連携で解決できる範囲を切り分けておきます。
エンドポイント管理システムの開発・導入の進め方
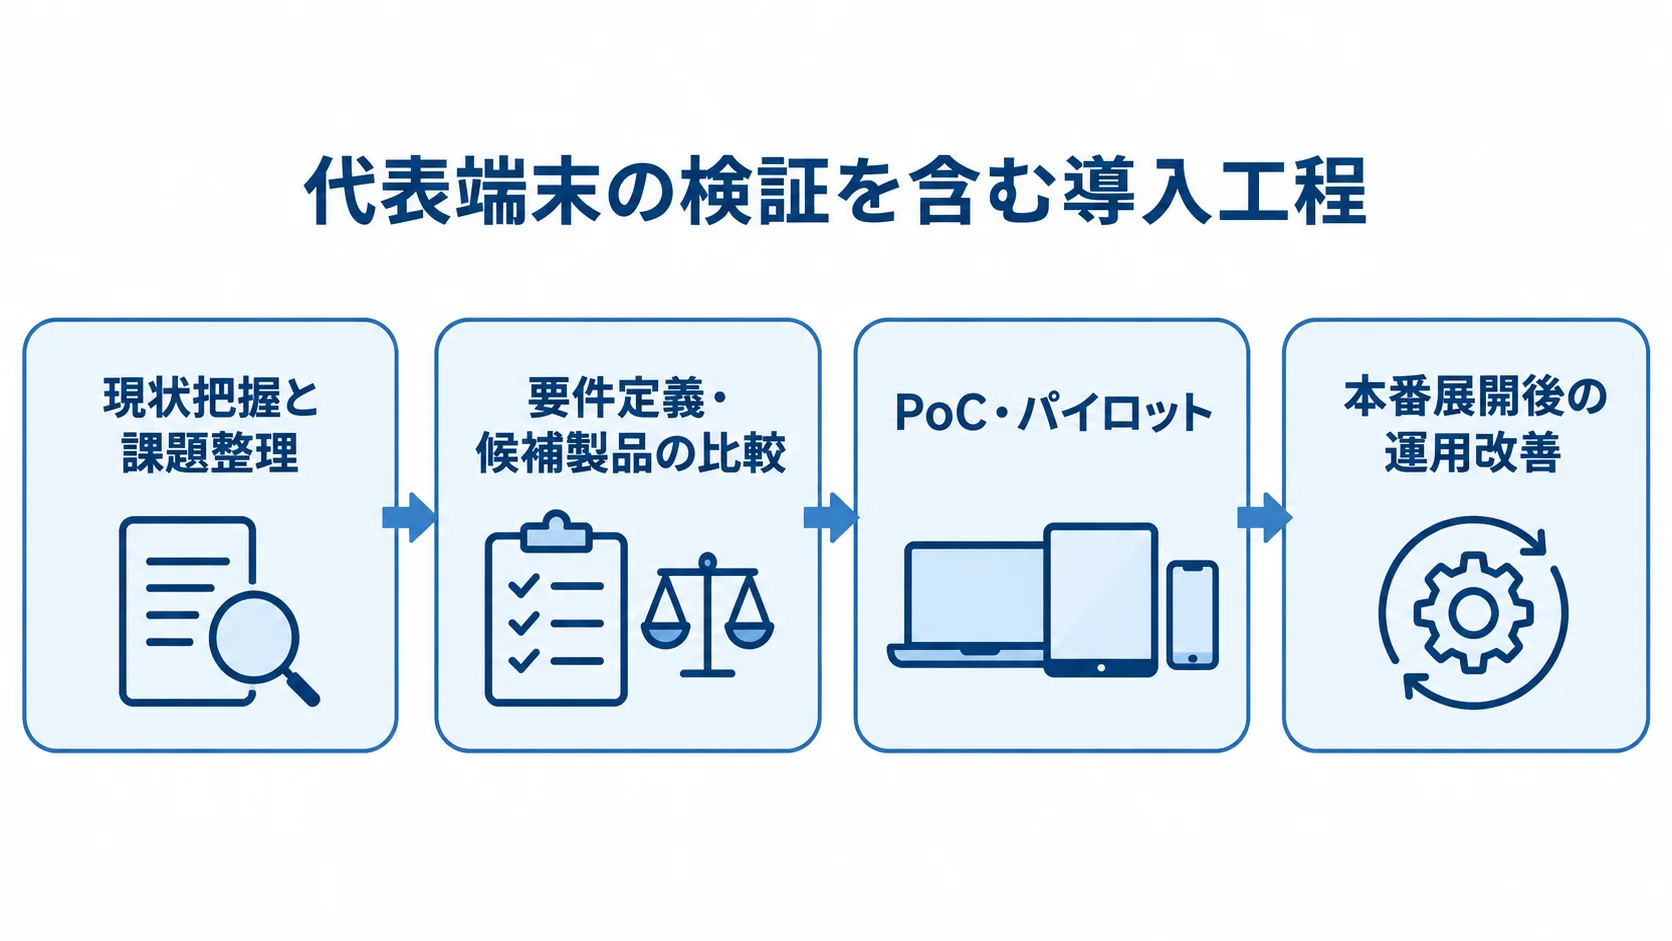
導入は、契約と端末登録の時点で終わるわけではありません。業務への影響を確かめながら、現状の把握から運用の改善まで進めます。
- 現状を把握し、端末と運用上の課題を整理する
- 要件を定め、候補製品を比較する
- PoCとパイロットで代表端末を検証する
- 本番展開後、運用状況を見て改善する
ワイプやUSB制御などの設定は、現場の業務を止めるおそれがあります。そこで、最初から全社一括にはせず、代表端末で検証します。
▶ 詳細はこちら:エンドポイント管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義・企画フェーズ
まず、端末の台数やOS、所有形態を確かめます。
利用者や拠点、ネットワーク、主要アプリも洗い出します。
既存の認証やセキュリティ製品、管理を担当する人も確かめます。
Excelの台帳と接続端末の差や、退職者の端末や共有端末が残っていないかも調べます。
対象は、社給端末、BYOD、サーバー、特殊端末に分けたうえで、同じポリシーを当てはめられるかを整理します。
要件はMUSTとWANTに分けておきます。予算と導入期間に応じて、WANTは後から追加できる形にしておきます。
- MUST:端末登録、資産情報の自動収集、アプリ配布、更新状況の把握
- MUST:紛失時のロック、監査ログ、アクセス制御
- WANT:利用体験の分析、自動修復、詳細レポート、追加自動化
設計・設定・連携フェーズ
設定の対象と、既存システムとの連携範囲を、先に設計しておきます。
- ポリシー:端末グループ、部署別の設定、管理者権限、例外申請の決め方
- 配布と更新:アプリの配布順とパッチの段階適用
- 適用単位:営業、開発、店舗、役員、共有端末、BYODごとの設定の分け方
- 業務への影響:カメラ、USB、位置情報、アプリ制限への影響
- 連携と処理:認証基盤・SSO・EDR・ITSM・ログ分析・資産会計。APIの有無、データの向き、同期頻度、再処理、項目の責任者、退職処理の起点
連携費用は数十万円から100万円程度、期間は1〜3か月程度とされることがあります。ただし、これは個別要件からの推定値で、公式な一律相場ではありません。
PoC・テスト・本番展開フェーズ
代表的な端末と利用者で検証し、業務への影響を確かめてから展開します。
- PoCを2〜4週間、パイロットを2〜6週間を目安に行う
- 登録、設定、アプリ配布、パッチ、ネットワーク外接続、ロック、ワイプ、復旧、ログを試す
- 現場で業務アプリが使えるか、通信量や再起動が許容範囲か確認する
- 部署・拠点ごとに段階展開し、対象端末、担当者、日時、窓口、ロールバックと失敗時の復旧手順を決める
標準的なクラウド導入では、選定とPoCから全社展開までの目安は2〜4か月程度です。一方で、拠点や例外、連携が多い場合は4〜6か月、スクラッチ開発や大規模連携では6〜12か月以上を見込みます。
エンドポイント管理システムの費用相場とコストの内訳
費用は、ライセンス料と導入の作業費に分けて考えます。導入の作業費には、初期設計や設定、端末登録、既存システムとの連携が含まれます。さらに、教育、運用保守、端末の更改も費用になります。
月額や年額のライセンス料だけで予算を組むと、設計やパイロット、問い合わせ対応の費用が後から膨らみます。金額は、2026年8月時点の公開価格と個別要件からの推定を分けて示します。
▶ 詳細はこちら:エンドポイント管理システム開発の見積相場や費用/コスト/値段について
ライセンス料金の目安
公開価格には、台数単位と利用者単位のプラン例があります。
- 基本プラン:50台まで年21万8,000円、100台まで年33万4,000円、1,000台まで年200万4,000円
- 上位プラン:モバイル管理・セキュリティ機能付き。50台年33万2,000円/38万8,000円、100台年56万7,000円/73万9,000円
- 利用者単位:基本は1ユーザーあたり月額1,199円相当、高度な管理の追加は月額599円相当
- 100ユーザーの試算:基本は年約143万8,800円、追加プランは年約71万8,800円(出典: 製品公式価格表、2026年8月確認)
価格は、機能のエディションや契約条件によって変わります。既存の包括契約に機能が含まれることもあるため、同じ機能を重ねて買っていないかを確認します。
導入支援・開発費の目安
導入費は、台数や連携の範囲、含まれる支援作業によって幅があります。
- 50〜100台のSaaS:公開ライセンス、初期設計、ID連携、ポリシー作成、パイロット、教育を含め、初年度70万〜250万円程度
- 100〜1,000台:複数OS、認証、EDR、ITサービス管理、ログ分析まで連携する場合、初年度300万〜1,000万円程度
- 5,000台の公開例:導入サービス550万円以上、マニュアル50万円以上、合計600万円以上
- 公開例の作業範囲:要件確認、設計、構築、テスト、教育、マニュアル作成、受入支援を含み、期間は4か月(出典: 製品公式FAQ、2026年8月確認)
前の二つは、公開価格と一般的な導入作業から算出した推定値で、一律の公式相場ではありません。一方、5,000台の例は、対象台数と作業範囲が明示された参考値です。見積もりが妥当かを確かめる基準として使えます。
総額で比較する方法
初年度と2年目以降を分けて、費用項目と契約条件を同じ見積書で確かめます。
- 費用項目:ライセンス、導入支援、端末登録、連携開発、教育、問い合わせ、保守、追加オプション
- 契約条件:端末増加時の単価、最低契約数、管理者アカウント料金、ログ保存量、API制限
- 運用条件:サポート時間、価格改定条件、専任担当者の月間作業時間
- 比較期間:製品価格だけでなく、3年間の総保有コスト
100台の予算例では、ライセンスが年間約30万〜150万円、導入支援が30万〜100万円です。連携・教育は10万〜50万円です。
初年度の運用準備を含む全体額は、70万〜250万円程度で仮置きします。そのうえで、専任担当者の作業時間も金額に換算しておきます。
エンドポイント管理システムの開発会社・ベンダーの選び方
製品ベンダーと、要件定義から引き継ぎまでを担う開発会社や導入パートナーは、分けて評価します。
既製製品で解決する範囲と個別開発の範囲を決めないまま発注すると、機能の重複や追加費用が起きやすくなります。
実績と対応範囲の確認
導入社数だけでなく、自社の環境との近さや発注後の対応範囲も確かめます。
- 環境との近さ:端末台数、OS構成、拠点数、BYOD、共有端末、既存連携の経験
- 提案範囲:要件定義、ポリシー設計、端末登録、アプリ配布、テスト、教育、運用引き継ぎ
- 担当範囲:製品販売のみか、設定や運用設計まで担うか
- 事例の確認:導入前の課題、管理台数、担当者数、期間、導入後の変化
公開事例には、多数の店舗で約3,000台のタブレットを管理した例があります。この事例では、部門別の構成設定やアプリ配布、情報検索を活用しています(出典: 公開導入事例、2026年8月確認)。
同業種でなくても、台数や運用上の制約が近ければ参考になります。
提案・見積もりの質の評価
提案と見積もりは、運用後の成果や作業範囲、追加費用、支援条件を基準に評価します。
- 成果と運用:登録率の期限・目標値、パッチ是正期限、退職者端末の停止手順を業務フローに具体化
- PoC:対象端末、合否基準、失敗時の切り戻し方法の明記
- 見積もり:作業、数量、単価、期間、担当者、納品物、前提、対象外が書かれていること
- 追加費用と支援:追加作業の費用、変更管理、窓口、契約終了時の返却・移行支援
提案は、機能一覧を写す形ではなく、現状の課題から運用後の姿までを示す内容にします。
ポリシーの追加や再登録、教育、問い合わせは、追加費用になるかを確かめます。現地作業やログ保存期間の変更については、追加費用になるかを個別に確かめます。
契約・移行・ロックインの確認
契約の段階で、次の点を確かめておきます。
- クラウドの管理:保管場所、暗号化、バックアップ、復旧目標、管理者ログ、サブプロセッサー、個人情報の扱い
- データの出力:端末情報をAPIやCSVで出せるか、設定・監査ログをどの形式で持ち出せるか
- 契約終了時:端末を再登録せず移行できるか、データがいつ削除されるか
- パートナー:導入を目的にせず、更新・認証・バックアップ・事故時の連絡を自社の基本対策にできる相手
2025年3月改訂の公的ハンドブックは、端末を最新の状態に保ち、基本設定を確認することを示しています(出典: 国家サイバー統括室「インターネットの安全・安心ハンドブック Ver.5.10」、2025年)。
▶ 詳細はこちら:エンドポイント管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:エンドポイント管理システム開発の発注/外注/依頼/委託方法について
導入後の運用設計とセキュリティ・プライバシー対策
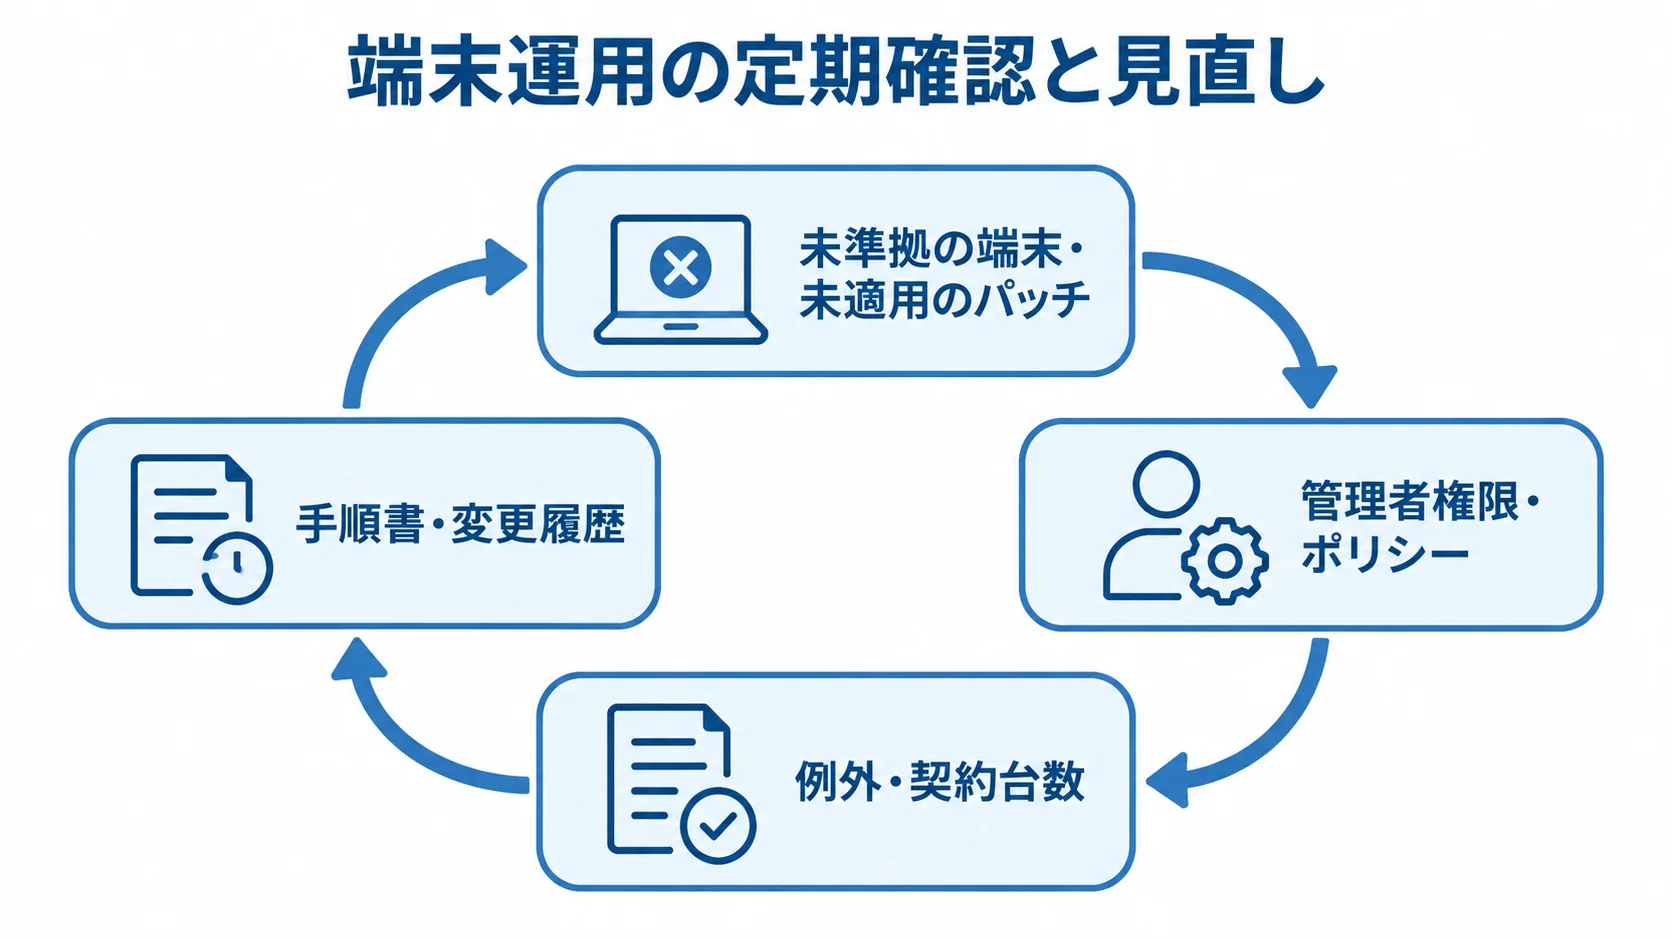
運用を始めたら、端末は登録して終わりにせず、状態を見て是正するサイクルを回します。
月次では、未準拠の端末や未適用のパッチを確かめます。未使用のアカウントや管理外の端末、失敗したアプリ配布も見ておきます。
四半期ごとに、管理者権限やポリシー、例外、契約台数を見直します。担当者の経験だけに頼らず、手順書と変更履歴に残しておきます。
運用KPIの設定
セキュリティの状態と運用の負荷の両方を測り、現状の値から目標を段階的に引き上げます。
- 準拠状況:登録率、正常なハートビートの割合
- 端末保護:OS・アプリのパッチ適用率、暗号化率、MFA利用率
- 是正対応:未準拠端末の平均是正時間、紛失時の停止完了時間
- 管理工数:新入社員1人あたりのキッティング時間、アプリ配布時間、棚卸し日数、退職者処理時間の記録
導入の初月から高い目標を置きすぎると、形だけの例外申請が増えるおそれがあります。まずは現状の値を測り、そこから目標を決めます。
セキュリティの指標に加えて、業務を止めずに安全性を高められたかも確かめます。これらを見ると、定着度を経営層へ説明しやすくなります。
BYODと従業員のプライバシー
BYODを扱うときは、管理の範囲と情報の扱いを先に決めておきます。
- データ分離:会社の業務データと私物データの分離
- 削除範囲:端末全体のワイプと業務領域だけの削除の区別、紛失・退職・端末交換時の扱い
- 利用者への説明:取得する情報と取得しない情報、管理者の閲覧範囲、問い合わせ先
- ログ管理:目的、対象、保存期間、閲覧者、二次利用の定めと、法務・人事・情報システムでの確認
端末の監視と安全管理は分けて考え、必要な情報だけを取得することが、従業員の納得と運用の継続につながります。
よくある失敗と対策
失敗の多くは、機能の不足よりも、対象範囲や運用ルールを決めきれないまま進めたときに起こります。よくある例を4つ挙げます。
- 台帳の不備:不正確なまま全社展開すること
- ポリシーの不一致:BYODと貸与端末に同じ設定を当てはめること
- 検証不足:ワイプの影響の未確認と、パッチ例外の放置
- 契約確認不足:ログ取得の説明や解約時のデータ返却の未決定
対策としては、最初に現状の台帳を検証し、端末の種類ごとにパイロットを行います。
例外には期限と承認者を設け、月次で解消の状況を確認します。
ワイプや端末交換、退職、紛失のほか、ネットワーク外での復旧も訓練しておきます。
担当者が替わっても同じ対応ができるよう、手順を揃えておきます。
よくある質問(FAQ)
導入前によくある質問に答えます。最適な構成は、端末台数やOS、既存契約によって変わるため、PoCと見積もりで確かめてください。
エンドポイント管理システムは小規模企業にも必要ですか?
必要です。少数の端末でも、紛失や退職者のアカウント、未更新の端末、私物端末からのアクセスは起こり得るためです。
最低限の台帳や更新、認証、紛失対応は整えておく価値があります。
50台程度であれば、標準機能に絞り、無理なく続けられる運用から始めます。
MDMとEDRは両方導入する必要がありますか?
端末を日常的に整えて管理する役割と、侵害された後に異変を見つけて止める役割は、守る場面が異なります。そのため、両方を組み合わせる構成が一般的です。
- MDM:端末の登録や設定、アプリ、紛失対応
- EDR:不審な挙動の検知や隔離、調査
ただし、既存契約に近い機能が含まれる場合があるため、発注側は重複するライセンスや管理画面を確かめてから、追加契約を判断します。
BYODの端末も管理できますか?
管理はできますが、会社貸与端末と同じ方法は避けます。業務アプリ単位の管理や、業務領域と私物領域を分ける方式を検討します。
ワイプで私物データが消えないことは、事前に検証します。そのうえで、取得する情報と利用目的を説明し、同意や社内規程、法務上の確認を経てから展開します。
スクラッチ開発と既製製品の導入はどちらがよいですか?
端末管理の基本機能は、既製のクラウド製品やパッケージのほうが、OSや管理APIの変更に追随しやすく、導入も短くなりやすい傾向があります。
スクラッチ開発は、既存の台帳や申請業務との連携、独自の監査画面など、標準機能では埋められない差分に絞るのが現実的です。
独自開発では、初期費だけでなく、継続的な保守や脆弱性対応、仕様変更への追随費用も見積もります。
まとめ
エンドポイント管理システムは、端末の台帳化に加えて、設定、アプリ、パッチを継続して管理する基盤です。認証や紛失対応、監査も、この基盤のうえで続けていく必要があります。
各製品の役割を整理したうえで、端末構成や規模、管理体制に合う方式を選びます。
導入は、現状の把握とMUST/WANTの整理から始めます。そのうえで、20〜50台程度の代表端末を使ってPoCとパイロットを行います。
費用は、ライセンスだけでなく、設計や連携、教育、運用工数まで含めて比べます。さらに、3年間の移行性も見ておきます。
台帳の正確さやBYODのプライバシー、ワイプの業務への影響を確かめます。例外の管理や契約終了後のデータ返却も含め、これらが導入後の失敗を抑える助けになります。
選定時に押さえる要点
端末台数やOSだけでなく、管理者数や既存の認証・セキュリティ基盤、BYOD、ログ保存方針も、要件表にまとめておきます。3年間の総額も、同じ表に書き込みます。
機能の有無に加えて、登録から是正までにかかる業務時間をPoCで確かめます。
導入後の継続的な改善
登録率やパッチ適用率、未準拠端末の是正時間、キッティング時間を月次で確かめ、ポリシーと例外を見直します。
利用者への説明と担当者の教育を続けることで、エンドポイント管理を日常業務として定着させられます。
▼関連記事一覧
・エンドポイント管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・エンドポイント管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・エンドポイント管理システム開発の見積相場や費用/コスト/値段について
・エンドポイント管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。