
Envoyの発注は、目的と対象範囲を整理し、PoCで検証してから契約へ進むのが基本の流れです。本番移行と運用引き継ぎまで進めると、通信基盤を安全に運用しやすくなります。全体像は、次の完全ガイドでも確認できます。
▼全体ガイドの記事
・Envoyのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Envoyの発注対象の範囲
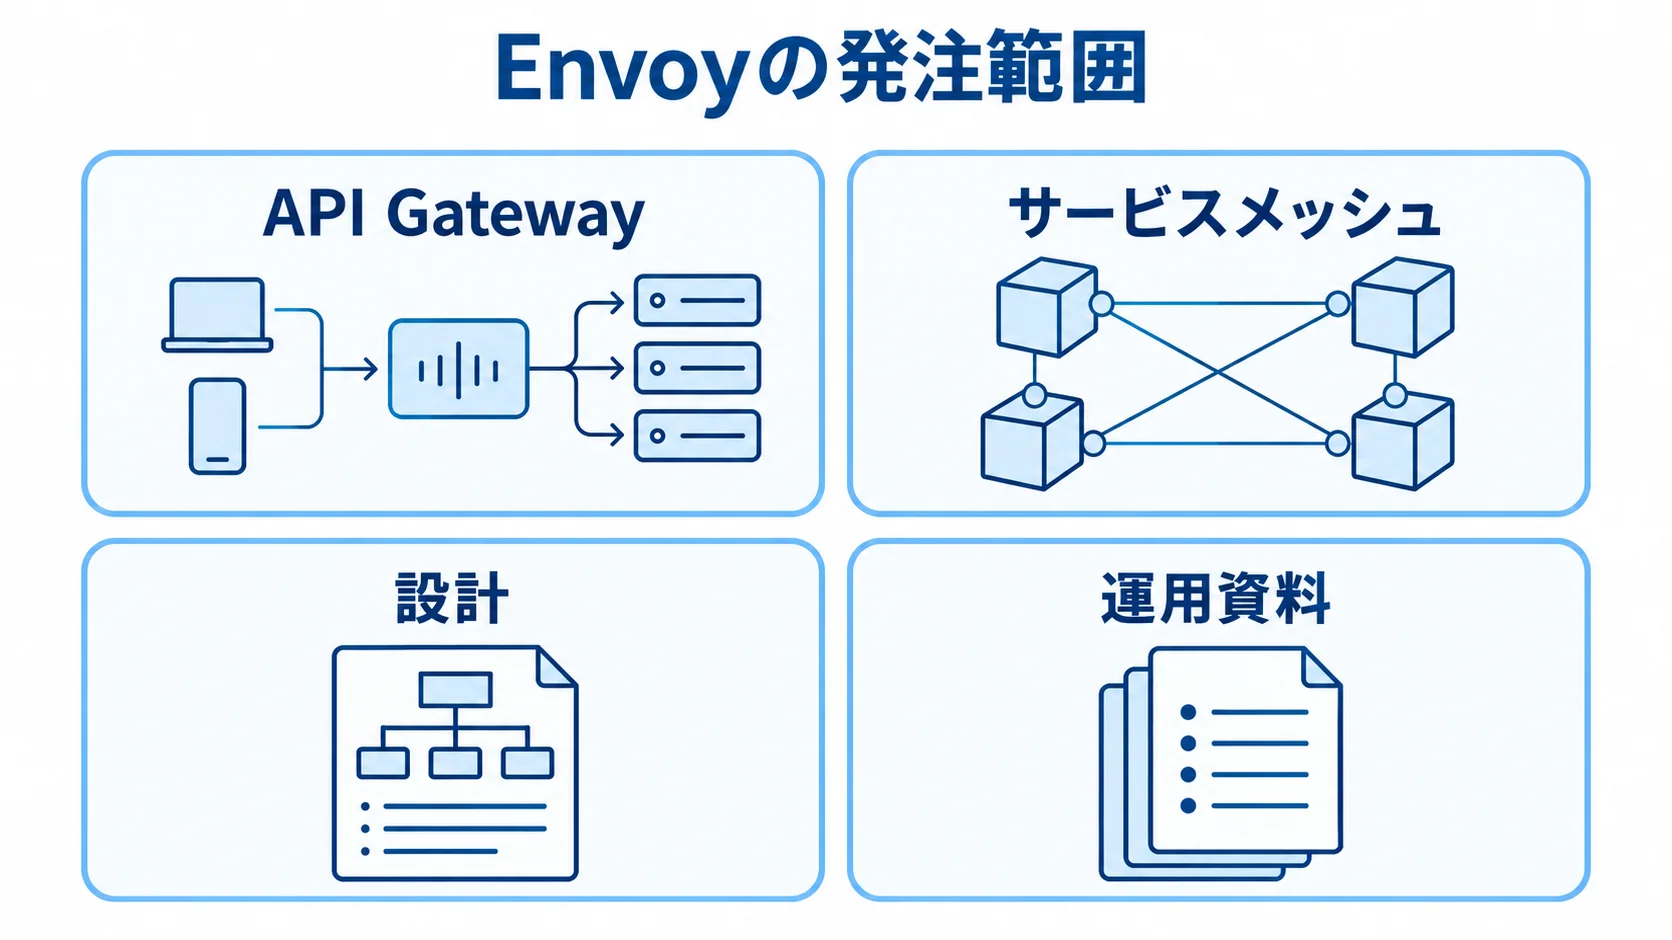
発注対象は、Envoyを使った通信経路全体です。Envoyは業務データを入力するアプリではなく、APIやマイクロサービスの通信を中継・制御するL7プロキシです。
Envoy公式は、アプリケーションの外部プロセスとして動作し、複数言語のサービスの横に配置できる点を特徴として説明しています(出典: Envoy公式「What is Envoy」)。
API Gatewayとサービスメッシュの切り分け
最初に、外部アクセスの入口だけを管理するのか、サービス間通信まで管理するのかを決めます。入口のTLS終端、ホストやパスによるルーティング、認証連携、レート制限が中心ならAPI Gateway構成が候補です。
- API Gateway:Envoy Gatewayやkgatewayなどを使い、外部アクセスの入口を整えます。
- サービスメッシュ:多数のサービス間でmTLS、認可、分散トレーシング、カナリアリリースを統一します。
サービスメッシュでは、IstioなどのコントロールプレーンとEnvoyを組み合わせます。API Gatewayとサービスメッシュの両方を同時に発注すると、範囲、費用、移行期間が増えます。そのため、まず外部公開APIの一部でPoCを行い、アクセスログ、レイテンシ、5xxエラー、認証失敗を確認します。
Envoyの成果物の範囲
発注書に「Envoy導入」とだけ書くと、納品物の認識がずれやすくなります。そこで、必要な成果物を具体的に明記します。
- 設計:現状通信の洗い出しとアーキテクチャ設計。
- 構築物:EnvoyまたはIstioの設定、KubernetesやクラウドのIaC。
- 運用資料:証明書の発行・更新、監視、負荷試験結果、切り戻し、運用引き継ぎ。
アプリのタイムアウトやリトライを、アプリ側とEnvoy側のどちらが担うかを決めます。xDSを配布するコントロールプレーンの運用者や、証明書失効時の対応者も定めます。責任範囲が曖昧だと、障害時に「設定は納品済みなので対象外」とされるおそれがあります。
Envoyのシステム開発を発注する進め方
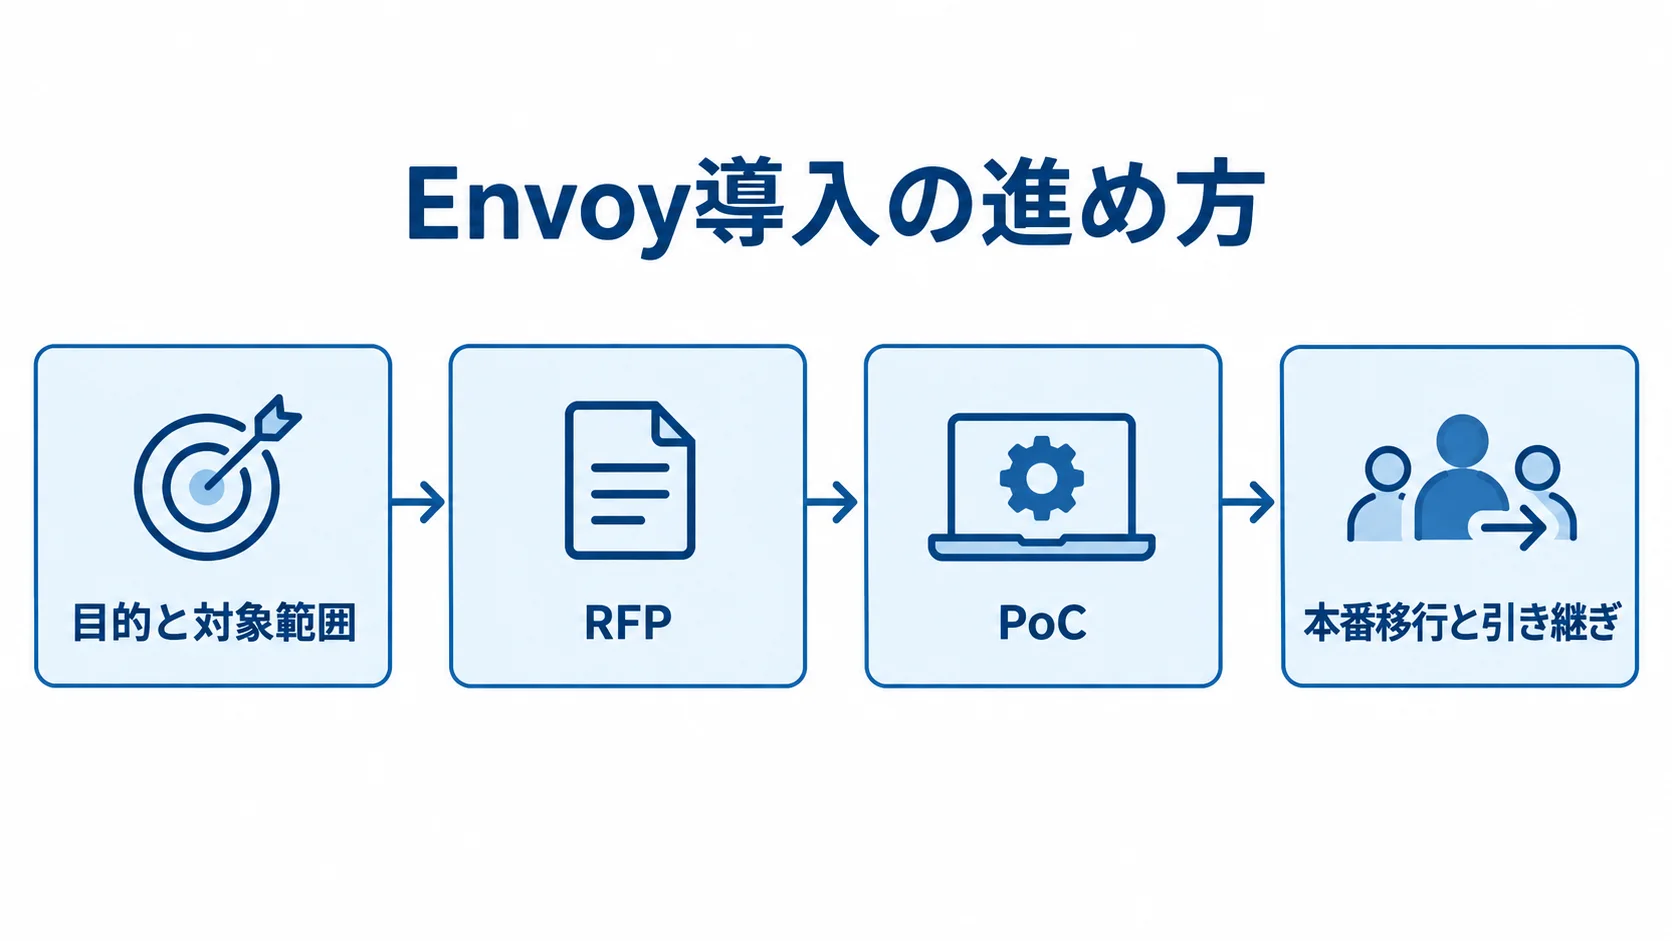
要件を一度に決めて大規模な構築へ進むより、目的と範囲をそろえ、短い検証を挟む方が安全です。その検証では、遅延、5xx、証明書期限切れ、xDS管理サーバー停止、Podの急増も再現します。
目的と対象範囲の決定
最初の打ち合わせでは、技術名より業務上の目的を確認します。たとえば、API障害時の影響範囲を限定する、外部APIの認証とレート制限を統一する、複数サービスを段階的にリリースする、監視情報を集約する、といった目的が考えられます。
目的をEnvoyの導入だけに置くと、導入後の改善を評価できません。そのため、対象サービス数、通信プロトコル、ピーク時のRPS、許容レイテンシ、可用性目標も整理します。
既存のKubernetesやクラウド、認証基盤も確認します。1〜3サービスの開発環境と、10〜50サービスの本番メッシュでは、必要な管理基盤、監視、切り戻し方法が変わります。
RFPに書く通信と失敗条件
RFPでは、通信構成、負荷情報、受入試験の条件を明確にします。
- 通信情報:サービス構成、入口・出口、TLS証明書、認証、ログ、運用条件。
- 負荷情報:ピークRPSや同時接続数をアクセスログで確認し、未測定項目は未確定と明示。
- 失敗条件:正常系と障害時の挙動を受入試験で確認。
RFPには、サービス一覧と依存関係、入口と出口の通信を書きます。TLS証明書の発行元、認証方式、ログ保存期間、運用時間帯も記載します。HTTP/1.1、HTTP/2、gRPC、TCPの利用状況も含めます。
受入条件には、タイムアウト、再試行、サーキットブレーカー、ヘルスチェックの失敗を含めます。加えて、DNSやサービスディスカバリの停止、証明書切れ、認証トークンの不正、xDS管理サーバーの停止も想定します。
障害時にリクエストが増幅しないよう、アプリ側とEnvoy側の再試行回数、待ち時間、対象エラーを一つの表で管理します。
PoCで確かめる効果と運用負荷
PoCでは、重要度が高く依存関係の比較的少ない1〜3サービスを対象にします。そのうえで、導入前後のレイテンシ、エラー率、障害検知時間を比べます。
- 通信制御:基本ルーティング、TLS終端、認証、レート制限。
- 可観測性:アクセスログ、メトリクス、分散トレース。
- リソース:サイドカー利用時のアプリCPU・メモリとEnvoy追加分。
設定の配り方は、静的YAMLにするか、xDSのRESTまたはgRPCストリーミングによる動的配布にするかを選びます。小規模な入口用途であれば、静的設定から始めることもできます。
複数クラスタや多チームで運用する場合は、設定を検証、承認、配布し、ロールバックする仕組みが要ります。さらに、PoCの終了条件を先に定めておくと、未達だったときに構成を縮小または変更できます。
本番移行と引き継ぎの受入条件
本番では、全サービスを一度に切り替えず、カナリアリリースや段階的なトラフィック移行を使います。切り替えの前に、戻し方と連絡先を確かめます。
- 旧経路:旧経路へ戻す手順と目標時間。
- 設定・証明書:設定を前のバージョンへ戻す手順と証明書の再発行手順。
- 監視:アラート誤作動時の連絡先。
切り戻しの目標時間は、SLAや運用設計に合わせて決めます。納品時には、設定ファイル、IaC、CI/CDを受け取ります。ダッシュボードやアラート、更新手順、脆弱性対応の分担、障害時の連絡表も含まれます。
自社の担当者が設定変更とログ確認を実行できる操作研修を含めると、委託先への過度な依存を減らせます。
Envoyの発注で選ぶ契約形態
要件が確定した作業と、検証しながら決める作業が混在します。PoCや現状調査は準委任、本番構築のように成果物が明確な作業は請負、運用改善は月次の準委任が現実的です。
契約名だけで判断せず、成果物、責任範囲、変更時の扱いを確認します。
準委任が向く調査と伴走
準委任は、作業時間や体制に対して報酬を支払う契約です。現行環境の洗い出し、通信設計、PoC、技術選定、運用改善など、調査の結果で次の作業が変わる案件に向いています。
EnvoyとKubernetesに詳しい担当者がいて、自社チームで設定や試験を進めたい場合にも適しています。ただし、成果物が不要になるわけではありません。
提出物には、週次報告、設計判断の記録、設定変更履歴を含めます。試験結果、未解決課題、次月計画も、提出物として定めます。さらに、作業時間だけが積み上がらないよう、PoCの検証項目と終了条件も合意しておきます。
請負が向く範囲と完成条件
請負は、合意した成果物の完成を目的とする契約です。環境と完成条件を定義できる作業であれば、請負として検討できます。
- 対象例:単一クラスタのAPI Gateway、TLS終端、ログ・メトリクス、CI/CD、負荷試験。
- 受入条件:機能、想定RPS、エラー率、可用性、設定のロールバック、ドキュメント。
サービス数や認証方式の変更、マルチクラスタ化、夜間運用の追加が生じた場合に、費用と納期をどう扱うかを契約に書きます。
ソースコードやIaC、Envoy設定、テストコードの著作権も確認します。第三者OSSのライセンス表示も、あわせて確かめます。
PoC・構築・運用で契約を分ける方法
不確定要素が多い案件では、最初から大規模な請負にせず、段階ごとに契約を分けられます。各段階の終了時に、構成、費用、リスク、次の発注範囲を見直せます。
- 第一段階は準委任で現状調査とPoCを行います。
- 第二段階は請負で本番を構築します。
- 第三段階は準委任または保守契約で運用を支援します。
発注側は、各段階に意思決定者を置きます。技術責任者に加えて、セキュリティ、法務、インフラ運用、アプリ開発、現場業務の代表者が確認に加わると、認証やログ、保守時間の見落としを防げます。
契約の境界と社内承認の時期を、工程表に組み込みます。
Envoyのシステム開発の費用相場
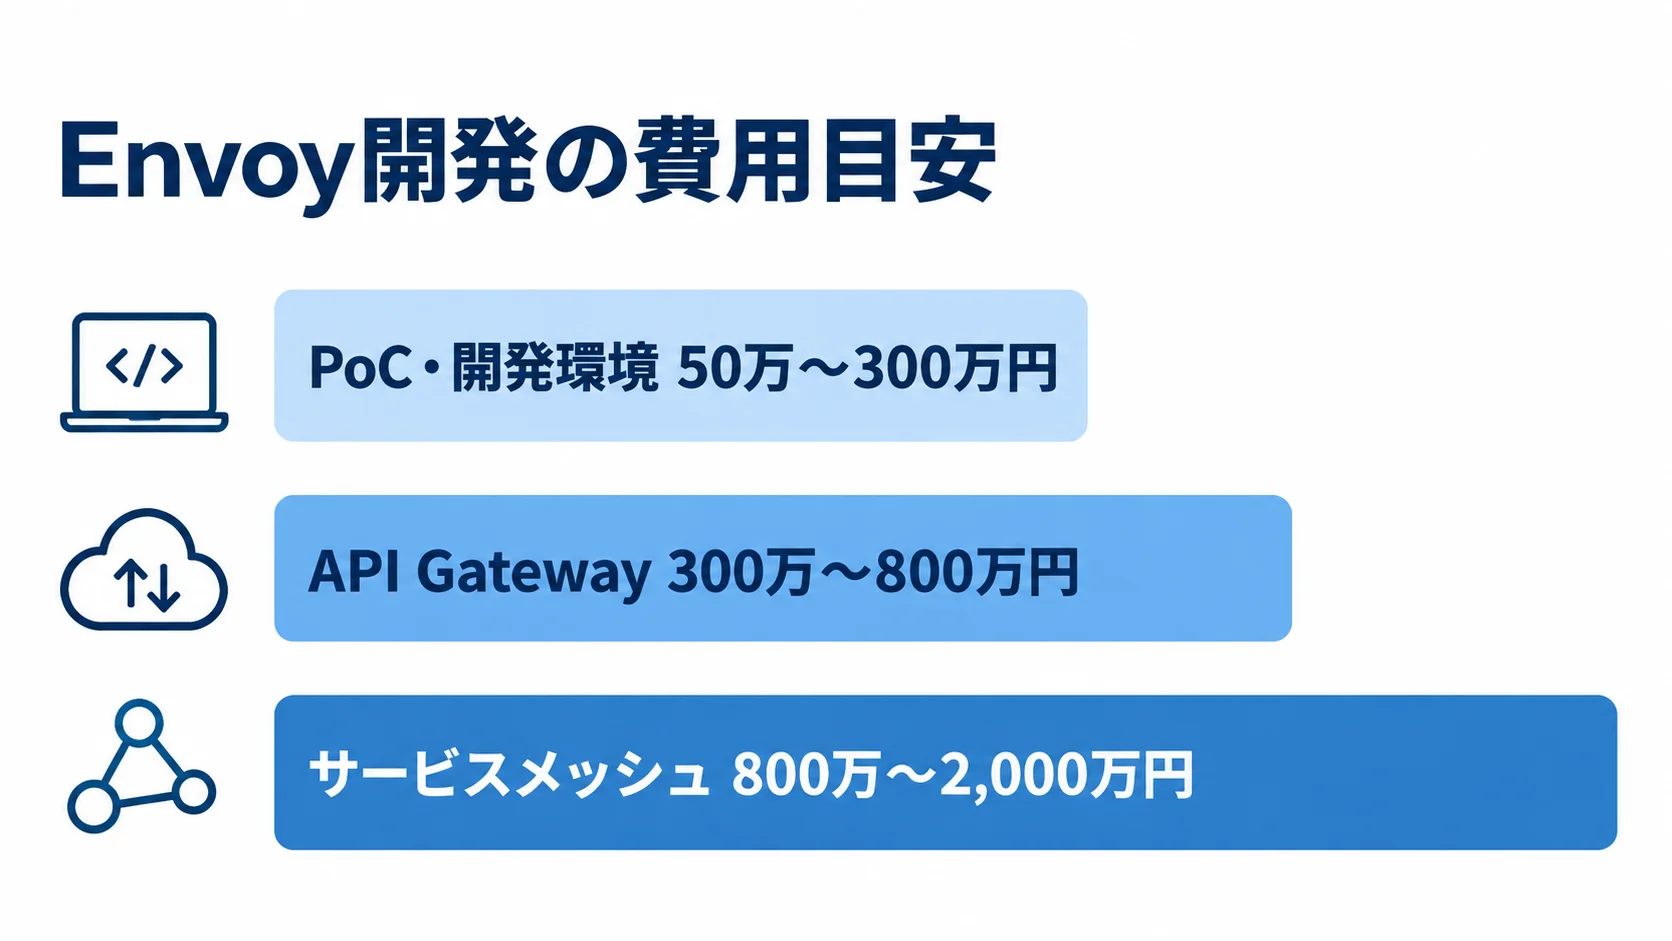
費用を左右するのは、Envoyのライセンス料ではなく、設計・構築の範囲と運用体制です。Envoy Proxy本体のライセンス購入費は原則0円ですが、周辺環境や保守には費用がかかります。
Kubernetesやクラウド、コントロールプレーンに加えて、監視や証明書も必要です。移行、教育、保守も、あわせて見込んでおきます。
次に示す金額は、公定価格ではなく、類似するクラウドネイティブ業務システムの相場と工数から算出した、2025〜2026年の発注目安です。
PoC・開発環境の費用目安:50万〜300万円
PoCの費用と期間は、既存環境を使えるかどうかと、検証する機能の範囲で変わります。
- 費用・期間:1〜3サービスで50万〜300万円程度、2週間〜2か月程度。
- 実施内容:基本ルーティング、静的設定、TLS、簡易ログ・メトリクス、負荷試験。
既存のKubernetesやCI/CDを使える場合は、下限に近づきやすくなります。反対に、環境構築、認証連携、分散トレース、障害試験まで含めると、上限に近づく傾向があります。
この金額には、性能測定、設定レビュー、障害シナリオ、切り戻し、結果報告が含まれます。インストール作業だけの価格ではありません。
試験を省くと、本番移行後に再試行や証明書の問題が見つかることがあり、そのぶん追加費用が発生しやすくなります。
本番API Gatewayの費用目安:300万〜800万円
本番構築の費用と期間の目安を、規模別に示します。
- API Gateway:単一クラスタで300万〜800万円程度、2〜4か月程度。
- サービスメッシュ:10〜50サービスで800万〜2,000万円程度、4〜8か月程度。
- 大規模基盤:2,000万〜5,000万円以上となる可能性。
API Gatewayの費用には、TLS終端、認証連携、レート制限、冗長化が含まれます。加えて、ログ・メトリクス、CI/CD、負荷試験、運用手順も含みます。
既存の入口基盤を置き換える場合は、移行の工数も加わります。DNS、WAF、ロードバランサー、認証プロバイダーに加え、利用者への影響も調べる必要があるためです。
サービスメッシュの費用には、Istioなどの管理基盤、mTLS、段階リリースが含まれます。さらに、分散トレース、移行、教育も対象になります。
大規模基盤の費用は、複数リージョン、災害復旧、24時間監視、多数チームの権限管理を含む場合の目安です。
クラウドと保守のランニングコスト
ランニングコストは、クラウド、追加リソース、保守に分けて見積もります。
- EKS料金:標準サポート中のKubernetesバージョンは1クラスタあたり0.10米ドル/時間、拡張サポートは0.60米ドル/時間。
- クラウド実費:小規模本番は月数万円〜数十万円、大規模メッシュは月数十万円〜数百万円の可能性。
- 保守費:初期開発費の年15〜25%程度、または初期費用の月額5〜15%程度を仮置き。
このEKS料金の出典は、AWS「Amazon EKSの料金」(2026年確認)です。単純計算では、標準サポートが月約73米ドル、拡張サポートが月約438米ドルになります。
EC2、Fargate、EBS、ロードバランサーは別料金です。ログ、データ転送、パブリックIPv4も、別料金として見込みます。加えて、サイドカーはサービスごとにCPUとメモリを使い、ログやトレースの保管量も増やします。
保守費は、対応時間、対象バージョン、脆弱性パッチ、障害対応を含めて再計算します。
Envoyの委託先を選び、見積を比較するポイント
委託先は、Envoyの設定経験だけでなく、通信基盤を本番で運用できるかどうかで選びます。公開された技術情報や事例に加え、対応クラウドやKubernetes、Istio、Gateway APIの経験も確かめます。
TLS・mTLS、可観測性、アップグレードの経験も確認します。一般的なWeb開発会社に依頼する場合は、xDS、証明書、障害時の切り戻し、運用監視まで担当できるかを質問します。
公開実績と担当者の経験の確認
実績は、Envoyを使ったかどうかだけで判断せず、構成や試験内容まで尋ねます。
- 構成:API Gatewayかメッシュか、サービス数とクラスタ数。
- 採用製品:Envoy単体、Istio、Envoy Gatewayのどれか。
- 運用品質:mTLS、障害試験、アップグレードの設計。
採用する構成でのmTLSや認証の設計方法も確認します。さらに、提案担当者が、実装担当者や運用担当者と同じ経験を持つかも見ます。
設定レビューやPoCの場で、タイムアウト、再試行、サーキットブレーカー、ログマスキング、xDSの信頼境界を説明できるかを見ます。
担当者の交代条件と、交代後の引き継ぎ方法も契約前に決めます。
見積で比べる作業範囲
複数社の見積は、同じ項目をそろえて比べます。対象には、要件定義から設計、環境構築、設定、アプリ改修までに加え、テスト、移行、教育、保守も含めます。
負荷試験や障害試験が見積に含まれていないと、後から追加費用が発生しやすくなります。そのため、作業ごとに人日、人月、担当ロール、前提、除外事項も確認します。
- 工程:要件定義、設計、環境構築、設定、アプリ改修。
- 検証・移行:テスト、移行、教育、保守。
- 見積条件:人日、人月、担当ロール、前提、除外事項。
見積書には、想定サービス数、RPS、クラスタ数、環境数を明記してもらいます。対応時間、ログ保管期間、証明書方式も書いてもらいます。
外部製品のライセンスとクラウド費も確認します。初期費用と月額費用は分けて示してもらい、Envoy本体はライセンス0円でも、商用サポートやマネージドサービスは別料金かどうかを確かめます。
アップグレードとサポート終了の選定条件
製品の更新間隔と終了日は、保守や移行の条件に関わります。Envoy Gatewayのサポート情報も確認します(出典: Envoy Gateway公式「Release Announcements」、2026年確認)。
- Envoy Gateway:四半期ごとのマイナーリリース、各版6か月サポート。
- AWS App Mesh:2026年9月30日にサポート終了(出典: AWS「Service Meshes – AWS App Mesh」、2026年確認)。
導入時の版を固定するだけでなく、更新検証、脆弱性パッチ、設定互換性の確認も保守範囲に含めます。AWS App Meshを利用中なら、移行計画も見積に含めます。
新規に採用するかどうかは、終了日、既存設定との互換性、移行先、移行期間、運用体制を比べて判断します。マネージドサービスを使う場合も、アプリの依存関係、権限、ログ費用、設定変更の責任は残ります。
Envoyを外注するときのセキュリティ・運用条件
Envoyは通信を制御する基盤なので、機能要件と同じ水準でセキュリティと運用条件を決めます。
RFPには、外部・内部通信のTLSまたはmTLS、JWT・OAuth・RBAC、管理ポートの閉域化、xDS管理サーバーの認証を記載します。
監査ログやアクセスログのマスキング、脆弱性パッチの責任分界も定めます。また、個人情報やアクセストークンがログに出ないことも、受入条件に含めます。
Envoyと周辺製品の責任分界
WAF、認証基盤、秘密情報管理、脆弱性管理、個人情報保護は、周辺のサービスと分けて考えます。そのため、Envoyと周辺サービスとの境界を設計します。
- 外部防御:WAFやクラウドのロードバランサー。
- 認証・証明書:利用者認証はIdP、証明書の発行・失効は認証局や証明書管理。
- 監査:ログ基盤。
未検証のxDS設定が機密性・完全性・可用性に及ぼすリスクも、委託先に説明してもらいます。また、設定の承認者、本番配布者、緊急停止やロールバックの担当を決めておくと、設定変更が新たな障害経路になることを防ぎやすくなります。
SLOと障害対応の契約条件
監視項目、保守契約、サービス全体の測定方法を、あわせて決めます。
- Envoy監視:性能、接続、エラー、再試行、証明書、xDSの状態。
- 保守契約:平日日中か24時間365日か、一次切り分け時間、重大障害の連絡方法、脆弱性情報を受けてからの対応期限、対象版、月次報告。
- SLA:アプリ、クラウド、DNS、認証基盤を含むサービス全体の測定方法。
監視項目には、CPU・メモリ、同時接続数、リクエスト数、レイテンシを含めます。さらに、4xx・5xxのエラーと上流接続エラーを確認します。また、再試行回数とサーキットブレーカーの状態を見ます。証明書期限とxDS更新失敗も確認対象です。
アプリのメトリクスと合わせたダッシュボードで、遅延したサービスを追跡します。
引き渡し資料と権限の確認
本番の引き渡しでは、運用に必要な設定・資料と製品情報を、そろえて受け取ります。
- 運用資料:設定ファイル、IaC、CI/CD、ダッシュボード、アラート、証明書更新、秘密情報の保管場所、ログのマスキング方針、障害対応、アップグレード、廃止手順。
- 製品台帳:Envoy、Istio、Envoy Gateway、Kubernetes拡張、監視エージェントの版とライセンス。
委託先の個人アカウントや共有パスワードは残さず、自社のID管理と最小権限に移します。
著作権表示、ライセンス条件、商用サポート期間も記録し、移行や監査に備えます。
よくある質問(FAQ)
Envoyの発注では、費用、導入範囲、契約、委託先、既存サービスの扱いを確認します。相談の段階で条件をそろえておくと、提案の内容を比べやすくなります。
Envoyは無料なので開発費も無料ですか?
いいえ。Envoy本体のライセンス購入費は原則0円ですが、開発費や運用費はかかります。設計、Kubernetesやクラウド構築、認証・証明書を分けて見積もります。監視と負荷試験は別の項目として扱い、移行、教育、保守の費用も見込みます。
Envoyの開発はどのような会社に依頼すればよいですか?
Envoy、Kubernetes、クラウド、認証、監視、CI/CDを横断して設計できる会社が候補です。
実績では、API Gatewayかメッシュか、サービス数やクラスタ数、mTLS、障害試験、更新、運用引き継ぎを確認します。
AWS App Meshを使っている場合はどうすればよいですか?
AWSは、AWS App Meshのサポートを2026年9月30日に終了すると案内しています。そのため、既存サービスやEnvoy設定、仮想サービスとルートを洗い出します。認証、監視、デプロイ方法も確認します。
移行先の候補には、ECS Service ConnectやIstio・Envoy Gatewayなどがあります。互換性、移行期間、切り戻し方法を比べる調査は、早めに発注します。
最初から大規模なサービスメッシュを導入すべきですか?
必ずしも必要ではありません。単一の小規模アプリで通信経路が単純なら、API Gatewayや既存ロードバランサーで目的を満たせる場合があります。
複数サービスの認証、暗号化、可観測性、段階リリースを統一したい場合は、PoCで運用負荷を測ってから、メッシュへ拡張します。
まとめ
まとめると、Envoyの発注対象は、API Gatewayまたはサービスメッシュを含む通信基盤全体です。目的と対象、RPS、認証、TLS・mTLSを整理し、監視、切り戻し、運用時間と合わせてRFPに記載します。
発注判断で押さえる要点
発注判断では、開発規模ごとの費用目安と、見積で分けて確認する費目を押さえます。
- 開発費の目安:PoC・開発環境で50万〜300万円、本番API Gatewayで300万〜800万円です。
- メッシュ費用:10〜50サービスで800万〜2,000万円程度です。公定価格ではなく、範囲、既存環境、可用性、移行、運用体制による推定レンジです。
- 見積の比較:人件費、クラウド、商用サポート、保守、追加ライセンスを分けて比較します。
次に準備する資料
相談時には、サービス一覧と依存関係、通信量、現行構成図を準備します。加えて、クラウドやKubernetesの版、認証・証明書の方式を整理します。監視画面、障害履歴、希望時期も用意します。AWS App Mesh利用中なら、2026年9月30日の終了を踏まえた移行調査も依頼し、条件をそろえて複数社から提案と見積を受けると、委託先を選びやすくなります。
▼全体ガイドの記事
・Envoyのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。