
Envoyのシステムは、入口の通信制御、API Gateway、サービス間通信の管理の三つに分けて考えると、自社に必要な範囲を判断できます。
種類、進め方、費用、発注先、運用とセキュリティの順に、押さえたい点をまとめました。詳しい内容は、下の関連記事をご覧ください。
▼関連記事一覧
・Envoyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Envoyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Envoyのシステム開発の見積相場や費用/コスト/値段について
・Envoyのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Envoyのシステムの概要
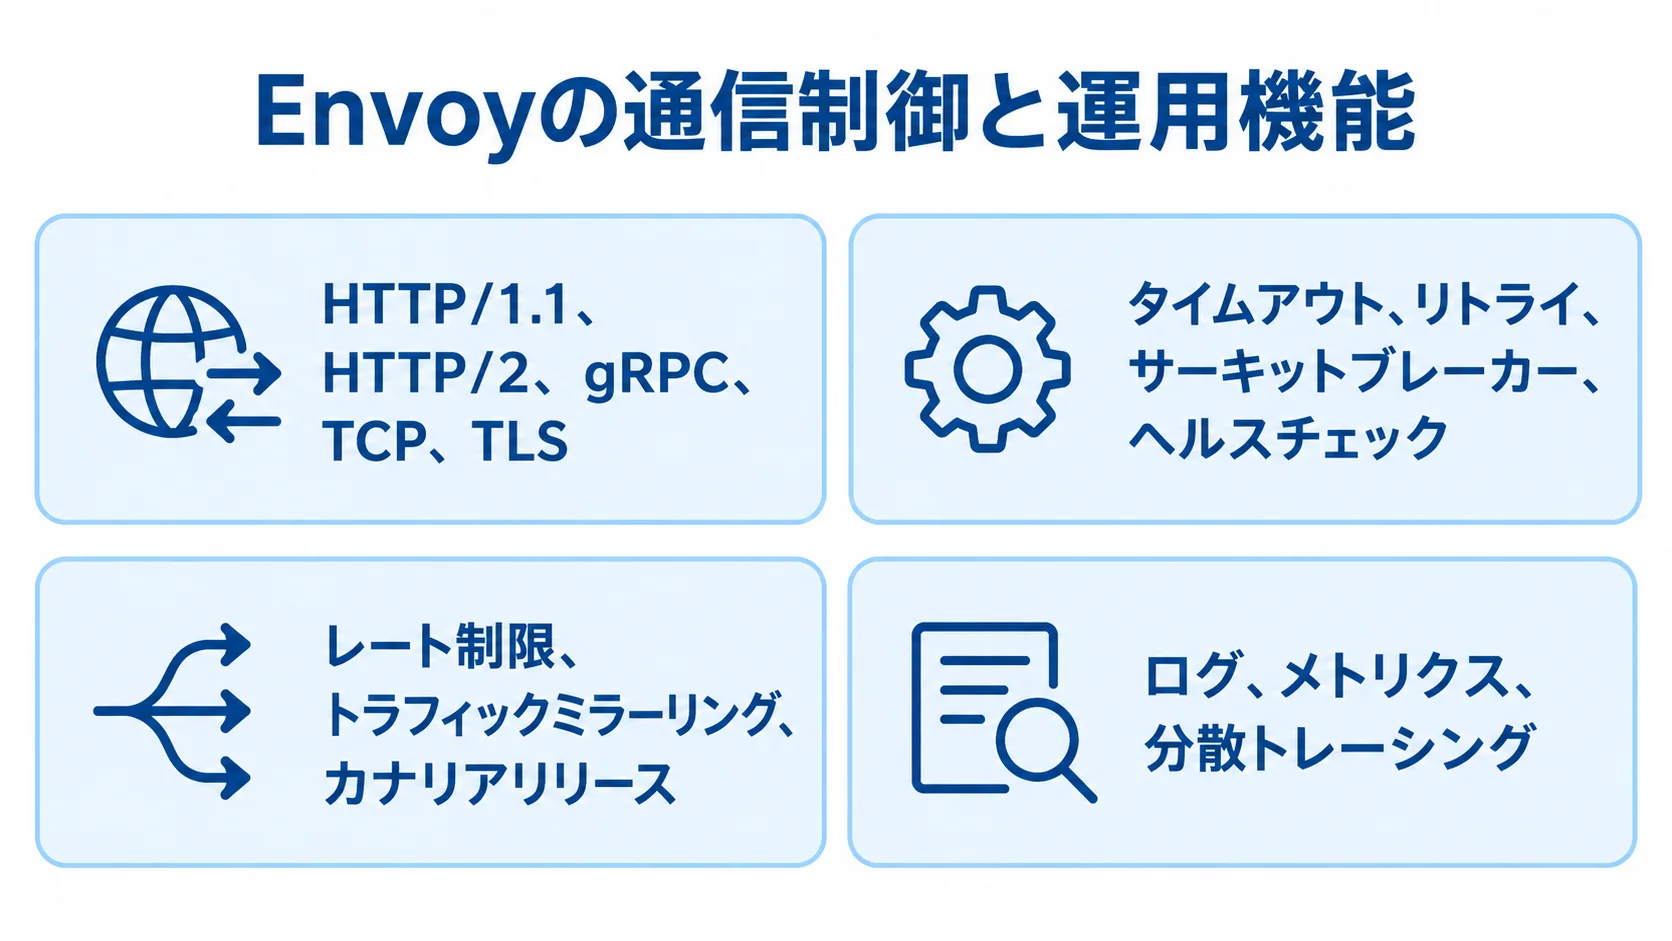
Envoyは、アプリケーションの外側で動く高機能なプロキシです。このため、言語が異なるサービスにも、共通の通信ルールを適用できます。
公式ドキュメントでは、外部プロセスとして配置でき、サービスの横にサイドカーとして置ける点が特徴とされています(出典: Envoy公式ドキュメント、2026年)。
Envoyが担う役割
Envoyは、利用者や別のサービスからのリクエストを宛先へ届ける役割を担います。ホスト名、パス、HTTPヘッダー、メソッドに応じて転送先を切り替え、複数のサーバーへ負荷を分散することもできます。
- 対応プロトコル:HTTP/1.1、HTTP/2、gRPC、TCP、TLSの通信を扱えます。
- 障害対策:タイムアウト、リトライ、サーキットブレーカー、ヘルスチェックを設定できます。
- 通信制御:レート制限、トラフィックミラーリング、カナリアリリースの設定。
- 可観測性:ログ、メトリクス、分散トレーシングで、遅延やエラー箇所を把握できます。
リトライを増やすと、障害時の負荷をかえって増幅させることがあります。そのため、回数と対象エラーは慎重に設計します。
データプレーンとコントロールプレーン
Envoyの構成では、通信を処理する役割と、設定を配る役割を分けて考えると構成を整理できます。
- データプレーン:届いたリクエストを受けて、宛先へ転送します。
- コントロールプレーン:宛先、証明書、適用ポリシーの管理。
- 設定方式:1〜3サービス程度ならYAMLの静的設定で始められます。規模が大きくなり複数クラスタへ配る場合は、動的設定APIのxDSが一般的です。
- xDSの管理:誤設定は広範囲の通信停止につながるため、変更承認、スキーマ検証、ロールバック、管理ポート保護を要件に含めます。
Envoyのシステムの種類と導入範囲
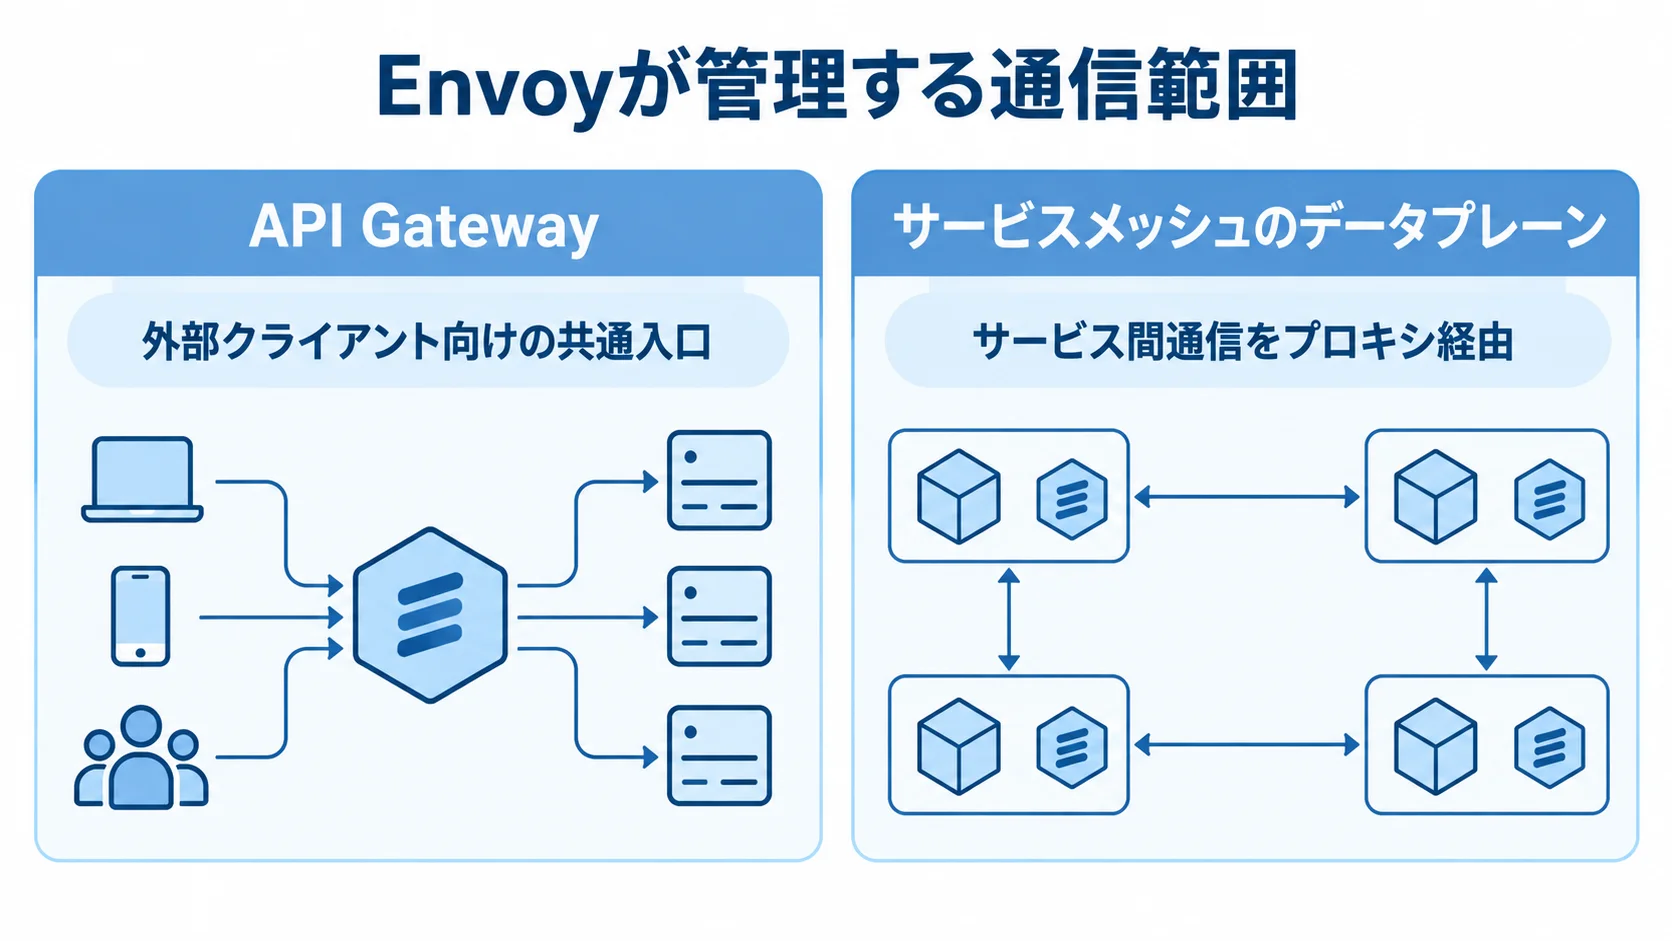
導入範囲は、外部からの入口だけを制御する構成と、サービス間通信も管理する構成の二つに大別できます。
必要以上に広げると運用の負荷が増えます。そのため、管理する通信と担当者を先に決めておきます。
エッジプロキシ・リバースプロキシ
入口にEnvoyを置くかは、公開の方法と必要な通信制御を見て判断します。
- 集約できる機能:TLS終端、認証連携、ホスト・パス別ルーティング、レート制限、ヘルスチェック。
- 向いている場面:複数のAPIを一つのドメインで公開する場合や、旧システムから段階的に移行する場合。
- 選定の観点:複雑なルール、gRPC、細かな制御、統一監視のどれが必要かを見て選びます。
- 小規模で単純な経路:全サービスにプロキシを入れる必要はなく、従来型のリバースプロキシやロードバランサーで足りることもあります。
API Gateway
API Gatewayとして使うと、外部のクライアント向けに共通の入口を作れます。さらに、認証・認可、APIキー、JWT検証、利用量制限、バージョン別の振り分け、レスポンス監視を、各APIへ適用できます。
管理するAPIが増えるほど、設定をコードで管理し、レビューと自動テストを通して反映する運用が効いてきます。
Envoyには通信制御に集中させ、業務ロジックやデータ変換はアプリケーションや専用サービスに分けます。そうすると、障害の切り分けや将来の変更が容易になります。
サービスメッシュのデータプレーン
サービスメッシュでは、各サービスの近くにEnvoyをサイドカーとして配置し、サービス間の通信をプロキシ経由にします。
- 共通ポリシー:mTLS、サービス単位の認可、分散トレーシングを管理できます。
- 段階制御:カナリアリリースや障害時の遮断を適用できます。
- 標準化:多数のサービスを複数のチームで運用する環境で、通信ルールをそろえられます。
一方で、サイドカーごとのCPUやメモリ、設定の同期、証明書の更新を、継続して気にかける必要があります。さらに、メッシュの更新や障害時の経路確認も加わります。
サービスが少なく、内部通信の要件も単純なら、全面導入はせず入口のGatewayから段階的に始めるほうが安全です。
サイドカーを使わない方式でも、通信ポリシーの担当者と監視の範囲を決めておきます。
Envoyのシステム開発の進め方
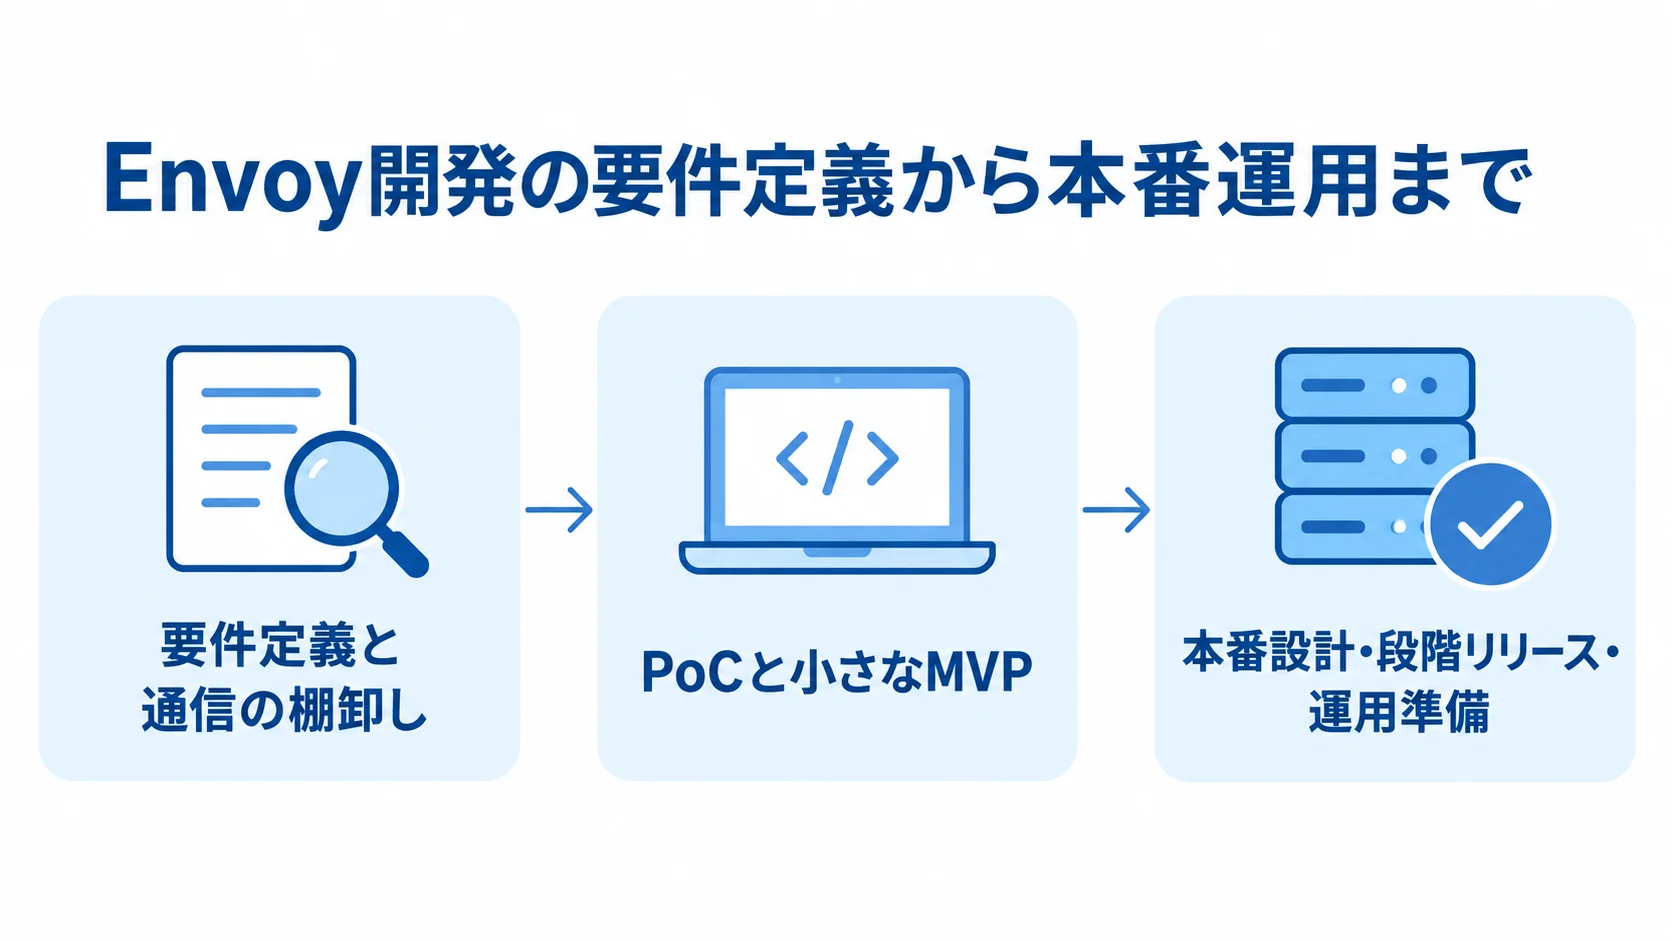
まず通信の状況と障害時の動きを定めます。そのうえで、要件定義、PoC、設計・実装の順に進めます。続いて、テスト、段階リリース、運用改善へ移ります。この順で進めれば、障害が起きたときに判断がつかない事態を防げます。
要件定義と通信の棚卸し
要件定義では、通信の現状、必要な制御の範囲、障害時の対応を具体的に決めます。
- 通信範囲:対象サービス、利用者、通信経路、プロトコル、ポートを一覧にする。
- 性能条件:ピーク時のリクエスト数、許容レイテンシ、タイムアウト、エラー率を記録する。
- 制御対象:個人情報の有無を確かめたうえで、入口だけか、サービス間にもmTLSや認可を適用するかを分ける。
- 障害ケース:証明書切れ、名前解決失敗、バックエンド遅延、5xx、xDS停止、Pod急増、認証失敗を想定する。
- 対応手順:検知の担当、切り戻し先と期限、確認するログを決め、機能要件と運用要件をつなぎます。
PoCと小さなMVP
PoC(概念実証)では、小さな範囲で設定、失敗時の動作、負荷を確かめます。正常なリクエストが通っただけで合格とせず、失敗時の振る舞いまで見ることが大切です。
- 対象範囲:1〜3サービス程度で静的設定の基本ルーティングを確かめ、必要に応じて動的設定、認証、メトリクス、トレースを加えます。
- 影響範囲:まず一部のサービスに絞り、設定ミスの影響と性能上のボトルネックを分けて評価します。
- 障害試験:遅延や5xxを起こして、タイムアウトとリトライが想定どおり動くかを確かめる。
- 負荷試験:CPUやメモリ、接続数、キュー、バックエンド負荷、ログ量を測り、追加コストとレイテンシを数値にして比べる。
本番設計・段階リリース・運用準備
本番設計では、冗長化やゾーン障害への備えといった基盤の部分から、監視、ログ保管、権限管理までを一体で決めます。DNSや証明書の発行・更新、設定配布、CI/CDも、同じ設計の中で扱います。
設定は手作業で変えず、Gitでレビューしてから、スキーマ検証と自動テストを通して適用します。この流れなら、変更履歴と切り戻し手順も残せます。
- 開発環境とステージングで、まず動きを確かめる。
- 少数の利用者と限定したサービスへ広げる。
- 新旧の経路を一定期間並行稼働させ、成功率、p95レイテンシ、5xx、リトライ率、CPUやメモリ、証明書の状態を比べる。
Envoy Gatewayは、マイナーリリースが四半期ごとで、各マイナー版のサポート期間は6か月と案内されています。そのため、更新テストも計画に含めておく必要があります(出典: Envoy Gateway公式リリース方針、2026年)。
Envoyのシステム開発費用の目安
Envoy本体のライセンス購入費は原則0円ですが、本番システムの開発費は無料ではありません。
費用がかかるのは、設計、KubernetesやVM、ロードバランサー、コントロールプレーンなどの基盤です。さらに、認証局や監視、ログ保管、テスト、更新、24時間運用にも費用がかかります。
下の金額は、クラウドネイティブな業務システムの構築範囲から算出した2025〜2026年の発注目安で、Envoy専用の定価ではありません。
▶ 詳細はこちら:Envoyのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と期間
費用と開発期間は、PoCから複数クラスタ構成まで、規模によって変わります。
- PoC・開発環境:1〜3サービス、静的設定、基本ルーティング、簡易負荷試験の範囲で50万〜300万円程度、2週間〜2か月が目安です。
- 単一クラスタの本番API Gateway:300万〜800万円程度、2〜4か月が目安です。
- 10〜50サービスのメッシュ:800万〜2,000万円程度、4〜8か月が目安です。
- 大規模基盤:マルチクラスタ、複数リージョン、災害復旧、24時間監視を求める場合、2,000万〜5,000万円以上、8〜12か月以上になることがあります。
単一クラスタの本番API Gatewayでは、まずTLS終端、認証連携、レート制限を含めます。そのほか、冗長化、ログ・メトリクス、CI/CDまでが範囲に入ります。
10〜50サービスのメッシュでは、コントロールプレーンやmTLS、段階リリース、分散トレースに加えて、既存サービスの移行と利用者教育が必要です。
実際の見積は、サービス数だけでなく、ピークRPSや可用性、既存認証、データ転送、夜間対応の有無によっても変わります。
人件費・クラウド費・保守費の内訳
人件費の中心は、要件定義、ネットワーク設計、設定実装、認証・証明書連携です。このほか、負荷試験や移行、運用設計にも人手がかかります。
- PM:月90万〜150万円程度。
- SE:月65万〜110万円程度。
- プログラマー:月50万〜90万円程度。
- テスター:月45万〜80万円程度。
工程ごとの配分は、要件定義10〜12%、設計・環境構築22〜24%、実装48〜50%、テスト15〜17%を目安にすると、見積の項目を比べやすくなります。
一部のクラウドでは、Kubernetes管理クラスタの標準サポートが0.10、拡張が0.60米ドル/時間です(出典: クラウド基盤公式料金表、2026年)。
1ドル150円で換算すると、標準サポートは月約1.1万円、拡張は約6.6万円になります。
ワーカーノードやロードバランサー、ストレージは別料金です。IPv4やデータ転送、監視、ログにも、別途費用がかかります。サイドカーのCPUやメモリも含め、負荷試験の後に月額を計算し直します。
見積もりでは、保守費を初期開発費の年15〜25%、または月額で初期費用の5〜15%として仮に置けます。費用は、保守にどこまでを含めるかで変わります。パッチや更新、証明書の扱いは、その代表例です。監視と障害対応、設定変更と容量見直しも、範囲を分けて見積もります。そのため、対応時間と対象を契約に明記します。
Envoyの開発会社・ベンダーの選び方
発注先は、一般的なWeb開発の実績だけでなく、通信基盤を設計・運用できるかで評価します。設定を書けることと、本番障害や更新に対応できることは、別の能力です。
候補が公開している実績に加えて、提案時の質問への答え方や、設計書・IaC・運用手順を引き渡す姿勢も確認します。
Envoy・Kubernetes・認証の実務力
Envoy単体、Gateway APIを使う構成、サービスメッシュ、独自xDSのうち、どこまで対応できるかを確かめます。
さらに、KubernetesのIngressやService、Gateway、証明書、サービスディスカバリ、ネットワークポリシーについても、扱えるかを確かめます。
OIDC、JWT、OAuth、RBAC、mTLSをどう組み合わせるかを、説明できるかが大切です。
- 証明書:発行・更新・失効の担当者をどう決めているか。
- xDS停止:既存設定と切り戻しの扱い。
- リトライ:負荷増幅を検知するメトリクスの有無。
- ログ:個人情報やトークンを残さない方法を示せるか。
回答が製品名を並べるだけで終わらず、障害時の手順と責任の分かれ目まで示されるかを見極めます。
成果物・保守・契約範囲
契約の前に成果物と保守の範囲を決めておき、納品後に自社で運用する部分と責任の分かれ目を明らかにします。候補の比較軸や発注前の質問項目は、以下の関連記事で整理しています。
- 構築成果物:構成図、通信一覧、Envoy設定、xDS仕様、IaC、CI/CD定義が揃っているかを確かめる。
- 運用成果物:ダッシュボード、アラート条件、負荷試験結果、障害対応と証明書運用の手順。
- 変更権限:自社で設定を変えられないと、ベンダーへの依存が強まり、軽微な変更でも追加費用がかかります。
- 保守条件:対応時間、一次切り分け、夜間・休日の連絡、重大障害の目標復旧時間。
- 保守対象:脆弱性パッチ、更新、設定変更について、費用と範囲を分けて見る。
特定のマネージドサービスには、2026年9月30日にサポート終了予定と公式に案内されたものもあります。採用する際は、終了条件と代替構成、移行期間、設定の互換性を確かめます(出典: サービス提供元の公式サポート告知、2026年)。
▶ 詳細はこちら:Envoyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Envoyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Envoyのシステム開発の発注/外注/依頼/委託方法について
Envoy導入後の運用とセキュリティの注意点
導入後の品質は、継続的な監視と変更管理で決まります。通信状態だけでなく、レイテンシ、ステータスコード、リトライ率、接続数、メモリも監視します。また、設定同期の状態と証明書の有効期限も見て、SLOと結び付けます。
TLS・mTLS・認証認可の管理
通信の暗号化、アクセス制御、ログ保護を組み合わせることで、Envoyと周辺基盤の安全性を保ちます。
- 暗号化:外部通信はTLS終端、内部通信は必要に応じてmTLSを使い、証明書チェーンの検証と更新は自動で行う。
- 認証・認可:JWTやOAuthで利用者を認証し、サービス間では送信元、操作、環境に応じて認可します。
- 管理経路:管理用ポートとxDSは業務通信から分け、信頼できる管理サーバーだけが設定を配れるようにする。
- ログ保護:アクセストークン、パスワード、個人情報、決済情報をログに出さないよう、ヘッダーやクエリをマスキングします。
- 記録管理:閲覧権限、保存期間、削除手順。
日本の業務システムでは、委託先管理、安全管理措置、監査証跡、インシデント時の報告経路も、周辺の認証・監視基盤と合わせて確かめます。
可観測性とバージョンアップ
監視では、サービスごとにリクエスト数と成功率を確認します。遅延は、p50、p95、p99のレイテンシで見ます。エラーは4xx・5xxと上流接続エラーに分けて追います。
リトライやサーキットブレーカーの作動、キュー、CPUやメモリも監視します。分散トレーシングの相関IDをそろえておくと、複数サービスをまたぐ遅延箇所を追いやすくなります。
- 変更点と設定の互換性を確かめる。
- ステージングで負荷試験を行う。
- 少量のトラフィックでカナリアを試す。
- 問題があればロールバックする。
Envoy本体では2026年4月23日に1.38.0が公開され、複数の安定版が並行して管理されています(出典: Envoy公式バージョン履歴、2026年)。
古い版のまま固定せず、サポート期限や脆弱性、依存するコントロールプレーンとの互換性を、定期的に見直します。
よくある質問(FAQ)
Envoyの導入を検討するときによく出る質問をまとめました。自社のサービス数や通信量、認証方式、運用体制に当てはめて、確かめてください。
Envoyは小規模なシステムにも必要ですか?
単一の小規模なアプリで通信経路が単純なら、必ずしも必要ではありません。入口のTLS終端や負荷分散だけで要件を満たせる場合は、既存のロードバランサーやリバースプロキシのほうが運用しやすいこともあります。
将来のサービス分割、gRPC、細かなトラフィック制御、統一された可観測性が必要なら、小さなPoCで効果と運用負荷を比べます。
Envoyは無料なので開発費もかかりませんか?
Envoy本体はオープンソースのため、ライセンス購入費は原則かかりません。一方で、要件定義や設計、基盤の構築には費用がかかります。さらに、証明書や認証、監視、テスト、更新、保守も、費用の対象です。
見積書では、Envoy本体、周辺基盤、導入作業、運用保守を分けて示してもらうと、「無料」という言葉による誤解を防げます。
発注前に何を準備すればよいですか?
発注前には、対象サービスと通信経路、ピーク時のリクエスト数を用意しておきます。加えて、プロトコルと認証方式、TLSと証明書の現状も整理しておきます。
許容レイテンシ、障害時の目標復旧時間、個人情報の有無も、あわせて整理しておきます。全サービスが未確定でも、最初に移行する1〜3サービスと将来の範囲を分けておけば、PoCと本番の見積を分けてもらえます。
リトライを設定すれば障害に強くなりますか?
リトライは一時的な通信失敗から回復できる一方、障害中のサービスへ送り続け、負荷を増幅させることがあります。
対象エラー、回数、間隔、指数バックオフ、リクエストの冪等性、サーキットブレーカーを組み合わせて設計します。そのうえで、リトライ率とバックエンド負荷も監視してください。
決済や登録など、同じ処理が二重に実行されると問題になる場面では、特に慎重な設計が必要です。
Envoyのシステム開発を成功させるポイントまとめ
導入を判断する基準
EnvoyはAPI Gateway、リバースプロキシ、サービスメッシュのデータプレーンとして使われ、通信を共通のルールで制御します。
言語に依存せず、ルーティングやTLS・mTLSを組み合わせて使えます。さらに、認証連携やレート制限、障害対策、可観測性も組み合わせられます。
発注前の確認事項
成功のポイントは、Envoyを段階的に導入する前提で、発注前に導入範囲や検証、費用、運用の責任の分かれ目を明らかにすることです。
- 導入範囲:入口だけか、サービス間通信まで含めるかを決め、通信と障害を洗い出す。
- 事前検証:1〜3サービスのPoCで、性能や監視、切り戻しを試す。
- 費用と契約:Envoy本体、基盤、導入、保守を分けて示す。責任は、証明書、xDS、ログマスキング、更新、24時間対応について定める。
- 適合性:複数チームで通信ポリシーを統一するなら有力ですが、単一アプリで経路が単純なら過剰になることもあります。
- 運用体制:通信の課題をどこで解決するか、導入後の運用を誰が担うかを決めてから、構成と発注先を比べます。
▼関連記事一覧
・Envoyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Envoyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Envoyのシステム開発の見積相場や費用/コスト/値段について
・Envoyのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。