
Envoyのシステム開発は、要件整理から運用定着まで6つのフェーズを順に進めます。中心になるのは、要件整理で対象通信と成功条件を決めることと、段階稼働で本番へ少しずつ移すことです。この順で進めると、通信の信頼性と変更の安全性を高められます。
Envoyの全体像は、下記の完全ガイドにもまとめています。
▼全体ガイドの記事
・Envoyのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Envoyのシステムの全体像
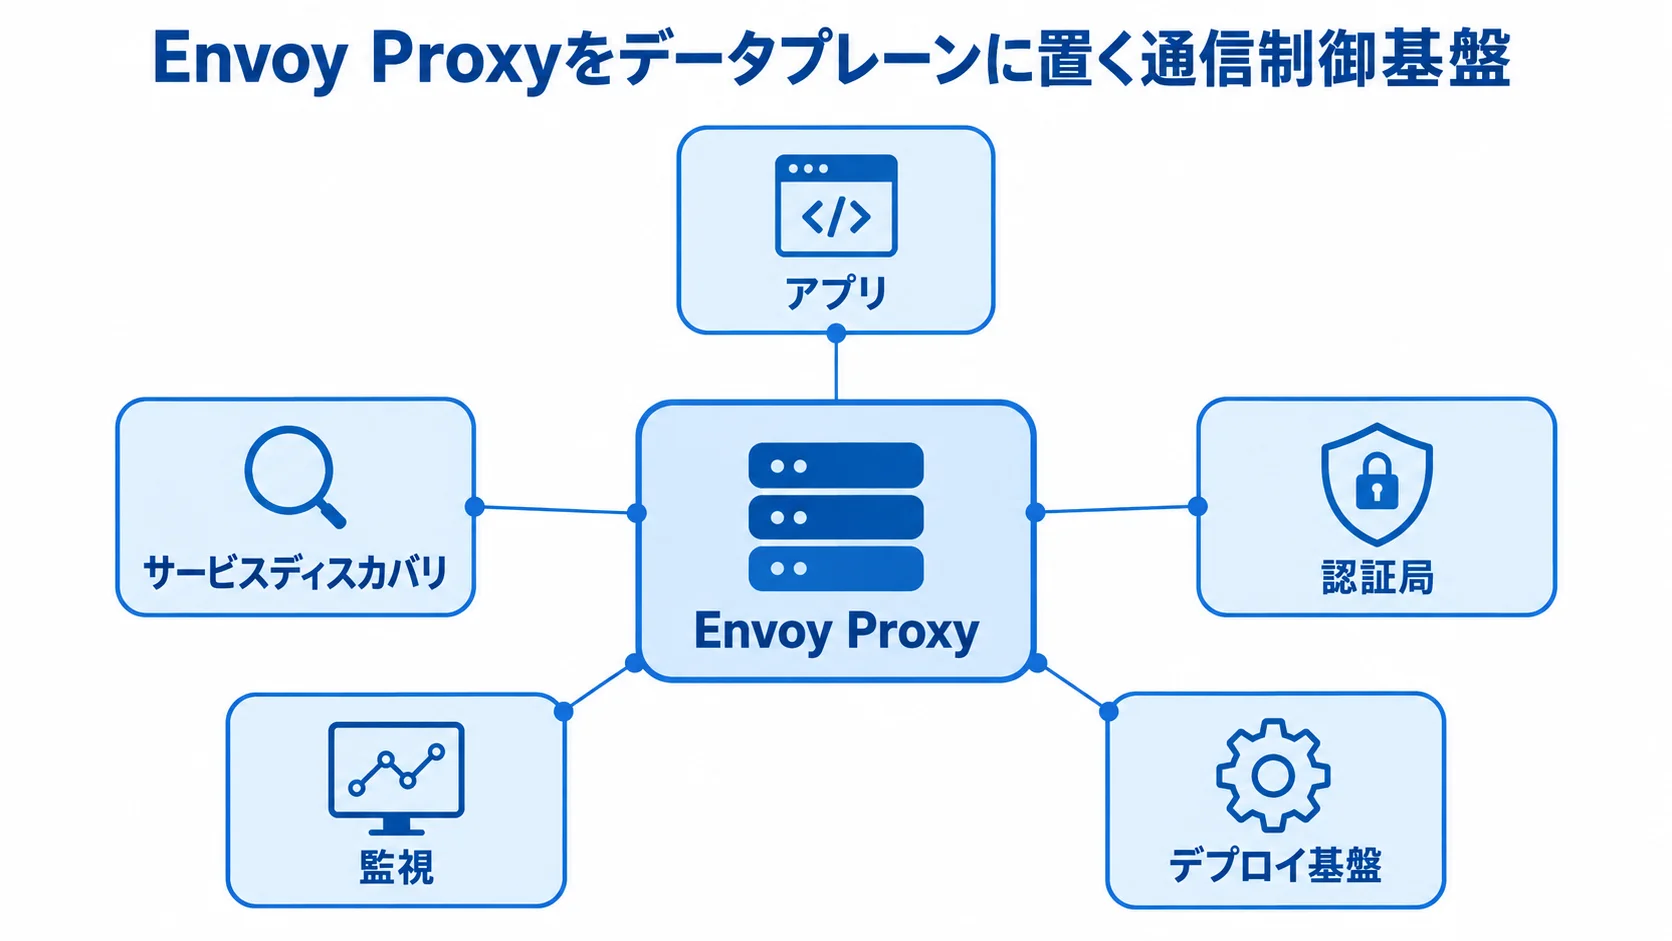
Envoyのシステムは、Envoy Proxyをデータプレーンに置く通信制御基盤です。アプリ、サービスディスカバリ、認証局、監視、デプロイ基盤と連携させます。
Envoyは、業務データを管理するアプリとは役割が違います。APIやマイクロサービスの通信を中継・制御する、オープンソースのL7プロキシです。さらに、Java、Go、C++、Pythonなど異なる言語のサービスも、共通の通信ポリシーで扱えます(出典: Envoy公式「What is Envoy」、2026年確認)。
入口のGatewayとサービスメッシュの分け方
最初に、どの通信をEnvoyに任せるかを決めます。入口とサービス間では必要な機能が異なるため、両者を分けて検討します。
- 入口の制御:インターネットからのアクセスを受け、TLS終端やホスト名・パスによるAPIの振り分けを行います。
- サービス間の制御:mTLS・認可・タイムアウト・可観測性・カナリアリリースを、サービス間の通信で共通化します。
入口の制御は、エッジプロキシまたはAPI Gatewayとして導入します。一方で、サービス間の制御では、サイドカーやAmbient構成をデータプレーンとして検討します。
単一アプリの公開だけであれば、全サービスをメッシュ化する必要はありません。たとえば、対象が1〜3サービスで依存関係も単純な場合は、導入を小さく始めます。まずは静的設定やGateway APIを使い、運用負荷と効果を見てから範囲を広げます。
サービス数やチームが増え、言語やデプロイ方法が混在する環境では、共通ポリシーと監視をEnvoy側に寄せる価値が高まります。
データプレーンとコントロールプレーンの分離
Envoyの構成は、リクエストを処理するデータプレーンと、設定を配布するコントロールプレーンに分かれます。
- データプレーン:実際の通信リクエストを処理する部分です。
- コントロールプレーン:ルート、接続先、証明書などをEnvoyへ配布する役割。
小規模環境では、YAMLによる静的設定も使えます。一方で、サービスやクラスタが増えるほど、安全な設定配信の仕組みが必要になります。
動的設定にはxDSというAPI群を使い、ファイル、REST、gRPCストリームで設定を配信します。配信する対象は、Listener、Route、Cluster、Endpoint、Secretです。
Envoyは、更新を受けてACKまたはNACKを返します(出典: Envoy公式「xDS REST and gRPC protocol」、2026年確認)。
発注時はxDSを採用するだけでなく、管理サーバーの冗長化と設定検証も決めておきます。さらに、誤配信時のロールバックと変更承認者も決めます。
Envoyのシステム開発の進め方と6フェーズ
Envoyの導入では、対象範囲を決めて構成を選び、設定と周辺基盤を作ります。そのうえで、障害を意図的に起こしてから本番へ移します。6フェーズごとに成果物と完了条件を確認すると、後工程での手戻りを抑えられます。
フェーズ1:要件整理で決める対象通信と成功条件
要件整理では、Envoyで解決する課題を言葉にします。公開APIのTLS終端やルーティングが目的か、サービス間のmTLSや障害分離が目的かを、発注側と開発会社で確かめます。
レガシーシステムとの接続統一が目的になる場合もあります。目的によって必要な構成と費用が変わるため、早い段階で目的をそろえておくことが欠かせません。
- 通信の前提:サービス一覧、依存関係、HTTP/1.1・HTTP/2・gRPC・TCPの整理。
- 性能と障害:ピークRPS、許容レイテンシ、タイムアウト、5xx許容率、障害時の縮退方法の確認。
- セキュリティ:個人情報の通過の有無と、ログにトークンや個人情報を出さない方針。
- 既存基盤:認証局と監視基盤を利用できるかどうか。
成果物は、通信経路図と対象サービス一覧です。さらに、非機能要件やセキュリティ要件、移行方針も含めます。
入口とサービス間のどちらを対象にするかも、文書に明記します。ここが曖昧なままでは、後の見積比較も正しくできません。
フェーズ2:選定でのEnvoy単体・Gateway・メッシュの比較
要件に合う導入方式を選びます。方式によって運用負荷や横断適用できる機能が違うため、候補を並べて比べます。
- Envoy単体:静的設定を使う方式。
- Gateway API:Envoy Gatewayやkgatewayで入口を管理する方式。
- サービスメッシュ:Istioなどでサービス間の通信を管理する方式。
- マネージドサービス:Google Cloud Service Meshなどを利用する形。
たとえば、サービス数が少なく入口制御だけが必要なら、運用の軽い方式から比べます。一方で、多数のサービスを複数チームで運用し、mTLSや可観測性を横断適用するなら、メッシュを検討します。
選定表には、対応プロトコル、Kubernetesやクラウドとの適合性、証明書管理を記載します。認証認可と可観測性も、選定表に記載します。加えて、アップグレード頻度、サポート窓口、障害時の責任分界も比べます。
Envoy Gatewayは、マイナーリリースを四半期ごとに出し、各版をリリース後6か月サポートする方針です(出典: Envoy Gateway公式「Release Announcements」、2026年確認)。そのため、半年ごとの更新を誰が検証し、いつ本番に反映するかまで決めておきます。
フェーズ3:設計・開発での通信ポリシーと運用基盤の構築
設計では、ネットワーク経路と設定変更の流れを決めます。あわせて、配置先やGatewayの冗長化、サイドカーを全Podに注入するかを定めます。
- 設定管理:xDS管理サーバーの台数と、証明書の発行・更新方法。
- 変更手順:Gitで管理し、Pull Requestでレビューする流れ。
- 反映と復旧:スキーマ検証、ステージング、Canary、本番ロールバックの組み立て。
双方が3回ずつ再試行すると、障害時に最大9倍のリクエストが下流へ流れる可能性があります。そのため、再試行とタイムアウトは、アプリ側の設定と二重にならないよう揃えます。
設計書には、接続とリクエストのタイムアウト、再試行対象のステータスを記載します。最大回数とバックオフも書き込みます。過剰な再試行は負荷を増やすため、サーキットブレーカー、アウトライヤー検知、レート制限も定めます。
正常なルーティングの確認に加えて、管理ポートの閉域化、xDS管理サーバーとのTLS、JWTやOAuthの検証も見ておきます。mTLSの証明書チェーン、アクセスログのマスキング、メトリクスと分散トレースの相関IDも、確認の対象です。
xDSで配信する設定が十分に検証されないと、機密性・完全性・可用性に影響します(出典: Envoy公式「Threat model」、2026年確認)。そのため、設定もコードと同じようにレビューします。
フェーズ4:テストでの通信障害と負荷の振る舞いの確認
テストは順に進めます。最初に設定確認と結合を行い、次に負荷と障害を試し、最後にセキュリティを確かめます。通常時と障害時の挙動は、それぞれ見ておきます。
- ルートの正しさと、ヘルスチェックで異常な接続先を外せるかどうか。
- gRPCやHTTP/2のストリームが、想定どおりに処理されるかどうか。
- ピークRPS、同時接続数、メッセージサイズを変えたときの負荷。
- Envoy追加後のCPU・メモリ使用量とログ出力量。
障害テストでは、バックエンドの5xxや応答遅延を意図的に起こします。さらに、DNS障害と証明書期限切れも試します。
xDS管理サーバーが停止する場合や、Podが急増する場合も試します。加えて、ノード障害と認証サービス停止も確かめます。
合格条件は、エラーがないことに加えて、エラー率がSLO内に収まり、再試行が過剰にならないことです。また、アラートが担当者へ届くことと、切り戻し時間が目標以内であることも条件です。
テストの記録は、実行時刻と設定バージョン、負荷条件を残します。さらに、観測メトリクスも記録します。
フェーズ5:稼働での段階移行と切り戻しの実施
本番稼働は段階移行で進め、環境と対象を少しずつ広げます。
- 開発環境への適用。
- 検証環境への適用。
- 限定ユーザーへの適用。
- 少量の本番トラフィックへの適用。
- 確認後の全体への展開。
DNSやロードバランサーを切り替える場合は、TTL、既存接続、キャッシュを確認します。証明書の有効期間を確認するとともに、切り替え前後の観測時間も確保します。
稼働判定では、主要APIの成功率とp95・p99レイテンシを見ます。Envoyのリクエスト数と5xxも確認します。さらに、上流接続数、サーキットブレーカーの作動回数、CPU・メモリも対象です。
証明書残存日数も対象に含め、xDSのACK・NACKとログマスキングも確認します。ロールバックには、旧設定や旧経路へ戻すコマンドを用意します。
判断基準、連絡先、実施権限は事前に決めておきます。そのうえで、調査から始めなくて済む手順書にします。
フェーズ6:定着での運用ルールと改善サイクルの整備
運用を特定の担当者だけに頼らないよう、担当者向けの手順を整えます。
- 日常運用:ルート追加、証明書更新、ログ検索の手順。
- 障害対応:切り分けとロールバックの手順の共有。
- 継続管理:脆弱性対応とバージョンアップの計画。
- アプリ担当者への共有:再試行、タイムアウト、トレースID、申請方法の説明。
月次では、設定変更のリードタイムと変更失敗率を見ます。加えて、MTTRと証明書更新の自動化率も確認します。
アラートの誤検知率やCPU・メモリの増分も指標です。さらに、ログ保管費と未対応の脆弱性件数も含めます。
オープンソースでも、サポート期限の把握とアップグレード検証は続きます。そのため、契約で保守範囲を明確にします。
契約で引き渡す対象は、IaCと設定、ダッシュボードです。さらに、テストコードと運用手順も含めます。
Envoyのシステム開発にかかる費用相場とコストの内訳
Envoy Proxy本体はオープンソースのため、通常はライセンス購入費がかかりません。一方で、本番費用は、Kubernetesやロードバランサー、コントロールプレーンで決まります。さらに、認証局、監視、ログ保管の分も費用に入ります。
設計・開発、教育、保守も費用に含まれます。ただし、ここで示す金額は、Envoy専用の定価ではありません。これは、リサーチノートと一般的な業務システム・クラウド基盤構築工数をもとにした、2025〜2026年の発注目安です。
金額は、トラフィックやサービス数、可用性で変わります。加えて、既存環境と夜間運用の有無でも変動します。
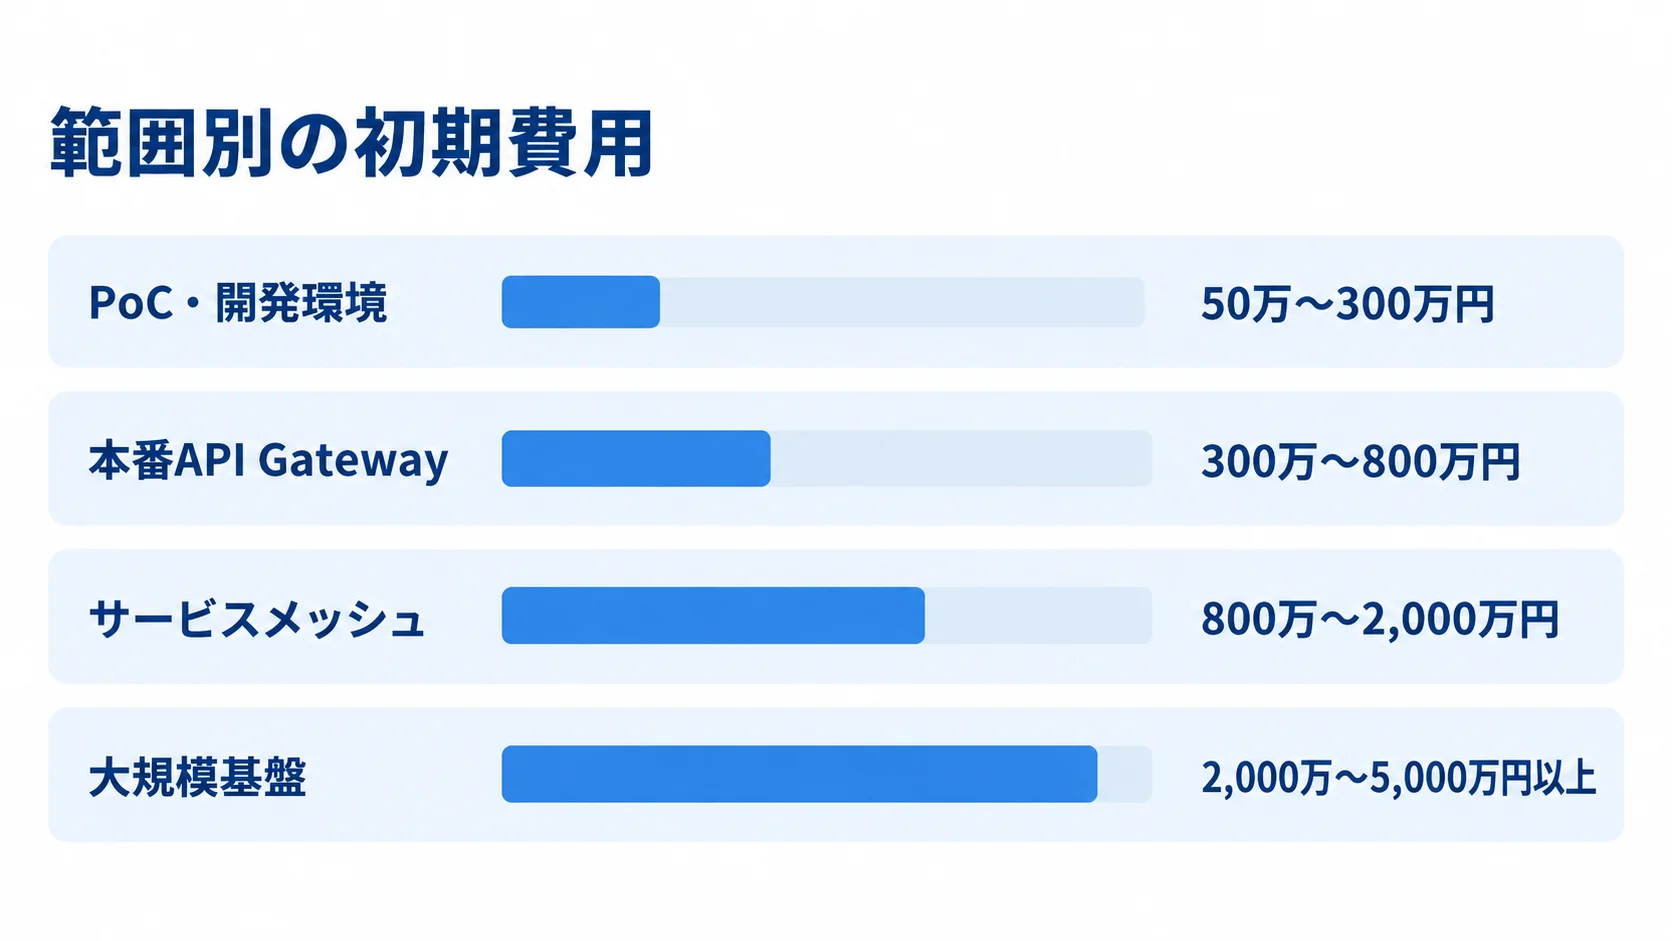
範囲別の初期費用の目安(50万円から5,000万円以上)
初期費用は、対象サービス数や環境範囲によって異なります。条件ごとの推定レンジは、構成ごとに分けて見ます。
- PoC・開発環境:1〜3サービス、静的設定、基本ルーティング、簡易負荷試験の構成で、50万〜300万円程度です。
- 本番API Gateway:単一クラスタで必要機能を含めた構成で、300万〜800万円程度です。
- サービスメッシュ:10〜50サービスの構成で、800万〜2,000万円程度です。
- 大規模基盤:マルチクラスタなどを含む構成で、2,000万〜5,000万円以上になる可能性があります。
単一クラスタの本番API Gatewayでは、TLS終端や認証連携、レート制限が対象です。さらに、冗長化なども対象に入ります。
本番構成には、ログ・メトリクスやCI/CDも含めます。要件整理や既存環境の調査が含まれるかで金額が変わるため、安い構成だけを並べて比べないようにします。
サービスメッシュの目安には、Istioなどのコントロールプレーン、mTLS、段階リリースが入ります。分散トレース、移行、教育も含みます。
大規模基盤には、複数リージョンやDR、複数チームの権限が含まれる場合があります。さらに、24時間監視や既存認証基盤との連携も、含む場合があります。
期間の目安は、PoCが2週間〜2か月、単一クラスタが2〜4か月です。サービスメッシュは4〜8か月、マルチクラスタは8〜12か月以上が目安です。
ライセンス料と分けたクラウド費用と保守費用
Envoyのライセンス料が無料でも、実行環境の利用料は発生します。そのため、費用項目を分けて見積もります。
- 実行基盤:プロキシのCPU・メモリ、ノード、ロードバランサーが必要になります。
- データと監視:ストレージ、データ転送、監視、ログ保管が発生します。
AWS EKSは標準サポート中のKubernetesで、クラスターあたり0.10米ドル/時間です。一方、拡張サポートでは0.60米ドル/時間です(出典: AWS「Amazon EKSの料金」、2026年確認)。
これはコントロールプレーン相当の料金です。ワーカーノードやロードバランサー、CloudWatchは別途見積もります。さらに、通信量とEnvoyサイドカーのリソースも、別に見積もります。
保守費は、初期開発費の年15〜25%程度、または初期費用の月額5〜15%程度を仮置きする方法があります。
これは参考値です。保守費は、24時間365日の監視、障害対応、脆弱性パッチの範囲で変わります。さらに、証明書管理、更新検証、性能改善の範囲によっても変わります。
見積書では、ライセンス料と、基盤利用料、導入作業、運用保守を分けて書きます。加えて、追加開発とクラウド実費も別の項目として示します。これにより、予算と責任分界を把握しやすくなります。
Envoyのシステム開発で見積もりを取る際のポイント
同じGateway構築やサービスメッシュ導入でも、会社によって作業範囲は違います。そのため、共通の条件を示して見積もりを依頼します。
対象通信や環境数、移行対象、テストをそろえます。運用引き継ぎと保守範囲も、同じ条件にします。機能名だけで価格を比べないようにします。
同じ資料で渡す要件と前提条件
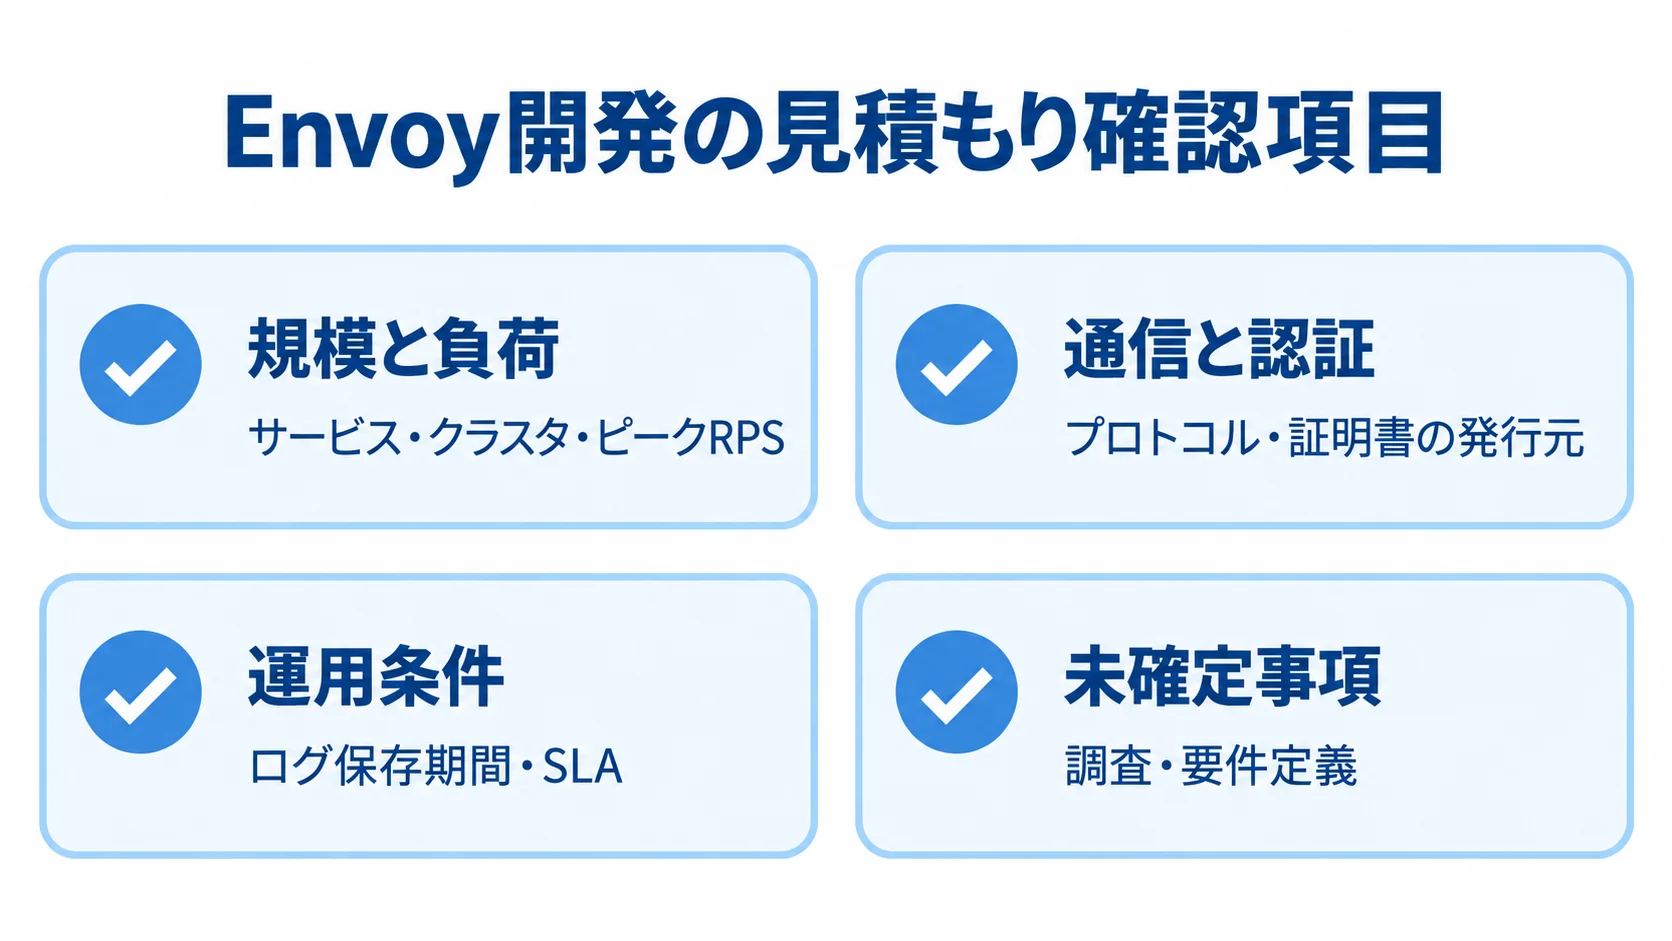
RFPや見積依頼書には、前提条件を記載します。
- 規模と負荷:サービス、クラスタ、リージョン、環境の数、ピークRPS、同時接続数。
- 通信と認証:プロトコル、対象ドメイン、認証方式、証明書の発行元。
- 運用条件:ログ保存期間、既存監視、CI/CD、SLA、稼働時間。
- 未確定事項:「未定」と記したうえで、調査や要件定義を見積に含めるかを示す。
成果物の条件も具体的に決めます。通信経路図や基本設計書に加えて、設定や運用の成果物も納品の対象にします。
- 構築成果物:Envoy設定、xDS仕様、IaC、CI/CD定義。
- 運用成果物:ダッシュボード、アラート、障害対応、証明書更新手順。
- 検証と計画:テスト結果、バージョンアップ計画。
著作権や第三者OSSのライセンスも確認します。加えて、保守中の脆弱性対応と、契約終了後の引き継ぎも見ます。
技術範囲と運用体制による会社の比較
候補会社には、技術領域と担当範囲を確認します。実績は、社名やロゴよりも中身で見ます。
- 技術領域:Envoy単体の設定経験、Kubernetes、Gateway API、Istio、xDS、TLS・mTLS。
- 周辺作業:認証認可、監視、分散トレース、負荷試験、クラウド移行。
- 実績の条件:通信量、サービス数、可用性要件、納品成果物。
- 障害対応:見るメトリクスと、何分以内にどの経路へ戻すかの確認。
発注先が製品販売だけなのか、設計から保守まで支援するのかを分けて比べます。特に、証明書認証局やアプリ側の再試行設計を扱えない場合、本番の責任分界が曖昧になり得ます。
提案書には、作業分担表と体制図、前提条件を記載してもらいます。さらに、除外事項や追加費用が発生する条件も書いてもらいます。
再試行・リソース増加・終了予定サービスのリスク
Envoyを増やすと、CPU・メモリや接続数が増えます。ログ量や監視対象も増えるため、見積では通常時とピーク時の条件を確認します。
- 基盤余力:ピーク時のリソース余裕とオートスケール。
- 運用費:ログ保管期間とデータ転送。
- 障害対策:過負荷対策、再試行、タイムアウトの重複。
- 通信制御:サーキットブレーカー、オーバーロードマネージャー、レート制限。
AWS App Meshは、2026年9月30日にサポートを終了します。AWSは、その後はコンソールやリソースへアクセスできなくなると告知しています(出典: AWS「Service Meshes – AWS App Mesh」、2026年確認)。
既存環境では、先に移行計画を作ります。一方で、新規案件ではECS Service Connect、Istio、Envoy Gatewayなどを比較します。
比較軸は、データプレーンの互換性、移行工数、サポート期間です。加えて、将来の出口も見積に含めます。
Envoyのシステム開発でよくある質問(FAQ)
Envoyは高機能なため、導入前に必要な範囲や費用について疑問が出やすくなります。発注や社内稟議で特に質問されやすい3点を、判断基準とあわせて答えます。
Envoyは小規模なシステムにも導入したほうがよいですか?
単一アプリで通信経路が単純なら、Envoyの導入は過剰になる場合があります。一方で、目的が明確であれば、小規模なGatewayとしてPoCから始めます。
目的には、TLS終端や細かなL7ルーティング、gRPCがあります。段階リリースや共通監視なども目的になります。
PoCでは、設定変更と障害の切り分けができるかを確認します。そのうえで、効果が費用と複雑さを上回る場合に、本番の範囲を広げます。
Envoyのシステム開発はどのくらいの期間がかかりますか?
開発期間は、導入範囲によって異なります。構成ごとの推定目安を、順に示します。
- PoC・単一クラスタ:PoCは2週間〜2か月、本番API Gatewayは2〜4か月が目安です。
- 大規模構成:10〜50サービスのメッシュは4〜8か月、マルチクラスタは8〜12か月以上です。
通信経路を洗い出す作業や、認証局・監視との連携が必要な場合、期間は延びます。段階移行や社内承認、教育が必要な場合も、同様に延びます。
期間を短くするために、障害テストや切り戻しの確認を削らないよう計画します。
Envoyの導入費用は無料ですか?本番運用に何がかかりますか?
Envoy Proxy本体はオープンソースのため、ライセンス購入費は原則0円です。一方、周辺基盤や導入作業には費用がかかります。
費用項目には、Kubernetes、ロードバランサー、ノードが入ります。さらに、ログ、監視、証明書も含まれます。設計、テスト、移行、保守も費用項目です。
見積書では、ライセンス料と導入・基盤・運用費を分けます。24時間対応や脆弱性対応の範囲も確認します。また、更新と障害復旧の範囲も見ておきます。
Envoyのシステム開発の進め方まとめ
Envoyの導入では、通信の信頼性と変更の安全性を、どう高めるかを決めます。セキュリティや可観測性も、あわせて扱います。そのうえで、入口Gatewayかサービス間メッシュかを分け、要件から定着まで6フェーズで進めます。
導入判断の3点(効果・複雑さ・運用体制)
判断材料は、共通ポリシーとサービス単位の障害分離です。さらに、mTLSや認証の一貫適用、監視とトレースの改善も材料になります。
たとえば、単一アプリで既存のリバースプロキシが要件を満たすなら、追加する複雑さが効果を上回らない可能性があります。
PoCでは、CPU・メモリとレイテンシを測ります。さらに、障害時の挙動と運用担当者の作業量も見てから、本番化します。
発注前に確認する通信・設定・障害・引き継ぎ
発注条件を比較しやすくし、稼働後の担当範囲も明確にするため、見積前に確認項目をそろえます。
- 通信・負荷:対象通信、ピーク負荷、再試行とタイムアウトの責任分界。
- セキュリティ:TLS・mTLSとログマスキング。
- 設定・障害対応:xDSの検証とロールバック、追加リソース、テスト範囲。
- 保守・引き継ぎ:証明書更新、バージョンアップ、24時間運用、納品物と保守範囲。
推定レンジは、PoCで50万〜300万円程度、単一クラスタの本番Gatewayで300万〜800万円程度です。サービスメッシュは800万〜2,000万円程度を出発点にし、要件に合わせて再計算します。
現行の通信経路図とサービス一覧をそろえて、複数の候補会社に同じ前提で相談します。
▼全体ガイドの記事
・Envoyのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。