
不正利用検知システムの開発費用は、50万〜1億円以上まで幅があります。費用を大きく左右するのは、対象チャネルと取引量、判定速度です。AIの有無や連携範囲も金額に響きます。初期費用と月額費用を分けて見ると、見積もりを比べやすくなります。
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
不正利用検知システムの概要
不正利用検知システムは、口座開設からログイン、決済、送金、出金、証券取引までのイベントを分析します。不正の可能性が高い取引やアカウントを、早い段階で見つける仕組みです。
判定では、取引金額に加えて、顧客属性、端末、IPアドレスを分析します。位置、時間帯、過去の行動も見て、送金先との関係と組み合わせてリスクを評価します。
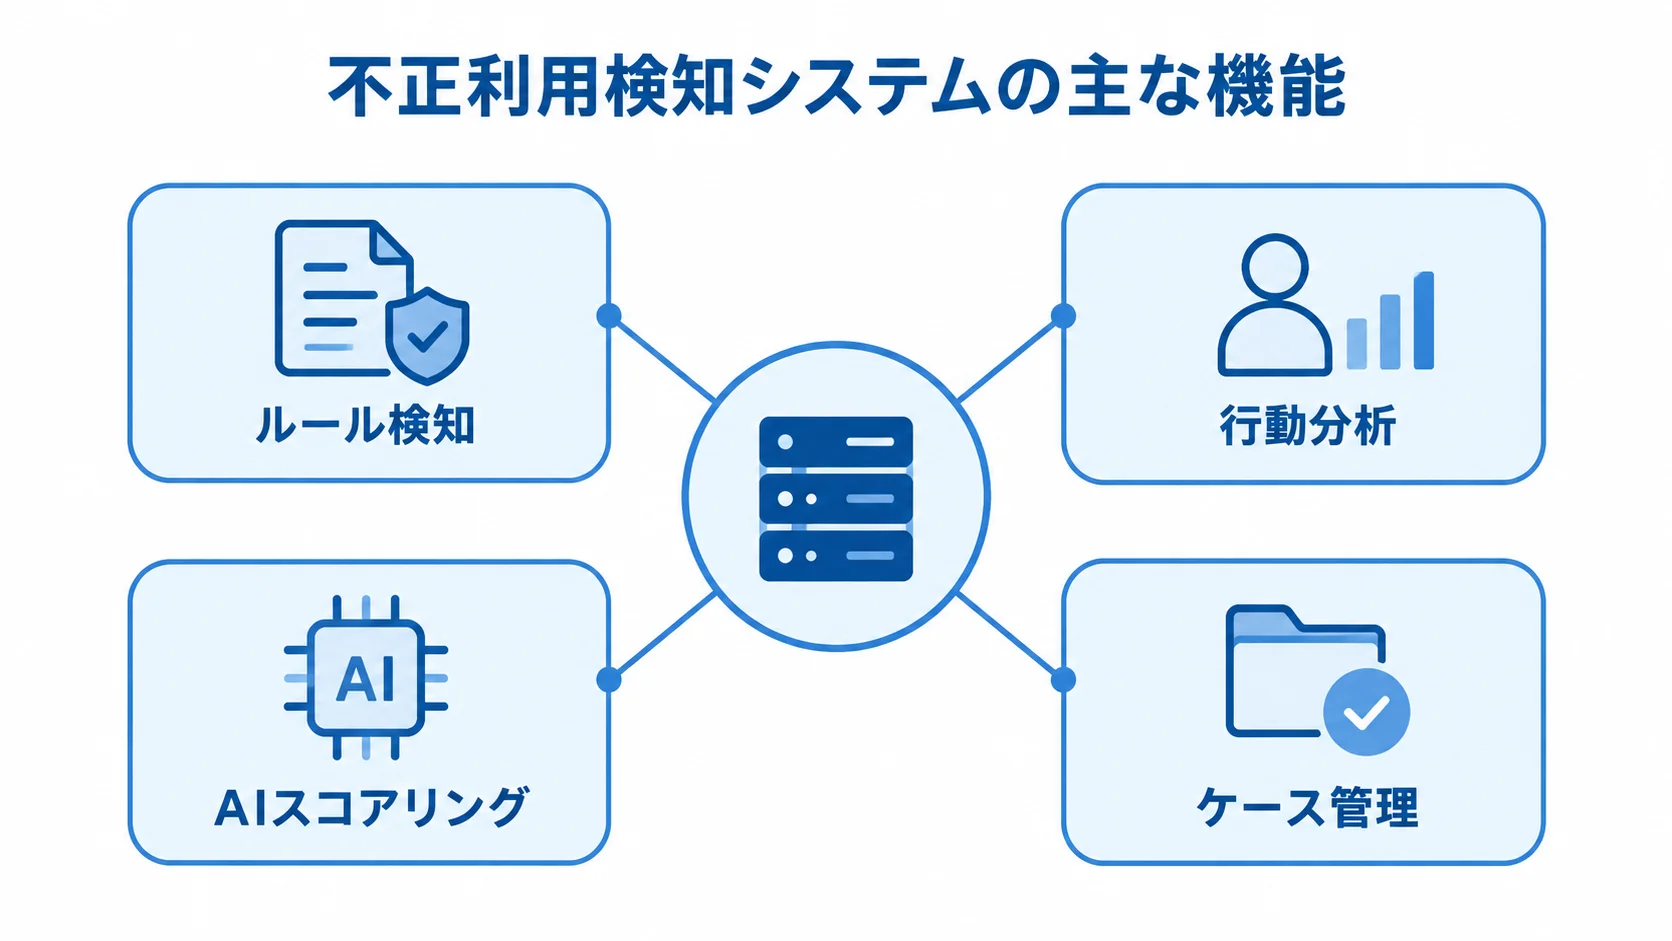
主な機能の構成:ルール、行動分析、AI、ケース管理
不正検知は、検知と調査を4つの機能で分担します。
- ルール検知:金額や回数などの条件で、既知の手口を捉えます。
- 行動分析:普段とは異なる動きを見つける機能です。
- AIスコアリング:学習や異常検知を使い、リスクを評価する仕組みです。
- ケース管理:アラートの調査や本人確認の履歴を扱います。
ルールは、時間帯や送金先、短時間の連続操作を条件にします。既知の手口には強く、判定の理由も説明しやすい一方で、未登録の手口には弱いという特徴があります。
行動分析では、ログイン地域と端末、入力や画面操作、アクセス速度を調べます。AIは、不正のラベルを学ぶ教師あり学習と、通常の状態からの乖離を見る異常検知を使います。
不正口座に似た属性や行動を探す類似度分析も、場面に応じて使い分けます。ケース管理では、調査メモや担当者の割り当てを扱うほか、凍結と解除の履歴も管理します。
リアルタイム判定と最終判断の業務フロー
判定方式は、被害の広がる速さと、業務上どの程度の判定の遅れを許せるかに応じて選びます。
- リアルタイム型:決済・送金の直前に判定し、追加認証や保留、拒否を返す方式です。
- 準リアルタイム型:取引を絞って1日に複数回処理し、調査対象を早く見つけます。
全件をミリ秒単位で判定する必要はないため、方式を適切に選ぶと初期費用と運用費用を抑えやすくなります。
金融庁の資料には、アクセス・デバイス情報と取引行動を組み合わせる検知の例があります。また、AIスコアや不正口座に似た口座の抽出、多層検知の事例もあります(出典: 金融庁「取引モニタリングの検知能力強化に向けた取組」、2026年)。
届出や取引制限、凍結は、検知結果だけで確定させず、根拠を確認できる担当者が判断して証跡を残します。
不正利用検知システム開発の進め方
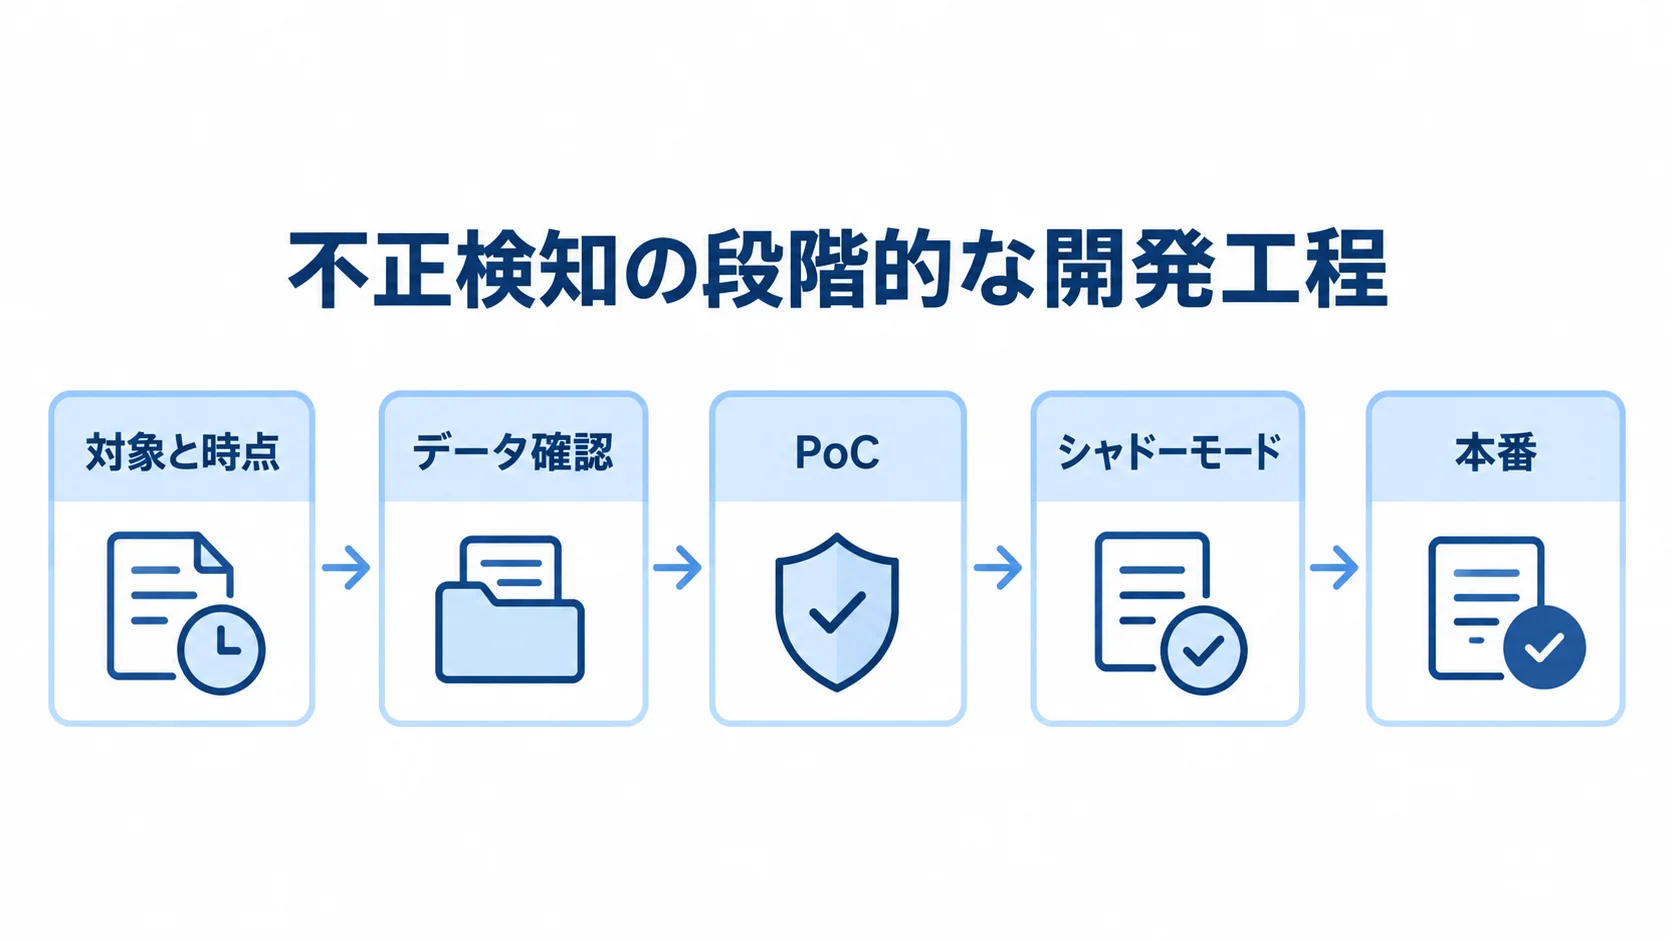
開発では、まず対象の不正と検知のタイミング、検知後の担当者と対応を決めます。AIモデルを作るのは、その後の工程です。
次に、データの所在と品質を確認し、PoCで効果を確かめます。シャドーモードを経て本番へ段階的に広げれば、誤検知による顧客への影響を抑えられます。
要件定義と利用データの確認
要件定義では、対象業務と判定、対応を決めたうえで、利用データを確認します。
- 対象と時点:不正の種類ごとに分けて、ログイン時、振込時、取引後の判定時点を明確にします。
- 対応方針:通知や追加認証から保留、承認、遮断、顧客救済までを定めます。
- データ確認:利用する情報の品質と権限を一覧にし、ラベルが不足する場合の方法を決めます。
対象には、ネットバンキングの不正送金やアカウント乗っ取り、カード不正、口座開設時のなりすましがあります。AMLの疑わしい取引やECの不正決済も候補です。
データは、取引、顧客属性、口座・カードの情報に加えて、端末やIP、ログイン履歴、位置も一覧にします。過去の判定やチャージバック、被害の確定情報も含めます。
データごとに、発生元や更新頻度、保存期間、欠損の有無を確認します。名寄せキーや利用目的、アクセス権限も見ておきます。
不正ラベルが少ない場合は、ルールや教師なし異常検知に加えて、類似口座分析や専門家レビューを組み合わせます。
PoCの評価指標と調査負荷
PoCでは、既存ルールと新しいモデルを同じデータで比べ、精度と調査負荷を評価します。
- 評価指標:検知率や適合率、再現率、誤検知率、アラート件数を測ります。
- 運用負荷:調査時間や対応時間、阻止額、顧客離脱、判定遅延を見ます。
- 検証方法:データの分け方と、本番前の確認の進め方を決めます。
検証データは時間で分け、将来の情報が学習データに混ざるリーケージを避けます。シャドーモードでは、判定を画面や業務に反映せず、既存の運用と結果を比べます。
不正送金の疑いが強い取引は、担当者が調べて有効な条件を確かめます。アラートが多すぎる場合は、閾値やルールを見直します。重要な不正を拾いつつ、調査できる件数に収めるよう調整します。
本番移行後のモデルとルールの更新
本番移行後は、判定基盤の動作、障害時の対応、継続的な評価と更新を設計します。
- 判定基盤:本番で判定を担う中核の仕組みです。
- 障害時対応:システム停止時の備えを決めておきます。
- 運用更新:変更記録と再学習の手順を管理します。
本番では、APIやメッセージングでイベントを受け取り、特徴量を作ります。ルールエンジンやモデルがスコアを計算して、取引基盤へ返します。
障害時は、取引の停止、追加認証、一定時間の保留のいずれかを選びます。フェイルオープンは障害時にすべての取引を無条件で通し、フェイルクローズはすべての取引を無条件で止めます。
フェイルオープンは被害拡大、フェイルクローズは顧客体験を損なうリスクがあります。
金融庁の2026年7月の実証では、AIがリスト照合を補い、既知リスト外の兆候を捉え得ると示されました。ただし、アラートだけで最終判断するには追加調査が必要です(出典: 金融庁「FinTech実証実験ハブ支援決定案件の実験結果について」、2026年)。
確認は月次か四半期ごとに行い、モデルの性能や誤検知、見逃し、手口の変化を見ます。ルール変更の効果も、あわせて確認します。
後から変更の経緯を追えるよう、モデルの版や特徴量、閾値を記録し、承認者と変更日時も残します。再学習では、データの範囲と承認手順を決めておきます。
不正利用検知システムの費用相場とコストの内訳
費用には、既製サービスの利用料のほか、データ整備やルール・モデルの設計、既存基盤との連携も含まれます。
既存基盤との連携先には、勘定系や決済システム、本人確認、CRM、SIEMがあります。さらに、ケース管理やセキュリティ試験も含まれます。監査ログや導入後の調整も、費用に含めます。
ここで示すのは、公開されているAI異常検知の目安と金融向けの要件を踏まえた、企画段階の推定です。正式な市場統計や各社の定価ではありません。
規模別の初期費用の幅
導入の規模によって、初期費用と期間は小規模な連携から全社基盤まで大きく開きます。費用と期間を並べて見ると、投資の幅を比べやすくなります。月額の目安も、規模に応じて変わります。
- 小規模導入:初期50万〜300万円、月額10万〜100万円、1〜3か月程度。
- 標準的なPoCと連携:500万〜1,500万円、4〜9か月程度。
- 金融機関向け本番:1,500万〜3,000万円以上、9〜18か月程度。
- 全社横断のスクラッチ:3,000万円〜1億円以上、12〜24か月以上の場合があります。
小規模導入は、クラウド型サービスやパッケージを1チャネルに使うケースです。API連携と最低限のルール設定に絞れば、早く始められます。
小規模導入では、ケース管理や高度なモデル開発が含まれないことがあります。一方で、標準的なPoCは取引や顧客、端末のデータを統合する開発です。
本番基盤には、リアルタイム判定や複数チャネル対応、ケース管理が含まれます。監査ログやセキュリティ試験も、この中に入ります。全社横断では、不正送金やAML、決済、口座開設まで扱います。
株式会社riplaのAI異常検知費用の目安では、中規模PoCは300万〜500万円、本格開発は500万〜1,500万円です。大規模な金融向け基盤は、1,500万〜3,000万円以上です(出典: 株式会社ripla「AI異常検知の完全ガイド」、2026年確認)。
同資料の導入後ランニングコストは、月50万〜200万円程度です。不正利用検知では、金融業務特有の監査やセキュリティ、運用設計が加わるため、条件をそろえて見積もりを比べます。
初期費用の内訳:要件定義、データ、開発、試験
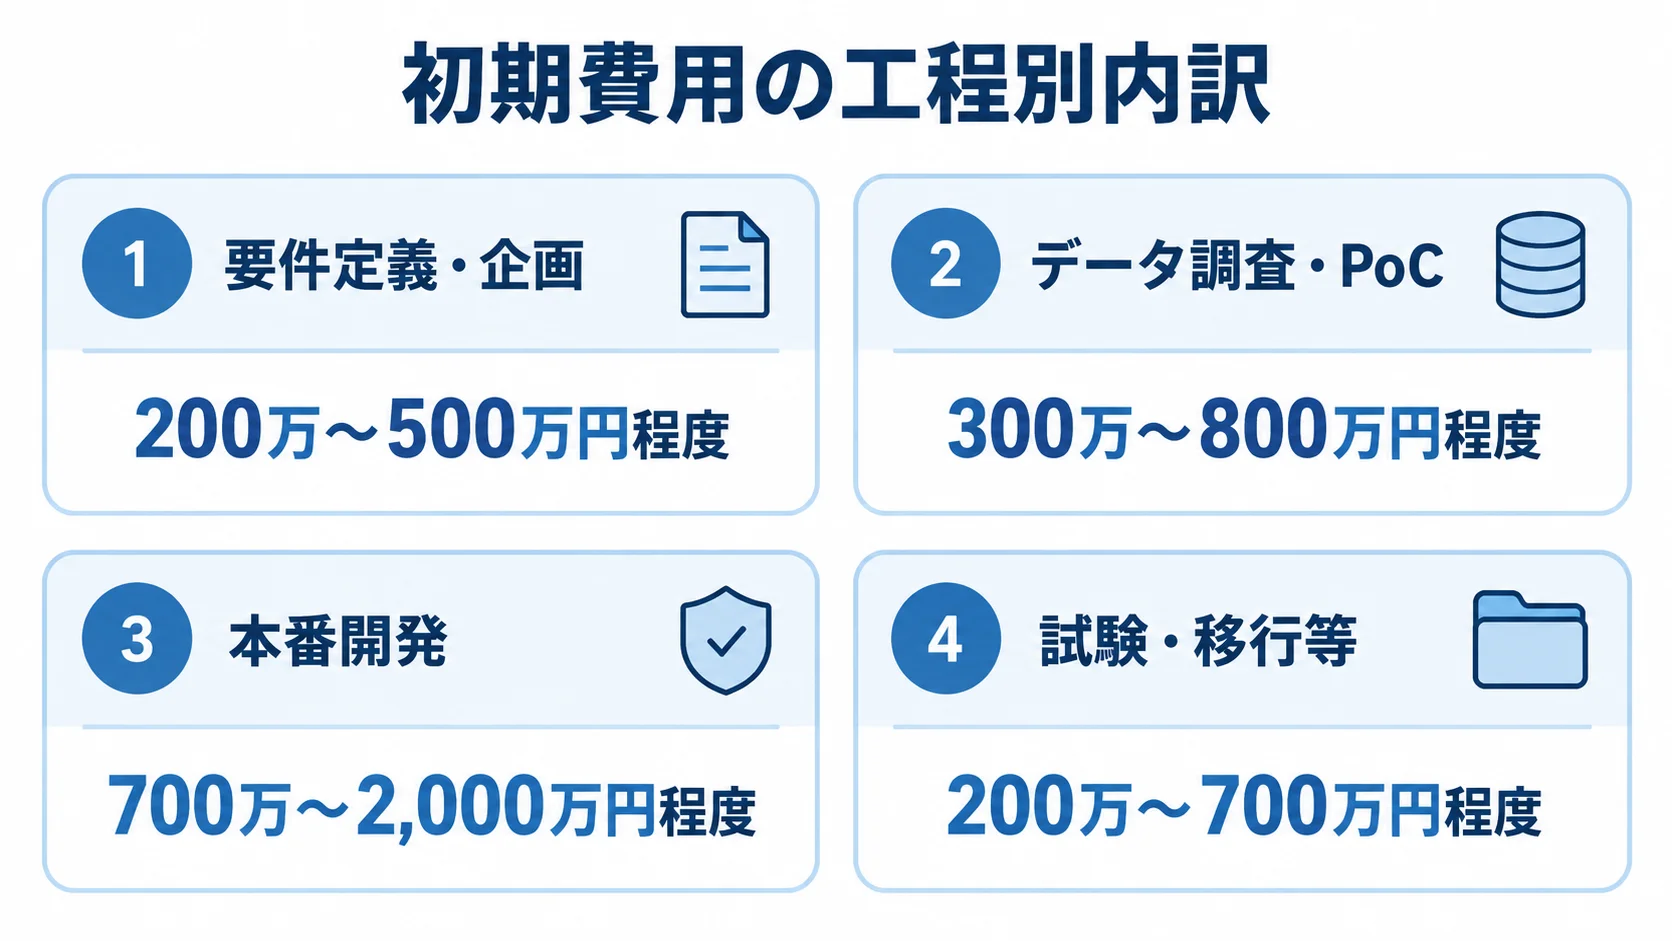
初期費用は、要件定義から試験・移行までの工程ごとに分かれています。金額と作業範囲を工程別に並べると、見積もりの抜けに気づきやすくなります。
- 要件定義・企画:対象不正や業務設計に200万〜500万円程度。
- データ調査・PoC:収集や加工、比較検証に300万〜800万円程度。
- 本番開発:APIや管理機能、連携に700万〜2,000万円程度。
- 試験・移行等:テスト、教育、リリース支援に200万〜700万円程度。
要件定義では、判定のタイミングや業務アクションを決めます。KPIやデータの利用目的、セキュリティ、運用体制も定めます。要件定義を省くと、後から連携先や画面、承認フローが増え、総額が膨らみやすくなります。
データ調査では、ログ収集や名寄せ、欠損の確認を行います。また、特徴量の設計やラベル作成、ルールとモデルの比較も行います。不正データは少なく、確定まで時間がかかります。
正常データとの不均衡や、ラベルの信頼性を検証する費用も見込みます。本番開発では、ルールエンジンやAI推論、ケース管理などを作ります。
本番開発の範囲は、通知や追加認証、監査ログに及びます。さらに、権限管理や既存基盤との連携も対象です。見積もりは、単価だけでなく人月と納品物で確認します。
試験・移行等には、セキュリティ試験と性能試験を含めます。移行や教育、リリース支援も見積もりに入れます。
月額費用の変動要因:取引量、ログ、更新、調査支援
月額費用は、サービス利用と運用支援の範囲を分けて確認します。
- 基盤利用:計算量、保存、監視、バックアップ、ログにかかります。
- モデル運用:推論、ルール調整、再学習、障害対応が対象です。
- 調査支援:問い合わせやアラートへの対応の範囲。
小規模なAPI利用は月10万〜100万円、金融機関向け運用は月50万〜200万円程度が目安です。24時間監視や高いSLA、長期保存を求めると、さらに増えます。
見積もりでは、取引件数やピークTPS、API数を確認します。ログ保存期間や再学習の回数、ルール変更の上限も見ておきます。障害時や休日の対応時間、転送料、追加環境の料金も対象です。
従量課金や別契約のモデル更新があると、5年のTCOが高くなることがあります。そのため、初期費用と月額費用、臨時費用を分けて比べます。
価格を左右する要因とコストを抑える工夫
費用を抑えるには、被害額と緊急性の高い対象に絞ります。機能を単純に削るより、既存のルールやログを活用し、後から拡張できる構成にするほうが進めやすくなります。
誤検知が多い状態で高価なAIを加えると、調査費用と顧客対応費用がかさみます。そのため、検知精度と運用負荷は一体で評価します。
被害の大きい1〜2ユースケースへの絞り込み
最初に対象を絞れば、連携先や権限、データ形式、業務フローを減らせます。全チャネルを一度に扱うと、期間と費用が膨らみます。
- 対象選定:不正送金など被害が大きく、即時対応できる1〜2件を選びます。
- 効果検証:誤検知率や調査時間、被害阻止額などで成否を見ます。
- 段階拡張:条件を達成したら全社基盤を一度に作らず、ラベルや判断をモデル改善に回しながら、投資回収を見て広げます。
判定結果をすぐ業務に反映できる、不正送金やアカウント乗っ取りのような対象が候補です。対象チャネルを絞ったリアルタイム・準リアルタイム検知は、金融庁資料にも実例があります。
PoCでは、データ量と評価期間を限定します。成功条件には、アラート件数と最大応答時間も入れます。
パッケージ、クラウド、スクラッチの組み合わせ
パッケージ、クラウド型、スクラッチ、ハイブリッドは、業務への合わせやすさが方式ごとに異なります。長所と運用条件を比べ、自社業務に合う役割分担を決めます。
- パッケージ:基本機能を使い、導入期間を短くしやすい方式です。
- クラウド型:計算量や更新には柔軟ですが、保管と停止の条件を確かめる必要があります。
- スクラッチ:固有業務に合わせやすい一方、保守負担が重くなり得ます。
- ハイブリッド:既製の検知機能を連携開発で補う方法です。
クラウド型では、従量課金や外部委託、再委託の範囲も確認します。スクラッチは、モデル更新や障害対応、長期の総保有コストが重くなりやすい面があります。
ハイブリッドでは、APIやデータ連携、既存画面との接続をSI開発で補えます。承認フローやケース管理も、この開発の範囲に含められます。
ベンダーを変える場合に備えて、元データやスコア、検知理由を取り出せるようにしておきます。モデルの評価結果や、ルールを自社で管理できることも、契約と設計に含めます。
データ整備とセキュリティの維持
費用を削る範囲を決める際も、データ管理とセキュリティ、判断記録の要件は残します。
- データ管理:利用目的や保存期間、委託、国外での取扱いを定めます。
- 安全対策:最小権限、認証、暗号化、環境分離を要件にします。
- 判断記録:検知理由や顧客対応、凍結・解除を追跡できるようにします。
データ整備、ラベリング、監査ログ、権限管理、脆弱性試験を削ると、誤検知や情報漏えい、追加改修につながります。
取引履歴や本人確認、端末、IP、位置情報などを使う場合は、削除や訂正の手続きも定めます。バックアップと操作ログも基本要件です。
2026年3月、金融庁はAML/CFTガイドラインとFAQを改訂し、金融機関に態勢の維持・高度化を促しました(出典: 金融庁「Revision of Guidelines for Anti-Money Laundering and Combating the Financing of Terrorism」、2026年)。
関連データや担当者の判断、苦情や異議申立ても記録します。追跡できる設計にしておくと、将来の改修費や説明にかかるコストを抑えられます。
見積もりを取る際のポイント
複数社に依頼する前に、対象範囲と評価条件を1枚にまとめておきます。前提がそろわないまま金額を比べると、データ整備や運用支援が別料金になっていることがあります。
RFPでは、取引量やチャネル、判定レイテンシ、誤検知の許容度を同じ条件で示します。ログ保存やデータの権利、障害時の運用に加えて、SLAやモデル更新をどこまで誰が受け持つかも書きます。
RFPの記載項目:取引量、データ、KPI、運用条件
RFPでは、対象範囲とデータ、業務の目的、評価条件をそろえて提示します。書く観点は3つあります。
- 取引・データ:チャネル、件数、ピークTPS、イベント、利用する情報を記します。
- 判定・対応:許容時間と検知後の自動連携、証跡の範囲を示します。
- KPI・移行:評価指標とPoC、本番化の達成条件を決めます。
イベントの種類や顧客、端末、アクセスのデータ、過去の不正件数も伝えます。保存期間と既存APIの仕様も、あわせて示します。
目的は、検知だけか、追加認証や保留まで自動で連携するか、調査や届出の証跡まで求めるかを分けて書きます。
KPIには、適合率や再現率、誤検知率に加えて、アラート数と担当者1人あたりの処理件数を含めます。調査時間や判定レイテンシ、被害額も対象になります。
正当な顧客を止めた件数や、モデルの劣化も記録します。目標に届かなかった場合の改善内容も、あらかじめ合意しておきます。
開発会社の運用責任の確認
開発会社は、技術実績と導入後の運用責任をあわせて比べます。
- 開発・運用力:金融業務、連携、AI運用、24時間対応を確認します。
- 検知後の業務:説明可能性、ケース管理、試験、調整体制を見ます。
- 契約と責任:データ、変更承認、障害対応、移行時の条件を定めます。
IIJの2025年公表のソリューションは、既存のログを形式変更せずに収集し、マスキングやクレンジングを行います。本人確認の推奨や通知・遮断、証跡の長期保管も想定されています(出典: 株式会社インターネットイニシアティブ「Raptor振る舞い検知ソリューション」、2025年)。
検知機能以外の範囲も、見積もりの比較に含めます。
契約では、データの所有権と利用範囲、学習データを定めます。評価結果の開示やルール・モデルの変更承認、監査権限、再委託も確認します。
契約の終了時には、データの返却や移行支援も決めておきます。受け持ちの範囲が曖昧だと、誤検知や見逃しの原因調査、改修費が誰の負担か分からなくなります。
安すぎる見積もりで確かめる作業
見積もりの金額だけでなく、含まれる作業と導入段階を確かめます。
- 含まれない作業:本番化、更新、連携、画面、試験、クラウド費を確認します。
- 契約条件:金額と並べて、対象外や前提、追加費用の条件、納品物、検収基準を書きます。
- 段階導入:PoCやシャドーモードで効果と負荷を見ながら、投資を進めます。
安価な提案では、PoC後の本番化やモデル更新が含まれず、API連携も1本だけという場合があります。管理画面やケース管理がない可能性もあります。
セキュリティ試験やクラウド、ログ保存が別料金かどうかも確認します。逆に、最初からすべてを含む高額な提案では、使わない機能が入っている可能性もあります。
一部は手動調査を残したまま、効果と運用負荷を確かめます。使わない画面やチャネルは削減の候補になりますが、データ品質や監査、セキュリティ、障害時の継続性は確保しておきます。
よくある質問
不正利用検知システムは、対象業務とデータの状態によって、適した方式が変わります。費用や導入判断でよく寄せられる質問に答えます。
不正利用検知システムの開発費用はいくらですか?
小規模なクラウド連携は初期50万〜300万円、標準PoCと連携開発は500万〜1,500万円が目安です。金融機関向け本番基盤は1,500万〜3,000万円以上です。
全社横断のスクラッチ開発は3,000万円〜1億円以上になる場合もあります。正式な金額は、条件を確認したうえで再見積もりします。
金額を左右する条件には、取引量や対象チャネル、既存データがあります。判定速度やセキュリティ、運用支援の範囲も含まれます。
AIだけで不正利用を検知できますか?
不正利用の検知では、ルールやリスト照合、行動分析、AIスコア、グラフ分析、担当者の調査を組み合わせる多層検知が現実的です。
AIは、未知のパターンや不正口座との類似性を補えます。一方で、データの偏りやモデルドリフトによって、誤検知や見逃しが生じることもあります。
そのため、検知理由を説明でき、担当者が最終判断できる仕組みまで設計します。
小さく始めるならどの機能から導入すべきですか?
被害額が大きく、発生が速い不正送金やアカウント乗っ取りが候補です。既存ログを取得できる対象から始めると、評価しやすくなります。
まずは既存ルールとログを使い、シャドーモードでアラートを出します。担当者が調べられる件数と精度も確認します。
その後、追加認証や保留を連携します。効果を確認したうえで、口座開設や決済、出金などへ広げます。
導入後の運用費用は何にかかりますか?
運用費用には、クラウドやログの利用料、24時間監視、モデル評価や再学習、ルール調整がかかります。アラート調査の支援や障害対応、セキュリティ更新、監査対応も対象です。
月額50万〜200万円程度が、ひとつの目安になります。取引量やログ保存期間、SLA、自社で調査するか委託するかによって変わります。
初期見積もりの段階で、月額に含む作業と追加料金の条件を確認します。
まとめ
費用相場は、小規模導入の初期50万〜300万円から、全社基盤の3,000万円〜1億円以上まで幅があります。標準PoC・連携開発は500万〜1,500万円です。
金融機関向け本番基盤は1,500万〜3,000万円以上です。金額だけでなく、データ整備やリアルタイム連携、ケース管理、セキュリティ試験、モデル更新、アラート調査まで含めたTCOで判断します。
費用を決める要因:対象範囲と運用設計
価格は、対象チャネルと取引量、判定速度で変わります。既存連携やデータ品質、誤検知の許容度も影響します。さらに、説明可能性や監査・セキュリティの要件も価格に響きます。
被害の大きい1〜2ユースケースでPoCを行い、検知率や誤検知率、アラート数、調査時間を評価します。被害阻止額や顧客への影響も確認します。
効果を確かめた範囲から段階的に広げれば、過剰な投資を防ぎやすくなります。
見積もり前に決める項目
見積もりを依頼する前に、範囲、評価、運用、費用の前提をまとめておきます。整理する項目は3点です。
- 業務・データ:対象不正、判定時点、取引量、接続先、使う情報を整理します。
- 運用条件:KPI、誤検知対応、ログ期間、SLA、更新体制を決めます。
- 契約・移行:費用内訳、追加料金、成功基準、どこまでを誰が受け持つかを確認します。
提案会社には、初期・月額費用の内訳、対象外の作業、追加料金の条件を示してもらいます。PoCの成功基準と本番移行の条件も確認します。
不正検知はAIの導入だけでは完結しません。ルールとAIを組み合わせ、検知理由を説明したうえで担当者が調査し、顧客を救済するまでを一連で設計します。
調査結果を次の改善につなげる業務システムとして設計すると、費用対効果と安全性を高められます。
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。