
不正利用検知システムは、検知方式、対象業務、導入方式を組み合わせ、検知から調査・顧客救済までをつなぐ設計が要になります。
検知の仕組みから、開発の進め方、導入方式と費用、発注の方法までを、要点として順にまとめました。各テーマの詳細は、下の関連記事もご覧ください。
▼関連記事一覧
・不正利用検知システム開発の進め方
・不正利用検知システム開発でおすすめの開発会社6選と選び方
・不正利用検知システム開発の見積相場・費用
・不正利用検知システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
不正利用検知システムの定義と検知対象
不正利用検知システムは、ログイン、決済、送金などのイベントごとに、通常の利用からどの程度外れているかを評価します。評価の結果は、必要な対応へと振り分けられます。
検知の対象は取引だけに限りません。口座開設時のなりすましや、アカウント乗っ取り、ボット操作、不正な送金先、カードの悪用なども含まれます。
検知の目的と対応の振り分け
検知後は、リスクの高さに応じて対応を分けます。被害を防ぎつつ、顧客体験との両立を図るためです。
- 低リスク:取引をそのまま通す。
- 中リスク:追加認証を求める。
- 高リスク:取引を保留し、担当者の調査に回す。
たとえば、普段と異なる国や端末からログインした後に高額な送金があれば、端末やIPアドレスの情報を、時刻、金額、過去の送金先とあわせて同時に評価します。スコアが中程度なら本人確認を加え、非常に高ければ一時保留にして担当者へ通知します。
検知するイベントとデータ
判定に必要な情報をそろえるため、検知するイベントと利用データ、その関連性を整理します。
- 対象イベント:口座開設、ログイン、パスワード変更、支払先登録、決済、送金、出金、返金、ポイント交換などです。
- 入力データ:顧客属性、取引の金額・頻度・時間帯、端末識別子、OSやブラウザ、IPアドレスなど。
- 追加データ:位置情報、通信回線、過去の不正判定、チャージバック、被害確定情報などです。
- 関係性:複数アカウントが同じ端末・送金先を使う場合や、短時間に複数名義から同じ口座へ資金が集まる場合です。
- データ設計:取引テーブルだけでなく、顧客・口座・端末・IP・送金先を関連付けて扱います。
不正利用検知システムの種類と基本構成
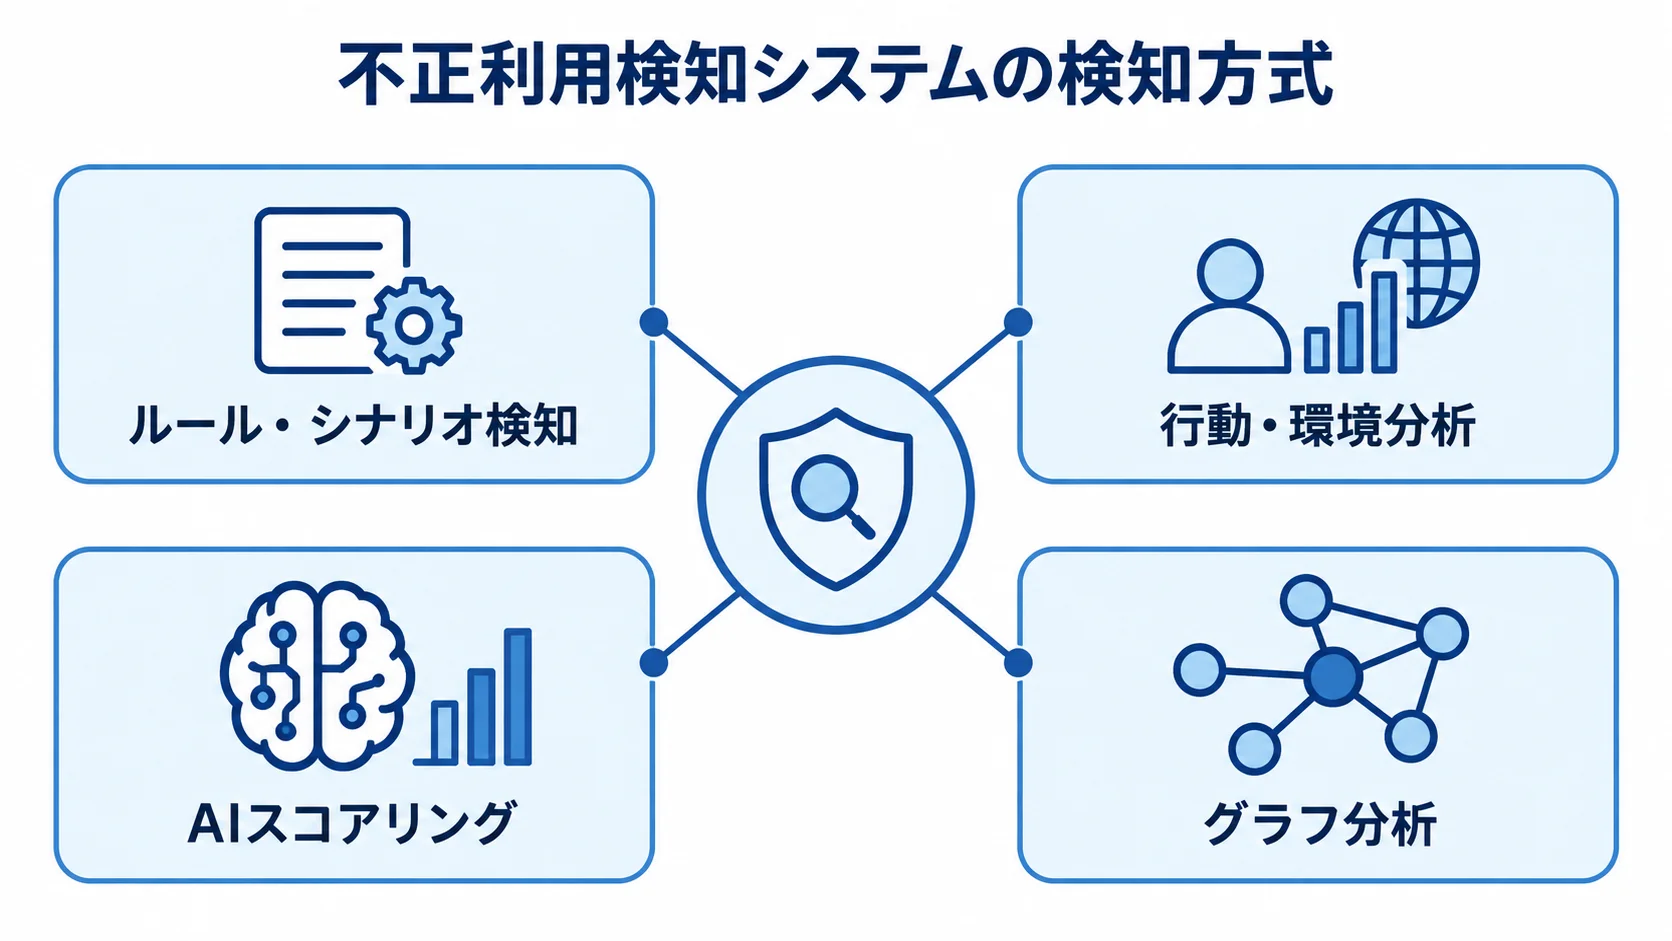
検知方式にはそれぞれ得意分野があるため、単独で万能な方式はありません。そこで、既知の手口に強いルール、普段との差を捉える行動分析、複雑な傾向を補うAIやグラフ分析を組み合わせて使います。
金融庁の資料でも、リスト照合、ルール、AI型処理を組み合わせた検知が整理されています(出典:金融庁「取引モニタリングの検知能力強化に向けた取組」、2026年5月)。
ルール・シナリオ検知
ルールは、条件と運用方法を定めて初めて、検知とアラート管理に使えます。
- 判定条件:金額、回数、時間帯、送金先、国や地域、端末の変更などを条件に使います。
- 説明しやすさ:「一定時間内に複数回のパスワード変更」「登録直後に高額出金がある」など、業務担当者が理由をそのまま伝えられる点が強みです。
- 条件の更新:手口が変われば、検知条件の追加や閾値の調整を素早く行えます。
- 精度の調整:条件を厳しくすると誤検知が増え、緩めると見逃しが増える関係にあります。
- ルール管理:条件同士が衝突するとアラートの優先順位が不明瞭になるため、所有者、変更承認、効果測定、廃止基準をルールごとに管理します。
行動・環境分析
行動・環境分析は、アクセス元などの複数の利用環境を組み合わせ、通常の利用との差を評価する方式です。金額だけでは見えない乗っ取りや自動化ボットの検知に向いています。
評価の対象には、アクセス元や端末、操作の順序が含まれます。そのほか、入力の特徴、時刻、位置、通信環境も対象になります。
- リアルタイム検知:アクセス、デバイス、取引行動を組み合わせて判定します。
- 準リアルタイム検知:取引の種類を絞り、日次で複数回処理します。
この考え方は、金融庁が2026年5月に公表した資料でも事例として紹介されています。旅行や機種変更でも環境は変わるため、単一の属性だけで拒否せず、複数の信号を重ねて判定します。処理頻度は、被害の大きさと業務上の制約に応じて選びます。
AIスコアリングと多層検知
AIスコアリングでは、目的に応じて手法を使い分けます。
- 教師ありモデル:不正確認済みの取引から特徴を学ぶ。
- 異常検知:通常と違う動きを洗い出す。
- 類似性分析:顧客・口座・端末の関係性に注目する。
AIは未知の手口を補えるものの、課題もあります。不正ラベルの不足、手口の変化による陳腐化、判定理由の説明のしにくさが挙げられます。
既知のリスクはルールで押さえ、AIで未知の兆候を補います。また、アラートの根拠は、人が確認できる形で残しておきます。
金融庁の2026年7月の実証結果では、リスト照合と機械学習を併用することで、既知リストにない兆候を補完できるとされています。一方で、アラートだけでは届出や取引制限を判断するには不十分な場合があり、追加調査が必要とされています(出典: 金融庁「FinTech実証実験ハブ支援決定案件の実験結果」、2026年7月)。
不正利用検知システムの開発の進め方
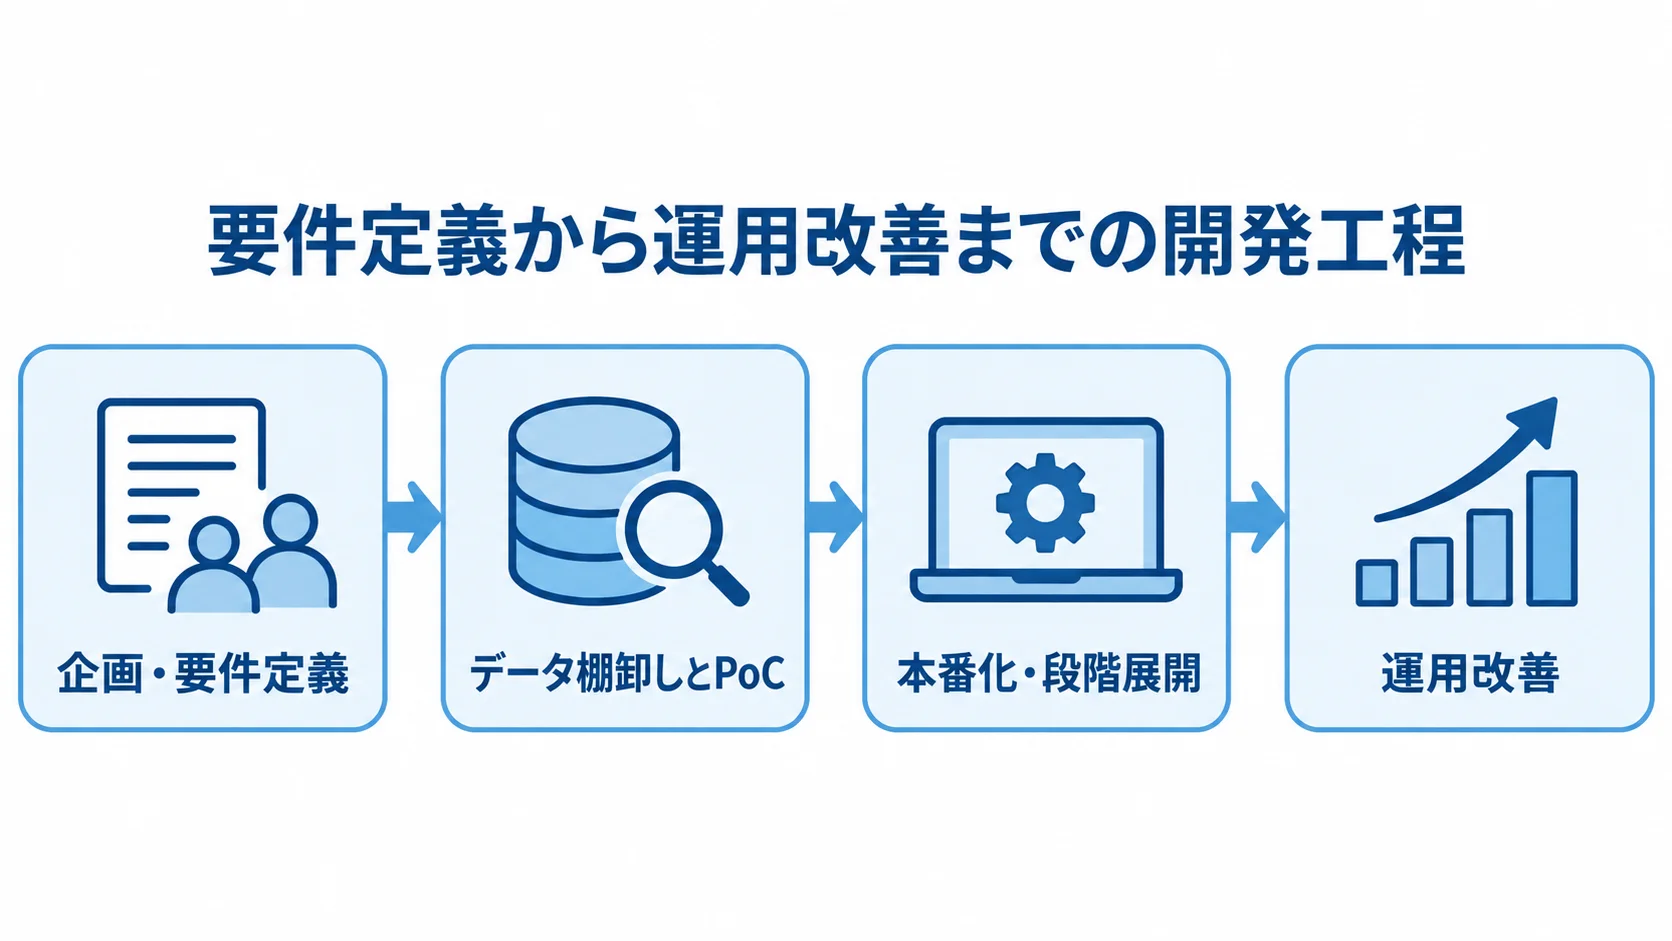
開発は、何をいつ検知し、誰が何を判断するかを決めるところから始めます。検知率の数字だけを追うと、調査しきれないアラートが増えたり、正常な取引の停止で顧客が離れたりします。
そのため、要件定義からデータ調査、PoC、本番開発、運用改善までを一つの流れとして計画します。
企画・要件定義の決定事項
まず、対象チャネルと不正シナリオを絞り込みます。ネットバンキングのログイン乗っ取り、送金直前の異常、ECのカード不正、口座開設時のなりすましでは、必要なデータも判定のタイミングも異なるためです。
対象をすべてまとめて扱わず、被害額、発生頻度、既存対策の弱さから優先順位を付けます。
判定結果は次のように振り分けます。
- 低リスク:通常どおり取引を通す。
- 中リスク:追加認証を求める。
- 高リスク:保留するか、担当者の調査に回す。
判定結果のスコアは、業務処理と対応づけます。要件には、許容レイテンシ、ピーク時の処理件数、停止時の代替処理を含めます。さらに、誤検知の解除手順と担当部署の責任範囲も、要件に入れておきます。
データ棚卸しとPoC
データ棚卸しでは、各データの保管場所と、利用できる粒度や期間を確認します。棚卸しの対象は、取引、顧客、口座です。さらに、端末やIP、ログイン履歴、判定結果、被害確定情報も含めます。
- データ品質:欠損や重複、時刻のずれ、ラベル確定の遅れを見る。
- PoC比較:既存ルールは残したまま、新モデルをシャドーモードで並べて動かす。
- 評価指標:精度と業務への影響の両面で測る。
精度の面では、検知率、適合率、再現率、誤検知率、アラート件数の変化を測ります。業務への影響の面では、調査時間、判定レイテンシ、想定被害額の変化も併せて見ます。
データの品質を把握しないまま学習を進めると、本番で使えないおそれがあります。あわせて、個人データの利用目的、委託、保存期間、国外での取扱いも整理しておきます。
学習データと評価データは時間で分けます。将来の情報が過去の判定に混ざる、リーケージを防ぐためです。また、PoCは業務に影響を出さない形で比較します。
本番化・段階展開・運用改善
PoCで効果が確認できたら、本番化と運用の確認に進みます。
- 段階展開:最初から全チャネルへは広げず、被害の大きいユースケースを一つか二つ選んで本番化します。
- 本番確認:APIのタイムアウトや重複リクエスト、再送、フェイルオープン・フェイルクローズ、ピークトラフィック、監視通知。
- 運用改善:モデルドリフトを見ながら、ルール・特徴量・モデルを定期的に更新します。
通常運用と緊急時運用は、手順を分けて整えておきます。
モデルのバージョン、利用した特徴量、閾値、ルール変更者を保存します。担当者の調査結果や凍結・解除の履歴も残すことで、監査や誤検知の再発防止に役立ちます。
運用責任者と承認者ははっきり決めておきます。開発会社だけにチューニングを任せきりにしない体制を整えるためです。
▶ 詳細はこちら:不正利用検知システム開発の進め方
パッケージ・クラウド・スクラッチの選び方
導入方式は、早期導入と既存業務への適合性のどちらを優先するかで決まります。標準機能で足りれば短期間で始めやすい一方、独自の判定やデータに合わせるほど追加開発が増えます。
検知エンジンと周辺の連携・ケース管理を分けて組むハイブリッド構成も、選択肢の一つです。
パッケージ・クラウドサービス
パッケージやクラウドには、ルール管理やスコアリング、アラート、ケース管理などの機能がそろっています。必要なデータはAPIやファイルで連携します。初期開発を抑えられ、モデルやルールの更新をサービス側に任せられる場合もあります。
1チャネルから効果を見たい組織に向いています。ただし、導入前に保管場所や学習利用、検知理由、API上限、障害時の代替処理を確認しておく必要があります。ログの保持期間や、停止時にデータを取り出せるかも見ておきます。
接続先の数や取引量、調査支援、個別調整によって、月額費用は増えることがあります。そのため、比べる際は3年程度の総保有コストで見ます。
スクラッチ開発とハイブリッド構成
スクラッチ開発とハイブリッド構成は、業務への適合性と開発・保守の負担を比べて選びます。
- スクラッチ開発:既存システムや独自の審査基準への適合を重く見る。
- ハイブリッド構成:検知エンジンには製品を使い、周辺機能は個別に開発する。
スクラッチ開発では、勘定系や決済基盤、顧客管理に合わせて、データやスコア、画面を設計できます。権限や監査ログも、業務に合わせて設計できます。ただし、要件定義から保守までの負担があり、モデル更新やセキュリティ対応の人材も必要です。
ハイブリッド構成では、データ連携や既存画面、ケース管理、承認、監査ログを個別に開発します。将来の交換に備えて、イベント形式やスコアの意味、判定理由、モデル評価結果を標準のインターフェースで出力しておきます。
不正利用検知システムの費用相場とコスト内訳
公開されている定価は多くありません。費用は取引量や対象チャネル、接続先によって変わるほか、データ品質、判定速度、ケース管理、セキュリティ要件でも変わります。
ここに示すのは、2026年時点の企画段階で使う要件別の推定です。正式な市場統計や各サービスの定価ではないため、同じ前提条件で再見積もりを取ります。
規模別の初期費用と期間の目安
導入規模ごとの費用と期間は、要件別の試算を目安にします。
- 小規模導入:1チャネルをAPI連携するクラウド型の場合、初期は50万〜300万円、月額は10万〜100万円、期間は1〜3か月程度です。
- 中規模導入(PoCを含む):ルールとAIの比較に、データ加工や画面を加える場合で、初期は500万〜1,500万円、期間は4〜9か月程度です。
- 金融機関向け:初期は1,500万〜3,000万円以上、期間は9〜18か月程度です。
- 全社基盤:金融犯罪対策を大規模にスクラッチ開発すると、3,000万円〜1億円以上、12〜24か月以上になる可能性があります。
上記の費用は要件別の試算です(出典: リサーチノート「不正利用検知システム」、2026年の企画段階レンジ)。
金融機関向けの試算は、リアルタイム判定と複数チャネルに、ケース管理、監査ログ、セキュリティ試験まで含めた場合のものです。
取引量が多い場合や、高い可用性を求める場合は、インフラと試験の費用も増えます。
見積書で確認する費用項目
見積書を比べる際は、費用の対象範囲と金額の前提がそろっているかを確認します。
- 初期費用:要件定義・データ調査、連携設計、ルール設定、特徴量・モデル作成、API・画面・ケース管理の開発の範囲。
- テスト・移行:テスト、移行、教育、セキュリティ評価まで含めた、工程ごとの成果物と受入基準。
- 運用費:クラウドの計算・通信・ログ保管、監視、障害対応、ルール調整、モデル再学習、性能評価、アラート調査支援の有無。
- 比較条件:月間取引件数、ピーク時の処理件数、保存年数、接続API数、必要なサービス水準を、各社で同じにそろえる。
PoCと本番開発の金額は分けて示してもらい、PoC終了時に再評価する条件を設けておきます。
初期費用だけでなく、3年分のTCO(総保有コスト)も合わせて比べます。
▶ 詳細はこちら:不正利用検知システム開発の見積相場・費用
不正利用検知システムの開発会社・サービスの選び方
開発会社を選ぶ際は、知名度やAI機能数だけでなく、対象業務と運用体制に合うかを確かめます。導入しただけで、誤検知の判断や顧客確認が整うわけではありません。取引制限や解除、届出、モデル更新も、運用の中で決める必要があります。
検知の前後で、どの業務を誰が担うかまで含めて評価します。
金融犯罪と対象チャネルの知見
口座開設、ログイン、カード決済、送金、証券取引、ECでは、手口も対応も異なります。そのため、対象チャネルの実績に加えて、使うデータや判定時点、連携するアクションを確認します。
実績の件数だけでなく、誤検知への対応、導入後の改善、障害対応まで説明できるかを見ます。
- 正常取引:通常時の判定の振る舞い。
- 不審だが正当な取引:誤検知だった場合の扱い。
- 明らかな不正:判定理由と、担当者の操作の流れ。
スコアだけでなく、特徴量やルール、関連する口座や端末、過去の調査履歴まで見られると、実運用の姿を想定しやすくなります。
データ連携・説明可能性・セキュリティ
技術面では、API・ファイル連携やイベント遅延、処理上限を確認します。あわせて、暗号化、権限、監査ログ、バックアップ、脆弱性対応、障害復旧の備えも見ておきます。
- 説明可能性:判定理由を画面やAPIで返せるか。
- 再現性:モデル版と閾値を残し、過去の判定を再現できる状態。
- 外部委託:保管場所、再委託、学習利用、返却・消去、障害通知、監査権限の取り決め。
判定理由やモデル版、閾値、過去判定の再現性は、監査にも顧客対応にも関わる項目です。
個人情報保護委員会のガイドライン(通則編)に沿って、利用目的や委託先の監督、安全管理、アクセス制御、漏えい時の対応を、要件と契約に落とし込みます。
運用支援と責任分界
導入後の運用を誰が担うか、提供者によるモデル更新をどう管理するかを、はっきりさせておきます。
- 運用担当:ルール調整、再学習、性能評価、一次調査、障害対応を、自社と提供者で分けて担う。
- 更新管理:承認者、テスト、ロールバック、効果測定、変更履歴の取り決め。
- 費用比較:初期費用、課金、追加対応、教育、移行費を並べて見る。
24時間の対応が必要な場合は、通知から一次切り分け、復旧までの時間をSLAで定めます。
比較表では、月額の計算量・データ量課金や追加連携、個別ルールを並べます。調査支援、試験、教育、終了時の移行費も含めます。そのうえで、二つ以上の候補に同じサンプルデータとRFPを渡し、同じKPIでPoCを比べます。
▶ 詳細はこちら:不正利用検知システム開発でおすすめの開発会社6選と選び方
不正利用検知システムの発注・外注・委託方法
見積もりを比べられるように、依頼の中身を具体的に示す必要があります。「不正を検知するシステムを作りたい」という段階では、開発会社ごとに前提がずれてしまうためです。
RFPには、対象チャネル、取引量、判定速度、必要データを明記します。さらに、対応アクション、目標KPI、セキュリティ、運用者も書き込みます。
要件を固めきれない場合は、調査・PoCと本番開発を契約上で分けたうえで、次に進むための判断条件を合意しておきます。
RFPに書くべき項目
RFPには、対象となる不正シナリオと対象チャネル、月間件数、ピーク時の件数を記載します。また、許容レイテンシや既存システムとの連携方式、保持するログ、データ形式、過去ラベルの有無も書いておきます。
- 検知・調査:誤検知の許容度、対応、調査画面、権限、監査要件を含めます。
- データ取扱い:目的・保存期間、国外移転、委託・再委託の扱い。
- 継続・終了条件:可用性や代替処理、復旧目標、試験、修正期限、更新頻度、権利、返却、移行の条件を明記する。
カード情報を扱う範囲では、PCI DSS v4.0.1の新要件が2025年3月31日に有効化された点を踏まえ、適用範囲と証跡を確認します(出典: PCI Security Standards Council「Just Published: PCI DSS v4.0.1」、2024年公表・2025年適用)。
PoC契約と本番移行条件
PoCの成果物には、画面の試作に加えて、データ・方式・評価の記録を残します。
- データ・方式:データ品質、採用した特徴量、比較したルールとモデルの記録。
- 評価方法:評価データの作り方と、測定結果の記録。
- 移行判断:目標KPI、障害対応、監査、試験、教育、責任者の承認を、本番移行の条件とする。
測定結果には、検知率、適合率、再現率、誤検知率を残します。加えて、アラート件数、調査時間、判定レイテンシも記録しておきます。
費用の試算も記録しておけば、経営層と現場が本番化の価値を判断しやすくなります。
PoCで数値が出なかった場合に、データの追加収集や対象シナリオの変更を行うか、中止するかは、あらかじめ決めておきます。成功条件が曖昧なままだと、本番契約へ自動で移ってしまうおそれがあります。
責任分界とベンダーロックイン対策
契約では、データの正確性やモデルの性能、ルール設定、判定APIの提供などについて、責任を分けて書きます。顧客対応や届出判断、インシデント対応についても、担当を決めておきます。
- 自社の責任:データの正確性、ルール設定、顧客対応、届出判断を担います。
- 提供者の役割:判定APIとケース管理の提供、技術的な通知や支援。
- 移行条件:データの返却と消去、移行支援、API条件、再学習データの扱いを明記する。
アラートだけで、取引制限や届出を自動で決められるとは限りません。そのため、最終判断を行う部署と承認者は、自社に置いておきます。
イベントや判定結果、理由コード、モデル評価結果、監査ログを、標準形式で取り出せるようにしておくと、提供者への過度な依存を抑えられます。
▶ 詳細はこちら:不正利用検知システム開発の発注・外注・委託方法
法規制・セキュリティ・監査で外せない要件
不正利用検知では、取引、本人確認、端末、IP、位置情報など、注意が必要なデータを一か所に集めることになります。そのため、利用目的や権限、保存期間、暗号化、ログ改ざん防止、委託先管理、事故時の報告・復旧は、設計段階で決めておきます。
マネロン・金融犯罪対策との接続
金融機関では、検知結果を、疑わしい取引の調査や顧客リスク評価、取引制限などにつなげていきます。
金融庁は2026年3月にマネロン・テロ資金供与対策ガイドラインとFAQを改正し、有効性の確認と高度化を重視しています(出典: 金融庁「金融機関におけるマネー・ローンダリング等及び金融犯罪対策」、2026年)。
- 継続検証:手口やリスクの変化に応じて、有効性を確かめ続ける。
- 担当者調査:前後関係、資金の流れ、顧客確認、関連口座と端末の洗い出し。
- 証跡管理:調査から承認、届出、制限、解除までの記録を残す。
アラートは判断の材料であり、最終的な結論とは分けて扱います。
個人情報・カード情報の保護
個人データは必要な範囲に絞り、利用目的と保存期間を定めます。安全管理では、次の対策を組み合わせます。
- アクセス管理:最小権限、多要素認証、職務の分離。
- データ保護:通信時と保存時の暗号化またはトークン化、鍵管理、環境の分離。
- 運用管理:脆弱性管理、バックアップ、操作ログの整備を進める。
学習データは本番データと分け、目的外の利用や過剰な収集を避けます。また、誤検知だと感じた顧客が、本人確認を通じて解除を求められる手続も用意しておきます。
決済カード情報を扱う場合は、自社環境に保持しない設計や、委託の範囲を絞る設計も検討します。
PCI DSS v4.0.1では、移行対象要件の適用期限が2025年3月31日です。そのため、対象範囲と証跡、委託先との役割を確認します(出典: PCI Security Standards Council、2024年公表資料)。
金融データとカードデータでは適用される基準が異なるため、法務・コンプライアンス部門と整理します。
導入後のKPIと失敗しない運用方法
導入後は、検知率だけでなく、誤検知率や適合率、再現率、アラート件数も継続して見ていきます。さらに、1件あたりの調査時間や追加認証の完了率、顧客離脱、被害額、判定レイテンシ、重大インシデント数も確認します。
指標はチャネルやシナリオごとに分けて見ます。全体の平均だと、異常が隠れてしまうためです。
検知精度と業務負荷の同時把握
検知率を上げると、アラートが増えることがあります。調査担当者が1日に処理できる件数を超えると、重要なアラートが埋もれてしまいます。そのため、リスク別に優先順位を付けて対応します。
- 低リスク:通常どおり取引を通す(自動確認)。
- 中リスク:追加認証を求める。
- 高リスク:専門担当者による対応。
毎月、誤検知の代表例を確認し、顧客体験と被害防止の両面から改善を重ねます。
手口や制度、サービス仕様、季節性、キャンペーンによって、正常な行動の分布は変わります。そのため、モデルは本番後も確認し続けます。
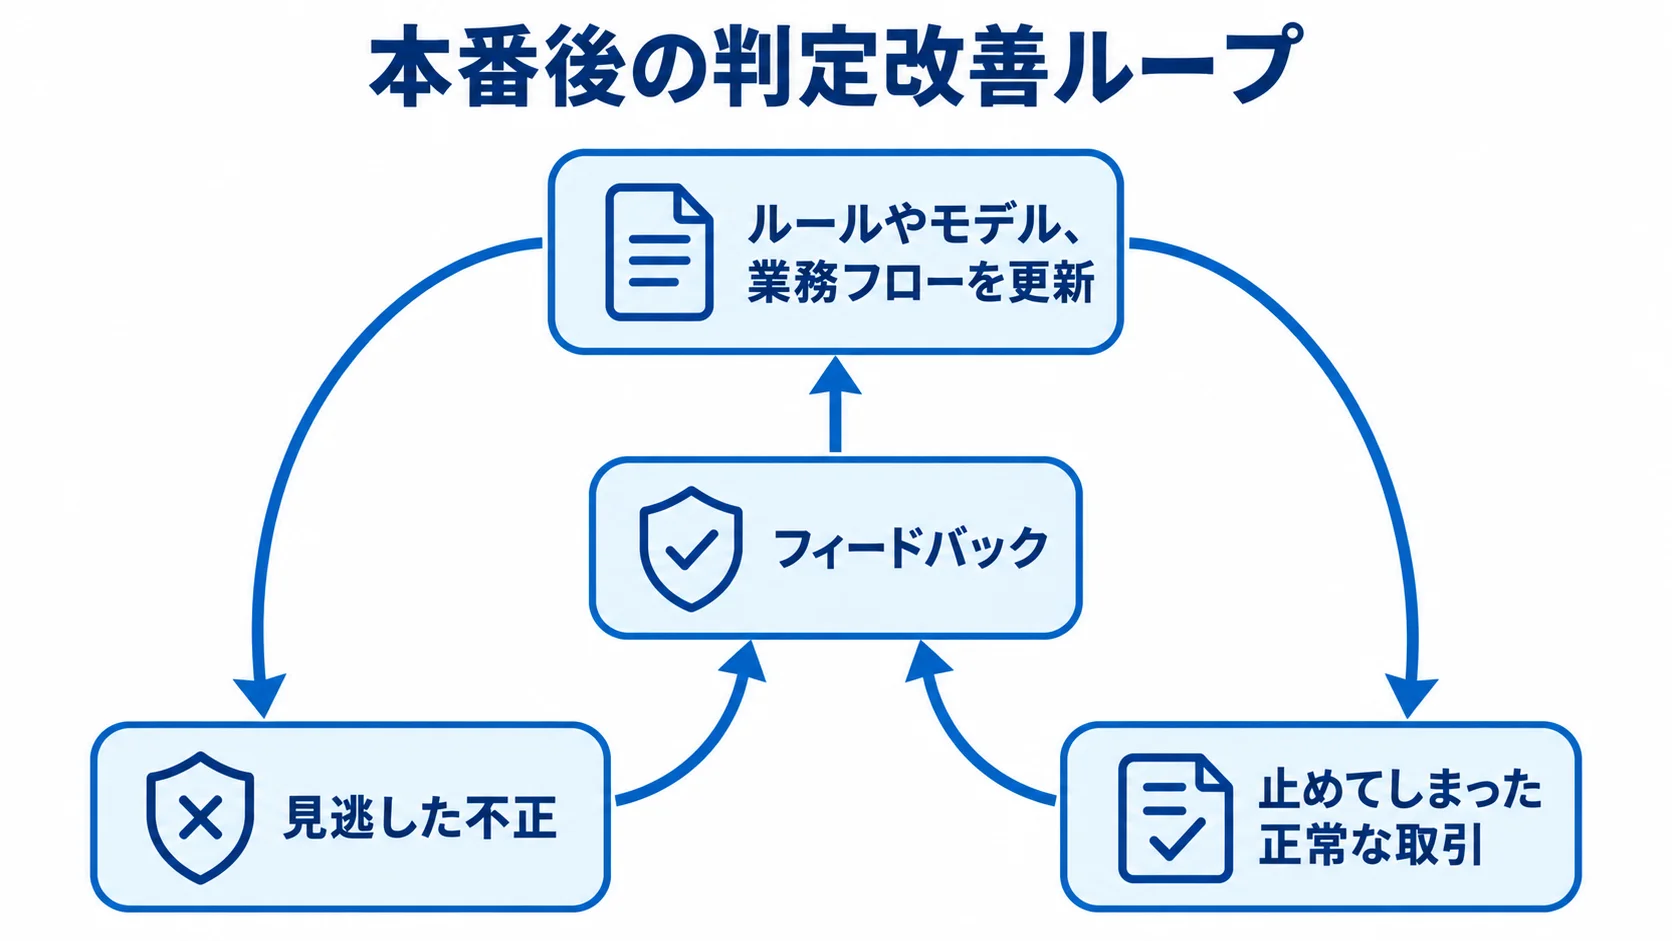
見逃した不正と、止めてしまった正常な取引の両方を、フィードバックとして戻します。そのうえで、ルールやモデル、業務フローを更新します。
よくある失敗と対策
失敗を避けるには、事前のPoCや現場評価、説明できる判定、段階的な展開、責任分界をそろえておくことが欠かせません。
- データ品質を確認しない:対象を絞ったPoCで検証する。
- 検知率だけを追う:業務担当者を交えて評価する。
- 担当者を決めない:アラートを受けて調べる人を、あらかじめ決めておく。
- 情報管理を後回しにする:個人情報や監査ログの要件を、早い段階で固める。
- 月額だけで比較する:移行条件や総費用も含めて比べる。
誤検知には、追加認証や保留、本人確認、担当者による解除、顧客への説明を組み合わせて対応します。
異常を検知したらすぐに口座やアカウントを永久停止する設計は、危険を伴います。
システムは、判断を支える道具として位置づけます。規制や業務上の最終判断は人が担うという原則を、仕様と運用手順の両方に残しておきます。
よくある質問(FAQ)
導入前によく聞かれる質問を取り上げます。AIの役割、導入期間、費用、誤検知の改善は、初回の打ち合わせで確認される論点です。
不正利用検知システムはAIだけで作るものですか?
AIだけで作る必要はありません。既知の手口には説明しやすいルールを使い、未知の兆候や複雑な関係は、AIや行動分析、グラフ分析で補います。
取引制限は、AIスコアだけで決めず、判定理由と追加調査を組み合わせて判断します。
導入にはどのくらいの期間がかかりますか?
1チャネルに絞ったクラウド連携であれば、1〜3か月程度が目安です。データ調査やPoC、複数チャネル、ケース管理、監査、セキュリティ試験まで含めると、4〜9か月以上になる場合があります。
金融機関向けの本番基盤では、9〜18か月程度になる場合があります。データ品質や接続条件によって変わるため、まずは小さなPoCで確認します。
費用を抑えるにはどうすればよいですか?
全チャネルをスクラッチで開発せず、被害の大きい一つか二つの用途に絞ります。既存ルールとクラウドまたはパッケージを組み合わせ、PoCを行います。
データ整備や試験、モデル更新、アラート調査、ログ保管を含めた3年分のTCOで比べます。安い初期費用だけで判断しないようにします。
誤検知が多い場合はどう改善しますか?
誤検知は、属性や端末変更、旅行などの条件で分類します。そのうえで、金額、時間帯、ルール、モデル版も見て、原因を特定します。閾値を緩める方法のほかに、追加認証へ回す方法もあります。
特徴量の組み合わせ、重複するルールの整理、優良顧客の通常の行動の反映も検討します。
変更の前後で指標と顧客対応の件数を記録し、改善が見せかけでないかを確かめます。
まとめ
不正利用検知システムは、取引・顧客・端末・環境を組み合わせて判定する仕組みです。ルールとAIを使い分けることで、不正らしい取引を見つけ出します。
判定の理由を示しながら、追加認証や保留、人による調査、顧客救済、監査までを安全につなぐ業務基盤です。
最初に決めておく事項
まず、対象シナリオと判定時点、検知後の対応を決めます。次に、必要データや誤検知の許容度、調査担当者、KPIを決めます。そのうえで、データを棚卸しし、既存ルールと新方式をシャドーモードで比べます。
短期間のPoCから始めると、費用と効果、業務負荷を見ながら、本番の範囲を決めやすくなります。
選定・発注前の最終チェック
選定の際は、検知精度だけでなく、連携や判定理由、ケース管理、更新の方法を確認します。さらに、監査ログや情報保護、障害対応、責任分界、契約終了時の移行も見ておきます。
費用は、初期開発だけでなく、データ整備やクラウド、監視、調査、調整、セキュリティ試験まで含むTCOで比べます。
▼関連記事一覧
・不正利用検知システム開発の進め方
・不正利用検知システム開発でおすすめの開発会社6選と選び方
・不正利用検知システム開発の見積相場・費用
・不正利用検知システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。