
不正利用検知システムの発注は、対象の不正と判定時点を決め、RFPとPoCで検証してから段階的に導入すると、検知後の対応まで整えやすくなります。
発注形態や外注の進め方、契約と費用、委託先の選び方は、この流れのなかで順に決めていきます。
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
発注前に押さえる不正利用検知システムの全体像
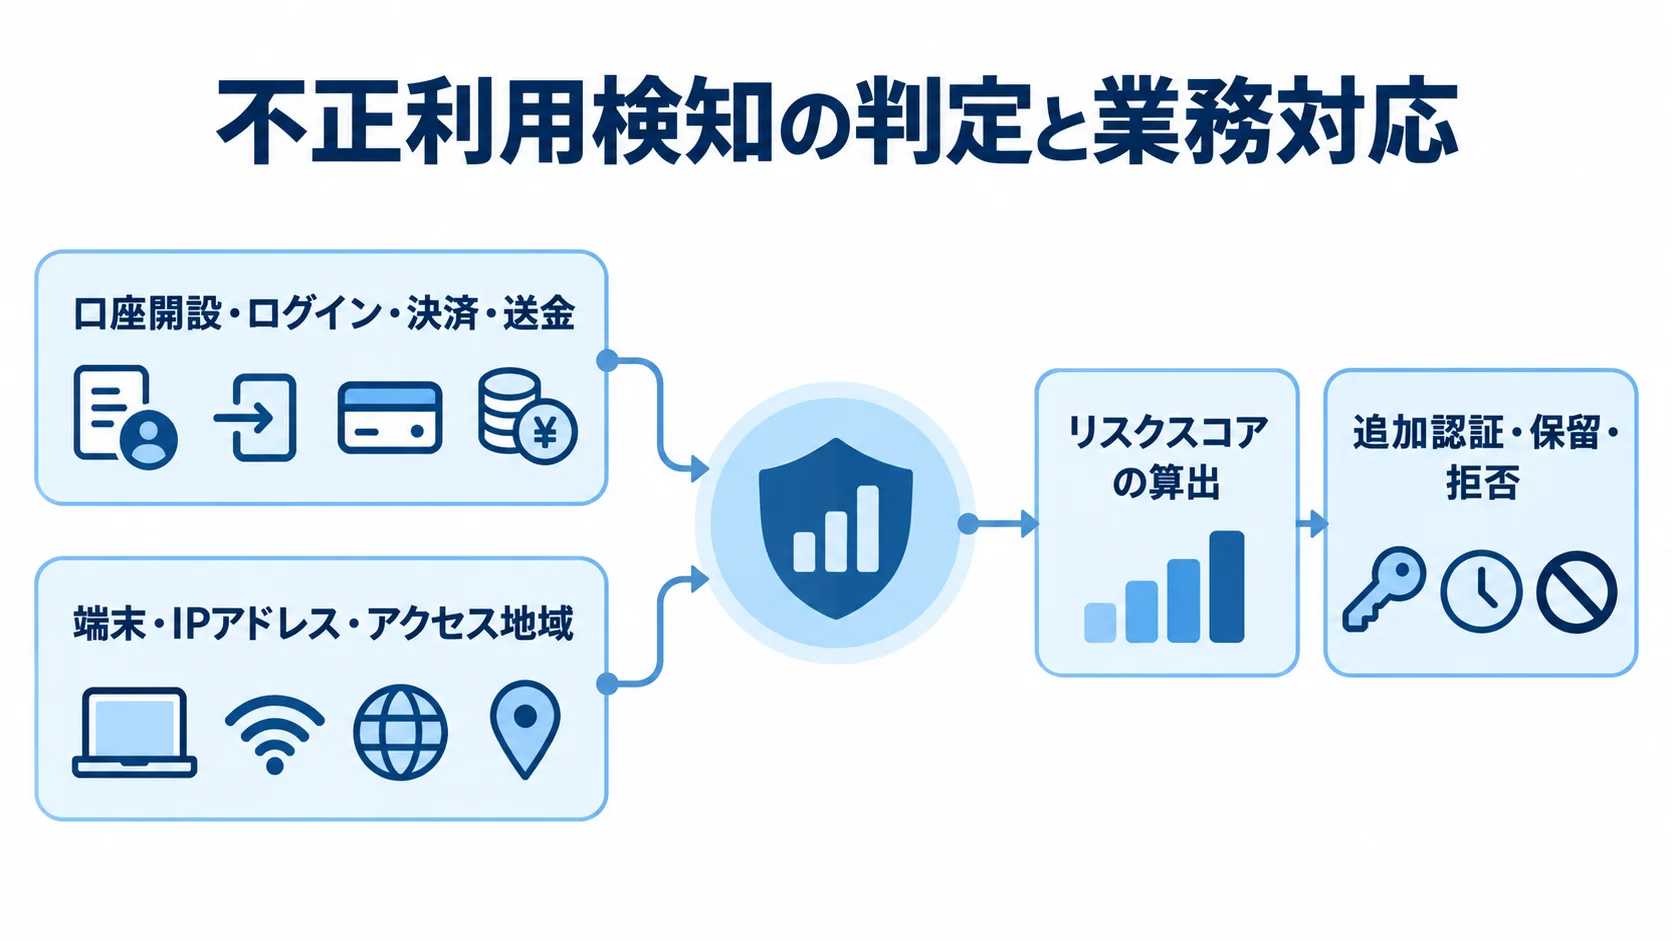
不正利用検知システムは、口座開設やログイン、決済、送金、出金、証券取引などのイベントを評価します。その際、取引情報に顧客属性や端末、IPアドレス、アクセス地域、過去の行動を組み合わせて使います。
判定の結果は、リスクスコアの算出で終わらせず、追加認証や保留、拒否へとつなげます。検知の後に誰が何をするかも、発注範囲に含める必要があります。そのため、担当者へのアラートや顧客への確認、解除、届出までを業務フローとして設計します。
対象とする不正と判定タイミング
各社の見積もりを同じ条件で比べるには、対象とする不正行為を具体的に定めておく必要があります。
- ログイン時:アカウントの乗っ取り
- 送金前:不正な操作
- 口座開設時:なりすまし
判定までの時間は、対象によって変わります。ログインでは数秒以内の判定が求められる一方、日次の取引モニタリングなら、準リアルタイムのバッチ処理でも対応できます。
金融庁の「取引モニタリングの検知能力強化に向けた取組」(2026年5月)には、アクセス・デバイス・取引行動データを使うリアルタイム検知の事例があります。同じ資料には、対象取引を絞った準リアルタイム検知の事例も整理されています。
被害額と顧客への影響を見ながら、即時判定と複数回のバッチ処理を使い分けると、発注範囲を決めやすくなります。
検知エンジンと運用画面の一体検討
検知対象によって適した方式は異なるため、条件判定から口座間の関係分析まで、方式を組み合わせて使います。
- ルール検知:金額や回数などの条件で判定
- 行動分析:端末や地域の変化を捉える
- AI:教師あり学習や異常検知で判定
- グラフ分析:口座や取引先の関係を確認
既知の手口には説明しやすいルールが有効ですが、未知のパターンにはAIや類似性分析が役立ちます。そこで、方式を一つに限らず組み合わせます。
運用画面には、ケース管理を用意します。アラートの優先度付けや担当者の割り当てを行い、調査メモや証跡を残します。凍結・解除や顧客確認の履歴も、同じ画面で扱います。
監査や問い合わせで説明できるよう、検知理由や、ルールやモデルのバージョン、担当者の判断を記録しておきます。
RFPでは、精度だけでなく、1日あたりのアラート件数と1件の調査時間も定めておきます。
不正利用検知システムの発注形態の選び方
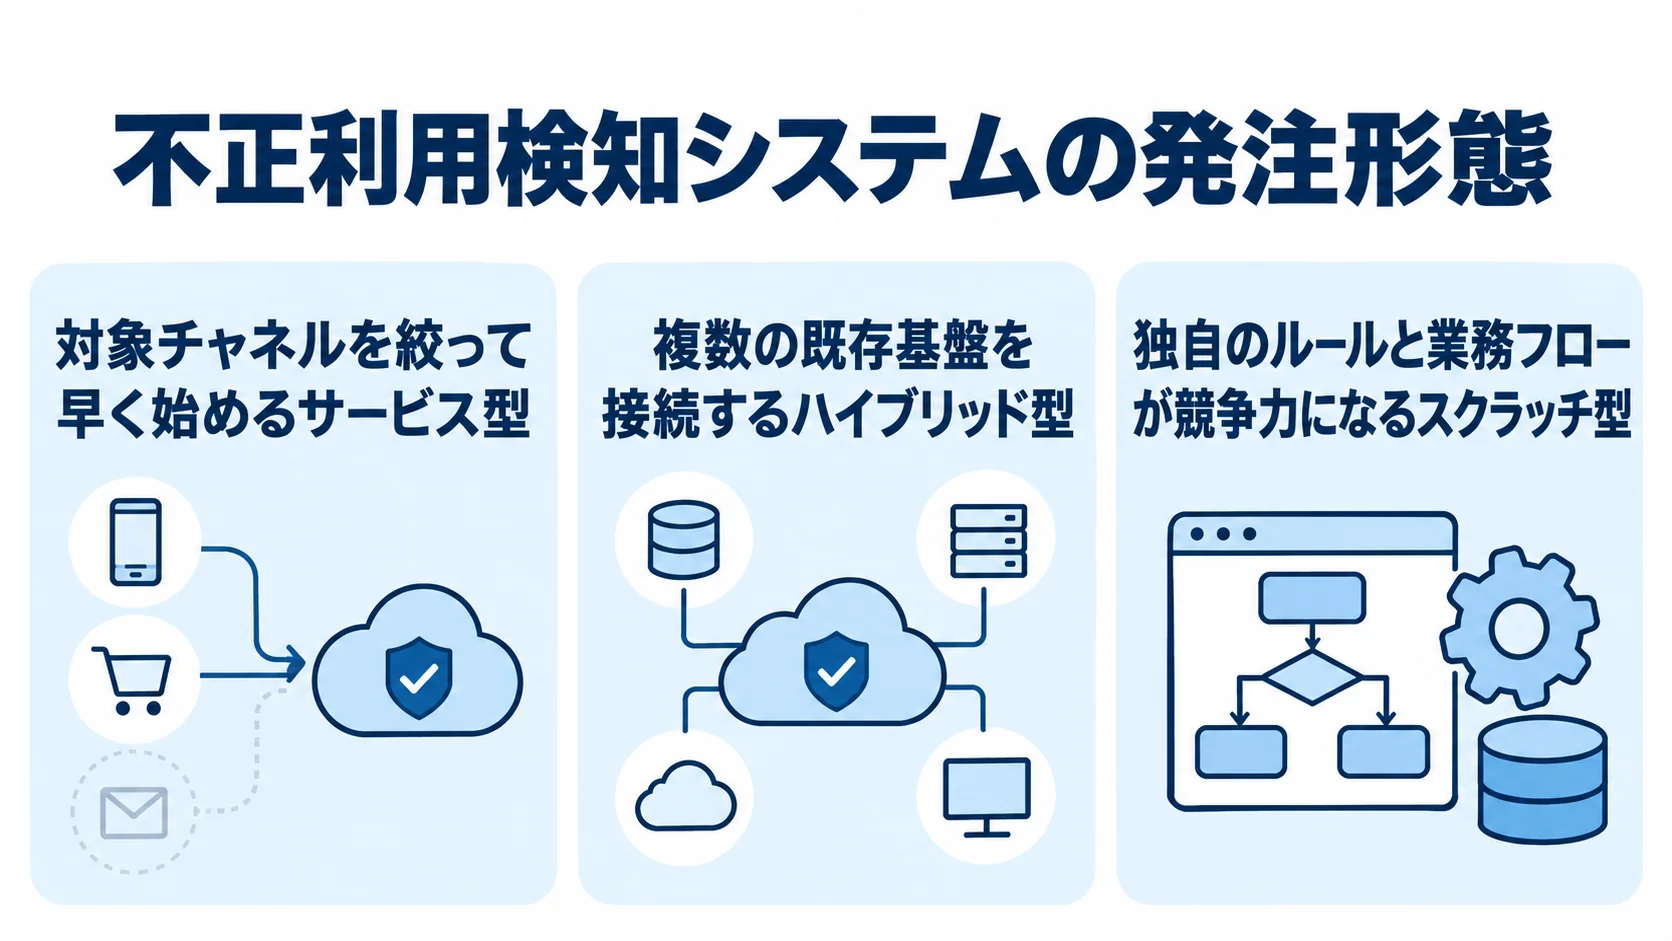
発注形態は大きく分けて、クラウドサービスやパッケージを導入する方法、SI会社に連携と周辺業務を含めて委託する方法、スクラッチ開発の三つです。対象チャネルを絞って早く始めたい場合は、サービス型が候補になります。複数の既存基盤を接続する場合はSIを含むハイブリッド型を、独自のルールと業務フローが競争力になる場合はスクラッチ型を検討します。
クラウドサービス・パッケージの導入
クラウドサービスやパッケージは、標準化された検知ロジックと管理画面を使えるため、1チャネルから試す場合は初期開発量を抑えられます。ただし、導入後に想定外の負担が出ないよう、契約の前に条件を確かめておく必要があります。
- 導入範囲:1チャネルから試せるか
- 既存環境:必要なシステムとの接続
- 運用条件:更新や停止時の対応の決め方
- 総額:追加料金を含めた比較
接続先には、勘定系と決済基盤、本人確認のほか、CRMやSIEMもあります。データの保管場所と削除方法は、契約前に確認しておきます。
標準機能に業務を無理に合わせると、手作業が増えたり、誤検知時の顧客対応が分断されたりします。そこで、API仕様やピーク時の処理件数、判定遅延も確認しておきます。
さらに、モデル更新の頻度とルール変更の権限、停止時の代替運用も確認しておきます。初期連携やログ保管が別料金なら、サービス料金以外にも費用がかかります。追加ユーザーや調査支援の料金も、あわせて確かめます。
検知サービスとSI開発の組み合わせ
検知エンジンとSI開発を組み合わせる際は、委託範囲を決め、どこまでを誰が受け持つかを整理します。
- 検知エンジン:サービスやパッケージを利用
- SI会社への委託:データ連携、API、ケース管理、既存画面、認証、監査ログ
- 責任分界:事業者と開発会社の担当業務を文書で明確にする
ハイブリッド型なら、エンジンを作り直さずに済み、自社の承認フローや顧客対応に合わせられます。また、複数チャネルを段階的に増やす場合も、エンジンを共通化しやすくなります。
責任分界では、スコア品質とAPI障害の担当者を決めておきます。誤検知の調整やモデル更新、ログ保存についても、担当者を明確にします。
「サービスを組み込む」とだけ依頼すると、障害時の問い合わせ先が曖昧になります。そのため、RFPに連携構成と責任分界図を添付します。
スクラッチ開発の注意点
スクラッチ開発は、自社固有の業務に合わせやすい一方、開発後の体制やデータ利用条件も検討しておく必要があります。
- 適合性:独自ルール、複雑な承認経路、既存システムの制約に対応
- 継続体制:データ整備、モデル更新、精度監視、障害対応を維持
- データの継承:元データや評価結果などを自社で利用
過去の不正ラベルが少ない場合は、AIだけに頼らず、ルール検知とシャドーモードを組み合わせると、実現性を評価しやすくなります。
社内にデータサイエンティストやセキュリティ運用の担当者がいない場合は、月次のチューニングやモデルドリフトの確認、アラート調査の支援も、外注範囲に含めます。
将来ベンダーを変える場合に備えて、特徴量の定義とルールを自社でも利用できる契約にしておきます。モデルの入出力やログも自社で使えるようにすると、ロックインのリスクを下げられます。
不正利用検知システムの発注・外注の進め方
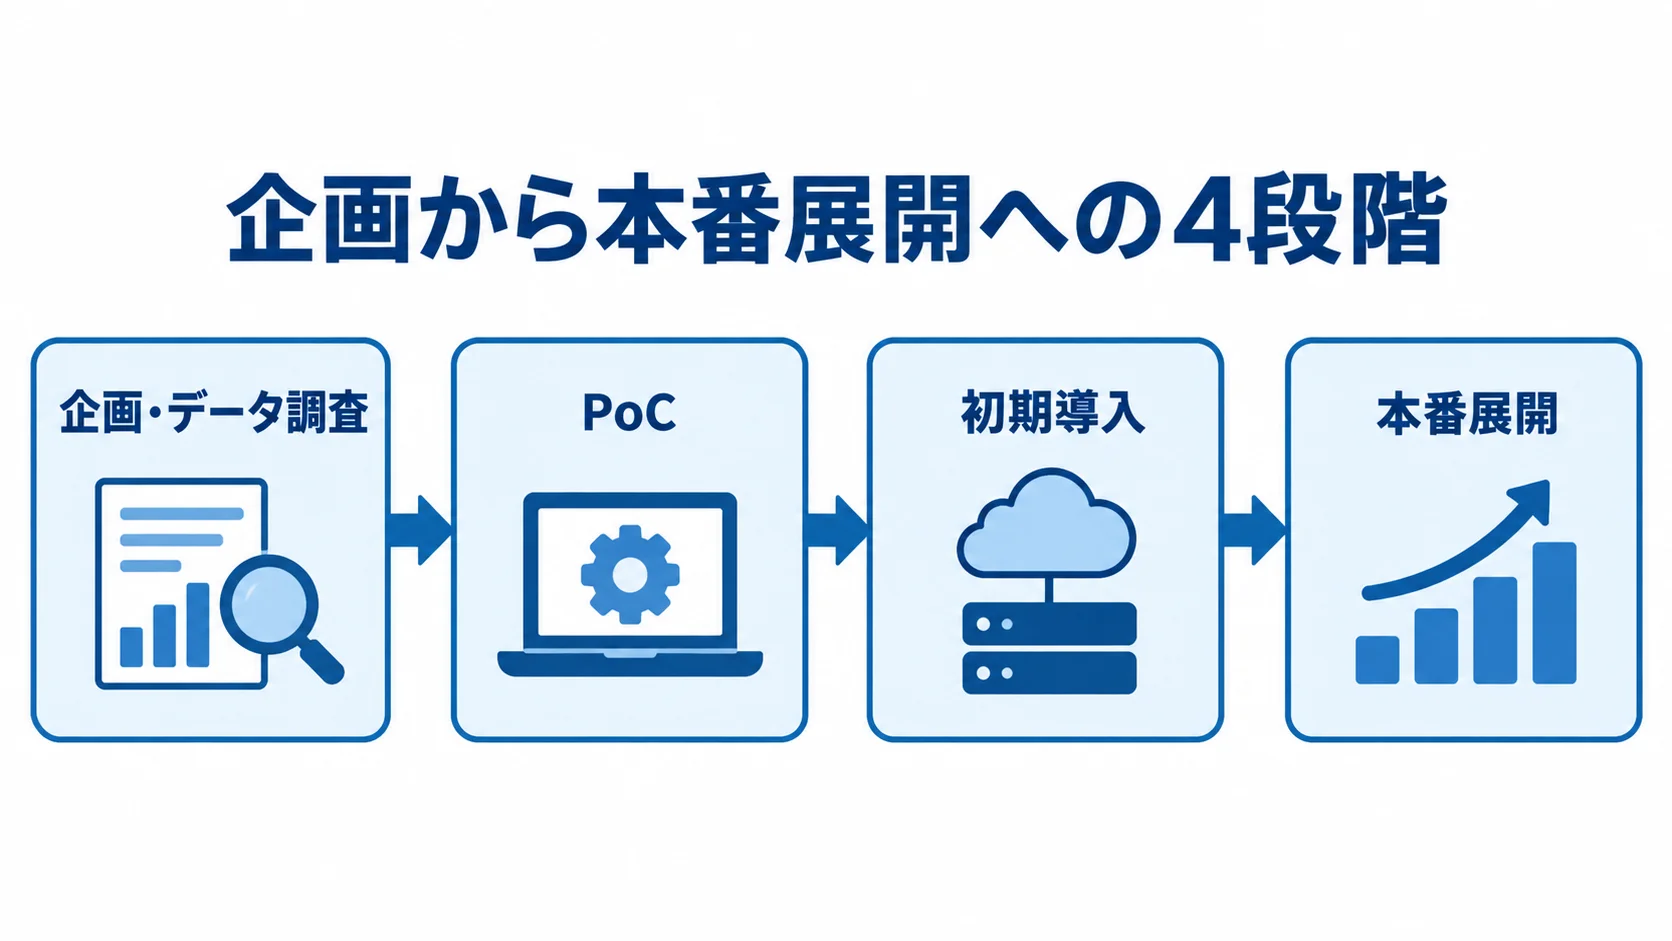
要件をすべて確定してから一度に依頼するより、発注を段階に分けたほうが失敗を抑えやすくなります。そのため、各段階の成果物と継続条件もあらかじめ決めておきます。企画から本番展開までを、4つの段階に分けて進めます。
- 企画・データ調査
- PoC
- 初期導入
- 本番展開
次の段階へ進む前には、費用と効果を評価します。さらに、RFP作成前から本番運用まで、工程ごとに判断基準を用意します。
要件整理とRFP作成の先行
RFPには、提案の条件になる業務要件とデータ要件を、具体的に書きます。
- 業務要件:目的、対象不正・チャネル、取引量、ピーク処理件数、判定時間
- システム要件:既存システム、利用データ、必要なアクション、希望時期、予算
- 評価指標:誤検知率、適合率、再現率、アラート件数、調査時間、被害額、顧客離脱、判定レイテンシ
- データ項目:顧客ID、取引ID、金額、送金先、時刻、端末、IP、位置、ログイン履歴、過去の判定、不正確定ラベル、チャージバック
「検知率を高くしたい」という表現は、提案条件として曖昧です。上記の指標に分けて示すと、各社の提案を同じ基準で比べられます。
各データ項目について、保有部署、更新頻度、保存期間を記載します。欠損や個人情報の扱い、テストデータの提供可否も、あわせて書きます。データが不足している場合は、調査と代替案の提示も成果物に含めます。
PoCによる精度と運用負荷の同時検証
不正データが少ない場合や、既存業務への影響が読めない場合は、PoCを独立した発注単位にします。精度と運用負荷を同時に測るため、観点ごとに確かめる内容を決めておきます。
- 比較方法:既存ルールと新モデルをシャドーモードで評価
- 検知性能:検知率、誤検知率、アラート件数を測定
- 運用負荷:担当者の判断時間、説明可能性、API応答時間を測定
- 継続条件:障害時の代替手順と本番移行条件を定める
シャドーモードなら、実際の取引を止めずに、既存ルールと新モデルの判定を比べられます。また、時間で分割した検証データを使うと、将来のデータが学習側に混ざるリーケージを防げます。
PoCの成功条件は数値で決めておきます。精度が高くても、担当者が処理できない件数のアラートが出れば、本番では機能しません。PoCの最後には、本番移行の条件と追加開発の見積もりを確認します。
本番導入と運用改善の段階的な進め方
本番導入では、最初から全体へ広げず、被害額の大きい場面から範囲を絞って始めます。
- 被害額の大きい送金や、不正アクセスの多いログインなど1〜2ユースケースを選ぶ
- 通知、追加認証、保留から始め、確認後に自動化する
- 誤停止時の解除経路と緊急停止時の手動運用を決める
- 運用指標を定期確認し、モデルやルールを更新する
最初から自動拒否にはせず、運用担当者が結果を見てから自動化へ進みます。誤って止めた顧客を戻せるよう、解除の経路もあらかじめ用意します。リリースの判定では、緊急停止時に人手で回せるかも確かめます。
運用開始後は、月次などで検知率、誤検知率、再現率、処理時間、被害額、問い合わせを確認します。攻撃手口が変わるとモデル性能が低下するモデルドリフトが起きるため、更新責任者と承認手順を定めておきます。
金融庁が2026年7月に公表した金融犯罪対策資料でも、基礎的な態勢整備に加えて、有効性検証と高度化が重視されています。
契約形態と不正利用検知システムの費用相場
費用は、対象チャネルや取引量、接続先によって変わります。リアルタイム性やケース管理、セキュリティ要件、学習データ量も費用を左右します。公開された一律の定価は少なく、そのため正式な費用は個別見積もりになります。
ここに示す数字は、2026年時点で公開されたAI異常検知の開発費目安と、金融向けの連携・監査・セキュリティ試験を踏まえた企画段階の推定です。市場統計や各社の定価ではありません。
方式別の初期費用と期間の目安
方式ごとの初期費用・月額費用・期間の目安は下記のとおりです。なお、小規模連携は1チャネルのAPI接続と既存の審査業務が前提です。
- 小規模連携:初期50万〜300万円、月額10万〜100万円、1〜3か月
- 標準的なPoC:初期500万〜1,500万円、月額30万〜150万円、4〜9か月
- 金融機関向け本番基盤:初期1,500万〜3,000万円以上、月額50万〜200万円、9〜18か月
- 全社的なスクラッチ基盤:3,000万円〜1億円以上、12〜24か月以上
標準的なPoCでは、取引・顧客・端末のデータを統合して、ルールとAIを比べます。また、本番基盤には、リアルタイム判定やケース管理、監査ログ、複数チャネルが含まれます。さらに、全社基盤はスクラッチ開発となる場合があり、調査やセキュリティ要件が増えるほど、費用と期間も増えます。
見積書は工程ごとに分けてもらいます。要件定義・データ調査、PoC、API・データ連携を最初に分け、検知ロジックや画面・ケース管理、試験、移行、教育も別々に書いてもらうと、比べやすくなります。
金融機関向け本番基盤の初期費用の内訳は、要件定義・データ調査が200万〜500万円、PoCが300万〜800万円、連携・ケース管理が700万〜2,000万円です。試験・移行・教育は200万〜700万円です。
準委任・請負・サービス契約の使い分け
契約形態は、要件の固まり具合と納品物に応じて、調査から運用まで工程ごとに決めます。
- 企画・データ調査・PoC:準委任契約
- 成果物と受入基準が明確な本番開発:請負契約
- クラウド利用:サービス契約
準委任では、作業時間や専門家の支援を依頼できます。成果物を固定すると方針変更に対応しにくいため、作業内容や体制、報告方法を契約書に定めます。上限時間、知的財産、データの返却・削除も、あわせて記載します。
請負では、成果物として画面やAPI、バッチを定義します。ログやテスト仕様書も成果物に含め、受入テストと不具合修正の範囲も明記します。
クラウド利用では、最低利用期間と料金改定を確認します。データ移行や解約時のエクスポート、障害時のSLAも、あわせて確かめます。工程を分けて、要件整理は準委任、本番構築は請負、運用はサービスまたは準委任とする方法もあります。
初期費用ではなく運用を含めたTCOによる判断
TCOを比べるには、月額費用の対象範囲と全期間の費用を、同じ前提でそろえて確認します。
- 月額に含む範囲:計算量、ログ保管、再学習、ルール調整、24時間監視、障害対応、調査支援
- 料金条件:取引件数、ピーク時のTPS、保持期間、API数、SLA
- 合算する費用:初期費用、固定費、従量課金、追加開発、診断、移行、教育、運用、解約時の移行
毎月のアラート調査やモデル更新を別途発注すると、3年程度の総保有コストが高くなる場合があります。
費用を抑えるには、対象チャネルを1〜2個に絞り、既存の認証やケース管理を使ってPoCを行います。そのうえで、効果を確かめてから対象取引を増やせば、予算を分けて投資対効果を判断できます。
RFPと見積書を比較する際のポイント
相見積もりでは、金額の安さより先に、同じ前提で比べられているかを確かめます。評価データや対象期間、誤検知の定義、運用者の処理条件が異なると、検知率の数字は比べられません。
RFPの回答形式をそろえ、各社に同じ順番で提出してもらいます。費用や期間、体制に加えて、成果物や前提、除外事項も含めます。
委託先の金融業務・データ・運用の三つの観点
委託先を選ぶ際は、金融業務に明るいかだけでなく、データを安全に扱えるか、稼働後の運用を任せられるかも見ておく必要があります。
3つの観点は、それぞれ見る中身が異なるため、項目を分けて確認します。
- 業務と技術:金融・決済・EC・証券の実績、既存システムとの接続力、検知ロジックの専門性
- データ管理:アクセス権限、暗号化、再委託先の管理、返却・削除の方法
- 運用:障害対応、モデル・ルール更新、アラート調査、再委託時の責任者と窓口
候補会社には、同業界での導入範囲、リアルタイム処理の実績、ピーク負荷の検証方法、誤検知対応、検知理由の表示について質問します。API障害時のフェイルセーフやモデル更新の判断基準についても、あわせて聞いておきます。
稼働後のチューニングを別会社に任せる場合は、誰が連絡を受けるかまで決めておきます。
NTTデータは2025年9月、ACSiONのDeteckerと法人口座開設・インターネットバンキングのサービスを連携しました。口座開設から取引モニタリングまでを一貫して扱うサービスの提供も開始しています。既存基盤と一体で導入できるかも、比較の軸になります。
見積書の成果物・前提・除外事項の照合
見積書は工程別に照合して、追加費用につながる抜けを確かめます。
- 要件定義・PoC:データプロファイリング、評価レポート
- 開発・運用:API接続、性能試験、ルール変更、モデル更新
- 見積条件:「標準機能」「別途相談」「お客様作業」の作業内容と金額
- 期間・体制:審査や受入の待ち時間、各担当者、工数、除外事項
安い提案のなかには、必要な工程や人員を見積もっていない場合もあります。見積もりの金額差は、工数と除外事項をもとに、各社から説明してもらいます。
期間には、開発日数だけでなく、データ提供やセキュリティ審査、受入テスト、業務部門の確認、リリース判定の待ち時間も含めます。体制では、プロジェクト責任者やデータ分析、セキュリティ、運用設計の各担当者が誰かを確認します。
契約で定めるデータ・モデル・障害時の責任
契約では、データとAIモデル、障害対応の条件を定めておきます。扱うデータには、取引履歴や本人確認情報、端末情報、IP、位置情報などが含まれる場合があります。個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」も関係します。
- 委託データ:利用目的、アクセス範囲、保存期間、暗号化、権限管理、ログ、事故報告、再委託、監査、返却・削除、国外での取扱い
- AIモデル:データの権利、入出力、更新承認、説明、誤判定の再検証、二次利用
- 障害・誤検知:検知停止、ルールへの切り替え、手作業への復帰を決める
同ガイドラインでは、委託先の選定や安全管理措置、取扱状況の把握、再委託先の確認や監査が示されています。
開発会社が汎用モデルにデータを使う場合には、匿名化や仮名化を含めて、条件を明確にしておきます。
障害や高い誤検知の際の切り替え条件は、SLAと運用手順に記載します。そのうえで、障害時の責任範囲を発注側と開発会社で共有します。
よくある質問(FAQ)
外注では費用だけでなく、既存データや運用体制についても質問されます。発注前に判断しやすいよう、よくある疑問に答えます。
不正利用検知システムの開発費用はいくらですか?
小規模なクラウド連携は初期50万〜300万円、標準的なPoCと連携は500万〜1,500万円です。金融機関向けの本番基盤は、1,500万〜3,000万円以上が企画段階の目安になります。
正式な費用は、取引量や対象チャネル、リアルタイム性、ケース管理、セキュリティ要件によって変わります。そのため、初期費用だけでなく、月額運用費と追加開発費も見積もります。
AIだけで不正利用を自動判定できますか?
AIだけでなく、ルールやリスト照合、行動分析、AIスコア、グラフ分析などを組み合わせた多層検知が基本です。
金融庁の2026年5月資料には、AIスコアリングや不正口座との類似性抽出に加えて、複数の手段を組み合わせる事例もあります。
特に、取引制限や顧客救済では、理由を確認できるよう、人手による承認フローを残しておきます。
RFPには何を書けばよいですか?
RFPには、背景と目的、対象不正・チャネル、取引量を書きます。判定時間やデータ項目、既存システムも書きます。さらに、必要なアクションやKPI、希望納期、予算、セキュリティ条件、PoCの成功条件も記します。
誤検知率、アラート件数、調査時間、検知理由、モデル更新、障害時の代替運用も明記すると、提案を比較しやすくなります。データが不足している場合は、データ調査も提案範囲に含めます。
中小規模の事業者でも外注できますか?
外注できます。全チャネルを対象にはせず、被害の大きいログインや送金など1ユースケースに絞って、クラウドサービスと最小限のAPI連携でPoCを行います。
調査担当者が少ない場合は、アラート確認やルール調整、月次レポートを運用支援に含めます。また、誰が判断するかも、発注前に決めておきます。
準委任契約と請負契約はどちらを選べばよいですか?
企画、データ調査、PoCは準委任契約を使います。本番開発は、成果物と受入条件が明確であれば、請負契約が候補になります。クラウド利用料はサービス契約となります。
契約は一つに固定せず、工程ごとに適した責任範囲を設定します。そのうえで、モデル更新、データ返却、再委託、障害対応、知的財産も明記します。
まとめ
まず、発注・外注では対象不正、判定タイミング、必要な業務アクションを決めます。
発注形態は、クラウド・パッケージ・ハイブリッド・スクラッチを比べて選びます。RFPには、データや処理量、KPI、セキュリティ、PoCの成功条件を記載します。
企画段階の費用目安は、小規模連携で50万〜300万円、標準的なPoCと連携で500万〜1,500万円、本番基盤で1,500万〜3,000万円以上です。
契約は準委任、請負、サービスを工程ごとに使い分けます。見積もりは、月額運用やモデル更新、アラート調査、障害対応、解約時の移行費まで含めたTCOで行います。
委託先は、既存データを安全に扱い、検知理由を説明したうえで、誤検知への顧客対応と運用改善まで支援できるかを見ます。
相見積もりでは、成果物、前提、除外事項、責任分界、モデルとデータの権利をそろえて確認します。そうすると、発注後の追加費用や手戻りを抑えやすくなります。
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。