
不正利用検知システムの開発は、対象とデータの定義、KPI設計とPoC、本番設計と段階導入の順に進めます。この順で進めると、誤検知を抑えながら運用の改善につなげられます。
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
不正利用検知システム開発の全体像
不正利用検知システムは、口座開設、ログイン、決済、送金、出金、証券取引などを監視し、不正の可能性をスコアやアラートで示します。
判断には取引金額だけでなく、顧客属性や端末も使います。さらに、IPアドレス、位置情報、アクセス時刻、過去の行動も組み合わせます。
検知対象となる不正の種類
検知の対象になる不正は、カード利用や不正送金など多岐にわたります。
カード、口座、アカウント、口座開設、取引全般では、狙われる不正の形がそれぞれ異なります。
- カード・EC:不正利用とチャージバックの検知
- 口座・送金:不正送金や不自然な取引の検知
- アカウント:乗っ取り、フィッシング、ボット操作の確認
- 口座開設:なりすましや既存口座との類似性の確認
- 取引全般:マネー・ローンダリングに関係する不自然さの把握
イベントごとに、判断に使う特徴量と取るべき対応を決めます。たとえば、ログイン時は端末とアクセス環境を確認し、送金時は金額・送金先・頻度を、口座開設時は本人確認情報を照合します。
検知方法には、ルール検知、行動・環境分析、AIスコアリングがあります。
ルール検知は、金額、回数、時間帯などを条件にします。
送金先や短時間の連続操作も条件に含められ、既知の手口を素早くルールに反映できます。
担当者や顧客にも説明しやすい方法です。
行動・環境分析は、普段と異なる地域や端末を捉えます。
ログイン時間や操作の組み合わせの違いも、判断の対象です。
AIスコアリングには、過去の不正ラベルを学習する教師ありモデルがあります。また、未知の外れ値を探す異常検知モデルも、AIスコアリングに利用できます。
検知後に必要な機能
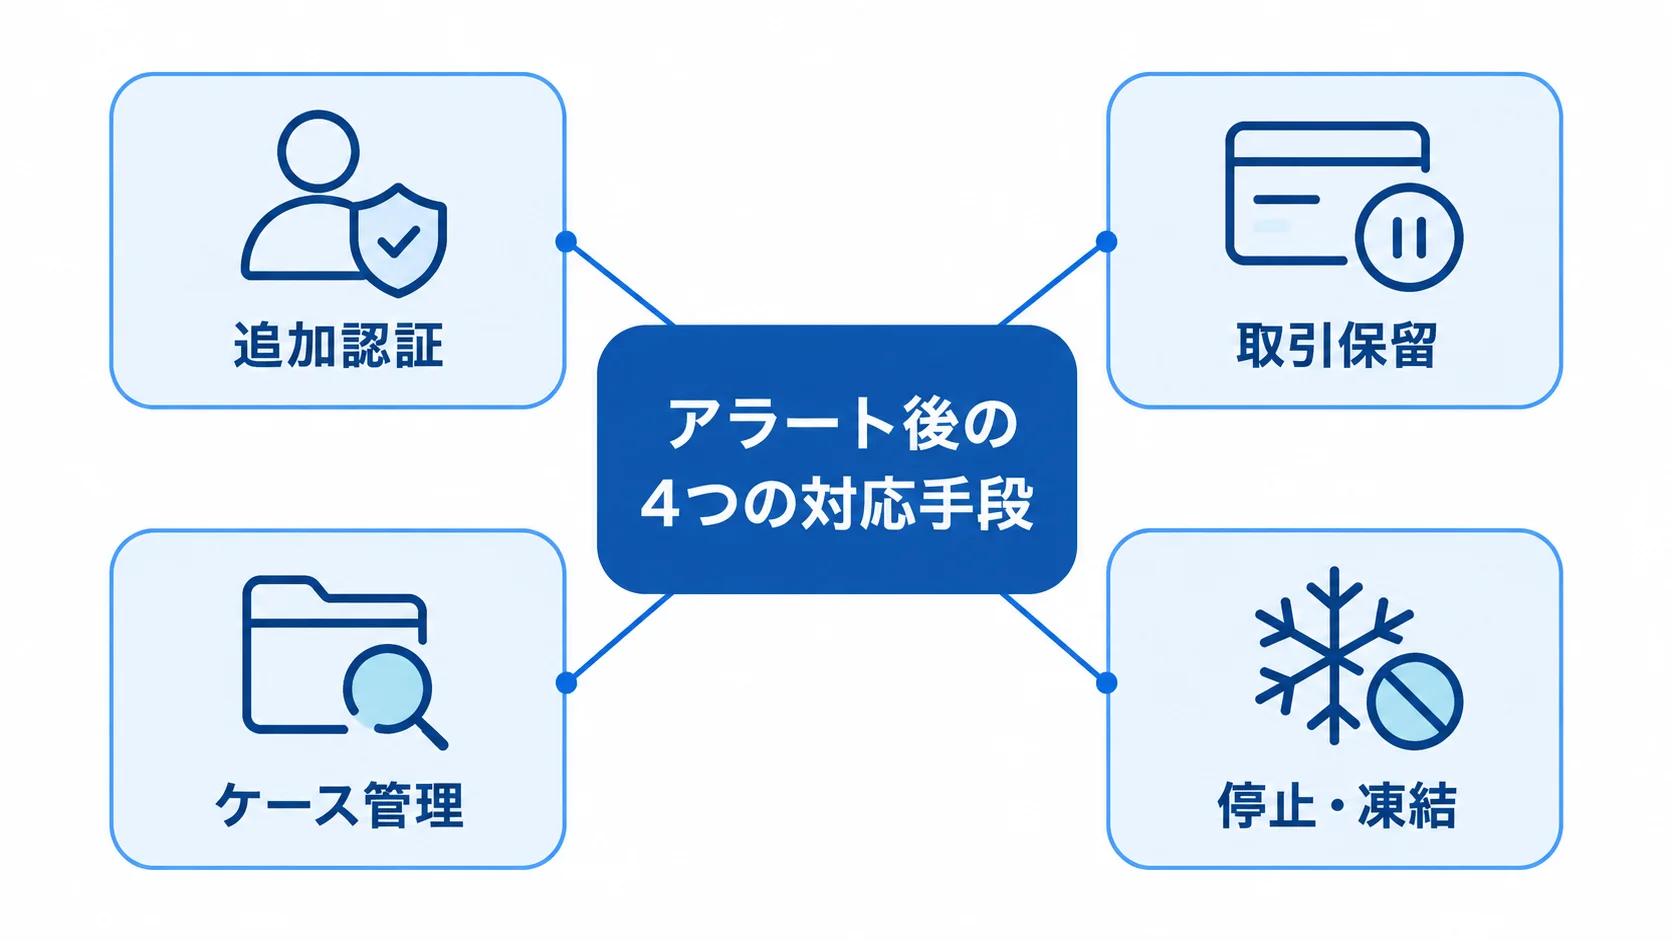
アラートを被害の抑止につなげるには、検知後の対応まで設計しておくことが欠かせません。
対応の手段は、追加認証、取引保留、ケース管理、停止・凍結の4つです。
- 追加認証:高リスク取引での本人確認の要求
- 取引保留:一定時間止めてから、確認後に処理
- ケース管理:担当者への調査の割り当て
- 停止・凍結:出金停止や凍結の承認
本人確認後に取引を解除する流れも、あらかじめ決めておきます。
担当者はケース画面で、アラートの理由を確認できます。さらに、参照データ、モデルのバージョン、過去の対応履歴も、画面で確認できるようにします。
検知のタイミングには、リアルタイム検知、準リアルタイム検知、バッチ検知の方式があります。
リアルタイム検知は、取引の発生時に即座にアラートが発生する方式です。
準リアルタイム検知は、一定時間に発生した取引に対して1日以内にアラートが発生する方式です。
バッチ検知は、前日分の取引に対してアラートが発生する方式です。
送金前に止めるのか、1日以内の調査でよいのかによって、必要な連携方式と費用は大きく変わります。
不正利用検知システム開発の進め方・流れ
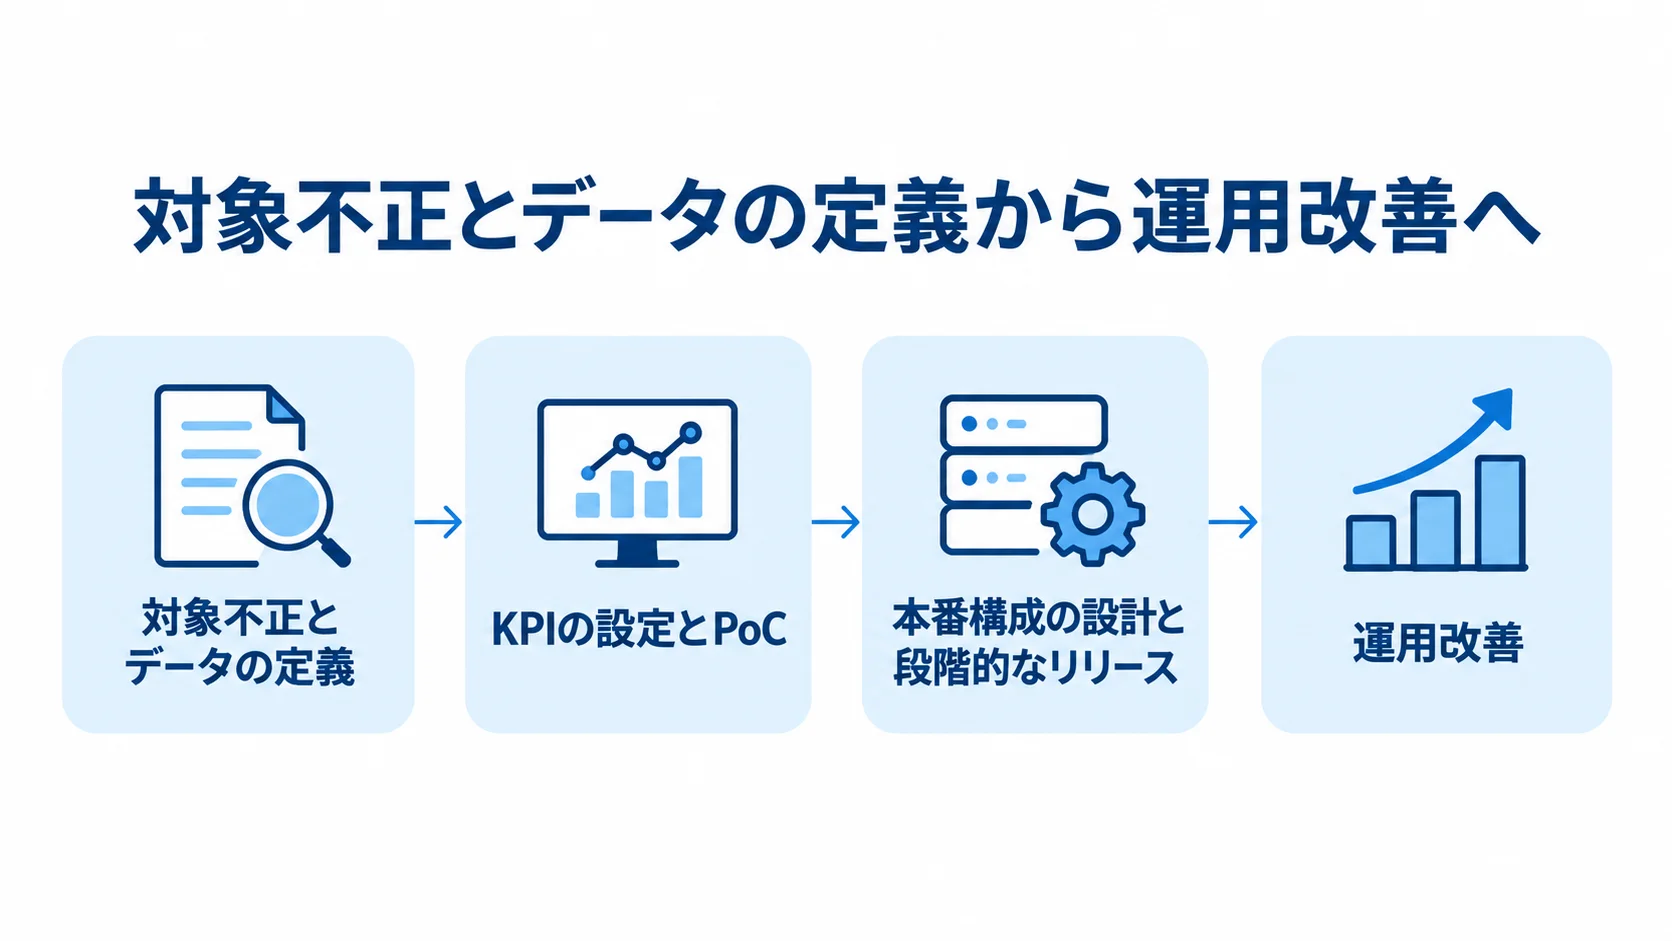
開発は「AIモデルを作る」ことから始めず、まず業務上の意思決定とデータの状態を確認します。そのうえで、技術方式を選びます。
作業は、対象不正とデータの定義から始め、次にKPIとPoCを進めます。続いて本番設計、テスト、段階展開を行い、最後に運用改善へ進みます。
全チャネルを一度に作ると、要件と費用が膨らみ、誤検知の原因も特定しにくくなります。
1. 対象不正とデータの定義
対象チャネルと不正を決めたうえで、各イベントと対応を洗い出します。
- イベント:ログイン、送金先登録、振込依頼、追加認証、処理完了。
- 対応:アラート、追加認証、保留、担当者確認、緊急停止。
たとえば、不正送金を対象にする場合は、ネットバンキングの流れを確認します。
データは、項目名だけでなく、取得頻度や欠損率を調べます。
保持期間や更新時期も見ておきます。対象は、取引、顧客属性、口座・カードのデータです。加えて、端末とIPの情報、ログイン履歴、位置情報も洗い出します。
本人確認結果や過去の不正判定も対象です。
チャージバックや被害確定情報も含めます。
正解ラベルを誰が作るかも、あらかじめ確認しておきます。
不正ラベルが少ない場合は、補完策を計画する必要があります。そこで、ルールによる暫定ラベル、専門家レビュー、教師なし異常検知を組み合わせます。
2. KPIの設定とPoC
検知率だけをKPIにすると、正常な取引まで止める誤検知が増えがちです。そこで、検知の精度と業務への影響の両方を指標にし、検知指標では判定の精度を、業務指標では調査の負担や顧客への影響を見ます。
- 検知指標:検知率、適合率、再現率、誤検知率、アラート件数。
- 業務指標:1件あたりの調査時間、被害額、顧客離脱、判定レイテンシ。
指標は対象チャネルごとに測り、システムと業務の両方を評価します。例として、送金判定は500ミリ秒以内、高リスクアラートの初回確認は15分以内とします。
誤検知率は、現行ルール比で何%改善するかを目標にできます。
PoCでは自動停止を行わず、シャドーモードで新ルールやAIスコアを既存判定と比べます。
検証には、過去データに加えて、時間を分けた検証データを使います。
学習データに未来の情報が混ざらないよう、注意します。
現場担当者にも検証を依頼し、アラート理由の理解度、調査情報の充足度、同じ顧客の重複確認を見てもらいます。
3. 本番構成の設計と段階的なリリース
本番構成は役割ごとに整理し、判定の時間制約に合わせて連携方式を決めます。
検知基盤と対応基盤に、連携方式と分析方式を加えた4つの要素で構成します。
- 検知基盤:エンジン、ルール管理、ストリーム処理、特徴量管理、AIモデル。
- 対応基盤:ケース管理、通知・追加認証、監査ログ。
- 連携方式:取引前の判定はAPIやメッセージングで接続。
- 分析方式:傾向分析や再発見は日次または複数回のバッチで処理。
全処理をリアルタイム化せず、被害額と猶予に応じて対象取引を絞ります。こうすると、費用と安定性のバランスを取りやすくなります。
リリースは、まず1チャネル・1〜2ユースケースから始め、段階的に自動化します。移行は4段階で、シャドーモードでの判定記録から始め、条件の確認を経て自動保留へ進みます。
- シャドーモードでの判定記録
- 担当者が確認する運用への移行
- 限定的な追加認証の実施
- 条件の確認を経た、自動保留への移行
障害や誤判定に備えて、既存ルールへの切り戻しや保留キューを用意します。さらに、担当者が手動で解除する代替運用も先に決めておきます。
モデルを更新するときは、学習データと評価結果を記録します。承認者と適用日時も残します。また、旧モデルへ戻す手順も決めておくと、運用チームが継続的に改善できる体制になります。
不正利用検知システムの費用相場とコストの内訳
費用は、対象チャネルと取引件数で変わります。
既存システムとの接続数やリアルタイム判定の有無も、費用を左右します。さらに、ケース管理の範囲、データ量、求めるSLAによっても変わります。
公開された一律の定価は少ないため、以下に示す金額は2026年時点の企画段階の目安です。
公開情報と、金融向けの連携・監査・セキュリティ工程を踏まえて推定しています。正式な市場統計や各社の確定見積ではないため、PoC後に条件をそろえて再見積もりします。
規模別の初期費用と開発期間の目安
規模ごとに初期費用、月額費用、期間の目安を比べると、必要な範囲を検討できます。
- 小規模導入:初期50万〜300万円、月額10万〜100万円、1〜3か月。
- 標準的なPoC:初期500万〜1,500万円、月額30万〜150万円、4〜9か月。
- 金融機関向け本番:初期1,500万〜3,000万円以上、9〜18か月。
- 全社スクラッチ:3,000万円〜1億円以上、12〜24か月以上。
小規模導入は、クラウド型サービスやパッケージを1チャネルへ導入する想定です。
既存審査は残したまま、API連携と基本的なルール設定だけを行います。
標準的なPoCでは、取引・顧客・端末データを統合し、連携開発を行います。
本番基盤には、リアルタイム判定やケース管理が含まれます。
さらに、監査ログや複数チャネルも含みます。セキュリティ試験まで含めた、金融機関向けの構成です。
全社基盤をスクラッチで作り、高可用性や複数の勘定系・決済基盤と接続すると、費用は高額になります。なお、金額はAI異常検知の公開開発費レンジと金融向け追加要件を組み合わせた推定です。
小規模なSaaS連携でも、データマスキングや接続試験が必要です。
運用設計や教育も欠かせません。
障害時の手作業も含めると、費用は増えます。一方で、周辺機能だけを作る方法もあります。
たとえば、検知エンジンを既存サービスで使い、APIやケース画面を作る方式があります。
このハイブリッド方式は、全面的なスクラッチ開発より初期費用を抑えやすくなります。
初期費用と運用費を含めた比較
月額費用に含まれる作業と、利用量の上限を確認します。
- 基盤費用:クラウド計算資源、ログ保管、通信。
- モデル・ルール:再学習、ルール調整、更新作業。
- 運用支援:24時間監視、障害対応、アラート調査支援。
取引件数に加えて、ピーク時の処理数やログ保持期間も費用に影響します。
API数やバックアップ世代、必要なSLAによっても、月額は変動します。
月額10万円の表示でも、一定件数を超える従量課金が別になっている場合があります。
モデル更新のたびに作業費が発生するかも確認します。
費用内訳は、項目ごとに分けると見積もりの違いが見えてきます。
概算は、要件定義・データ調査が200万〜500万円、PoCが300万〜800万円です。
連携・画面・ケース管理は700万〜2,000万円です。また、セキュリティ試験・移行・教育は200万〜700万円です。
これらは項目ごとの概算です。
見積書で、重複して計上されていないか確認してください。
データ整備と連携開発、モデル開発と運用が重なっていないかも見ます。監査ログとログ保管の費用も、二重になっていないか確かめます。
不正利用検知システムの見積もりを取る際のポイント
見積もりの差は、人月単価よりシステムに含める範囲の定義から生まれます。
相談の前には、対象チャネル、1日・1時間あたりの取引件数、ピークTPSをまとめておきます。データ項目も書き出します。判定の許容時間、既存システム、検知後の業務を整理し、ログ保存とセキュリティ基準も確認します。
RFPに書くデータ・性能・業務要件
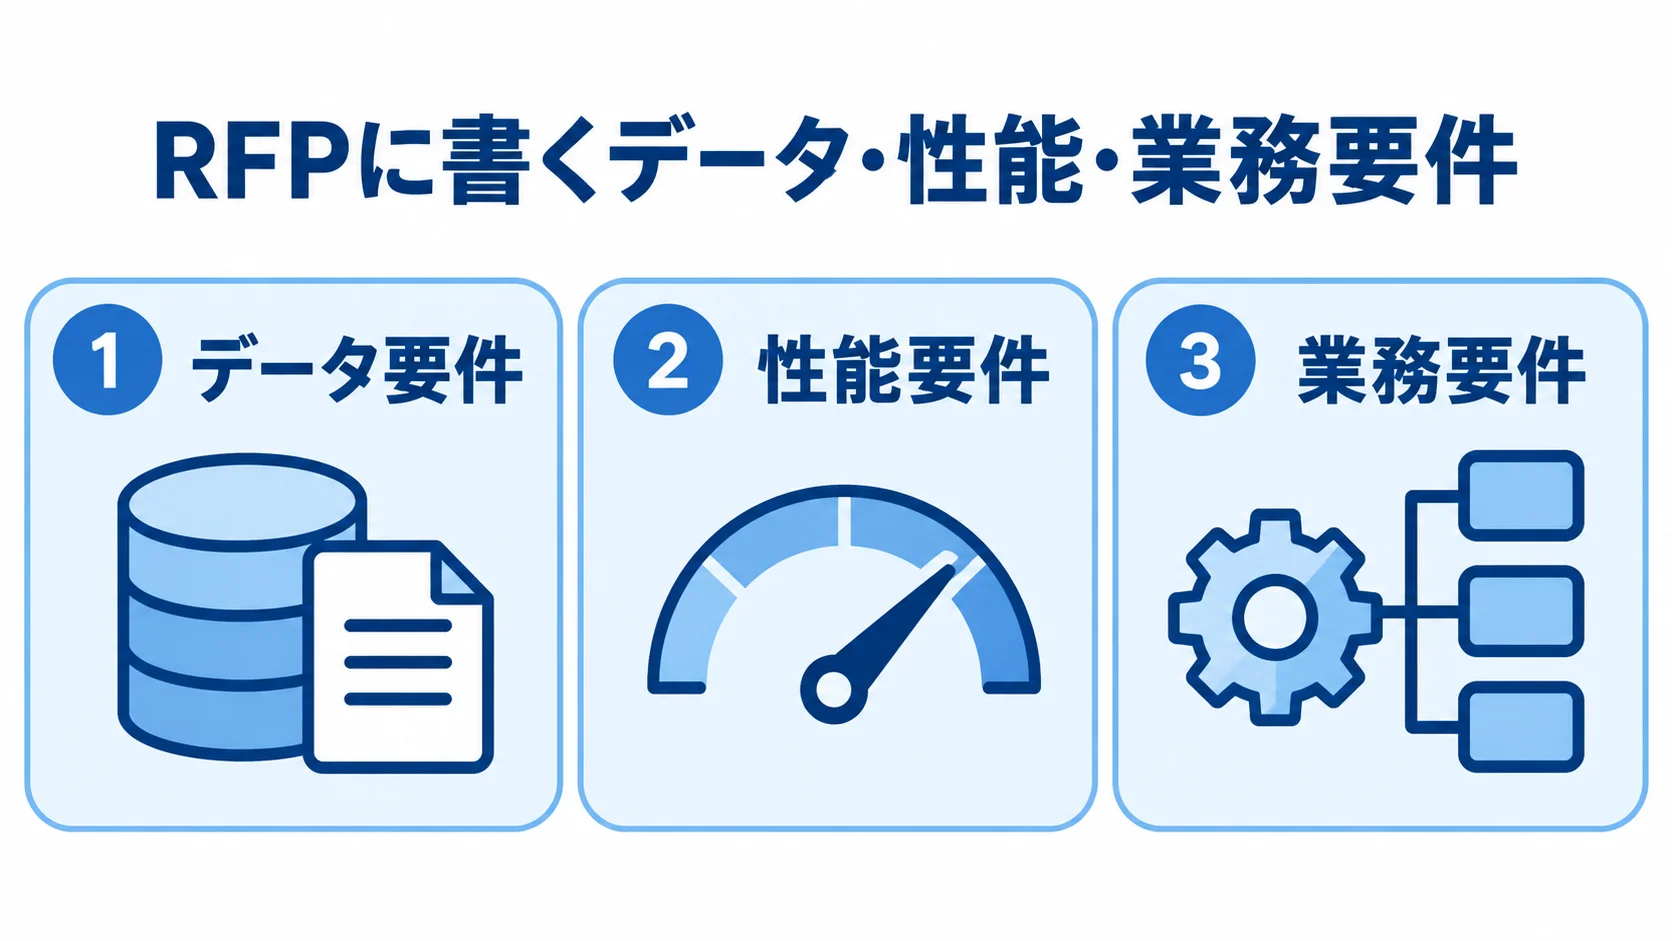
RFPでは、データ、性能、業務の条件を明確にし、各社の前提をそろえます。
- データ要件:対象項目と連携形式の指定
- 性能要件:ピークTPS、可用性、障害時の動作
- 業務要件:調査、顧客対応、承認、証跡の定義
データには、取引IDや顧客ID、口座・カードを含めるかを決めます。送金先、端末、IPについても、含めるかを指定します。
位置や時刻、本人確認結果も対象にするかを指定します。過去の不正判定も、対象に含めるかを決めます。
平均レイテンシに加えて、ピーク時TPSや可用性、障害時の再送を記載します。タイムアウト時の判定やメンテナンス時間、ログ保管期間も明記します。
個人情報の利用目的と委託先を確認します。国外移転、保存期間、削除方法も、確かめておきます。
マスキングの範囲も決めます。
業務面では、アラートの優先度と担当者への割り当てを定義します。
調査メモや顧客への確認も、証跡の対象になります。凍結や解除、届出の証跡と承認者も対象です。
エスカレーション時間やAIの検知理由、主な特徴も、RFPに含めます。
モデルの評価指標、更新頻度、再学習データの権利も明確にします。説明資料の出力方法も決めます。各社の提案を比べられるよう、「高精度」の中身を数値や条件で示します。
複数社の同条件での比較と受け持ち範囲の確認
同じデータと条件で検証し、方式ごとの適性と運用責任を比べます。比べる方式は4種類あり、導入の速さ、拡張のしやすさ、独自業務への合わせやすさがそれぞれ異なります。
- パッケージ:導入の速さや業務テンプレートに強みがあります。
- クラウド型:拡張と更新を行いやすい点に強みがあります。
- スクラッチ:独自業務や既存基盤に合わせやすい。
- ハイブリッド:検知エンジンをサービスで使い、周辺を開発します。
スクラッチ開発では、モデル更新や保守人材を自社で確保する負担があります。
比べるときは、同じサンプルデータと対象不正を各社に渡します。判定時間と検証期間も、同じ条件にします。
金融業務の実績、既存基盤との接続方式、取引量の上限を確認します。検知理由の表示、モデル更新の責任、誤検知時の顧客救済についても、見ておきます。
データの保管場所とSLAも比べます。障害時のフェイルセーフや導入後の調整費も、比較の項目に入ります。
2025年9月のNTTデータ発表では、AnserBizSOLとWeb法人口座開設サービスを紹介しました。
両サービスをACSiONのDeteckerと連携し、口座開設から取引モニタリングまで扱います(出典:NTTデータ公式発表、2025年9月)。既存基盤を使う場合は、連携済みサービスの有無で、追加開発費と期間が変わります。
見積もりに含めるセキュリティ・法務・運用リスク
見積もりと契約には、データの取扱いと運用時の責任を含めます。
- データ管理:取得、利用、保存、提供、削除の定め
- アクセス・委託:権限、委託先、監査方法
- 判断と対応:更新承認、顧客対応、手動切替を担う責任者
本人確認情報や取引履歴を扱う可能性があります。また、端末情報、IP、位置情報などを扱うこともあります。
個人情報保護委員会のガイドラインは、利用目的を本人が合理的に予測できる程度に具体化するよう示しています。さらに、個人データについては、漏えい・滅失・毀損を防ぐ必要かつ適切な安全管理措置を求めています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。
金融機関では、ルール変更やモデル更新の承認者を明確にします。さらに、誤判定時の顧客対応や障害時の手動運用を担う部署も決めておきます。
AIだけで停止や届出を決めると、説明できない判断になり、顧客の不利益にもつながります。そのため、担当者が確認・承認し、記録を残す設計にします。
金融庁の2026年7月資料は、基礎態勢の整備後も有効性検証と高度化を重視しています。このため、納品後の月次・四半期の評価と改善を含めて、運用費を確保します(出典:金融庁「マネー・ローンダリング等及び金融犯罪対策の取組と課題」、2026年7月)。
不正利用検知システム開発でよくある質問
開発前に特によく質問される内容を、ここでまとめます。
自社の取引量や既存システムによって、最適な方式は変わります。以下の回答は一般的な目安です。PoCと業務ヒアリングで自社への適合性を確かめてから、要件に反映してください。
不正利用検知はAIだけで実現できますか?
現実的なのは、複数の検知方法を組み合わせる形です。
- 既知の手口:ルールやリスト照合による検知
- 未知の兆候:行動分析やAIによる補完
- 複雑な関係:グラフ分析などとの組み合わせ
検知能力の検証例として、金融庁が2026年5月に公表した横断的レビューは、預金取扱金融機関8機関を対象にしました。また、金融犯罪に関する共通テストシナリオ101件を検証しています(出典:金融庁「取引モニタリングの検知能力強化に向けた横断的レビューにかかる調査業務」、2026年)。
金融庁の2026年レビューも、ルールベース検知とAIを段階的に導入する方向を示しています。加えて、説明可能性の確保とモデルの定期的な検証も求められています。
開発期間はどれくらいかかりますか?
必要な機能と連携範囲によって、期間の目安が変わります。
- クラウド連携1チャネル:1〜3か月。
- データ統合とPoC:4〜9か月。
- 金融機関向け本番基盤:9〜18か月。
本番基盤には、リアルタイム判定やケース管理のほか、監査や複数チャネルも含まれます。
勘定系・決済基盤の変更、セキュリティ審査、データ品質改善があると、期間は長くなります。さらに、現場教育が必要になる場合も、開発期間は延びます。
まず送金やログインなど、被害の大きい1〜2ユースケースで始めると、検証しながら次のチャネルへ拡張しやすくなります。
予算が限られる場合は何から始めればよいですか?
被害額が大きく、判定までの時間が短い取引を一つ選びます。小さく始める構成は、既存ログを使うPoC、SaaSやパッケージの検知エンジン、最小限の開発範囲の3つで構成します。
- 検知方式:既存ログを使うシャドーモードのPoC。
- 初期構成:SaaSやパッケージの検知エンジン。
- 開発範囲:API連携、担当者向けケース画面、最小限の監査ログ。
PoCでは、誤検知率と調査時間を確認します。検知理由の理解度やピーク性能も見ます。そのうえで、自社モデルや複数チャネルへの投資を判断します。
クラウドで金融データを扱っても問題ありませんか?
データと委託先の条件を確認し、社内審査を経て判断します。
- データ:種類、利用目的、保管場所
- 管理:アクセス権限、暗号化、ログ
- 運用・契約:継続性、監査権限、委託先
クラウドかオンプレミスかだけで、安全性を単純に比べることはできません。
データは必要最小限にし、マスキングやトークン化を行います。環境を分離し、最小権限と多要素認証を適用します。そのうえで、社内のリスク評価と法務・セキュリティ審査を通します。
不正利用検知システム開発のまとめ
AIの精度を競う前に、まず対象不正と判定タイミングを定めます。検知後の業務アクションやKPI、データの利用目的も定義します。
ルール、行動分析、AIを組み合わせ、アラートの理由を説明できるようにします。
追加認証や保留の後に、人手調査と解除が続きます。監査まで含めて、一つの流れとして設計します。
対象範囲を絞った費用と期間の管理
対象範囲を絞り、初期費用と継続費用を分けて比べると、費用の見通しを立てやすくなります。
- 小規模なクラウド連携:初期費用50万〜300万円が目安
- 標準的なPoC・連携開発:500万〜1,500万円が目安
- 本番基盤:1,500万〜3,000万円以上が目安
- 月額費用:ログ保管、モデル更新、ルール調整、監視、調査支援の範囲を確認
- 比較方法:運用費も含めた総保有コストで比べる
最初の一歩となるデータの洗い出しとPoC条件の整理
発注条件を整理し、PoCで効果を測ると、本番化の判断材料がそろいます。作業は、条件の整理、受け持ち範囲の確認、PoC、評価の4段階で進めます。
- 取引量、対象チャネル、判定レイテンシ、誤検知の許容度の整理
- ログ保存、モデル更新、障害時運用、SLA、データの権利と、どこまでを誰が受け持つかの確認
- 被害の大きい1〜2ユースケースでのシャドーモードのPoC
- 検知率、誤検知率、調査時間、理由の説明しやすさ、業務負荷の評価
▼全体ガイドの記事
・不正利用検知システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。