
不正送金検知システムの開発費用は、導入方式、対象チャネル、運用要件によって変わり、PoCの200万円から大規模開発の5億円超までの幅があります。
費用の内訳、価格の要因、コストの抑え方、見積もりの確認点を順に取り上げます。全体像は下の完全ガイドもご覧ください。
▼全体ガイドの記事
・不正送金検知システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
不正送金検知システムの概要と費用を考える全体像
不正送金検知システムは、送金の前後で得られる複数の情報から取引ごとのリスクを判定し、必要な対応へつなげる業務基盤です。判定には、顧客、端末、IPアドレスの情報を使います。
金額ルールだけに頼らず、ログイン履歴や送金先、過去の行動、口座間の関係も材料にします。そのため、対象範囲の決め方が費用を左右します。
検知・判定・対応の一体設計
基本機能には、ルール検知、リスクスコアリング、アラート通知があります。ケース管理、調査履歴、顧客確認も、その流れに含まれます。追加認証や、保留・停止・凍結の連携もあります。
たとえば、普段と異なる端末から深夜にログインし、初めての送金先へ高額送金するケースを考えます。そのような場合に、即時停止、追加認証、担当者確認までの保留のどれを選ぶかを、業務部門と決めておく必要があります。この点を決めないままAIだけを導入すると、現場が対応できないシステムになりやすいです。
不正送金対策とAML/CFTの範囲の切り分け
費用を見積もるときは、不正送金対策とAML/CFTの目的と監視対象を分けて整理します。
- 不正送金対策:口座乗っ取り、フィッシング、詐欺送金、マネーミュール口座などをリアルタイムに検知し、被害の阻止を担います。
- AML/CFT:顧客リスク評価、継続的な取引監視、疑わしい取引の調査・届出が中心です。
両者はデータやケース管理で連携しますが、目的や判定時間は異なります。担当部門や保存する証跡も違うため、見積書でも対象範囲を分けて記載します。
警察庁と金融庁は2025年9月、8項目の対策強化を要請しました。口座開設時の実態把握、多層的な検知、シナリオの精緻化などが挙げられています(出典:警察庁「預貯金口座の不正利用等防止に向けた対策の一層の強化について」、2025年)。
検知後の顧客確認、出金停止・凍結・解約の迅速化、金融機関間の情報共有も、要請に含まれています。そのため、単純な検知APIを使う場合と業務基盤まで作る場合とでは、費用が大きく変わります。
不正送金検知システムの費用相場と価格帯
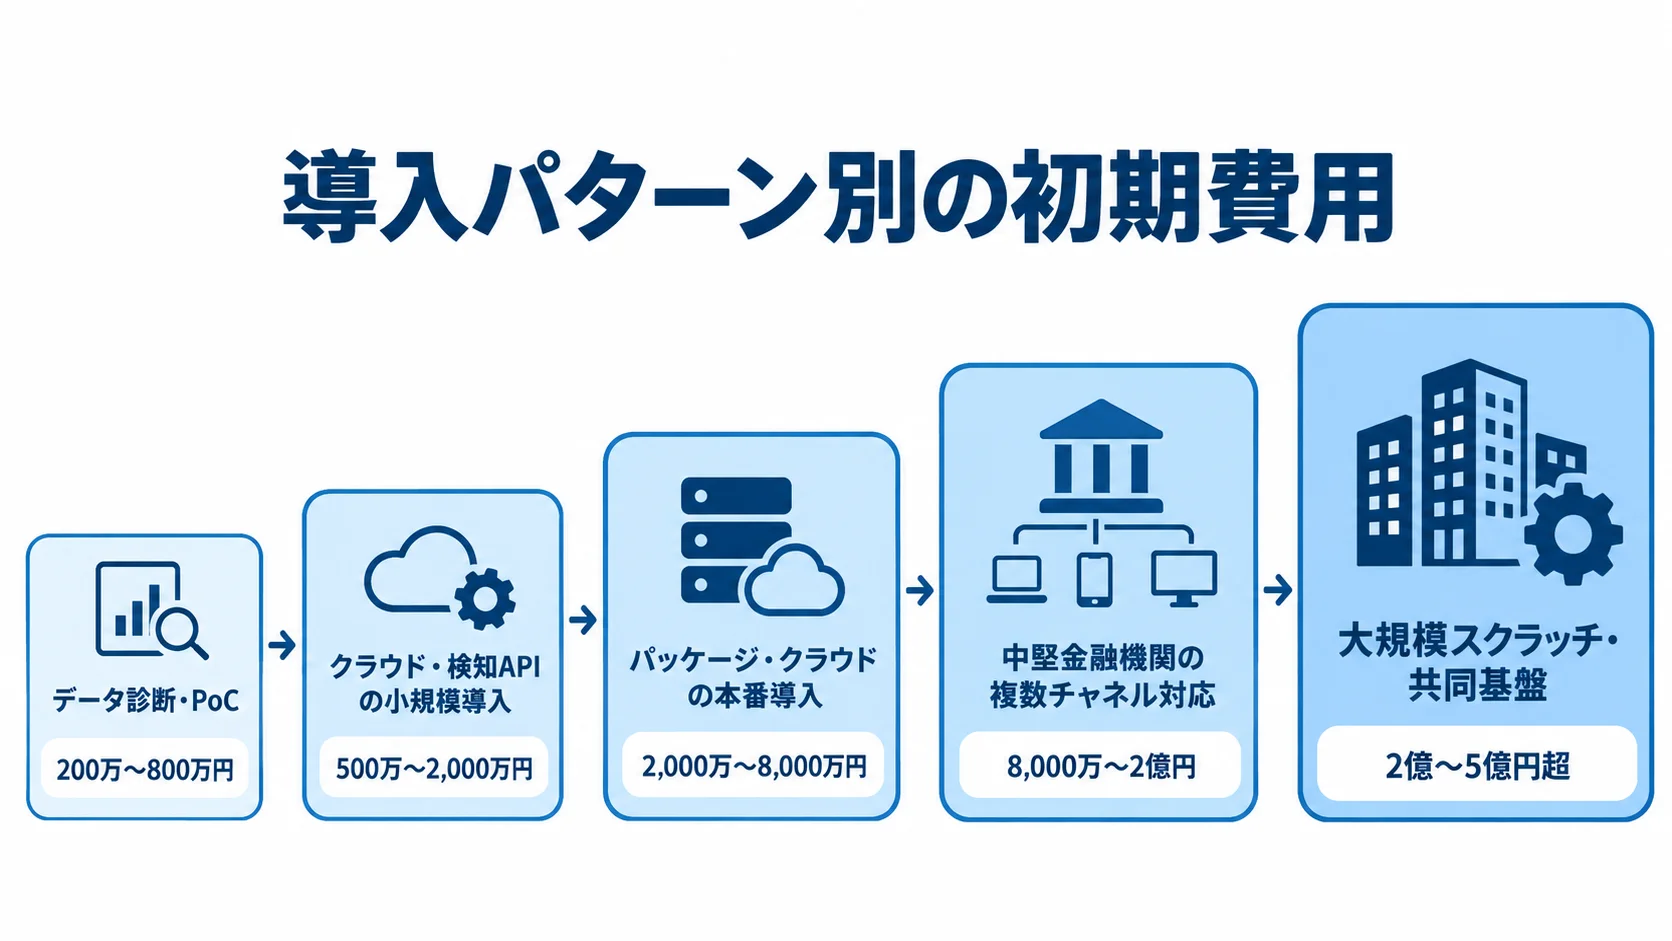
不正送金検知システム単体の定価は公開されにくいため、ここで示す数字は公的な統一価格表ではありません。AI開発の外注相場や金融系システムの要件をもとにした、2026年時点の企画初期の概算です。
金融系では、認証や監査が求められるうえ、高可用性や既存システム連携も必要です。取引量や対象チャネルが少ないPoCと、24時間365日稼働する本番基盤は、同じ数字で比べられません。
導入パターン別の初期費用と開発期間
初期費用と開発期間は、導入方式や対象範囲によって変わります。企画初期の目安を比べるときは、次の価格帯を確認します。導入パターンは5つあり、PoCの200万〜800万円から、大規模スクラッチ・共同基盤の2億〜5億円超まで開きがあります。開発期間も1〜3か月から18〜36か月と大きく異なります。
- データ診断・PoC:200万〜800万円、1〜3か月
- クラウド・検知APIの小規模導入:500万〜2,000万円、2〜6か月
- パッケージ・クラウドの本番導入:2,000万〜8,000万円、6〜12か月
- 中堅金融機関の複数チャネル対応:8,000万〜2億円、12〜24か月
- 大規模スクラッチ・共同基盤:2億〜5億円超、18〜36か月
AI開発全般では、PoCが100万〜500万円、1〜3か月とする公開目安もあります(出典:株式会社LASSIC「AI開発委託外注の進め方と注意点」、2026年)。金融機関では匿名化、持ち出し制限、専門家レビューが加わるため、見積もりは上限側で見込みます。
PoCでは取引データを整形し、既存ルールと比べてベースラインを作ります。簡易モデルを使って、検知率や誤検知率も評価します。
小規模導入はインターネットバンキングの送金に絞ります。API接続とスコア受信、追加認証・通知、最低限の管理画面から始めます。
一方で本番導入には、複数シナリオ、権限・ケース管理、監査ログが含まれます。さらに、性能試験と障害時の切り替えも含めて見ておきます。
中堅金融機関向けは、口座開設、ログイン、振込の各チャネルを想定します。加えて、カード・決済とAML連携、データ基盤、24時間運用も対象に入ります。
大規模開発では、独自モデルや勘定系・情報系との大規模連携、二重化を含む場合があります。移行、監査、全国規模の運用が加わることもあります。費用は機能の数よりも、連携や運用の範囲に左右されます。
月額の運用費と5年間の総保有コスト
月額費用は、運用内容と監視体制によって変わります。基本的な運用と、金融機関向けの高度な運用とで目安が分かれます。
- 基本的な運用:クラウド利用料、推論処理料、ログ保管、監視、ルール調整、再学習、データ品質管理、脆弱性対応、夜間・休日対応を含み、月額50万〜300万円程度
- 金融機関向けの高度な運用:24時間監視、専用環境、SOC・CSIRT連携、頻繁な更新を委託し月額300万〜1,000万円超の場合もあります
AI開発の一般的な公開目安でも、運用保守は月額50万〜300万円とされています(出典:株式会社LASSIC、2026年)。
初期費用の安い提案が、5年後の総額では逆転することがあります。たとえば初期1,500万円、月額250万円なら、単純計算で5年間の合計は1億6,500万円です。一方で、初期3,000万円、月額120万円なら、5年間で1億200万円です。
5年間の総額には、取引従量料、追加シナリオ、保管量も含めます。さらに、再学習や障害対応、更新、社内工数も加えて、TCOとして稟議に示します。
不正送金検知システムの費用内訳
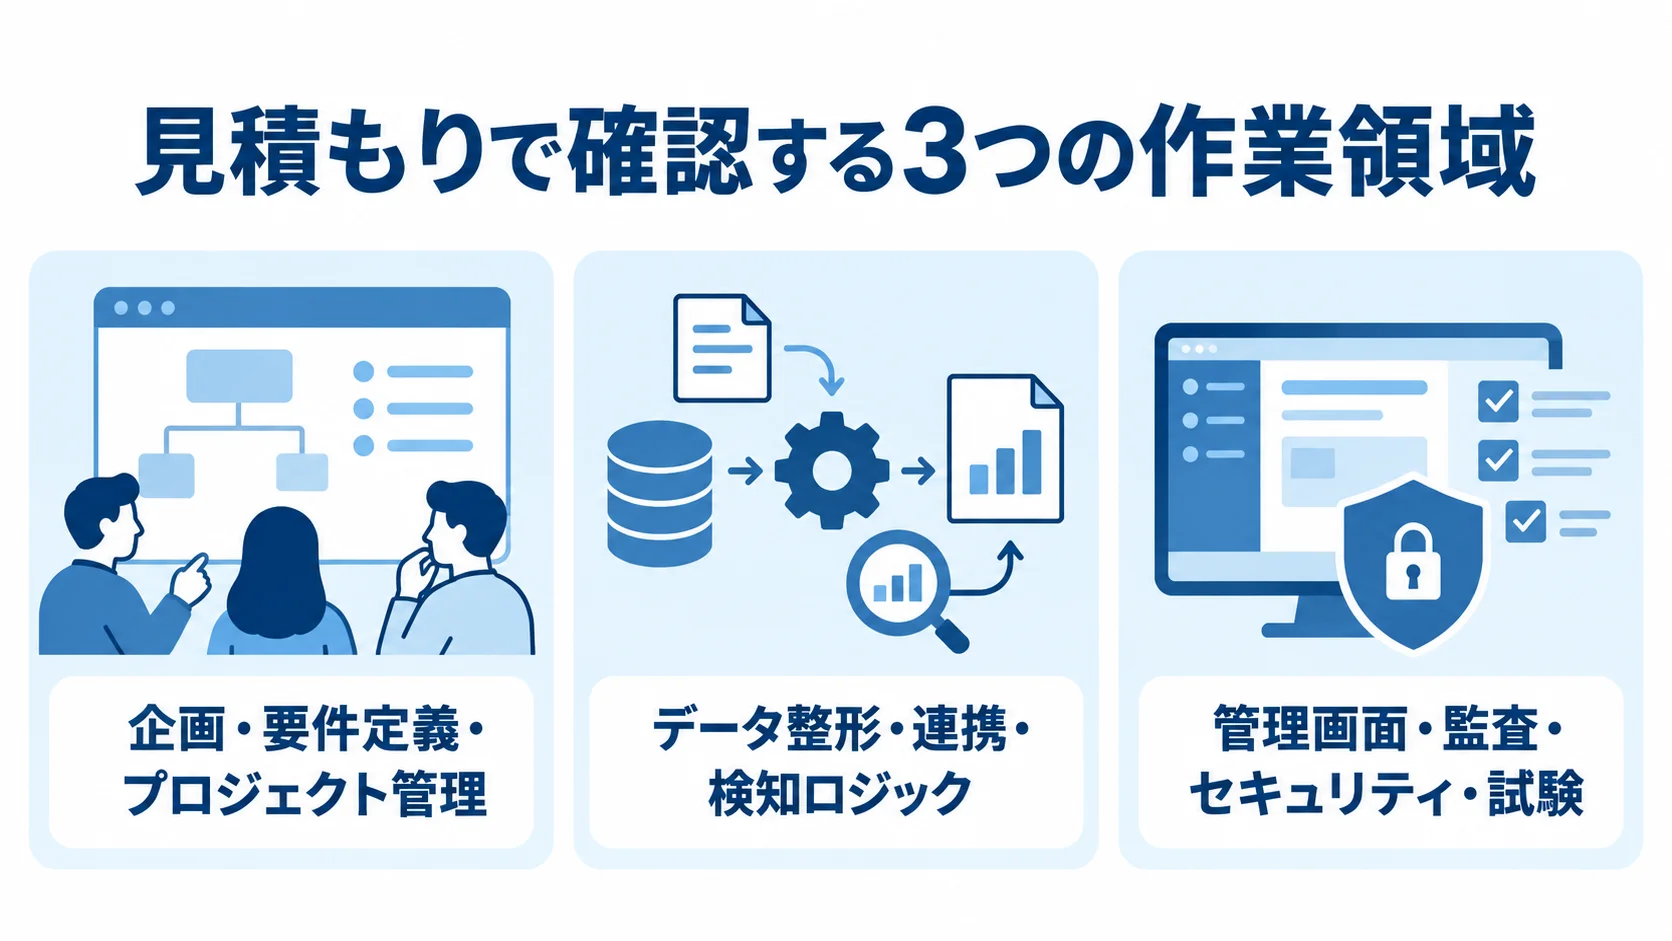
開発会社の提示額は、合計だけでなく作業ごとの金額に分けて確認します。検知エンジンのライセンスより、データ連携、業務フロー、例外処理に費用が偏ることがあります。試験や運用設計に多くかかる場合もあります。
企画・要件定義・プロジェクト管理の費用
企画・要件定義では、発注側と開発会社が、不正シナリオやチャネル、判定時間を先に決めておきます。検知後の対応やKPI、責任分界もこの段階で固めます。監査証跡と障害時の方針を含めて決めておくと、見積もりの前提がそろいます。
予算配分の初期目安は、要件定義が10〜15%、プロジェクト管理を含む企画・移行・教育が10〜20%程度です。警察・金融庁の要請を自社業務に落とし込む作業や、法務・コンプライアンス・事務部門との合意形成も、工数として見込みます。
データ整形・連携・検知ロジックの費用
データの準備と品質、検知方法、AIの改善運用が、それぞれ費用にどう関わるかを見ていきます。
- 収集・整形:顧客、口座、取引、ログイン、端末、IPアドレス、位置情報、送金先、問い合わせ、不正確定情報を時系列・顧客単位で整えます。
- データ品質:分散、コード体系の不統一、ラベル不足がある場合、ETL、匿名化、名寄せ、ラベリングに追加費用が発生します。
- 費用配分:データ連携・ETLは15〜25%、検知ルール・モデルも15〜25%程度が目安です。
- 検知と改善:金額、頻度、時間帯、送金先、名義変更、ログイン失敗、端末変化をルールで判定し、必要なら機械学習・ネットワーク・グラフ分析を加えます。
- AI運用:不均衡データ、ラベルの遅れ、説明可能性が課題です。追加データや調査結果の反映を初期開発と運用改善のどちらに含めるか、契約で確認します。
管理画面・監査・セキュリティ・試験の費用
管理画面と本番試験では、記録・承認機能と安全性の確認項目を見積もりに含めます。
- ケース管理:アラート確認、顧客照会、資料取得、停止・解除、警察への情報提供の扱い。
- 監査記録:担当者別権限、二人承認、操作履歴、判定理由、ルール変更、モデル版、再学習日の保存。
- 試験・移行:脆弱性診断、侵入テスト、性能・負荷試験、障害時縮退、センター切替、復元、移行リハーサル、利用者教育の計上。
金融系の本番では、判定できない場合に送金を止めるか通すかを、フェイルセーフの方針として決めておく必要があります。セキュリティ、監査、テストは、全体の15〜25%程度を占めることがあります。
不正送金検知システムの費用が変動する要因
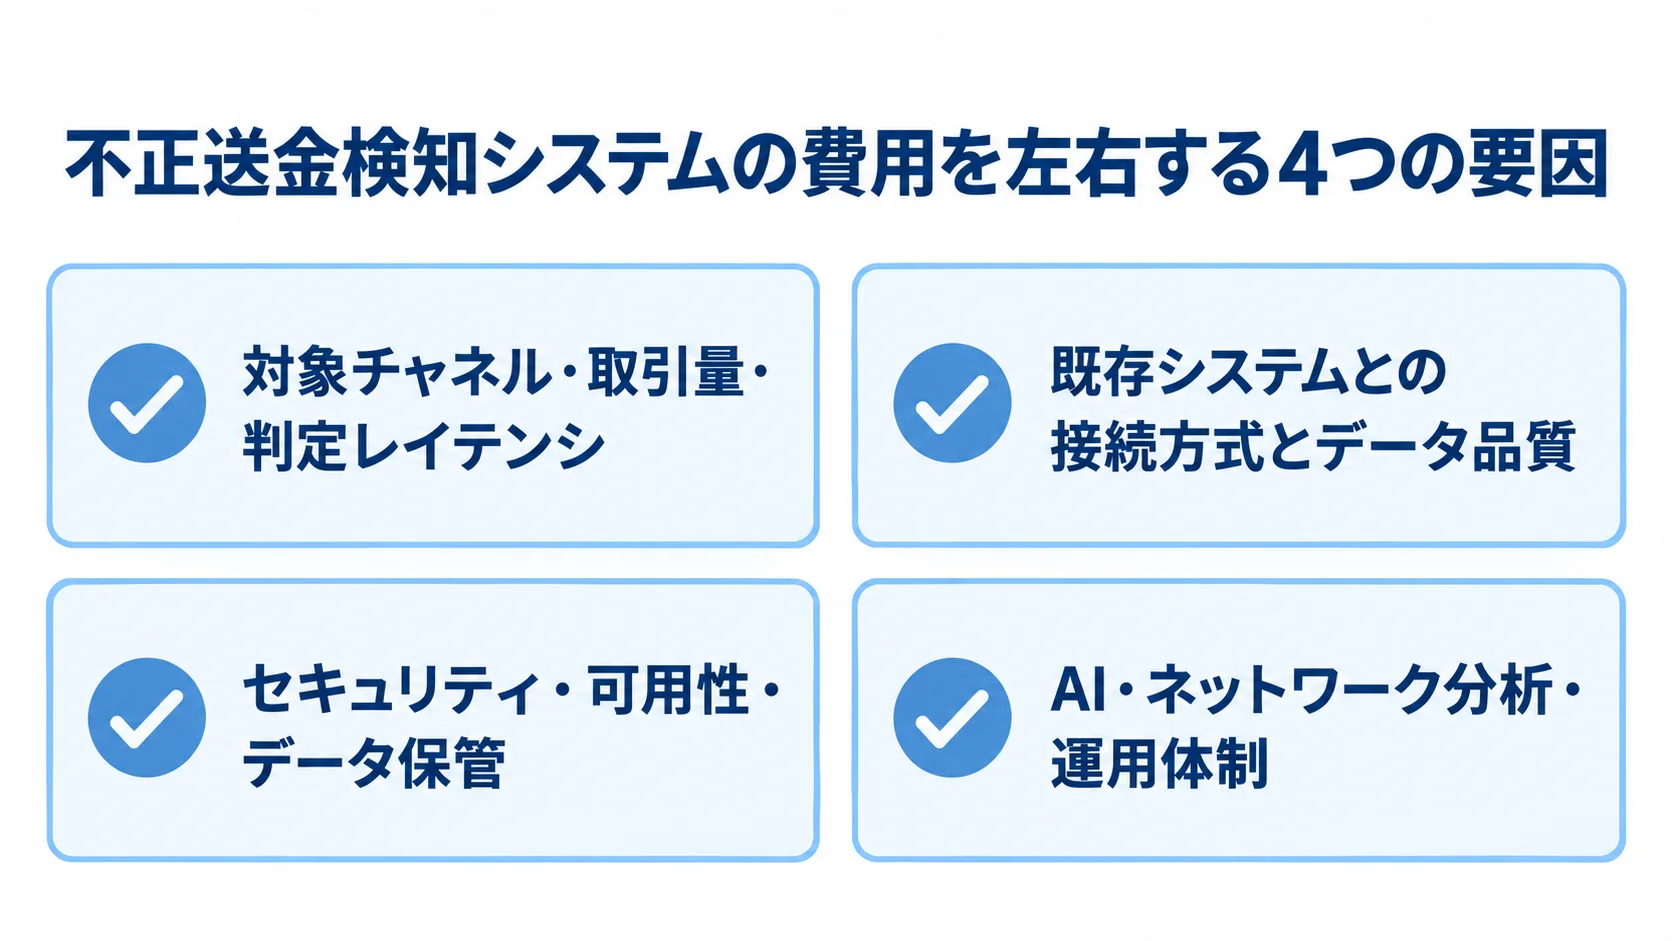
1つの送金チャネルを検証する環境と、銀行全体の複数チャネルを止めずに運用する環境とでは、必要な機能と試験が異なります。そのため、要因を押さえると、費用を下げられる箇所と削れない箇所を見分けられます。
対象チャネル・取引量・判定レイテンシ
インターネットバンキングの振込だけを対象にする場合に比べ、口座開設やログインを含める場合はデータ連携とシナリオが増えます。対象をアプリやATM、カード・決済、資金移動まで広げると、データ連携とシナリオはさらに増えます。
見積もりを依頼する側は、月間取引件数に加えて、ピーク時の毎秒取引数と1件あたりの判定許容時間を示します。そのうえで、アラート件数やログ保存年数も伝えます。
ミリ秒単位のリアルタイム判定には、同期APIとキャッシュが必要になります。さらに、イベント基盤や冗長化も求められ、バッチ中心の場合より費用が上がります。
既存システムとの接続方式とデータ品質
接続先には、勘定系、ネットバンキング、認証基盤があります。顧客管理やAML、通知も加わります。ケース管理やデータレイクまで含めると、接続先が増えるほど仕様調整と総合試験が増えます。
古いファイル連携をリアルタイムAPIへ変える場合は、まず相手システムの改修が要ります。再送や重複防止、タイムアウトに加え、障害時の再処理まで設計します。
顧客ID、口座ID、端末IDがシステムごとに異なる場合は、名寄せやマスタ統合も見積もりの対象になります。
セキュリティ・可用性・データ保管の要件
セキュリティやデータ保管の条件を具体化すると、追加の設計が要るかどうかと、価格への影響を見積もれます。
- 保護・保管:国内データセンター、専用環境、暗号化、鍵管理、アクセス制御、監査ログ、バックアップ、災害対策
- 継続・データ管理:障害時のRTO・RPO、判定停止時の業務継続、データ削除・返却、再委託先の管理
2026年6月公布の犯罪収益移転防止法改正では、送金犯罪に関する罰則が創設されました(出典:警察庁「令和8年犯罪収益移転防止法の改正について」、2026年)。制度対応の範囲と施行時期は、法務部門と確かめます。
AI・ネットワーク分析・運用体制の有無
検知方式と運用の深さによって、導入期間や追加費用は異なります。方式を選ぶ際は、ルール方式、機械学習・ネットワーク分析、CAFIS Brainの違いを押さえます。
- ルール方式:説明しやすく、短期導入に合います。
- 機械学習・ネットワーク分析:未知の手口や複数口座の関係を捉える場合に候補になります。
- CAFIS Brain:700種類以上の不正判定ルールを活用できます。
CAFIS Brainは、端末情報と取引情報を組み合わせる仕組みです。導入の目安は3〜4か月です(出典:NTTデータ「CAFIS Brain」、確認日2026年8月)。
自社データに合わせたルール調整とモデル評価を外注する場合は、説明資料や再学習を含めて別途費用が必要です。
SASは2026年7月、りそなホールディングス傘下4行で取り組みを始めると公表しました。その取り組みでは、ネットワーク特徴量やAIスコアリングを高め、調査用Agentic AIの適用を進めます(出典:SAS Institute Japan、2026年)。
運用後の高度化を想定するなら、モデルレジストリや評価環境の費用に加え、人のレビューと再学習の費用も、初期見積から切り離さずに考えます。
不正送金検知システムのコストを最適化するポイント
コスト最適化は、初期費用だけでなく総コストを下げることです。総コストには、被害抑止、誤検知による顧客影響、調査工数が含まれます。障害損失や将来の改修も、総コストに入ります。
検知率だけを追うと、正常な取引まで止める誤検知が増えます。そのため、業務KPIとあわせて評価します。
対象チャネルを絞ったPoCからの段階導入
発注側は、全チャネルと自社AIを一度に作らず、被害額や発生頻度の大きいシナリオを一つ選びます。たとえば、ネットバンキングの高額送金を対象に、過去6〜12か月のデータでルールとモデルを比べます。
アラート数や検知率、再現率を測ります。誤検知率や調査時間、判定速度も見ます。PoC中は自動停止せず、既存運用と並行して担当者が確認することで、顧客影響を抑えられます。
既存データ・標準機能・APIの再利用
再利用できる機能やデータを見極めれば、新規開発の範囲と費用を抑えられます。金融機関間でデータを共有しにくい場合は、連合学習も選択肢になります。クラウド・パッケージの標準ルールを使い、差分だけ設定する方法も有効です。
- 既存資産の活用:顧客認証、ログ、通知、ケース管理、データ基盤の再利用
- カスタマイズ範囲:過度な個別対応は更新・障害対応費を増やすため、標準、設定、個別開発をRFPで分けます。
- 連合学習:NICTは2025年、DeepProtectでデータを外部に開示せず、複数金融機関の不正口座検知を実証しました(出典:NICT、2025年)。
実証では、従来のルールベースや個別学習で見つけにくい潜在的な不正口座を特定できる可能性が示されました。ただし、商用効果とは見なさず、データ品質や運用責任、費用対効果をPoCで確かめます。
検知率に加え、誤検知と調査工数を含めたKPI設定
費用対効果を測るKPIには、検知率、再現率、誤検知率があります。そのほか、アラート数や調査時間、顧客確認から解除までの時間を見ます。また、実被害額と、停止した正常取引数も加えます。
検知率が上がったとしても、誤検知で調査時間が2倍になれば、業務コストと顧客離反リスクが増えます。優先順位付けや自動振り分けで調査を短縮できれば、月額費用を含めた効果を説明しやすくなります。
不正送金検知システムの見積もりを取る際のポイント
相見積もりの前に、対象業務とデータを整理しておきます。「AIの不正送金検知システム一式」のような依頼では、各社の機能がそろわず、金額を比べられません。そのため、最低限の要件を各社へ同じ条件で示します。
RFPに記載する要件の具体化
会社ごとの見積もりを同じ条件で比べるため、RFPには要件を記載します。その要件は、取引・判定条件、データ条件、検知後の対応、非機能要件の4つに分けられます。
- 取引・判定条件:対象チャネル、月間件数、ピーク時の毎秒件数、判定許容時間
- データ条件:過去データ期間、不正ラベル件数、接続先、API、ログ保存年数、保管場所
- 検知後の対応:通知、追加認証、保留、自動停止、担当者承認
- 非機能要件:可用性、RTO・RPO、性能、フェイルセーフ、暗号化、権限、監査、保守窓口
そのうえで、解除担当者や顧客への連絡方法、警察や他金融機関への共有内容も明記します。バックアップ、災害復旧、脆弱性診断も要件に含めます。判定停止時に送金を止めるか一定条件で通すかは、費用と業務リスクの両方に関わるため、曖昧にしません。
複数社の同一評価軸での比較
提供会社の種類や実績、性能を同じ観点で確かめ、候補を比べます。契約条件も同じ基準で見ます。
- 候補の種類:検知エンジン会社、パッケージベンダー、金融系SIer、クラウド・セキュリティ会社
- 評価軸:本番実績、リアルタイム性能、ルール更新、説明可能性、API、ケース管理、国内保管、調整、障害時の責任分界
- 契約条件:PoC・開発・運用の契約形態と、データ・モデル・コード・ログの権利、返却、再委託、移行支援
各社には、「AI搭載」という表示に加えて、誤検知の削減や調査工数の短縮を実証できるかを質問します。また、成果物が明確なPoCレポートや本番システムは請負、仕様変更が多い検証や継続改善は準委任が適する場合があります。
学習データや特徴量、ルールの権利と返却条件は、見積書と契約書で確認します。学習済みモデル、ソースコード、運用ログの権利と返却条件も、契約書で確かめます。再委託や、契約終了後の移行支援まで含めて確認します。
安価な見積もりと追加費用の条件の確認
安価な提案では、費用に含まれない作業や追加料金の条件を先に確かめます。
- 除外範囲:データ整形、既存改修、性能試験、監査資料、移行、調整、24時間対応が含まれるか
- 契約条件:前提、対象外、追加単価、変更管理、データ不足時の対応、納品物、検収条件
- 本番移行:本番化を判断する基準を事前に定めます。
PoCの精度のみを納品条件にすると、本番のレイテンシや運用体制が後から問題になることがあります。
検知率や誤検知率の数字だけで、ベンダーを比べるのは避けましょう。検証期間や不正の定義、閾値が違えば、同じ数値でも意味が異なります。評価時点や未確定アラートの扱いが違う場合も、比べる前提がずれます。
各社には、自社の過去データで同じ条件にそろえて検証してもらい、導入後のKPIの測定頻度とルール・モデルの承認者も提案に含めてもらいます。
よくある質問(FAQ)
費用を検討する担当者からよく寄せられる質問をまとめます。金額や導入時期、AIの必要性、運用費の考え方が中心です。
不正送金検知システムの開発費用はいくらですか?
PoCは200万〜800万円、小規模なクラウド・API連携は500万〜2,000万円、本番導入は2,000万〜8,000万円が企画初期の目安です。
複数チャネル、勘定系連携、独自モデル、24時間運用、監査・災害対策まで含めると、8,000万〜2億円以上になることがあります。正式な金額は、取引量や接続先、データ品質、対応フローを示したうえで見積もります。
不正送金検知にはAIが必ず必要ですか?
最初からAIが必須とは限りません。金額や時間帯、送金先、端末変更など、説明しやすいルールから始める方法があります。
未知のパターンや口座間の関係を捉える必要が出た段階で、機械学習やネットワーク分析を追加します。AIを使う場合でも、判定理由や誤検知の確認、人の最終判断を設計に含めます。加えて、モデル更新の責任者も決めておきます。
不正送金検知システムの開発期間はどのくらいですか?
データ診断・PoCは1〜3か月、1チャネルのクラウド・API連携は2〜6か月、複数チャネルの本番導入は6〜12か月が目安です。
中堅金融機関向けの大規模対応は12〜24か月が目安です。CAFIS Brainはおおよそ3〜4か月と案内されていますが、実期間は企業のシステム改修日程で変わります。
接続先の調整やデータ準備、セキュリティ審査、総合試験が、遅延要因になりやすいです。
クラウド・パッケージ・スクラッチはどれを選ぶべきですか?
短期間で標準的な検知を始めるなら、クラウドやパッケージが候補です。独自の業務フローや保管要件が大きい場合は、ハイブリッドが現実的な場合があります。
ハイブリッドでは検知エンジンを外部サービスにし、ケース管理や顧客データを自社で管理します。スクラッチは、独自要件や検知知見を蓄積できる一方で、長期の負担も伴います。その負担には、モデル運用や人材、監査、保守が含まれます。
5年TCOと内製体制まで確認して選びます。
2026年の法改正でシステム対応は変わりますか?
2026年の犯罪収益移転防止法改正では、送金犯罪に関する罰則の創設が示されています。施行時期や具体的な対応は、法令・政令・監督上の要請に照らして確認します。
検知ルールに加えて、顧客確認や停止・凍結、証跡保存を追跡できるようにしておきます。情報提供や担当者の承認履歴も追跡できると、後から経緯を確かめやすくなります。
法務・コンプライアンス部門と対象範囲を確認し、制度変更に対応するルール更新と監査ログを見積もりに含めます。
まとめ
導入範囲と5年TCOで見る費用相場
費用相場は、PoCで200万〜800万円、小規模なクラウド・API連携で500万〜2,000万円、本番導入で2,000万〜8,000万円が企画初期の目安です。
複数チャネルや勘定系連携、独自AIを含めると、8,000万〜2億円以上になることがあります。ケース管理、監査、24時間365日運用まで含めると、さらに対象が広がります。
対象範囲にはチャネルや取引量・判定速度、既存接続が含まれます。データ品質に加えて、セキュリティや可用性も費用に影響します。監査や調整・再学習も、費用を動かす要素です。また、5年TCOには月額運用費と社内工数も含めます。
PoCとRFPによる本番運用までの条件の統一
導入条件をそろえるには、検知エンジンの価格だけでなく、5年TCO、PoCでの検証結果、RFPでの比較条件を確認します。
- 費用とTCO:対象範囲、データ、業務フロー、非機能要件、運用体制が費用を左右します。
- PoCと段階導入:優先シナリオで検知率、誤検知率、アラート数、調査時間、判定速度、被害抑止額を確認します。
- RFPと比較:要件、除外範囲、追加費用、データ・モデルの権利、保守、障害時の責任分界を明確にし、複数社を同条件で比べます。
標準機能や既存データを再利用し、必要なチャネルとAI機能を段階的に広げると、顧客影響と投資リスクを抑えやすくなります。
▼全体ガイドの記事
・不正送金検知システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。