
不正送金検知システムは、送金を本人らしさや普段の行動と照らして判定し、許可や追加認証、保留、拒否につなぐシステムです。
検知方式、開発の進め方、費用、運用体制に分けて押さえると、被害の抑止と正常な取引の維持を両立させやすくなります。
▼関連記事一覧
・不正送金検知システム開発の進め方
・不正送金検知システム開発でおすすめの開発会社6選と選び方
・不正送金検知システム開発の見積相場・費用
・不正送金検知システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
不正送金検知システムの概要
不正送金検知システムは、送金のたびに本人らしさや普段の行動を評価します。そのうえで、送金先との関係や過去の不正情報も重ね合わせ、送金の前後にあるリスクを判定します。判定の結果は、許可するか、追加認証や保留、拒否などの業務アクションにつなげます。担当者の調査や顧客への確認も、一貫して管理します。
認証強化・AMLシステムとの役割の違い
送金前後のリスクには、認証から事後調査までを組み合わせて対応します。
- 認証:多要素認証やワンタイムパスワードで不正ログインを難しくします。
- 取引検知:盗まれた認証情報や、だまされた利用者による送金も評価します。
- AML/CFT:顧客リスク評価や疑わしい取引の検知・届出を中心に扱います。
一方で、不正送金対策の中心は、リアルタイムの口座乗っ取りや詐欺送金を止める判断です。なお、AMLとデータを共有する場合は、誰がどの判断に責任を持つかを要件定義の段階で分けておきます。
検知対象になる主な不正送金の手口
検知の対象は、送金元と受取側の両方にあります。そのため、取引の前後に起きる兆候を組み合わせて調べます。手口は、送金元の口座に表れるものと、受取側の口座に表れるものに分けられます。
- 認証情報の悪用:フィッシング、マルウェア、偽サイトによる口座乗っ取り。
- 普段と異なる操作:第三者端末や異なる地域からの操作、名義や連絡先の変更直後の送金。
- 不自然な送金:短時間の高額送金や、連続する送金。
- 受取口座の悪用:多数口座から集金後すぐ出金するマネーミュールや、複数口座を経由する資金循環。
警察庁は2025年9月、法人口座やインターネットバンキングを含む預貯金口座について、対策強化を要請しました。その対策には、検知後の顧客確認や利用停止、関係機関との情報連携も含まれます(出典:警察庁「預貯金口座の不正利用等防止に向けた対策の一層の強化に関する要請」、2025年)。
そのため、アラートを受けた後に担当者が何分以内に何をするかも設計します。業務対応を完結させるには、モデルの精度に加えて、この流れまで設計しておく必要があります。
不正送金検知システムの種類と必要な機能
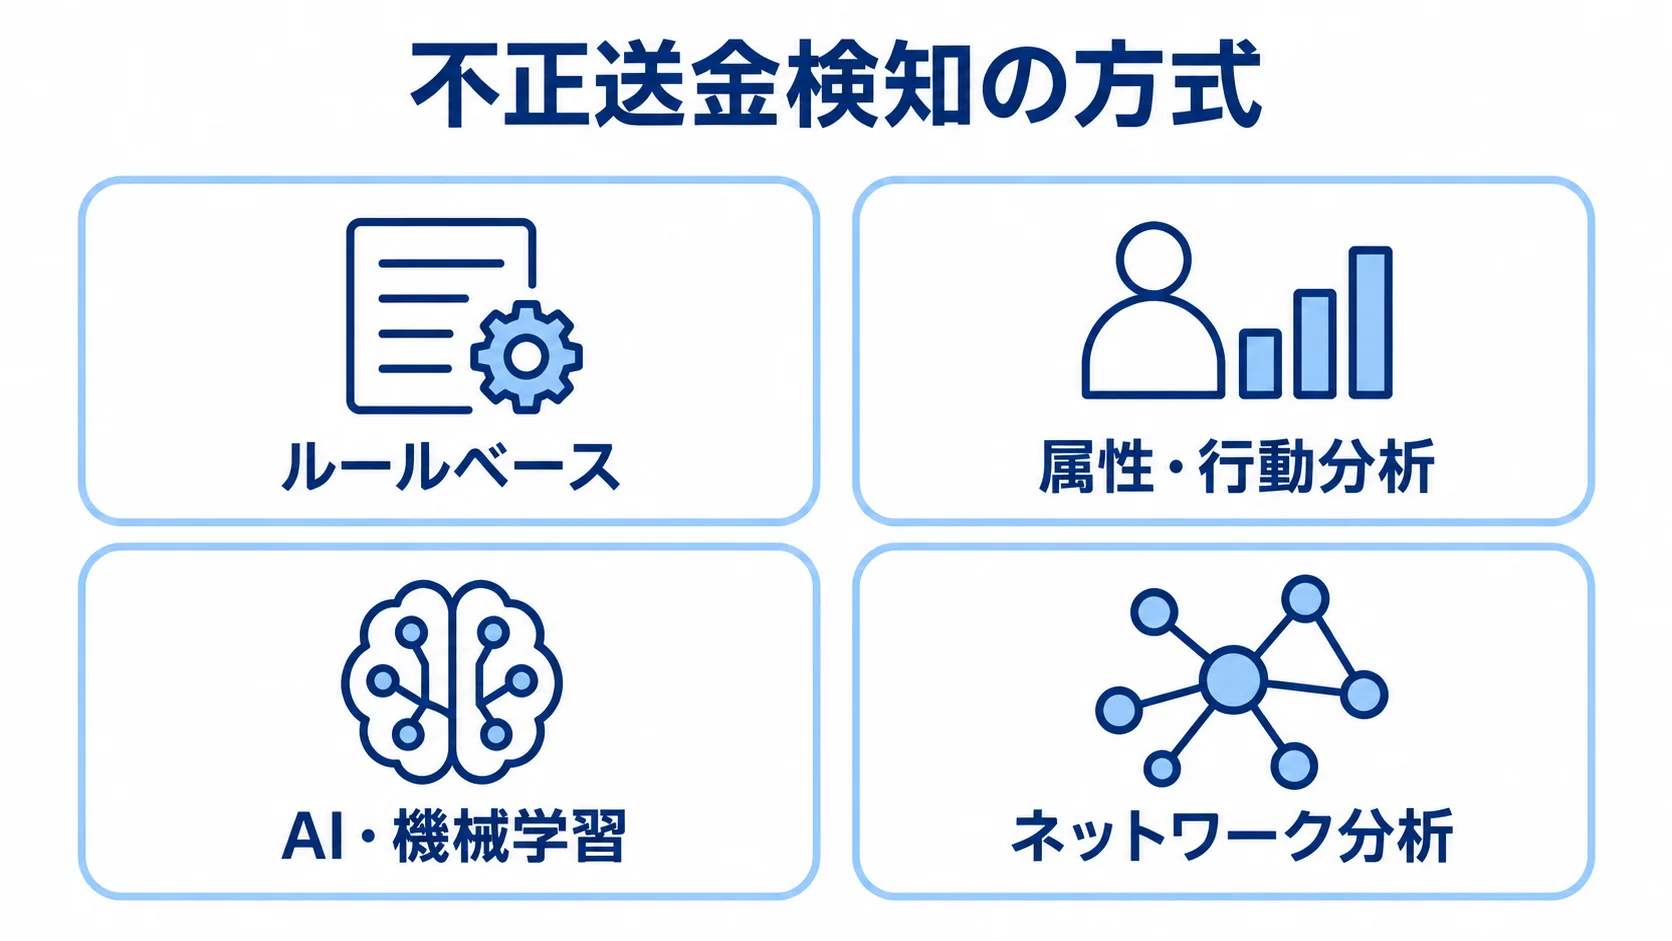
検知方式には、ルールベースや属性・行動分析、AI・機械学習があります。さらに、ネットワーク分析もあり、実際には複数の方式を組み合わせて使います。
方式を比べるときは、検知率だけでなく説明可能性も見ます。判定速度や誤検知、運用のしやすさも確認します。
ルールベースによる既知パターンの判定
ルールベースは条件を設定し、既知のシナリオを判定理由とともに処理する方式です。
- 送金条件:金額、回数、時間帯、送金先などの組み合わせ。
- 行動条件:名義変更からの経過時間やログイン失敗回数を指定します。
- 複合シナリオ:新端末のログイン後、送金先登録を経て送金する動きを捉えます。
導入初期は業務担当者が仕組みを理解しやすく、変更の承認や監査にも向いています。一方で、条件を細かくしすぎるとアラートが増え、緩くすると新しい手口を見逃します。
ルールごとに、対象チャネル、発動条件、対応アクションを記録します。除外条件、見直し日、責任者も併せて管理します。誤検知率と見逃し事例は月次で確認し、使われない条件は削除します。
AI・属性分析による未知の兆候の評価
属性・行動分析は、顧客の通常パターンと操作情報を照合します。AI・機械学習は、過去の不正確定データを学習し、複数の兆候をリスクスコアにまとめます。
- 照合する情報:IPアドレス、端末、ブラウザ、位置、時刻、操作傾向。
- 判定後の対応:高スコアは即時拒否し、一定範囲は追加認証や確認、顧客通知へ振り分けます。
- 評価指標:適合率、再現率、False Positive率、アラート調査時間。
不正データが少ない不均衡データでは、検知率だけを見ると正常な取引まで止めてしまうおそれがあります。そのため、アラート1件あたりの調査時間も踏まえて、運用の負荷を見積もります。
特徴量、モデルのバージョン、判定理由を保存しておくと、担当者は顧客への説明や監査に役立てられます。
ネットワーク分析とケース管理による調査の支援
関係分析では、単一の取引だけでは見えにくい資金循環や、多数の口座にまたがる操作を見つけられます。
たとえば、グラフや関連取引の一覧を示せば、同じ関係にある取引をまとめて調査できます。調査を支える機能は、関係の結び方から案件の記録、統制までを含みます。
- 関係として結ぶ情報:口座・顧客、電話、メール、端末・IP、送金先。
- 調査の支援:同一端末による多数口座の操作など、関連する取引を一度に調べられるようにします。
- 案件記録:優先度、担当者、メモ、顧客確認、保留・停止・凍結履歴、解除理由。
- 統制機能:届出・外部連携の記録、権限分離、二者承認、監査ログ、検索・出力、通知。
検知エンジンを入れても、調査がメールや表計算に分散すると、対応漏れや証跡不足が起きやすくなります。
不正送金検知システム開発の進め方
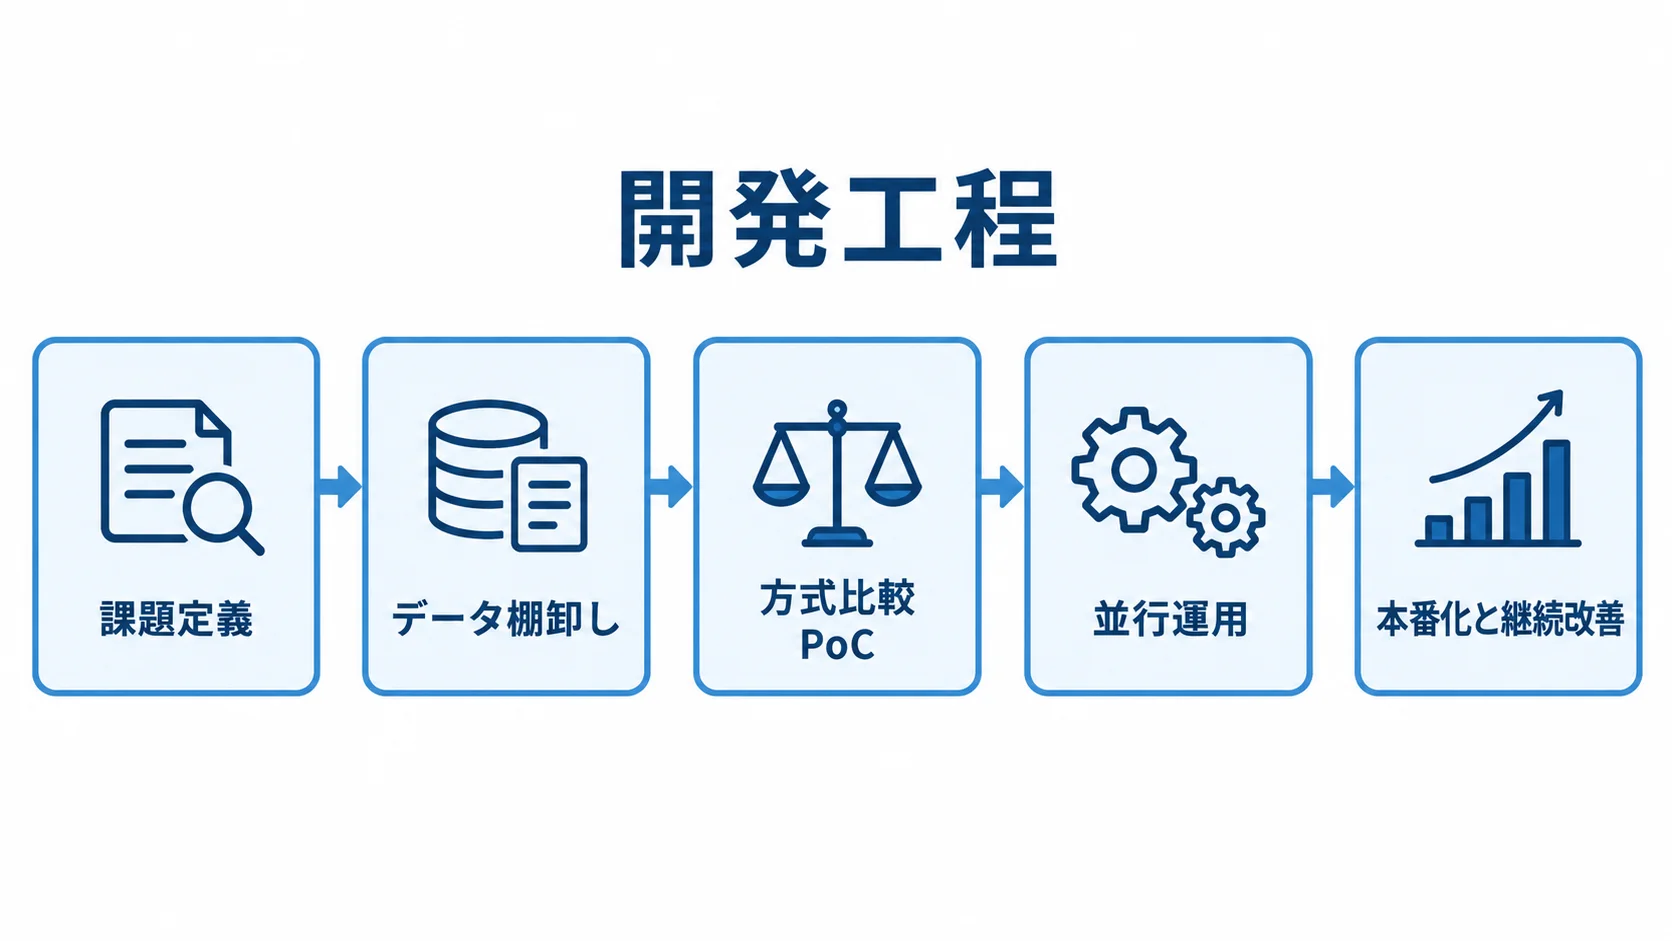
開発は、被害シナリオと業務アクションを先に決め、そのあとでデータとKPIを整理します。AIや製品は、その後に選ぶと失敗しにくくなります。
基本は6段階で、課題定義、データ棚卸し、方式比較の順に進みます。その後は、PoC、並行運用、本番化と継続改善へと続きます。
被害シナリオと業務アクションの定義
まず、防ぎたい被害を具体的に描き、シナリオごとに適用する業務アクションを決めます。
- 想定シナリオ:フィッシング経由の口座乗っ取り、高額・連続送金、新規受取人への送金。
- 出金関連:名義変更直後の出金、受取口座からの即時分散。
- 適用アクション:許可、追加認証、保留、拒否、担当者確認。
要件では、対象チャネルや月間取引件数、ピーク処理量を押さえ、判定許容時間も決めます。さらに、停止から解除までの目標時間や顧客通知の方法、監査証跡の保存年数も定めます。
障害時に送金を止めるか通すかは、あらかじめ明文化しておきます。正当な取引を保留してしまった場合に備えて、本人確認と復旧の手順も決めておく必要があります。
データ棚卸しとPoCによる実現性の検証
利用できるデータの所在や粒度、保存期間を調べます。あわせて、ラベルの確度と限界も記録します。
- 棚卸し対象:顧客・口座情報、取引・ログイン情報、端末・IP・位置情報、送金先。
- 関連情報:問い合わせ、不正確定情報、各データの保存期間。
- ラベル不足時:ルール判定や調査結果を暫定ラベルにする方法もあります。
PoCでは、検知率に加えて複数の指標を組み合わせて評価します。具体的には、適合率や再現率、False Positive率、アラート数、調査時間を見ます。さらに、判定レイテンシや顧客影響、被害抑止額の推定も確認します。
NICTが2025年に銀行4行で実施した連合学習の実証では、個別学習と比べて適合率が最大約10ポイント向上し、再現率が95%を超えたケースもありました。
ただし、これは実証結果であり、本番での効果を保証するものではありません(出典:NICT「DeepProtectを活用した銀行の不正口座検知の実証実験」、2025年)。そのため、自社データで再現性を確かめます。
並行運用から本番化・継続改善への移行
PoC後は、既存の検知・AMLシステムと並行させて運用を進めます。移行では、まず判定を記録して既存業務と比べ、そのあとに自動化の範囲を広げ、本番連携と継続改善へ進みます。
- シャドー運用:判定の記録と、既存業務との比較。
- 段階的な自動化:低リスクの対応から始め、停止・凍結には承認を残します。
- 本番連携:APIやメッセージングによる低遅延連携と、ピーク処理・障害時のフェイルセーフの実装。
- 継続改善:KPIの確認と、ルール・モデルの更新。
本番では、二重化や暗号化、権限分離を実装します。あわせて、監査ログやモデルレジストリ、ルール変更の承認も備えます。
月次か、手口が変わったタイミングで、被害額や検知率、誤検知率を確認します。アラート数や調査時間、停止解除時間も見ておきます。
モデルは時間とともに古くなるため、更新の予算と体制をあらかじめ確保しておきます。
▶ 詳細はこちら:不正送金検知システム開発の進め方
不正送金検知システムの費用相場とコストの内訳
費用は、取引量や対象チャネル、既存システムとの連携数によって変わります。加えて、データ整備や監査・冗長化の要件も費用を左右します。
公開されている価格は少ないため、単一の価格を相場とは言い切れません。そのため、PoCや本番、運用を含めた5年間のTCO(総所有コスト)で比べます。
段階別の初期費用と期間の目安
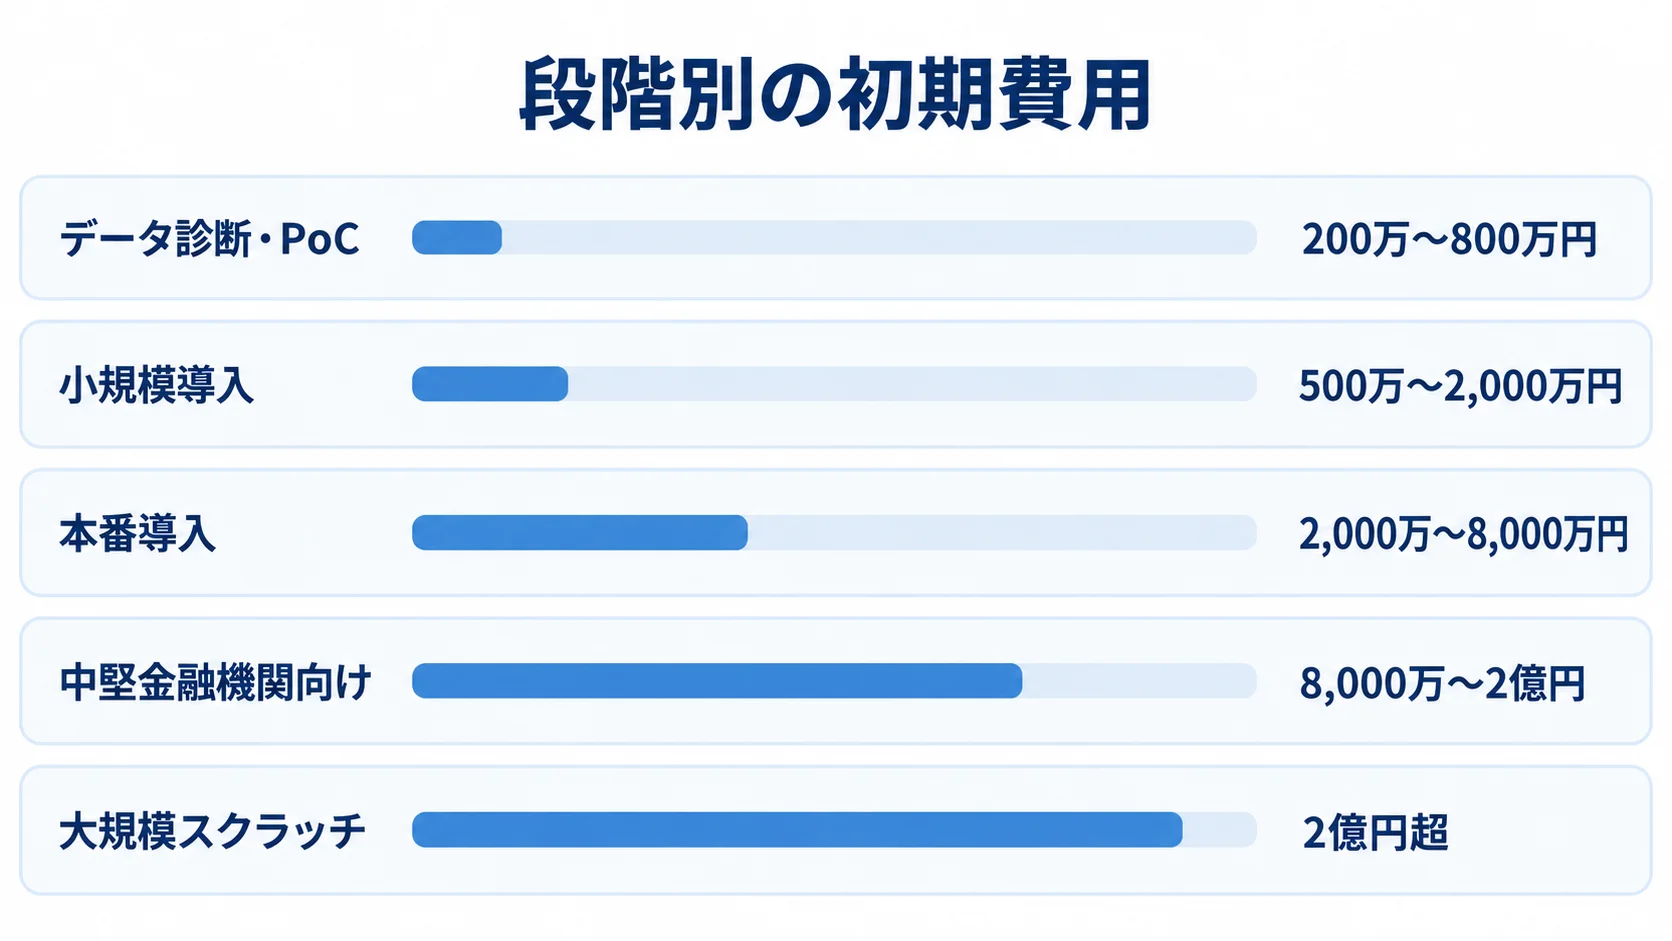
企画段階の推定費用は、規模や含める機能によって幅があります。段階ごとの金額は次のとおりで、定価ではなく金融向けの要件を加味した概算です。
- データ診断・PoC:200万〜800万円。
- 小規模導入:クラウド・API利用で500万〜2,000万円。
- 本番導入:複数シナリオとケース管理込みで2,000万〜8,000万円。
- 中堅金融機関向け:複数チャネル、AML連携、データ基盤、24時間運用込みで8,000万〜2億円。
- 大規模スクラッチ:独自モデルや大規模な勘定系・外部機関連携を含み、2億円超の可能性。
期間の目安は、PoCが1〜3か月、小規模なAPI連携が2〜6か月です。複数チャネルの本番導入は6〜12か月、中堅金融機関の複数連携は12〜24か月、大規模スクラッチは18〜36か月程度です。
一般的なAI開発の外注で公開されている相場では、PoCが100万〜500万円・1〜3か月、本番構築が1,000万〜5,000万円・4〜12か月です。運用保守は月50万〜300万円です。
金融機関向けの開発は、高可用性や監査、セキュリティといった要件に加えて既存系との接続も必要になるため、上振れしやすいとされます(出典:公開AI開発外注相場、2026年確認)。
費用を押し上げる主な内訳
初期費用は開発工程と接続先で変わります。また、運用費も含めて見積もり、費目の範囲を確認します。費用は、作る段階だけでなく、品質の確保や運用の継続でも積み上がります。
- 構築費:要件定義、管理、ETL、検知モデル、ケース管理。
- 品質・移行費:セキュリティ、監査、性能テスト、移行、教育。
- 運用費:クラウド、推論、ログ、監視、チューニング、再学習。
- 追加対応費:データ品質管理、夜間・休日対応、保管延長。
インターネットバンキングや勘定系、顧客管理が分かれていると、項目対応の工数が増えます。本人確認や通知、AMLが別々の場合は、リアルタイム連携の工数もかさみます。
運用費は月額50万〜300万円程度が起点ですが、取引量や監視体制によって月額300万〜1,000万円超も想定します。
見積書では、ルールの追加やモデルの更新、障害対応の条件を確認します。ログ保存の延長やデータ返却の条件も、あわせて確認します。
▶ 詳細はこちら:不正送金検知システム開発の見積相場・費用
不正送金検知システムの開発会社・サービスの選び方
候補は、検知機能だけでなく、既存システムとの接続や調査業務、金融犯罪への知見を見て選びます。運用体制や責任分界も、あわせて確認します。
価格順で絞るより、自社の課題と導入形態に合う複数の候補に、同じRFPで回答を求めます。
提供形態ごとの向き不向き
提供形態は、既存の送金系への接続のしやすさと、運用を自社で担う範囲によって向き不向きが分かれます。統制したい範囲に合わせて比べます。
- クラウド・API型:既存送金系に接続しやすく、短期間で始めやすい形態。
- パッケージ型:シナリオ、ケース管理、監査機能をまとめて導入しやすい形態。
- スクラッチ型:独自データや業務に合わせやすい一方、運用も自社で担う形態。
- ハイブリッド型:検知エンジンは外部を利用し、顧客や取引のデータ、案件管理は自社の統制下に置く形態。
クラウド・API型では、検知ルールや外部のネガティブ情報を使える場合があります。そのうえで、データの保管場所とAPI停止時の動作も確認します。利用量課金やカスタマイズの範囲も見ておきます。
パッケージ型は、業務に合わない画面やルールが残る場合があります。そのため、設定で変えられる範囲と、追加開発の単価を調べます。
スクラッチ型では、学習データとモデル運用を自社側でも維持します。保守人材や監査対応も、自社で備える必要があります。データ、判定、業務、運用の4層で分担を比べると、過度なカスタマイズを避けやすくなります。
RFPで確認する機能・性能・運用・統制
RFPとデモでは、本番での実績から調査業務の機能まで、同じ条件で確認して候補を比べます。
- 実績・性能:本番実績、レイテンシ、ピーク処理量、シナリオ更新頻度。
- 接続・権利:API、イベント、モデルとルールの所有権。
- 統制:説明可能性、保管場所、障害時の責任分界。
- 調査機能:優先順位付けや関連検索、メモ、承認、顧客確認、停止解除、監査出力。
同規模、同じチャネル、同じ規制環境での運用経験も確認します。デモでは、検知画面から監査ログの出力まで見せてもらいます。
精度を比べるときは、テストデータや正常・不正の比率、評価期間をそろえます。誤検知の定義も同じにしておく必要があります。「AI搭載」という説明で判断するのではなく、自社業務のKPIに置き換えた結果を求めます。
▶ 詳細はこちら:不正送金検知システム開発でおすすめの開発会社6選と選び方
不正送金検知システムを発注・外注するときの進め方
契約の範囲は、検知機能の開発に加えて、データ準備や業務設計、審査まで含めて考えます。モデル更新や障害対応、運用の引き継ぎも対象に入れます。
PoCと本番の完成条件は分けて決めます。精度だけでなく、業務で使える状態も受入条件に含めると、PoCで止まることを防げます。
RFPに記載する対象データ・KPI・成果物
RFPでは、対象業務、データ、評価指標、納品物を具体的に書いておくと、各社の提案を同じ前提で比べられます。
- 対象とデータ:チャネル、送金種別、取引量、ピークTPS、連携先、過去データ。
- 判定要件:ラベルの有無、シナリオ、アクション、判定許容時間。
- KPI:再現率、適合率、誤検知、件数、調査時間、追加確認率。
- 業務効果:停止解除時間と被害抑止額の評価。
成果物には、データ項目・品質レポートやベースライン、ルール一覧を含めます。さらに、モデル評価やAPI仕様、画面設計も求めます。
テスト計画や運用・障害時の手順、教育資料も明記します。加えて、監査証跡のサンプルや、PoC後に本番稼働へ何を追加するかが分かる報告を求めます。
請負と準委任、データとモデルの権利の分け方
契約形態は、成果物を定める本番構築と、仮説検証や仕様変更が起きる業務とで使い分けます。
- 請負:成果物と完成条件を定めやすい本番構築向き。
- 準委任:データ調査、PoC、ルール調整、継続改善向き。
- フェーズ別契約:探索を準委任、本番構築を請負、運用を月額または準委任とする方法。
契約には、顧客データの利用目的や再委託先を記載します。保管場所やアクセス権、暗号化、漏えい時の報告も盛り込みます。
学習済みモデルや特徴量、ルールの権利を定めます。あわせて、成果物の返却や解約時の消去も決めておきます。
SLAや障害連絡、再学習費、追加対応も確認します。担当者が交代する際の引き継ぎも見ておきます。
外注で起きやすい失敗と事前の防止策
失敗を避けるには、目的とデータ品質、本番条件を開発の初期から確認しておきます。
- 目的の曖昧さ:防ぐ不正と適用アクションが決まっていない。
- データの問題:ラベル不足や項目定義の差で精度が出ない。
- 本番準備の不足:処理量、遅延、権限、監査、再学習を見落とす。
業務やリスク管理、情報システムの責任者は、初期から参加します。法務・コンプライアンス、セキュリティ、顧客対応の責任者も、初期の段階から加わります。
外注先には、同規模の本番実績やPoCからの移行事例を確認します。データ整備の支援や再委託の構造、保守体制も見ておきます。
最低2〜3社に同一条件で提案を求め、費用と機能、対応力、責任分界を比べます。
▶ 詳細はこちら:不正送金検知システム開発の発注・外注・委託方法
不正送金検知システムに関するよくある質問
導入を検討する際は、費用や方式が組織の規模とデータの条件によって変わる点を踏まえ、判断の観点を整理します。
不正送金検知はAIとルールベースのどちらがよいですか?
既知のパターンはルールで即時に判定し、複雑で未知の兆候はAIや行動分析で補う構成が適しています。また、AIも既存のルールと並行して評価し、判定理由や更新、誤検知時の確認手順を設計します。
不正送金検知システムとAMLシステムは統合できますか?
統合は可能ですが、検知の目的と責任分界を整理したうえで連携します。不正送金検知はリアルタイムの判断を担い、AMLは継続的な顧客・取引の監視や、疑わしい取引への対応を担います。
共通基盤を使いながらも、アクションと承認経路は分けられます。
小規模な事業者でも不正送金検知システムを導入できますか?
導入はできます。被害の大きい送金種別やオンラインチャネルに絞り、クラウド・API型の検知と簡易的なケース管理から始めると、投資を抑えやすくなります。
PoCで、データ品質と業務効果を確かめ、効果が見えた機能から広げます。
2026年の制度動向は要件定義にどう影響しますか?
要件定義では、法務・コンプライアンス部門と、対象業務や顧客確認を整理します。利用停止や記録保存、情報連携も合わせて整理します。
警察庁によると、2026年7月10日から、犯罪収益移転防止法の改正のうち一部が施行されています。施行されたのは、通帳の不正譲渡等への罰則引き上げと、「送金犯罪」の罰則創設です(出典:警察庁「令和8年犯罪収益移転防止法の改正について」、2026年)。
最新の公式資料を確かめ、専門部署にも確認することを前提にします。
まとめ
不正送金検知システムは、追加認証や保留、顧客確認をつなぐ業務基盤です。さらに、停止・凍結から調査、監査までを支える役割を持ちます。
認証強化やAML/CFTとは役割を分けておき、ルールや行動分析、AI、ネットワーク分析、ケース管理を組み合わせます。そうすると、既知と未知の手口に対応しやすくなります。
導入は、被害シナリオと業務アクションを定め、データ棚卸し後にPoCへ進みます。検知率だけでなく、適合率や再現率、誤検知を評価します。さらに、調査工数や判定速度、顧客影響も見たうえで、並行運用を経て本番化します。
費用は、PoCや本番、運用、モデル更新を含む5年TCOで比べます。開発会社やサービスは、金融領域の実績や性能、説明可能性を確かめて選びます。加えて、データ統制や障害時の責任分界、継続運用体制も見ます。
2026年時点でも手口や制度は変化します。そのため、月次KPIレビューやルール改定、モデル再学習を続けます。担当者教育や障害訓練も重ね、正常な取引を守りながら被害を抑えます。
▼関連記事一覧
・不正送金検知システム開発の進め方
・不正送金検知システム開発でおすすめの開発会社6選と選び方
・不正送金検知システム開発の見積相場・費用
・不正送金検知システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。