
官公庁のシステム開発は、法令・調達・セキュリティの要件を整理したうえで、企画・要件定義から運用保守まで段階を踏んで進めます。途中では、調達から本番移行までの作業が中心になります。
- 調達・入札:入札公告から契約締結まで
- 設計・開発:基本設計と詳細設計を経て、開発・実装へ
- テスト・リリース:単体テストから受入テストを経て、本番移行へ
各工程の進み具合は関係者と共有し、透明性を保つことが求められます。
企画・要件定義では、行政サービス、利用者、法令、予算の要件を整理します。調達では、調達方式、評価基準、契約、関係者合意を定めます。そのうえで、品質検証、移行、運用、障害対応を計画します。
▼全体ガイドの記事
・官公庁のシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
官公庁のシステム開発の全体像
官公庁のシステム開発は、デジタル庁の「デジタル・ガバメント推進標準ガイドライン(DS-100)」などのガイドラインに沿って、企画段階から運用保守まで体系的に管理されます。
工程そのものは民間のシステム開発と共通する部分も多い一方で、調達手続きの透明性や法令準拠、厳格なセキュリティ要件など、官公庁ならではの特徴があります。
官公庁のシステム開発では、まず全体の流れを正確につかんでおくことが、プロジェクトを円滑に進める第一歩になります。
民間システム開発との違い
民間企業のシステム開発は主にビジネスの効率化や収益向上を目的としますが、官公庁は国民へのサービス提供や行政業務の円滑化を目的とします。この目的の違いが、プロジェクトの進め方に多くの差をもたらします。まず、調達プロセスが大きく異なります。
民間企業では特定のベンダーと直接交渉して発注できますが、官公庁では税金を適正に使うため、原則として競争入札による透明性の高い調達が義務付けられています。そのため、入札公告から契約締結まで一定の期間が必要になり、プロジェクト開始前の準備期間は民間案件より長くなる傾向があります。
民間は3〜5年程度でリプレイスされることが多いのに対し、官公庁は10〜20年と長く使われることも珍しくありません。そのため、長期的な保守性・可用性・拡張性を考慮した設計が欠かせません。住民の個人情報や機密情報を大量に扱うため、民間以上に厳格なセキュリティ対策が求められます。デジタル庁の「セキュリティ・バイ・デザインガイドライン(DS-200)」でも、設計の初期段階から組み込みが求められています。
官公庁システム開発の特徴と課題
官公庁のシステム開発には、民間とは異なる特徴がいくつかあり、まず法令・制度への強い準拠が求められます。個人情報保護法、行政手続法、地方自治法、マイナンバー法など多岐にわたる法律に沿った設計が必要で、法改正が生じた際にはシステムの改修も連動して行う必要があります。すぐにはアップデートできない法律の制約を抱えるため、技術的な柔軟性を発揮しにくい場面も多くあります。
第二に、ステークホルダーの多さです。発注機関(省庁・自治体)、監督機関、システム開発ベンダー、さらには実際にシステムを使う職員や国民など、多くの関係者が存在するため、全員の要件を丁寧に整理し、合意を形成しながら進める必要があります。
第三に、予算の会計年度制の制約です。官公庁の予算は原則として単年度で決定されるため、複数年度にまたがる大型開発では、継続的な予算確保と適切なフェーズ分けが課題になります。こうした特徴を十分に理解して計画を立てることが、プロジェクト成功の前提になります。
官公庁のシステム開発の進め方
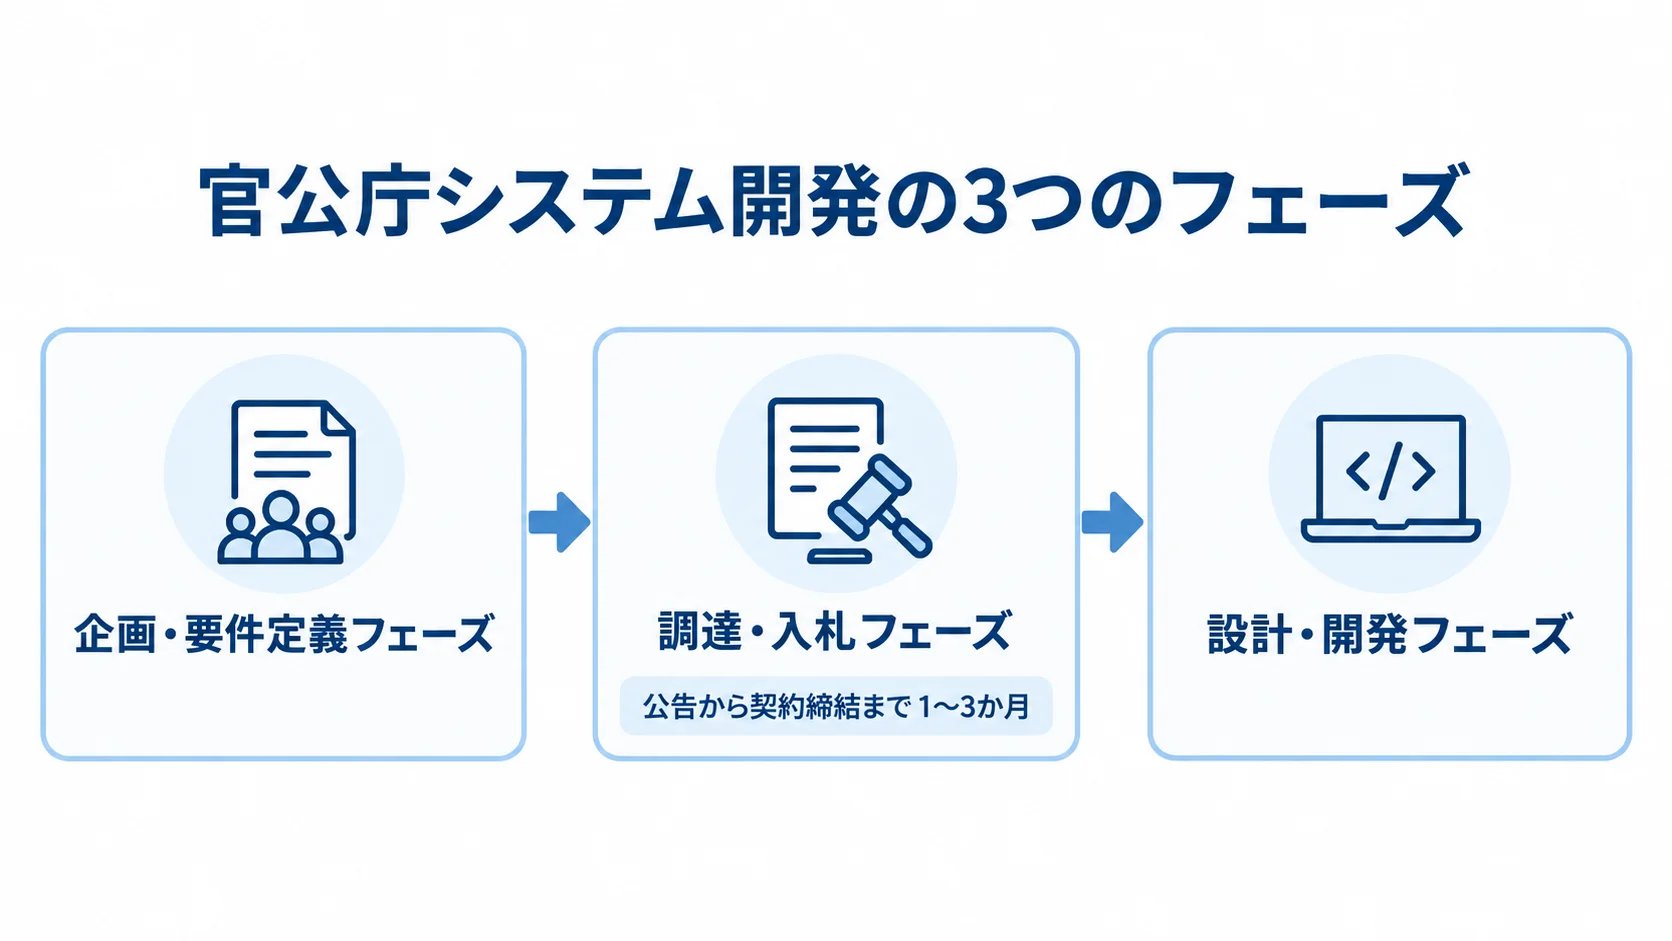
官公庁のシステム開発は、「企画・要件定義フェーズ」「調達・入札フェーズ」「設計・開発フェーズ」の3つのフェーズに分かれます。
各フェーズでは定められた手順に従い、ドキュメント、承認、公告などの必要な成果物を確実に作成・取得しながら進めます。
どのフェーズも省略したり手順を飛ばしたりできないため、順序どおりに確実に進めることが原則です。
① 企画・要件定義フェーズ
企画・要件定義は、官公庁のシステム開発で最も重要なフェーズの一つです。目的と範囲(スコープ)を明確にし、機能要件と非機能要件(性能・セキュリティ・可用性・保守性など)を網羅的に洗い出します。デジタル庁の「デジタル・ガバメント推進標準ガイドライン実践ガイドブック(第3編第5章要件定義)」では、要件定義書の標準テンプレートが提供されており、各府省庁はこれを参考に作成することが推奨されています。
要件定義の段階では、業務フローの現状分析(As-Is)と理想状態(To-Be)も整理します。現行業務のどこをシステム化し、どのような業務改革が必要かを明確にすることで、不要な機能の開発を防ぎ、コストの無駄遣いを抑えられます。
総務省の調査では、要件定義の不十分さが官公庁システムのプロジェクト失敗の主要因の一つとして指摘されており、稼働開始時期ありきで始まると要件定義の時間が取れなくなりやすいとされています。そのため、このフェーズへ十分な時間・人員・予算を確保することが、後工程での手戻りを防ぐうえで欠かせません。
② 調達・入札フェーズ
要件定義が完了すると、次は調達・入札フェーズに移ります。主な調達方式は、一般競争入札、指名競争入札、プロポーザル方式(企画競争)、随意契約の4種類です。
最も一般的なのは一般競争入札で、入札公告から始まります。参加資格の審査や調達仕様書(RFP:Request for Proposal)の配布を経て、入札と開札を行い、落札者が決まると契約締結に至ります。公告から契約締結まで通常1〜3か月程度かかるため、プロジェクト全体のスケジュールに組み込んでおく必要があります。
技術的な複雑さや専門性が高いシステム開発では、プロポーザル方式(企画競争)が採用されることも多くなっています。プロポーザル方式は価格だけでなく技術力や提案内容も評価するため、品質の高いベンダーを選びやすい利点があります。
調達仕様書(RFP)には、次のような内容を詳しく記載し、適切な提案を引き出せるよう整備しておくことが欠かせません。
- 機能要件:システムに求める機能の内容
- 非機能要件:性能、セキュリティ、可用性、保守性など
- スケジュール:工程や期限の計画
- 評価基準:提案を評価するときの基準
RFPの質がベンダー提案の質を左右するため、発注側は要件定義の内容を余さずRFPに反映させます。
③ 設計・開発フェーズ
ベンダーが決定し契約を締結すると、設計・開発フェーズに入ります。官公庁のシステム開発では、ウォーターフォール型の開発モデルが従来から主流です。要件定義から基本設計、詳細設計、開発・実装へと工程が進み、各工程の成果物が承認されてから次のフェーズへ移ります。
設計では、基本設計と詳細設計で次の内容を詰めていきます。
- 基本設計:画面レイアウト、データベース設計、システム間連携の仕様、セキュリティ設計など
- 詳細設計:各プログラムの処理ロジック、入出力仕様、エラー処理など
一方で、近年はアジャイル開発やスパイラル型開発を取り入れるケースも増えており、デジタル庁は利用者の声を早期に取り込む反復型の開発を推奨しています。
また、政府情報システムの開発では、工程レビューとして「要件定義書作成終了前」「設計・開発工程入前」「本番移行開始前」の3つの節目で、外部専門家によるレビューが行われます。このレビューを確実に通過するためにも、各フェーズの成果物の品質を確保することが欠かせません。
テスト・リリース・運用保守の進め方
設計・開発フェーズが完了すると、テスト・リリース・運用保守の段階に移ります。官公庁のシステムは多くの国民や職員が利用するため、品質の確保と安定稼働が特に重要な要件になります。
また、リリース後の運用保守体制をあらかじめ構築しておくことも、長期安定運用の鍵になります。各フェーズの手順と注意事項を事前に把握しておくと、スムーズな本番稼働につながります。
テストと品質検証
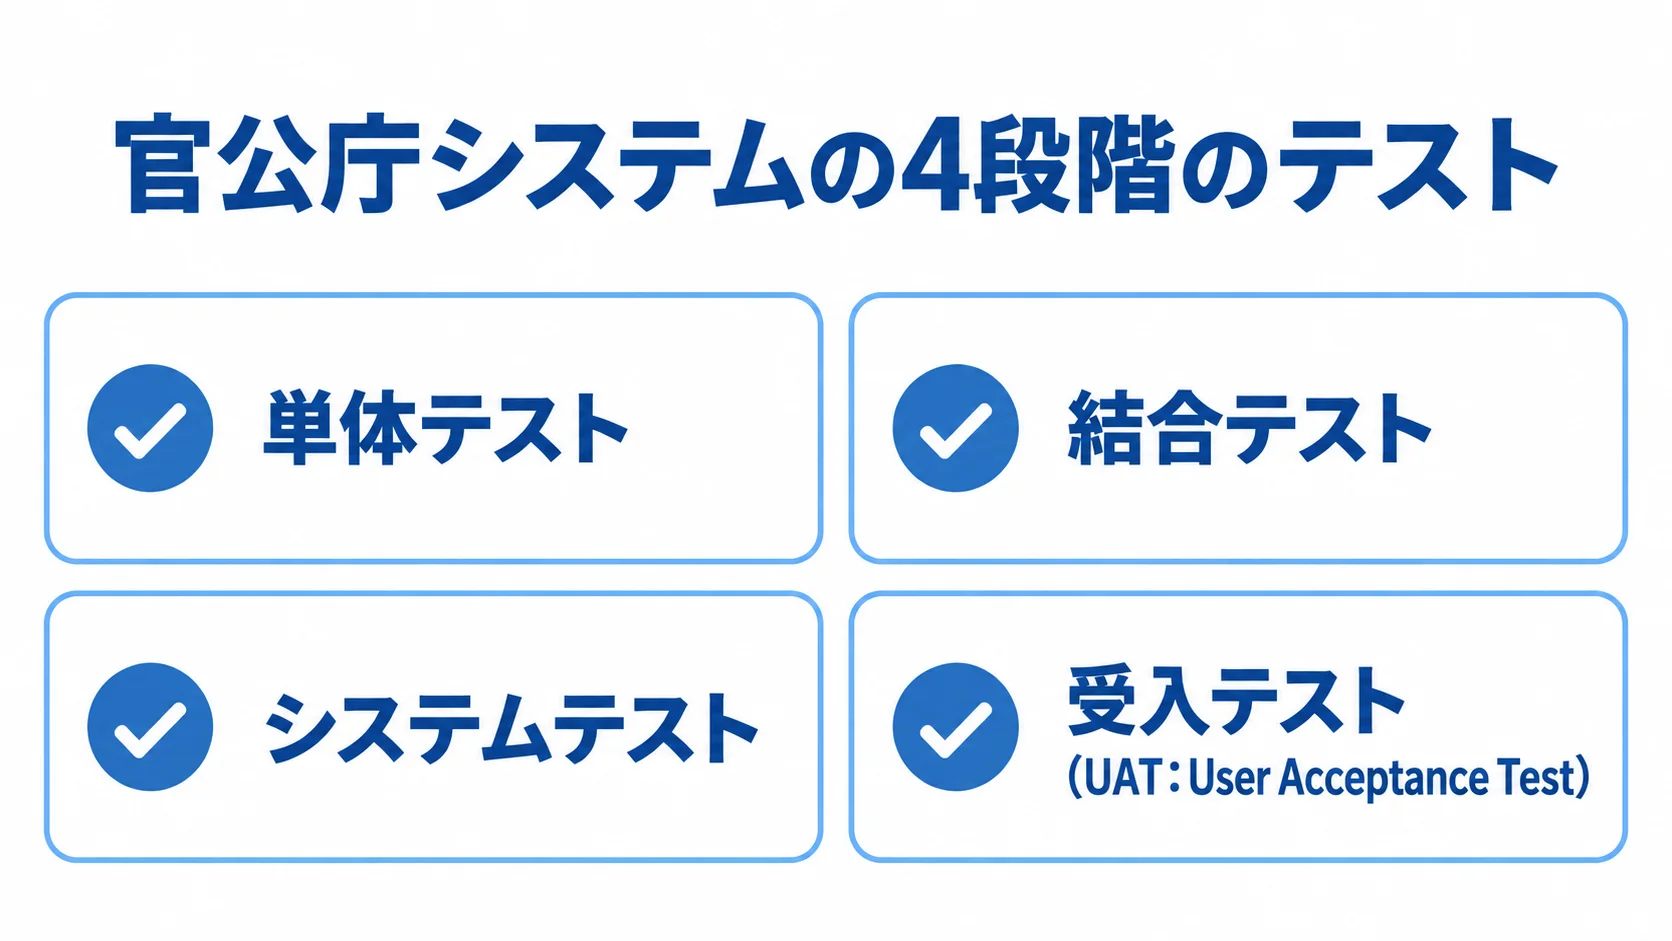
官公庁のシステム開発におけるテストは、段階ごとに確かめる内容が違い、次の4つの段階で行われます。
- 単体テスト:個々のプログラムモジュールが仕様どおりに動くかの確認
- 結合テスト:複数のモジュールを組み合わせた際の連携動作の検証
- システムテスト:システム全体が要件定義書の仕様を満たしているかの総合的なチェック
- 受入テスト(UAT:User Acceptance Test):実際に使う官公庁の担当者が参加し、業務フローに沿った動作の確認
テストでは、テスト計画書、テスト仕様書、テスト結果報告書などの成果物を作成し、品質状況を見える形にします。また、セキュリティテスト(脆弱性診断・ペネトレーションテスト)も必須工程で、本番環境に近い環境での検証が求められます。不具合は優先度に応じて対処し、重大・高リスクの不具合がすべて解消されてから次へ進むルールを守ることが、リリース後のトラブルを防ぐうえで大切です。
本番移行とリリース
テストが完了し品質が担保されると、本番移行(リリース)フェーズに入ります。
官公庁のシステム移行は、業務への影響を最小化するため、次の方式が採用されることが多いです。
- 段階的リリース(フェーズドリリース):まず特定の部署・地域・機能から始め、問題がなければ全体展開を行う方式
- 並行稼働:新旧システムを一定期間並行して運用する方式
段階的リリースでは、万が一障害が起きた際のリスクを限定できます。また、移行計画では、データ移行の方法、切り替えのタイミング、ロールバック(切り戻し)手順、利用者向けのマニュアルや研修計画を含む詳細なプランを事前に策定します。
特に国民が直接使うシステム(税務申告、社会保障手続きなど)では、停止時間を最小化する必要があるため、深夜や休日のリリース作業が一般的です。
リリース直後は「初期集中監視期間」を設け、異常にすぐ対応できる体制を整えておくことが推奨されます。
運用・保守体制の構築
本番稼働後は、システムの安定運用を維持するための運用・保守体制を構築します。官公庁のシステムは24時間365日の稼働が求められるケースが多く、障害発生時には迅速に対応できる体制(SLA:サービスレベルアグリーメントに基づく保守)が必要になります。
運用保守では、次の作業が主な業務になり、いずれも欠かせません。
- 日常の監視・管理:稼働状況を継続して見守る
- セキュリティパッチ:定期的な適用
- システム改修:法改正に伴って必要になる改修
- 性能改善:性能を高めるための対応
- ログ管理・監査:定期的な実施が求められる
運用保守の費用は、一般にシステム開発費の15〜20%程度が年間でかかると言われており、初期開発費だけでなく総所有コスト(TCO:Total Cost of Ownership)を考慮した予算計画が求められます。
また、冗長構成やクラウドインフラの活用は、可用性を高める重要な施策です。住民情報を扱うシステムでは、トラブルに強い構成と、RTO(Recovery Time Objective)・RPO(Recovery Point Objective)を設定した復旧体制が欠かせません。運用保守体制の品質がシステムの長期的な信頼性を左右するため、開発段階から運用を見据えた設計を行うことが推奨されます。
官公庁のシステム開発で押さえるべき重要ポイント
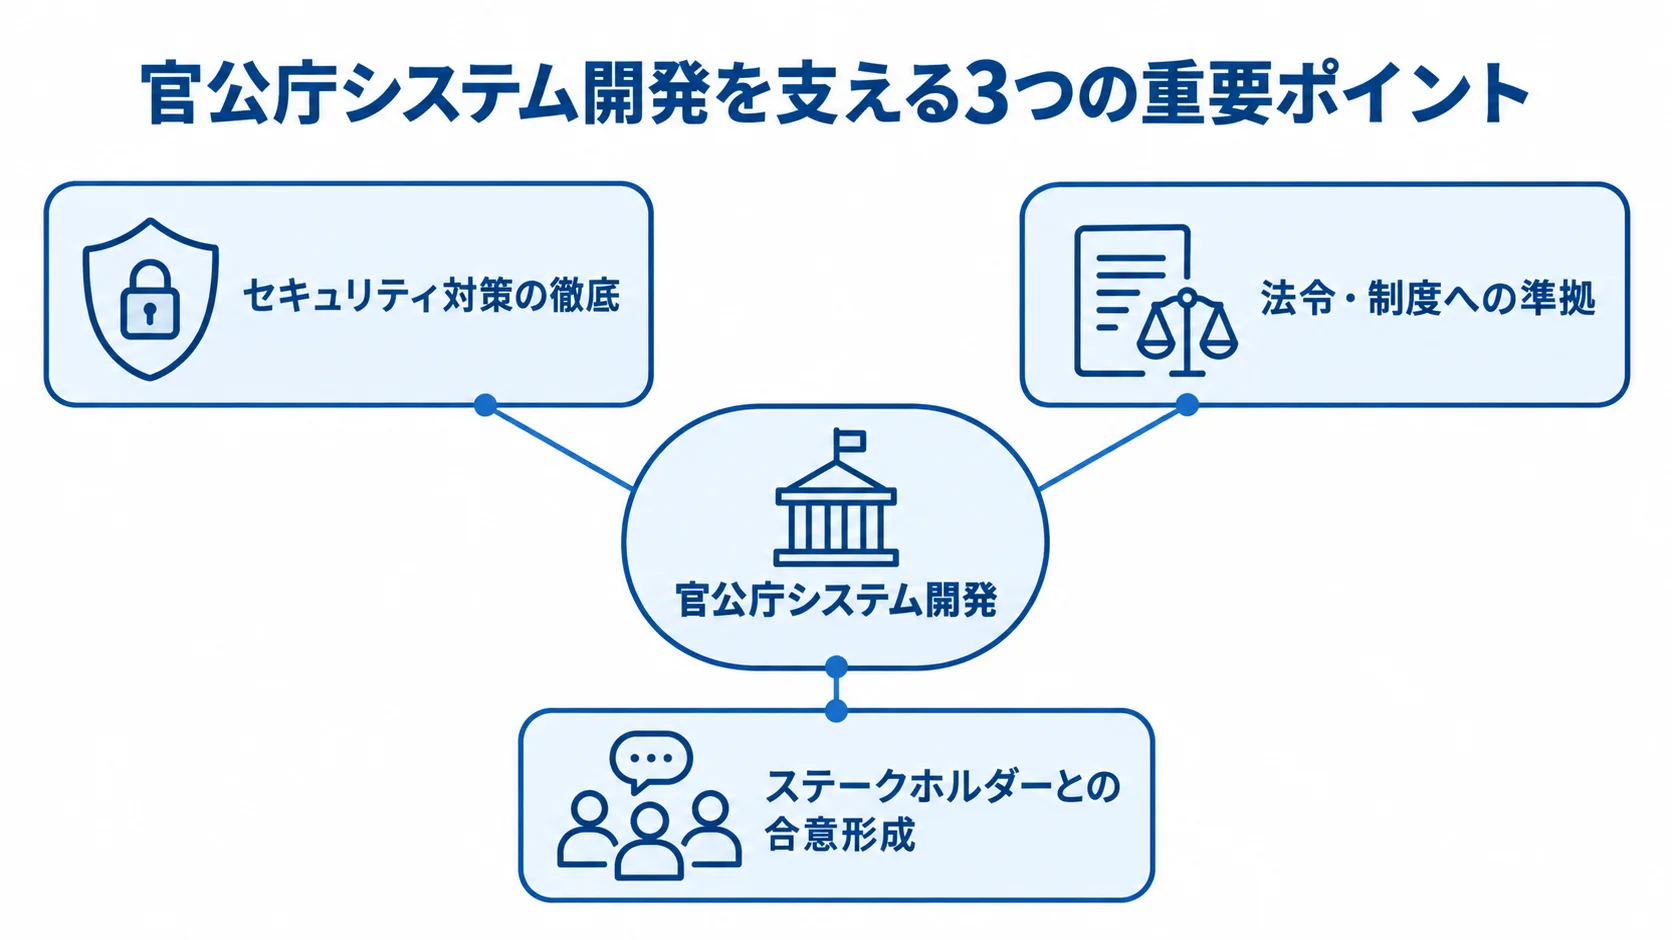
官公庁のシステム開発を成功させるには、民間案件とは異なる特有の注意点を事前に理解しておくことが欠かせません。特に、セキュリティ対策の徹底、法令・制度への準拠、多様なステークホルダーとの合意形成の3点は、プロジェクトの成否を大きく左右する要因です。それぞれについて、具体的な対応方法を把握しておくことが大切です。
セキュリティ要件の確保
官公庁のシステムには、住民の個人情報・税務情報・医療・社会保険データなど、機密性の非常に高い情報が集まっています。そのため、セキュリティ対策は、設計の初期段階から組み込む「セキュリティ・バイ・デザイン(Security by Design)」の考え方が欠かせません。
デジタル庁が2024年1月に公表した「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン(DS-200)」では、設計段階からの組み込みが明確に求められています。設計段階で組み込む具体的な対策には、次のようなものがあります。
- データの暗号化:保存時と転送時の両方を対象にする
- 認証・アクセス制御:徹底が求められる
- ネットワーク分離:DMZ構成などを用いる
- 脆弱性診断:定期的に実施する
- インシデント対応計画(IRP:Incident Response Plan):策定する
また、クラウドサービスを使う際は、ISMAP(Information System Security Management and Assessment Program)に登録されたサービスの利用が義務付けられています。ISMAPに登録されたサービスは、政府が定めるセキュリティ基準を満たしていることが確認されており、安心して利用できます。
法令・制度への準拠
官公庁のシステム開発では、関連する法令や制度への準拠が絶対条件になります。2022年に改正された個人情報保護法、マイナンバー法、情報通信技術を活用した行政の推進等に関する法律(デジタル手続法)など、多岐にわたる法規制を守った設計・開発が求められます。
法令の内容はシステムの機能要件に直接影響するため、要件定義の段階で法務・コンプライアンス担当者と連携し、準拠すべき法令を漏れなく洗い出すことが大切です。また、法改正への対応も継続的な課題で、社会保障制度や税制の改正が生じると、それに連動したシステム改修が必要になります。
そのため、設計段階から法改正に柔軟に対応できるアーキテクチャ(モジュール構造、パラメータ管理など)を採用しておくことが求められます。さらに、デジタル庁の業務システム標準化・共通化の方針に沿って設計すると、将来のシステム連携や他省庁との統合が容易になります。自治体では、ガバメントクラウドを活用した標準化対応が2025年度末を目標に進んでおり、その動向を踏まえた設計が必要です。
ステークホルダー調整と合意形成
官公庁のシステム開発では、発注機関内の複数の部署、監督機関、議会(予算承認)、実際の利用者である職員や国民など、多くのステークホルダーが存在します。プロジェクトを円滑に進めるには、各ステークホルダーと丁寧にコミュニケーションを取り、合意形成の流れを確立しておくことが不可欠です。
特に要件定義の段階では、業務部門の担当者と継続的にヒアリングを重ね、現場の実態に即した要件を把握することが大切です。「現場の職員が実際にどう使うか」を常に意識して要件を整理すれば、リリース後の使いにくさや機能不足による再改修を防げます。
プロジェクト管理では、次の仕組みを作ることが推奨されます。
- 官公庁側の推進体制:強力なプロジェクトオーナー(PMO:Project Management Office機能)を置き、ベンダー側と定期的に進捗や課題を確認する
- 意思決定とエスカレーションの基準:仕様変更などに備えて、事前に明確にしておく
- 異動への備え:官公庁の担当者の異動が多い課題には、引き継ぎドキュメントを整え、ベンダーが知識を保持する体制をつくることが効果的です
まとめ
官公庁のシステム開発は、民間とは異なる調達手順、厳格なセキュリティ要件、法令準拠、長期的な運用を見据えた設計が求められる、特有の難しさを持つ領域です。
企画・要件定義から運用保守に至るまで、デジタル庁の標準ガイドラインに沿って各フェーズを確実に進めることが成功の鍵です。とくに調達以降は、次の段階で作業が続きます。
- 調達・入札:公告から契約締結までの手続き
- 設計・開発:工程ごとに成果物を承認しながら進める
- テスト・リリース:品質を確かめてから本番へ移す
特に、要件定義への十分な時間の確保と、セキュリティ・バイ・デザインの実践は、プロジェクトの品質と信頼性を高めるうえで欠かせないポイントです。このほか、次の取り組みも欠かせません。
- 人員と予算の確保:要件定義に充てる人員と予算を、前もって確保しておく
- 多様なステークホルダーとの合意形成:各ステークホルダーと丁寧にコミュニケーションを取る
自社や自機関での対応が難しい場合は、官公庁向けシステム開発の実績を持つ専門企業に相談するのも一つの選択肢です。riplaでは、コンサルティングから開発・運用保守まで一気通貫で支援しており、官公庁・公共機関向けシステム開発の豊富な経験を活かして、貴機関のプロジェクトを全体からトータルでサポートできます。要件定義の段階から伴走支援も行っており、お気軽にご相談ください。
▼全体ガイドの記事
・官公庁のシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。