
HAProxyのシステム開発は、要件整理、方式選定、設計・試験、段階移行、運用定着の順に進めます。この順で進めると、安定した通信基盤につながります。
導入判断、6フェーズ、費用相場、見積もりの順に説明します。全体像は、HAProxyのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・HAProxyのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
HAProxyのシステムの全体像と導入判断のポイント
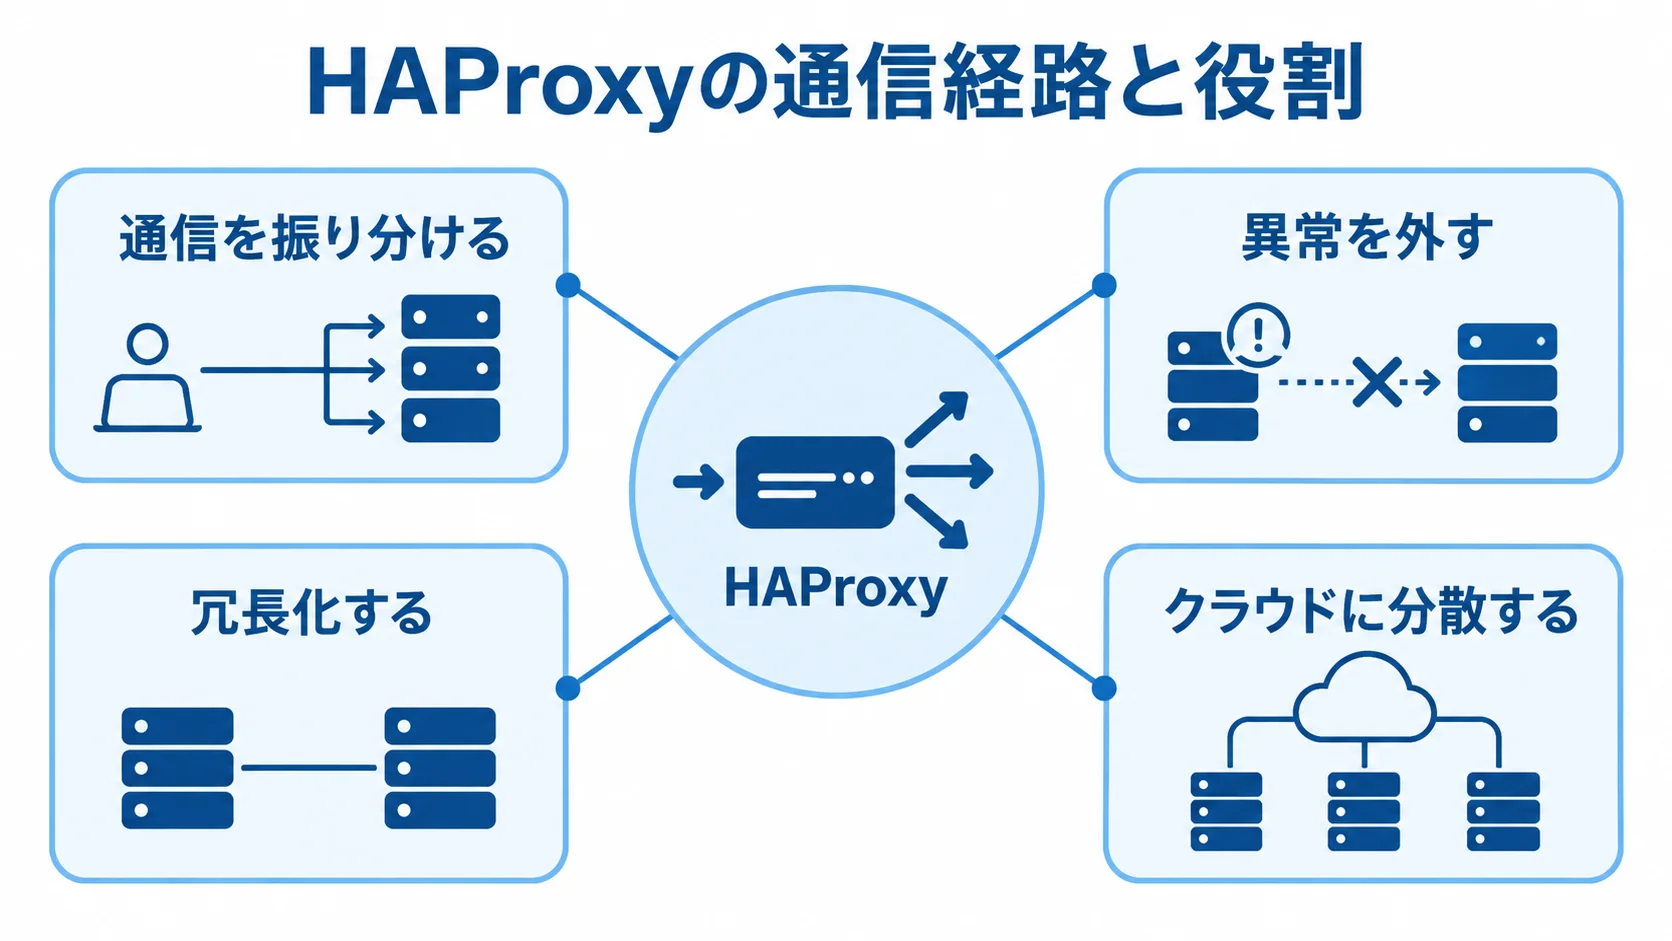
HAProxyは、クライアントとWeb・アプリケーションサーバーの間に置くリバースプロキシ兼ソフトウェアロードバランサーです。入口の通信を制御して複数のバックエンドへ配信する基盤で、アプリの機能を開発する製品ではありません。
公式の説明では、TCP、UDP、QUIC、HTTPに対する高可用性、負荷分散、TLS処理が主な役割とされています(出典: HAProxy Technologies公式ブログ、2025年)。
HAProxyが担う役割と一般的な構成
利用者の通信は、CDNやWAFを経由する場合も含め、HAProxyからWeb・アプリ・APIサーバーへ進みます。そこからDBや外部SaaSに接続します。
- 通信を振り分ける:Host、URL、ヘッダー、Cookie、IP、ポートを条件とする行き先の決定。
- 異常を外す:ヘルスチェックで見つけた問題のあるバックエンドの配信対象からの除外。
- 冗長化する:オンプレミスで2台をactive/standbyにし、KeepalivedとVRRPで仮想IPを引き継ぐ構成。
- クラウドに分散する:複数AZへの分散や、マネージドロードバランサーとの併用。
TCP接続の確認だけでは、プロセスが動いていてもアプリのエラーを見逃します。そのため、業務システムでは/healthzなどによるアプリの確認が大切です。
2台に増やしただけでは、高可用性とはいえません。そこで、仮想IP切替、セッション、設定同期、監視経路、復旧後の切り戻しまで試験します。
HAProxyを採用しやすいケースと慎重に比較するケース
採用する方式は、求める通信制御と、それを担える運用体制に応じて比べます。
- HAProxyを採用:Web・APIの柔軟な振り分けやTCP通信に対応したい場合。
- Git・IaCで管理:設定をコードで持ち、オンプレミスとクラウドで同じ制御を使いたい場合。
- クラウドLBも比較:HTTP負荷分散に加え、証明書更新、スケール、監視を任せたい場合。
- 版と保守を選ぶ:運用工数、停止損失、24時間対応の要否から見たCommunity版とEnterprise版の比較。
Community版はライセンス費を抑えやすい一方で、設定、パッチ、脆弱性対応、障害調査を自社または委託先が担います。Enterprise版では、商用サポート、WAF、DDoS対策、Bot管理、集中管理などを検討できます。
価格は要件ごとの個別見積もりとされています(出典: HAProxy Technologies公式製品ページ、2026年8月確認)。
HAProxyのシステム開発の進め方|失敗を防ぐ6フェーズ
HAProxyの導入では、まず現状の通信と業務要件を整理し、「止まらない」「速い」を測れる条件に置き換えます。そのために、同時接続数、P95応答時間、切替秒数、復旧目標時間などを定めます。また、各段階で決めることと、その段階で作る物を明確にします。
- 通信要件と非機能要件を数値で整理する
- 製品・方式を比較し、代表サービスでPoCを行う
- 通信経路と変更・ロールバック方法を設計する
- 正常系と障害系を試験し、段階的に本番移行する
- 監視、脆弱性対応、改善を運用に定着させる
フェーズ1:要件整理による「何を守るか」の明確化
最初に、対象範囲と通信要件を洗い出し、非機能要件も測定できる形にします。
- 対象と通信量:サービス、利用者、入口、バックエンド、ピーク時間、月間量、同時接続数。
- 通信の条件:プロトコル別要件、Host・URLの振り分け、Cookie固定、接続元IPの保持。
- 非機能要件:可用性、性能、TLS・ログ、変更承認、ロールバック時間。
- 確認と成果物:余裕率、RTO・RPO、問い合わせ窓口の決定、要件一覧や構成図の作成。
Web、API、WebSocket、gRPC、バッチ、社内TCP通信は、プロトコルごとに要件を分けて整理します。可用性は切替秒数で、性能はピーク時のP95応答時間と同時接続数で見ます。
TLS終端位置、許可プロトコル、ログのマスキングも決めます。個人情報や認証情報をログに残さないことも確認します。
残すものは、トラフィック一覧、非機能要件表、障害時の業務影響表などです。特に要件が曖昧なままだと、管理画面のHTTPS化や障害時のログイン維持が後から加わり、費用と納期が膨らみます。
フェーズ2:製品・方式選定での責任範囲の明確化
方式は、必要な機能と運用責任を軸に候補を比べて決めます。
- 製品・構成:Community版、Enterprise版、クラウド上のHAProxy、Kubernetes IngressまたはGateway、クラウドLB。
- 機能と支援:L4・L7、TLS、WAF等、管理・自動化、監視、サポート時間。
- 責任と移行:脆弱性通知、将来の切り替えやすさ、一次対応や保守の担当の確認。
- PoCで選定:代表サービス1〜2本での障害条件の再現と、採否理由・拡張条件の記録。
Linux・ネットワーク担当者が営業時間内に一次対応できるなら、Community版と外部保守が合う可能性があります。一方で、24時間365日サポート、商用WAF、集中管理、複数環境の統一運用が必要なら、Enterprise版を比べます。
Kubernetesでは、Pod連動に加えて、Ingress Controllerの更新やクラスタ障害時の挙動も検証します。
PoCでは、バックエンド停止、遅延、5xx、証明書切れ、ノード停止、構文エラーを再現します。そのうえで、製品ごとの差が業務へどう影響するかを確かめます。
フェーズ3:設計・開発での通信経路と変更方法の確定
設計と開発では、通信経路、高可用性、設定変更の手順を決めておきます。
- 通信経路:ネットワーク、名前解決、IP・ポート、TLS終端と再暗号化の設計。
- 可用性:HA方式、仮想IP・DNS、セッション、設定同期の決定。
- 安全な変更:Git管理、レビュー、検証、承認、本番反映、ロールバックの手順づくり。
- 管理範囲:権限を限定した秘密基盤からの鍵投入と、管理画面・ソケットの管理網への限定。
- 通信設定:ヘルスチェック、リトライ、負荷分散方式の決定と、アプリ・DBの処理時間に合わせたタイムアウトの設定。
タイムアウトは、短すぎると正常な処理が切断され、長すぎると障害時に接続が滞留します。WebSocketや長時間接続、ファイル転送には、別の値を検討します。
スティッキーセッションの偏りや、障害時の再ログインも評価します。可能であれば、アプリをステートレスにして、HAProxy単体への依存を減らします。
設定を変えるときは、ステージングへの反映、負荷試験、承認も行います。`haproxy -c`、Terraform、Ansible、Data Plane APIの利用可否も決めます。
さらに、誰がいつ何を変えたかを監査できる状態にします。
フェーズ4:テストでの正常系以外の重点検証
受入試験では、画面表示だけでなく、機能、性能、障害時の動作を確認します。
- 機能:条件別振り分け、HTTP・HTTPS、WebSocket・TCP、バックアップ切替。
- 性能:接続数、スループット、P95・P99、CPU・メモリ・ネットワークの測定。
- 障害:HAProxy・Keepalived停止、バックエンド停止、遅延、DNS、証明書切れ、誤設定の再現。
- 受入条件:配信先、閾値、切替時間、TLS 1.2または1.3、ログ、ロールバック、監視通知の確認。
性能試験は通常・ピーク・急増時を測り、基準値と実測値を同じ表に置いて合否を判断します。
障害時は、利用者への影響、セッション、アラートの到達時間、原因を特定できるログを確認します。
復旧後に自動で元へ戻るかも確認します。また、試験結果と未解決課題も記録します。
IPAのTLS暗号設定ガイドライン第3.1.1版は2025年4月25日に公開され、特段の要件がなければ推奨セキュリティ型を勧めています(出典: IPA、2025年)。TLS試験では、こうした公的ガイドラインも参照します。
フェーズ5:稼働での段階移行とロールバックの実施
本番移行は、時間帯と対象を限定し、監視しながら段階的に進めます。
- DNSのTTL、旧経路、接続元制限、監視画面、連絡網を確認する。
- 可能ならカナリアリリースや重み付けで、一部の利用者から切り替える。
- エラー率、応答時間、接続数、業務処理を見て、対象を広げる。
- 手順書に、担当、時刻、コマンド、確認画面、判断・停止基準、ロールバックを記す。
想定外の5xxが増えた場合に備えて、中止の基準となる数値を事前に定めておきます。
作業後は、画面だけでなく、認証、決済、バッチ、外部API、ログ連携など、業務の一連の流れも確認します。
フェーズ6:定着での運用と改善の仕組み化
運用では、稼働状況、ログ、アラートを継続して確認し、対応手順と更新計画を整えます。
- 監視:稼働率、切り離し、ヘルスチェック失敗、5xx・タイムアウト・TLSエラー、レート制限、P95応答。
- ログと通知:保存期間、マスキング、権限、保管場所の決定と、アラート対応の実地確認。
- 運用成果物:手順書、障害フロー、変更申請、月次報告、脆弱性・証明書更新、復元、教育記録。
- 更新対応:サポート期限、依存ライブラリ、互換性、脆弱性の確認。
HAProxy 3.2では、TLS、QUIC、Runtime API、Prometheus exporterなどの改善が紹介されました。2026年8月時点で、公式ページは3.4を最新として案内しています(出典: HAProxy Technologies公式ブログ、2026年確認)。
2026年2月には、QUIC処理のCVE-2026-26080とCVE-2026-26081が公開されました。公式勧告は、影響の確認と更新を案内しています(出典: HAProxy Technologiesセキュリティアドバイザリ、2026年2月)。
QUICを使っていないつもりでも、設定やイメージの初期値を確認します。そのうえで、脆弱性情報の確認者と更新期限を保守契約に含めます。
HAProxyのシステム開発にかかる費用相場と期間
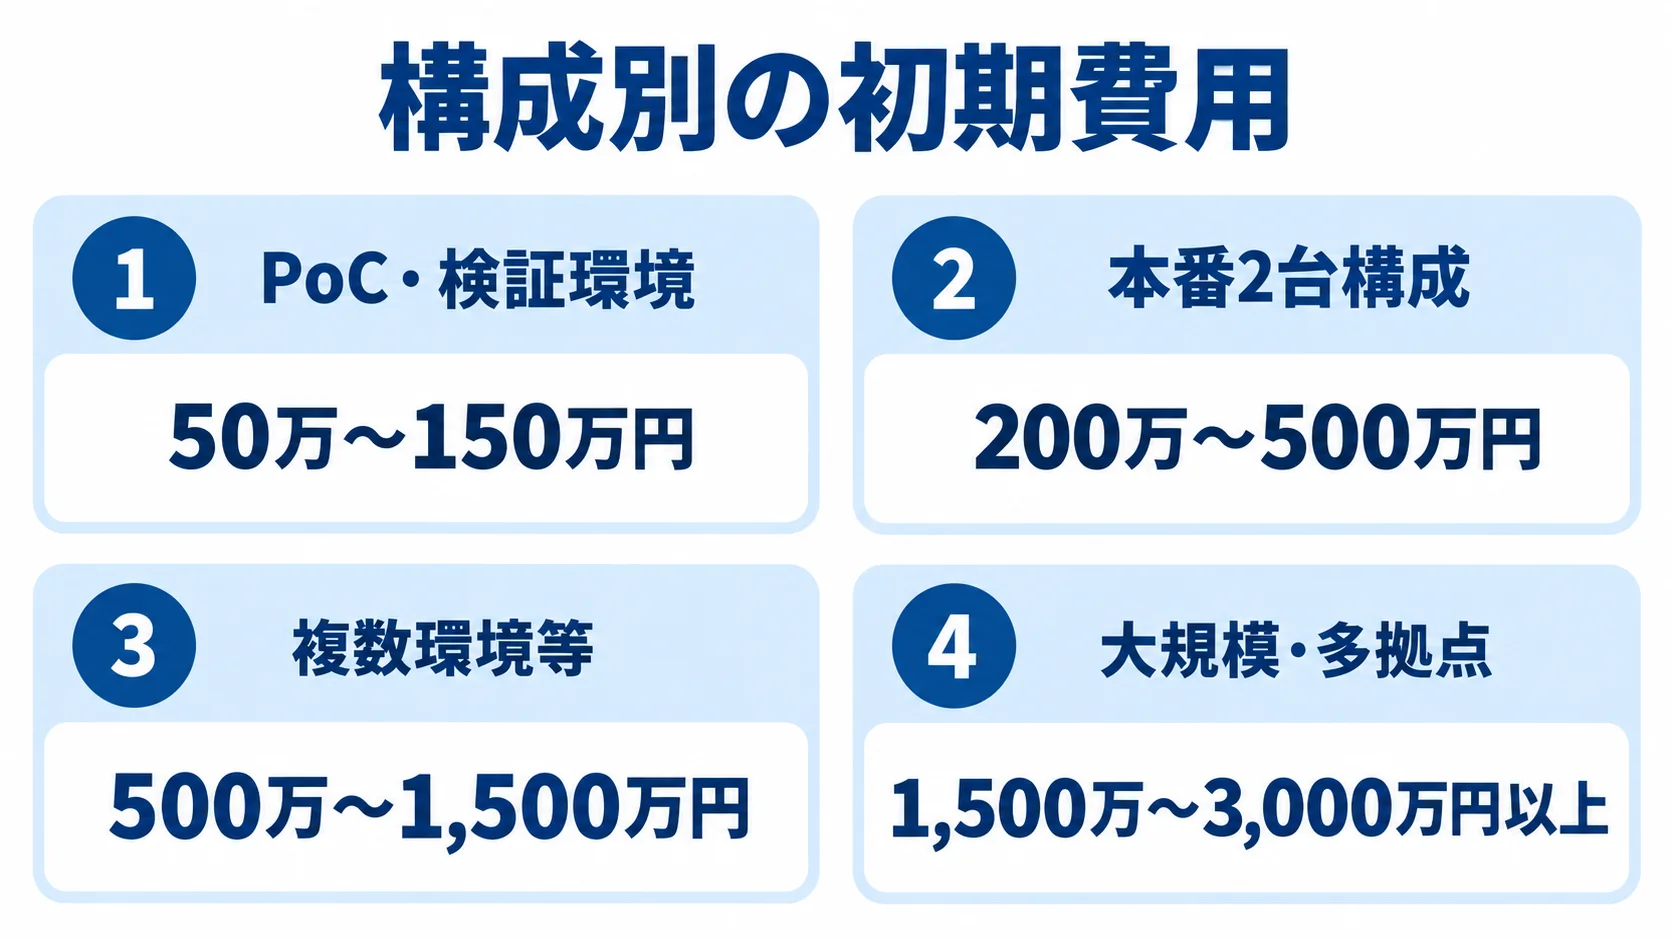
HAProxy単体の国内受託開発の価格表は、一般公開されていません。以下の金額は、公式の定価ではなく、作業範囲を分けた見積もりの目安です。
案件では、冗長化、性能試験、TLS、監視、移行、運用設計の比重が高くなります。金額は、サービス数、環境数、通信量、SLA、ネットワーク、納品物によって変わります。
要件別の初期費用と開発期間の目安
初期費用と期間は、構成や試験、運用の範囲によって変わります。以下に、要件別の推定目安を示します。
- PoC・検証環境:1台で基本ルーティング、TLS、簡易ヘルスチェック、負荷試験を含み50万〜150万円、2〜4週間。
- 本番2台構成:要件定義、証明書、監視、ログ、IaC、切替試験を含み200万〜500万円、1.5〜3か月。
- 複数環境等:複数AZ、Kubernetes、CI/CD、権限・監査、移行を含み500万〜1,500万円、3〜6か月。
- 大規模・多拠点:マルチクラウドでDR、性能限界試験、WAF・Bot対策、24時間運用を含み1,500万〜3,000万円以上、6〜12か月の場合があります。
これらは、リサーチノートに基づく推定のレンジで、製品の公式価格ではありません。
環境数や移行対象が増えるほど、設定よりも調整、試験、切替計画の工数が増えます。
費用の内訳と「無料」の範囲
費用は、ライセンスだけでなく、設計・構築、試験、移行、運用に分けて把握します。
- 設計・構築:要件整理、HAProxy設定、OS・ネットワーク、冗長化。
- 試験・移行:TLS、監視・ログ、IaC・CI/CD、性能・障害の検証、切替作業。
- 付帯作業:文書・教育。Community版が無償でも、設計構築費はかかります。
- クラウド費:VM、ディスク、転送、固定IP、LB、監視、バックアップ、複数台分。
業務システム開発の一般論では、人件費を60〜80%程度とする整理もあります。ただし、これは案件ごとの比率と断定できないため、注意が必要です。
AWS Marketplaceには、HAProxy Enterprise Basic Ubuntu Server 24.04 AMIが掲載されています。掲載例では、インスタンスにかかわらず0.35米ドル/時間です(出典: AWS Marketplace、2026年8月確認)。
730時間なら約256米ドルになります。ただし、為替とAWSインフラ料金は含まれていないため、日本円の総額とは断定できません。
保守・運用費と将来コストの考え方
保守契約では、対応範囲と将来の追加作業を分けて確認します。
- 保守範囲:脆弱性確認、OS・HAProxy更新、証明書、設定変更、障害調査。
- 運用作業:バックアップ、復元試験、性能確認。
- 将来費用:構成追加、帯域、ログ、監視、EOL移行、訓練。
初期費用の年15〜25%を仮置きすると、初期費用200万〜500万円に対して年30万〜125万円になります。あくまで一般的な目安です。
24時間365日のオンコール、SLA、WAF、SIEM、SOC連携には、別の運用体制と見積もりが必要です。
試験や運用設計を削ると、本番後に追加費用が生じやすくなります。そのため、通常・緊急変更、障害対応、更新の料金は契約書に記載しておきます。
HAProxyの見積もりを取る際のポイントとチェックリスト
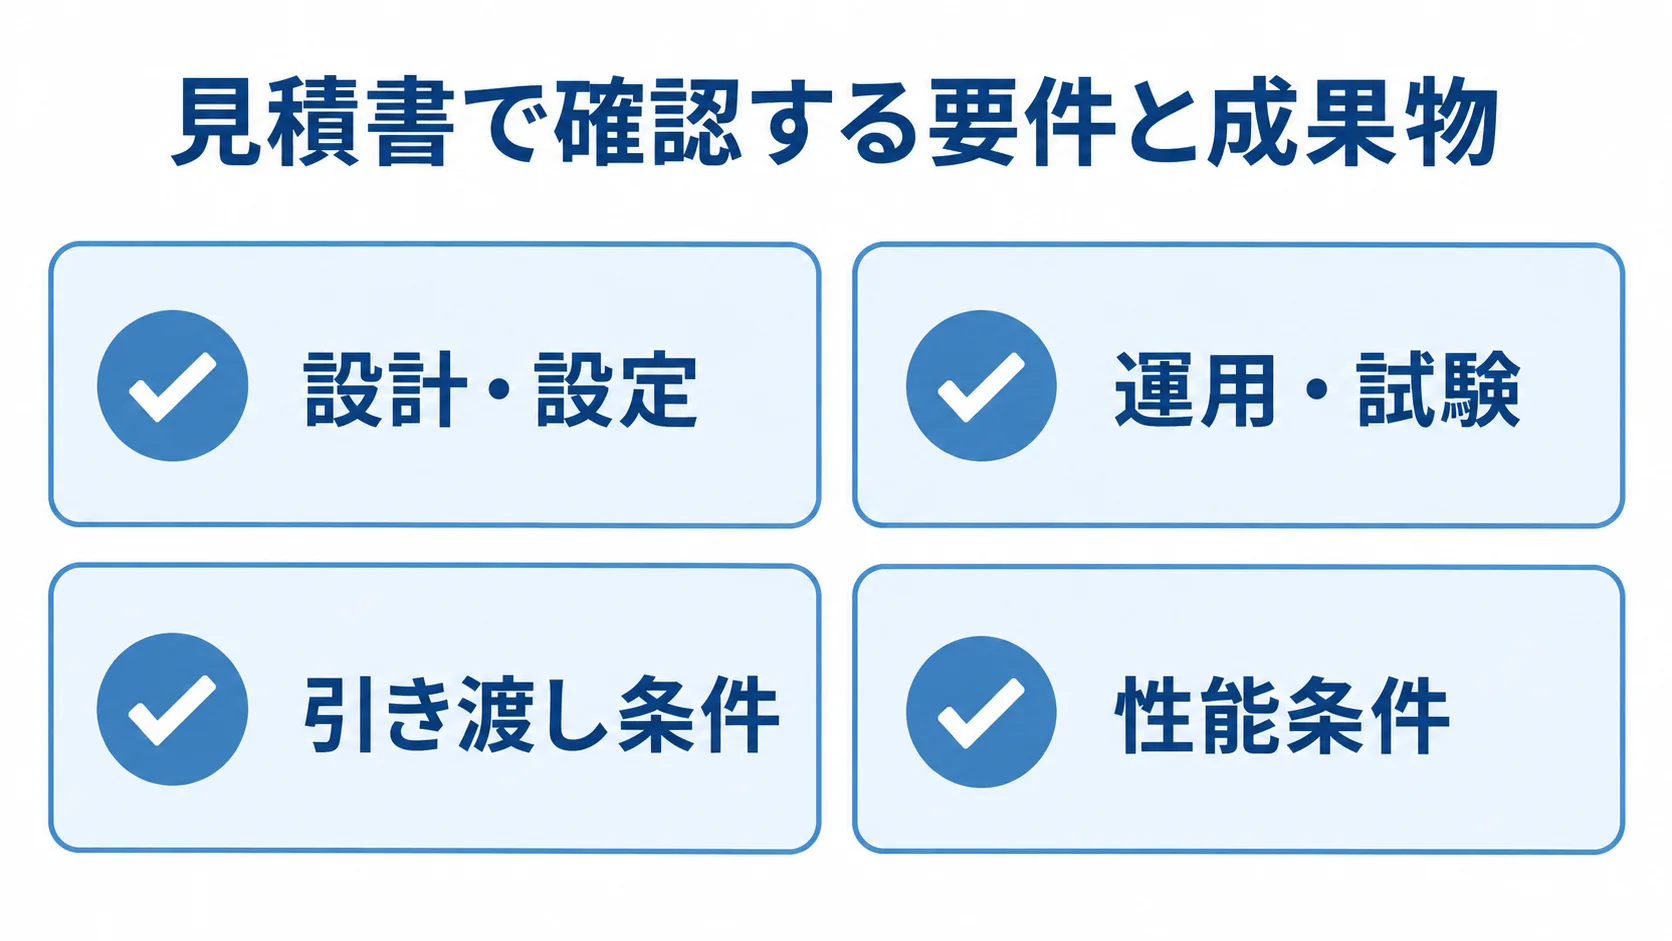
HAProxyの見積もりは、台数や設定項目だけでは比べるべき中身が見えません。切替試験、監視設定、IaC納品、24時間対応の有無によって、成果物と費用が変わるためです。
見積もりを依頼する際は、依頼書に現行構成、対象サービス、ピーク値、目標SLAを記載します。移行希望日、クラウド・ネットワーク制約、保守レベルも添えます。
要件と成果物の見積書への対応づけ
見積書では、要件と納品物、性能試験の条件が対応しているかを確認します。
- 設計・設定:要件定義書、構成図、通信表、HAProxy、OS・ミドルウェア。
- 運用・試験:証明書、監視・ログ、IaC、テスト、切替・復旧、運用・教育資料。
- 引き渡し条件:提出時期、レビュー回数、最終形式、納入範囲。
- 性能条件:接続数、リクエスト量、TLS比率、サイズ、台数、ピーク、合格ライン。
「設定一式」と書かれていると、納品後に誰が何を行うかが見えません。また、「高速」「大規模対応」と書かれていても、性能の保証にはなりません。さらに、環境差、負荷ツール、試験データ、回数、監視項目も確認します。
複数社比較での担当範囲と実績の確認
候補の種類ごとに、担当範囲と実績を照らし合わせて、提案を比べます。
- 候補の分類:製品開発元、AWSなどのクラウド、Red HatなどのLinux・自動化基盤、SIerやネットワーク・セキュリティ会社。
- 実績の確認:冗長切替やTLS、API、Kubernetes、TCPの経験。
- 契約条件:試験回数、IaC引渡し、脆弱性通知、EOL支援、夜間連絡、終了時の返却。
製品サポート、設計、構築、移行、保守の担当を切り分けて、各社の提案を見ます。加えて、匿名化した試験結果、標準手順、契約条項で回答を確かめます。
契約と受入条件によるリスクの抑制
契約範囲と受入条件を具体化し、障害時の担当や完成基準を揃えます。
- 範囲外の責任:外部調整、証明書、申請、アプリ改修、試験データの担当。
- 受入条件:正常系、障害、負荷、TLS、ログ、監視、ロールバック。
- 契約上の基準:合否値、再試験、未解決課題の持越し条件。
- 保守体制:重大度、一次回答、復旧目標、夜間連絡、更新、バックアップ。
HAProxyが正常でも、DNSやWAF、アプリが原因で、サービスは停止します。ほかにも、クラウドルート、セキュリティグループ、DB、外部APIが原因でも停止します。
受入試験では、障害の検知後の除外、目標秒数内の切替、設定ミスの検知、証明書更新後の通信、通知の到達を確かめます。
24時間365日の保守では、代替要員、メンテナンス通知、脆弱性対応、定期報告も確認します。営業時間内の窓口と夜間オンコールは、別のものです。
HAProxyのシステム開発でよくある質問(FAQ)
可否や費用は、通信方式、バックエンド、クラウド、可用性、セキュリティ、運用体制によって変わります。そこで、PoCと要件整理で確定させます。
HAProxyは無料でシステム開発できますか?
Community版は無償で使える選択肢ですが、開発全体が無料になるわけではありません。設計、冗長化、クラウド・OSの作業が発生します。ほかにも、証明書、監視、試験、脆弱性対応、保守費がかかります。
担当者が不足する場合や停止損失が大きい場合は、Enterprise版や外部保守も含めて比較します。
NGINXやクラウドLBではなくHAProxyを選ぶ理由は何ですか?
HAProxyの対応範囲や運用機能を確かめたうえで、クラウドLBも含め、必要な制御と運用負担を比べます。
- 対応プロトコルと制御:HTTP、TCP、UDP、QUICを扱い、L4・L7の振り分けや条件制御ができます。
- 運用機能:ヘルスチェック、ログ、Runtime APIを組み合わせられます。
- クラウドLBとの比較:一般的なHTTP配信をマネージド運用へ任せたい場合は、クラウド型の負荷分散が適することもあります。
- PoCで確認:既存製品との機能重複と運用負担の比較、必要な制御だけHAProxyに担わせる方針。
HAProxyを2台にすれば停止しないシステムになりますか?
2台構成は単一障害点を減らせますが、停止しないことまでは保証しません。また、仮想IP・DNS切替と設定同期を設計します。ほかにも、監視、セッション、ネットワーク、電源やAZの分離も設計に含めます。
ノード停止と復旧後の切戻しを実機で試験します。可用性、切替時間、許容する再接続や再ログインを要件にします。
KubernetesやAPI、WebSocketにもHAProxyを使えますか?
HAProxyは利用できます。ただし、プロトコルと運用に応じた設計が必要です。Kubernetesでは、Ingress Controller・Gateway連携、Pod増減、証明書、クラスタ障害時の経路を確認します。
WebSocketは長時間接続とタイムアウト、gRPCはHTTP/2とTLSを試験します。APIでは、レート制御、認証ヘッダー、ログのマスキングも要件に含めます。
まとめ|HAProxyのシステム開発における段階的な検証と運用設計
HAProxyの開発では、通信を安定して届け、障害や脆弱性に継続して対応できる仕組みを作ります。そのため、要件整理の段階で、通信量、RTO・RPO、TLS、ログ、運用体制を数値にしておきます。
選定では、Community版、Enterprise版、クラウド、Kubernetes、クラウドLBの役割を比べます。
発注前に確認する五つの判断基準
発注前には、通信範囲、試験、費用内訳、納品物、保守条件を確認します。
- 通信範囲:Web、API、TCP、WebSocketなどの対象の整理。
- 試験:障害、証明書期限切れ、設定ミスを含めた検証の有無。
- 費用:初期の見積額に加え、クラウド、ライセンス、監視、ログ、保守、更新。
- 納品と運用:構成図、設定、IaC、結果、証明書更新手順の引き渡し。
- 保守条件:脆弱性通知、更新期限、夜間障害、SLA、契約終了時の引き渡し。
これらを確認すると、構築費だけでなく、長く運用しやすいかという観点でも提案を比べられます。
最初に行う現状構成とPoCの範囲の整理
最初に、現状を資料にまとめ、代表サービスでPoCの範囲を決めます。
- 通信経路、ピーク値、障害時の業務影響、監視・クラウド環境をまとめる。
- WebまたはAPIを1〜2本選び、正常・障害・負荷・TLS・復旧を試す。
- 結果から本番HA、Kubernetes、多拠点、WAF、24時間保守の要否を決める。
PoCの結果があれば、過不足の少ない見積もりにつながります。要件整理、設計、構築、試験、運用定着のどこかに不安がある場合は、必要な範囲から相談できます。
▼全体ガイドの記事
・HAProxyのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。