
HAProxyのシステム開発の全体像は、利用者とサーバーの間で通信を振り分ける役割をつかみ、導入方式、開発の進め方、費用、運用上の注意を順に見ていくと整理できます。
各テーマの詳しい内容は、次の関連記事一覧からご覧いただけます。
▼関連記事一覧
・HAProxyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・HAProxyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・HAProxyのシステム開発の見積相場や費用/コスト/値段について
・HAProxyのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
HAProxyのシステムの概要
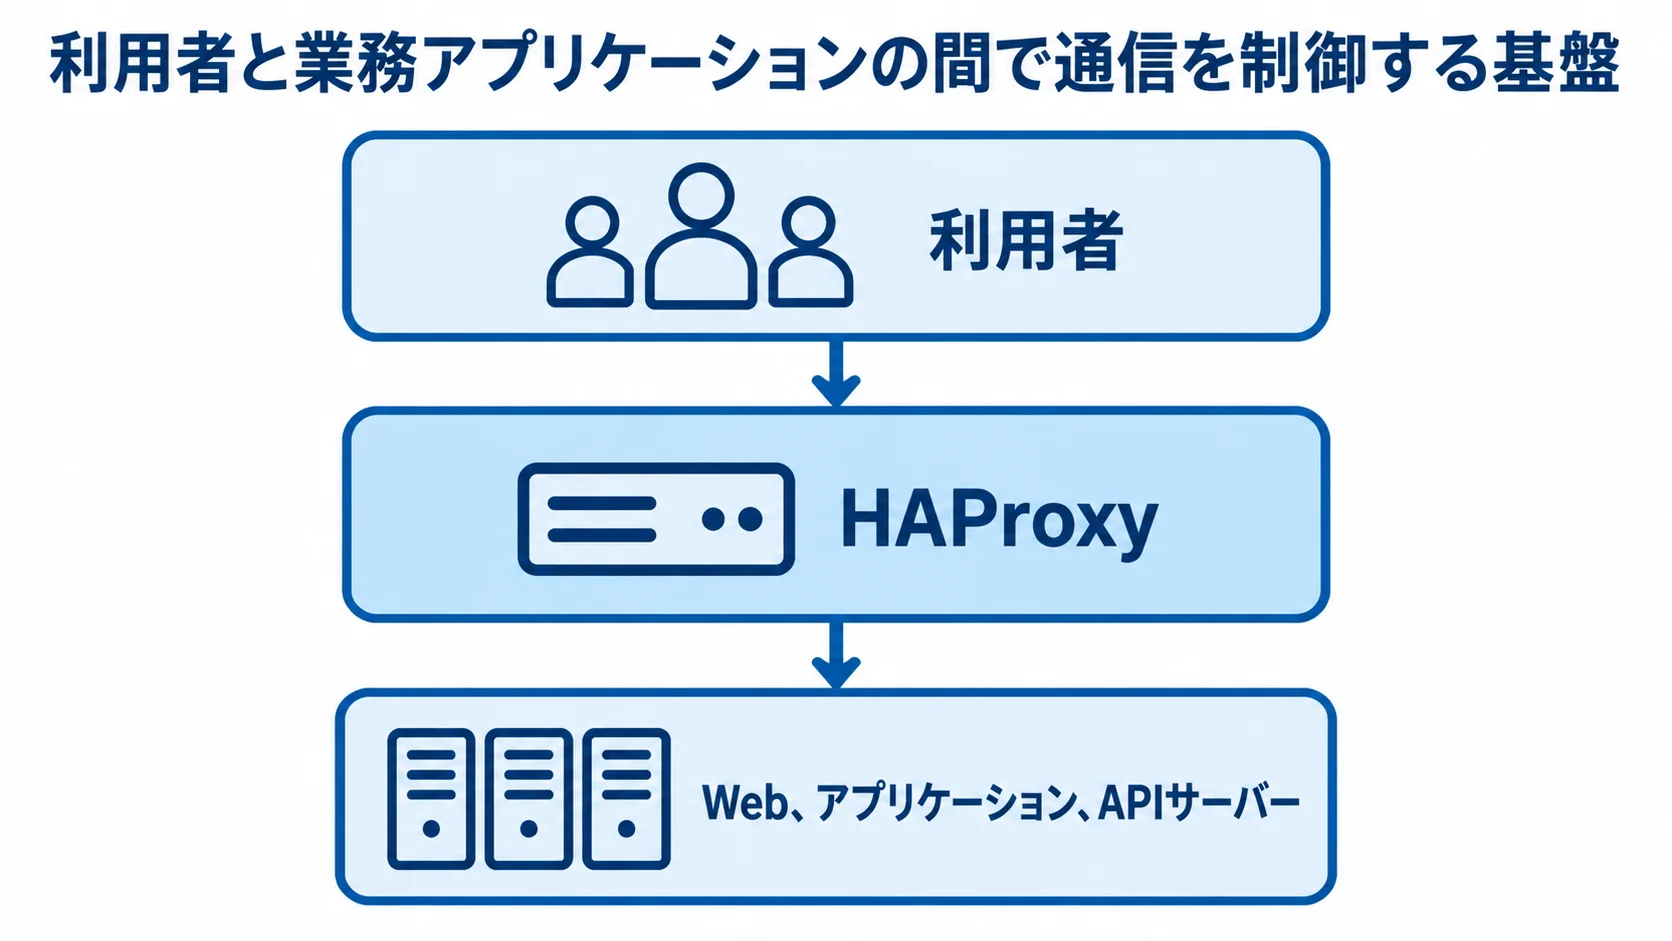
HAProxyは、利用者と業務アプリケーションの間で通信を制御する基盤です。
接続を受け取ると、設定に応じてWeb、アプリケーション、APIサーバーへ渡します。
導入しても業務機能が自動で増えるわけではありません。
HAProxyは、既存のアプリケーションを安定して利用者へ届ける役割を担います。
ロードバランサーとリバースプロキシの役割
ロードバランサーは、複数のサーバーへ通信を振り分けます。一方で、リバースプロキシは入口を集約し、内部サーバーを直接公開せずに通信を中継します。
- 振り分け方式:ラウンドロビン、最少接続数、重み付け、バックアップの各方式があります。
- URL・Cookie制御:URLごとのAPI振り分けや、Cookieごとの接続先固定ができます。
- 保守時:メンテナンス中のサーバーを通信の対象から外せます。
HAProxyは接続先を隠したまま、3台のWebアプリへ順番に通信を送ります。
これにより、1台への集中を抑えられます。さらに、この構成ならアプリの改修を抑えつつ、通信経路も整理できます。
単一障害点を減らす冗長化
HAProxyが1台だけだと、その停止で全通信が止まります。そのため、可用性を重視する場合は冗長化します。
- オンプレミス・仮想マシン:2台のactive/standbyで、仮想IPを引き継ぐ構成です。
- クラウド:複数ゾーンのactive/activeや、マネージドロードバランサーとの併用が候補になります。
- 切替試験:ノード停止時の仮想IPと経路、既存接続、切替後のヘルスチェックを実機で確かめます。
- 運用条件:切替時間、セッション維持、失敗時の判断者を、あらかじめ決めておく項目です。
冗長化は、2台に増やしたあとの試験と運用条件の確認までを含めて完了します。その確認があってこそ、業務要件に合う高可用性につながります。
HAProxyのシステムの種類
導入形態は、Community版を自社で運用する方法と、Enterprise版を利用する方法に分けられます。
クラウド仮想マシンやMarketplaceも選択肢です。
KubernetesのIngressやGatewayとして組み込む方法もあります。
選ぶ際は、性能に加えて、設定変更、脆弱性対応、障害連絡、アップグレードを誰が担うかを見ます。
Community版の自由度とコスト重視の構成
Community版はライセンス費を抑えられ、Linuxサーバー、コンテナ、ベアメタルへ柔軟に配置できます。また、小規模サービスや検証環境にも適しています。
- 社内運用:Linux・ネットワーク担当者がいれば、始めやすい選択です。
- 設定管理:設定ファイルをGitで管理し、構文チェック、変更レビュー、ロールバックを組み合わせて品質を高めます。
- 運用費:設計、冗長化、監視、OS・証明書更新、脆弱性調査、夜間対応の作業も発生します。
- 体制判断:一人担当や数分での復旧が求められる場合は、人件費と外部保守費も見積もります。
Enterprise版のサポートとセキュリティ機能重視の構成
Enterprise版は、Community版を基盤に、商用サポート、管理機能、WAF、DDoS対策、Bot管理、集中管理を組み合わせる選択肢です。
公式製品ページの価格は、利用規模や機能に応じた個別見積もりです。24時間365日の支援や複数環境の統制が必要なら、対応時間、対象モジュール、更新権、導入支援を確認します。
商用版でも、要件定義や業務アプリケーションの改修は必要です。そのため、製品サポートだけか、設計・構築・性能試験・運用引き継ぎまで含むかを分けて見積もります。
変化に合わせたクラウドとKubernetesの選択
クラウド仮想マシンは、既存の設定やネットワーク設計を活かせます。また、Marketplaceの商用イメージで導入を短縮できる場合もあります。
- クラウド費用:仮想マシン、ディスク、転送、監視、バックアップ、複数ゾーン分がかかります。
- LB併用:クラウドLBとHAProxyで、役割を分けます。
- Kubernetes:Ingress ControllerやGatewayとして置き、サービスやデプロイと連動させます。
- 3.2の機能:ユーザー定義アノテーションやフロントエンド用カスタムリソースが追加されました。
- 周辺設計:Ingress APIからGateway APIへの移行機能も案内されています(出典: HAProxy公式リリース情報、2026年)。
2025年公開のバージョン3.2を導入する際は、クラスタの更新と証明書を中心に設計します。このほか、ネットワークポリシー、ログ、リソース制限も設計の対象です。
HAProxyのシステム開発でできること
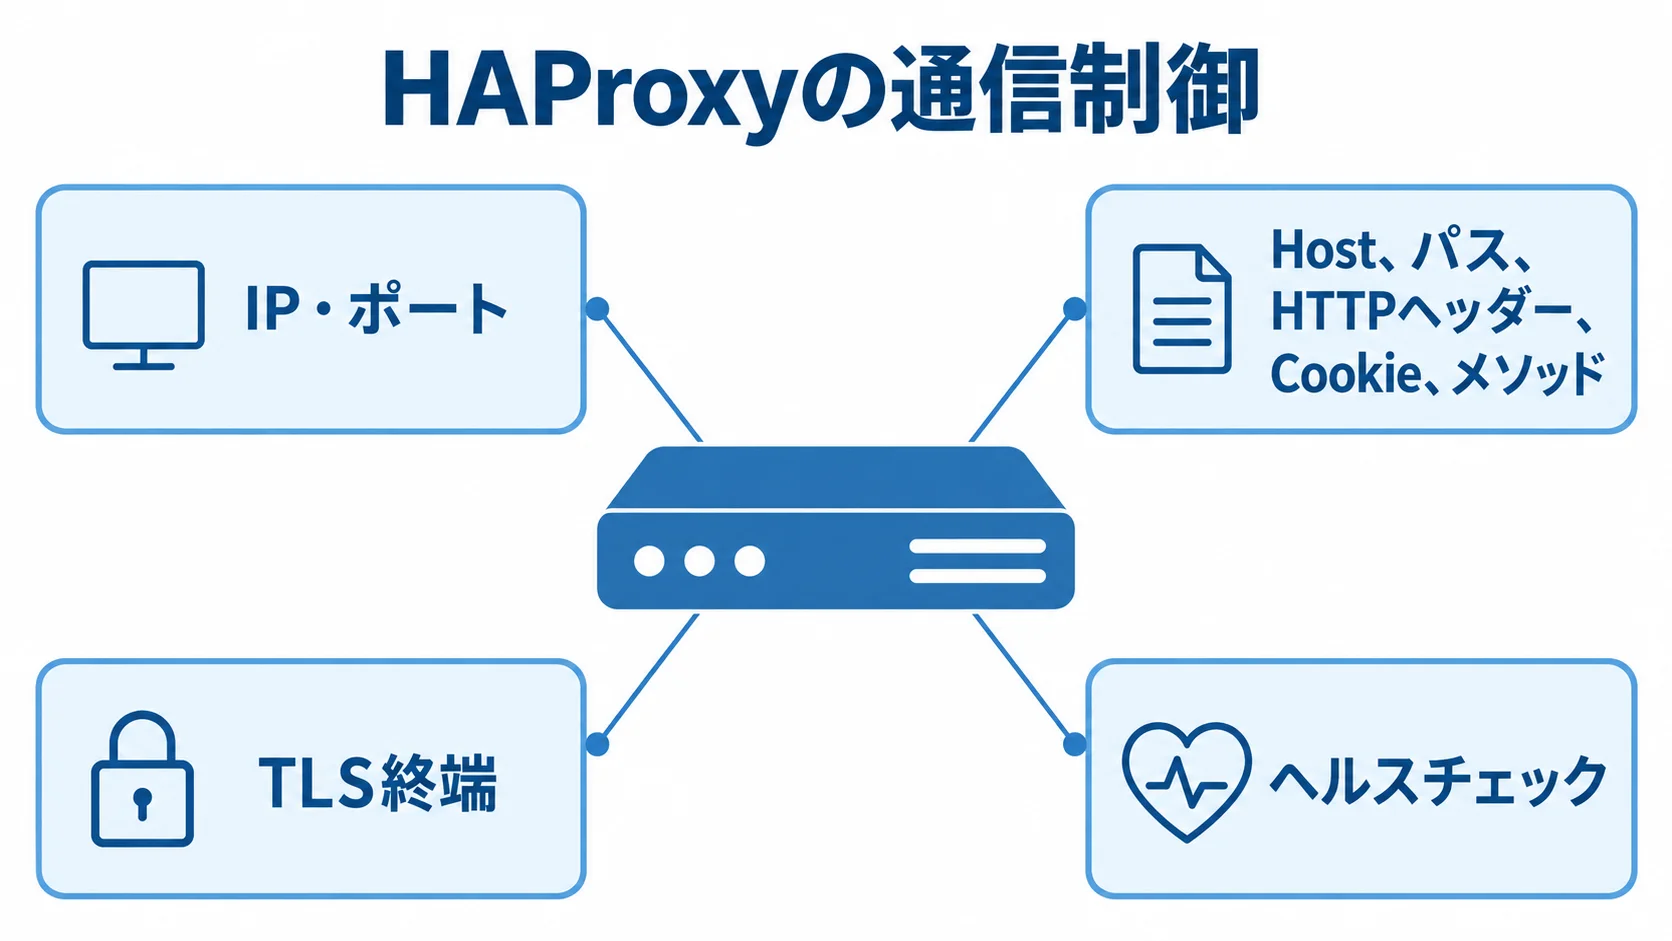
HAProxyは、ラウンドロビンのような単純な振り分けに加えて、通信種別、アプリの状態、利用者の属性、障害状況を組み合わせ、入口で制御できます。要件定義の段階で、通信条件と送信先、異常時の戻し方を具体化しておきます。
L4とL7のルーティングの使い分け
通信条件を細かくするほど管理項目も増えるため、L4とL7の担当範囲を分けて考えます。
- L4:HTTPを詳しく解釈せず、IP・ポートで振り分けます。TCP業務システム、DB、WebSocketに使いやすい方式です。
- L7:Host、パス、HTTPヘッダー、Cookie、メソッドを条件にできます。
- ルール管理:業務部門固有のルールはHAProxyに集めず、入口とアプリに分けて持たせます。
各ルールに目的、担当者、変更手順、テストケースを付けておくと、後任者も内容を読み取れます。たとえば、「/api/」への通信をAPI群へ、「/admin/」への通信を管理画面へ送れます。一方で、L7ルールが多いと見通しや性能試験が難しくなります。
TLS終端とヘルスチェックによる品質確保
TLSの終端位置とバックエンドの正常判定は、暗号化と切替品質の両面から決めます。
- TLS終端:証明書管理や暗号設定を入口に集約できます。
- 通信経路:平文で通すか再暗号化するかは、個人情報、信頼境界、監査要件をもとに決めます。
- 秘密鍵:管理ネットワークや専用の保管場所で扱い、統計画面や管理ソケットをインターネットへ公開しないようにします。
- ヘルスチェック:プロセスが起動していても、TCP確認だけではDBや業務APIの異常を正常と誤判定することがあります。
ヘルスチェックでは、依存するサービスも確認する専用エンドポイントを用意し、ステータス、応答時間、異常回数、復帰条件を決めます。
ログ・メトリクス・レート制御の運用への活用
安定運用には、障害を捉える監視と、過剰な通信を制御する基準の両方が必要です。
- 監視:本番では、要求数と接続数、待ち行列を継続して確認します。バックエンド別の応答時間、5xx、TLSハンドシェイクエラーも見ます。
- ログ:保存しただけでは障害原因を特定できないため、到達、送信先、接続待ちを追える形式にします。
- レート制御:急増や特定IPの過剰リクエストには、通信量を絞る制御や接続数制限が有効です。一律の上限は、利用者やバッチを止めることがあります。
- 閾値:通常、キャンペーン、障害時で分け、解除方法とアラートも決めておきます。
HAProxy 3.2では、Runtime APIやPrometheusエクスポーターの改善も案内されています(出典: HAProxy公式「Announcing HAProxy 3.2」、2025年)。
HAProxyのシステム開発の進め方
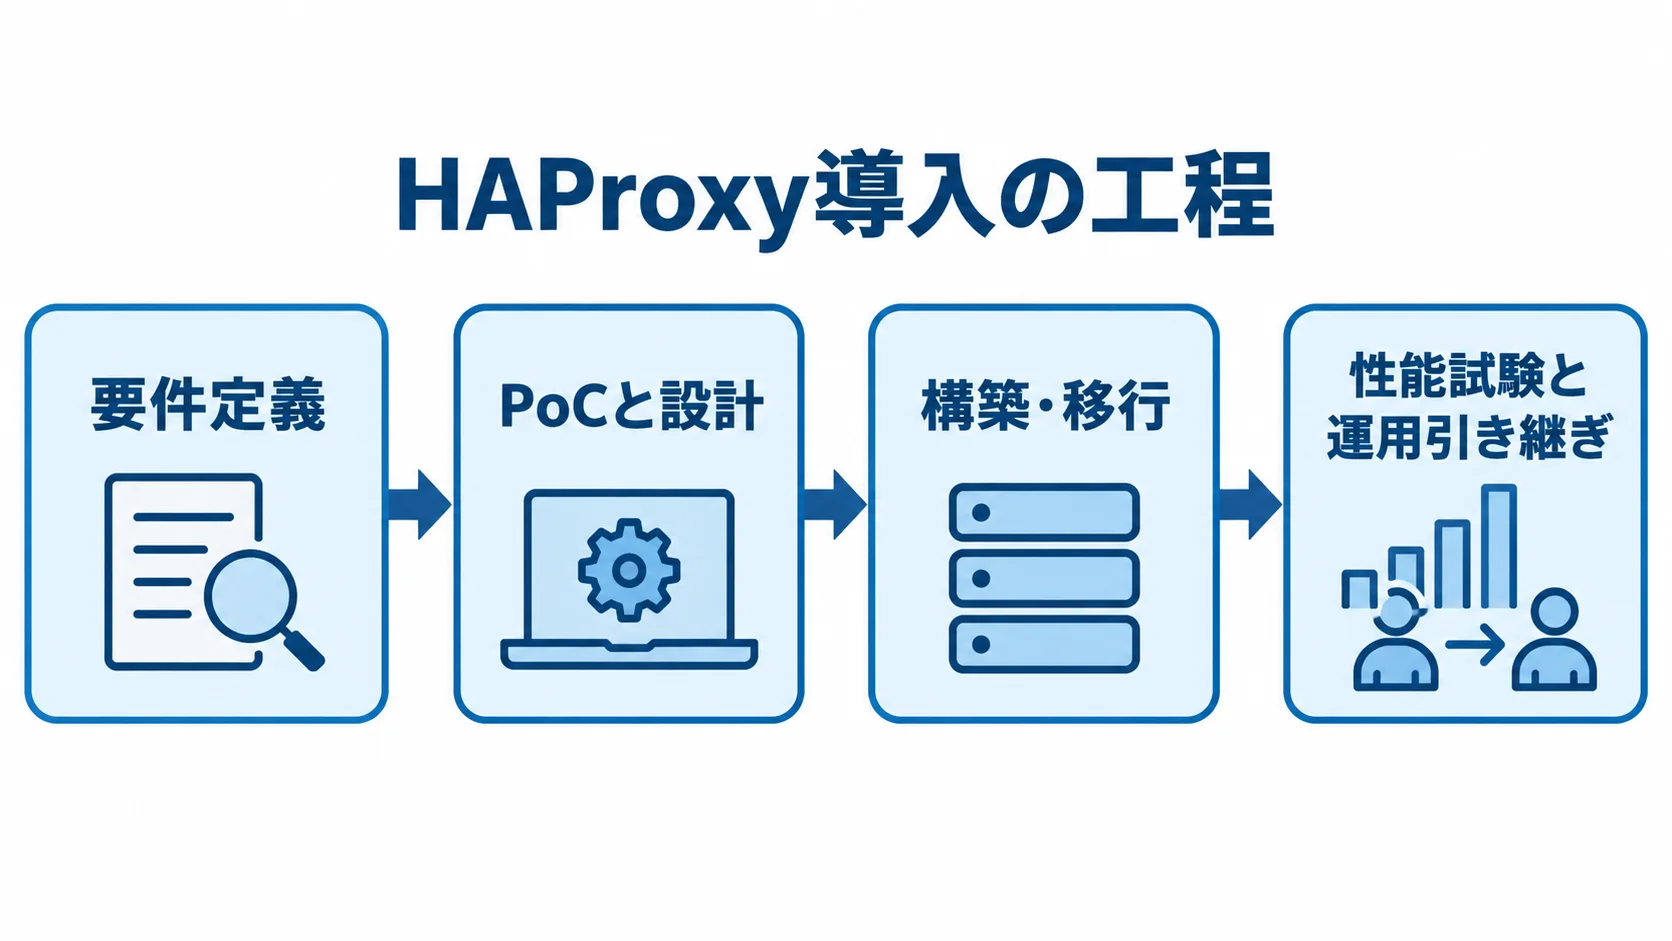
導入では、通信経路、アプリの制約、可用性、セキュリティ、監視、障害対応を計画します。進め方は、要件定義とPoCで実現性を確かめてから、設計と構築に進みます。
手戻りを抑えるには、次の順で進めます。
- 性能・障害試験:要件に照らした負荷と障害時の確認。
- 移行:検証から本番への段階的な切り替え。
- 運用引き継ぎ:運用担当者への手順と成果物の受け渡し。
要件定義での通信と非機能要件の数値化
設計の前に、通信の特徴と止まったときの業務影響を整理します。
- 通信対象:Web、API、TCP、WebSocket、gRPCの各通信を一覧にします。
- 性能条件:ピーク時の要求数、同時接続数、接続あたりのデータ量、許容P95を決めます。
- 構成条件:バックエンドの台数、TLS終端、接続元の制限、ログの保存期間を定めます。
- 可用性:RTO、RPO、計画停止、障害通知を確認します。
- 業務影響:切替時の再認証や再送によって二重登録が起きるかどうかを、業務担当者と決めます。
「速くしたい」や「止めたくない」といった要望は、要求数、切替・復旧時間、許容エラー率で数値にします。停止の影響は、HAProxy、ネットワーク、DNSごとに整理します。証明書、バックエンド、DB、外部APIも、同じ区切りで整理します。
PoCと設計での実現性と責任分界の確認
実装前のPoCで機能を確かめ、その結果を本番設計と運用分担へつなげます。
- 代表的なWebやAPIを1〜2本つなぎ、停止、遅延、5xx、証明書切れ、ノード停止、設定誤り、接続急増の各場面を試します。
- 切り離しの条件と復旧までの秒数、判断に使うログを把握します。
- ネットワーク、フロント・バックエンド、ヘルスチェック、TLS、セッション、DNS、監視、ログ、権限、配布方法を設計します。
- Cloud-init、IaC、コンテナなどを使う場合は、2台目と3台目も同じ状態に再現できるかを確かめます。
- 製品設定とアプリ設定を分けたうえで、障害時の責任分界を図に表します。
構築・移行での段階リリースと戻し方の準備
本番への設定適用と通信切替は、検証や復旧手段を伴う段階的な手順にします。
- Gitなどで設定の履歴を管理し、検証とレビューを経てから適用します。
- 変更前に現行版を保存し、統計とログを確認します。異常時は前の設定へ戻します。
- 検証環境、限定ユーザー、低トラフィックの時間帯の順に移行します。
- 切替前には、TTL、証明書、ファイアウォール、送信元IP、セッション、監視通知を確認します。
- 切替後は、ログイン、登録、検索、ファイル送信、外部連携などの業務シナリオで受入確認します。
秘密鍵や接続先の情報は、平文で保存せずに、秘密情報管理の仕組みから注入します。
性能試験と運用引き継ぎによる本番への備え
本番移行を判断するには、性能の限界と、運用担当者へ引き継ぐ作業を確かめます。
- 平均だけでなくP95・P99、同時接続、TLS処理、バックエンドの偏りを確認します。
- 通常負荷に加え、ピークの2倍程度、長時間接続、ファイル送信、再接続、段階停止を試します。
- 結果を要件と照合し、CPUやメモリを増やす前に、接続制限、タイムアウト、キュー、アプリ・DBの詰まりを確認します。
- ログ、アラート、証明書更新、設定、脆弱性、バックアップ、障害連絡、月次訓練を手順化します。
- 構成図、パラメータ、監視、試験結果、制約、ロールバック、問い合わせ先を成果物としてまとめ、担当が替わっても同じ判断ができるようにします。
HAProxyのシステム開発の費用相場と内訳
HAProxy単体の国内受託価格は公開情報が少ないため、ライセンス、サーバー、設計構築、試験、監視、保守に分けた目安で見ます。
費用は、バックエンド数、環境数、冗長化、移行、外部連携、24時間対応によって変わります。定価ではなく、予算の検討や見積もりの比較に使う目安です。
▶ 詳細はこちら:HAProxyのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と開発期間の目安
構築規模ごとに、機能範囲と期間を合わせて見ると、費用の前提を比べられます。
- PoC:1台で基本ルーティング、TLS、簡易チェック、負荷試験を行います。50万〜150万円、2〜4週間が目安です。
- 本番Web・API:2台で、要件定義、監視、ログ、証明書、IaC、切替試験を含みます。200万〜500万円、1.5〜3か月です。
- 複数ゾーン等:環境、Kubernetes、サービスディスカバリー、CI/CD、権限・監査を含みます。500万〜1,500万円、3〜6か月です。
- 大規模:多拠点、災害対策、マルチクラウド、WAF・Bot、限界試験、24時間運用を含みます。1,500万〜3,000万円以上、6〜12か月です。
いずれも公開定価ではなく、一般的な業務システム工数とHAProxy構成の作業を組み合わせた推定です。特に大規模は、期間が長くなる可能性があります。
ライセンス以外の費用項目
初期と継続の支出を分けたうえで、見積書の作業範囲と料金条件を確かめます。
- 初期費用:要件、設計、設定、サーバー、通信、証明書、監視、IaC、試験、移行、手順書が含まれます。
- 見積範囲:「監視設定」に、収集、閾値、通知先、一次切り分けのどこまでが含まれるかを確認します。
- Community版:クラウド、サーバー、ディスク、転送、監視、バックアップは、別途かかります。
- 商用版:契約によってサポートやセキュリティ機能が加わります。Marketplaceでは、2026年時点で0.35米ドル/時間の例があります。
730時間で利用した場合は、約256米ドル/月となり、1ドル150円で換算すると約3.8万円/月です。ただし、これはソフトウェア料金のみで、インフラや2台目は含みません(出典: 公式クラウドMarketplace掲載情報、2026年確認)。
脆弱性・証明書・障害対応を含む保守費
保守の基準額に加え、対応時間や障害時の契約条件も分けて確認します。
- 基本目安:初期費用の年15〜25%が目安です。初期200万〜500万円の本番HAなら、年30万〜125万円程度です。
- 想定範囲:平日日中の問い合わせ、設定変更、脆弱性確認、証明書更新が含まれます。
- 追加対応:24時間365日、厳格なSLA、WAF、SIEM、毎月の切替訓練は、別途見積もります。
- 契約条件:台数、対応時間、一次応答、復旧を明記します。加えて、緊急変更、更新、証明書、ログ、障害報告、引き渡しも示します。
無料であることだけを理由に選ぶと、障害時に専門知識を確保できず、停止による損失が大きくなることがあります。
HAProxyのシステム開発会社・ベンダーの選び方
依頼先は、製品知識に加えて、ネットワーク、Linux、クラウド、アプリ、セキュリティ、運用を一体で設計できるかで選びます。
設定の納品までか、本番運用まで含むかで、契約の範囲や費用は異なります。そのため、要件、試験、成果物、障害対応が具体的かどうかを比べます。
HA構成と障害試験の経験の確認
提案の妥当性は、類似環境の経験だけでなく、障害時の設計と試験から確かめます。
- 実績:件数だけでなく、通信方式、規模、環境、可用性要件を聞きます。
- 対応範囲:Web、TCP、API、WebSocket、Kubernetes、複数ゾーン、既存LBからの移行に対応できるかを確認します。
- 試験記録:停止、ネットワーク分断、証明書切れ、誤設定からのロールバックの記録を見ます。
- 冗長設計:切替方式と時間、既存接続、ヘルスチェック、再参加、通知の順番を確認します。
受入条件と再試験まで提案に含まれていると、本番前に一度だけ試験して終える進め方を避けやすくなります。
設定・IaC・監視・手順書の納品範囲
納品後も運用できるよう、設定一式と引き継ぎに必要な資料を確認します。
- 設計・配備:構成図、設定、証明書方針、ヘルスチェック、IaC、配備手順。
- 運用成果物:監視とアラートの設定、性能・障害試験の結果、運用手順書。
- 設定の根拠:タイムアウトや閾値の理由が分かるコメント、表、履歴を残します。
- 引き渡し:設定、IaC、証明書更新、監視、ログ、アカウントの終了時の条件を確認します。
特定の人やベンダーだけが管理できる状態を避けるため、別の担当者へ引き継げるかも評価します。
契約前に明確にするサポート窓口とSLA
障害時の連絡と見積もりの前提を揃えるため、応答水準と共有資料を決めます。
- 対応条件:時間帯、一次応答・暫定復旧、重大度、連絡方法、報告、脆弱性通知期限。
- 障害時の主導:製品、クラウド、OS、アプリの窓口が別なら、責任者を決めます。
- 見積資料:構成図、通信、ピーク値、切替目標、証明書・監視・ログ、稼働時間、納期。
- 情報不足時:調査、要件定義、PoCを先行フェーズに分け、初期見積もりの根拠を明確にします。
▶ 詳細はこちら:HAProxyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:HAProxyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:HAProxyのシステム開発の発注/外注/依頼/委託方法について
HAProxyのシステムで注意したいセキュリティと運用
通信の入口にあるHAProxyは、設定ミスや管理画面の公開が広い範囲に影響します。そのため、TLS、アクセス制御、個人情報を含むログ、変更管理、脆弱性対応を運用設計に含めます。
安全性は、機能を増やすことでは高まりにくいものです。必要な機能に絞り、変更者と内容を追跡できる状態を保つことが大切です。
TLSと証明書の期限切れを防ぐ設計
TLSは、証明書の更新手順まで含めて設計します。
- TLS設定:古いプロトコルや暗号を避け、利用者・連携先との互換性を確認します。
- 指針:TLS暗号設定ガイドラインの推奨内容を参照します。
- 設定値:TLSライブラリ、OS、証明書、接続先の仕様と合わせて見直します。
- 更新手順:自動更新でも反映、検証、リロード、監視、失敗通知まで定め、期限前に検証環境で試します。
情報セキュリティ関連機関の「TLS暗号設定ガイドライン」第3.1.1版は、2025年4月25日に公開されました。特段の事情がなければ、推奨セキュリティ型を用いることが勧められています(出典: 情報セキュリティ関連機関「TLS暗号設定ガイドライン」第3.1.1版、2025年)。さらに、秘密鍵の権限とバックアップ先も確認します。
管理アクセスとログの扱いの制限
管理機能とアクセスログは、閲覧者や保管条件を決めて扱います。
- 管理経路:統計画面、Runtime API、管理ポート、設定、秘密鍵を利用者の経路から分離し、管理網や踏み台に限定します。
- 認証と権限:多要素認証、最小権限、接続元制限、操作ログを使い、環境間で認証情報を共有しません。
- ログ管理:URL、IP、Cookieなどが含まれる場合があるため、保存期間、閲覧者、マスキング、暗号化、削除を決めます。
担当者の異動時には、権限を無効にします。また、不要な記録は残さず、目的と保管責任を明確にします。記録は長く残すほど安全とは言えません。そのため、保存期間も目的に合わせて決めます。
導入後に起こりやすい失敗への備え
障害につながりやすい設定と更新の進め方を、導入前から確認します。
- 設定と監視:プロセスだけのチェック、Git未管理、管理画面の外部公開を避けます。
- 冗長化と証明書:切替試験を行い、更新を特定の人に任せきりにしないようにします。
- タイムアウト:大きくすれば解決するとは限らず、接続の滞留も起こります。通信ごとの上限は、負荷試験で確かめます。
- 更新:互換性、脆弱性、ロールバックを見て、段階的に適用します。2026年8月時点の最新案内は3.4です。
バージョンの番号だけでなく、OS、TLSライブラリ、モジュール、Ingress、周辺ツールとの対応も見ます。
HAProxyのシステムに関するよくある質問(FAQ)
費用や性能、冗長化、運用体制は要件によって変わります。そのため、自社のトラフィックと障害許容度に当てはめて判断します。
HAProxyは無料で利用できますか?
Community版は無償で利用できる選択肢です。ただし、サーバーとクラウドの費用、保守費は必要になります。ほかにも、次の作業や費用がかかります。
- 監視:障害を検知する仕組みの構築と運用。
- バックアップ:設定と証明書の保管先。
- 設計構築:HAProxyの設計と構築の作業。
- 脆弱性対応:脆弱性の確認と更新の適用。
Enterprise版は商用サポートやWAFなどを含み、機能、ノード数、サポート時間に応じて個別に見積もられます。ライセンス費だけで比べないことが大切です。
HAProxyとクラウドのロードバランサーはどちらが良いですか?
一般的なHTTP負荷分散とマネージド運用を優先するなら、クラウドLBが適する場合があります。
TCP、複雑なL7ルール、細かな接続制御、オンプレミスとの共通設定、既存資産を重視するなら、HAProxyが候補になります。
併用する場合は、TLS終端、WAF、アクセス制御、ヘルスチェック、ログの責任を分けます。さらに、機能の重複と経路の複雑化も避けます。
HAProxyを2台にすれば障害で止まりませんか?
2台構成は単一障害点を減らせますが、停止しないことを保証するものではありません。
ただし、仮想IP、DNS、ネットワークには、別の障害点が残ることがあります。ほかにも、次の箇所で障害が起きることがあります。
- 切替監視:切替を判断する監視の見落とし。
- バックエンド:接続先の異常を判定する仕組み。
- セッション:切替時の接続の維持。
- 証明書:期限切れや更新の遅れ。
- 運用判断:切替や復旧を判断する担当と手順。
ノード停止、ネットワーク分断、バックエンド異常、復帰後の再参加を実機で試験し、切替時間と復旧手順を確かめます。
開発会社やベンダーへ何を伝えると見積もりが安定しますか?
まず、構成図と対象のWeb・API・TCP通信を伝えます。加えて、ピーク時のリクエスト数と同時接続数、バックエンド数、切替時間も伝えます。
TLS終端やログ保存期間、監視、クラウドやオンプレミスの制約も共有します。さらに、PoCの範囲、本番化の期限、成果物、保守時間、障害時SLAを分けて記載します。不明点は、調査・要件定義・PoCを先行契約に分ける案も比べます。
HAProxyのシステム開発を成功させるためのまとめ
HAProxyは、Web、API、TCP、TLS、Kubernetes、複数環境の通信を制御できます。導入では、無料・有料や設定だけでなく、運用を含む総コストを比べます。
そのうえで、可用性、性能、セキュリティを中心に判断します。判断では、次の観点も含めて見ます。
- 監視:障害に気づく仕組みの動作。
- 障害試験:ノード停止などの場面を実機で試すこと。
- 更新:互換性や脆弱性を見たうえでの段階的な適用。
- 保守:障害時の対応と契約条件。
導入前に決める5つの数字と責任者
ピーク時のリクエスト数、同時接続数、許容P95応答時間、目標切替時間、目標復旧時間の5つを決めます。加えて、TLS、ヘルスチェック、ログ、監視、変更、脆弱性対応それぞれの担当者を決めます。
数値と役割が明確であれば、Community版、Enterprise版、クラウド、Kubernetes、併用構成を比べやすくなります。
PoCと障害試験から始める進め方
まずは小さく導入して試験結果を確かめると、本番化する範囲を判断する材料になります。
- 本番全体を一度に移さず、代表的なWebやAPIで小さなPoCを始めます。
- 正常系、負荷、バックエンド・HAProxy停止、証明書更新、設定ロールバックを試します。
- 費用・運用負担をRFPや見積もりに反映し、構成図、試験、成果物、SLAを比べて本番へ進みます。
▼関連記事一覧
・HAProxyのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・HAProxyのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・HAProxyのシステム開発の見積相場や費用/コスト/値段について
・HAProxyのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。