
HashiCorp Vaultの発注は、現状の洗い出しとPoCで対象を決め、RFPで要件を固めてから、段階的に移行を広げる順に進めます。この順で進めると、提供形態の選択から業務への組み込みまで見通しを立てやすくなります。
▼全体ガイドの記事
・HashiCorp Vaultのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
HashiCorp Vaultの発注前に知っておく全体像
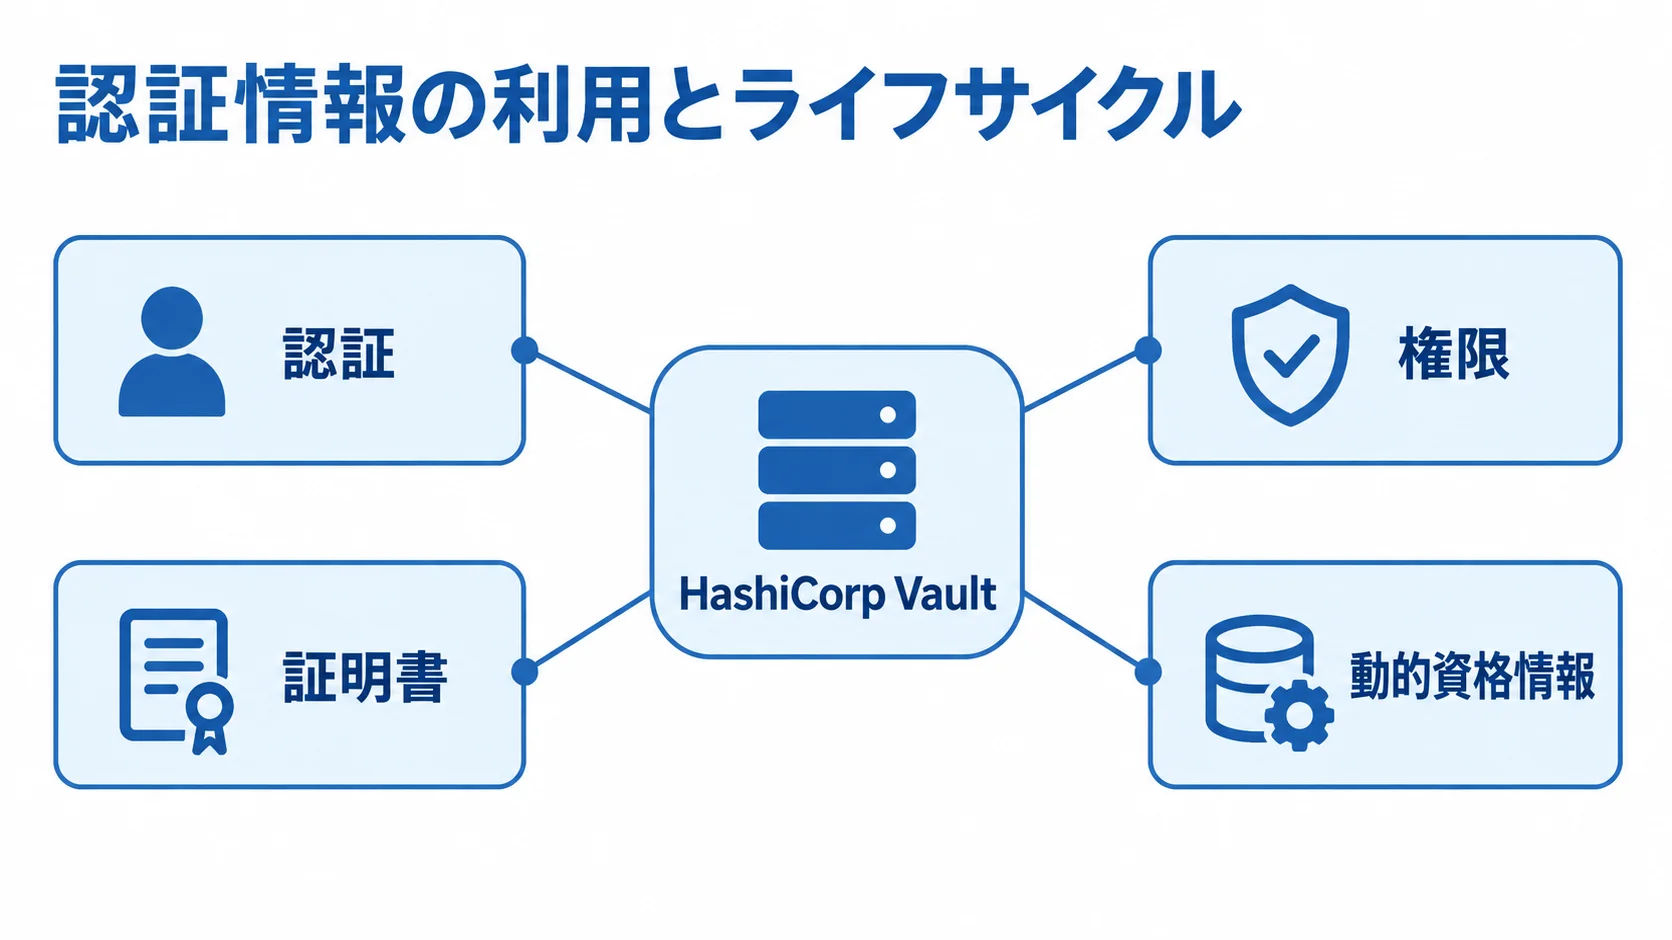
HashiCorp Vaultは、パスワード、APIキー、クラウド認証情報、証明書、暗号鍵などを一元管理する基盤です。Google Vaultのような電子情報開示・保持管理製品とは異なります。
アプリやワークロードは、必要なときに認証情報を取得し、期限や権限を制御します。そのため、発注対象はVault単体ではなく、関連システムをつなぐシークレット管理システム全体になります。
パスワード保管庫にとどまらない役割
Vaultの役割は保存にとどまらず、認証情報の利用やライフサイクルも制御する点にあります。具体的には、誰がいつまで使えるかを決めます。その働きは、認証から暗号化まで、機能ごとに分かれています。
- 認証:OIDC、LDAP、Microsoft Entra ID、AWS、Azure、GCP、Kubernetes、AppRoleを使った認証。
- 権限:パス単位のACLポリシーによる最小権限の適用。
- 動的資格情報:Databaseやクラウド向けのSecrets Engineで発行し、Lease期限に応じて更新・失効させます。
- 証明書:PKIにより、証明書の発行とローテーションを自動化できます。
- 暗号化:Transitを使えば、データをVaultの外に出さずに暗号化できます。
アプリやCI/CD、Kubernetesとの接続に加えて、IdPやKMS、HSM、監査ログ基盤との連携も発注範囲に入ります。Vaultサーバーを設置しただけでは業務利用に必要な連携は完了しないため、これらの連携まで発注に含めます。
外注で製品導入だけでなく業務への組み込みまで依頼する範囲
納品範囲には、業務利用と障害時の挙動を含めます。特に次の設計事項は見落としやすいため、発注前に決めておきます。
- 業務連携:アプリがシークレットを取得できることの確認。
- 障害時の動作:TTL切れやVault停止時の挙動の決定。
- 安全な運用:ルートトークンを常用しない運用と、シール鍵の管理者の指定。
- 復旧と監査:バックアップ復元の検証と、監査ログの保存先の決定。
発注時には、対象アプリ数、認証情報の種類、利用者とワークロードを示しておきます。可用性目標や移行方式、運用担当、納品物も、併せて伝えます。
ライセンス販売会社とSI会社が別々の場合もあるため、アプリ改修や運用設計まで含めて、どこまでを誰が受け持つかを契約前に決めておきます。
HCP・Enterprise・Communityの選び方
運用要員を抑えて早く始めたい企業では、HCP Vault Dedicatedが候補です。
配置やネットワーク境界を重視する企業には、Vault Enterpriseが向いています。学習や小規模な検証には、Community版が向いています。
最適な形態は、会社の規模よりも、シークレットを置く場所やDR要件、監査・規制、必要なサポート範囲で決まります。
HCP Vault Dedicatedの特徴と確認事項
HCP Vault Dedicatedは、クラウド上のVault基盤を使うマネージドサービスです。運用の範囲と料金の仕組みは、分けて確認します。
- 適した企業:専任者が少ない企業や、標準構成で始めたい企業。
- 利用企業側に残る作業:IdP連携とポリシー設計、アプリの取得処理、利用者管理、アクセスレビュー。
- 料金の構成:IBMの公式PAYG料金表による、クラスター時間料金と月間ユニーククライアント料金。
クラスターの可用性やアップグレードといったインフラ運用の負担は、減らしやすくなります。一方で、料金は国や税、契約割引、データ転送などで変わります。そのため、公開価格を導入総額とはみなさず、個別の条件で確認します。
HCP Vault Secretsは2025年6月30日に販売終了となり、既存契約も最短で2026年7月1日に終了する案内があります。
新規発注では、HCP Vault DedicatedまたはCommunity版への移行方針を確かめます(出典: HashiCorp Help Center「HCP Vault Secrets End Of Life」、2026年確認)。
EnterpriseとCommunity版の責任分界
Vault Enterpriseは、オンプレミスや専有クラウドに自社で構築しやすい形態です。金融、医療、官公庁など、データ配置やネットワーク分離に条件がある場合は有力な選択肢になります。
- Enterpriseの機能:Namespace、DR、Performance Replication、FIPS対応などを要件に含められます。
- Enterpriseの運用:ノード、ストレージ、KMS/HSM、監視、バックアップ、更新、障害対応を、自社か委託先が担う。
- Community版:PoC、学習、限定された非本番用途での利用。
Enterpriseのライセンス料金は、公開の一律価格がなく、販売パートナーへの個別見積になります。
将来本番利用を見込むなら、商用サポート、SLA、監査、DRなどの条件を最初から確認します。そのうえで、Community版で検証した構成がEnterpriseやHCPへ移行できるかも、RFPに記載します。
障害時の復旧担当と、脆弱性対応の判断者も、事前に決めておきます。
HashiCorp Vaultのシステム開発を外注する進め方
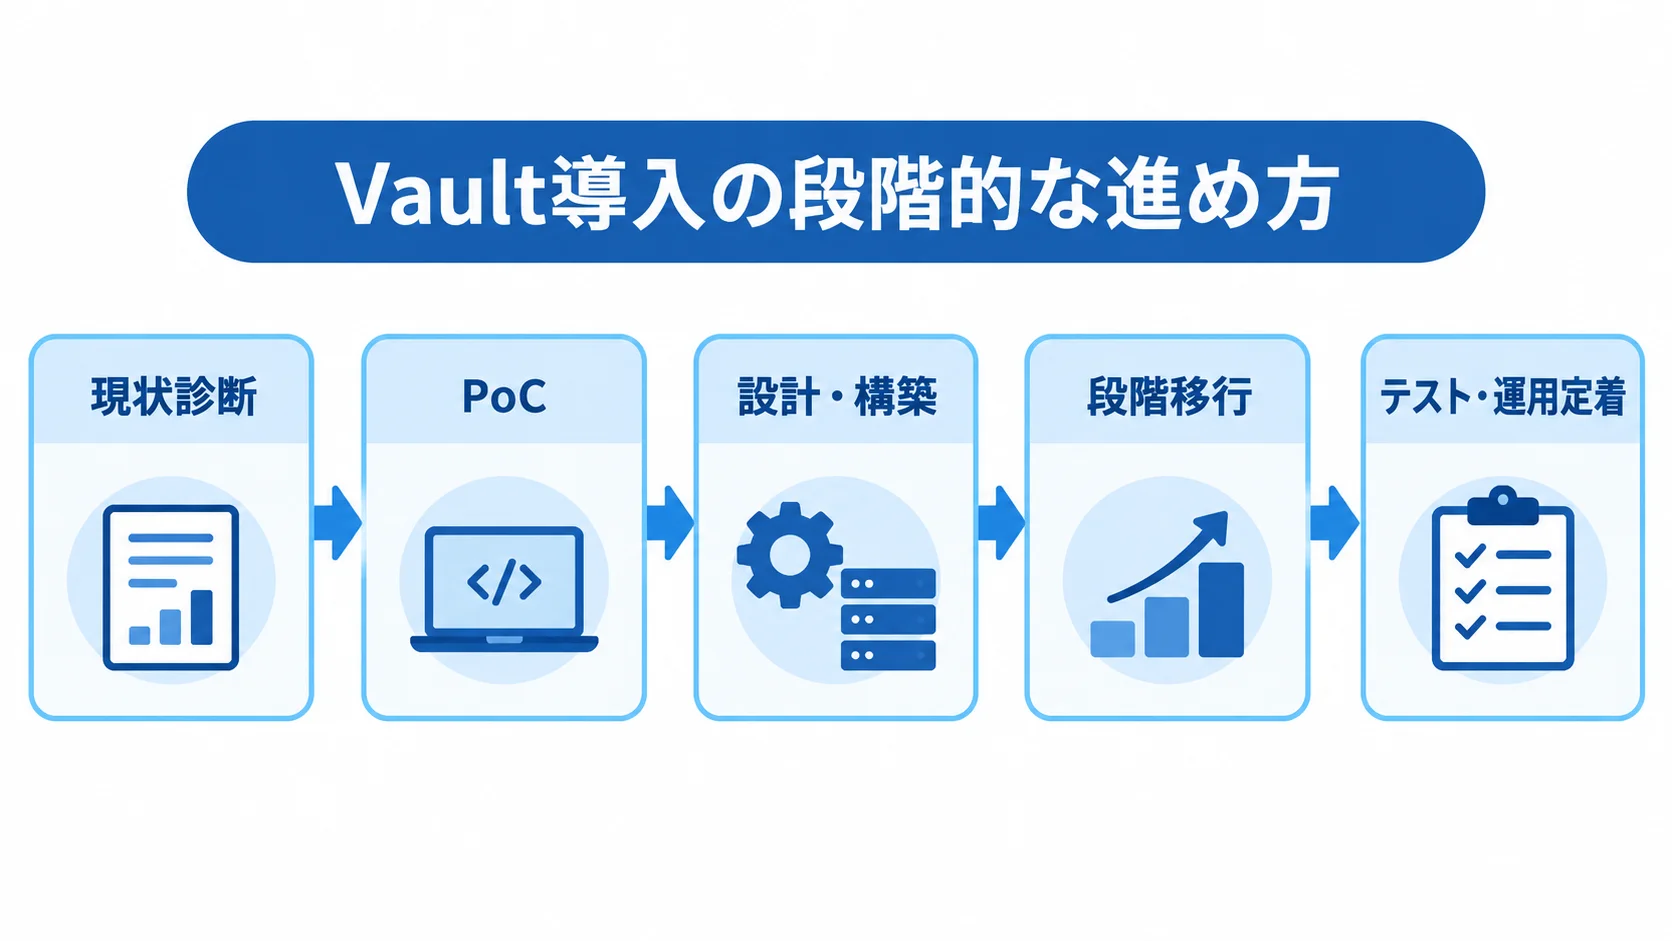
Vault導入は、現状診断とPoCから始め、設計・構築とアプリ連携を経て、段階移行、テスト、運用定着へと進みます。
全社の認証情報を一度に移すと失敗時の影響が大きいため、まずは代表アプリで成功条件と失敗時の戻し方を確かめます。その結果を次の要件に反映して、対象を広げていきます。
現状の洗い出しとPoCによる対象範囲の決定
まず、シークレットの所在と利用者、利用頻度、所有者を一覧にします。対象はGitリポジトリ、CI/CD、設定ファイルなどで、環境変数やクラウドIAM、チケット、Wikiも含まれます。
- 認証情報の種類:パスワード、APIキー、証明書、暗号鍵、サービスアカウントの区分。
- 更新方法:固定値から動的発行に変えられるか、ローテーションにアプリの再起動が要るか。
- PoC対象:代表アプリ1〜2本と、CI/CDまたはKubernetes。
- PoC検証:認証、取得、権限不足、TTL切れ、Vault停止、KMS障害、監査ログ検索。
PoCの完了条件は、ログインできることに加えて、業務への影響を抑えられることです。コードやログへの漏えいを防げること、運用担当者が復旧できることも含めて確かめます。
設計・構築・移行を分けて発注する方法
基本設計では、認証方式やNamespaceの構成、ポリシー命名、TTL、Lease更新を決めておきます。シール・アンシールやKMS・HSMの扱いも、基本設計の段階で定義します。HA、バックアップ、DRの設計と、監査ログの保存期間も、同じ段階で決めておきます。
- 連携方式:Vault Agent、Kubernetes InjectorやCSIとの接続の定義。
- 自動化連携:Terraform、Ansible、GitHub Actions、データベースとの連携方式。
- エラー時の動作:詳細設計で決める、連携ごとの失敗時の挙動。
- 成果物:画面設定に加え、IaC、ポリシー、運用手順、テスト仕様。
- 段階移行:新しいサービスから始め、既存の固定パスワードを一つずつローテーション。
切り替え前には、旧方式とVault方式を一定期間並行稼働させ、戻し方と連絡体制を決めておきます。
期限切れや権限不足が同時に起きたときの影響を抑えるため、全社一括ではなく、アプリ単位や業務単位でリリースを分けます。
テストとリリース後の運用定着
テストでは正常系だけでなく、認証失敗や権限不足、Lease期限切れ、証明書更新の失敗まで確かめます。さらに、ノードやストレージの障害、KMS・HSMに接続できない場合、監査ログの欠落も試します。Vaultが復旧しても、アプリが古い資格情報を持ったままだと業務は戻りません。
- 関連システムの試験:アプリ、ネットワーク、IdP、監視、インシデント対応を一体で試すこと。
- 定期運用:月次や四半期のアクセスレビュー、ポリシー変更の承認、バックアップ復元。
- 継続保守:DR切替訓練、更新、脆弱性・証明書対応の定例化。
Vault 2.0は2026年4月14日にGAとなり、SPIFFE JWT-SVIDやSecret Sync、AWS KMSマルチリージョンキーが追加されています。また、LinuxローカルアカウントのローテーションやAIエージェント対応も追加されています(出典: HashiCorp Developer「Vault 2.x release notes」、2026年確認)。
新機能を採用するかどうかに加え、アップグレード時の互換性確認も保守契約に含めます。
RFPと要件整理でHashiCorp Vaultの発注範囲を固める方法
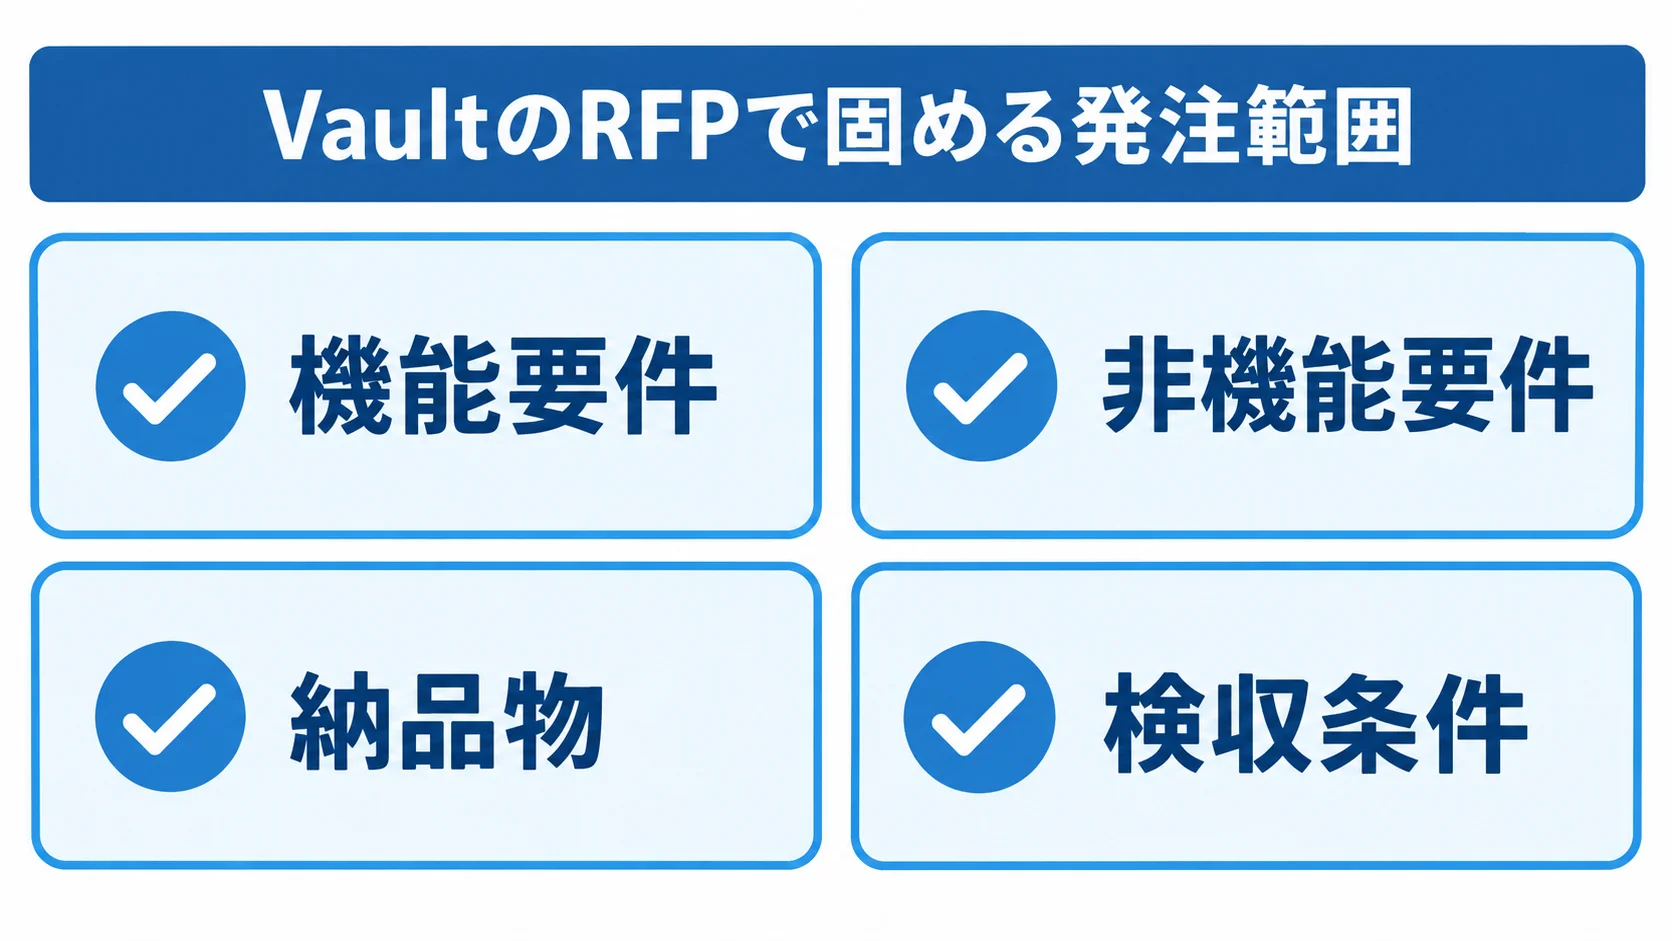
RFPには、製品名と希望納期に加えて、要件を具体的に書き込みます。
同じ条件で提案と見積を比べられるよう、認証情報の量や対象ワークロード、環境を記載します。また、目標可用性や移行制約、運用体制を書き、納品物と検収条件も同じ資料に入れます。
要件が曖昧なまま相見積もりを取ると、必要な範囲を含まない会社が安く見えるという比較ミスが起きます。そこで、発注先が確認事項や前提条件を返せる形にします。
機能要件の認証・権限・発行・監査への分解
機能要件では、接続方式や権限、資格情報、監査を定めます。人にはEntra IDやOIDC、サービスにはKubernetesやAppRole、クラウドIAMなどを、対象ごとに指定します。
- 接続方式:人とサービスそれぞれの認証方法。
- 権限:読めるNamespaceやパス、管理者と一般利用者の区分。
- 発行と期限:動的データベース資格情報、PKI、TTL、更新・失効の定義。
- 監査:誰が、いつ、どのパスで何をしたかの記録。SIEM転送や保存期間、閲覧権限、シークレット値を記録しない定めも含みます。
個人情報保護法やPCI DSS、ISMSの認証・監査要件は、Vaultの導入だけで満たせるものではありません。評価では、アクセスレビューや委託先管理、教育、インシデント対応の証跡と組み合わせて見ます。
非機能要件の可用性・復旧・セキュリティの数値
可用性と復旧の条件は、次の観点ごとに数値で定めておくと、設計で迷いにくくなります。
- 可用性:ノード数、RTO、RPO、メンテナンス時間、許容停止時間の提示。
- DR方式:同一リージョンのHAか、複数リージョン・2拠点間のレプリケーションかの区別。
- 切り替え:DR切り替えを誰が実行するかの決定。
- オンプレミス構成:Vault EnterpriseのIntegrated Storageのバックアップ、シール鍵、KMS/HSM、ネットワーク分離の設計。
国内事例では、IIJがVault Enterpriseを2つのデータセンター間でDRレプリケーションしており、各サイトに3台構成のクラスターを配置しています。
Entra IDやTerraform、Ansible、GitHubとの連携、部署をまたぐNamespaceも整理しています。
(出典: HashiCorp「IIJカスタマーストーリー」、2026年確認)
これは一例にすぎないため、台数を同じにはせず、業務への影響と復旧目標から必要な構成を見積もります。
RFPに明記する納品物と検収条件
Vault導入の完了条件を明確にするには、構成資料の引き渡しから動作確認までをRFPに含めます。
- 設計:構成図、詳細設計書、認証・権限マトリクス、ACLポリシー、Namespace設計、Secrets Engine設定。
- 実装・運用:TerraformなどのIaC、連携仕様、移行、バックアップ・復元、DR切替、監視、運用・教育資料。
- 引き渡し:著作権・利用権、リポジトリ管理者、秘密情報を含めない方法の確認。
- 検収:指定アプリの認証、権限外パスの拒否、TTL切れ後の更新か安全なエラー処理、復元、監査ログ検索。
検収項目をテストケースと結び付けておくと、追加作業の範囲をめぐるトラブルを抑えやすくなります。
契約形態と責任分界の決め方
要件の確かさに応じて契約を分けます。診断やPoCは準委任か時間・工数ベースが候補で、成果物と検収条件が固まった設計・構築は請負が候補です。
運用監視や改善は、準委任または保守契約にします。契約名だけで判断すると見落としが出やすいため、成果物と範囲、再委託を確かめます。さらに、瑕疵対応や秘密保持、障害対応も確認します。
準委任は調査・伴走・運用支援に向く場面
準委任契約は、調査や設計支援、会議、レビュー、運用改善に向いています。対象や認証方式が変わり得る場合にも、この形が合います。
- 契約内容:作業時間、担当者、会議体、週次報告、課題管理、意思決定者の定め。
- 監視・保守:アラート切り分けから月次報告まで、ポリシー審査や復元、証明書更新を含めた範囲。
- 24時間365日対応:受付・応答時間、エスカレーション、オンサイト有無、対象外の障害のSLAへの記載。
初期段階は、完成形を固定しにくいことがあります。そこで、準委任でも作業条件は契約書や個別発注書で定めます。
請負は成果物と検収を明確にできる範囲で使う場面
請負契約は、成果物と検収条件を定義できる範囲で使います。その条件は、作業内容に沿って具体的に定めます。
- 成果物:環境、設定、IaC、連携機能、テスト結果の定義。
- 構築条件:3ノードHA、指定KMSによる自動アンシール、対象アプリ5本の認証。
- 検収内容:監査ログのSIEM転送と復元テストの条件。
アプリ改修の難易度や古い認証情報の所在が分からないまま全移行を固定価格にすると、発注側と開発会社の双方がリスクを負います。
発注側は、先に現状診断とPoCを準委任で行い、仕様と対象を固めてから構築・移行を請負にします。
この二段階契約は、費用と責任のバランスを取りやすい方法です。
HashiCorp Vaultの費用相場と見積もりの内訳
導入費用の内訳には、製品利用料のほか、初期費用と運用費があります。初期費用には、現状診断、要件定義、設計が入ります。さらに、基盤構築とIdP・KMS・HSM連携の作業も含みます。
アプリ改修、移行、テスト、教育も初期費用の対象です。運用費は、クラウドまたはサーバー、バックアップ、監視、ログ保管、ライセンスを含めて見積もります。
保守や脆弱性対応、定期的なポリシーレビューは、運用費に入れておきます。
HCP Vault Dedicatedの料金の見方
IBMの公式PAYG料金表で、HCP Vault Dedicatedの利用料金を確認できます(出典: IBM「HashiCorp, an IBM Company—pricing」、2026年8月確認)。
- クライアント料金:月間ユニーククライアント数に応じて課金されます。
- クラスター料金:クラスターのサイズと稼働時間で計算されます。
Essentials・Standardはいずれも、1クライアント月額72.92米ドルです。Smallの場合、Essentialsは1時間1.57799米ドル、Standardは1時間1.84299米ドルです。
730時間稼働し、1米ドル=150円とした場合、Essentials Smallの基本料は月約1,152米ドル、約17万円です。
10クライアントでは、クライアント料金を加えて約1,881米ドル、約28万円が目安です。100クライアントなら約8,444米ドル、約127万円が目安です。
料金は地域や契約条件で変わるうえ、税金などを含まない参考価格です。また、初期設計、アプリ改修、移行、データ転送、税、保守は含まれていません。そのため、最新の公式見積と利用クライアントの定義を確認します。
導入・構築費の要件別レンジ
Vault固有の公開見積は多くありません。そこで、次の数値は、業務システム一般の相場にVault特有の認証・HA・移行の工数を組み合わせた、編集部の概算です。
- PoC・小規模:200万〜500万円、期間は1〜3か月ほど。
- 本番標準:800万〜2,500万円、期間は3〜9か月ほど。
- エンタープライズ:2,000万〜5,000万円以上、6〜12か月以上になる場合があります。
- 保守運用:初期構築費の年15〜25%程度とする一般試算。
PoCや小規模は、単一環境とIntegrated Storage、OIDCまたはAppRoleを想定し、数本のアプリとCI連携、基本の監査ログも含みます。
本番標準は、3ノードHA、KMSによる自動アンシール、監視、バックアップが対象です。さらに、Entra IDやKubernetes、データベース連携、段階移行も含みます。
エンタープライズ構成には、複数リージョンや2拠点DRに加えて、Namespaceも含みます。動的シークレットやPKI、HSMやFIPS、24時間運用も対象です。数百〜数千ワークロードの規模も含みます。これらは公式の一律価格ではなく、対象範囲を定めるための初期レンジです。
アップグレード、復元訓練、証明書更新、ポリシー審査まで含めて、TCO(総所有コスト)で比べます。
(出典: NotebookLM業務システム一般調査、2026年確認)
委託先選定と見積比較で確認すべきポイント
委託先は、Vaultの知名度よりも、シークレット管理基盤を業務へ組み込んだ経験で選びます。
発注側は、HCPとEnterpriseのどちらを勧めるか、対象アプリの認証方式、移行の段階、障害時の戻し方を委託先に確認します。加えて、運用担当者への教育や、納品後の支援も確かめておきます。
委託先の実績と担当体制
委託先は、実績、担当体制、継続支援の観点で評価します。
ラック、日立ソリューションズ、CTC、NRI、東京エレクトロンデバイス、クラスメソッドなどは、HashiCorp製品の販売や導入支援、クラウドネイティブ支援を公表しており、候補になり得ます。
- 連携実績:Kubernetes、CI/CD、Terraform、DB、Entra ID、KMS/HSMとの経験の有無。
- 資格と経験:資格、対応範囲、担当者の経験は変わることがあるため、提案時点で確かめます。
- 担当体制:設計、Vault構築、アプリ連携、移行、運用の責任者が参加するかどうか。
- 継続支援:知識継承、再委託、日本語サポート時間、障害時の連絡。
見積書の作業範囲・工数・除外項目のそろえ方
総額の安さで判断する前に、同じ条件で積算されているかを確認します。そのうえで、各項目の数量、単価、期間、担当人数もそろえます。
- 作業項目:現状調査、要件定義、設計、構築、アプリ改修、移行、テスト、教育、文書、PM。
- 費用項目:ライセンス、クラウド、監視、保守を分け、数量・単価・期間・担当人数を記載。
- 比較単位:アプリ、Namespace、認証方式、移行対象シークレット数をそろえること。
- 除外・追加:Vault利用料と構築費の区分、改修や移行対象外、テスト・本番環境、保守受付時間、追加条件。
為替で変わるクラウド料金も、見積に明記してもらいます。安い見積と高い見積の差が、品質の違いか範囲の違いかを説明できる状態にしておきます。
運用と失敗時の設計が欠けた提案書への注意点
機能の数より、漏えいや停止時の担当と手順が提案書に示されているかを見ます。
- 説明の具体性:「導入すれば安全」「無料版なら安い」といった言い切りに頼らないこと。
- 障害対応:漏えい時の一括失効、期限切れ時の連絡方法。
- 権限と証跡:トークンとシール鍵の分掌、監査ログの保護、権限変更の承認。
- 段階導入:優先するシークレットと、将来機能の費用条件。
バックアップ復元の設計も確かめておきます。また、動的資格情報やPKI、DR、HSMなどを一度に広げると、設計・移行・教育の負担が増えます。
発注側は、PoCで優先度の高いシークレットから始め、標準化してから段階移行するロードマップを確かめます。
HashiCorp Vaultのシステム発注・外注でよくある質問
発注前には、製品選び、費用、内製化の範囲、導入後の責任分界についての質問が多く寄せられます。見積を依頼する前に確認したい疑問を、ここでまとめて答えます。
HashiCorp Vaultのシステム開発費用はいくらですか?
PoCや小規模導入は200万〜500万円、本番標準構成は800万〜2,500万円、DRや規制対応を含む大規模構成は2,000万〜5,000万円以上が概算です。
これはVault固有の定価ではなく、要件別に編集部が試算した数字です。HCP Vault Dedicatedの利用料、ライセンス、アプリ改修、移行、保守は、別に積算します。
対象アプリ数と運用要件を伝えて、個別見積を取得します。
Vaultの導入は内製と外注のどちらがよいですか?
PoCや限定用途なら、社内のインフラ担当者が公式ドキュメントを使って内製する方法もあります。
本番で複数アプリを連携し、HA・DR、監査、移行、24時間運用まで求める場合は、経験のある会社に設計やレビューを外注し、社内担当者が運用を引き継ぐ形が現実的です。
外注するかどうかにかかわらず、社内でポリシーと復旧手順を説明できる状態を作っておきます。
RFPには最低限何を書けばよいですか?
RFPには、対象アプリや環境、シークレットの種類と数を記載します。認証方式や権限とNamespace、TTLやローテーションも書き込みます。あわせて、HCPかEnterpriseかの別と、HA・DRやKMS・HSM、監査ログも示します。
移行制約や納品物、教育、保守時間、検収条件も必要です。未確定の項目は明示したうえで、受託会社に確認事項と前提条件を返してもらいます。
Vaultを導入すれば法令や監査に対応できますか?
Vaultは、認証や最小権限、期限管理、暗号化、監査ログなどを実装する基盤です。ただし、導入だけで法令や認証制度への対応が完了するわけではありません。
そのため、アクセスレビューや管理者の分掌、委託先管理は、組織の運用証跡と合わせて評価します。教育、インシデント対応、ログの保管と確認も、評価の材料になります。
RFPには、どの監査証跡を誰が作成し、どの期間保存するかを記載します。
まとめ
HashiCorp Vaultは、認証、権限、動的資格情報を含む基盤として発注します。さらに、アプリ連携や移行、監査、HA・DR、運用までを対象に加えます。運用負担を抑えたい場合はHCP Vault Dedicatedが候補です。
配置や分離の自由度を重視する場合はVault Enterprise、検証や学習の場合はCommunity版が候補です。
ライセンス料と構築費は分けて比べます。そのうえで、シークレットの洗い出しと小規模PoCを行い、RFPに範囲、非機能要件、納品物、検収条件、保守の責任分界を明記します。
見積では、アプリ改修や移行、監視を並べて比べます。バックアップや教育も、同じ粒度でそろえます。ライセンスとクラウド利用料は、費用項目として分けて見ます。
追加費用の条件もそろえておきます。設計・構築から運用定着まで支援できる委託先を選ぶことで、導入後に使われない基盤になるリスクを抑えられます。
▼全体ガイドの記事
・HashiCorp Vaultのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。