
HashiCorp Vaultは、アプリやサービスが使う認証情報などのシークレットを安全に管理するための基盤です。
全体像、機能、提供形態を整理してから導入すると、基盤づくりに役立ちます。導入の進め方や費用、依頼先、セキュリティもあわせて取り上げます。
▼関連記事一覧
・HashiCorp Vaultのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・HashiCorp Vaultのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・HashiCorp Vaultのシステム開発の見積相場や費用/コスト/値段について
・HashiCorp Vaultのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
HashiCorp Vaultのシステムの全体像
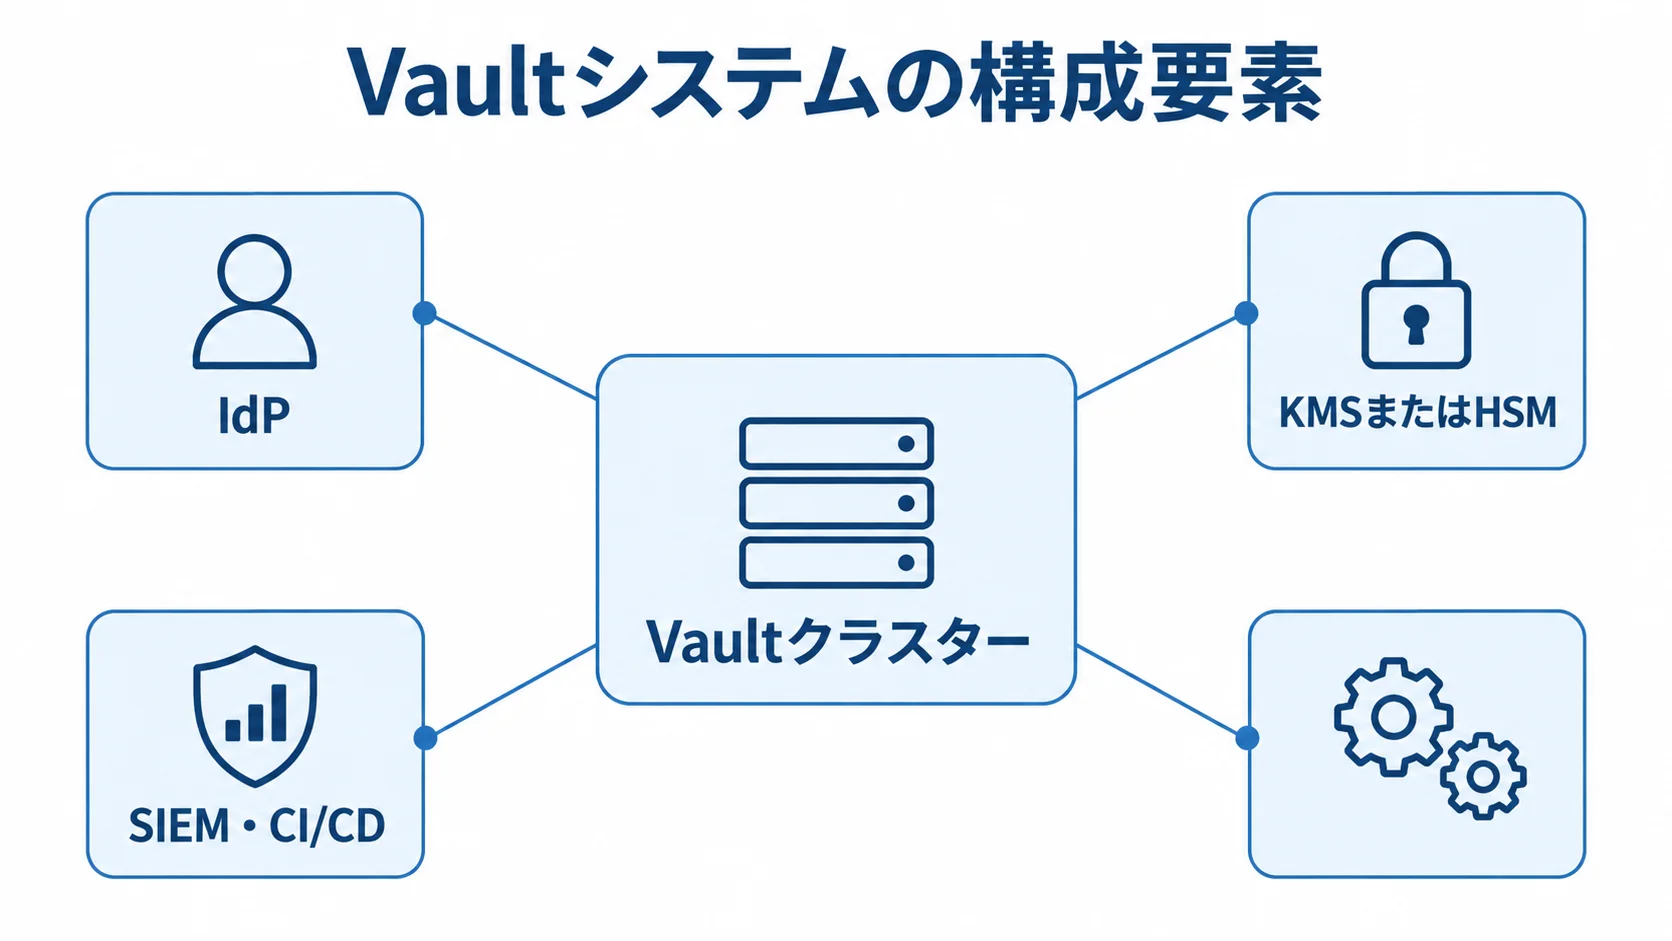
HashiCorp Vaultは、シークレットを保存するだけでなく、どの利用者やアプリがどの情報を使えるかも判断します。さらに、発行・更新・失効・記録までを自動で行います。
Vaultは、電子情報開示や保持管理の製品とは役割が異なり、アプリケーションやワークロードの認証情報を扱う基盤です。
パスワード保管庫との違い
一般的なパスワード保管庫は、人が参照する認証情報を保管することが中心です。一方でVaultは、APIやCLIを通じてアプリが情報を自動で取得できる点が特徴です。
Vaultでは、一時的なデータベース資格情報や短期証明書も発行できます。また、暗号化と復号も扱い、認証情報を見せずに、許可された処理だけを実行できます。
Vaultを組み込んだシステムの構成要素
Vaultを組み込んだシステムを設計するには、接続する構成要素と、それぞれの役割を先に押さえます。
- 基本要素:利用者やアプリ、IdP、Vaultクラスター、KMSまたはHSM、SIEM、CI/CD、コンテナ基盤。
- 鍵とログ:KMSまたはHSMが暗号鍵を保護し、SIEMが監査ログを集約します。
- アクセス制御:認証のあと、Vaultがポリシーを評価し、許可されたパスのデータだけを返します。
- 導入範囲:認証フロー、ネットワーク、アプリの設定取得、ログ監視、バックアップも対象になります。
HashiCorp Vaultの主要機能と種類
Vaultの機能は、認証、認可、シークレットエンジン、暗号化、監査に分けて考えられます。保護する情報とアプリの実行形態によって必要な機能は変わるため、要件に照らして、使う機能を開発会社と一緒に選びます。
認証とポリシーによる最小権限の実装
認証方式には、OIDC、LDAP、クラウドIAM、Kubernetes、AppRoleなどがあります。設計では、人とアプリのログインを分け、ワークロードごとに識別子を設定します。
認証のあとは、ACLポリシーで読み取りや書き込み、一覧表示などをパス単位に制限します。また、部署やテナントごとに管理境界を分けたい場合は、Namespaceも候補になります。
静的情報・動的情報・証明書の使い分け
シークレットの種類ごとに、次のエンジンを使い分けます。
- KV:APIキーや設定値などの静的情報を、バージョンを付けて管理します。
- Database・クラウド:一時的な資格情報を発行し、Leaseの期限に合わせて失効させられます。
- PKI・Transit:PKIは短期証明書を発行・更新し、TransitはVaultの外へデータを出さずに暗号化します。
情報ごとにエンジンを分けておくと、ローテーションや監査の責任を明確にできます。
監査ログと可用性の設計
監査デバイスは、認証、シークレットへのアクセス、ポリシー変更などのリクエストを記録します。運用に入る前に、記録方法と可用性を確認しておきます。
- 監査ログ:外部への転送、時刻同期、閲覧権限、保存期間を決めておきます。
- 可用性:複数ノードとIntegrated StorageのRaftを組み合わせる構成が候補になります。
改ざん耐性や長期保管の要件を満たすには、Vault内のログに頼らない保存の仕組みが要ります。
公式資料では、3ノード構成のクォーラムは2ノードとされ、1台の障害に耐えられると説明されています(出典: Vault公式ドキュメント「High Availability」「Integrated Storage」、2026年確認)。
Community・Enterprise・HCP Vault Dedicatedの違い
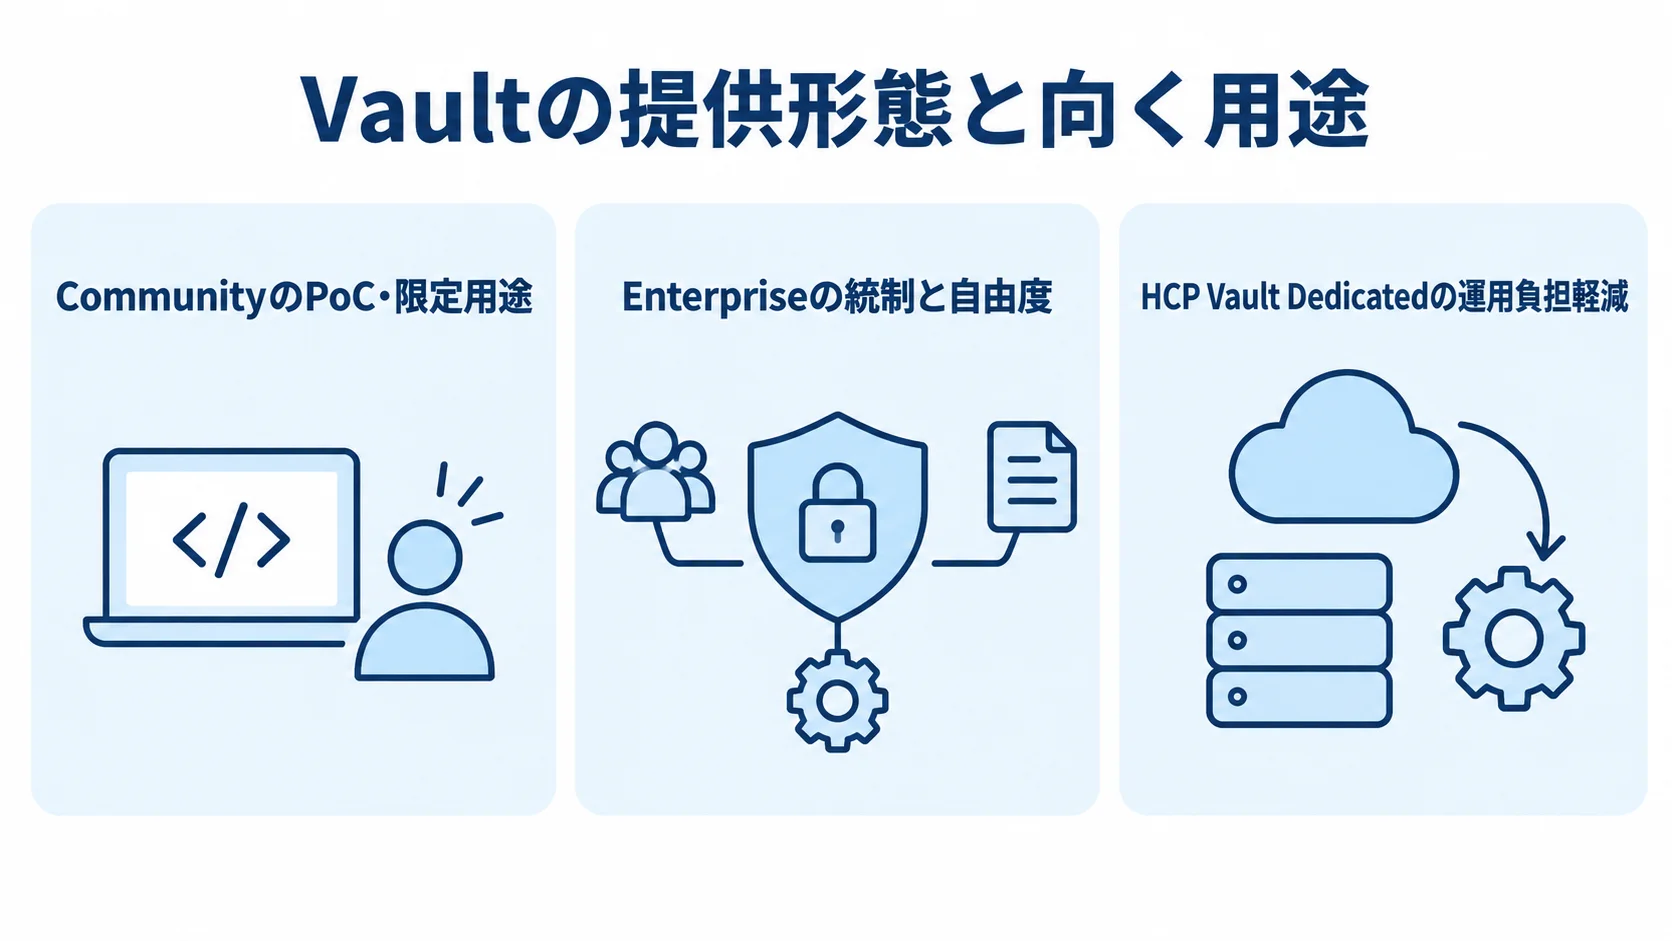
学習や小さな検証なら、Communityが候補になります。本番で高度な統制や自社要件が必要な場合はEnterpriseを、運用負担を減らして早く始めたい場合はHCP Vault Dedicatedを候補にします。
機能の差だけでなく、障害対応、アップグレード、バックアップ、ネットワーク境界、契約、サポートの各項目について、誰がどこまで受け持つかも比べます。
CommunityはPoCと限定用途向け
Communityでは、API、認証、ポリシー、KV、動的資格情報などを低コストで検証できます。たとえば、代表アプリを1〜2本つないで、認証情報がコードに残らないか、TTL切れの挙動、監査ログを確認します。
本番でSLA、24時間サポート、レプリケーション、規制対応が別途必要な場合は、要件を満たす提供形態を別に選ぶ必要があります。
Enterpriseセルフマネージドの統制と自由度
保管場所とネットワーク境界を細かく決めたい場合は、オンプレミスや専有クラウドなどで運用するEnterpriseセルフマネージドが適しています。
Enterpriseでは、Namespace、DRやPerformance Replication、HSMやFIPS要件を組み合わせられます。
ノード設計、アップグレード、バックアップ復元、シール状態からの復旧は自社が担います。ライセンスは一律の公開価格ではありません。そのため、ワークロード数、環境数、サポート時間、監査要件を整理して見積もります。
HCP Vault Dedicatedの運用負担の軽減
HCP Vault Dedicatedは、専用クラスター型のマネージドサービスで、基盤の監視やアップグレードを減らせます。ただし、基盤作業と自社作業の境界は、設定管理と利用管理の両面で確かめておく必要があります。
- Vaultの設定:認証方式、ポリシー、シークレット構造。
- 利用管理:アプリ連携、利用者管理、監査ログの扱い。
HCP Vault Secretsは、2025年6月30日に新規販売を終了しました。契約条件によってはEOLが早まる場合があり、遅くとも2026年7月1日です(出典: 公式サポート告知「HCP Vault Secrets End Of Life」、2026年確認)。
古い比較記事でHCP Vault Secretsを見かけても、現在の新規導入候補として扱わないようにします。
HashiCorp Vaultのシステム開発の進め方
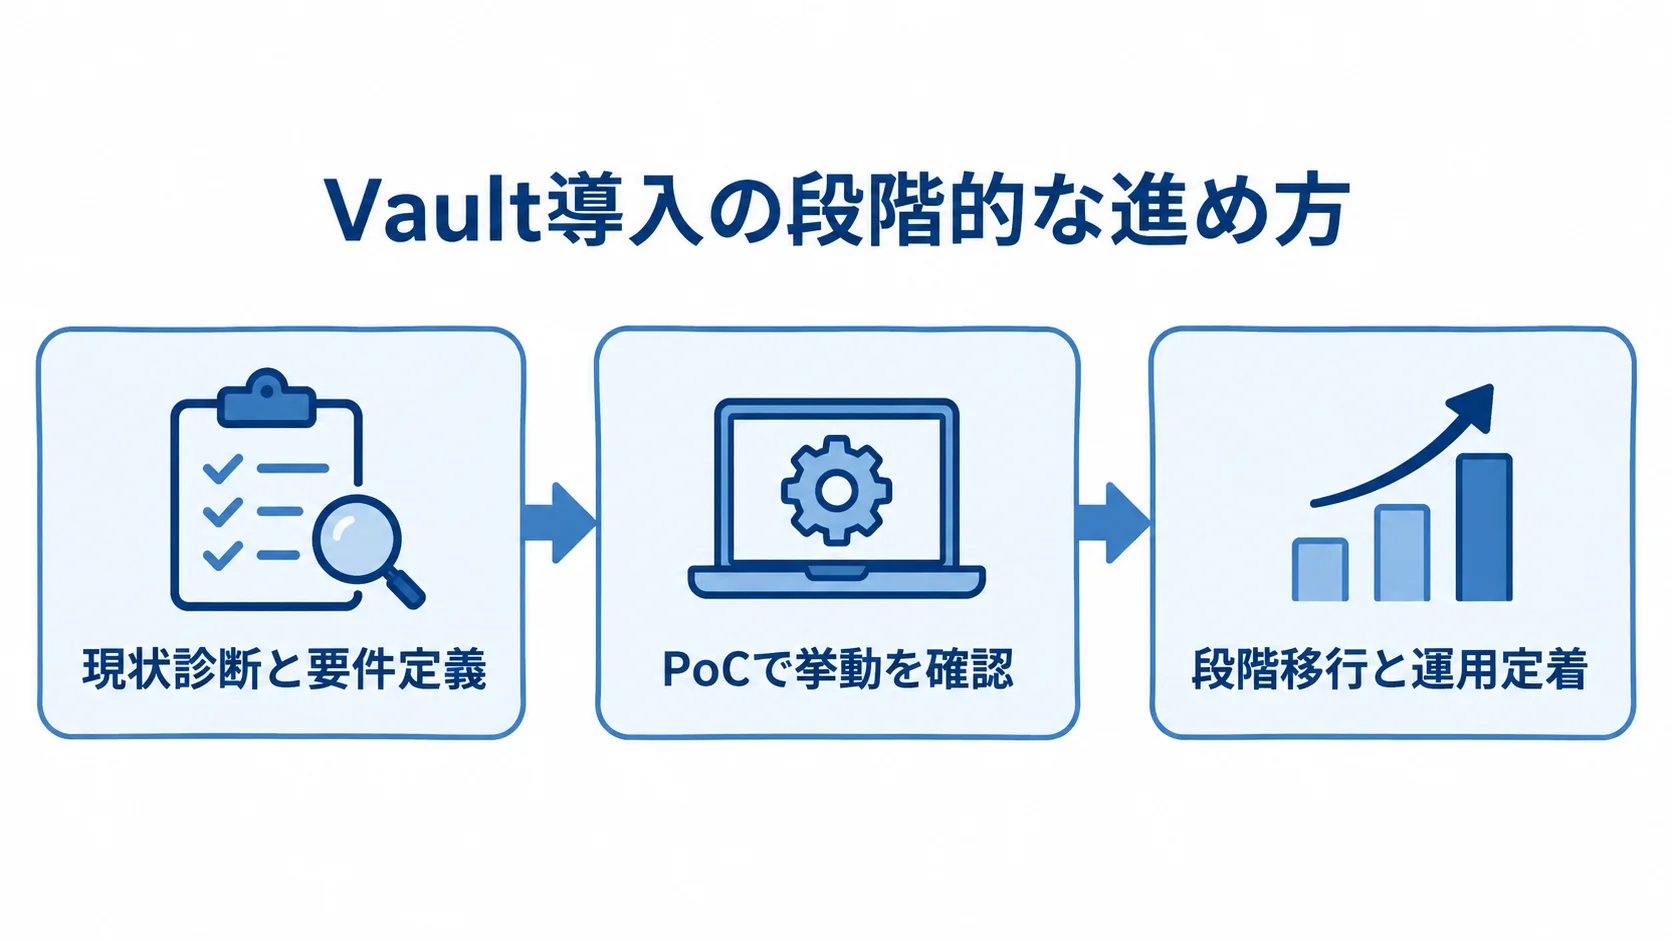
製品を選ぶ前に、シークレットを洗い出し、それぞれの業務への影響を把握しておきます。そのうえで、PoCで認証フローを試し、運用設計を固めてから、対象を段階的に増やします。
Vaultの停止や資格情報の期限切れを想定したテストも行っておくと、本番移行後の事故を見つけやすくなります。
現状診断と要件定義による対象範囲の決定
シークレットを洗い出すには、まずソースコード、環境変数、設定ファイルを調べます。ほかに、次の場所も確認します。
- CI/CD:パイプラインの設定や変数に残る認証情報。
- チケット:申請や作業のやりとりに書かれた認証情報。
- 運用手順:手順書に記載された接続先や認証情報。
- クラウドIAM:クラウド側の権限設定に紐づく認証情報。
発注側は、開発会社と一緒に、誰がどの処理でそのシークレットを使うかを一覧にします。
一覧には、種類、所有者、利用アプリ、環境、ローテーション可否、漏えい時の影響、移行期限を含めます。要件では、可用性目標、復旧時間、ログ保存期間、保管場所、監査証跡、担当者の勤務時間も決めます。
PoCによる認証・権限・障害時の挙動の確認
PoCでは、代表アプリを1〜2本選び、IdPまたはワークロード認証、ポリシー、シークレット取得、TTL切れ、ローテーション、監査ログを確認します。
正常時の動きだけでなく、Vault停止、KMS接続不能、権限不足、旧資格情報の失効時の動作も検証します。キャッシュや再試行が必要と分かれば、その内容を本番設計に反映します。
段階移行と運用定着
本番移行は、新規サービスや影響の小さい処理から始めます。障害の影響を抑えながら、次の順で対象を広げていくのが安全です。
- 固定パスワードのローテーション
- データベースの動的資格情報
- コンテナへのシークレット注入
- PKI
各単位で、切り戻しの方法、旧資格情報を無効にする時期、アラート、連絡先を明記しておきます。
完成後は、ポリシー審査、アクセスレビュー、バックアップ復元、DR切替、バージョンアップ、教育を定例の作業として続けます。そうすると、システム開発が運用プロセスへとつながります。
HashiCorp Vaultのシステム開発費用と料金相場
費用は、Vaultの利用料やライセンス料と、要件定義、設計、構築、アプリ改修、移行、運用設計の人件費に分けて考えます。また、固定認証情報の置換、連携先ごとの認証方式、HAやDR、監査要件によって工数が変わります。
以下の金額は、公開価格と国内案件の一般的な工数を組み合わせた概算です。個別見積もりの代わりではありません。
▶ 詳細はこちら:HashiCorp Vaultのシステム開発の見積相場や費用/コスト/値段について
HCP Vault Dedicatedの利用料の計算方法
HCP Vault DedicatedのPAYG料金は、クラスター時間料金と月間ユニーククライアント料金で構成されます。
- Development Extra Small:1時間あたり0.61644米ドル。
- Essentials Small:1時間あたり1.57799米ドル。
- Standard Small:1時間あたり1.84299米ドル。
- クライアント料金:EssentialsとStandardは1クライアント月額72.92米ドル。
クライアント料金は、Vault Dedicatedの公式料金表に基づいています(2026年確認)。
730時間稼働し、1米ドル=150円で単純計算すると、Essentials Smallの基本料は月約1,152米ドル、約17万円です。
Essentials Smallの場合、10クライアントなら月約1,881米ドル(約28万円)、100クライアントなら約8,444米ドル(約127万円)です。
同じ条件でStandard Smallにすると、10クライアントで月約2,075米ドル、約31万円です。100クライアントでは月約8,637米ドル、約130万円になります。
為替、税、リージョン、契約割引、通信費は含んでいません。予算化するときは、クライアント数を少なく見積もらないよう注意します。
国内の導入費用の目安
国内の導入費用と期間は、PoC・小規模、本番標準、大規模の3段階で大きく変わります。
- PoC・小規模:200万〜500万円、1〜3か月。
- 本番標準:800万〜2,500万円、3〜9か月ほど。
- 大規模:2,000万〜5,000万円以上、6〜12か月以上となる場合があります。
PoCや小規模導入では、単一環境、KV、OIDCまたはAppRole、数本のアプリやCI連携、基本的な監査ログを想定しています。
標準本番の構成には、3ノードHAとKMSによる自動アンシールがあります。そのほかに、次の項目も含まれます。
- バックアップ:保管と復元の手順まで含めて見積もります。
- 監視:稼働状況の監視と、アラートへの一次対応を含めます。
- IdP・コンテナ・DB連携:認証基盤、コンテナ基盤、データベースとの接続。
- 既存シークレットの段階移行:既存の認証情報を、順に置き換える作業。
大規模案件では、複数拠点DRとNamespaceが必要になります。そのほかに、次の条件も加わります。
- 動的資格情報:一時的な資格情報の発行と、期限での失効を含めます。
- PKI:短期証明書の発行と更新を、Vaultで扱います。
- HSMやFIPS:鍵の保護について、専用機器や認定の要件がある場合。
- 24時間運用:夜間や休日も含めた監視と対応の体制。
- 数百以上のワークロード:対象が多く、管理と移行の作業量が増えます。
業務システム一般の人月単価は、50万〜200万円程度という整理があります(出典: NotebookLM業務システム一般相場整理、2026年確認)。
実際の金額は、Vaultの専門性、アプリ改修、規制対応、並行稼働期間によって変わります。
ランニングコストに含める項目
継続費用には、製品料やライセンス料に加えて、次の運用項目も含めます。
- 保守:監視、脆弱性対応、バージョンアップ、証明書更新。
- データ保全:バックアップ保管、ログ保存。
- 運用管理:ポリシー審査、アクセスレビュー、DR訓練、問い合わせ対応。
セルフマネージドでは、インフラ運用の人件費が増えます。一方で、マネージド型は基盤作業が減る代わりに、クライアント数やプランに応じた利用料が発生します。
初期費用の15〜25%を、年次保守の仮の金額として置く方法もあります。24時間対応や規制監査を含める場合は、別途積み上げて計算します。
HashiCorp Vaultの開発会社・ベンダーの選び方
Vaultの開発会社やベンダーを比べるときは、製品の販売だけでなく、シークレット管理基盤の設計・構築、既存アプリへの組み込み、運用への引き継ぎまで見ます。
設定に詳しいことに加えて、アプリの認証失敗、DBのローテーション、監査対応まで扱えるかどうかが、本番導入の安定性を左右します。
連携実績と設計成果物の確認
Vaultの構築件数だけでなく、連携方式と設計内容を確認します。質問や提案依頼では、次の成果物が含まれるかも見ておきます。
- 連携実績:IdP、Kubernetes、CI/CD、DB、PKI、KMS・HSM、SIEMとの接続。
- 設計資料:棚卸し表、論理・物理構成、認証方式、ポリシー、TTL・ローテーション方針。
- 運用資料:監査ログ、バックアップ・復元、DR切替、テスト計画、運用教育。
移行と運用を任せられる体制の確認
ハードコードされた認証情報を見つけ、停止時間を抑えて置き換える計画があるかを確認します。そのうえで、新旧資格情報の併用期間、切り戻し条件、緊急ローテーションについても聞いておきます。
アラートへの一次対応、休日・夜間の連絡先も確かめます。構築と運用の担当が別々の場合は、引き継ぎの完了条件と、稼働後のポリシー変更を誰が承認するかを契約に記載します。
見積もりの前提のそろえ方
相見積もりでは、次の前提をそろえてから提案を比べます。
- 対象規模:アプリ、環境、利用者、ワークロードの数。
- 技術要件:認証方式、シークレットの種類、HA・DR水準、移行方式。
- 作業範囲:テスト範囲、保守時間。
監査ログ設計や復元テストが含まれていない提案は、金額が安く見えることがあります。
製品料、初期構築費、アプリ改修費、移行費、保守費を分けて提示してもらい、追加費用の条件も確認します。
開発会社・ベンダーの比較軸や問い合わせ時の確認事項について詳しくは、次の記事で整理しています。
▶ 詳細はこちら:HashiCorp Vaultのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:HashiCorp Vaultのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:HashiCorp Vaultのシステム開発の発注/外注/依頼/委託方法について
セキュリティ要件と導入時の失敗例
Vaultは安全な仕組みを提供しますが、設定や運用が不適切であれば、リスクは残ります。
Vaultを導入しても、設定と運用の責任は組織側に残ります。法令や認証規格への対応は、導入だけでは完了しません。そのため、認証、アクセス制御、記録を組織の規程と運用の証跡に反映します。
- 暗号化:鍵の保護と復号の扱いを、データの種類ごとに決めます。
- 委託先管理:委託先に任せる作業と、その管理方法を明確にします。
- 教育:利用者と運用担当者が、ポリシーと手順を理解している状態をつくります。
- インシデント対応:障害や漏えい時の報告と復旧の担当を決めておきます。
運用設計の抜けによる失敗
運用上の失敗を防ぐには、担当、権限、記録、復旧、移行の各項目を確認します。
- 鍵と権限:シール鍵の担当不在、日常的なルートトークン利用、広すぎるポリシー。
- 記録と復旧:監査ログの保存先未定、バックアップ復元の未検証。
- 期限と費用:短いTTLにアプリが再取得できない、クライアント数を数えず料金が膨らむ。
- 移行:固定パスワードの一括置換で障害が起きる。
法令・監査対応での証跡の流れ
個人情報や決済情報を扱う場合は、アクセス権、承認記録、権限の定期見直し、異常取得の検知を確認します。監査ログについては、時刻同期、転送、改ざん防止、保存期間、検索担当、インシデント時の提出方法を決めておきます。
Vaultのポリシー、IdPのグループ、チケットの承認記録、SIEMのアラートをつなげて管理しておくと、監査の際に説明しやすくなります。
2026年の最新動向
2026年4月にGAとなったVault 2.xでは、SPIFFEベースのワークロードIDや外部基盤へのSecret Syncが強化されています。
マルチリージョン鍵管理やAIエージェント向けの認証・委任・追跡も強化されています(出典: Vault公式リリースノート「Vault 2.x release notes」、2026年確認)。
こうした流れで、人向けの管理から、クラウドやコンテナの非人間IDを短時間で発行・検証する設計へと広がっています。そのため、導入時には現在の要件だけでなく、将来のワークロードIDと監査範囲も確認しておきます。
HashiCorp Vaultのシステムに関するよくある質問
導入前に特に質問の多い論点を、質問ごとに整理します。費用や形態を判断するときは、利用者数に加えて、ワークロード数、可用性、監査、移行対象も考えます。
小規模な会社でもHashiCorp Vaultを導入できますか?
導入できます。全社の認証情報を一度に移す必要はなく、Communityなどの小規模環境で代表アプリを試すところから始められます。運用担当者、復元手順、ポリシー作成を確認したうえで、本番の対象を広げる方法が現実的です。
HCP Vault Dedicatedとセルフマネージドはどちらが良いですか?
運用人材が少なく、監視やアップグレードを減らしたい場合は、HCP Vault Dedicatedが候補になります。
保管場所、ネットワーク境界、HSMやFIPS、複雑なDR、既存運用との統合を自社で管理したい場合は、Enterpriseセルフマネージドと比べます。
どちらが優れているかだけでなく、責任分界と5年程度の総保有コストで判断します。
Vaultを導入すれば法令や監査に対応できますか?
Vaultは、認証、最小権限、暗号化、監査ログ、期限管理を支えるため、法令や規格の統制に役立ちます。ただし、導入後も組織側の作業は残ります。
導入後は、アクセス承認、定期レビュー、委託先管理、教育、脆弱性対応、インシデント時の報告などに合わせて、規程と運用記録を整えます。
既存のパスワードを一度にVaultへ移すべきですか?
一括移行は、障害時の影響と切り戻しの難しさが大きいため、原則として段階移行が適しています。まずは新規サービスや影響の小さいアプリで、認証、ローテーション、監査を確認します。
移行の単位ごとに、旧資格情報の無効化、監視、切り戻しを行ってから、対象を広げます。
HashiCorp Vaultのシステム開発完全ガイドまとめ
HashiCorp Vaultは、シークレットを保管する仕組みにとどまらず、安全な利用を支える業務基盤です。
この基盤は、認証、最小権限、動的資格情報を備えることで成り立ちます。そのほかに、次の要素も組み合わせます。
- PKI・暗号化:短期証明書の発行と、Vaultの外へデータを出さない暗号化。
- 監査:認証やシークレットへのアクセスの記録を残します。
- 可用性:複数ノードとRaftの構成で、1台の障害に備えます。
- バックアップ:復元の手順を確かめておきます。
- アプリ連携:APIやCLIを通じて、アプリが情報を取得できるようにします。
導入判断で押さえる要点
Community、Enterpriseセルフマネージド、HCP Vault Dedicatedの責任分界を比べ、製品料と導入・運用費を分けて試算します。
3ノードHAやRaftだけでなく、KMS・HSM、監査ログ、DR、TTL切れ、復元テストも要件に含めます。
シークレットを洗い出し、代表アプリでPoCを行ってから、段階移行と運用定着へ進むのが安全です。
最初に整理する項目
まず、対象アプリとシークレット、利用者・ワークロード数を一枚にまとめておきます。そのほかに、次の項目もこの一枚に書き加えます。
- 認証方式:OIDC、LDAP、クラウドIAM、Kubernetes、AppRoleなどから選びます。
- ローテーション要件:固定パスワードの置き換えと、期限の扱いを決めます。
- 可用性目標:復旧時間とあわせて、どこまで止めずに運用するかを示します。
- 監査・規制要件:ログの保存期間、閲覧権限、規制対応の範囲。
- 希望する運用範囲:自社で担う作業と、開発会社に任せる作業の分担。
この一枚をもとに、Vaultが要件に合うか、提供形態、開発会社へ依頼する範囲を判断します。そうすると、見積もりの前提もそろえやすくなります。
▼関連記事一覧
・HashiCorp Vaultのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・HashiCorp Vaultのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・HashiCorp Vaultのシステム開発の見積相場や費用/コスト/値段について
・HashiCorp Vaultのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。