
HashiCorp Vaultのシステム開発は、要件整理から始まり、形態選定と設計・開発、テストを経て、稼働と運用定着へ進みます。
各段階で技術と運用の両面を確かめながら進めると、導入の抜けを抑えられます。全体像は、完全ガイドの記事もあわせてご覧ください。
▼全体ガイドの記事
・HashiCorp Vaultのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
HashiCorp Vaultのシステム開発の全体像
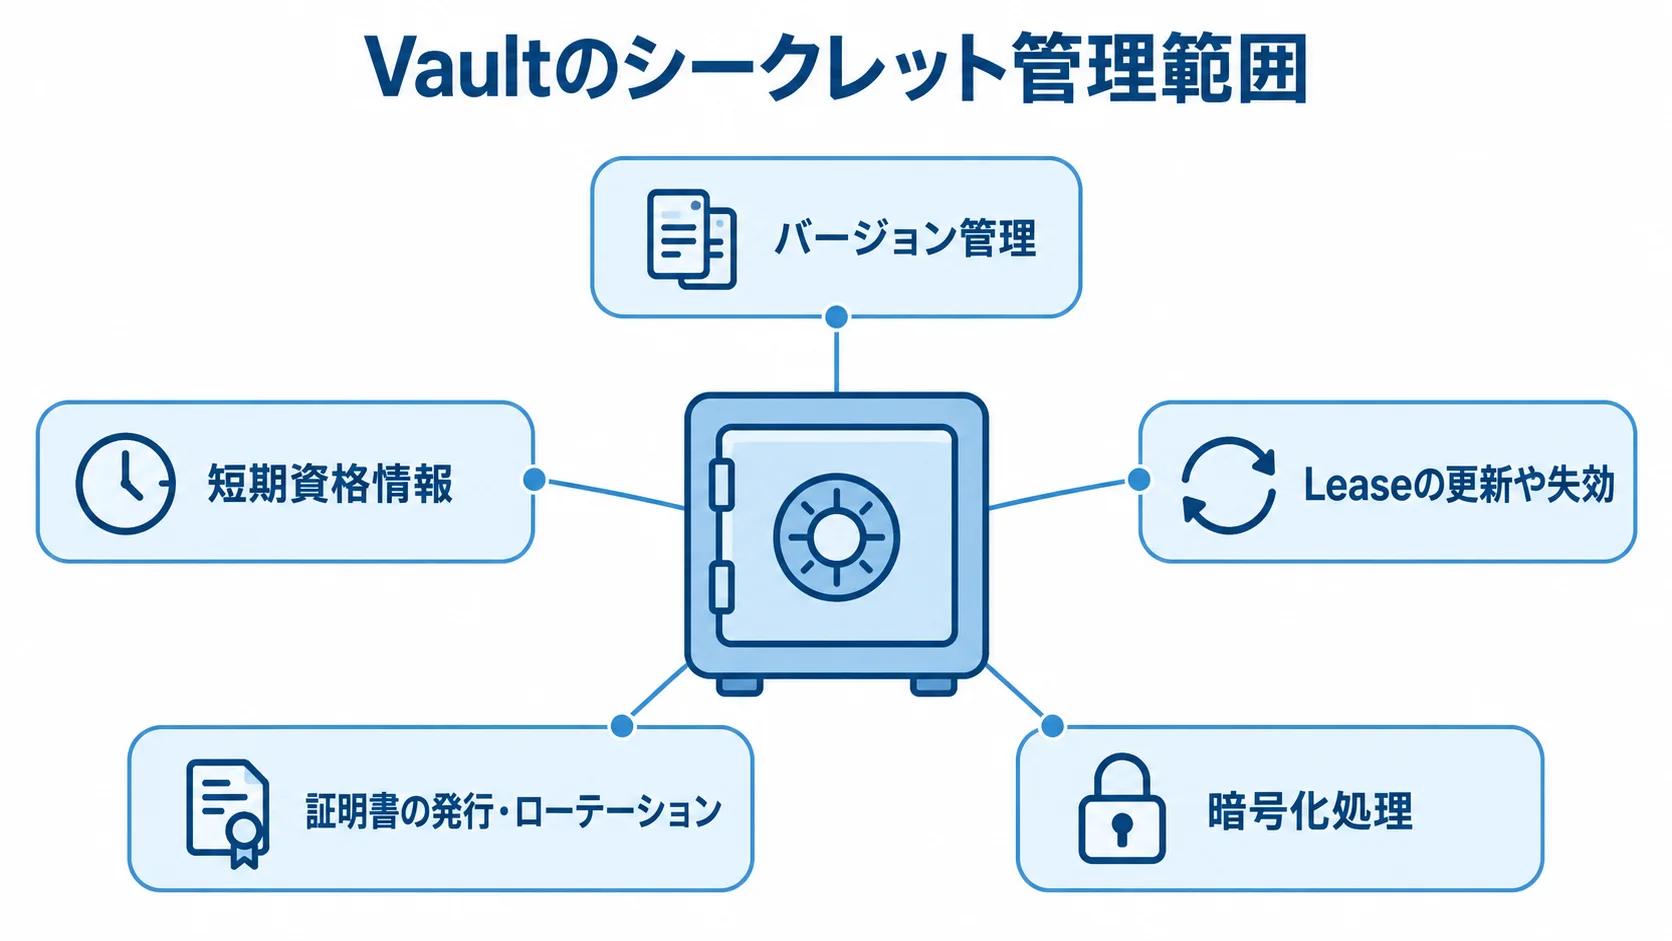
Vaultのシステム開発では、アプリやCI/CD、サーバー、開発者などが使う機密情報を、利用者の身元と権限に応じて安全に払い出す仕組みを組み込みます。
Vaultは、単体のサーバー構築ではなく、IdPやKMSまたはHSM、アプリとつながるシステムとして捉えます。監視やSIEM、バックアップ、運用組織も含めて考えます。
Vaultの対象範囲(シークレットの保管から失効まで)
扱うシークレットの種類によって、使うSecrets Engineを選び分けます。
- KV Secrets Engine:APIキー、データベース接続情報、サービスアカウントのパスワードを、バージョン管理しながら保管する用途です。
- Database・AWSなど:アプリが必要なときだけ短期資格情報を発行し、Leaseの更新や失効まで自動化できます。
- PKI・Transit:証明書の発行・ローテーションと、暗号鍵をアプリから切り離した暗号化処理を受け持ちます。
Vaultの機能だけで、法令対応や情報漏えい対策が自動的に完了するわけではありません。そのため、権限の承認者、アクセスレビューの時期、監査ログの保管年数は、組織の規程と運用設計で決めておく必要があります。
さらに、インシデントが起きたときに誰が失効操作を行うかも決めておきます。Vaultの機能で担えることと、会社の管理責任は分けて定義します。
提供形態の選定基準(運用責任と統制要件)
必要な統制と自社で担える運用範囲を照らし合わせて、提供形態を選びます。
- Community:学習や初期検証の候補です。
- Enterpriseセルフマネージド:ネットワーク境界、データ保管場所、HSMやFIPS、複数拠点DRを細かく管理する場合に向きます。
- HCP Vault Dedicated:AWSまたはAzureに展開し、インフラ運用負担を減らして本番利用を始めたい場合に検討します。
EssentialsはVault Enterpriseを基盤とするマネージド型で、99.9%のSLAを備えます。加えて、バックアップと復元、監査ログやテレメトリのストリーミングも含みます。
Developmentは単一ノードで、25クライアント上限、本番SLAなしです。そのため、本番の高可用性や監視の前提にはできません(出典: HashiCorp公式「HCP Vault Dedicated tiers and features」、2026年確認)。
Developmentから本番へ移る場合は、構成と予算の両方を見直す必要があります。
HashiCorp Vaultのシステム開発の6フェーズ
製品を先に決めず、まず現状のシークレットと業務影響を整理してから、段階的に進めます。各段階で成果物と判断基準を決め、次の段階へ進む条件を確かめます。
フェーズ1:要件整理(シークレットの全体像の把握)
現状と業務への影響を調べたうえで、移行の対象とPoCの範囲を決めます。
- 調査先と対象:保存場所とシークレットの種類を洗い出す作業です。
- 棚卸し表:移行と運用に必要な属性を記録する一覧です。
- 規模と要件:対象数と運用条件の確定です。
- PoC範囲:全件を一度に扱わず、第一段階は代表アプリ1〜2本に絞ります。
保存場所としては、Git、設定ファイル、環境変数、CI/CDを確認します。また、Wiki、チケット、クラウドIAM、運用台帳も対象に含めます。
調査では、固定パスワードやAPIキー、クラウド認証情報を洗い出し、証明書と暗号鍵も加えます。
棚卸し表には、種類、利用アプリ、環境、所有者を記録します。加えて、利用頻度、ローテーション可否、漏えい時の影響も書き込みます。
移行期限と切り戻し方法を記録し、アプリやバッチ、Kubernetes Namespace、CI/CDジョブの数も把握します。
開発者とワークロードの認証方法、RTO・RPO、ログ保存期間も決めておきます。さらに、保管地域と24時間対応の要否も確認します。
フェーズ2:選定(HCP・Enterprise・Communityの比較)
提供形態は、機能一覧だけでなく、障害対応と責任分界の観点で比べます。
- HCP Vault Dedicated:基盤運用、バージョン管理、バックアップの負担を減らしやすい形態です。
- Enterpriseセルフマネージド:自由度は高いものの、サーバーやストレージ、監視、更新、シール復旧を自社または委託先が担います。
- CommunityまたはHCP Development:製品との適合性を確かめる段階で、優先して使える候補です。
HCPを選んでも、自社側に残る作業があります。ネットワーク接続やIdP、ポリシー、アプリ改修、監査ログの利用が該当します。
オンプレミス保管が必須ならEnterpriseが候補です。一方、運用人材が足りず本番を早く始めたいなら、HCPが候補になります。
特に、CommunityやDevelopmentで得た結果を、本番の可用性、監査、サポート要件にそのまま当てはめないよう注意します。
フェーズ3:設計・開発(認証と権限のアプリへの組み込み)
設計から実装までに決める接続、認証、権限、連携の方法は、一覧にして整理します。
- 接続関係:システム間の接続先を定める作業です。
- 認証・権限:利用者とワークロードを認証し、権限を絞る設計です。
- 連携実装:管理権限を分けたうえで、必要なツールと連携させます。
- 資格情報の動作:固定値と動的資格情報の扱いを設計として決めます。
- コード化:設定をコードにし、レビューできる状態にします。
まず、アプリとVault、IdPの接続関係を定義します。KMSまたはHSM、SIEM、バックアップ先とのつながりは、そのあとに定義します。
人にはOIDCやMicrosoft Entra ID、ワークロードにはKubernetesやAWS、Azure、GCP、AppRoleなどを使い分けます。
ACLポリシーで、パス単位の読み書き権限を絞ります。また、部署やテナントはNamespaceで分け、管理者権限を一つに集約しない設計にします。
Vault Agent、Kubernetes InjectorまたはCSI、Terraform、Ansible、GitHub Actionsなどと連携します。
Database Secrets Engineを使う場合は、TTL切れや再接続、失効時のアプリの動きまで作り込みます。
ポリシー、Secrets Engine、認証方式、監視設定は、Terraformなどでコード化します。
フェーズ4:テスト(正常系と異常系を分けた検証)
正常系と、障害時の動作、復旧までを分けてテストします。
- 単体テスト:認証方式、ポリシー、Secrets Engine、TTL、Lease更新、監査ログの確認。
- 結合テスト:アプリ取得、CI/CD払い出し、Kubernetes注入、DB接続、証明書更新、SIEM転送の一連の動作。
- 検証データ:本番の秘密情報を使わず、失敗時に再発行できる値を用意する作業です。
- 異常系と復旧:ノード停止、シール状態、IdP・KMS障害、ネットワーク分断、権限不足、TTL切れ、ローテーション・ログ転送失敗、バックアップ復元を試します。
一時的に取得に失敗したときは、再試行するのか、古い資格情報を安全に使うのか、処理を止めるのかを決めておきます。決めておかないと、Vaultの障害がそのまま業務停止につながります。
フェーズ5:稼働(小さな単位での切り替えと切り戻しの確保)
影響を限定し、確認と切り戻しができる順序で本番稼働させます。
- 影響範囲が小さく、所有者が明確な新規サービスから始めます。
- 開発、ステージング、本番の順で移行を進めます。
- 移行単位ごとに、変更日時、担当者、旧シークレットの無効化時期、監視項目、連絡先、切り戻し手順を記録します。
- 確認期限と廃棄承認者を決めたうえで、認証失敗率、リクエスト数、Lease更新失敗を監視します。
- アプリの再試行回数、監査ログの欠落、レイテンシーも監視します。段階リリースや機能フラグで問題を限定します。
旧資格情報を長く残しておくと、漏えいのリスクが続いてしまいます。
HCPを使う場合でも、アプリ側のエラー監視と切り戻しの判断は、利用企業の責任になります。
フェーズ6:定着(運用手順と利用ルールの定例化)
開発チームの利用標準と定例運用を整えて、役割と手順をはっきりさせます。
- 利用標準:アプリ申請書、Namespace・パスの命名、ポリシーレビュー、TTLの目安、緊急失効、ルートトークンを使わない管理を文書にまとめます。
- 開発支援:アプリのテンプレートやTerraformモジュールを配り、独自実装を減らします。
- 定例運用:アクセスレビュー、不要なシークレット削除、証明書更新、ローテーション失敗、バックアップ復元、DR切替、更新、脆弱性対応、インシデント訓練を扱います。
IIJの事例では、2つのデータセンター間でDRレプリケーションを行い、各サイトに3台構成のVaultクラスターを配置しています。
連携先には、Entra IDやTerraformなどもあります(出典: HashiCorp公式「IIJカスタマーストーリー」、2026年確認)。
IIJの構成は、そのまま採用するのではなく、自社のRTO、拠点、運用体制に合わせて縮小するか拡張します。
HashiCorp Vaultのシステム開発費用と相場の目安
費用は、ライセンスやクラウド利用料と、要件整理・設計・構築の人件費に分けて考えます。アプリ改修・移行や、監視・バックアップ・保守費も含めます。ただし、Vault固有の公開見積もりは案件により異なります。
以下の導入費は、業務システム一般の相場に、認証、HA・DR、移行、アプリ連携を加味した編集部の試算です。予算にするには、公式料金と導入支援費を合算します。
HCP Vault Dedicatedの課金(クラスター時間とクライアント数)
IBMが公開する2026年のPAYG料金をもとに、月730時間、1米ドル150円で単純換算した試算を示します。
- Development Extra Small換算:月730時間・1米ドル150円なら、月約450米ドル、約6.8万円です。
- Standard換算:10クライアントは約2,075米ドル、約31万円。100は約8,637米ドル、約130万円です。
時間単位では、Development Extra Smallが1時間0.61644米ドル、Essentials Smallが1時間1.57799米ドルです(出典: IBM/HashiCorp Pricing、2026年確認)。
Standard Smallの時間料金は1時間1.84299米ドルです。また、EssentialsとStandardには、1クライアントあたり月72.92米ドルが加算されます。
Essentials Smallの基本料は月約1,152米ドル(約17万円)です。10クライアントで使う場合の月の目安は1,881米ドル(約28万円)で、100クライアントまで増やすと8,444米ドル(約127万円)に上がります。
料金は地域、税、契約条件、為替などで変わります。ここでの換算額は予算用で、実際の請求額ではありません。
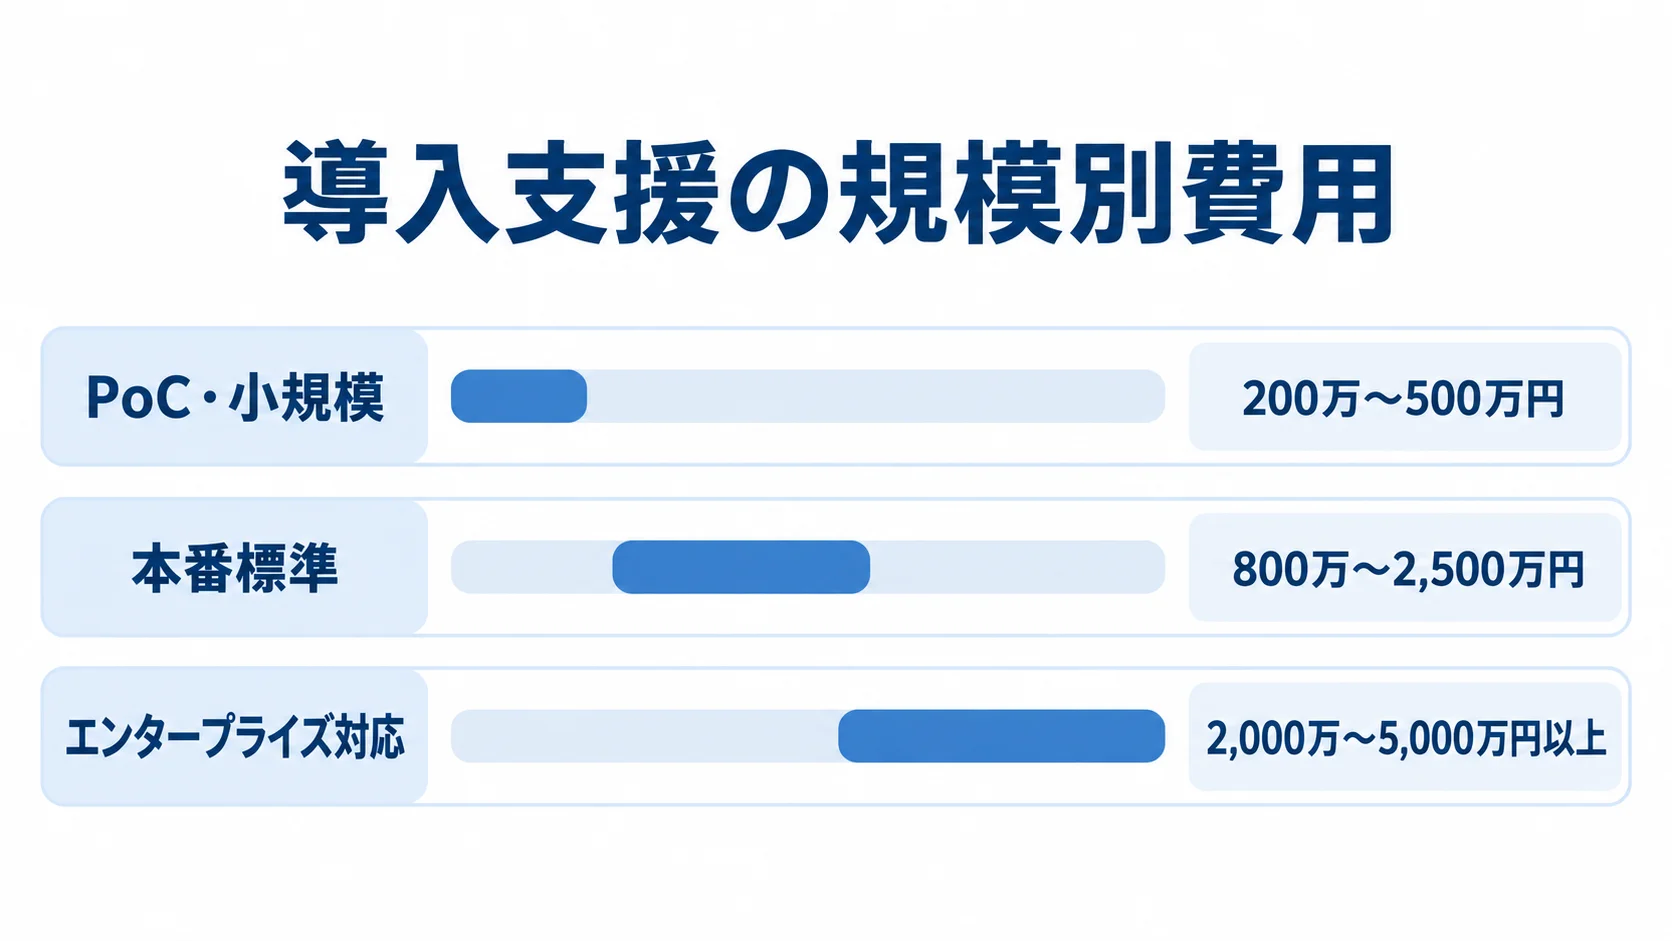
導入支援の費用の目安(PoCは200万〜500万円、本番標準は800万〜2,500万円)
規模ごとに導入範囲と費用・期間を分けて示すので、試算の前提を比べやすくなります。
- PoC・小規模:200万〜500万円、1〜3か月が目安です。
- 本番標準:800万〜2,500万円、3〜9か月が目安になります。
- エンタープライズ対応:要件により2,000万〜5,000万円以上、6〜12か月以上となる可能性があります。
PoCは、単一環境のVault、KV、OIDCまたはAppRole、数本のアプリとCI/CDの連携、基本監査ログを想定した範囲です。一方、本番標準には、3ノードHAやKMS自動アンシール、バックアップ、監視、Entra ID・Kubernetes・DB連携、段階移行が含まれます。
エンタープライズ対応は、複数リージョンまたは2拠点DR、Namespace、動的資格情報、PKI、HSMまたはFIPSを含む場合を指します。数百〜数千のワークロードや24時間保守、教育も含まれる可能性があります。
Vaultの一律価格ではなく、業務システム一般の相場を基にした要件別の概算です。基礎となる相場は、小規模で300万〜1,000万円、中・大規模で1,000万〜5,000万円以上、人月単価は50万〜200万円です(出典: NotebookLM「業務システム全般_16」調査メモ、2026年)。
ランニングコストの内訳(利用料と運用工数)
継続費用は、形態ごとの利用料と保守作業を分けて見積もります。
- Enterpriseセルフマネージド:ライセンス費と基盤・運用費がかかります。
- HCP:基盤運用を減らしやすい一方、クラスター利用料とクライアント課金が続きます。課金対象は利用者に限らず、アプリやCI/CDなどのワークロードも含みます。
- 保守費:業務システム一般では初期構築費の年15〜25%が目安ですが、Vaultの公式価格ではなく、作業範囲で変わります。
- 保守作業:更新や脆弱性対応、ポリシー審査、証明書更新、ログ監査、バックアップ復元、DR訓練、問い合わせ対応の範囲を確認します。
ライセンスに加えて、サーバーやストレージが必要になります。さらに、KMSまたはHSM、ログ保管、監視、バックアップ、ネットワークも必要です。
Enterpriseのライセンスには公開の一律価格がありません。また、更新と障害対応の費用も見込んでおきます。
保守の見積もりでは、作業項目と対応時間を分けて提示してもらいます。
HashiCorp Vaultの見積もりを取る際のポイント
製品名とサーバー台数だけでは、見積もりを比べられません。そのため、対象シークレット、連携アプリ、認証方式を、同じ条件でそろえて提示してもらいます。加えて、可用性と移行方法、運用時間と納品物も、同じ前提で示してもらいます。
見積もりは、初期費用と継続費用を分けて見ます。相見積もりでは、価格を比べる前に前提条件の違いを確かめます。
RFPに書く対象数・認証・可用性・移行条件
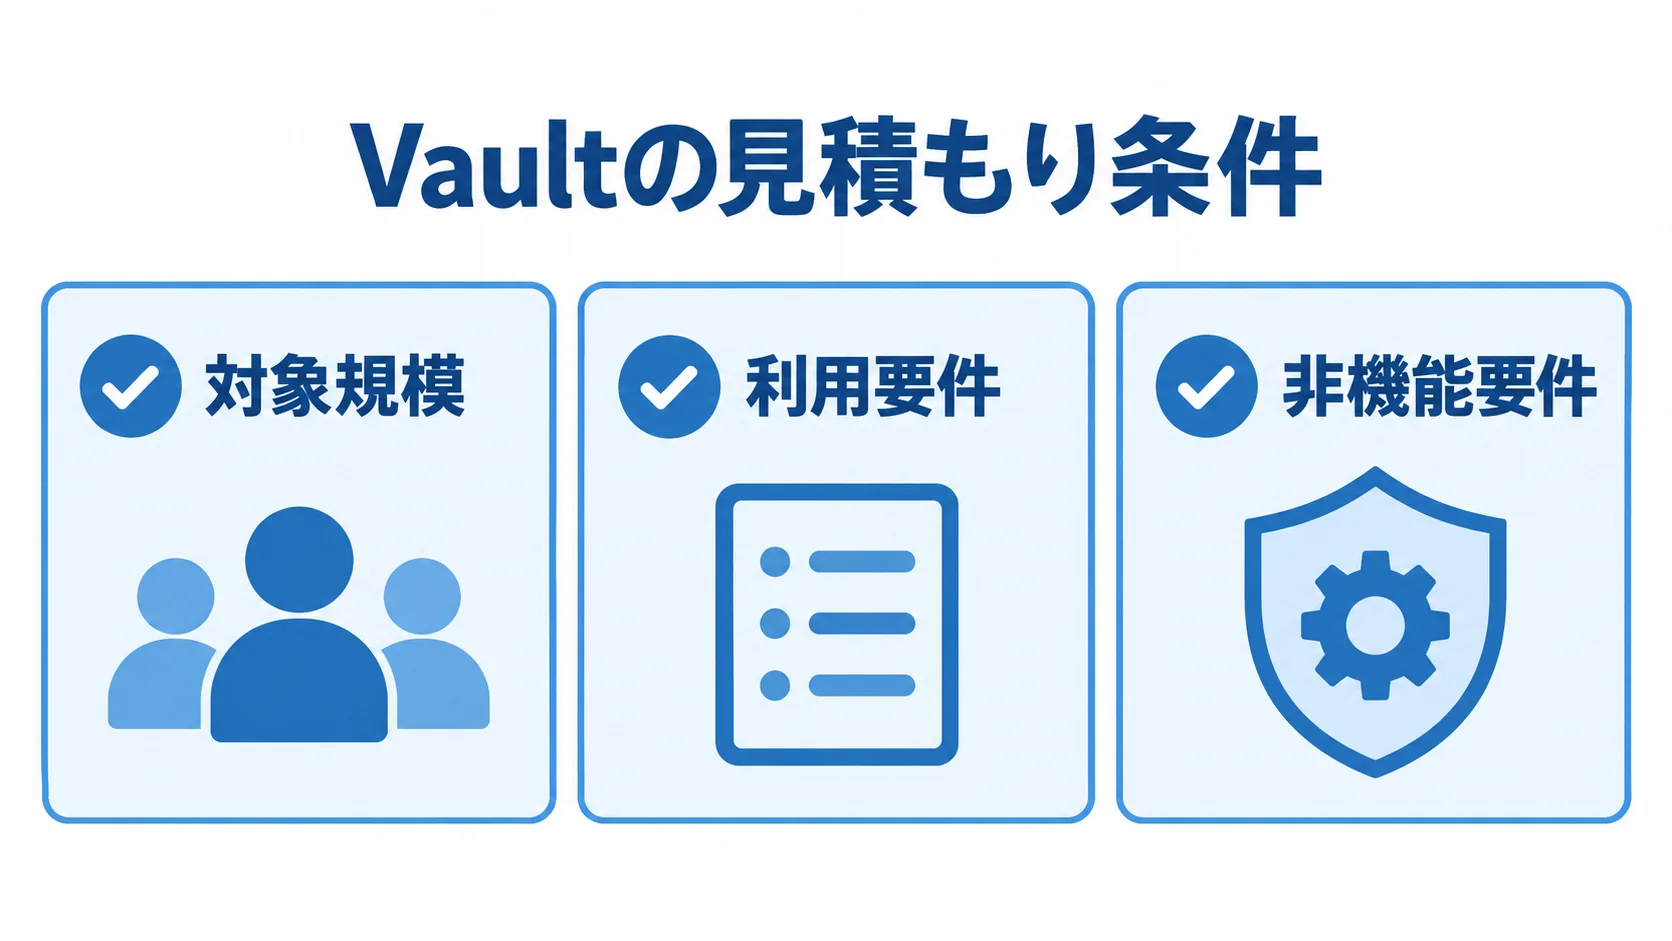
規模、機能、非機能要件をRFPにまとめておけば、見積もり条件の抜けを防げます。
- 対象規模:環境、アプリ、バッチ、CI/CDジョブ、Kubernetesクラスター、月間ワークロードの数。
- 利用要件:利用機能、認証方式、利用者と保存先を示す項目です。
- 非機能要件:可用性、性能、保管、復旧、保守の条件の明記。
利用要件では、シークレット種別、ローテーション頻度、利用者、部署、認証候補を示します。認証候補には、OIDC、Entra ID、LDAP、AWS、Kubernetes、AppRoleがあります。
要件書には、動的DB資格情報、PKI・Transitの利用予定、監査ログの保存先も記載します。
非機能要件では、RTO・RPO、同時アクセス、許容レイテンシーを書きます。さらに、ログ保存期間、バックアップ世代、DR切替時間も記します。KMS・HSM・FIPSの要否、ネットワーク方式、保守時間も書き添えます。
条件が欠けていると、設計変更費や追加ライセンス費が生じやすくなります。
成果物と運用引き継ぎの範囲
納品物と、運用担当者への引き継ぎ範囲を確認します。
- 設計・実装資料:構成と実装内容を記録した資料を含めます。
- 運用資料:テスト計画と結果、監視設計、バックアップ・復元、DR切替、障害対応、教育資料。
- 役割分担:管理者、アプリ、セキュリティ、監査担当者の役割をRACIで整理します。
- 権限と連絡先:ルートトークン・シール解除鍵の保管者、ポリシー・緊急失効の承認者、ログ閲覧者、ベンダー連絡先が一人に集中していないかを確かめます。
設計・実装資料には、構成図と要件定義書、認証方式の一覧を含めます。Namespaceと命名規則、ACLポリシーも、同じ資料に入れます。
確認の対象は、Secrets Engineの設計、TerraformやAnsibleのコード、アプリ連携仕様、移行台帳も含めます。
コードや手順書がなく作業代行だけで契約すると、次にアプリを追加する際に、外部への依存が再び生じます。
複数社比較でのVault以外の連携実績
製品の知識だけでなく、既存環境との連携や導入後の対応力も比べます。
- 連携実績:自社の既存環境に接続した経験を確かめます。
- 契約範囲:製品販売会社と、アプリ改修・移行・運用設計を担うSI会社の役割分担。
- 提案条件:PoC対象・合格基準、段階移行単位、並行稼働、切り戻し、脆弱性対応時間、更新方針、24時間対応を比べます。
提案する会社が、HCPとEnterpriseのどちらを扱えるかも確認します。
Kubernetes、Terraform、CI/CDとの連携実績を確かめます。Entra ID、データベース、KMS・HSM、SIEMとの実績も見ておきます。
Vault 2.xでは、SPIFFE JWT-SVIDやSecret Sync、AWS KMSのマルチリージョンキーなどが追加されました。さらに、AIエージェント向けの機能なども加わっています(出典: HashiCorp公式「Vault 2.x release notes」、2026年確認)。
新機能を採用するなら、対応バージョン、EnterpriseまたはHCPの対象ティア、運用スキル、将来の移行への影響を、提案書で確認します。
HashiCorp Vaultのシステム開発でよくある質問
判断は、製品機能だけでなく、運用体制と移行リスクも含めて行います。
HashiCorp Vaultの導入は何から始めればよいですか?
まず、Git、設定ファイル、環境変数、CI/CD、クラウドIAMからシークレットを棚卸しし、利用アプリと所有者を一覧にします。そのうえで、代表アプリ1〜2本でPoCを行います。
認証、ポリシー、取得、TTL切れ、監査ログ、障害時の挙動を検証すると、本番要件を具体化できます。
HCP Vault DedicatedとEnterpriseはどちらが向いていますか?
基盤の監視やアップグレード、バックアップの負担を減らし、早く本番利用を始めたい企業には、HCP Vault Dedicatedが向いています。
一方、オンプレミス保管や専有ネットワークを優先する企業には、Enterpriseセルフマネージドが候補になります。HSMやFIPS、独自DR、細かな統制を重視する場合も、同じ形態が候補になります。
比べる際は、価格だけでなく、必要な統制と自社が担える運用責任を見ます。
既存システムを止めずにVaultへ移行できますか?
段階移行と並行稼働を設計すれば、停止時間を抑えて移行できます。
- 新規サービスまたは影響範囲の小さいアプリから始めます。
- 開発、ステージング、本番へ順に広げます。
- 移行単位ごとに、切り戻し手順と旧資格情報の無効化時期を決めておきます。
資格情報を固定値で持つアプリは、改修が必要になります。
停止時間は対象ごとに見積もり、切り替え条件もあわせて考えます。
Vaultを導入すれば法令や監査に対応できますか?
Vaultの機能と、組織側で整える管理策は、分けて考えます。
- Vaultが支援する機能:認証、アクセス制御、暗号化、資格情報の期限管理、監査ログ。
- 組織側の運用:個人情報保護法、PCI DSS、ISMSなどに関わるアクセスレビューや職務分掌、ログ保管、委託先管理、教育、インシデント対応の証跡を整えます。
法令や認証規格への対応は、Vaultだけでは完了しません。そのため、管理策をVaultの設定と社内運用に反映する必要があります。
HashiCorp Vaultのシステム開発の進め方まとめ
Vaultの開発は、要件整理から定着までの6段階で進みます。そのうえで、既存シークレット、認証、TTL切れ・障害時の挙動、監査ログ、復元、権限レビューは、初期の段階から扱います。
最初に行う代表アプリのPoCとシークレット棚卸し
全社の固定認証情報を一度に移行するのではなく、まず代表アプリで認証、最小権限、ローテーション、監査、異常系を確かめます。
PoCの合格基準と本番移行の切り戻し条件も先に決め、製品選定と見積もりの前提をそろえます。
見積もりの導入費・利用料・運用費の内訳
HCPのクラスター時間やクライアント料金、Enterpriseライセンス、導入工数は、分けて見ます。さらに、アプリ改修・移行や監視・保守も比べます。運用担当者、成果物、障害時の責任分界も確かめます。
▼全体ガイドの記事
・HashiCorp Vaultのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。