
IDaaS開発会社は、既存システムとの連携、認証・端末制御の範囲、導入後の運用体制の3つで比べると、自社の業務に合う会社を選びやすくなります。
パートナー選びの重要性、6社の特徴、発注前に確認したい事項の順に見ていきます。全体像はIDaaS開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
IDaaS開発のパートナー選びが重要な理由
IDaaSは、利用者のIDや属性の正本を持ち、権限をいつ付与・削除するかを決める基盤です。そのため、ログイン画面をまとめる製品とは違い、会社全体の業務プロセスにも関わります。
適切なパートナー選定が成否を分ける理由
SSOやMFAだけであれば、既製のIDaaSを契約して短期間で始められることもあります。
一方で、実際の導入では人事情報をADやMicrosoft Entra IDと同期し、未対応の業務システムも接続します。この連携を製品設定だけの問題として扱うと、アカウントの二重管理や退職者の停止漏れが残ります。
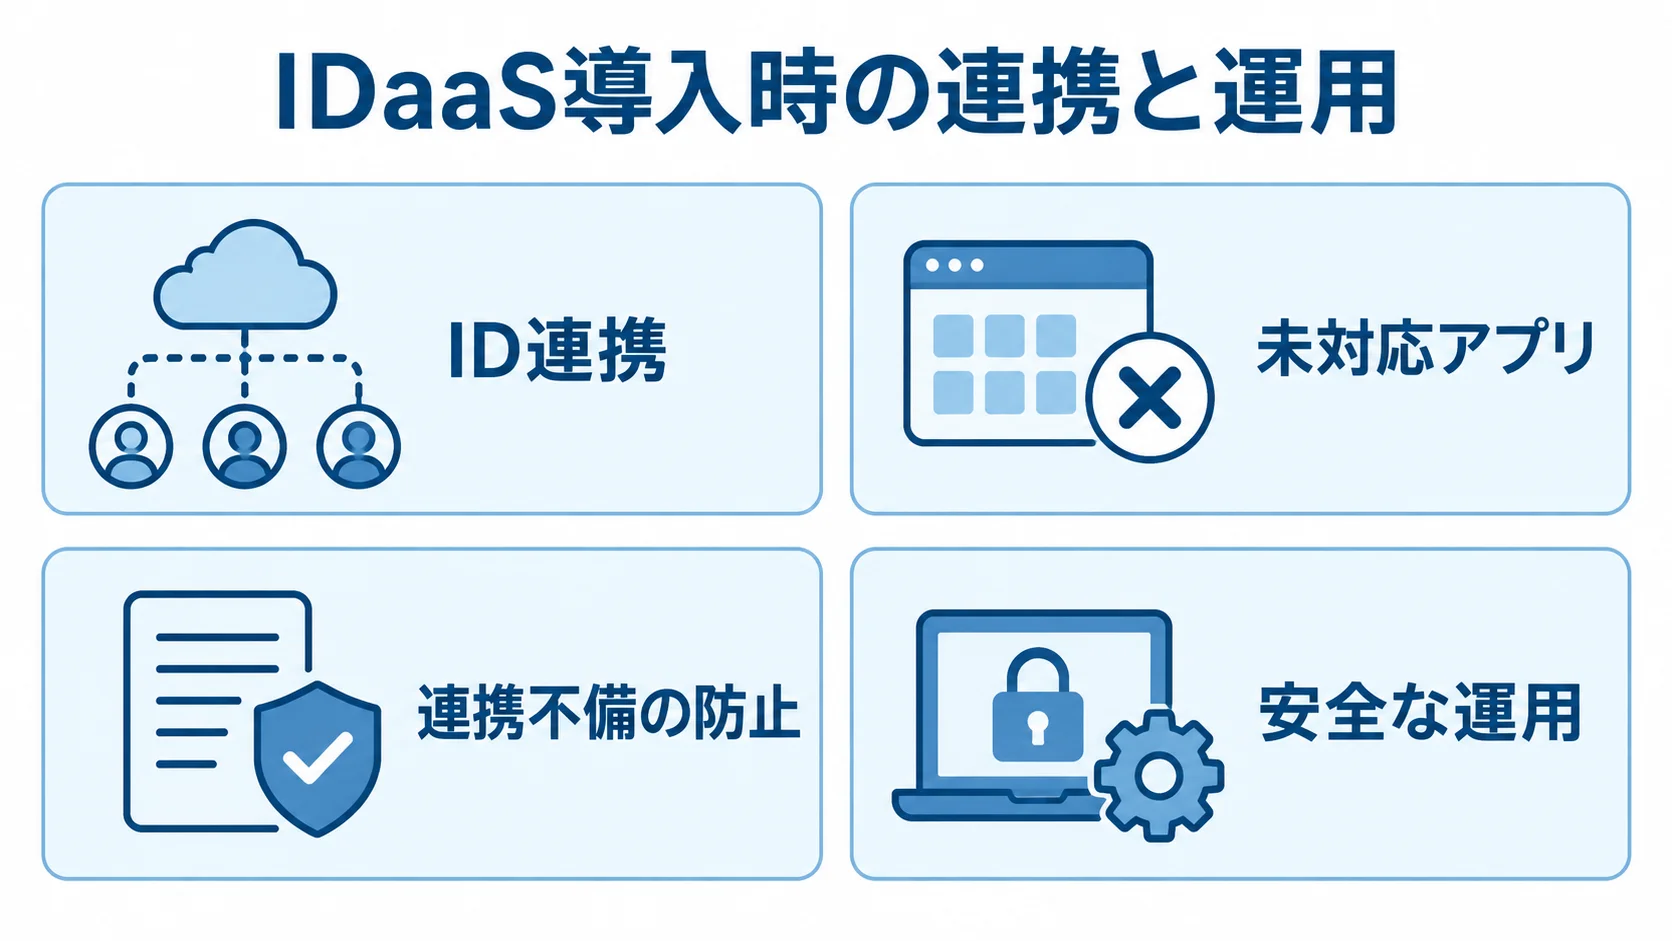
導入時は、製品設定に加えて、次の連携と運用を設計します。
- ID連携:人事の入社・異動・退職情報をADやMicrosoft Entra IDに同期
- 未対応アプリ:SAML・OpenID Connect・SCIM非対応の業務システムの接続
- 連携不備の防止:設定だけで済ませると残る二重管理や停止漏れ
- 安全な運用:管理者アカウントの侵害やサービス停止への備えを設計
認証を複数の業務システムで共用するため、障害時の影響範囲を踏まえた対策が欠かせません。MFAと緊急用アカウントの設定、バックアップや障害時の直接ログインの手順、ログ監視などを設計します。
契約終了時のデータ返却まで設計できる会社を選ぶことで、導入効果を安全に定着させることにつながります。
発注前に確認すべきポイント
見積もりと契約の前提として、利用範囲と担当範囲を先に整理しておきます。
- 利用者:従業員に限るか、派遣社員・業務委託先・取引先も含めるかの範囲
- 連携・制御:対象アプリ、認証方式、AD・LDAP・人事連携、MFA、端末制御、ログ期間、管理者権限を一覧にする
- 退職処理:退職情報の受領後、何分以内にどのシステムのアカウントを停止するかの取り決め
- 事業者:製品ベンダーとSIerのどちらか、または両方か
- 責任分界:契約先と要件定義・連携開発・ヘルプデスク・障害時の一次窓口が分かれる場合の、RFPと契約書への明記
株式会社ripla|コンサルから開発まで一気通貫で支援
株式会社riplaは、コンサルティングから開発まで一気通貫で支援します。IT事業会社として社内DXを進めてきた経験を活かし、ビジネスで成果を出すことと、システムを定着させることの両方を支えます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築と導入の実績があります。そのうえで、業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
riplaは製品を先に決めず、業務上の課題から認証基盤を考えます。SaaSのSSOで解決できる範囲を整理し、既存のADや人事マスタとの連携、社内Webシステムや権限管理の連携範囲も明らかにできます。
ログイン回数を減らすことに加えて、入社・異動・退職に伴う運用も自動化したい企業に向いています。
得意領域・実績
基幹業務を理解してシステムを構築・導入してきた経験を活かし、認証基盤を業務システム全体の改善につなげたい企業に適しています。
IDaaSの設定だけでなく、現状調査から要件定義、連携方式の選定までを一つの相談先にまとめたい場合に、比較候補になります。段階導入や利用部門への定着支援までを、同じ相談先で扱えます。
見積時に確認したい質問
見積もりの段階では、利用製品に加えて、人事システムをIDの正本として使えるかを尋ねます。あわせて、退職処理をどのログで確認するかも聞いておきます。
標準連携と追加開発の境界や、導入後の運用担当者も確認します。業務フローに沿って提案を受けると、ライセンス費用だけでは見えない導入・運用コストを比べやすくなります。
Microsoft(日本マイクロソフト株式会社)|Microsoft 365・AD環境との統合
Microsoft Entra IDは、Microsoftが提供するクラウド型のID・アクセス管理サービスです。
Microsoft 365やAzure、Windowsを使う企業は、既存のアカウント基盤を活かしやすい候補です。オンプレミスのActive Directoryを使う企業も、既存の基盤を活かせる場合があります。
特徴と強み
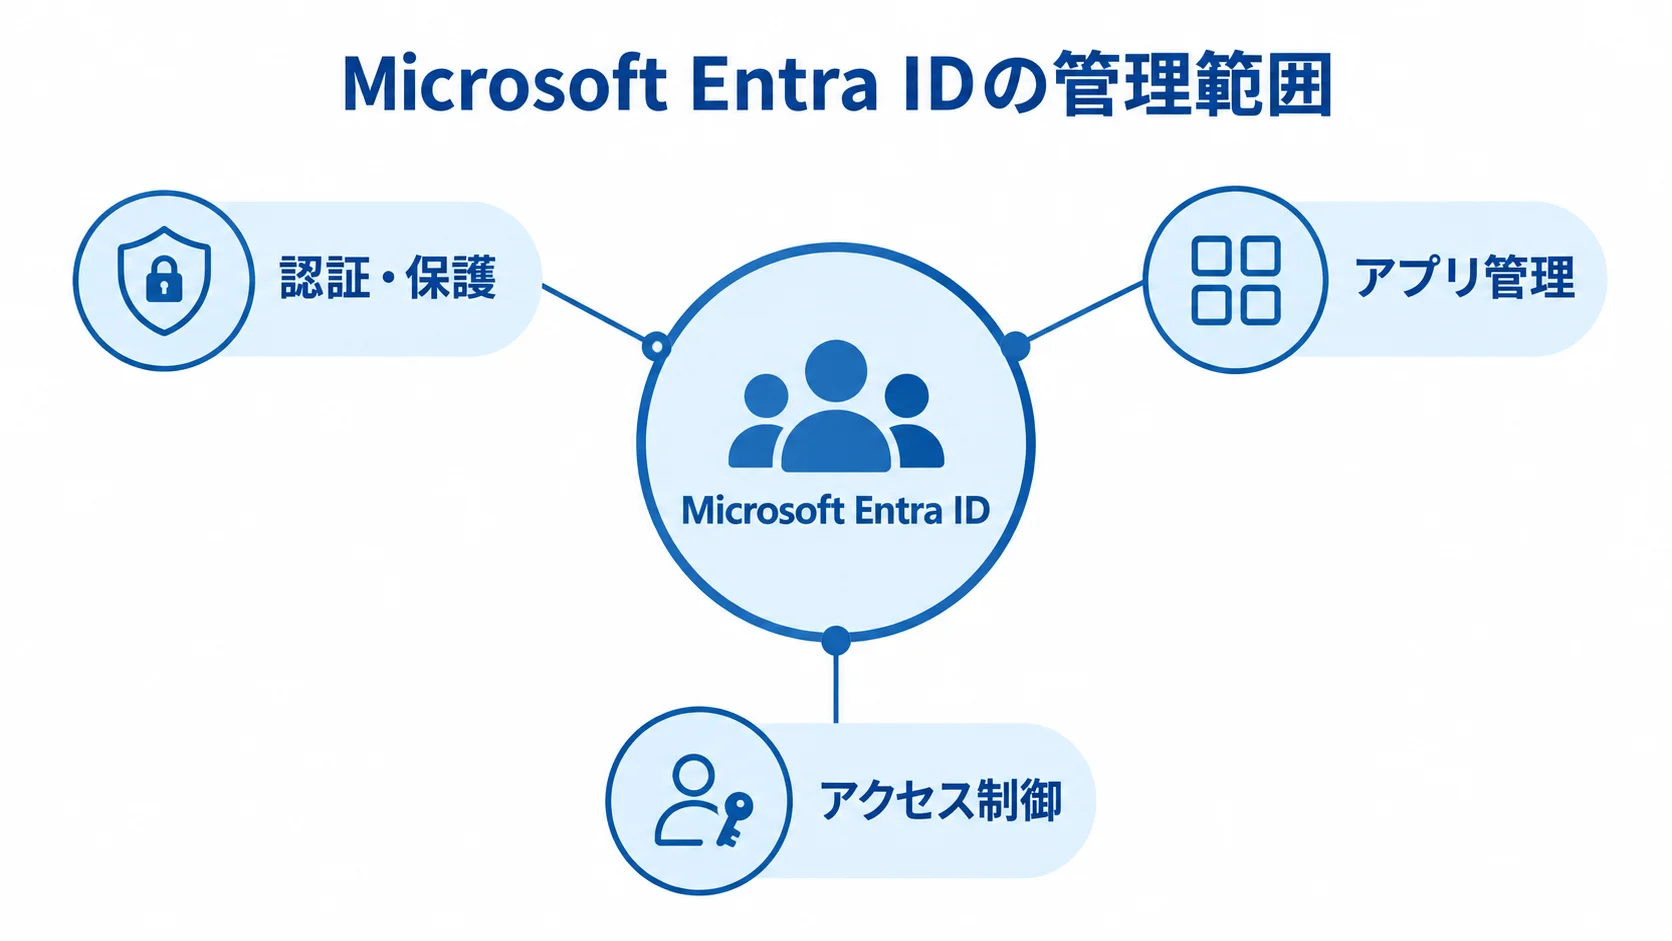
認証の入口からアプリの管理、アクセスの判断まで、Microsoft Entra IDは一つの基盤で受け持てます。
- 認証・保護:SSO、MFA、パスワードレス認証、条件付きアクセス、イベントログ、ID保護をまとめて設計
- アプリ管理:クラウドとオンプレミス双方のアプリを一元管理
- アクセス制御:利用場所・端末・リスクに応じた、追加認証やアクセス拒否の判断
Microsoft 365を中心に、セキュリティや端末管理も統合するなら、IDaaS単体の比較に加えて、Microsoft 365の契約プランまで評価します。
得意領域・料金と注意点
Microsoft Entra ID P1は1ユーザーあたり月額1,049円相当、P2は月額1,499円相当です。いずれも年払い・税別で、2026年8月確認の価格です(出典: Microsoft「Microsoft Entra ID」料金ページ、2026年)。
P1とP2では含まれる機能が異なり、Microsoft 365の契約範囲によっても扱いが変わります。
- P1:SSO、MFA、パスワードレス認証、条件付きアクセスなどを含む
- P2:リスクベースのアクセス制御やPrivileged Identity Managementなどが追加
- 契約範囲:Microsoft 365に機能が含まれる場合と、追加購入が必要な場合
- 個別連携:日本固有のSaaS、古いWeb、人事・権限連携では、導入会社の設計力の確認
- 製品比較:Microsoft環境が標準化されていない場合は、他社製品との比較
HENNGE株式会社|国内SaaSのSSOとアクセス管理の強み
HENNGE株式会社は、クラウドセキュリティサービス「HENNGE One」を提供しています。Identity Editionでは、従業員向けSSOやMFA、ユーザーコンソールに加えて、プロビジョニング、AD連携、ログ確認も扱います。国内企業が使うSaaSをまとめて管理したい場合に、比較候補になります。
特徴と強み
HENNGE Oneは、SAML 2.0とOpenID ConnectによるSSOに対応します。認証では、IPアドレスや入場証、ワンタイムパスワード、デバイス証明書などを組み合わせて使えます。
ユーザープロビジョニングでは、Microsoft EntraやGoogle Workspaceとの連携にも対応します。
既存のディレクトリを活かしながら、SaaSの認証を段階的に統合できます。社内外や端末ごとにアクセス条件を分けたい企業に向いています。
得意領域・料金と実績
公式料金では、HENNGE One Identity EditionのIdPが月額300円から、IdP Proが月額500円からです。
料金は、機能・契約ID数・オプションによって変わるため、AD連携、API、デバイス証明書、サポート範囲を含めて見積もります(出典: HENNGE「価格とプラン」、2026年)。
HENNGEによると、日本ハム株式会社は100を超えるシステムをSSO化し、問い合わせを10分の1に削減しました(出典: HENNGE One「ニッポンハムグループに見る守り×攻めのIT戦略」、2026年確認)。
ただし、事例の数値が自社でも同じ効果になるとは限りません。各社を比べる際は、次の点を導入前に確認します。
- 参考範囲:大規模なSaaS利用を整理する事例として参照
- 導入前の計測:対象アプリ数、問い合わせ件数、退職処理の時間
GMOグローバルサイン株式会社|SSOとSaaS管理を一体化
GMOグローバルサイン株式会社は、SSO・IDaaSサービス「GMOトラスト・ログイン」を提供しています。複数のSaaSや業務アプリ、社内システムのIDを一元管理できます。
認証に加えて、アプリやメンバーの台帳、利用状況、コスト管理まで見渡したい企業に適した候補です。
特徴と強み
基本プランでは、SAML、フォームベース、Basic認証によるSSOに対応します。加えて、AD、Microsoft 365、Google Workspaceとの連携やIDプロビジョニングも利用できます。
FIDO2のパスキー、プッシュ通知、端末制限、IPアドレス制限も利用できます。一方、SSOプロ+SaaS管理では、SaaS台帳、予約タスク、シャドーIT対策、コスト分析なども対象です。
得意領域・料金と注意点
公式サイトの表示価格は、SSOプロが1ユーザーあたり月額300円です。また、SSOプロ+SaaS管理も1ユーザーあたり月額500円です。
いずれも税別の12か月契約で、ユーザー数は30名以上です(出典: GMOトラスト・ログイン「料金・機能」、2026年確認)。100人で単純計算すると、月額3万円または5万円です。
公式サイトは12,000社以上の導入実績を掲げています(出典: GMOトラスト・ログイン公式サイト、2026年確認)。ただし、導入社数は、自社と同じ業種・規模・認証方式での成功を保証するものではありません。
見積もりでは、導入規模とSaaS管理の目的に応じて、次の点を確認します。
- 追加費用:初期設定、連携、運用設計、オプションを別途確認
- 利用規模:30名程度か、グループ会社を含む数千名か、SaaSの利用状況を見える化する必要があるか
株式会社インターナショナルシステムリサーチ|端末制御と国産運用を重視
株式会社インターナショナルシステムリサーチは、国産IDaaS「CloudGate UNO」を提供しています。SSOやアクセス制限、MFAに加えて、ID管理とパスワードレス認証を導入したい企業にとって候補になります。
国内の運用体制や端末証明書を重視する企業は、比較しやすい選択肢です。
特徴と強み
CloudGate UNOは、パスキー(FIDO2)によるパスワードレス認証と、証明書による端末制限を提供します。加えて、Active Directory連携とアクセス制御にも対応します。
公式情報によると、2008年のサービス開始から15年以上の運用ノウハウがあり、2024年の稼働率は定期メンテナンス等を除いて99.99%以上と説明されています(出典: CloudGate UNO公式サイト、2026年確認)。
得意領域・料金と注意点
料金は、Standard Plusが1ユーザーあたり月額400円です。Enterprise Plusは1ユーザーあたり月額500円、Smart Packは1ユーザーあたり月額600円です(出典: CloudGate UNO「料金プラン」、2026年確認)。
3プランの機能の違いと、自社の運用環境に合うかを確認します。
- Standard Plus:SSOとアクセス制御
- Enterprise Plus:Active Directory連携を含むID管理
- Smart Pack:ユーザーごとのデバイス証明書
- 国内運用:国内データセンター、専任サポート、金融系の実績を重視する企業向け。Google Workspace中心の企業も候補に入ります
- 海外運用:海外拠点の認証規制やグローバルなIDライフサイクルを重視するなら、Microsoftや海外製品も検証
初期費用は別途かかるため、AD連携や端末証明書の枚数も含めて見積もります。
株式会社インターネットイニシアティブ(IIJ)|ネットワークとID管理を一体運用
株式会社インターネットイニシアティブ(IIJ)は、クラウド型のID管理・認証管理サービス「IIJ IDサービス」を提供しています。
ネットワーク、クラウド、セキュリティを含む既存インフラと一体で、IDaaSを検討できます。複数拠点やハイブリッド環境を安定して運用したい企業に適しています。
特徴と強み
IIJ IDサービスは、SAML 2.0とOpenID Connect 1.0に準拠したサービスへのSSOに対応します。
IPアドレスなどに基づくアクセス制御や、FIDO2・デバイス証明書・ワンタイムパスワードによるMFAも利用できます。
ADとの自動同期、統合Windows認証、Microsoft 365のID・ライセンス連携も対象です。AD中心に業務システムのアカウントを管理している企業であれば、運用の姿を具体的に描きやすくなります。
得意領域・料金と実績
公式サイトでは、SSO連携プランが1IDあたり月額105円、SSO連携とMFAのプランが1IDあたり月額210円です。
1ユーザーから利用でき、最低利用期間はなく、SSO接続数による追加費用もないと説明されています(出典: IIJ「クラウド型のID管理・認証管理サービス」、2026年確認)。
100人なら単純計算で月額1万500円または2万1,000円です。ただし、統合Windows認証などのオプションや導入支援費は別途確認します。
運用実績や導入事例からは、体制や責任範囲も確認できます。
- 導入実績:導入社数5,000社以上(出典: IIJ「IIJ IDサービス」、2026年確認)
- 運用体制:国内東西の複数のデータセンターで、ネットワークからアプリまでを一元運用
- 導入事例:清水建設の全社向け認証管理基盤に採用。大規模導入では運用監視と障害対応の範囲を確認
IDaaS開発のパートナーの選び方
パートナーは、既存環境と導入後の運用まで含めて比べ、自社の課題に合う会社を選びます。なお、6社は同じ種類の会社ではありません。
riplaのように業務要件からシステム全体を設計する会社、IDaaS製品を提供する会社、ネットワークや運用まで請け負う会社があります。そのため、まずは自社の課題に合う比較軸を決めます。
実績と経験の確認方法
導入社数や知名度だけでなく、自社に近い利用者数、アプリ数、業種、拠点数の事例を確認します。さらに、導入前の課題や対象人数・アプリ数、退職者の停止や問い合わせの変化についても尋ねます。
導入後に運用を担う人も、あわせて確認します。公開事例がない場合は、匿名で同規模案件の工程と役割分担を示してもらいます。
技術力と専門性の評価
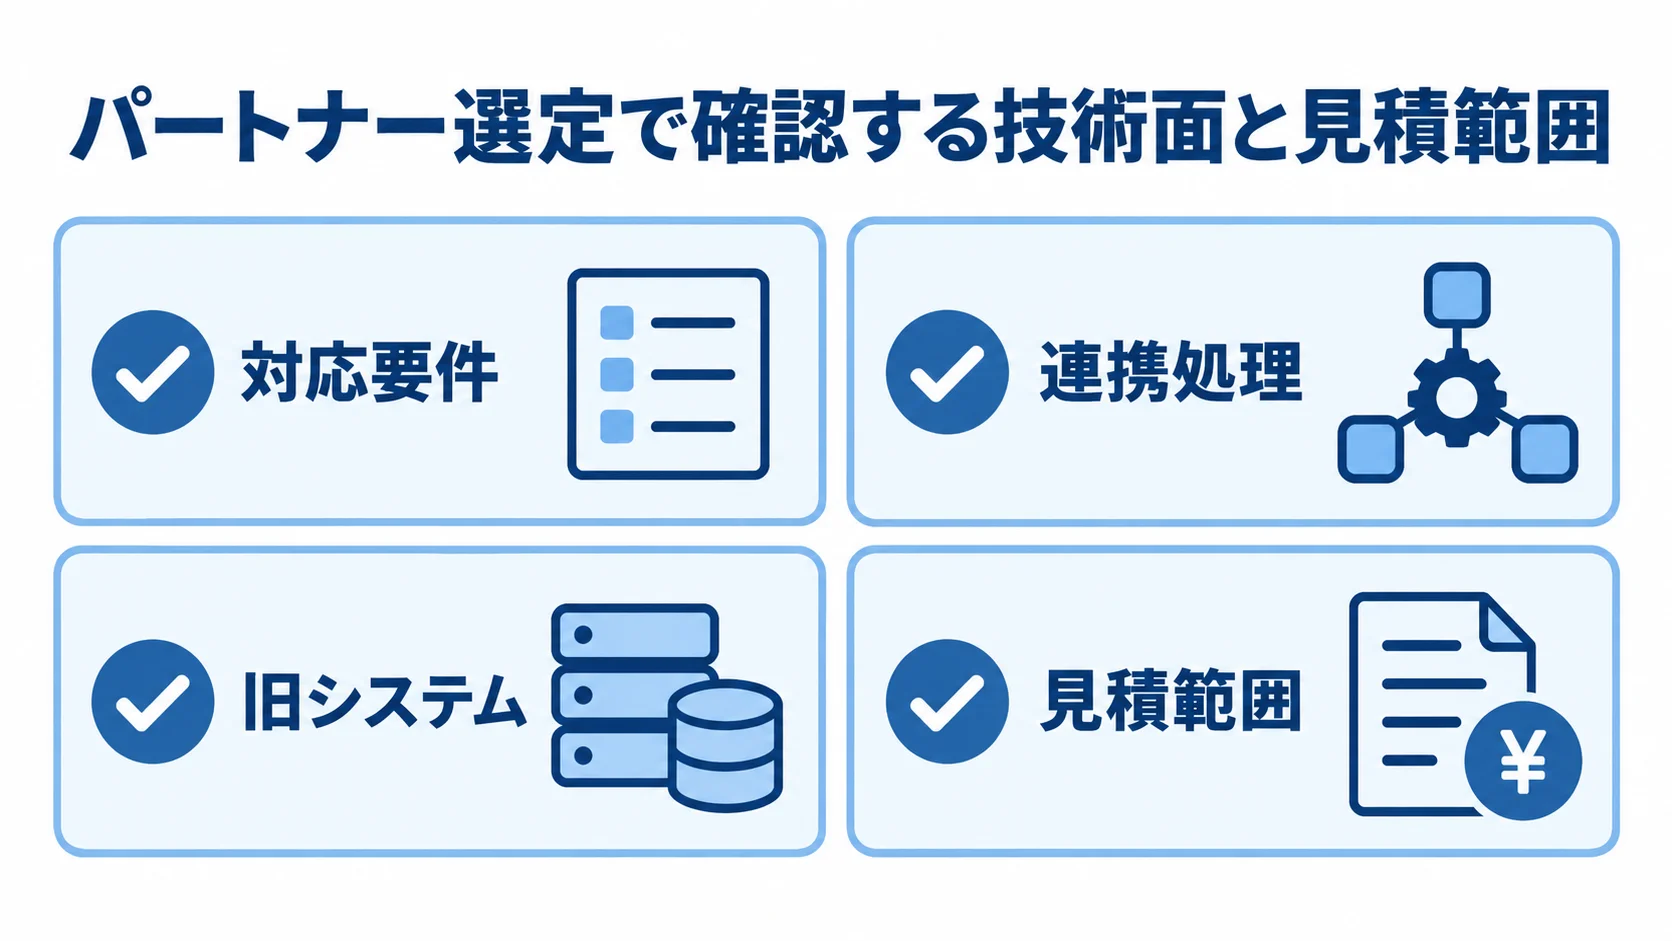
技術面では、RFPと見積書で次の点を確認します。
- 対応要件:SAML、OpenID Connect、OAuth、SCIM、AD・LDAP、人事API、端末証明書、FIDO2、ログ出力
- 連携処理:属性対応、グループ・権限同期、失敗時の再実行、退職者停止、管理者の緊急アクセス
- 旧システム:SAML・OIDC非対応時のプロキシ型認証、改修、別ゲートウェイ
- 見積範囲:標準機能と追加開発の切り分け、保守費と将来の更新対応の比較
プロジェクト管理体制の確認
導入期間は、利用者数が増え、連携先が広がるほど長くなります。規模ごとの目安を、利用者数と連携範囲で比べて示します。
- 30〜100人・SaaS 3〜5個の小規模構成:1〜2か月
- 100〜500人・ADや人事連携を含む構成:2〜4か月
- 500人超・社内Web、多拠点、複数法人を扱う構成:4〜9か月
この期間は、公開ライセンス価格と一般的な連携工数から算出した編集部の推定です。アプリの仕様、データ移行、切替方式、休日作業によって変わります。
見積書では、工程ごとの内訳を出してもらいます。特に要件定義、連携開発、移行は、別々に見られると比べやすくなります。
残りの工程は、現状調査、設計、パイロット、テスト、教育、運用引き継ぎを、この順で示してもらいます。
PoCは、代表ユーザー20〜50人と、重要度の異なる3〜5アプリで行います。通常ログインに加えて、認証失敗、ロックアウト、IdP停止、緊急用アカウント、退職処理を試せる体制が望ましいです。
よくある質問(FAQ)
IDaaSの選定では、料金やSSO対応アプリ数だけでは判断しにくい疑問が出てきます。導入前に特に確認しておきたい3つの疑問を取り上げます。
IDaaSは製品ベンダーと開発会社のどちらに相談すべきですか?
既存SaaSへのSSOやMFAを早く始めたい場合は、製品ベンダーが向いています。業務要件の整理や複数システムの連携、運用設計まで任せたい場合は、開発会社やSIerが候補になります。
複雑な案件では、製品ベンダーと導入支援会社を組み合わせる方法もあります。その場合は、製品と業務システムの責任を分けて契約します。
IDaaSの導入費用はいくらかかりますか?
公開料金のあるサービスでは、ライセンスだけであれば、1ユーザーあたり月額数百円から1,000円台が目安です。
30〜100人、SaaS 3〜5個の小規模構成では、導入・連携費を含めて30万〜150万円、期間1〜2か月程度が編集部推定の目安です。
既存AD、人事連携、レガシーシステム、休日切替、運用代行が加わると、費用は大きく変わります。そのため、ライセンス・初期設定・開発・運用を分けた見積もりを取ります。
IDaaSを導入すればセキュリティは十分ですか?
安全を保つには、IDaaSの導入に加えて、運用側の対策も欠かせません。
認証を一か所に集めると、管理者の侵害やIdP障害の影響も大きくなるため、次の対策を定めておきます。
- 管理者保護:管理者アカウントへのMFA設定と、権限の最小化
- 緊急対応:緊急用アカウントの用意
- 記録と復旧:ログの監視とバックアップ
- 障害時の継続:IdP障害時の代替手順の整備
NIST SP 800-63-4は、デジタルアイデンティティ要件を整理した指針です。本人確認、認証器、認証プロトコル、フェデレーションなどを扱い、2025年8月1日に公開されています(出典: NIST SP 800-63-4、2025年)。
自社の業種や個人情報の扱いに応じて、法務や監査の要件と合わせて確認します。
まとめ
IDaaS開発会社を選ぶ際は、SSOやMFAだけでなく、ほかの項目も比べます。特に、IDの正本と入社・異動・退職の管理は、先に確かめておきたい点です。
そのほか、次の5項目も見ておきます。
- AD・人事連携:ADや人事情報との同期
- レガシー対応:SAML・OIDC非対応のシステムへの接続
- ログ:ログの確認範囲と保存期間
- 障害時の代替策:IdP停止時の代替手順と緊急用アカウント
- 運用体制:導入後の運用担当者と引き継ぎ
riplaは、業務要件の整理から相談したい企業に向いています。Microsoftは、Microsoft 365やAD中心の企業に合った候補です。HENNGEは、国内SaaSを統合したい企業の比較候補になります。
6社を選ぶときの結論
GMOトラスト・ログインは、SSOとSaaS管理を重視する企業にとって比べやすい選択肢です。一方、CloudGate UNOは、端末制御や国産運用を重視する企業に合います。
IIJは、ネットワークや既存インフラとの一体運用を重視する企業が検討しやすいサービスです。
料金は、公開価格だけでなく、初期費用、連携開発、運用、最低契約数、オプションを含めた3年TCOで比べます。
最初の相談で準備する資料
相談の際は、利用者区分と人数を先に整理しておくと、提案を同じ条件で比べやすくなります。
残りの資料は、次の3点を一覧にしておきます。
- SaaS・社内システムの一覧:利用中のSaaSと社内システムを書き出したもの
- 認証方式:SSOやMFAなど、想定する認証の方法
- AD・人事システムの構成:ADと人事システムの連携の形
入社・異動・退職の手順、必要なMFA、ログ保存期間、障害時の業務継続条件も整理しておきます。これらを揃えると、製品ベンダーと開発会社を同じ条件で比べられ、標準機能と追加開発の範囲も明確になります。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。