
IDaaSは、利用者の本人確認とアクセス制御をクラウドで提供し、IDと権限の一元管理に役立ちます。
導入では、管理する利用者と連携先、必要な自動化を整理してから方式を選び、段階的に進めることが大切です。
▼関連記事一覧
・IDaaS開発の進め方/やり方/流れや方法/手法/工程/手順
・IDaaS開発でおすすめの開発会社/ベンダー6選と選び方
・IDaaS開発の見積相場や費用/コスト/値段について
・IDaaS開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
IDaaSの定義
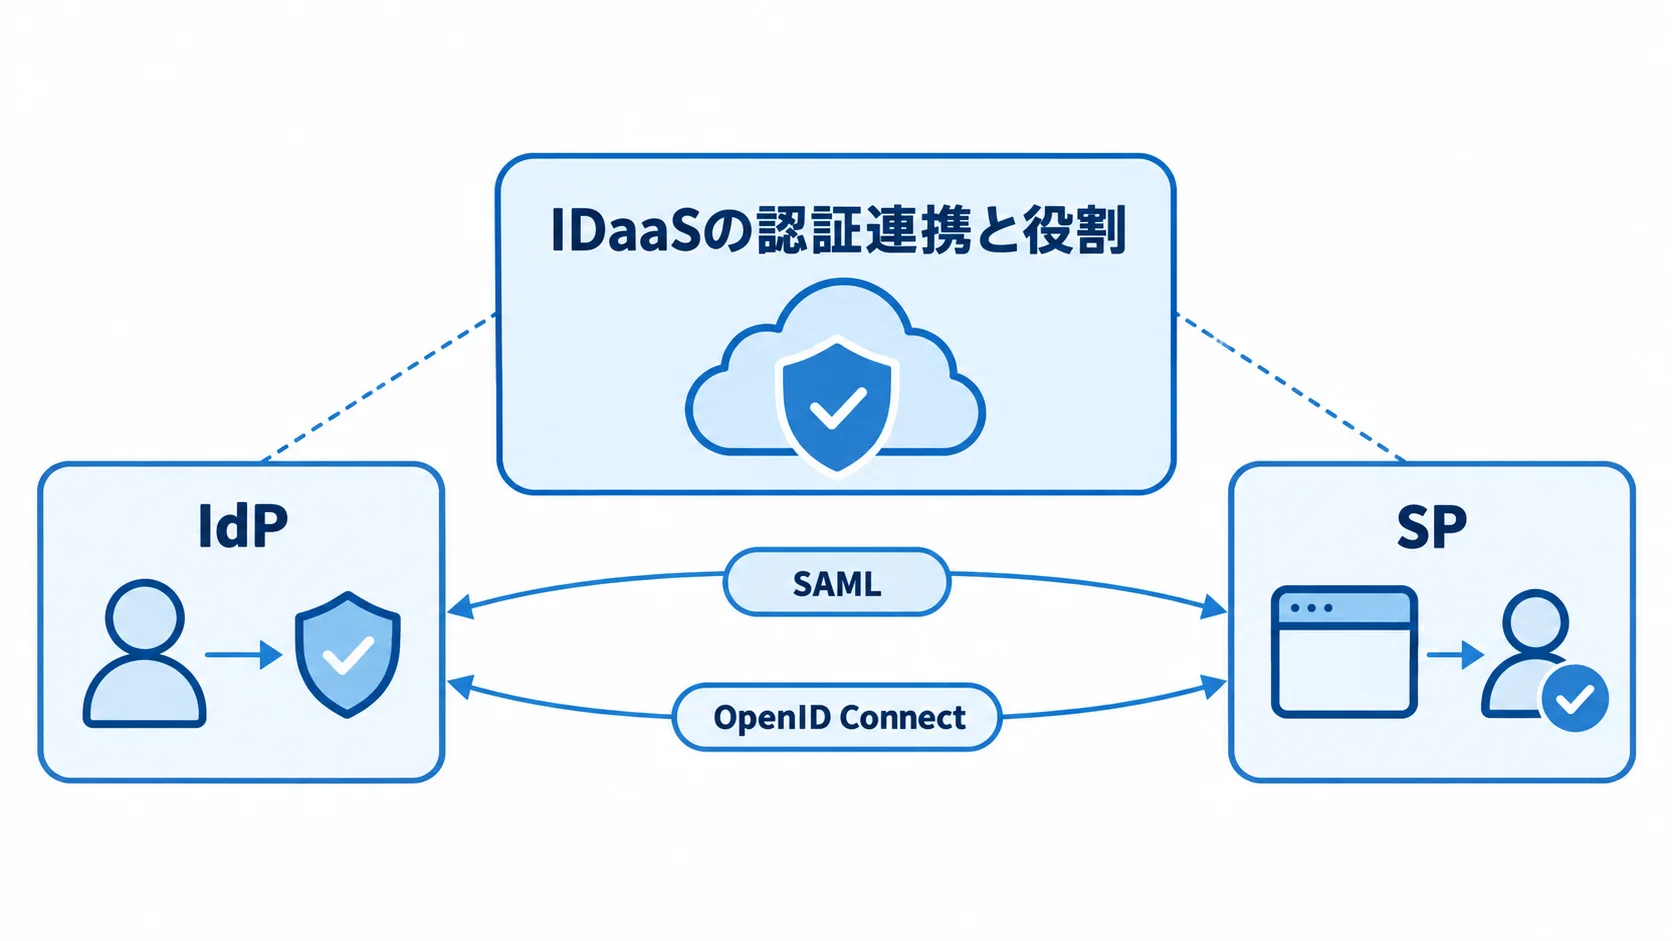
IDaaSは、Identity as a Serviceの略称で、利用者の本人確認とシステムへのアクセス制御をクラウドサービスとして提供します。利用者は一度認証すると、許可された複数の業務システムを切り替えて使えます。管理者は、ID、認証方法、権限、利用ログを一つの運用ルールで管理しやすくなります。
IdPとSPの連携による認証の引き継ぎ
IDaaSの中心にあるのが、IdP(Identity Provider)です。IdPは利用者のIDを確認し、利用できるアプリケーションや権限を判断します。
業務サービスを提供する側は、SP(Service Provider)と呼ばれます。SPは、IdPから受け取った認証結果を使ってログインを許可します。
IdPとSPは、SAMLやOpenID Connectなどの標準プロトコルで連携します。アプリごとにパスワードを持つ構成と比べると、認証ポリシーを統一できます。
IAMやCIAMとの対象と目的の違い
IAMは、IDとアクセス権限を管理する考え方や仕組みの総称です。IDaaSは、そのIAMの機能をクラウドで提供します。IDaaSが対象とする利用者は、社内と社外で目的が大きく異なります。次の二つを比べると違いが分かります。
- 従業員向けIDaaS:人事情報、雇用状態、社内権限、監査ログが重視される領域です。
- CIAM:顧客や会員など社外向けの認証基盤で、大量アクセス、会員登録の使いやすさ、同意管理、個人情報が重視されます。
対象を取り違えると、要件も費用も大きくずれます。そのため、最初に誰を利用者とするかを明確にします。
IDaaSのメリットと限界
IDaaSの価値は、ログイン回数の削減そのものよりも、権限とアクセスの管理を一貫させる点にあります。具体的には、誰が、いつ、どの端末から、どの業務システムへ、どの権限でアクセスするかを一貫したルールで管理します。さらに、入社から退職までの変更を追跡できる状態をつくります。
利用者と情シスの生産性向上
シングルサインオンで、利用者が覚えるパスワードを減らせます。そのため、ログイン方法の問い合わせやパスワード再発行の対応も減らせます。
管理者は、アプリごとに利用者を登録する作業を減らせます。また、利用停止やグループ変更をまとめて処理しやすくなります。
特にSaaSが増えた企業では、大きな効果があります。各サービスの管理画面を巡回して退職者を探す運用から、正本となる人事情報を起点に処理する運用へ移れる点が効いてきます。
IdPへの集中によるリスク
SSOには、IdPへの集中という新しいリスクがあります。認証を集約するほど、IdPの管理者アカウントが侵害された場合の影響は大きくなります。また、IdPの障害や設定ミスが、複数の業務システムに波及する可能性もあります。
そのため、管理者には強い多要素認証を適用し、緊急用アカウントを通常運用から分けておきます。設定変更も二人以上で確認する仕組みが必要です。
利便性と安全性は、バックアップ、障害時の直接ログイン、連絡網、復旧目標まで設計して初めて両立します。
IDaaSの種類
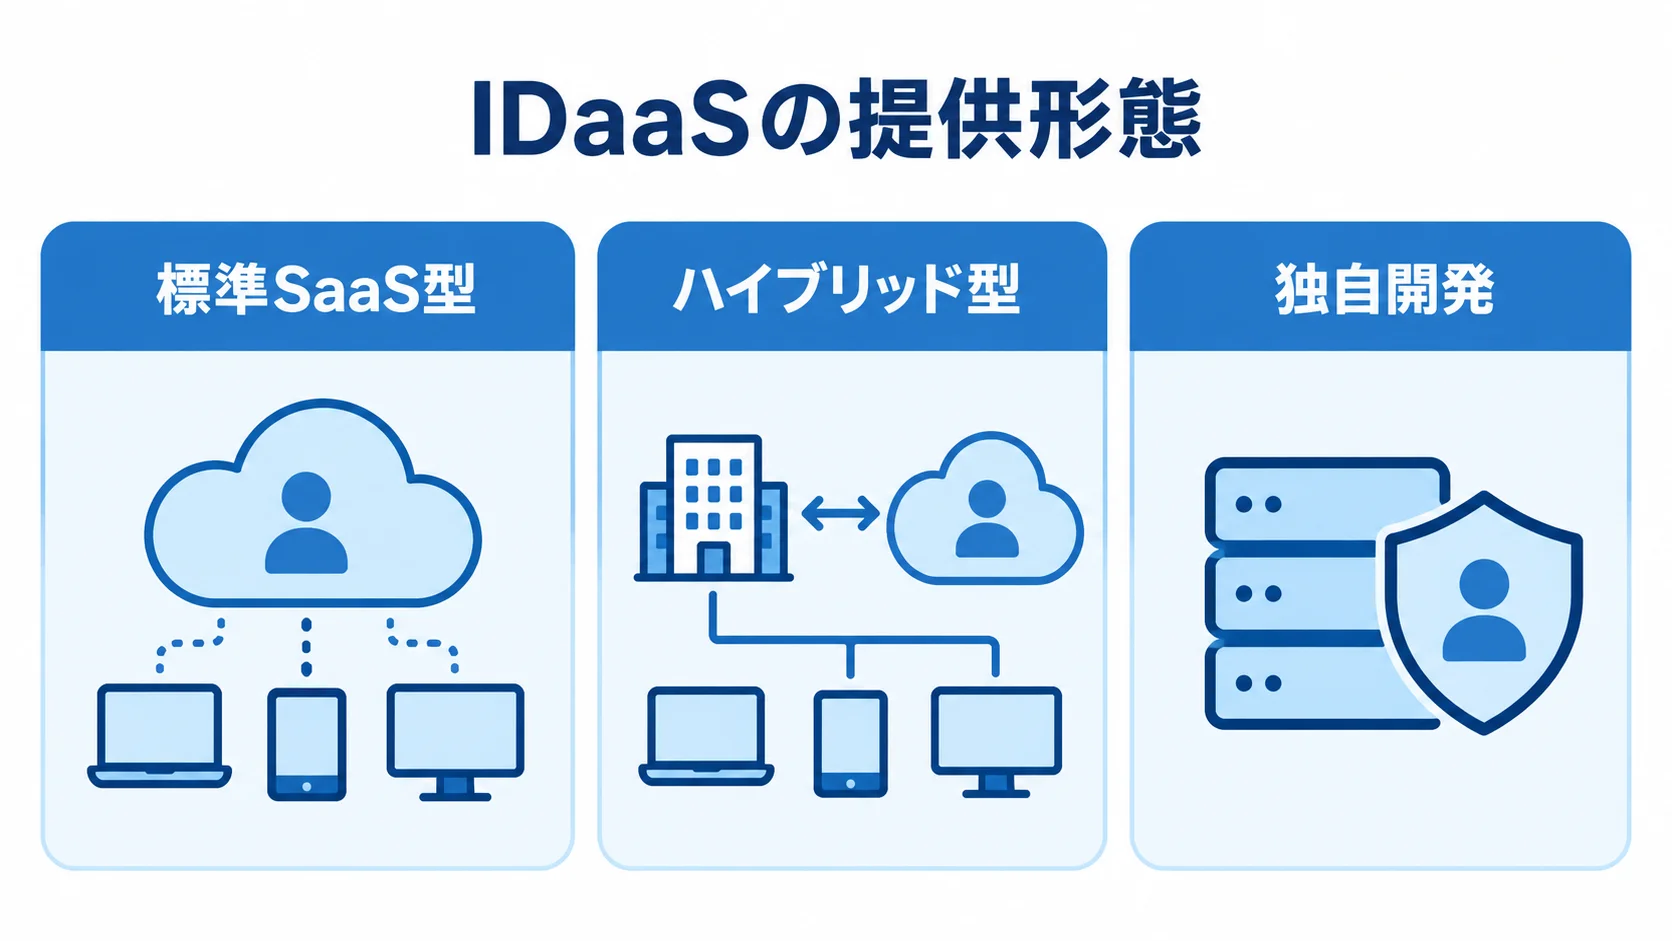
IDaaSは、提供形態、利用者、連携対象という三つの見方で分けられます。
比較は、サービス名より先に自社の条件から始めます。どの利用者を管理し、どのシステムと連携し、どこまで自動化したいかを整理すると、候補を絞り込めます。
標準SaaS型の特徴と短期導入
標準SaaS型は、SSO、MFA、条件付きアクセス、ディレクトリ連携、ログ管理などをあらかじめ備え、月額または年額で利用する方式です。
標準コネクタやSAML、OpenID Connect、SCIMで連携できる範囲なら、初期開発を抑えられます。そのため、1〜数か月で段階的に導入しやすくなります。
機能追加や脆弱性対応はサービス側に寄せられます。一方で、独自の認証画面や特殊な承認フローには制約があるため、標準機能に業務を合わせられるかを確認します。
ハイブリッド型と既存環境との共存
ハイブリッド型は、社内ネットワークやActive Directory、LDAP、古い業務Webを残したまま、クラウドSaaSをIDaaSにつなぐ形です。そのため、既存アカウントを作り直さずに移行できます。
ハイブリッド型では、同期方向や属性の優先順位に加えて、ネットワーク断時の認証やパスワード変更の経路も複雑になります。
人事システム、社内ディレクトリ、IDaaSがそれぞれ属性を更新すると、停止漏れや権限の誤付与が起きやすくなります。そこで、情報の正本を一つに決めておきます。
特殊要件がある場合の独自開発
独自認証基盤の開発は、閉域網、特殊な本人確認、既存機器との独自連携など、標準SaaSでは満たせない要件がある場合の選択肢です。
パスワード保管や認証プロトコル、秘密鍵の保護が自社の責任になります。さらに、脆弱性対応や可用性、監査ログの管理が加わります。災害復旧まで、自社の責任になります。
認証機能だけを小さく作るつもりでも、運用に必要な周辺機能は膨らみがちです。そのため、標準SaaSとAPI連携で実現できない理由を、独自開発の前に明文化しておきます。
IDaaSの主要機能と要件定義のポイント
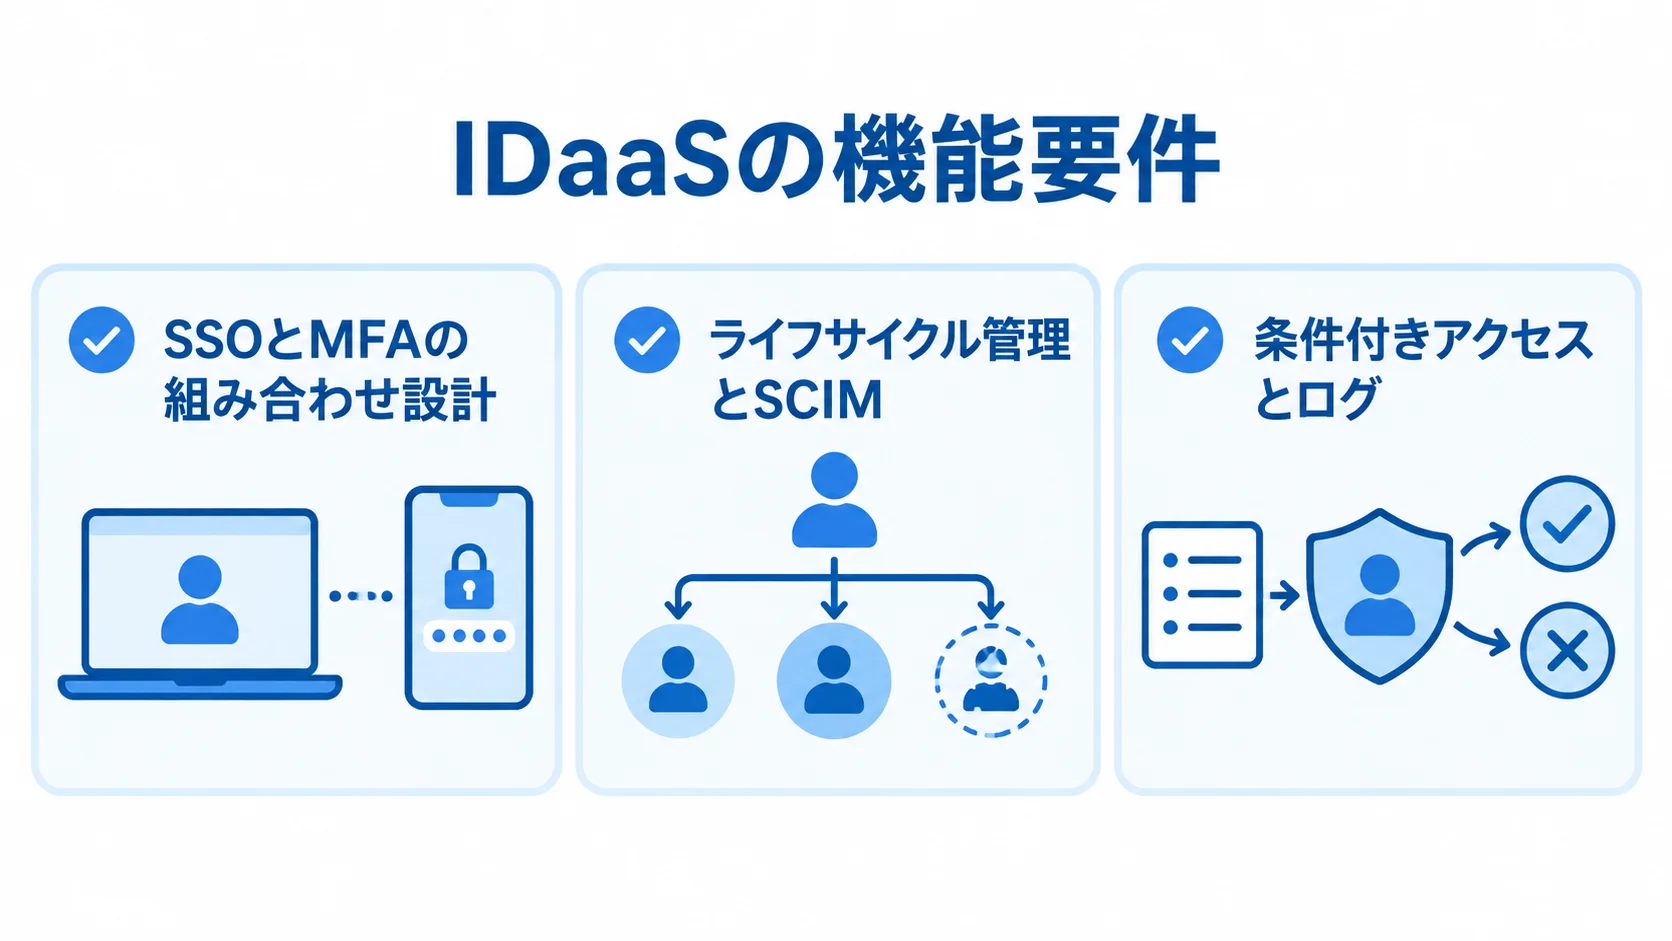
機能一覧を眺めるだけでは、自社に必要なIDaaSは選べません。そこで、自社に必要な機能は、業務イベントごとに整理すると見えてきます。入社、異動、退職などの業務イベントを一つずつ取り上げ、委託開始、契約終了、権限変更も同じ単位で扱います。そのうえで、誰が何を起点にどの処理を行うかまで落とし込むことが重要です。
SSOとMFAの組み合わせ設計
SSOは、一度の認証結果を複数のアプリケーションで使い回す機能です。方式と認証方法は、次のように整理します。
- 連携方式:SAML、OpenID Connect、OAuth、フォーム認証などがあります。
- 古いシステム:代理ログインや専用エージェントが必要になる場合があります。
- MFA:認証アプリ、プッシュ通知、ワンタイムパスワード、端末証明書、FIDO2、パスキーなどを組み合わせます。
利用者の区分ごとに、必須とする認証を要件へ記載します。区分は、通常利用者、管理者、委託先、緊急用アカウントの四つです。
ライフサイクル管理とSCIMによる停止漏れ防止
アカウントライフサイクル管理は、入社時の作成、異動時の属性変更、退職時の停止・削除を自動化する機能です。
人事システムや社内ディレクトリを正本にし、SCIMやAPIで対象アプリへユーザーとグループを同期します。その結果、手作業を減らせます。
要件定義では、退職の通知から何分以内に停止するか、削除前にデータを誰が引き継ぐかを決めておきます。再雇用や休職の扱いも、あらかじめ決めておく項目です。さらに、停止だけでなく、ライセンス回収と証跡保存まで含めて考えます。
条件付きアクセスとログによる判断の追跡
条件付きアクセスでは、利用者や端末の管理状態に加えて、IPアドレス、場所、時間帯、アクセス先、リスク情報などを見ます。その状況に応じて、許可、追加認証、拒否を判断します。
ログには、ログイン成功と失敗に加えて、権限変更やMFAの登録を残します。アプリ連携や管理者設定の変更も、同じように残します。
記録があっても、保存期間と検索性を決めておかなければ、インシデント対応や監査に使えません。監視担当とアラートの基準も、あわせて決めておきます。
IDaaS開発・導入の進め方
IDaaSの導入は、段階を踏んで進める作業です。契約してログインボタンを設置するだけでは、切り替え後の混乱を抑えられません。
認証の正本や利用者の範囲を先に決め、そのうえでアプリ連携と移行方式を定めます。障害時の手順と導入後の責任分界も順に決めることで、切り替え後の混乱を抑えられます。
▶ 詳細はこちら:IDaaS開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状調査によるIDとアプリの棚卸し
最初に、従業員、派遣・委託先、取引先、共有アカウント、特権IDを分けて一覧にします。次に、利用アプリについて、認証方式や管理者、契約数を確認します。さらに、重要データ、退職時の停止方法、ログの保管場所も洗い出します。
MUSTとWANTを分けたうえで、代表的なアプリを重要度と利用者数で並べ、連携方式と停止の影響も書き添えます。また、現状のExcel台帳と実際のアカウント数が一致しない場合は、その差分を導入課題として記録します。
2. 正本と認証ポリシーの設計
利用者情報の正本を、人事システム、社内ディレクトリ、IDaaSのどれにするかを決めます。あわせて、連携する属性も定義します。氏名、社員番号、所属、役職は基本情報として扱います。雇用区分、入社日、退職日、管理者フラグも、同様に定めます。
認証ポリシーは、利用場面ごとに必要な条件を分けて設計します。
- 利用場面:通常利用、社外アクセス、特権操作、委託先、緊急時のように場面を分けます。
- 認証条件:MFA、端末条件、接続元制限、セッション時間、再認証を定めます。
NIST SP 800-63-4は、2025年8月に公開されたデジタルIDのガイドラインです。本人確認、認証器、認証プロトコル、フェデレーションを整理しています。
認証保証を要件に定めるときの参考になります。法的義務ではありません(出典: NIST SP 800-63-4、2025年)。
3. 小さなパイロットによる失敗条件の確認
全社へ展開する前に、20〜50人程度と、重要度の異なる3〜5個のアプリで試します。試験には、通常端末や社外端末、スマートフォン、管理者アカウントを含めます。
SSOの成功だけでなく、認証失敗、ロックアウト、MFA再登録、パスワード紛失も確認します。さらに、IdP停止時の直接ログインや、ヘルプデスクへの問い合わせも試験します。
入社、異動、退職を想定したテストデータを用意し、各処理が何分で反映されるかを測定します。
4. 段階移行と運用移管
パイロットで確認した後は、アプリを重要度と連携の難しさで分け、段階的に移行します。最初は、標準連携しやすく、停止しても代替手段があるアプリから始めます。認証方式が古い重要システムは、別の切り替え計画にまとめます。
利用者向けの案内と管理者向けの手順書は、切り替え前に用意します。障害時の連絡先、旧方式を残す期間、ロールバック条件も事前に定めます。
リリース後は、月次のアカウント棚卸しと四半期の権限レビューを続けます。あわせて、退職者停止時間、未使用ライセンス数、認証失敗件数をKPIとして追跡します。
IDaaSの費用相場とコストの内訳
IDaaSの費用は、ライセンス、導入・連携、移行、運用の四つに分けて考えます。
公開価格だけで比べると、見落としが生じやすくなります。既存契約に含まれる機能とアプリ連携の追加費用が、特に見落としやすい項目です。サポートやログ保管、端末制御、管理者向け機能も、確認が漏れやすい項目です。
次に示す金額は、公開料金と一般的な連携工数をもとにした編集部の推定です。個別の見積を保証するものではありません。
▶ 詳細はこちら:IDaaS開発の見積相場や費用/コスト/値段について
ライセンス費の1ユーザー単位での比較
2026年8月の公開料金では、基本的なSSOやMFAを含むプランで、1ユーザーあたり月額300〜1,000円程度です。
ライフサイクル管理や条件付きアクセスなどを含む上位プランでは、月額1,500〜3,000円程度です。
海外価格では、月額6〜17米ドル相当の例もあります。ただし、金額は年払いや税、最低利用数で変わります。さらに、既存のグループ契約や対象ユーザーの定義によっても変わります。そのため、公開価格は相場観として使い、同じ条件で見積を取り直します。
導入・連携費の目安と変動要因
30〜100人でSaaSを3〜5個、標準コネクタ中心で連携する場合、ライセンスを除く導入・設定費は30万〜150万円程度です。期間は1〜2か月が一つの目安です。
100〜500人でSaaSを5〜15個使い、既存ディレクトリや人事情報との連携を含める場合は、100万〜500万円程度、2〜4か月を見込みます。
500〜3,000人で社内Web、多拠点、複雑な権限移行がある場合は、500万〜1,500万円程度、4〜9か月になることがあります。金額と期間は、連携方式、休日切替、テスト範囲、支援体制によって大きく変わります。
3年TCOによる初期費用と運用費の比較
100人規模でライセンスが月額3万〜15万円なら、3年間で108万〜540万円です。ここに、初期設定・連携費100万〜300万円を加えます。さらに、運用設計、教育、監視、サポートの費用も含めます。
- 500人規模:月額15万〜80万円程度の可能性があり、3年間で540万〜2,880万円です。
- 独自開発:初期800万〜3,000万円以上、6〜12か月以上かかる場合があります。
独自開発では、保守や脆弱性対応、冗長化、災害対策の費用も別途見込みます。そのうえで、3年間の総保有コストと、撤退時のデータ移行費まで比べます。
開発会社/ベンダーの選び方
IDaaSの選定では、サービスを提供する事業者と、要件定義・連携開発・移行・運用支援を担う開発会社を分けて評価します。
機能が豊富でも、既存環境とつながらなければ導入できません。連携できても、運用設計が弱いと停止漏れや権限の放置が残ります。そのため、契約主体、実装担当、一次サポート、障害対応の責任分界を最初に確認します。
既存環境との連携可能性の評価
比較表では、SAML、OpenID Connect、SCIM、APIへの対応を確認します。さらに、LDAP、Active Directory、端末証明書、パスキーへの対応も見ます。
「対応」と表記されていても、実装負担は中身で変わります。標準コネクタでつながるのか、追加開発が必要なのか、同期できる属性は何か、削除や停止まで自動化できるのかを確認します。
候補ごとに代表アプリを三つ以上指定し、接続方式、必要な中継、テスト環境、追加費用を回答してもらいます。
導入後の運用とサポート体制の確認
導入時の設定に加えて、導入後の運用も確認します。障害受付の時間帯や重大障害の連絡方法、復旧目標、ログの保存期間を見ます。設定変更の申請方法、アップデートの通知、契約終了時のデータエクスポート可否も確認します。
運用代行を依頼する場合は、どこまで任せられるかを明細にします。アカウントの作成と停止、権限申請、MFA再登録、監査資料の作成が対象になります。さらに、月額費用に何件まで含まれるかも明確にします。
担当者が変わっても運用が回るよう、手順書と教育計画があるかも確かめます。
RFPでの成果物と受入条件の具体化
提案内容と見積もりの前提をそろえるため、RFPで対象範囲、移行条件、求める成果物を明確にします。
- 対象・設計:ユーザー数、アプリ、認証方式、拠点、ディレクトリ、正本、必要属性です。
- 運用・移行:MFA条件、停止目標、ログ保存期間、移行対象、切り戻し条件を記載します。
- 成果物:基本設計書、連携一覧、アカウント対応表、テスト仕様書、運用・障害手順、教育資料を明示します。
- 移行後:課題一覧も成果物に含めます。
見積の安さだけでなく、要件の抜けを誰が見つけ、どの条件で追加費用を請求するかも比べます。
▶ 詳細はこちら:IDaaS開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:IDaaS開発の発注/外注/依頼/委託方法について
IDaaSのセキュリティと運用の注意点
IDaaSはセキュリティ対策の土台になります。ただし、導入しただけでリスクが消えるわけではありません。
認証情報や管理者権限、端末状態を、一つの運用サイクルで管理する必要があります。アプリ側の権限、ログ監視、利用者教育も、同じサイクルに含めます。
公的ガイドラインを参照しながら、自社の情報の重要度と事業継続への影響に合わせて、対策の水準を決めます。
管理者アカウントと緊急用経路の保護
管理者と緊急用の経路は、通常利用者とは分けて備えます。管理者アカウントには、強いMFAや管理端末の制限、最小権限を適用します。さらに、操作ログと定期レビューも欠かせません。
- 緊急用アカウント:常用せず、保管場所と利用承認を決めたうえで、利用後の見直しまで含む仕組みです。
- 障害への備え:代替ログイン、オフライン連絡先、復旧優先順位、テスト日程の四つです。
復旧手順を文書化し、少なくとも年1回は実際に検証します。
データ所在・委託先・解約時の扱い
契約後の管理範囲を明らかにするため、データの保管・保護と委託先の扱いを確認します。
- 保管・保護:データとバックアップの保存地域、暗号化、鍵の管理を確認します。
- 委託管理:委託先と再委託の範囲、インシデント通知、監査証跡、削除証明が対象です。
業種によっては、法令上の安全管理措置や業界指針、ISMSやSOC 2の証跡も評価材料になります。2026年3月改訂のIPA中小企業向けガイドライン第4.0版は、サプライチェーンのリスクと人材育成も扱っています。
IDaaSの管理も、委託先や運用担当を含めて考えます(出典: IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版、2026年)。
ゼロトラストの一部としての継続評価
ゼロトラストは、利用者、端末、アクセス先、状況を継続的に確認する考え方です。社内ネットワークにいるだけで安全とみなさない点が特徴です。
IDaaSは、認証とアクセス判断を担います。一方、端末・脆弱性管理、データ保護、ネットワーク制御は、IDaaSだけでは担えません。
- 定期確認する指標:退職者停止時間、特権権限数、未使用アカウントの三つです。
- 認証の状態:MFA未登録、危険な認証失敗、例外ポリシーの件数を見直します。
CISAも、IAMによる権限管理と監視をランサムウェア対策に挙げています。認証を事業継続の対策として扱う根拠になります(出典: CISA「StopRansomware Guide」、2026年8月確認)。
よくある質問
導入前には、既存環境との互換性や費用、セキュリティ、運用負担について、多くの疑問が寄せられます。ここでは、比較検討で特に確認したい質問に、直接答えます。
IDaaSは何人規模から導入すべきですか?
導入の可否は、人数だけでは決まりません。30人程度でも、SaaSが多い、委託先の入れ替わりが激しい、退職者停止や監査に不安があるなら、導入の効果があります。
人数が多くても、利用アプリが少なく既存の認証基盤と運用が安定している場合は、まず棚卸しとMFAの強化から始める方法もあります。判断は、ユーザー数、アプリ数、アカウント変更頻度、監査要求の四つで行います。
既存のActive Directoryや古いシステムと連携できますか?
連携できる可能性はあります。ただし、方式と追加工数の確認が必要です。
適した方法は、システムごとに異なります。ディレクトリ同期やSAML、OpenID Connect、LDAP、代理ログイン、専用エージェントなどから選びます。
認証のほかに、ユーザー作成、属性変更、停止、権限グループの同期まで自動化できるかを、分けて確認します。特に古いシステムは、パイロットで実際の挙動を検証します。
IDaaSならパスワード管理は不要になりますか?
パスワードは、完全にはなくなりません。SSOで利用者が覚えるパスワードを減らせても、IdPの管理者アカウントや緊急用アカウント、連携できないシステムの認証情報は残る場合があります。
管理者のMFAやパスワードレス、秘密情報の保管を整えます。さらに、アカウント復旧や障害時の代替手順も準備して、パスワードへの依存を段階的に減らします。
IDaaSの費用を抑えるにはどうすればよいですか?
まず、対象ユーザーと重要アプリを絞り込み、標準コネクタや既存契約に含まれる機能を優先します。独自画面や特殊なワークフローは最初から開発せず、標準機能、API連携、追加開発の順に実現性を比べます。
ただし、費用を削るためにMFAやログ、退職者停止、バックアップ、障害対応を外すと、導入の目的を失います。判断は、初期費用だけでなく、3年間のライセンスや運用、追加連携、移行、解約時の費用を合計して行います。
まとめ
IDaaS導入で押さえるべき考え方
IDaaSは、利用者のIDを登録して権限を与え、異動や退職に応じて変更し、ログで継続的に見直す基盤です。SSOやMFAは、その中で使われる機能です。
導入時は、標準SaaS型、既存環境と共存するハイブリッド型、特殊要件向けの独自開発を比べます。そのうえで、標準機能で済む範囲と追加開発が必要な範囲を切り分けます。
小さな検証から始める段階移行
成功には、認証の正本と入社・異動・退職の設計、IdP障害や管理者侵害への備えが欠かせません。3年TCOでライセンス、連携、運用を比べたうえで、導入後も棚卸しと権限レビューを定期的に行います。
まずは代表ユーザーと数個のアプリで検証し、全社への展開は後から進めます。測定した課題は、段階移行の計画に反映してください。
▼関連記事一覧
・IDaaS開発の進め方/やり方/流れや方法/手法/工程/手順
・IDaaS開発でおすすめの開発会社/ベンダー6選と選び方
・IDaaS開発の見積相場や費用/コスト/値段について
・IDaaS開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。