
IDaaS開発の費用は、利用者数、連携範囲、セキュリティ要件によって変わります。初期費用は30万〜1,500万円程度、月額費用は1万〜500万円超の幅があります。
この記事は2026年時点の公開料金を参考に、相場の内訳や変動要因、導入期間、コストを抑える進め方、見積もりの確認点を扱います。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
IDaaSの費用を考える全体像
IDaaSの費用は、利用者数に応じたライセンス費、導入設計・初期設定・連携費、導入後の運用費に分けて考えます。そのうえで、初期費用だけでなく、毎月のライセンスやサポート、アプリ追加作業も含めて、1年または3年の総額で比べます。
ライセンス費を左右する利用者数と機能プラン
ライセンスは、1ユーザーあたり月額で課金される方式が代表的です。月額に直結するため、契約人数の数え方もあらかじめ確認します。
- 機能範囲:SSO・MFAに加えて、条件付きアクセスや端末証明書を使うか
- 管理機能:ライフサイクル管理、特権ID管理、監査ログ、ワークフローを使うか
- 対象者:休職者、外部委託先、共有端末の利用者、管理者をどう数えるか
導入費を左右する要件整理・連携・移行・切り替えの作業量
初期導入費には、現状の調査、認証方式とユーザー・グループの設計、アプリ連携の作業が含まれます。
- 連携:SAMLやOpenID Connectで接続し、ADや人事マスタと同期させます。
- 移行と切り替え:既存アカウントの整理、テスト、利用者教育、切り替え作業の支援まで含みます。
- 個別対応:標準コネクタ中心なら短期間で進みやすい一方、古いWebシステム、フォーム認証、独自API、多拠点網があると工数が増えます。
IDaaS開発の費用相場の目安
初期導入・連携費は30万〜1,500万円程度、ライセンス費は月額1万〜500万円超が目安です。
この数字は、公開ライセンス価格、一般的な業務システム連携の工数、リサーチノートの開発期間データをもとにした編集部の推定です。製品や既存環境、セキュリティ要件で金額は変わるため、予算計画の初期レンジとして使うのが現実的です。
小規模導入の初期費用の目安(30万〜150万円)
30〜100人でSaaSを3〜5個接続する場合、ライセンスは月額1万〜15万円、導入・連携費は30万〜150万円が目安です。期間は1〜2か月程度です。
ユーザー台帳が整い、標準コネクタでSSOとMFAを設定できる場合は、この目安の下限に近づきます。一方で、人事システムからの退職者停止の自動化や細かな端末条件の設定を加えると、設計・テスト費が増えます。
中規模導入の初期費用の見込み(100万〜500万円)
中規模の費用は、導入する機能と作業範囲をそろえたうえで見積もる形になります。
- 対象規模:100〜500人がSaaSを5〜15個使い、ADや人事システムと連携する規模です。
- 費用と期間:月額3万〜80万円、初期100万〜500万円で、期間は2〜4か月程度です。
- 追加設計:SSO設定を超える業務設計に近く、部署・雇用形態別グループ、SCIMプロビジョニング、権限分離、ログ保管・監査、段階移行を含みます。
- 見積比較:複数社の初期費用に含まれる作業範囲をそろえて比べます。
大規模・ハイブリッド導入の費用(500万〜1,500万円以上)
大規模環境では、移行時の業務継続にかかる分も含めて、予算を見積もる必要があります。
- 対象規模:500〜3,000人でSaaSが15個を超え、社内Web、多拠点、委託先、オンプレミスを含むことがあります。
- 費用と期間:月額15万〜500万円超、初期500万〜1,500万円で、期間は4〜9か月程度になることがあります。
- 移行対応:短時間の切り替えリハーサル、拠点別のネットワーク確認、データの整理、問い合わせ窓口が必要です。
- 変動要因:要件の厳格さと移行対象数によって、金額が大きく変わります。
独自認証基盤のスクラッチ開発の費用(800万〜3,000万円以上)
独自構築を判断するときは、開発後の保守や運用の費用も含めて比べる必要があります。
- 初期費用と期間:800万〜3,000万円以上、6〜12か月以上を見込む場合があります。
- 開発・維持対象:認証・認可、MFA、パスワードリセット、管理画面、監査ログの開発が含まれます。可用性、バックアップ、脆弱性対応、運用監視も維持の対象です。
- 継続費用:ライセンス費が要らないように見えても、OSやクラウド、監視、鍵管理の費用が続きます。障害対応、更新、専門人材の費用も続きます。
- 検討条件:標準IDaaSで満たせない特殊認証や閉域網がある場合に限ります。初期費用だけでSaaSと比べるのは避けます。
IDaaSの料金体系と公開価格の比べ方
同じ月額課金でも、含まれる機能と契約条件は製品によって異なります。そのため、公開価格は比較の起点として使います。
総額を判断するには、既存Microsoft 365契約への機能包含、最低契約ID数、初期設定費、サポート時間の確認が必要です。
公開価格の読み方(ユーザー単価と機能範囲)
Microsoft Entra IDの公式価格は、P1が899円、P2が1,349円、Entraスイートが1,799円のユーザー・月相当です。いずれも年払い表示です(出典:Microsoft「Entraのプランと価格」、2026年8月確認)。
P1を100人で単純計算すると月額89,900円、P2は134,900円です。一方で、Microsoft 365 E3・E5・Business Premiumに含まれる場合があり、既存契約との重複確認が欠かせません。
CloudGate UNOはStandard Plusが400円、Enterprise Plusが500円、Smart Packが600円のユーザー・月額です。初期設定費は別途で、新規契約は基本プラン100ID以上と案内されています(出典:CloudGate UNO「サービスのご紹介」、2026年8月確認)。
HENNGE OneはIdentity Editionが月額300円から、Basicが月額800円からです。また、SSO連携SaaS数で課金しない点も比較材料になります。
国内製品を比べる際は、次の点も確かめます。
- AD連携:どこまでつなぐかを見極める
- 端末証明書:利用要件の有無
- セキュリティ機能:メールやファイルの保護の要否
海外製品の比較(為替と年間契約の条件)
Okta Workforce Identityの公式価格は、Starterが6米ドル、Essentialsが17米ドルのユーザー・月額からです。いずれも年払いの料金体系です(出典:Okta「Plans and Pricing」、2026年8月確認)。
100人なら月600米ドルまたは1,700米ドルの単純計算になります。ただし、円換算時の為替、請求条件、サポート、追加機能、導入支援を含めた実額は、別途確認が必要です。
- 利用環境:海外拠点や海外SaaSの比率が高い企業では候補に入ります。
- 国内での条件:国内サポート、データ所在、契約窓口の言語も、費用と並べて評価します。
見積差を生む初期設定、最低ID数、オプション
見積もりの差は、ライセンス単価よりも周辺費用に出やすい傾向があります。そのため、別料金になる項目を先に確かめておく必要があります。
- 初期・連携費:初期設定、環境構築、アプリ・AD連携、移行、カスタム属性の扱い
- オプション:ログ長期保管、端末証明書、パスワードレス認証は別料金か
- 契約条件:24時間サポート、障害時の優先対応、最低契約ID数
最低契約ID数があると、実利用者が少なくても最低数分の料金が発生します。特に100人未満の企業ほど、契約条件を細かく確かめる必要があります。
IDaaSの費用が変動する主な要因
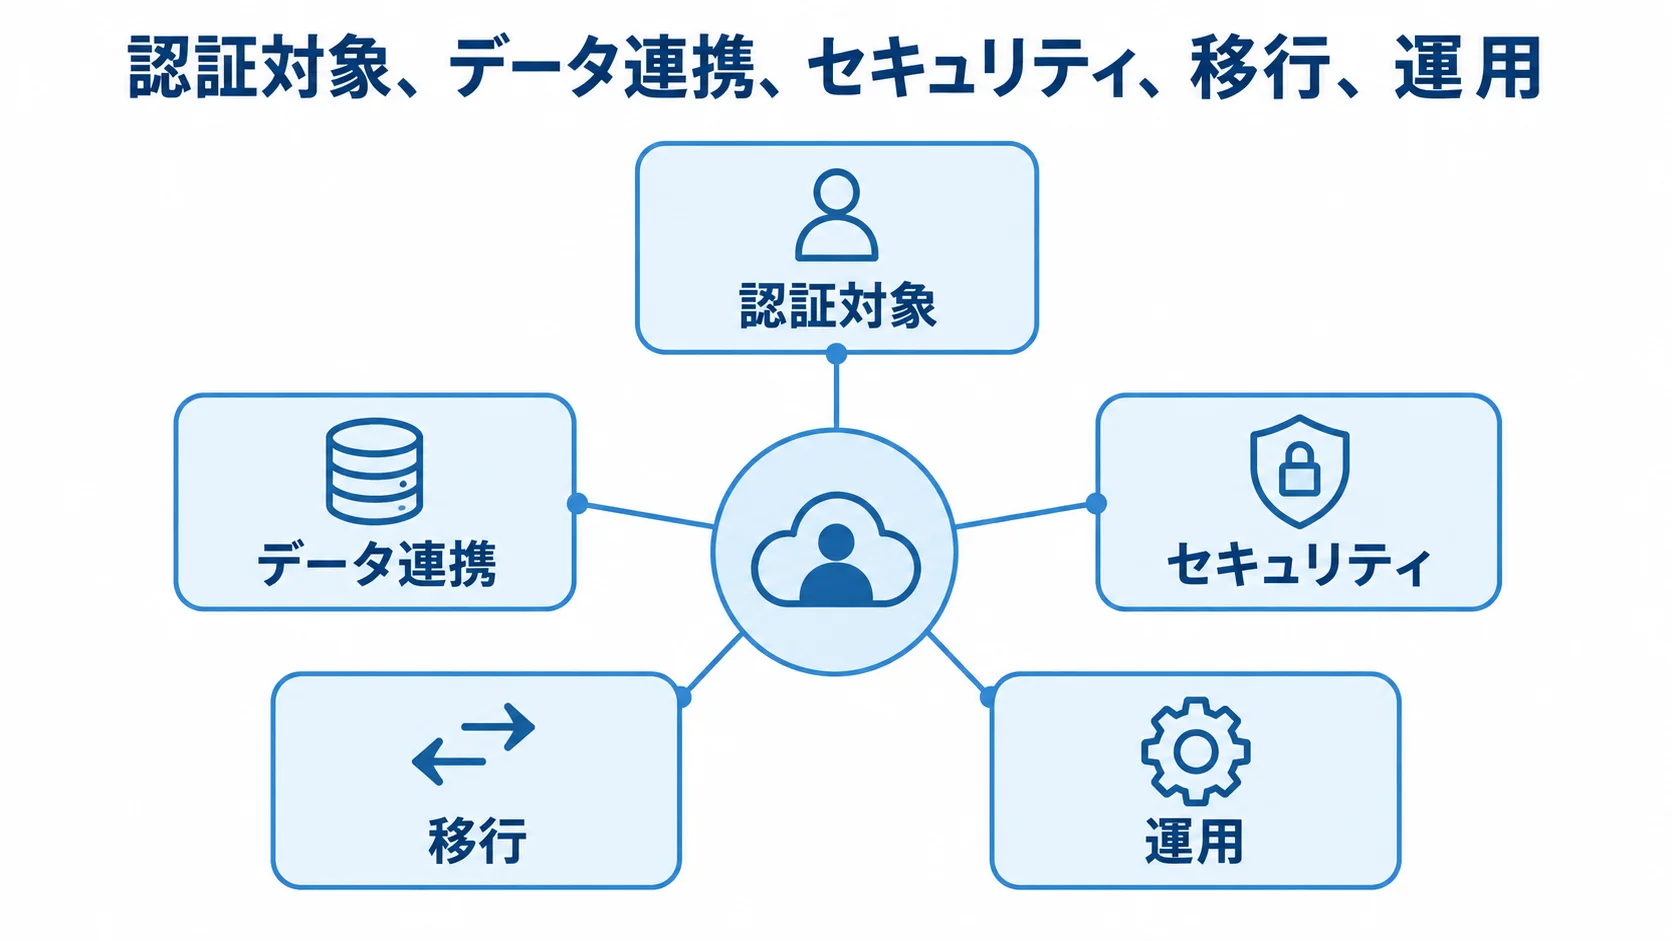
同じ500人規模でも、標準的なクラウドSaaSだけをつなぐ場合と、古い社内システムや委託先まで統合する場合では、費用が異なります。
発注側は人数だけで相場を当てはめず、認証対象、データ連携、セキュリティ、移行、運用の5つの観点で確かめます。
利用者数と連携アプリ数の影響(ライセンス費と導入工数)
利用者数はライセンス費に、アプリ数は導入工数に影響します。SAMLやOIDCに対応したアプリは、設定項目をそろえやすい傾向があります。
属性名、グループ、認証後の権限、ログアウト、プロビジョニングの仕様は、アプリごとに異なります。
連携対象を必須、早期に必要、将来対応に分けておくと、初期費用と切り替え期間を抑えやすくなります。
AD・人事システム・SCIMの状態による連携費の違い
人事システムとADやEntra IDのどちらを入社・異動・退職の正本にするかを、先に決めます。決めないままだと、二重管理が残ります。
CSVの定期取込か、APIやSCIMによるリアルタイム同期かで、工数が異なります。
連携属性は、氏名や社員番号、所属などを先に決めておきます。役職、雇用区分、在籍状態も含めて整理します。さらに、退職から何分以内に停止するかも定めておくと、追加開発を抑えられます。
古い認証方式と高い可用性要件による費用の上昇
フォーム認証だけの業務システムや独自VPN、閉域網があると、標準機能だけで完結しないことがあります。社内端末の証明書や複数の認証保証レベルがある場合も、確認が必要です。
IdPの停止に備えた緊急用アカウントやバックアップ、監視が必要なら、設計費と運用費が増えます。災害復旧や24時間サポートが必要な場合も、その分の費用がかかります。
IDaaSは認証を集約するため、利便性に加えて、IdPが全社業務に与える影響も評価します。
IDaaS開発・導入の進め方
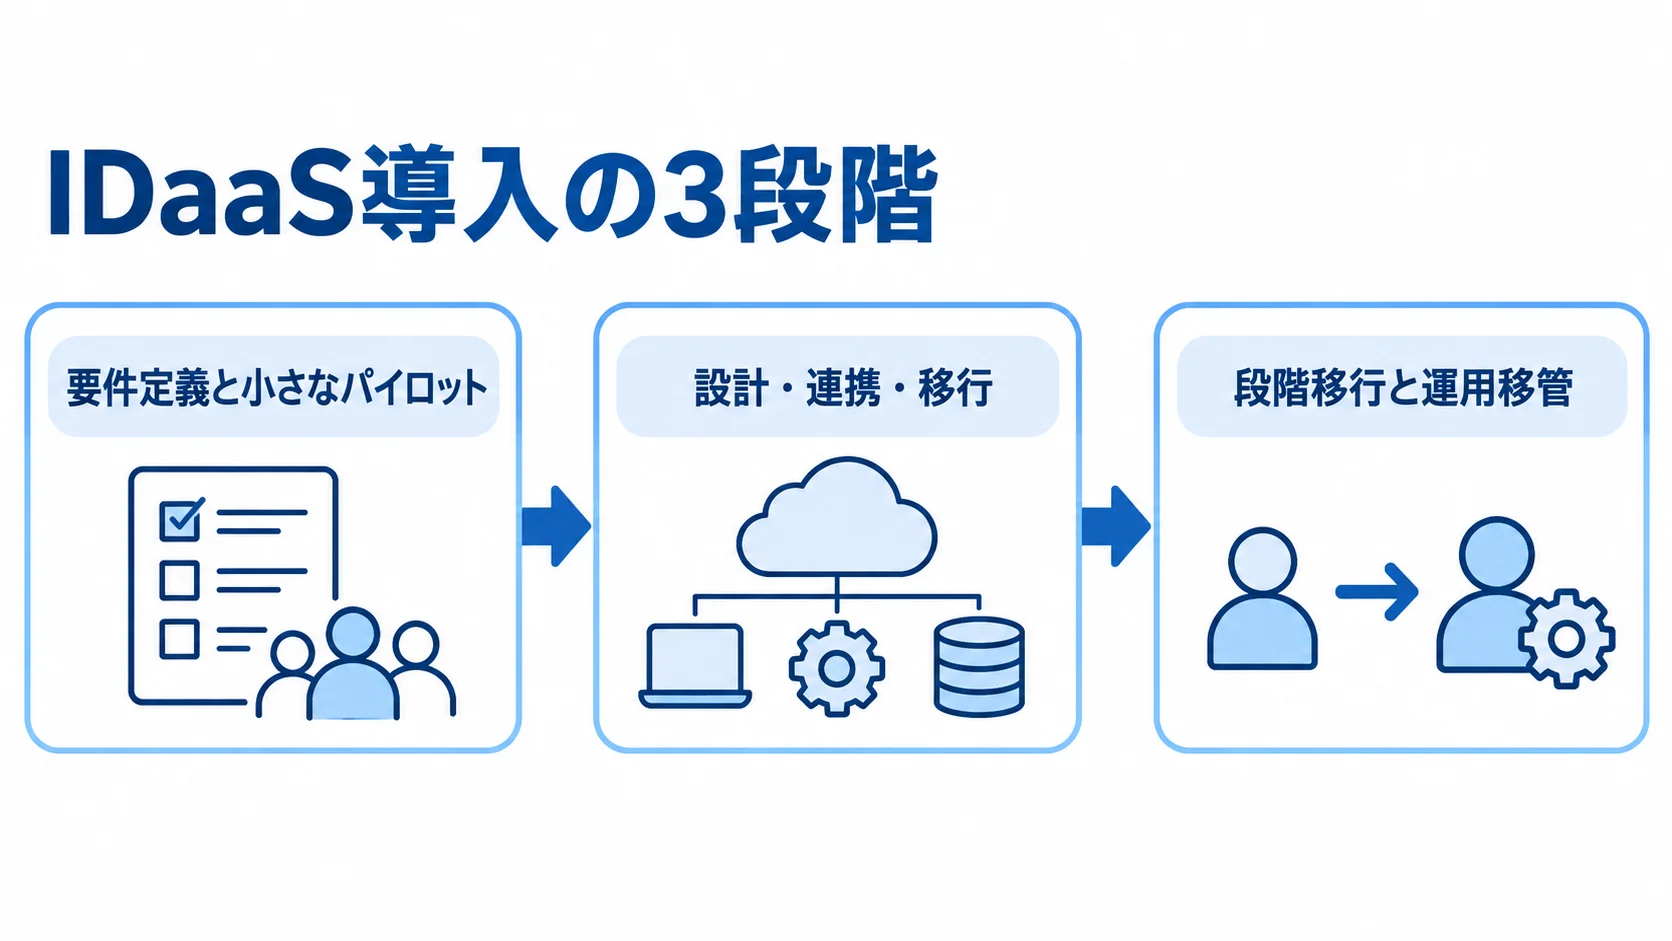
IDaaS導入では、製品の設定に加えて、認証の正本と業務上の責任を決めておく必要があります。標準導入の期間の目安は、小規模が1〜2か月、中規模が2〜4か月、大規模・ハイブリッドが4〜9か月です。
要件定義の前にアプリとユーザーを洗い出しておくと、後工程の手戻りを抑えられます。
要件定義と小さなパイロットによる対象範囲の確定
本格導入の前に、現状を把握したうえで、試験運用で確かめる範囲を決めます。
- 対象者:従業員、派遣・委託先、共有アカウントを洗い出し、特権IDも一覧にします。
- 認証・連携:利用アプリと認証方式、退職処理を押さえます。既存のAD・LDAP・人事マスタ、ログ保管も含みます。
- 試験対象:代表ユーザー20〜50人、重要度の異なる3〜5アプリ、社内外の端末で試します。
- 検証事項:認証失敗やロックアウト、退職者停止、IdP障害時の緊急手順、ヘルプデスク対応を、SSOが通るかどうかとは別に確かめます。
設計・連携・移行での例外処理
設計では、通常の処理に加えて、想定外の状態から復旧する条件まで含めておく必要があります。
- 権限と認証の設計:グループと権限、認証ポリシーを決める
- 移行データの整理:重複・退職済み・共有ID・表記ゆれを整理し、移行前後の件数を照合する
- 想定外の状態:API失敗・同期遅延・誤登録・端末紛失・管理者ロックアウト
MFA範囲や条件付きアクセスを決め、アプリ属性、SCIMの作成・変更・停止方法、ログ保存先も定めておきます。例外処理を見積時点で決めておけば、追加費用の理由を明確にできます。
段階移行と運用移管による本番切り替えのリスク低減
本番移行に備えて、切り替え時の対応と、稼働後の運用体制を決めておきます。
- 段階的な切り替え:影響が小さいアプリから始め、重要な業務システムへ広げる
- 切り替えの条件:切り替え日時と、旧認証を止めてよい条件
- 稼働後の点検:月次でアカウントを洗い出し、四半期ごとに権限を確かめる
- 運用の担い手:設定を自社で行うか、導入会社に委託するか
切り替えの際は、利用者への案内と問い合わせ窓口、ロールバック条件、障害時の連絡先も用意しておきます。稼働後は、ログ監視やライセンス回収、退職者の停止時間も見ます。
IDaaSのコストを抑えるポイント
コストを抑えるには、安い製品を選ぶことだけでなく、不要なアプリや未使用アカウントを減らし、標準機能で足りるかを見極め、移行と運用での手戻りを減らすことも有効です。ただし、セキュリティ要件を削ると事故や再構築の費用が増えるため、必須要件と後回しにできる機能を分けます。
標準コネクタと既存契約の活用
まずは利用中の環境を生かせる範囲を確かめ、追加開発が必要かを判断します。
- 既存契約:Microsoft 365中心なら、含まれるEntra機能と追加契約との差を見ます。
- 製品条件:Google Workspaceや国内SaaS中心なら、連携アプリ、国内サポート、AD連携、端末制御を比べます。
- 標準連携:独自開発の前に、SAMLやOIDC、SCIM、API、既存コネクタで実現できるかを確かめます。
- 追加費用:個別開発は標準機能で満たせない要件に限り、追加接続の料金設計と将来のアプリ増加を見ておきます。
アプリと機能の段階導入による初期投資の平準化
全アプリ、全利用者、全機能を一度に切り替えず、代表部署と主要SaaSから始めます。
- 第一段階でSSOとMFAを導入します。
- 第二段階でAD・人事連携を加えます。
- 第三段階でSCIM、特権ID、端末制御へ広げます。
効果を確認しながら、予算を配分できます。旧パスワード運用を残す場合は、廃止時期と二重管理の担当者を決めておく必要があります。
3年TCOと運用負荷による判断
比較式は「初期導入費+ライセンス費×36か月+運用・サポート費×36か月+追加連携費」です。
- 運用負荷:安いサービスでも、連携やログ保管、障害対応を自社で毎月行うと、情シス人件費が増える可能性があります。
- 自動化効果:初期費用が高くても、退職者停止とライセンス回収を自動化して問い合わせを減らせば、3年の費用対効果が高まる場合があります。
たとえば、HENNGEの公式事例では、日本ハムが100超のシステムをSSO化し、問い合わせを10分の1に削減したと紹介されています(出典:HENNGE One導入事例、2026年8月確認)。
IDaaSの見積もりを取る際のポイント
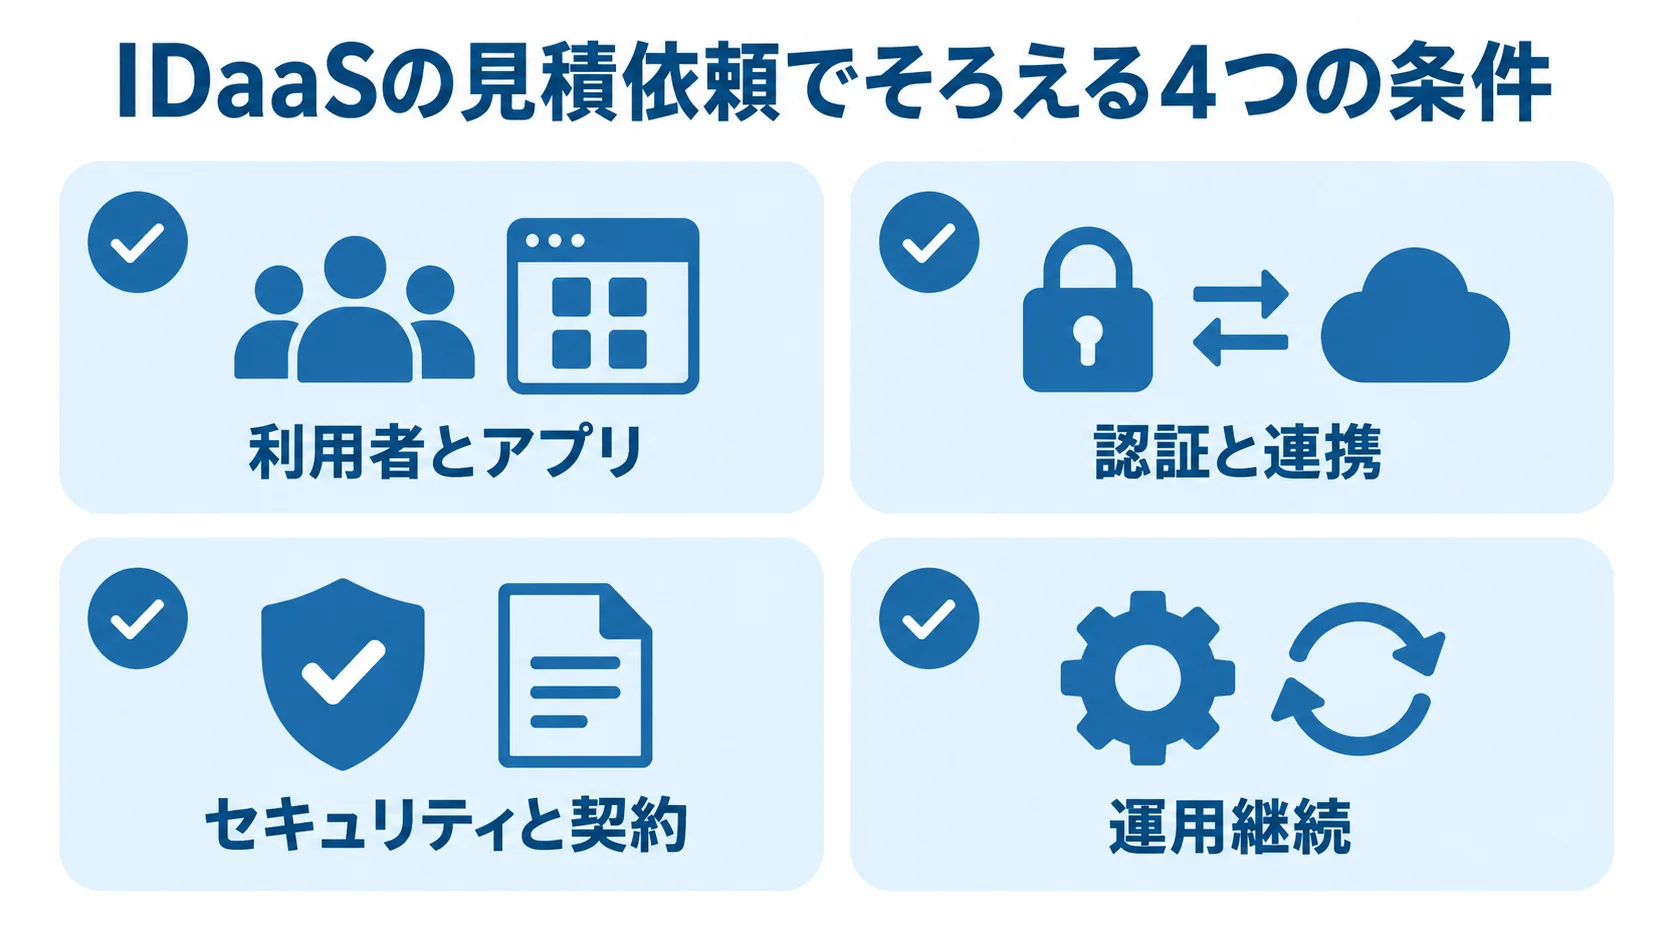
見積もりは製品価格だけでなく、実現したい業務と、どこまでを誰が受け持つかをそろえて取ります。
依頼前には、対象ユーザー、アプリ一覧、既存ディレクトリ、認証方式を整理します。さらに、移行データやセキュリティ要件、運用体制も確かめておきます。前提をそろえておくと、会社ごとの見積差が見えやすくなります。
RFPに記載する条件(ユーザー、アプリ、連携、運用)
依頼条件を具体的に書くほど、各社が作業範囲と責任を見積もりやすくなります。
- 利用者とアプリ:現在と3年後の人数、従業員と外部利用者の区分、対象アプリと優先順位を書きます。
- 認証と連携:SAML・OIDC・SCIM・APIの可否、AD・人事システムの構成、MFA・パスワードレス要件を明記します。
- セキュリティと契約:端末・場所・時間のアクセス条件、ログ保管期間、SLA、データ所在、解約時のデータ出力を示します。
- 運用継続:入社・異動・退職の処理とIdP障害時の業務継続手順を示すと、導入後の運用費まで見積もりやすくなります。
複数社の見積もりの比べ方(同じ前提と3年総額)
各社の金額を比べるには、費目と契約条件を共通の形に並べる必要があります。
- 費目:ライセンス、初期設定、要件定義を分けて書きます。連携、移行、テスト、教育、切り替え支援も、項目ごとに分けます。
- 追加作業:運用保守と変更単価を書き、標準機能と個別開発を区別します。
- 比較条件:アプリ数、ユーザー数、作業回数、サポート時間の前提をそろえます。税別・税込や年払い・月払いも統一します。
- 除外範囲:未計上の作業、除外条件、仕様変更の単価、契約終了時の支援を見ます。最安値は、これらを確かめたうえで判断します。
安すぎる見積もりの確認点(対象外の作業と安全性)
初期費用が極端に安い場合は、ユーザー整理や移行、障害手順が対象外になっていないかを確かめます。ログ設定、利用者教育、運用設計についても、含まれているかを見ます。
SSOを導入しても、MFAが一部にしか適用されない、退職者停止が手作業のまま、管理者の復旧手順がないといった状態では、期待した効果が出ません。
安全性は削らず、必須要件を守ったうえで、アプリ連携や高度な自動化を段階的に進めます。
IDaaS開発の費用に関するよくある質問
IDaaSの費用は、利用者数や製品単価に加えて、導入設計の内容を見て判断します。予算を立てる際の疑問に、公開価格と導入設計の観点から答えます。
IDaaSを100人で導入するといくらかかりますか?
100人でSaaSを3〜5個接続する標準導入なら、ライセンスは月額1万〜15万円、初期導入・連携費は30万〜150万円程度です。
AD・人事連携や既存アカウントの整理を加えたり、MFA、端末制御、利用者教育を含めたりすると、上限を超える可能性があります。
Entra ID P1を100人で使う単純計算は月額89,900円です。ただし、既存のMicrosoft 365契約に含まれるかどうかで、実額は変わります。
IDaaSは自社開発とSaaSのどちらが安いですか?
短期の初期費用だけでなく、3年程度の総保有コストと安全性で比べます。一般には、標準機能を使えるSaaS型が検討しやすいです。
スクラッチ開発は、初期800万〜3,000万円以上に加えて、運用の費用が続きます。監視や脆弱性対応、バックアップのほか、障害対応や専門人材の費用もかかります。
閉域網、特殊な認証、独自認可などSaaSで満たせない要件がある場合、対象を限って自社開発を検討します。
MFAやパスワードレス認証は追加費用になりますか?
基本プランに含む製品と、上位プランやオプションになる製品があります。
認証アプリやプッシュ通知、FIDO2・パスキーのように、利用する方式によって料金と工数が変わります。端末証明書やハードウェアキーを使うかどうかでも、差が出ます。
対象を全員にするか、管理者だけにするかで、見積もりの前提も変わります。端末登録、紛失時の再発行、ヘルプデスク、緊急時の代替認証も見積もります。
IDaaSの費用を抑えるには何から始めればよいですか?
まず、アカウントやアプリ、認証方式、退職処理を洗い出し、必須のアプリと後回しにできるアプリを分けます。次に、既存契約の機能と標準コネクタを優先し、代表ユーザーで試験導入します。
発注側は、単価だけでなく、未使用ライセンスの回収や退職者停止の自動化、問い合わせの削減、運用担当者の作業時間も含めて、3年TCOを比べます。
まとめ
IDaaS費用は、ライセンス、導入・連携、運用に分けて考えます。30〜100人なら、初期30万〜150万円、月額1万〜15万円が目安です。
100〜500人なら、初期100万〜500万円、月額3万〜80万円です。また、500〜3,000人の大規模・ハイブリッド導入は、初期500万〜1,500万円、月額15万〜500万円超です。
これらは標準的な前提のレンジで、既存のADや人事連携、アプリ数によって変わります。移行データやMFA、可用性、運用体制も、金額に影響します。
適正かどうかを判断するには、最低契約ID数と既存ライセンスとの重複を確かめます。初期設定や個別連携、サポート、3年TCOも併せて確認します。
入社・異動・退職の正本を決め、標準連携と個別開発の範囲を分けると、予算超過と運用負荷を抑えられます。
RFPでは、通常時に加えて、IdP障害や管理者ロックアウト、同期失敗、解約時のデータ返却も確認します。そのうえで、自社に合うIDaaSと導入パートナーを選びます。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。