
IDaaS開発の進め方は、認証の正本を決め、標準連携を選び、例外を試験してから段階移行する流れです。その流れを守ると、運用負担の削減につながります。
IDaaSの役割と6フェーズ、費用相場と見積もりの前提を順に確認します。全体の解説は、IDaaS開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
IDaaS開発の全体像
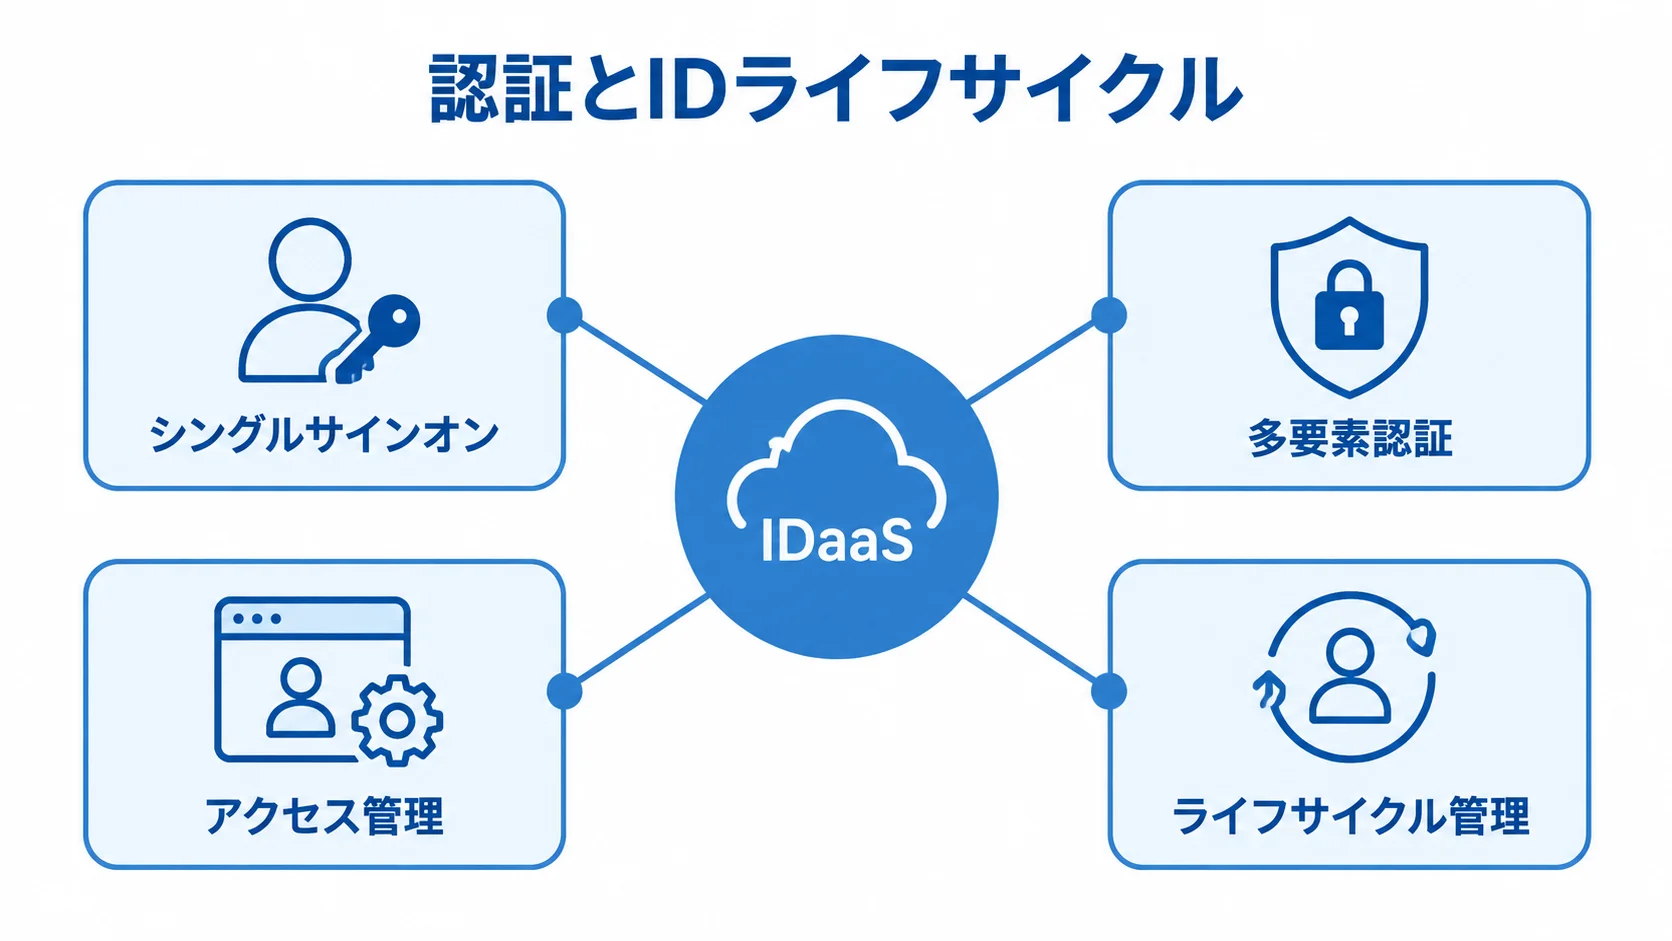
IDaaSは、利用者の本人確認を行うIdP(Identity Provider)を中心に、SaaSや社内Webシステム、クラウド基盤へ安全に接続する仕組みです。
IDaaSの役割:認証とIDライフサイクルの接続
IDaaSは、SSO、多要素認証、条件付きアクセスを備えるとともに、入退社に伴うIDの発行や停止も管理します。認証の入口からIDの発行・停止までを、次の4つの機能で受け持ちます。
- シングルサインオン:SAMLやOpenID Connectで複数システムへ接続します。
- 多要素認証:認証アプリやFIDO2・パスキーを利用します。
- アクセス管理:条件付きアクセスと監査ログを使います。
- ライフサイクル管理:入社・異動・退職に伴うID処理を自動化します。
人事システムを正本にしてEntra IDやActive Directoryへ連携すると、退職者の停止漏れを減らせます。一方で、台帳を別々に更新すると、SSO後も不要なIDや過剰な権限が残ります。
従業員向けIDaaSと顧客向け認証基盤の違い
IDaaSの対象は、従業員向けと顧客向けで異なります。そのため、設計上の違いも対象ごとに分けて見る必要があります。
- Workforce IAM:従業員、派遣社員、委託先が社内業務システムを使う場合の基盤です。
- CIAM:会員登録、同意、個人情報、大量アクセスへの可用性が中心です。
- 利用規模と料金:CIAMはWorkforce IAMと、ユーザー数や料金の単位が異なります。
- 管理者の安全:管理者MFA、緊急用ID、バックアップ、ログ監視、障害時の代替ログインを備えます。
NIST SP 800-63-4は、2025年8月に公開されました。本人確認や認証器、認証プロトコル、フェデレーションの技術要件を整理しています(出典:米国国立標準技術研究所、2025年)。
IDaaS開発の進め方と6フェーズ
ID、端末、アプリ、人事情報を業務で使うには、段階的な管理が必要です。そのため、フェーズごとに完了条件を決めて進めます。完了条件を決めておけば、手戻りと追加費用を抑えやすくなります。
フェーズ1:要件整理と認証の正本の決定
まず、対象ユーザーとアプリを洗い出し、連携方式と管理責任を一覧にします。分類するときは、次の項目を確認します。
- 対象者:従業員、派遣、委託先、子会社、共有ID、特権ID。
- 連携方式:SAML・OIDC、SCIM、API、フォーム認証、対象外。
- アプリ情報:所有部門、重要度、利用人数、認証方式、情報の機密性。
また、入社・異動・退職の正本を、人事システム、AD、Entra IDのどれにするかを決めておきます。正本が定まらないと、停止漏れの原因になります。
委託先を別のワークフローにする場合は、その条件も要件として書き出します。
退職の受付から何分以内に停止するか、権限の承認者は誰か、休職や出向、再雇用をどう扱うかも決めます。停止までの時間を決めておかないと、退職後も使えるIDが残るおそれがあります。
ログを何か月保管するかと、IdP障害時にも続ける業務を、事前に決めておきます。
フェーズ2:選定と標準連携・運用適合性の比較
自社の認証環境と運用要件を照らし合わせ、候補製品が標準連携やサポートを含めて合うかを比べます。比べる際は、SSOの対応アプリ数より、正本とライフサイクルを運用できるかを重く見ます。候補の例を、重視する点ごとに挙げます。
- Microsoft中心:Microsoft 365とWindows端末が中心ならMicrosoft Entra ID。
- 国内SaaS重視:国内サポートを重視する場合はHENNGE One。
- 証明書重視:Google Workspaceや端末証明書を重視する場合はCloudGate UNO。
- 運用相談重視:ネットワークやクラウド運用も相談する場合はIIJ IDサービス。
導入効果は、問い合わせやアカウント管理の工数でも測ります。たとえば、HENNGE公式事例では、日本ハム株式会社が100超のシステムをSSO化し、問い合わせを10分の1に削減したと紹介されています(出典:HENNGE One公式導入事例、2026年確認)。
導入前に、問い合わせ件数、パスワードリセット件数、退職者停止時間を記録しておくと、導入後の効果と比べられます。
比較表には、SAML・OIDC・SCIM・REST API、AD/LDAP連携、FIDO2・パスキー対応を並べます。さらに、端末制御、条件付きアクセス、管理者権限の分離、ログ出力も比べます。
発注側は、サポート時間、データ保管地域、解約時のデータ返却条件を確認して、候補を2〜3製品に絞ります。
候補を絞ったら、代表ユーザー20〜50人と重要度の異なる3〜5アプリでPoCを行います。評価には、カタログの記載より実際の運用手順を使います。
フェーズ3:設計開発と認証フロー・連携方式の具体化
設計では、ログインだけでなく、IDの作成、属性変更、停止までを一つの業務フローとして描きます。そのうえで、アプリごとに連携方式を選び、設計の対象を明確にします。連携方式は、アプリの種類によって次のように分かれます。
- 人事連携:人事システムからIDaaSへ情報を渡します。
- SaaS連携:IDaaSからSCIMで各SaaSへIDを作成します。
- 旧式アプリ:リバースプロキシやフォーム認証を検討します。
設計では、認証方式、属性マッピング、権限ロールを書面に残します。さらに、アクセス条件と管理者ロールを加え、ログ監視と切り戻しの手順も記します。
属性マッピングでは、社員番号、メール、所属、役職の対応先を確定します。雇用区分と在籍状態の対応先も、同じように決めます。
メールアドレスだけをキーにすると、改姓や組織変更、ID再利用の際に、別人に紐づくおそれがあります。そのため、属性を選ぶ段階でこのリスクを確認しておきます。
フェーズ4:例外系を重視したテスト
テストでは、人事異動や認証器の交換といった例外も、ログイン成功と並べて試します。検証シナリオには、次の事象を含めます。
- 人事イベント:入社、異動、退職、休職、再雇用、委託終了。
- アカウント変更:メール変更、認証アプリ交換、パスワードリセット。
- 端末と管理:端末紛失、管理者交代、通常外のアクセス。
通常と社外の端末、許可と未許可のネットワーク、通常と時間外を組み合わせて試します。こうすると、条件付きアクセスの抜け漏れを見つけられます。
IdPやネットワークの停止、人事連携の遅延が起きたときに続ける業務とIDを、事前に決めておきます。そのうえで、緊急用IDは保管場所と利用承認を決め、利用後の変更やログ確認の方法も定めます。
テスト結果には、未解決の課題と暫定対応、切り戻しの条件を記録します。さらに、担当者と期限も残します。
結果を「合格」の一言で済ませると、課題や対応の状況を後から追えなくなります。
フェーズ5:段階移行と切り戻しを前提にした稼働
移行は、部署やアプリの優先度に合わせて、段階的に進めます。展開は次の順で広げます。
- 情シスと協力部署で運用します。
- 一般部署へ対象を広げます。
- 外部委託先や特殊業務へ展開します。
各展開の前に、対象者と対象アプリ、旧ログインの扱いを告知します。ヘルプデスクの案内と切り戻しの期限も、同時に知らせます。
稼働の判定には、SSO成功率とMFA登録率を使います。加えて、認証失敗、問い合わせ、退職者停止時間、ライセンス回収率も指標にします。
旧認証を廃止する前に、例外アプリを洗い出しておく必要があります。見落としたまま廃止すると、緊急の業務が止まるおそれがあります。
旧方式を残す場合は、期限、対象者、責任者を決めます。恒久的な二重運用を避けるため、旧方式を終える条件も設定します。
フェーズ6:運用KPIと権限レビューによる定着
運用後も定期的な確認を続け、権限と対応手順を更新します。そのために、頻度ごとの確認内容を決めておきます。
- 月次確認:入社・異動・退職の処理件数、停止漏れ、未使用ライセンス、認証失敗、問い合わせ。
- 四半期レビュー:アプリ所有者と権限を見直し、不要な管理者権限、共有ID、長期未使用の外部ユーザーを洗い出します。
- 運用手順:認証器紛失、再雇用、委託契約延長、IdP障害への対応を手順にし、新機能や認証方式を確かめる定例会を開きます。
- 復旧訓練:半年に一度実施し、設定の知識が管理者だけに偏らないようにします。
定期的な確認とレビューを続けると、導入後も権限を正しく保てます。
IDaaS開発の費用相場とコスト内訳
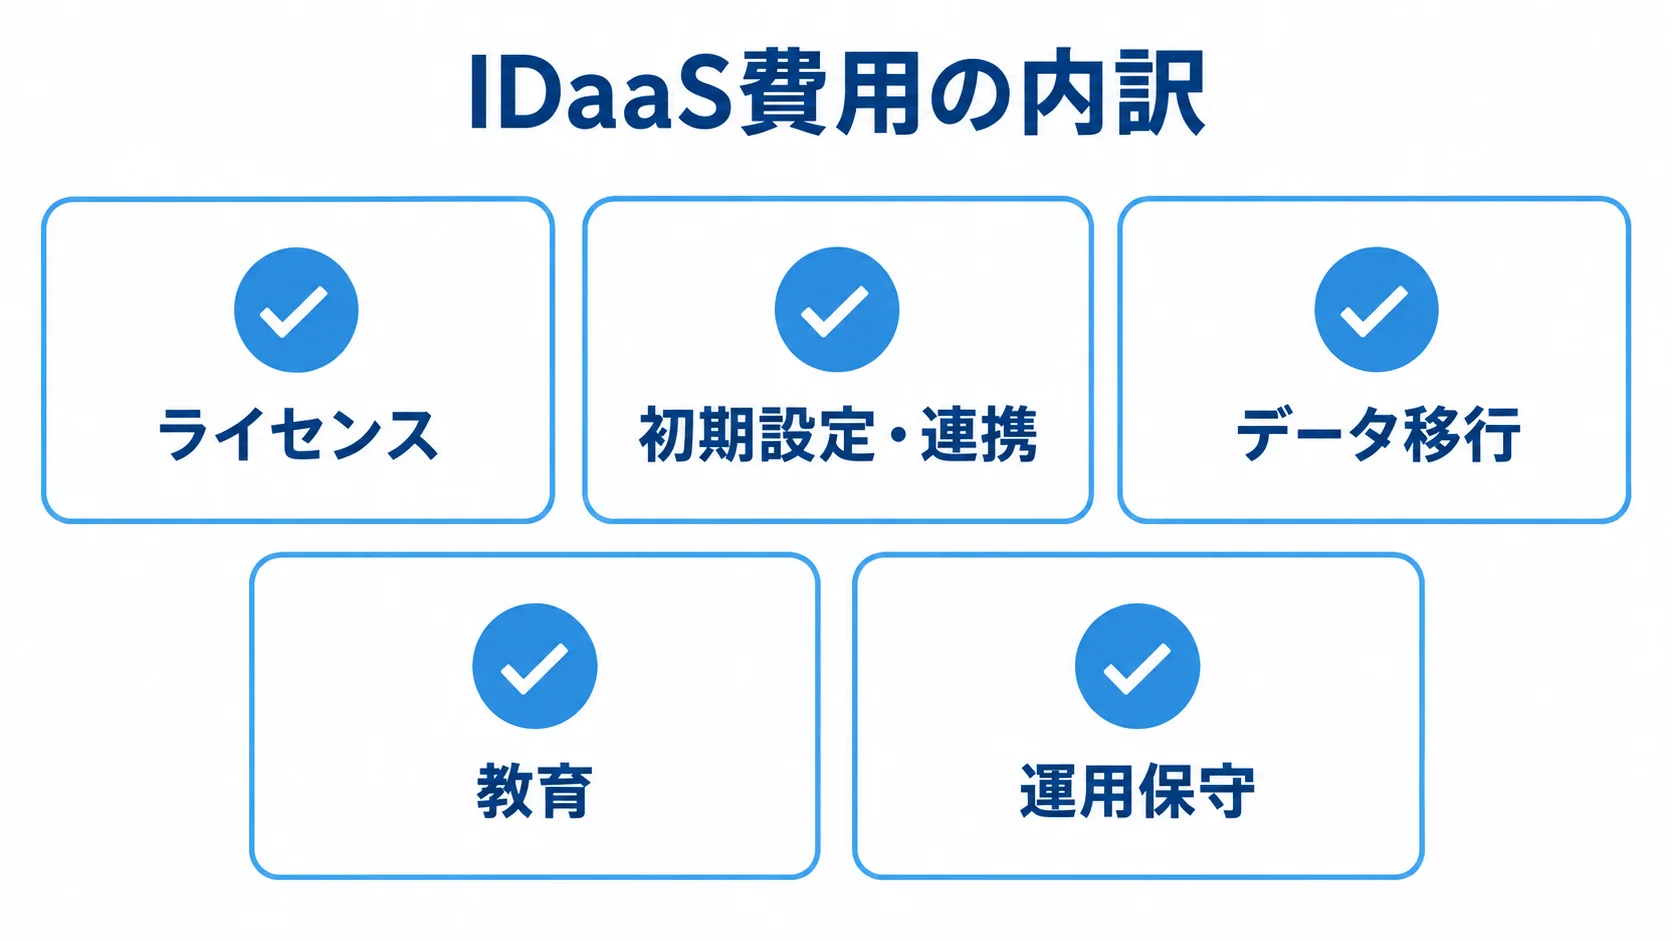
IDaaS費用は、まずライセンス費と初期設定・連携費に分けて考えます。さらに、データ移行、教育、運用保守の費用も、別々に把握します。
ここで示すレンジは、公開価格と一般的な導入・連携の工数をもとにした編集部の推定です。個別の見積もりに代わるものではありません。
実際の請求額は、最低契約数や機能、年間契約によって変わります。既存ライセンスへの包含や代理店契約でも変わるため、費用ごとに条件を分けて確認します。
公開ライセンス価格の目安(月額数百円から)
各社のライセンス価格は、月額単価に加えて、付帯機能や最低契約数を踏まえて比べます。
- Microsoft Entra ID P1:年払い相当で899円/ユーザー/月。
- HENNGE One Identity Edition:IdPは月300円、IdP Proは月500円。
- CloudGate UNO Standard Plus:400円/ユーザー/月。
- CloudGate UNO:Enterprise Plusは500円/ユーザー/月、Smart Packは600円/ユーザー/月。
- IIJ IDサービス:SSOは月105円/ID、MFA併用は月210円/ID。
Microsoftの価格は、公式ページに基づく2026年8月時点の確認値です。Microsoft 365 E3やBusiness Premiumに含まれる場合もあります(出典:Microsoft公式「Entraのプランと価格」、2026年確認)。
HENNGE Oneは、最低契約ID数が各プラン200以上です(出典:HENNGE公式価格ページ、2026年確認)。CloudGate UNOの各プラン価格は、公式製品ページに掲載されています(出典:CloudGate UNO公式製品ページ、2026年確認)。IIJ IDサービスは、初期費用0円で、最低利用数は1人です(出典:IIJ公式「IIJ IDサービス」、2026年確認)。
100人ならEntra ID P1は月約89,900円、IIJのSSOと多要素認証は月約21,000円です。これらは、ライセンス単価だけを使った単純計算です。
予算を立てるときは、最低契約数、既存契約への包含、AD連携や端末証明書の追加料金を考慮します。判断は、単価だけでなくこれらを合わせて行うことが大切です。
導入・連携費の目安と変動要因
導入・連携費の推定レンジは、対象人数、アプリ、既存の連携によって変わります。人数の帯ごとに、SaaSの数やAD・人事連携の有無で区切った目安を示します。
- 30〜100人:SaaSが3〜5個なら30万〜150万円。
- 100〜500人:SaaSが5〜15個、ADや人事連携ありなら100万〜500万円。
- 500〜3,000人:SaaSが15個超、多拠点や社内Webありなら500万〜1,500万円。
期間の目安は、小規模で1〜2か月、中規模で2〜4か月です。大規模やハイブリッドでは4〜9か月です(根拠:IDaaS公開価格、リサーチノートのSI工数・期間整理による編集部推定)。
工数を増やす要因には、古いアプリの改修と人事マスタの統合があります。さらに、属性補正や共有IDの個人化も、作業量を押し上げます。夜間の切り替え、ヘルプデスクの教育、SIEMへのログ連携は、費用にも影響します。
見積書では、ライセンスと作業費を分けて示してもらいます。そのうえで、標準コネクタで済む作業と個別開発の範囲も区別して確認します。
運用費とスクラッチ開発費を含む3年総額
SaaS利用と独自基盤の費用差は、運用負担と3年間の総額を並べて見ると判断できます。
- 運用費:設定変更、アカウントの洗い出し、権限レビュー、障害対応、ログ監視、問い合わせ、ライセンス増減。
- 3年総額:1年目、2年目、3年目のライセンス、保守、追加連携、認証器交換。
- スクラッチ開発:推定800万〜3,000万円以上、期間は6〜12か月以上。
利用者が増える場合は、退職者の停止漏れやライセンス回収を自動化できるかどうかで、実質的な費用が変わります。
スクラッチ開発の金額は、公開定価ではなく、リサーチノート上の推定レンジです。推定は、認証プロトコル、管理画面、MFAを自社で担う想定です。さらに、監査ログや冗長化、脆弱性対応と運用監視も、自社の作業として含めています。
閉域網や特殊な認証など、SaaSの標準機能で満たせない場合に限って、標準SaaSと不足分の追加開発を比べます。
IDaaSの見積もりを取る際のポイント
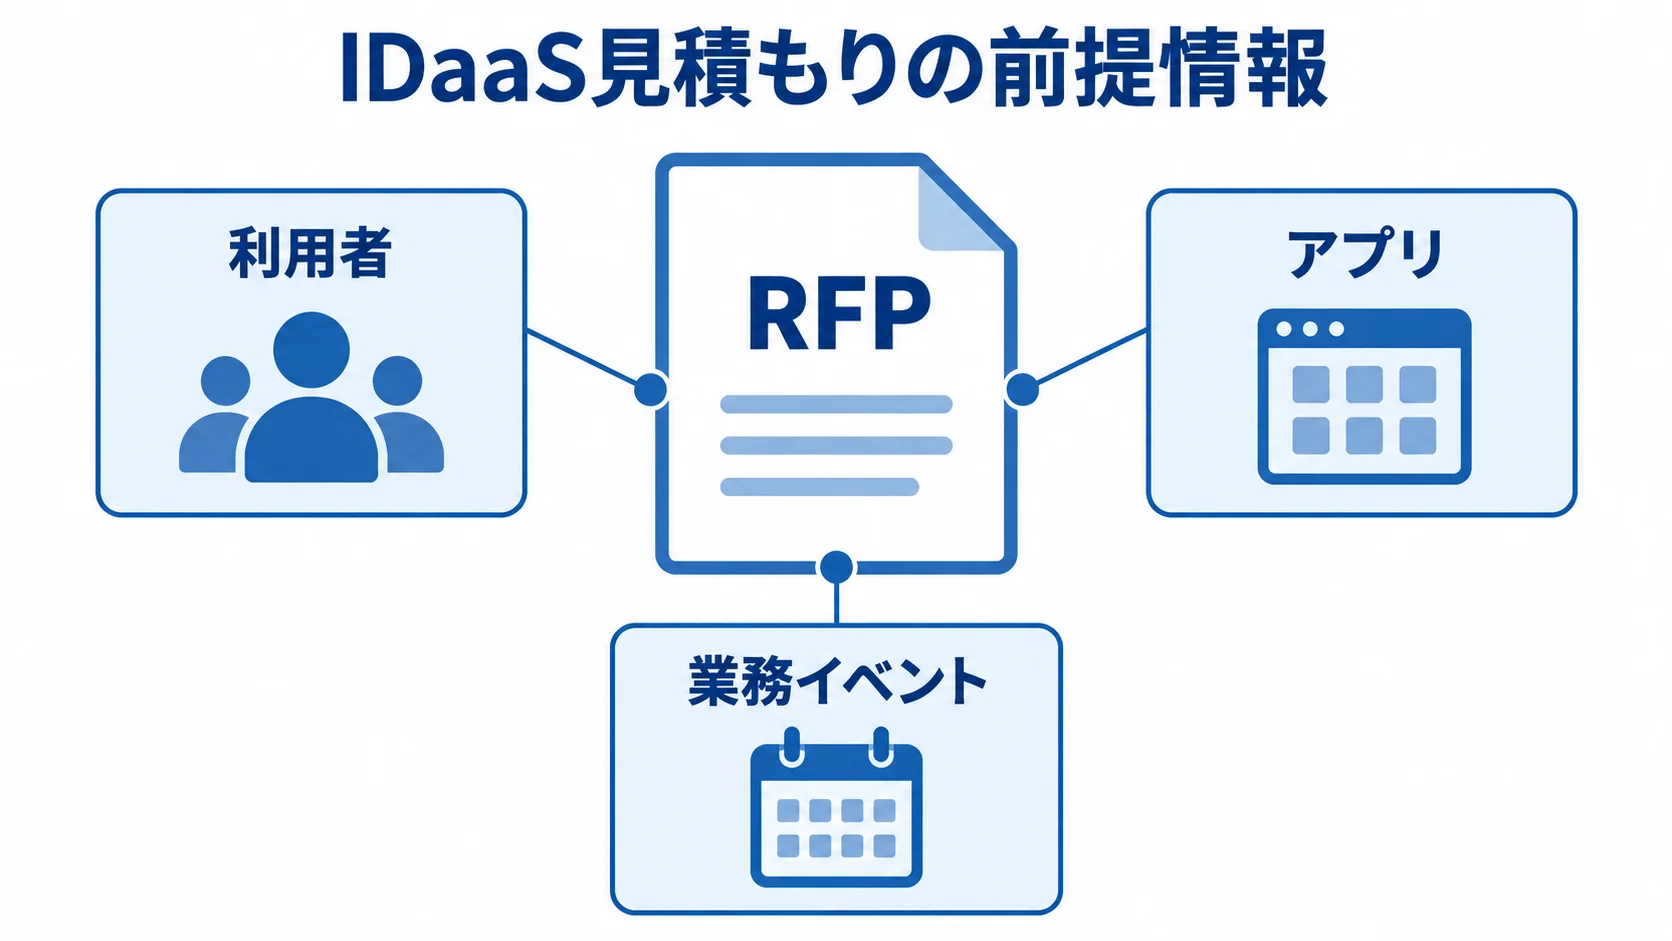
ユーザー数だけで見積もると、連携や移行の費用が後から増えることがあります。そのため、RFPには利用者とアプリ、現行認証をまとめて書きます。データや移行範囲も明記し、セキュリティ、希望日、運用分担を加えると、前提がそろいます。
RFPに記載するユーザー・アプリ・業務イベント
RFPには、人数や認証の状況を、利用者、アプリ、業務イベントの面ごとに書きます。
- 利用者:正社員、派遣、委託先、子会社、管理者、休職者、共有アカウントの人数と増加見込み。
- アプリ:名称、利用人数、重要度、SAML・OIDC・SCIM・APIの対応状況、オンプレミスかクラウドか、現行認証、データ所有者。
- 業務イベント:入社、異動、退職、組織改編、契約満了、認証器紛失。
MFAの方式とパスワードレスの対象も伝えます。さらに、端末証明書と、IPや場所による条件付きアクセスも示します。
特権IDの分離とログ保管期間、SIEM連携を明記します。データ保管地域やSLA、サポート時間も書いておきます。
これらを「必須」「できれば」「将来対応」に分けると、提案内容と費用差を比べられます。
複数社比較での前提条件の統一
各社には、同じアプリ一覧とユーザー数を渡し、稼働日とテスト範囲もそろえて伝えます。提案では、対応方法と範囲を次の区分で示してもらいます。
- 標準機能:製品の標準機能で対応する内容。
- 追加設定:設定作業を追加して対応する内容。
- 個別開発:開発が必要な内容と費用。
- 対象外:対応できない内容と代替案。
最安値の提案は、初期設定だけを含み、移行や運用設計を含まない場合があります。そのため、複数社の価格は、作業範囲をそろえてから照合します。
各社には、正本や退職停止を確かめるログの取り方を質問します。加えて、SCIM非対応アプリの運用とIdP障害時の代替手順も聞きます。
また、契約終了時に設定とログをどの形式で返却できるかも聞きます。回答が業務フローと、どこまでを誰が受け持つかまで具体的かを確認します。
見積書で示す追加費用と運用リスク
作業範囲と契約条件を確かめ、導入後の追加請求や運用負担をつかみます。
- 見積費目:ライセンス、初期設定、連携、属性、移行、テスト、教育、稼働支援、保守、変更を分けます。一式表記は、作業と完了条件を確かめます。
- 追加条件:休日対応、出張、認証器、証明書、ログ保管、SIEM、API、最低契約数、更新価格、為替の影響。
- 運用リスク:障害、管理者権限、例外アプリへの対策費も見積もりに含めます。
- 業界要件:業界ごとの価格、監査証跡、現場の負担。
主なリスクは、IdPの単一障害、管理者攻撃、旧式アプリの非対応です。さらに、権限承認の停滞や正本の不明も、リスクになります。
対策には、管理者MFAと緊急用IDを使います。段階移行と例外期限も備えておきます。さらに、権限オーナーを決めて、停止漏れを月次で確認します。
2026年の動向としては、認証強化を業種別の要件と組み合わせる提案が増えています。たとえば、GMOグローバルサインは2026年3月30日に「GMOトラスト・ログイン 医療機関認証強化プラン」を開始しました。その価格は、月額500円/ID(税込550円)です(出典:GMOインターネットグループ公式発表、2026年3月)。
自社の業界ガイドラインに照らして確認します。自社が担うデータ準備と運用作業も、金額に含めて考えます。
IDaaS開発でよくある質問(FAQ)
導入では、費用や期間に加えて、既存環境との接続や運用体制も確認されます。よくある疑問に答えます。
IDaaSは中小企業にも必要ですか?
SaaSが増え、退職者停止やMFAを手作業で管理しきれない企業にとって、IDaaSは有効です。
導入時は、Microsoft 365やGoogle Workspaceなど数個のアプリから始める方法があります。そのうえで、入退社の処理とMFAを整えていきます。
既存のActive DirectoryとIDaaSは連携できますか?
多くのIDaaSはAD、LDAP、Entra IDと連携できます。ただし、方式と属性は製品によって異なります。
導入前には、ADと人事システムのどちらを正本にするかを決めます。そのうえで、社員番号や在籍状態のマッピング、同期の遅延、停止失敗時の通知をPoCで確かめます。
IDaaSの導入期間はどのくらいですか?
SaaSが3〜5個、利用者約100人で標準連携なら1〜2か月です。AD・人事連携や複数部署の移行を含む中規模では、2〜4か月が目安です。
旧式Webや多拠点の環境、複雑な権限があると、4〜9か月以上かかる可能性があります。段階的な教育を含む場合も、期間は延びやすくなります。
期間を短くするには、要件を絞り、PoCで例外を早く見つけ、データ準備を発注前から始めます。
SSOだけ導入すればセキュリティは十分ですか?
SSOの導入は、セキュリティ対策の一部にすぎません。対策では、管理者MFA、条件付きアクセス、最小権限、端末制御を組み合わせます。さらに、ログ監視、退職者の停止、緊急用ID、障害時の手順も欠かせません。
IdPに権限が集まるため、管理者ロールは分けておきます。操作ログと定期的な権限レビューも、運用に含めます。
IDaaS開発の進め方のまとめ
IDaaS開発は、製品を契約した時点では終わりません。まず、対象ユーザーやアプリ、正本を決めます。
さらに、退職停止と障害時の継続方法も定めます。そのうえで、選定、設計、例外テスト、段階移行、定着運用の各段階を計画します。
発注前に確認するチェックリスト
発注前に、次の項目を確認します。
- 対象・正本:ユーザー・アプリ一覧と、人事・AD・Entra IDのどれを基準にするか。
- 連携・業務処理:SAML・OIDC・SCIM・APIの分類と、入社・異動・退職の完了条件。
- 認証・権限:MFAと管理者ロールの方針。
- 移行:段階的な切り替えと切り戻しの条件。
- 費用:ライセンス・導入・運用の3年総額。
小さく始める進め方と運用成果の確認
代表ユーザーと重要アプリでPoCを行い、認証成功率やMFA登録率を測ります。問い合わせ、退職停止、ライセンス回収も、同じPoCで確かめます。全アプリを一度に移す必要はありません。
製品機能、導入会社の連携力、自社の運用体制は、分けて評価します。そのうえで、標準機能の範囲を広げ、安全性と管理負担の軽減を両立させます。
▼全体ガイドの記事
・IDaaS開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。