
ID管理システムの開発会社は、管理するIDの種類、既存環境との連携、導入後の運用範囲の3つで比べると、自社に合う認証・権限管理を選びやすくなります。
6社は得意な範囲が異なるため、同じ要件で比べることが欠かせません。全体像は、ID管理システム開発の完全ガイドでも確認できます。
▼全体ガイドの記事
・ID管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ID管理システムの開発会社選びが重要な理由
会社選びは、ログイン画面とあわせて、入社・異動・退職時の権限変更や、事故が起きたときの追跡記録にも影響します。人事システムやActive Directory、業務アプリと連携できないと、多機能な製品でもExcelや手作業が残ります。
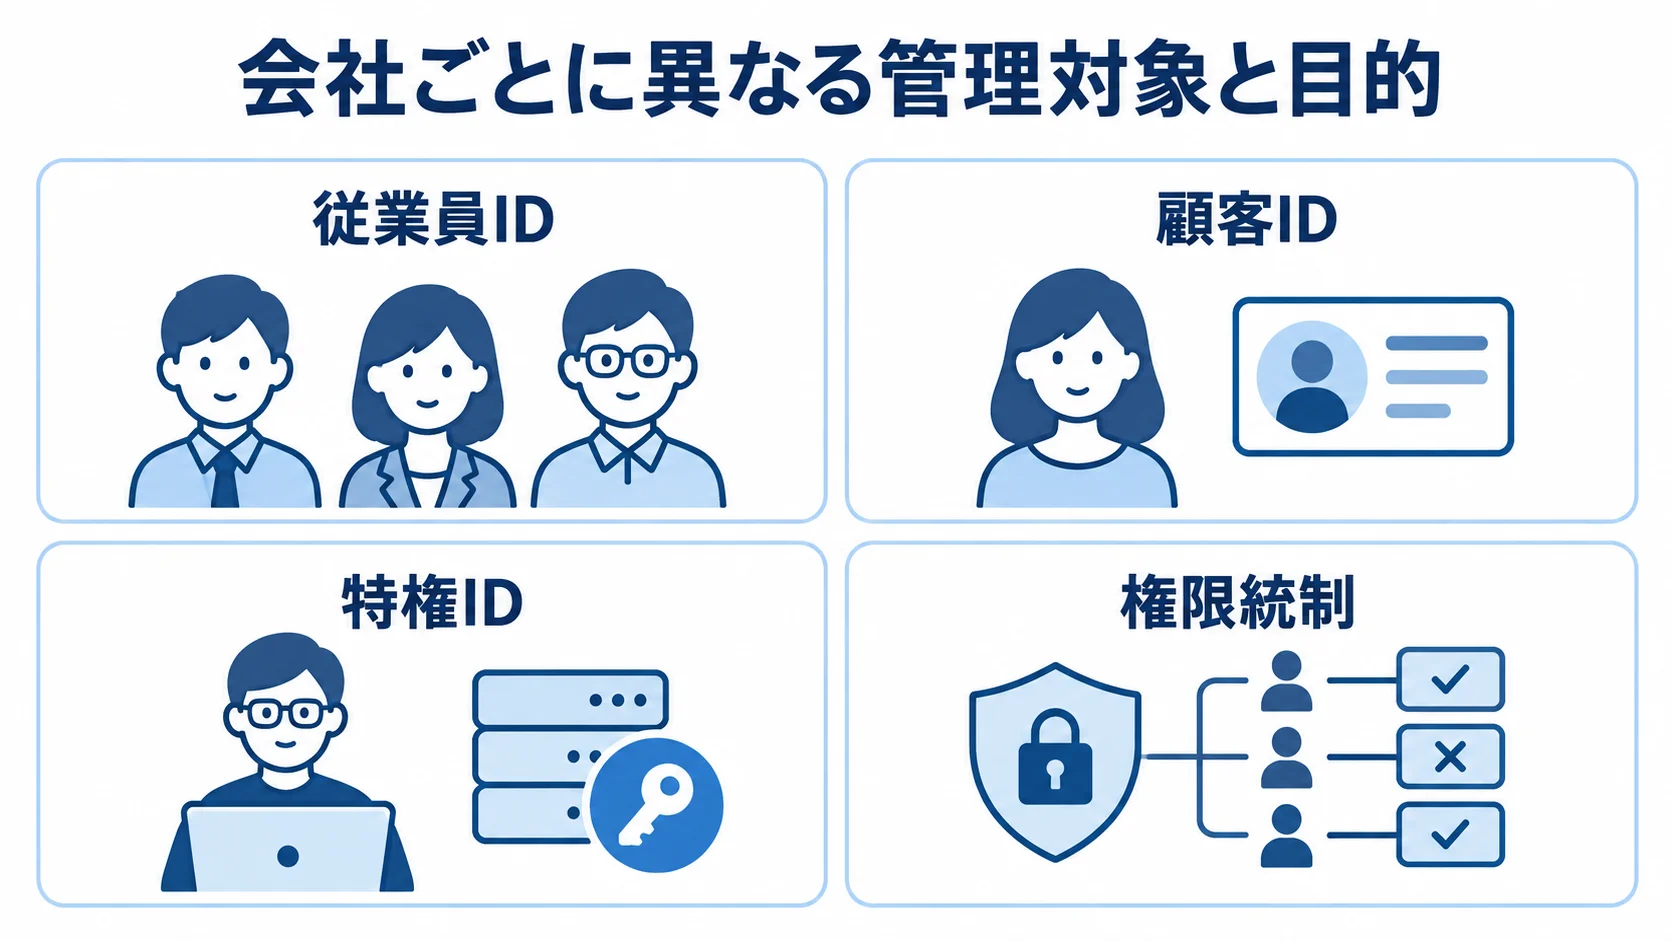
会社ごとに異なる管理対象と目的
ID管理の対象は、社員や派遣社員などの従業員IDだけとは限りません。対象ごとに呼び名や相談内容が違います。
- 従業員ID:社員や派遣社員などが対象です。
- 顧客ID:顧客向けの会員基盤で、CIAMと呼ばれます。
- 特権ID:管理者や運用担当者の強い権限で、PAMと呼ばれます。
- 権限統制:権限申請や定期レビューまで含む領域で、IGAです。
従業員向けのWorkforce IAMと顧客向けのCIAMでは、必要な可用性や本人確認、退会処理、個人情報の扱いが異なります。そのため、まず対象を分けて相談に乗ってくれる会社が向いています。
導入後の運用まで含めた設計
SSOやMFAの導入に加えて、ID管理の流れや連携方式、運用手順まで設計しておく必要があります。
- ID管理:人事システムを正のマスターにして、所属・役職・雇用期間に応じて権限を付け、退職や契約終了時には即時停止する形になります。
- 連携方式:SAML 2.0、OpenID Connect、OAuth 2.0、SCIM、APIへの対応状況。
- 運用手順:障害時の管理者用手順、ログの保管期間、アクセスレビューの担当者を決めておきます。
IPAは2026年3月に「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公開しました。なお、同ガイドラインには、最新の環境変化を踏まえた実践的な対策が整理されています(出典: IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」、2026年)。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発まで一気通貫で支援できる企業です。IT事業会社として社内DXを推進してきた経験を活かし、ビジネスの成果を出すことと、システムを現場に定着させることの両方に強みがあります。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
既製のIDaaSを使う場合でも、業務の棚卸しや要件整理から始めて、現場で使われる運用に落とし込みたい企業に向いています。
- 業務フロー:IDの発行・変更・停止について、どの部門が申請し、誰が承認し、どのログを残すかを整理したうえで機能を選びます。
- 追加開発:標準機能で足りない部分だけを連携や個別の開発に分け、スクラッチ開発の範囲を抑えられます。
得意領域と相談時に確認したいこと
社内DXや基幹システムの経験を生かし、営業・顧客・生産・販売管理などの業務基盤とつながるID管理を考えたい企業の候補になります。
- 管理対象:従業員IDか顧客IDかの区分
- 既存環境:現在の人事マスターとディレクトリ構成を共有します。
- 連携・運用:SaaSとオンプレミスの連携本数、退職者の停止期限、MFAの対象範囲を共有します。
- 依頼範囲:製品導入、連携開発、運用支援のどこまでを任せるかを明確にします。
Microsoft|Microsoft 365・Azureと連携しやすいID基盤
Microsoftは、従業員向けにMicrosoft Entra IDを、顧客向けにMicrosoft Entra External IDを提供する製品ベンダーです。
Microsoft 365やAzureを利用している企業は、既存の契約・ディレクトリ・端末管理との関係を確認できます。SSOやMFA、条件付きアクセス、ハイブリッド環境の認証をまとめやすい候補です。
特徴と強み
Entra IDは、アクセス制御とライセンス条件を確かめたうえで、既存環境に合うプランを比べる必要があります。
価格はMicrosoft Security「Microsoft Entra のプランと価格」を参照しました(2026年8月確認)。
- アクセス制御:ユーザーや端末の状態、場所、アプリのリスクに応じて制御する仕組みです。
- Entra ID P1:1ユーザーあたり月額1,049円です。
- Entra ID P2:1,499円です。
- Entra Suite:1,799円と案内されています。
- 既存ライセンス:Microsoft 365 E3・E5やBusiness Premiumに含まれる場合があります。追加契約の前に確認が必要です。
得意領域・導入時の注意点
Microsoft 365を中心に業務を標準化する企業や、Azure上のアプリと社内Active Directoryを連携する企業に向いています。
たとえば、日本精工は、Microsoft Entra External IDを使い、顧客IDを段階的に統合する取り組みを紹介しています。
従業員向けと顧客向けは同一設計にせず、認証情報の移行と本人確認を中心に、同意や退会・データ削除まで分けて見積もる必要があります。
Okta Japan|マルチクラウドとライフサイクル管理に強いIDaaS
Okta Japanは、複数のクラウドサービスやオンプレミスアプリを横断して認証・ID管理を行いたい企業向けの製品ベンダーです。
Okta Workforce Identityは従業員・請負業者・パートナー向け、Okta Customer Identityは顧客向けです。そのうえで、SSO・MFAやUniversal Directory、ライフサイクル管理、アクセスガバナンスなどを比べられます。
特徴と強み
利用ユーザー数や対象アプリ数、Workflowsやガバナンスの範囲、国内サポート体制を、料金と合わせて同じ条件で確認してください。
StarterとEssentialsには公開料金があり、機能や契約条件も合わせて比べます。
- Starter:1ユーザーあたり月額940円です。
- Essentials:1ユーザーあたり月額2,670円です。
Essentialsには、Adaptive MFAとPrivileged Accessが含まれます。さらに、Lifecycle ManagementやAccess Governanceも含まれます。
年間契約の最低額は24万円です(出典: Okta「プランと価格」、2026年8月確認)。
得意領域・導入事例
Oktaは、クラウドを複数使う環境と、ID管理の自動化を重視する企業に向いています。
- 環境:海外拠点やグループ会社を含むマルチクラウド
- 機能:将来のCIAM展開や、入社・異動・退職に応じた自動化
J:COMの公式事例では、4つの基幹システムの認証をOktaに統合しました。認証・ID管理機能の開発期間は、従来の5〜6か月から2〜3か月になりました。
導入後は、月20数時間程度の認証関連運用がほぼゼロになったと紹介されています(出典: Okta「J:COM導入事例」、確認日2026年8月)。
ただし、これは個別事例なので、自社でも同じ効果が出るとは限りません。対象アプリと運用工数を現状の数値で測っておくと、判断材料になります。
HENNGE株式会社|国内SaaS中心のSSO・MFA導入
HENNGE Oneは、国内企業HENNGE株式会社が提供するクラウドセキュリティサービスです。そのうちIdentity Editionは、SAML 2.0・OpenID ConnectのSSOと多要素認証に対応しています。
ユーザーコンソールや、Microsoft Entra・Google Workspaceとのプロビジョニングを利用できます。Active Directoryとの連携も確認できます。
特徴と強み
国内SaaSのSSO・MFAから始めて、パスワードリセットの問い合わせを減らしたい情シス部門に向いています。
プランごとのIdP料金と最低契約数は、見積もりの前に確かめておきます。
- Identity EditionのIdP:1ユーザーあたり月額300円です。
- IdP Pro:1ユーザーあたり月額500円からです。
- 最低契約ID数:どちらも200からです(出典: HENNGE株式会社「HENNGE One価格とプラン」、2026年8月確認)。
対象人数が200人未満の場合や、複雑なIGA・PAMを同時に求める場合は、追加機能と運用支援を含めた見積もりが必要です。
得意領域・導入時の注意点
Google WorkspaceやMicrosoft 365などを段階的にSSOへ移行し、社外アクセスにMFAを適用する企業の候補になります。
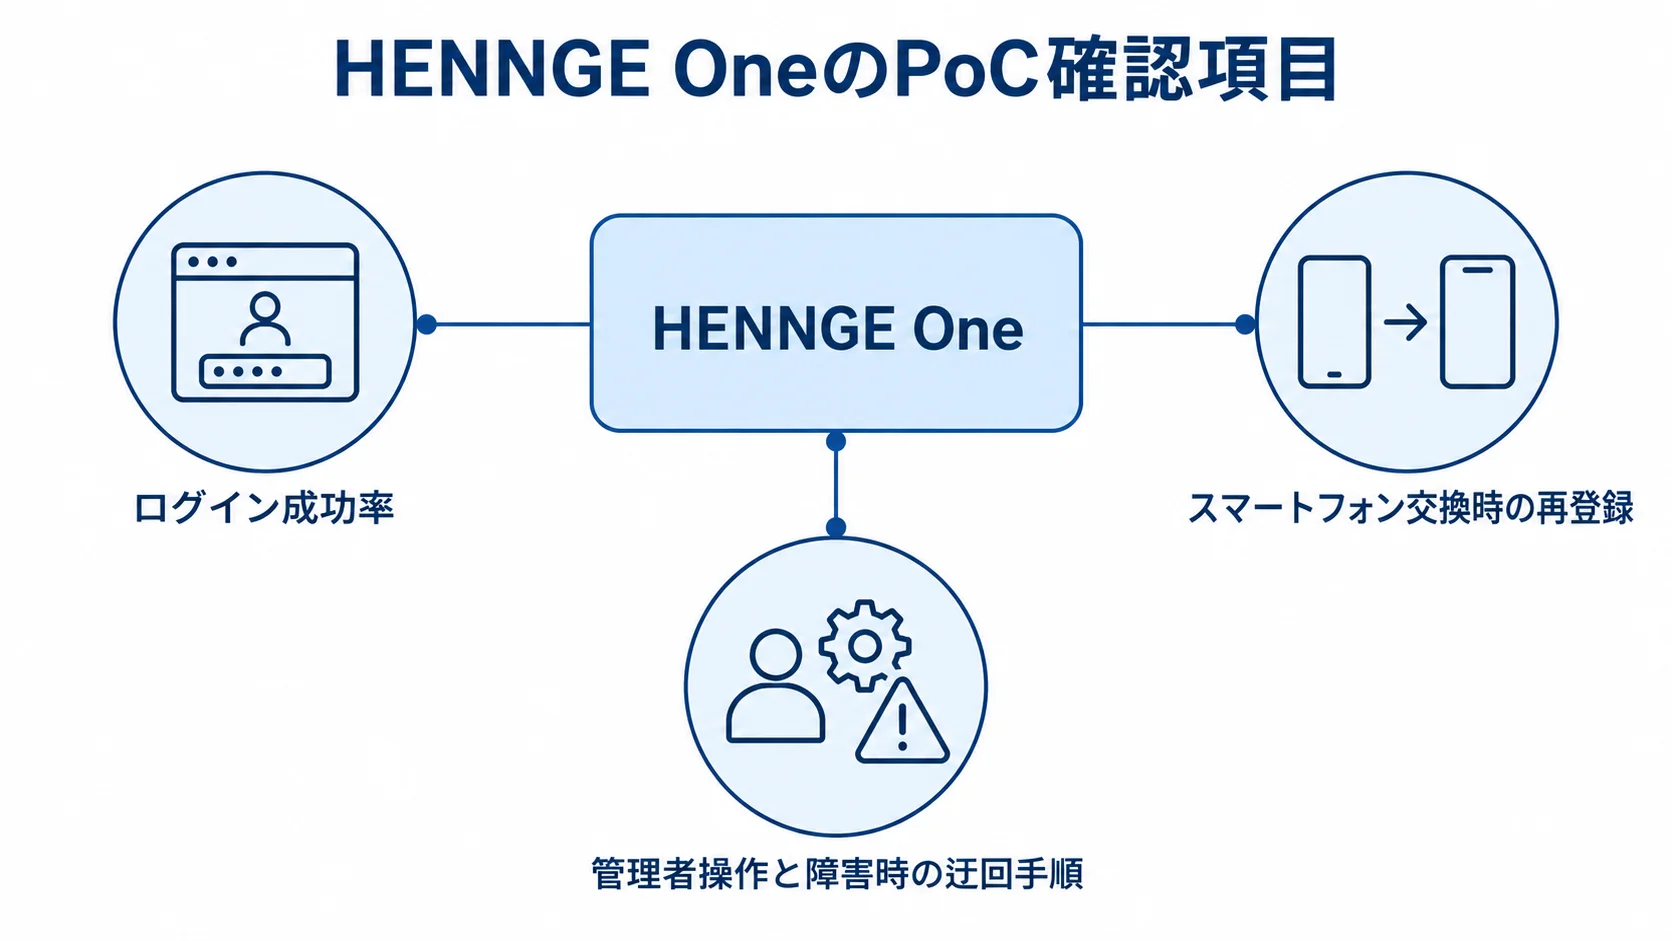
主要な5〜15アプリでPoCを行い、ログイン成功率やスマートフォン交換時の再登録を確認します。管理者操作と障害時の迂回手順も確かめると、導入後の混乱を減らせます。
人事システムを起点に入社・異動・退職を完全自動化したい場合は、HENNGE Oneだけで完結するかを確認してください。顧客向け会員基盤や大量アクセスへの対応が必要な場合も、要件ごとに見ていきます。
日本電気株式会社(NEC)|大規模・オンプレミスを含む認証基盤
日本電気株式会社は、クラウド型IDaaSに加え、業務システムや認証装置を含むID・認証ソリューションを提供します。
WebSAM SECUREMASTERやIceWall、OneGateなどの製品と、特権ID管理や証明書認証を組み合わせられます。そのため、既存資産を残しながら統合認証を進めたい企業の候補になります。
特徴と強み
NECの公式ソリューションページでは、クラウド上のID管理やSSO、MFAを案内しています。さらに、コンテキストベース認証やアクセス制御も案内しています。
WebSAM SECUREMASTERでは、オンプレミスとパブリッククラウドのID・認証・認可情報を統合管理できます(出典: 日本電気株式会社「ID・認証ソリューション」、2026年8月確認)。
製品単体ではなく、全体アーキテクチャとして相談できる点も特徴です。
- 既存システム:業務システムの認証方式が古い、または拠点やグループ会社が多い場合です。
- 全体設計:特権IDや証明書まで一つの計画で扱う場合。
得意領域・導入時の注意点
金融、製造、公共など、停止できない業務システムを含めて移行計画を立てる企業に向いています。
相談の際は、オンプレミスのLDAPや独自認証、証明書の発行・更新、特権IDの貸出を事前に整理します。ネットワーク分離の有無も、伝えておく項目です。
クラウド移行を前提にする場合は、初期構築費だけでなく、冗長化やパッチ適用、監視、保守要員まで含めた総保有コストを比べる必要があります。
株式会社NTTデータ|IDaaSの設計から運用・IGA・PAMまで支援
株式会社NTTデータは、ID管理・認証・権限統制を運用まで任せたい企業に合うSIerです。
BXO Managed IDaaSでは、SSOやMFA、アカウント連携、アクセス制御に加え、IGAとPAMを組み合わせた支援が案内されています。
特徴と強み
従業員IDの一元化から権限棚卸し、特権ID統制までを一つの運用設計にしたい企業の候補になります。
- アカウント連携:Active DirectoryやCSVと同期し、クラウドサービスへ連携できます。
- IGA:職務分掌やアクセスレビュー、申請・承認、レポートを扱う領域です。
- PAM:特権IDの申請・承認、利用範囲の制限、操作記録を扱える構成です(出典: NTTデータ「BXO Managed IDaaS」、2026年8月確認)。
得意領域・導入時の注意点
グループ企業や複数拠点で、専門人材を増やさずに監視・問い合わせ・運用改善まで整えたい企業に向いています。
費用は、ユーザー数や連携範囲、24時間監視、ヘルプデスクで変わります。ログ分析、IGA・PAMの対象、障害時の復旧目標も、費用に関わります。
契約終了時のデータ返却、設定情報と設計書の所有、他社への移行支援についても、初回の見積もりで確認が必要です。
富士通株式会社|LDAP・既存資産の整理から始める統合認証
富士通株式会社は、LDAP Managerを中心に、既存ディレクトリやオンプレミス資産を整理しながら統合認証を進めたい企業の候補です。
製品ライセンスに加え、統合認証アセスメントから運用テストまでを工程ごとに相談できます。現状が複雑で、どこから手をつけるか決まっていない企業にも候補になります。
特徴と強み
費用は、アセスメントと製品・導入支援に分けて見ていきます。
- アセスメント:公式価格は150万円からです(出典: 富士通「LDAP Manager 価格」、2026年8月確認)。
- 製品・支援:基本パッケージ、プラグイン、ライセンスは個別問い合わせ、設計・導入支援は個別見積もりです。
このサービスでは、ID管理の課題整理とToBe像の提示を行います。製品を選ぶ前に現状調査と将来像を定めて予算化したい場合には、比較の基準を先に持てます。
得意領域・導入時の注意点
複数のLDAPや古い業務アプリ、社内ネットワーク、グループ会社のディレクトリを整理し、認証基盤を段階的に統合する企業に向いています。
アセスメントの150万円からという価格は、全体の導入費用ではありません。そのため、データクレンジングや連携開発、移行は分けて見積もる必要があります。冗長化や保守、運用教育も、別に見ます。
クラウドIDaaSと比べる場合は、初期費用だけでなく、5年間のライセンス・サーバー・保守・人件費を合算して見ます。
ID管理システムのパートナー選びで確認すべきポイント
6社は、それぞれ得意とする範囲が違います。Microsoft、Okta、HENNGEは主に製品を比べるベンダーです。
NECは複数の認証製品を組み合わせる総合提案、NTTデータはマネージド運用、富士通は既存資産のアセスメントと統合認証支援に強みがあります。知名度や月額単価と合わせて、自社の課題に対して誰が設計の責任を持つのかを、先に確かめておきます。
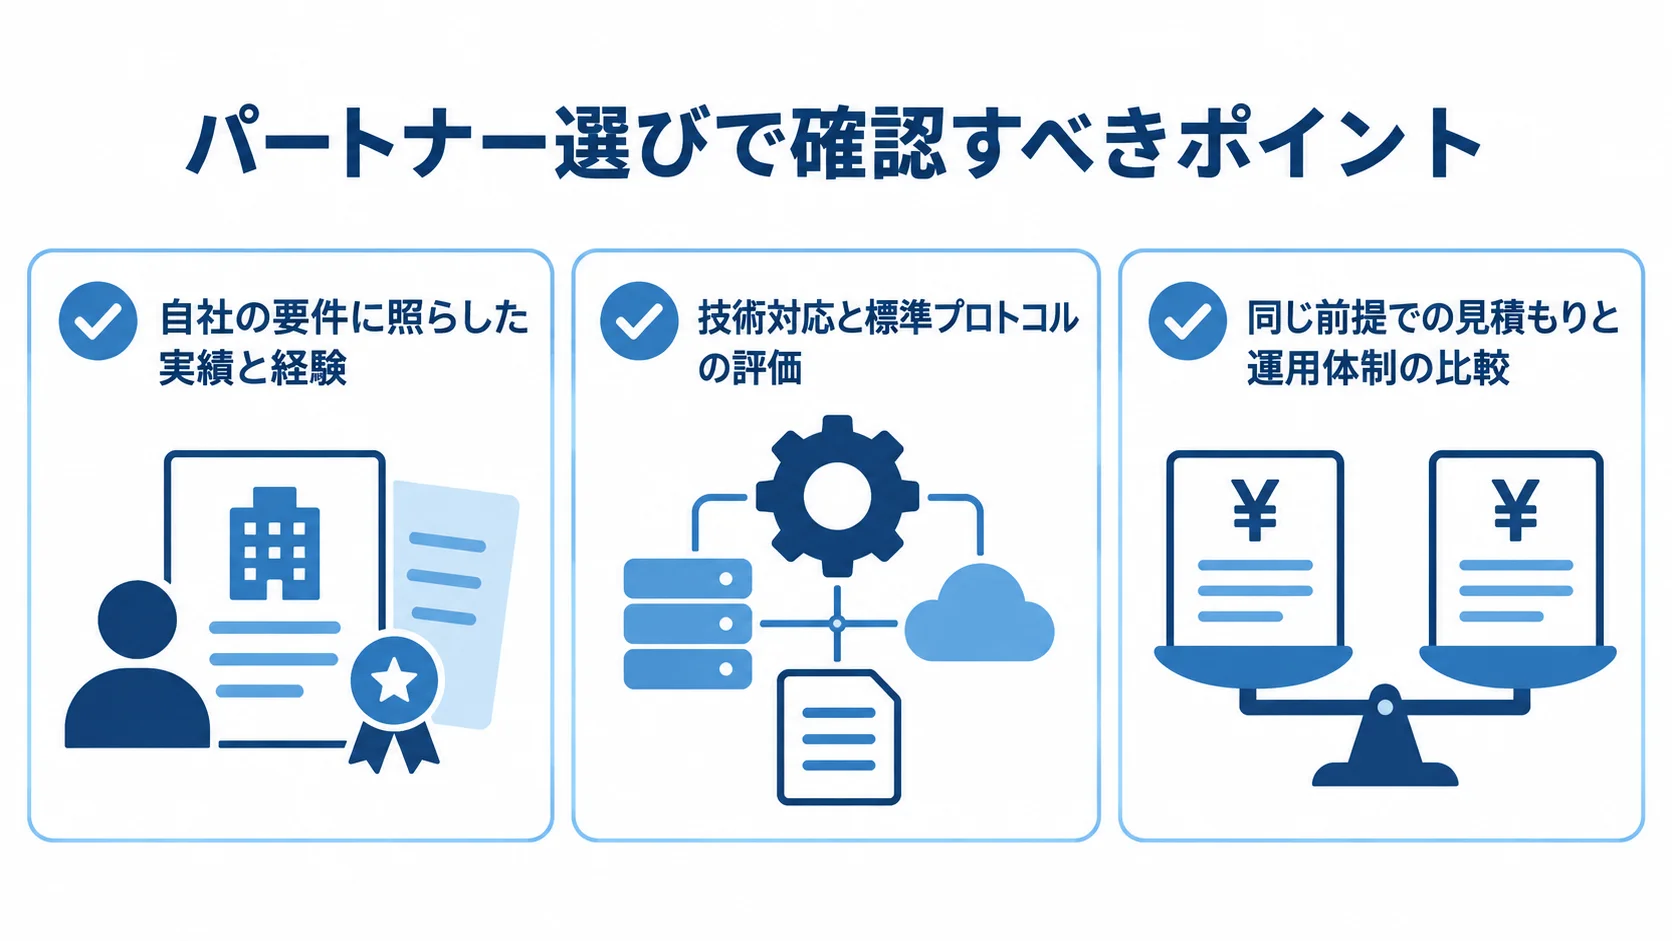
自社の要件に照らした実績と経験
実績は「IDaaSの導入実績があるか」だけでなく、従業員IDか顧客IDのどちらで実績があるかを見ます。
対象人数とアプリ数、既存AD・LDAP・人事システムとの連携、段階移行の有無については、事前に聞いておきます。
- 顧客ID:登録、ソーシャルログイン、同意、退会、データ削除、大量アクセス
- 従業員ID:Joiner・Mover・Leaver、権限レビュー、管理者分離、休職・出向の例外処理
技術対応と標準プロトコルの評価
RFPには、各社の標準技術や既存基盤への対応状況を、必須要件と希望要件に分けて書いておきます。
認証やパスワード保管を独自に作るフルスクラッチでは、脆弱性対応や規格変更の負担が長く続きます。
- 接続方式:SAML 2.0、OpenID Connect、OAuth 2.0、SCIM、REST API
- 既存基盤:Active Directory、LDAP
- 制御・監査:MFA、パスキー、条件付きアクセス、RBAC・ABAC、アクセス・管理者操作ログ、SIEM連携
- 権限管理:権限申請・承認、特権IDの貸出
標準プロトコルと実績ある製品を基盤にし、差別化に必要な業務ロジックだけを開発する方針が安全です。
同じ前提での見積もりと運用体制の比較
料金を比べるときは、ライセンスの人数別の試算と、初期費用・導入期間の推定を分けて見ます。
- 100人:SSO・MFA中心の場合、HENNGE One、Microsoft Entra、Oktaの単純計算で月3万〜27万円程度です。
- 300人:SSO・MFA中心の場合、HENNGE One、Microsoft Entra、Oktaの単純計算で月9万〜80万円程度です。
- 小規模:初期50万〜250万円、1〜2か月です。
- 中規模:初期300万〜1,000万円、3〜6か月です。
- 大規模:初期1,000万〜5,000万円以上、6〜18か月です。
これはライセンスだけの試算です。初期設定や連携、移行は、この試算に含まれていません。端末やログ保管、監視やヘルプデスクも、別に見積もります。
導入費用は、公開ライセンス価格とアセスメント価格、一般的な連携工数からの試算で、個別見積もりではありません。
見積もりには、現状調査から教育までの工程を含めてもらいます。要件定義と設計に加えて、データクレンジングや連携、PoC、移行の工程が入るかを確かめます。運用監視、障害対応、契約終了時のデータ返却は、別の項目として記載してもらいます。
3社以上へ同じRFPを渡し、初期費用、月額費用、5年間のTCOを並べます。追加ユーザー単価や連携の追加費用まで比べると、安く見える提案の前提も見えてきます。
よくある質問(FAQ)
製品の機能、会社の支援範囲、費用の内訳は混同されやすいため、質問ごとに対象範囲と見積もりの前提をそろえて見ます。
ID管理システムの導入費用はいくらですか?
導入費用は、対象規模やシステム構成などの前提をそろえて比べます。
- 対象:人数、連携アプリ数、従業員IDか顧客IDかによって変わります。
- 移行・機能:既存システムからの切り替えの難しさ、IGA・PAMの有無も費用に影響します。
100人規模でSSO・MFA中心なら、公開価格によるライセンスの試算は月3万〜27万円程度です。初期設定や連携の費用は、この額には含まれません。
中規模で人事連携や自動プロビジョニングを含む場合は、初期300万〜1,000万円程度を推定の起点にします。そのうえで、必ず個別見積もりで確かめる必要があります。
IDaaSと自社開発はどちらを選ぶべきですか?
SSO、MFA、標準的なライフサイクル管理を早く始めたい場合は、既製IDaaSとSI支援を優先して比べる方法が適しています。
標準製品で満たせない顧客ごとの認可ルールや特殊な連携が明確な場合に限り、標準プロトコルを使った追加開発を検討します。
認証・パスワード・MFAの暗号処理を独自実装すると、脆弱性対応や規格変更の費用が続きます。
ID管理システムの導入は何から始めればよいですか?
自社のID運用に合う提案を得るには、現状と要件を揃え、小規模な検証から段階的に進めます。
棚卸しの対象は、人事システムとディレクトリ(Active DirectoryやLDAP)です。SaaSや業務アプリも含めます。
- 棚卸し:誰がどのIDを持つか、権限と退職時の停止時期を洗い出します。
- MUST:退職時の即時停止とMFAを必須として決め、主要アプリのSSO、管理者権限の分離、ログ保管も含めます。
- WANT:将来の高度なリスク判定やAI分析などは、MUSTとは分けて扱います。
- PoC:3社以上へ同じ前提のRFPを渡して、数本のアプリで検証したうえで段階導入へ進みます。
まとめ
会社を選ぶ際は、従業員ID・顧客ID・特権IDのうち、どれを管理するかを決めておきます。そのうえで、認証やアカウントのライフサイクル、認可の要件を整理します。監査と外部IDの要件は、別に確かめておきます。
riplaは、業務要件の整理から開発・導入まで支援します。また、Microsoftは、Microsoft 365・Azure中心の環境を使う企業の候補です。
Oktaはマルチクラウドとライフサイクル管理、HENNGEは国内SaaSのSSO・MFAを重視する企業に向いています。
大規模・既存環境まで含めて比べたい企業
NECはオンプレミスや複数製品を含む大規模基盤の候補です。NTTデータは設計から運用、IGA・PAMまで任せたい企業に、富士通はLDAPなど既存資産の評価から始めたい企業に、それぞれ適しています。
公開ライセンスや初期導入費と、連携開発以降の費用を分けて、5年間のTCOで比べてください。
現状棚卸しからPoC・段階導入までの流れ
認証方式や権限を一度に置き換えず、順を追って進めるのが成功の近道です。
- 正のマスターを決め、主要アプリでPoCを行います。
- 障害時の迂回手順と運用担当を決めます。
- 準備が整ったら、認証方式や権限を段階的に移します。
NIST SP 800-63-4は2025年8月に公開され、本人確認・認証・フェデレーションなどのデジタルID要件を扱っています(出典: NIST「NIST SP 800-63-4: Digital Identity Guidelines」、2025年)。
最新の基準と自社のリスクを照らし合わせたうえで、3社以上へ同じ要件を示して相談してください。
▼全体ガイドの記事
・ID管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。