
ID管理システムは、ID情報、認証、権限管理を一元化し、アカウントの登録から停止、監査までをつなぐ仕組みです。従業員、顧客、特権IDのどれを対象にするかで、選ぶ製品や開発方式が変わります。
▼関連記事一覧
・ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・ID管理システム開発の見積相場や費用/コスト/値段について
・ID管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ID管理システムの定義
ID管理システムは、IDの登録情報を正しく保ち、認証と認可で利用者を制限し、その履歴を後から確認できるようにする業務基盤です。ログイン画面を一つにまとめるだけの仕組みとは、役割の範囲が異なります。
導入効果は、ログイン回数の削減だけでなく、入社・異動・退職にともなう権限変更の漏れを減らせるかで見ます。
ID・認証・認可の役割の違い
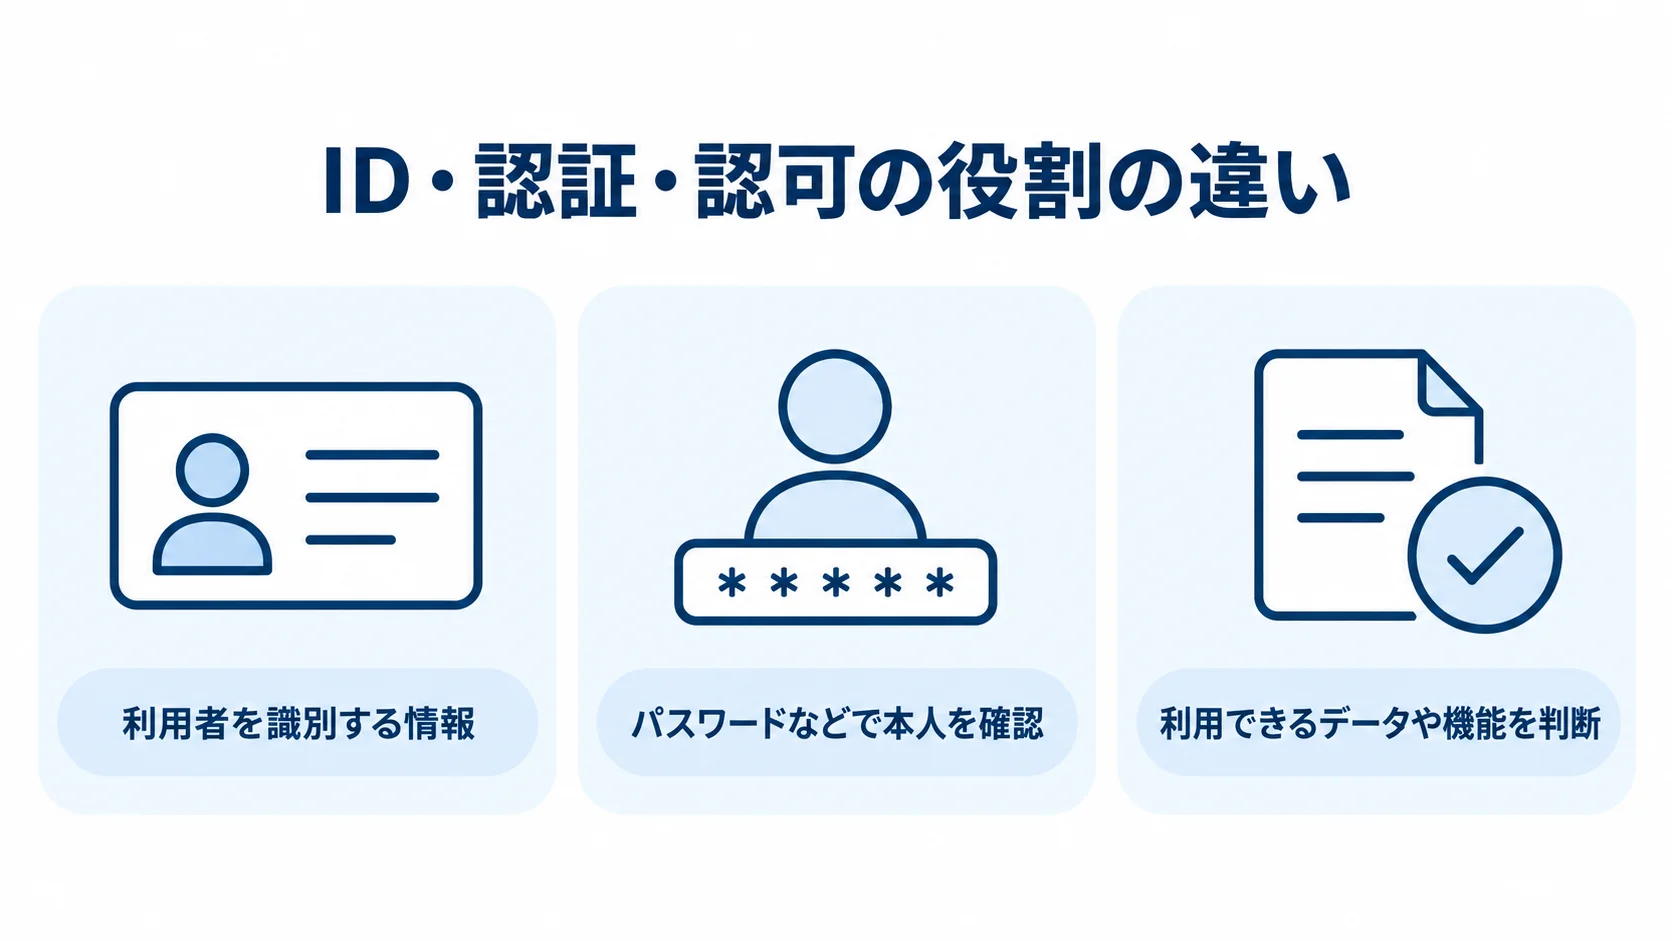
ID・認証・認可は、それぞれ利用者の識別、本人確認、利用範囲の判断を担います。
- ID:社員番号やメールアドレスなど、利用者を識別する情報
- 認証:パスワード、認証アプリ、生体情報、セキュリティキーなどで本人を確認
- 認可:本人確認後に利用できるデータや機能を判断
たとえば、同じ業務システムでも、一般担当者は閲覧のみ、管理者は設定変更まで可能です。こうした違いを、認可で表します。
ID、認証、認可を別々の台帳や個別アプリに任せると、退職後も認証情報が残り、異動後も以前の権限が残ります。
そこで、ID管理システムでは、利用者の属性、所属、役割、契約期間、アクセス先を結び付けます。そのうえで、登録から停止までを一つの流れとして管理します。
IAM・IDaaS・IGA・PAM・CIAMの違い
ID管理に関係する用語は、対象とする利用者と管理する機能の範囲が異なります。
- IAM:IDとアクセス権限を総合的に管理する考え方
- IDaaS:認証やシングルサインオンをクラウドで利用する形態
- IGA:権限の申請・承認・定期レビューでガバナンスを強化
- PAM:システム管理者などroot相当の特権IDを、貸出・承認・操作記録まで含めて厳格に管理
- CIAM:顧客や会員など社外利用者向けのID基盤
用語の違いを意識せずに「ID管理」とだけ呼ぶと、従業員向けのSSO導入と顧客会員基盤の開発を同じ要件で扱ってしまいます。
そのため、対象が従業員なのか、顧客なのか、委託先なのか、特権管理者なのかを最初に分けます。これが、製品や開発方式を選ぶ出発点になります。
導入効果:セキュリティと業務効率の両面
ID管理は、入社・異動・退職時の処理を標準化します。人事情報と連動させることで、重複入力も減らせます。
- 入社:人事情報をもとに必要なアカウントを作成
- 異動:役割に合わせて権限を変更
- 退職:不要なアカウントを停止
- SSO:ログイン情報の記憶やパスワードリセットの問い合わせを減らす
一方で、導入後に残るリスクにも目を向ける必要があります。権限マスターの誤り、連携元データの重複、例外的な共有アカウント、認証基盤自体の障害が残れば、別のリスクになります。
導入効果は、「停止までの時間」「未使用IDの件数」「権限レビューの完了率」「パスワード関連問い合わせ件数」などで測ります。
ID管理システムの主要機能
必要な機能は、企業の規模や対象範囲によって変わります。ただし、認証だけでなく、ID情報、ライフサイクル、権限、監査までを一連の機能として見ます。
特に重要なのは、導入時に使える機能よりも、日常運用で担当者が無理なく続けられる機能かどうかです。
IDディレクトリとライフサイクル管理
IDディレクトリには利用者の属性をまとめ、人事システムや既存ディレクトリを正のマスターに定めます。こうすると、複数の台帳に同じ人が別の表記で登録される事態を防げます。
- 基本属性:社員番号、氏名、メールアドレス、所属、役職、雇用区分
- 契約・配置:契約開始日・終了日、勤務地、役割コード
- 入社・異動・退職:入社時は必要なIDを作成し、異動時は不要権限を外し、退職・契約終了時は期限どおり停止
ライフサイクル管理は、Joiner・Mover・Leaverの三つの場面で考えます。派遣社員や取引先など、終了日が決まった外部利用者にも、同じ運用を当てはめます。
SSO・MFA・パスキーによる認証強化
SSOは一度認証すれば、許可された複数のSaaSや業務アプリへ再入力なしでアクセスできる仕組みです。
- SSO連携:SAML 2.0、OpenID Connect、OAuth 2.0などを利用
- MFA:パスワードに認証アプリ、端末、生体情報、セキュリティキーを追加
- パスキー:公開鍵暗号でフィッシング耐性を高める
対象システムが対応する方式は、事前に確認します。認証基盤が不正利用されると影響が広がるため、MFAや条件付きアクセスと組み合わせます。
管理者権限、社外アクセス、個人情報を扱うシステムでは、強い認証を必須にできます。一方で、一般利用者には段階的な展開も可能です。また、パスキーは対応端末や復旧手順まで含めて検証します。
権限管理とプロビジョニングによる最小権限の実現
権限は役職名だけでなく、業務上必要な操作単位で設計します。
- RBAC:営業、経理、管理者など役割に権限をまとめる
- ABAC:所属、雇用区分、端末、場所、時間、リスクなど属性で判断
- 連携方式:SCIM、API、CSV、データベース連携
- 自動処理:作成、グループ追加、権限変更、停止、削除
高度なルールを最初から増やすと、運用は難しくなります。そのため、基本はRBACで始め、例外が多い領域にだけ条件を足します。
プロビジョニングは、ID管理での変更を連携先へ反映する仕組みです。その際、連携に失敗したときの再送、重複防止、エラー通知、手動での復旧も設計します。
IGA・PAM・監査ログによる運用の証明
IGA、PAM、監査ログを組み合わせ、権限の承認から利用記録までを追えるようにします。
- IGA:権限申請、上長や所有者の承認、定期レビュー
- PAM:特権IDを個人IDと分け、利用時間、承認者、操作を記録
- 監査ログ:認証成功・失敗、権限変更、管理者操作、連携エラー、停止、アクセスレビュー結果を記録
共有アカウントをなくせない場合でも、誰がいつ利用したかを追跡できる仕組みを用意します。
ログは、保存期間、改ざん防止、検索性を中心に確認します。加えて、時刻同期、担当者以外による監視、異常通知の仕組みも見ておきます。大量に保存するよりも、必要な事実を短時間で説明できることが大切です。
ID管理システムの種類と選び分け
種類を選ぶときは、クラウドかオンプレミスかだけでなく、誰のIDを管理するか、どこまで運用を任せるか、既存システムへどの程度手を入れるかを見ます。
標準機能で解決できる範囲を広げ、独自開発は差別化や連携上どうしても必要な部分に絞ります。そうすると、費用と将来の保守負担を抑えられます。
クラウドIDaaSの早期導入と標準化に向く企業
クラウドIDaaSは、認証やアカウント管理をサービスで利用し、運用負担を減らしやすい方式です。
- 主な機能:認証、SSO、MFA、ディレクトリ、ライフサイクル管理
- 負担軽減と適合先:認証サーバーの構築・冗長化・パッチ適用を減らしやすく、SaaSが多い企業や短期間でMFAを展開したい企業に適する
- 小規模開始:100人程度と主要SaaSから始め、運用後に範囲を広げる
契約前には、データの保管場所、APIや連携コネクターの制限、解約後のデータ返却を確認します。加えて、仕様変更の通知と障害時の迂回方法を見ます。ログ保存条件とサポート時間も確認対象です。
認証基盤を一社に集中させると、切り替えの影響が大きくなります。そこで、SAMLやOpenID Connectなど標準方式で連携し、設定情報とデータの持ち出し方法を残しておきます。
パッケージ・オンプレミスの既存資産と閉域要件への対応
オンプレミスやパッケージ方式は、閉域網の利用や古い認証方式への対応が必要な場合に候補になります。厳格な保管要件や既存ディレクトリの維持が求められる場合も、選択肢に入ります。
- 適合条件:閉域網の業務システムや古い認証方式がある
- データ要件:厳格な保管要件や既存ディレクトリの維持が必要
- 自社の責任:サーバー、冗長化、バックアップ、脆弱性対応
証明書の更新や災害対策も、自社の責任範囲に入ります。導入前には、保守終了時期とバージョンアップ方法を確認します。既存LDAPや業務アプリとの連携、障害時の復旧時間も見ておきます。
初期費用が低く見えても、環境構築、人材、将来の更新を加えると、クラウドより総保有コストが高い場合があります。
マネージドIDaaS・SIの設計から運用まで任せる方式
ID管理の専門人材が少ない場合は、導入と運用を支援するマネージドサービスやSIを検討します。
- 導入支援:現状調査、要件定義、連携、移行
- 運用支援:監視、問い合わせ対応
- 複雑な環境:複数会社や海外拠点の差分を整理し、段階導入を計画
契約書には、承認者、権限変更の責任者、障害時の連絡先を明記します。加えて、ログ確認の担当、月次レポート、契約終了時のデータ返却の扱いも定めます。
運用を任せても、権限付与の業務判断は自社に残ります。そのため、設計書、設定一覧、連携仕様、運用手順は、自社でも保管します。
CIAM・スクラッチの顧客体験や独自認可を重視する場合
顧客向けCIAMは、会員登録から退会までの体験と安全対策を設計します。
- 会員機能:登録、ソーシャルログイン、メール変更、同意管理、退会
- 運用:個人データ削除、問い合わせ、大量アクセスへの対応
- 安全対策:アカウント乗っ取りへの対策
従業員向けIDaaSを顧客基盤に使うと、ログイン体験や同意・退会の要件に合わない場合があります。標準製品で独自の認可ルールや会員体験を満たせない場合に限り、周辺機能や基盤を開発します。
開発するときも、SAML、OpenID Connect、OAuth、SCIM、FIDO2/WebAuthnなどの標準を使います。一方で、パスワード保管やMFAの暗号処理は独自に実装しません。
スクラッチでは、保守の計画を初期費用とは別に見積もります。対象は、脆弱性対応、規格変更、負荷試験、障害復旧、開発者の交代です。
ID管理システム開発・導入の進め方
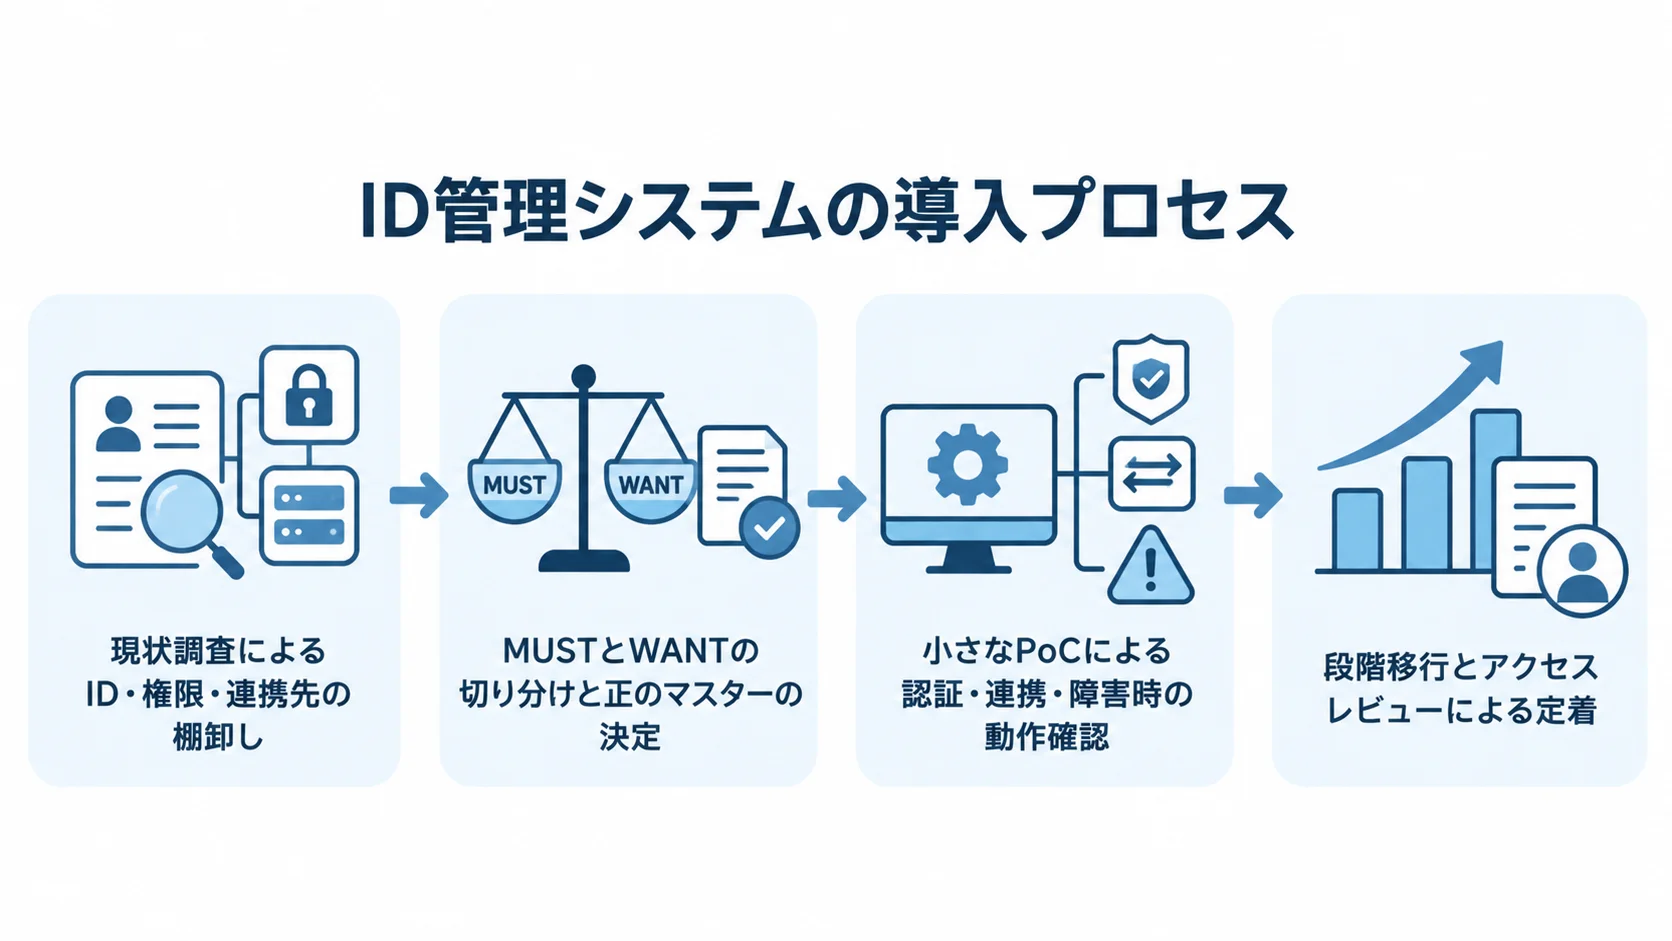
ID管理システムの導入は、現状のIDと権限を棚卸しし、優先順位を決めることから始まります。少数の対象で検証してから段階的に移行し、運用を定着させる流れです。製品を選ぶことは、その一部です。
先に機能を選ぶよりも、現在のリスクと業務上の責任を明確にすることが成功への近道です。
▶ 詳細はこちら:ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
現状調査によるID・権限・連携先の棚卸し
対象者と各システムへのアクセスを一覧にし、正のマスターを別に定めます。
- 対象ID:従業員、派遣社員、取引先、顧客、サービス、特権ID
- 台帳項目:所有者、所属、利用目的、作成者、認証方式、権限
- 運用情報:最終利用日、停止条件、ログ保存期間、管理責任者
既存のExcel一覧は、一時的な棚卸しに使えます。そこから、未使用や退職者のID、共有ID、過剰な権限を洗い出します。重複IDや個人メールのSaaSアカウントも探します。
認証方式が古いシステム、連携仕様が分からないシステム、停止すると業務が止まるシステムは、優先対象として記録します。
MUSTとWANTの切り分けと正のマスターの決定
導入要件を、必須のMUSTと段階導入できるWANTに分けます。
- MUST:退職・契約終了時の即時停止、MFA、主要システムのSSO
- MUST:権限変更承認、操作ログ、バックアップ、障害復旧
- WANT:高度なリスク判定、追加自動化、AI分析、全システム連携
WANTは、効果が見込めても段階的に導入できる要件です。優先度を分けておくと、予算と納期を守るうえで役立ちます。
正のマスターには、在籍や契約の状態を正確に持つ人事・契約管理システムを選びます。そのうえで、社員番号や顧客番号を一意のキーにします。
氏名やメールが変わっても影響を受けない設計にします。さらに、人事情報が更新された時点で、作成、権限削除、停止を行うことを業務ルールとして定めます。
小さなPoCによる認証・連携・障害時の動作確認
PoCでは、全社展開を急がず、性質の異なるシステムを選んで認証と連携を検証します。
- 対象:主要クラウド、業務アプリ、VPN、オンプレミスから数本
- 連携:人事情報の変更が反映されるか
- 認証・権限:MFA失敗時の復旧、権限削除後の既存セッション
- 監査:担当者がログを検索できるか
認証基盤が止まった場合に備え、ブレークグラス管理者と緊急連絡先を確認します。旧認証の併存期間、手動停止、バックアップからの復旧も見ておきます。
結果には機能の可否に加えて、利用者の負担や情シスの作業時間を記録します。例外処理と追加費用の見込みも残しておきます。
段階移行とアクセスレビューによる定着
移行は優先度に応じて段階的に進め、先行部門で確かめた手順を改善して次の部門に当てはめます。
- 事前整理:対象者、対象アプリ、切替日時をまとめる
- 切替条件:旧認証の停止条件と利用者への案内を決める
- 復旧:失敗時の戻し方を整理し、責任者が承認
導入後は、月次または四半期ごとにアクセスレビューを行います。上長は所属するメンバーを、所有者は権限を、情シスは未完了や例外を確認します。
未使用ID、特権ID、退職者の停止漏れ、連携エラーの再発は、定例会議で追跡します。これにより、導入効果を続けて得られるようにします。
ID管理システムの費用相場と内訳
ID管理システムの費用は、利用者数、対象システム数、連携方式で大きく変わります。IGA・PAMの有無、移行データの品質、運用委託の範囲も影響します。
費用を考えるときは、公開ライセンス料金と、要件整理・連携・移行・教育・運用にかかる導入費を分けます。
以下の金額は2026年8月6日時点の公開情報と一般的な工数から算出した推定であり、個別見積もりではありません。
▶ 詳細はこちら:ID管理システム開発の見積相場や費用/コスト/値段について
公開ライセンス料金:1ユーザー月額300円から1,799円程度
SSO・MFA中心の公開プランは、1ユーザーあたり月額300円から1,799円程度です。
- 単価の条件:年払い、最低契約額、オプション、既存契約への包含で変動
- 100人の試算:月額3万〜18万円、年額36万〜216万円程度
- 300人の試算:単純計算で月額9万〜54万円程度
- 上位機能:条件付きアクセス、ログ分析、IGA、PAMなどで単価が上がる
ライフサイクル管理、顧客向け認証、サポートを追加すると、単価にも影響します。既存契約に認証機能が含まれている場合は、重複購入を避けられるかを確認します。
料金改定に備えて、見積もりはプラン、課金単位、最低利用数、契約期間を同じ条件で比べます。
初期導入費の目安:小規模は50万〜250万円
50〜150人、SaaSが5〜15個で標準的なSSO・MFAを導入する場合、初期費用50万〜250万円、期間1〜2か月程度が目安です。
- 小規模:50〜150人、SaaS 5〜15個、初期50万〜250万円、1〜2か月
- 中規模:200〜1,000人、20〜100個の連携、初期300万〜1,000万円、3〜6か月
小規模の費用は、設定、ドメイン確認、認証ポリシー、数個のSAML連携を含む想定です。利用者案内と操作研修も含みます。連携先が多い場合や既存アカウントの整理が必要な場合は、この範囲を超えます。
中規模の見積もりには、人事システムや既存ディレクトリとの連携、入社・異動・退職の自動化を含みます。
費用を増やす主な要因は、データ整理、ロール設計、テストです。SCIM・API連携、段階移行、ログや運用の設計も要因になります。
大規模導入とTCOの考え方:運用・移行まで含めた見積もり
初期費用は1,000万〜5,000万円以上になる場合があり、導入期間は6〜18か月程度になる可能性があります。
- 大規模導入:複数会社、海外拠点、IGA・PAM、顧客ID、基幹連携、24時間監視
- フルスクラッチ:認証基盤開発で2,000万〜1億円超となる場合もある
認証やパスワード保管の独自実装が増えるほど、脆弱性対応や規格変更の継続費用も膨らみます。
TCOには、導入時の費用と継続運用にかかる費用を合算します。導入費にはライセンス、初期設定、要件定義が含まれ、連携開発、データ整理、移行も加わります。
運用費には、MFA端末、ログ保管、監視、ヘルプデスクを加えます。さらに、教育、契約更新、障害対応、将来の追加連携も含めます。
初期費用だけでなく、5年間の担当者数と作業時間、認証障害時の損失も比較します。
ID管理システムの開発会社・ベンダーの選び方
比較対象は、製品を提供するベンダー、設計・移行・開発を担うSI、運用監視まで請け負うマネージドサービスに分けて考えます。
製品の機能が豊富でも、既存システムの連携や権限整理を支援できなければ、導入後に社内負担が残ります。反対に、支援範囲が広くても、契約終了時に移行できなければ将来の選択肢が狭くなります。
従業員・顧客・特権IDのうち対象とする範囲
最初に、従業員向けのWorkforce IAM、顧客向けのCIAM、特権ID向けのPAMのどれを対象にするかを確認します。従業員向けなら、人事マスター、SaaS、既存ディレクトリ、端末条件を見ます。
顧客向けなら、ログイン体験、同意、退会、データ削除の扱いを確かめます。大量アクセスやソーシャルログインへの対応も含みます。特権ID向けなら、承認、時間制限、操作記録、緊急利用の監査が中心です。
対象が混在する場合は、共通化する認証と、用途ごとに分けるデータや運用を整理します。また、一つの製品で全部を実現できるかに加えて、認証基盤、会員データ、業務システムのそれぞれを、どこまで誰が受け持つかを明確にできるかを評価します。
SAML・OIDC・SCIM・APIへの対応状況
対応規格が一覧にあるかだけでなく、自社の連携先で実際に使えるかを、提案比較で確認します。
- SAML:SaaSとのSSO
- OpenID Connect:アプリ間の認証連携
- OAuth:APIへの委任
- SCIM:ユーザーやグループのライフサイクル連携
規格に対応していても、機能が上位プランに限られたり、連携数に上限があったり、属性のマッピングが不足していたりすることがあります。
RFPには、連携先と認証方式、属性、同期頻度を記載します。さらに、停止の反映時間、再送、監査ログ、既存セッションの扱いも盛り込みます。
デモでは、氏名や所属の変更、重複IDを実際に試します。退職、連携先の停止、証明書の期限切れも、実際の動きとして確かめます。
サポート体制とベンダーロックインへの対策
認証障害は複数の業務を止めるため、復旧支援の体制と連絡手段を確認します。
- 障害対応:受付時間、一次切り分け、復旧目標、連絡経路、定期報告
- 対応時間:対象業務の時間帯や海外拠点から24時間対応の要否を決める
- 専門家支援:導入時だけでなく運用開始後も相談できる専門家がいるか評価
ロックイン対策では、標準プロトコルを使い、ID・属性・ログの出力方法と設定情報の引き渡しを契約に定めます。
契約では、データの返却形式、削除証明、移行支援の条件を決めます。料金面では、最低契約額、値上げ、解約予告、コネクター料金、再委託先を確認します。
障害時にどこまでを誰が受け持つかも、契約前に確認します。3社以上から同じ条件で見積もり、製品費・導入費・運用費を分けて比べます。
▶ 詳細はこちら:ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:ID管理システム開発の発注/外注/依頼/委託方法について
セキュリティ・法令・2026年の最新動向
ID管理は、情報の重要度、利用者のリスク、業務の継続性に応じて、認証・認可・監査を設計する領域です。製品を導入することは、その一部です。
特定の製品や一律の認証方式が、すべての企業に直接義務付けられているとは断定できません。自社の情報とリスクに応じた安全管理措置として検討します。
個人データのアクセス制御と識別・認証
個人情報保護委員会のガイドライン(通則編、令和8年6月一部改正)は技術的安全管理措置を示しています。
- 安全管理措置:アクセス制御、識別・認証、不正アクセス防止、漏えい防止
不要な権限を定期的に見直せる状態も整えます(出典:個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年)。
製品やMFA方式は、企業ごとの状況に合わせて選びます。個人データ、アクセス経路、委託、端末、業務への影響を評価します。
対策には、パスワードやMFA、端末・ネットワーク制御、ログ監視を組み合わせます。さらに、権限を付与することと、その権限を証明できることを別々に確認します。
NIST SP 800-63-4による本人確認・認証・連携の見直し
NISTは2025年8月1日にデジタルID指針の第4版SP 800-63-4を公開しました。
- 対象領域:本人確認、登録、認証器、認証プロトコル、フェデレーション
- 活用対象:従業員や顧客がネットワーク越しに使うデジタルID
デジタルIDの信頼性を考える参考になります(出典:NIST「NIST SP 800-63-4: Digital Identity Guidelines」、2025年)。
指針をそのまま要件にせず、本人確認の強さ、認証器の紛失・交換、復旧を踏まえて自社要件を見直します。
連携先へ渡す認証結果、プライバシー、利用者の体験も見直します。加えて、パスキー未登録者の代替手段、端末交換、退職時の削除、ヘルプデスクの本人確認を設計します。
IPA第4.0版による経営・現場・委託先の責任の整理
IPAは2026年3月27日に「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開しました。
- 背景:ランサムウェア、サプライチェーン、人材不足を踏まえて拡充
- 経営者:投資と責任者を決める
- 現場・委託先:手順を守り、接続とアカウントを管理
ID管理の役割分担を整理する際に活用できます(出典:IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」、2026年)。
予算を立てる際は、IDaaSの月額費用に加えて、退職者IDの残存、権限過多、認証障害のリスクを金額に置き換えます。
監査や問い合わせ対応のリスクも考慮します。導入後は、レビュー完了率や停止時間を経営会議へ報告し、改善費用を確保します。
ID管理システム導入で起こりやすい失敗と対策
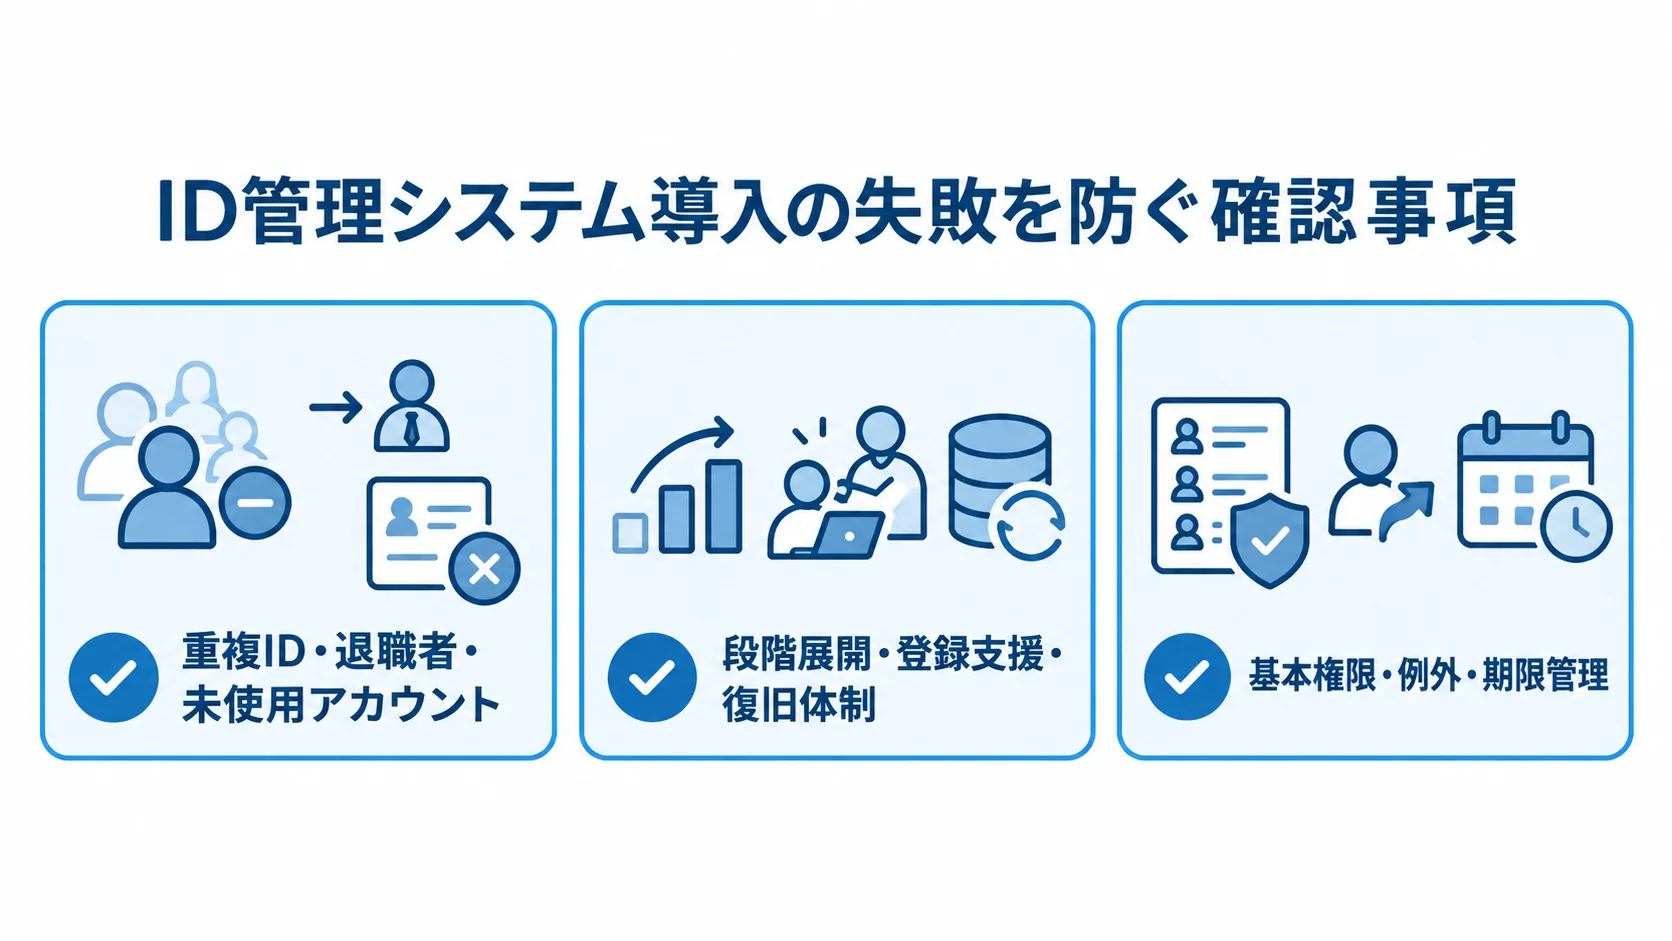
失敗の多くは、製品の機能不足よりも、データ・責任者・例外処理を決めないまま導入を進めることから起こります。そのため、導入前に、誰が何を判断し、どのデータを正とし、異常が起きたときに誰が戻すかを文書化します。
Excel台帳の移行だけで終えないための確認
既存台帳をそのまま取り込むと、重複IDや退職者、未使用アカウント、表記の揺れ、権限の根拠が分からない行まで、新しいシステムへ移ってしまいます。
移行前には、IDの所有者、利用目的、最終利用日、所属、承認者、停止条件を確認します。そのうえで、不要なデータを削除します。移行対象から外したIDについても、誰がいつ判断したかを記録します。
MFAの一斉適用による混乱の回避
MFAを全員へ同日に強制すると、端末を持たない人や共有端末の利用者がログインできない場合があります。
- 段階展開:管理者、重要情報を扱う部門、社外アクセスから始める
- 登録支援:登録期限と予備の認証手段を用意する
- 復旧体制:本人確認を伴う手順と問い合わせ窓口を設ける
海外出張中や、スマートフォン交換後にもログインできないことがあります。
認証基盤の管理者がロックアウトされるリスクに備えて、複数の管理者を置き、緊急用の手段を用意します。さらに、操作ログと権限の分離、復旧テストも設定します。
緊急用IDは常用しません。確認する指標は、導入率に加えて、登録完了率、復旧時間、例外件数、認証失敗の原因です。
役職名だけに頼らない権限設計
同じ役職でも、担当業務や扱うデータによって必要な権限は異なります。
- 基本権限:役割ごとに必要な権限を定義
- 例外:期間限定、兼務、委託先、緊急対応を分けて扱う
- 期限管理:終了日、承認者、見直し日を登録
例外を恒久的な権限にしてしまうと、最小権限の考え方が崩れます。
システムの所有者が分からない場合は、導入時に責任者を決めます。あわせて、各部門の業務責任者とデータ管理者も判断に加わります。
レビューで「不要」とされた権限を、実際に外せる運用まで確かめます。権限の棚卸しを形だけのものにしないことが大切です。
ID管理システムに関するよくある質問
導入前によく寄せられる質問に、費用・開発方式・セキュリティの観点から答えます。自社の要件に当てはめるときは、利用者数だけでなく、対象ID、連携先、停止条件、運用体制まで具体化します。
ID管理システムとSSOは何が違いますか?
SSOは、複数のシステムへ一度の認証でアクセスする機能です。ID管理システムは、SSOに加えて、ID情報と権限も扱います。アカウントの作成から停止まで、さらに権限の見直しまでを一つの仕組みで管理する点が違いです。
- ライフサイクル:入社・異動・退職にともなうアカウントの作成、権限変更、停止
- MFA:パスワードに加えて、認証アプリや端末などで本人を確認
- ログ:認証や権限変更の履歴を記録
- アクセスレビュー:利用者の権限を定期的に見直す
SSOだけで足りる企業もあります。一方で、退職時の停止や権限の棚卸しが課題であれば、より広いID管理の設計が必要になります。
ID管理システムは自社開発と既製品のどちらがよいですか?
認証、パスワード保管、MFA、フェデレーションには、既製のIDaaSやパッケージを優先します。そのうえで、独自業務や特殊な認可ルール、周辺連携の部分だけを開発する方式が現実的です。
顧客向けサービスでは、独自の会員体験が競争力なら、標準プロトコル対応CIAMや周辺機能を比較します。
自社開発を選ぶ場合は、初期費用に加えて、脆弱性対応と保守体制を5年間のTCOで評価します。
ID管理システムの導入費用はいくらですか?
SSO・MFA中心の小規模導入なら、初期50万〜250万円、期間1〜2か月程度が一つの目安です。
人事連携、既存ディレクトリ、複数の業務アプリ、ライフサイクル自動化まで含めると、初期300万〜1,000万円、期間3〜6か月程度を見込みます。
利用者数、連携先、移行データ、運用委託、ログ要件によって変わります。そのため、ライセンス・導入・運用の内訳を分けた見積もりを取得します。
退職者のIDはどのくらいの時間で停止すべきですか?
停止までの時間は一律に決めず、情報の重要度と契約・就業規則・社内規程に応じて、停止条件と目標時間を定めます。
少なくとも、退職・契約終了の情報を受け取った後は、認証基盤、SaaS、VPN、業務アプリ、特権IDに反映されるまでの時間を測定します。失敗時の通知も、あわせて測定の対象にします。
人事システムを正のマスターにし、即時停止が必要な対象と、確認後に停止する対象を分けて運用します。
まとめ:棚卸し・PoC・段階導入で進めるID管理システム
導入前に決める対象・正のマスター・優先順位
ID管理システムはID台帳にとどまらず、認証から監査までをつなぐ業務基盤です。
- 管理範囲:認証、認可、ライフサイクル、権限レビュー、特権管理、監査
- 対象分け:従業員ID、顧客ID、特権IDの対象と、それぞれの受け持ち範囲を決める
費用は、SSO・MFA中心の小規模導入で初期50万〜250万円、人事連携や複数システムの自動化で初期300万〜1,000万円程度が目安です。
ただし、ライセンス価格だけでなく、要件定義、データクレンジング、連携、移行を含めて比較します。ログや運用、契約更新も、TCOに含めて見ます。
導入後のアクセスレビューと停止時間の改善
最初に現状のID・権限・連携先を棚卸しし、MUSTとWANTを分け、人事などの正のマスターを決めます。次に小さなPoCで正常系と例外系、障害時の復旧を確認し、部門単位で段階移行します。
導入後はアクセスレビューと未使用IDの削除を定例化し、停止時間やレビュー完了率を継続的に改善します。
▼関連記事一覧
・ID管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・ID管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・ID管理システム開発の見積相場や費用/コスト/値段について
・ID管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。