
ID管理システムの費用は、クラウドIDaaSなら1ユーザー月額300円台〜2,670円程度、フルスクラッチなら初期費用2,000万〜1億円超となる可能性があります。金額は利用者数や連携数によって変わるため、まず対象を棚卸しし、小さく検証してから見積もりの幅を確かめる流れになります。
▼全体ガイドの記事
・ID管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ID管理システムの費用を決める要素
利用者数が同じでも、管理するIDの種類や連携先の数が違えば、見積もりは変わります。権限の複雑さや移行データの品質、運用支援の範囲も費用に影響するため、利用者数だけで比べると見誤ります。
また、認証を統合する費用と、人事情報に連動してアカウントを自動で管理する費用は、別々に見積もるのが基本です。
従業員IDだけか、顧客ID・特権IDまで含むかの違い
費用に差が出やすいのは対象範囲で、従業員向け、顧客向け、特権ID向けの3種類に分けて整理できます。
- Workforce IAM:社員・派遣社員・委託先の認証、SSO、MFA、アカウント制御
- CIAM:会員登録、ソーシャルログイン、同意管理、退会・個人データ削除
- PAM:特権IDの利用申請、承認、貸出時間、操作記録、緊急時運用
たとえば、CIAMでは大量アクセスへの対応が加わり、PAMでは緊急時のブレークグラス運用も必要になります。対象を増やすほど、機能だけでなくデータモデル、テスト、監査、サポートの範囲も広がり、見積もりは大きくなります。
クラウドIDaaS・パッケージ・自社開発で異なる初期費用の出方
開発方式によって、初期費用と継続費用がかかる場所は変わります。
- クラウドIDaaS:サーバー構築を抑えやすく、月額ライセンスが中心
- パッケージ・オンプレミス:既存環境に合わせやすく、サーバー・保守費用が必要
- 自社開発:独自ルールに対応しやすいが、認証・監査・障害対応を自社で継続
オンプレミスでは、冗長化とパッチ、バックアップに加え、保守人材の費用も必要です。標準機能はIDaaSで賄い、差別化が必要な部分だけ連携や追加開発を行うと、費用のバランスを取りやすくなります。
月額料金ではなく3〜5年のTCOで比べる考え方
比較では、3年または5年の総所有コスト(TCO)に含める費目をそろえます。
- 導入費:ライセンス、要件定義、連携、データ整備、移行、テスト、教育
- 運用費:監視、ヘルプデスク、ログ保管、契約更新、終了時のデータ出力
月額が安くても、CSV加工や退職処理に社内の工数が残れば、目に見えにくい運用費が生じます。逆に、月額が高くても、プロビジョニングで定型作業を減らせれば、総額と業務負担の両方で有利になる場合があります。
ID管理システムの費用相場と価格帯
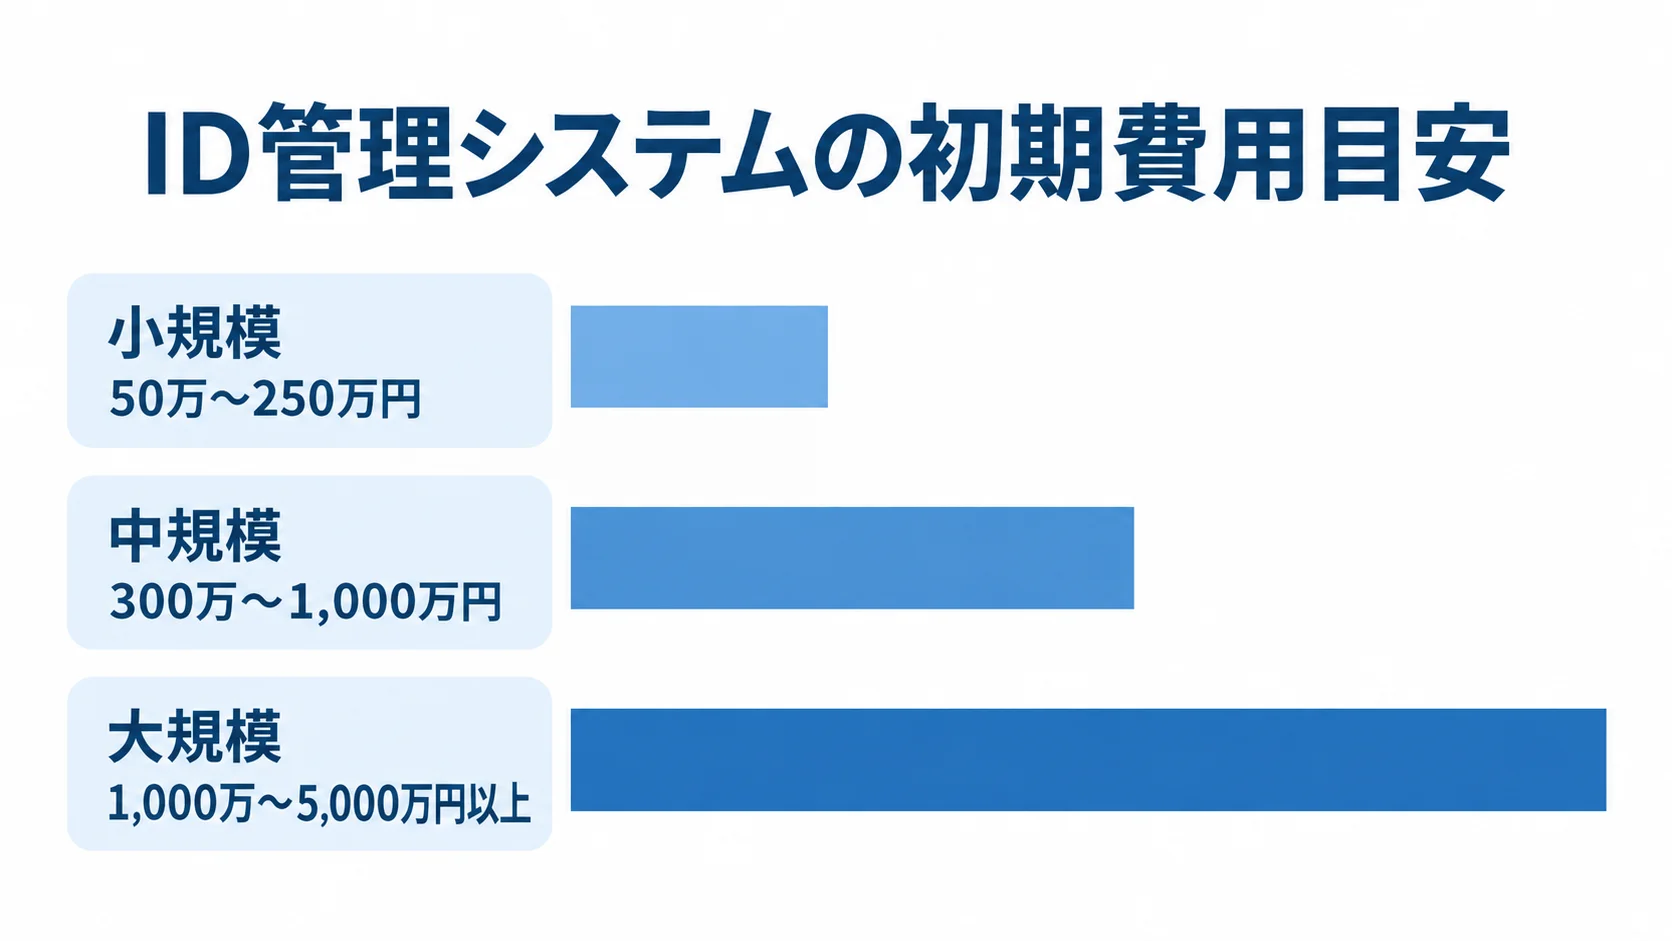
費用相場は、公開ライセンス費用と連携・移行を含む導入費用を分けて見ると整理できます。
公的な平均価格は見当たらないため、初期費用のレンジは、公開価格や導入事例などから算出した編集上の推定です。一般的なシステム連携の工数も推定に含めており、個別見積もりの代わりにはなりません。
公開ライセンスの月額は1ユーザー300円台から2,670円程度
2026年8月時点で確認した公開価格は、製品や契約条件によって異なります。
- Microsoft Entra ID:P1はユーザーあたり月額1,049円、P2は1,499円、Entra Suiteは1,799円
- Okta Workforce Identity:Starterは月額940円、Essentialsは2,670円
- HENNGE One:Identity Editionは月額300円から、IdP Proは500円
- 契約条件:最低人数、年契約、既存契約、アドオン
- 追加機能:端末証明書、ログ保管、IGA、PAM、CIAM
Microsoft 365 E3・E5やBusiness Premiumに含まれる場合があるため、既存契約との重複を確認する必要があります。
金額の出典は、Microsoftの「Microsoft Entraのプランと価格」です(2026年確認)。
Oktaは年契約が前提で、年間の最低額は24万円です。HENNGEの料金ページには最小契約ID数が示されています(出典: Okta「プランと価格」、HENNGE「価格とプラン」、2026年確認)。
公開単価をそのまま掛けて単純計算すると、100人の場合は月額3万〜26万7,000円、年額で36万〜320万4,000円程度になります。300人なら月額9万〜80万1,000円程度です。
ただし、実際の支払い額は、最低契約人数や年契約、既存契約、アドオン、管理者・外部ユーザーの課金条件で変わります。追加機能の単価や従量課金も、あわせて確かめておきます。
初期導入費の小規模目安は50万〜250万円
50〜150人で、SaaSが5〜15個、MFAやSSO、標準的なドメイン設定と数本のSAML連携がある場合、初期50万〜250万円、期間1〜2か月が推定の目安です。
この金額には製品の年間ライセンスを含まず、作業には現状確認とテナント設定、認証ポリシー、連携設定が入ります。簡単な移行とテストも含む想定です。ただし、アカウントの重複や退職者IDが多い場合は、データ整理に追加の工数がかかります。
中規模は300万〜1,000万円、大規模は1,000万円以上の目安
この2つの規模では、費用や期間が利用者数と連携・運用の範囲によって変わります。
- 中規模:200〜1,000人、初期300万〜1,000万円、期間3〜6か月
- 大規模:1,000万〜5,000万円以上、期間6〜18か月
- フルスクラッチ:認証基盤の開発で2,000万〜1億円超の可能性
中規模では、人事システムやActive Directory・LDAPを正のマスターに据えます。対象は、SaaS 20〜100個のSSOと、SCIM・API連携です。加えて、入社・異動・退職の自動化やアクセスレビュー、ログ設計も含みます。
大規模導入では、複数会社や海外拠点、24時間運用が費用に影響します。さらに、IGA・PAMや基幹連携、CIAMも費用に関わってきます。
各レンジは製品の定価ではなく、予算の目安です。要件定義から設計・開発、移行まで、テストや教育、運用設計を含めた額として見てください。
パスワード保管、MFA、トークン、セッション、リスク判定などを独自に実装すると、開発後も脆弱性対応や監査の費用が続きます。
標準プロトコルに対応したIDaaSや認証部品を使い、独自開発は業務固有の権限・画面・連携に絞ると、費用を予測しやすくなります。
ID管理システムの費用内訳
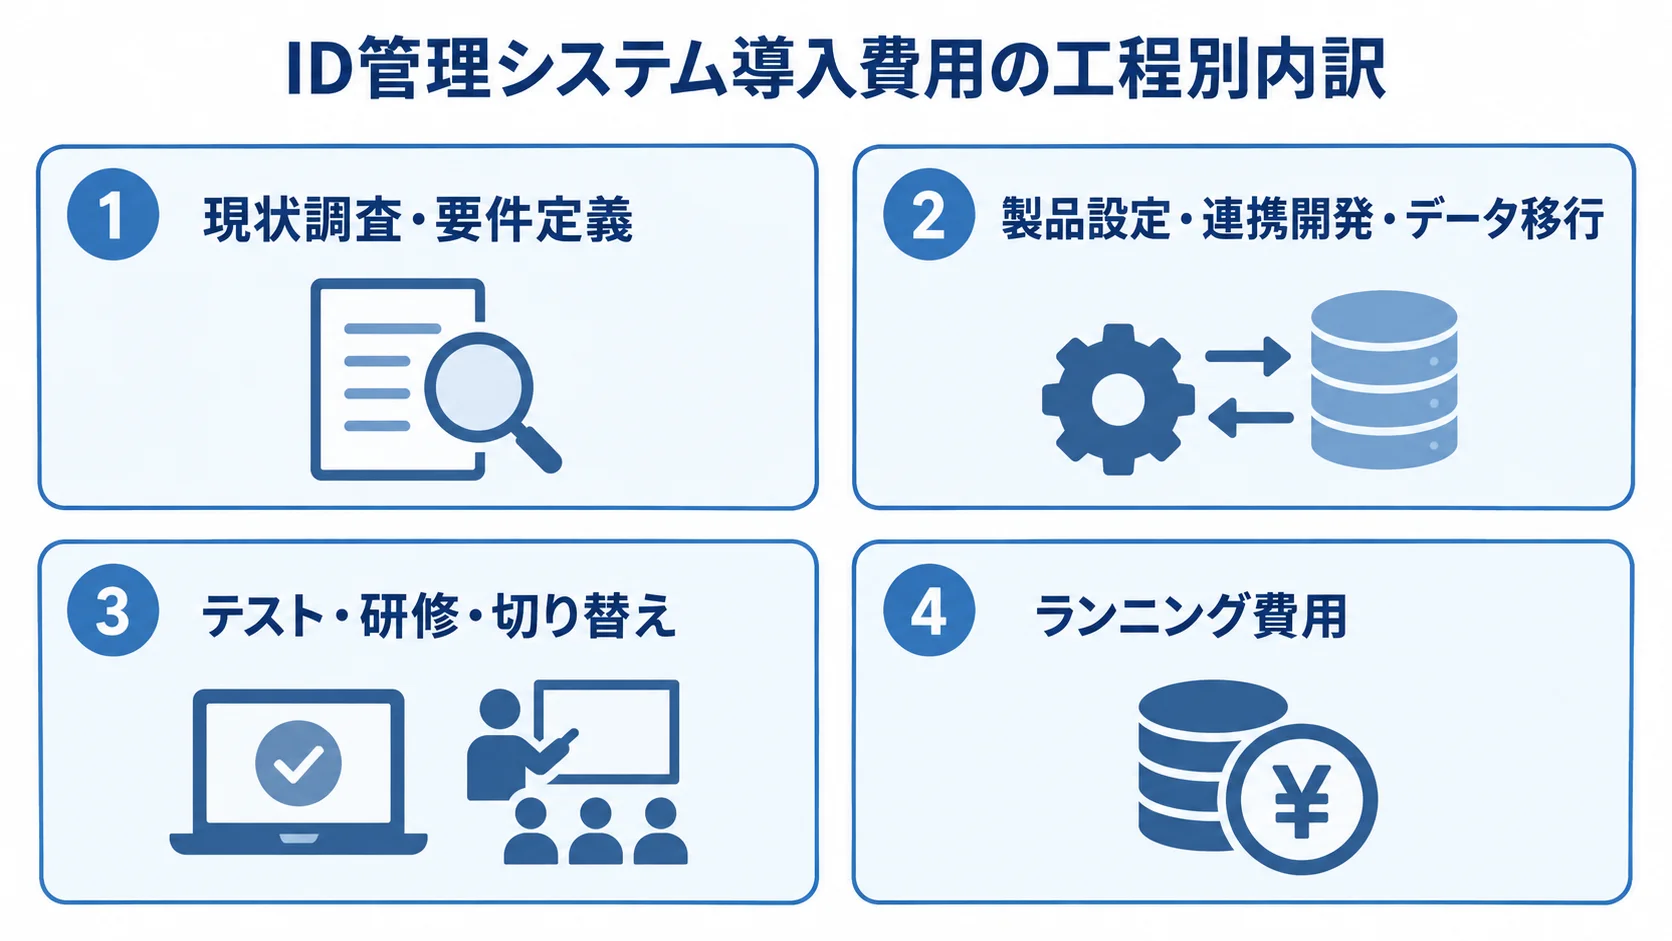
初期費用が同じ500万円でも、要件定義の有無や連携方法、データ移行の回数によって、中身は違ってきます。そのため、見積書は合計額だけでなく、工程と成果物を見て比べます。
現状調査・要件定義で決める対象範囲と正のマスター
発注側と開発会社で、調査の対象となるシステムと確認項目を洗い出します。
- 対象:人事、AD・LDAP、Google Workspace、Microsoft 365、業務SaaS
- 接続先:VPN、顧客サイト、サービスアカウント
- 確認項目:ID所有者、管理者、認証・権限、停止方法、ログ期間、連携方式
富士通のLDAP Managerの価格ページでは、課題整理とToBe像を示す統合認証アセスメントが150万円からです。
設計・導入支援は個別見積もりです(出典: 富士通「LDAP Manager 価格」、2026年確認)。アセスメントを先に行うか、開発会社の要件定義に含めるかで、見積項目は変わります。
製品設定・連携開発・データ移行で増える費用
連携方式とデータの状態によって、設定・整備・試験の作業量が変わります。
- SSO設定:SAML・OIDCのメタデータ交換と属性マッピング
- 人事情報連携:SCIM・APIで必要項目をそろえる
- 移行・試験:データ整備と業務シナリオの確認
SSO設定では、テストアカウントも確認しておきます。人事情報連携では、社員番号やメール、所属などの基本項目から、開始日・終了日やロールコードまで、必要な項目をそろえます。
重複や表記揺れがあると、抽出から照合までの作業が増えます。退職者の残存や共有アカウントがあると、取込やエラー対応も増えます。
連携先ごとに、開発会社は正常系だけでなく、異動や退職、再雇用の扱いも試験します。さらに、メール変更や連携停止時の扱いも確かめます。
テスト・研修・切り替えを削り過ぎないこと
テスト、研修、切り替えでは、確認対象と当日の備えを前もってそろえておきます。
- テスト:権限、退職者停止、障害時の管理者ログイン
- 研修:利用者の登録と管理者の権限申請・承認・ログ確認
- 切り替え:窓口、旧認証停止、戻し方、手動停止方法
テストには、部門別の利用者や委託先、共有端末を含めます。加えて、海外拠点での利用やスマートフォン交換を想定します。MFA端末の紛失やパスワードリセットにも備えます。
ブレークグラス用の管理者もシナリオに含めます。研修は、利用者向けの登録手順と、管理者向けの権限申請・承認・ログ確認に分けて行います。
切り替え当日は、問い合わせ窓口と旧認証の停止日時を決めておきます。戻し方や手動での退職停止方法も決めておくと、追加費用を抑えやすくなります。
ランニング費用をライセンス・保守・運用工数に分けた内訳
継続費用は、契約料金、基盤維持、社内運用の3つに分けて見ると、全体の内訳をつかめます。
- 契約料金:ユーザー・管理者・外部利用者の料金、追加コネクター
- 基盤維持:ログ、監視、バックアップ、保守、サポート
- 社内運用:棚卸しや権限変更にかかる担当者の時間
外部ユーザーや月間アクティブユーザーには従量料金があります。オンプレミスでは、サーバーや証明書、冗長化が必要になります。パッチや災害対策も加わります。
契約前には、プラン変更やユーザー追加の単価、最低契約数、年払いの解約条件を確認しておきます。サポート時間や障害時のSLA、データ出力費の条件も押さえておきます。社内担当者による棚卸しや権限変更の時間も、導入の前後で測り、TCOに含めます。
費用を抑えながらID管理システムを導入する進め方
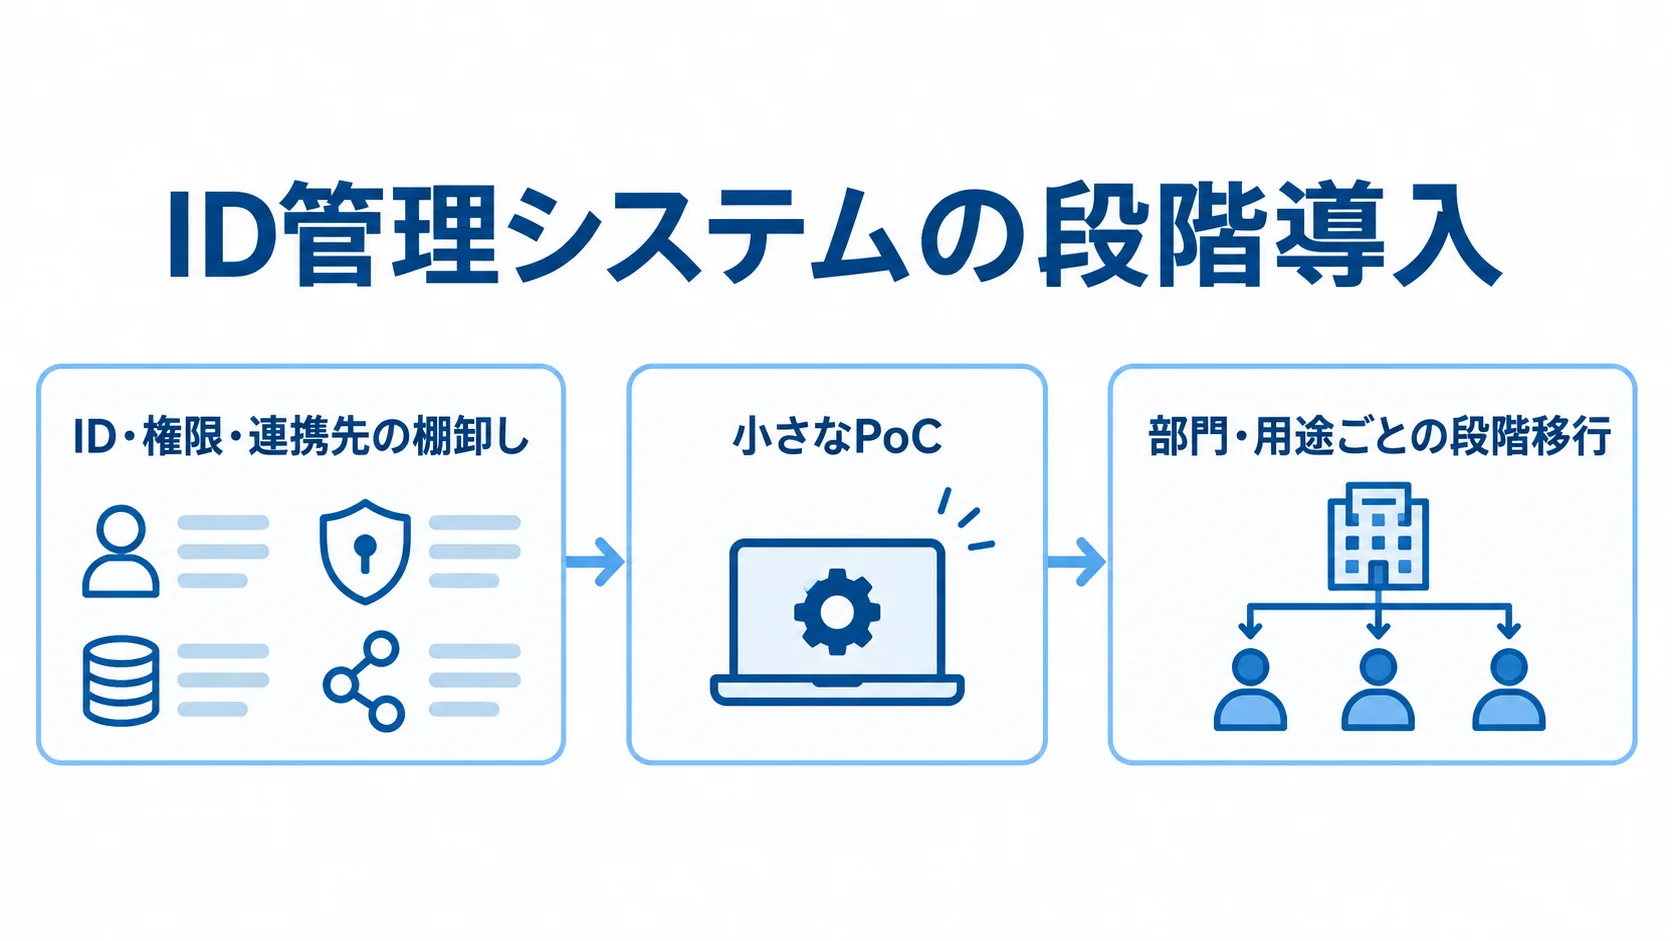
要件定義やテストを省くと、権限の漏れや移行の不備が後から見つかり、費用が増えるおそれがあります。そこで、対象を明確にして標準機能から使い、検証しながら段階的に広げると、費用を管理しやすくなります。
現状のID・権限・連携先の棚卸しと正のマスターの決定
棚卸しは、アクセス状況、データ課題、マスターの決定の順に進めます。
- アクセス状況:誰がどのシステムへどの権限で入るか
- データ課題:番号・メールの不一致、所属の揺れ、共有アカウント
- マスター項目:ID一意性、開始日・終了日、所属、役割コード
発注側と開発会社で、人事システムとディレクトリのどちらを正のマスターにするかを決め、必要な項目も合意しておきます。
不一致や共有アカウントを残したままだと、移行とテストの費用が増えます。一方で、データを整えておけば、見積もりの精度が上がり、退職者IDの残存も防げます。
MUSTとWANTを分けた小さなPoC
優先度を分けておくと、必要な安全機能は残しつつ、検証の範囲を絞れます。
- MUST:退職時停止、管理者MFA、SSO、認証・操作ログ、権限分離、障害復旧
- WANT:高度なリスクスコア、追加自動化、AI分析、全アプリ一斉展開
Microsoft 365やGoogle Workspaceなどの主要サービスから、数本を対象に選びます。VPNや代表的なオンプレミスアプリも候補に入ります。
PoCでは、SAML・OIDC・SCIMの連携や、端末条件、MFAを検証します。ログや障害時の迂回手段も確かめます。これにより、数百万円規模の開発へ進む前に、連携の可否や運用の課題を見つけられます。
部門・用途ごとの段階移行による追加開発の抑制
段階移行の効果と、導入事例を見ておきます。
- 開始範囲:情シスや一事業部など把握しやすい単位
- 展開効果:設定再利用、手順標準化、問い合わせ整理
- J:COM事例:4基幹システムの認証をOktaに統合
対象が安定してから広げると、後続フェーズの工数を減らせます。同事例では、開発期間が5〜6か月から2〜3か月になり、運用工数も月20数時間程度からほぼゼロになったと紹介されています。
一社の事例のため相場とはいえませんが、共通基盤の再利用で期間と工数を抑えられる可能性を示しています(出典: Okta「J:COM導入事例」、2026年確認)。
ID管理システムの価格が変動する要因と最適化ポイント
見積もりの差は、開発会社の単価だけでなく、管理対象と運用設計の違いから生まれます。費用を下げるときも、証跡や退職時停止などの安全機能は保つことが前提です。そのうえで、対象の順序や標準機能、連携方式を見直し、契約条件も確かめます。
利用者数とIDの種類が、ライセンスと設計工数に与える影響
ライセンスと設計工数を見積もるため、まず利用者とIDの種類を洗い出します。
- 従業員・派遣社員:人数と権限設計
- 協力会社・店舗スタッフ:外部利用者の範囲
- 顧客:月間利用者数や認証回数による課金
- サービスアカウント:所有者、秘密情報の保管、ローテーション
同じ従業員数でも、派遣社員や協力会社、店舗スタッフを含めると、必要なライセンスと権限設計が変わります。
顧客IDは課金の考え方が異なるため、従業員向けの人数計算をそのまま使えません。APIなどの非人間IDも要件に含め、対象が決まってから製品ごとの課金単位を比べます。
連携数・既存データ・古い認証方式が工数を左右する点
連携と移行の工数は、方式と既存データの状態で左右されます。
- 標準連携:SAML・OIDC対応なら標準設定で進められる可能性
- 個別対応:独自画面、古い方式、固定IP、閉域網、証明書、API制限
- 移行確認:名寄せ、パスワード、履歴・同意情報の扱い
個別の要件があると、ゲートウェイやアダプターが必要になります。移行では、パスワードを引き継ぐか、初回に再設定してもらうかも決めます。
移行対象が多いほど、変換ルールや照合、差分取込の費用が増えます。リハーサルや戻し方の準備も重くなります。
MFA・パスキー・監査・可用性の要件による価格上昇
セキュリティと可用性の要件は、追加プランや運用費用につながります。
- 認証・端末:MFA、パスキー、条件付きアクセス、端末状態判定
- 監査・運用:特権ID、アクセスレビュー、長期ログ、SIEM、24時間365日監視
- 可用性:冗長化、バックアップ、代替ログイン、RTO・RPO、海外リージョン
顧客向けのサービスでは、ピーク時の認証数や乗っ取り対策、個人情報と同意の管理も要件に入ります。データの所在に関する条件も費用に反映されます。そのため、情報の重要度と業務への影響に応じて、水準を分けて考えます。
コスト最適化の出発点となる標準機能・既存契約・段階導入
追加費用を抑えるため、契約と導入の順番、標準規格を押さえます。
- 既存契約:Microsoft 365などに含まれる機能
- 導入順:MUSTを先行し、高度な分析や全社自動化は後段へ
- 標準規格:SAML、OIDC、OAuth 2.0、SCIM、FIDO2・WebAuthn
まずは標準機能でSSOとMFAを構築し、退職時停止とログも先に整えます。製品設定と個別開発は、見積書で分けて示してもらいます。
将来のユーザー数やコネクターの単価、ログ保管とデータ出力の条件は、契約前に確かめます。
ID管理システムの見積もりを取る際のポイント
発注前に前提をそろえるほど、見積もりの精度は上がります。製品名だけでなく、対象ユーザーや連携先、業務シナリオを同じ資料にまとめます。さらに、ログ・監査や移行、運用体制も書き添えます。
見積依頼書に書く人数・連携・権限・移行の前提
依頼書には、規模と技術条件を書きます。権限や移行・稼働の前提も記載します。
- 対象範囲:利用者数、拠点・国、連携先と本数
- 技術・権限:方式、MFA、端末条件、ロール、承認者
- 運用・移行:レビュー頻度、ログ期間、件数、環境、稼働日
従業員、外部、顧客、サービスアカウントごとの人数を示し、拠点や国、連携システム名と本数も書きます。
SAML・OIDC・SCIM・APIの対応状況や、MFA方式、端末条件も整理します。ロール数と権限申請の承認者も、あわせて書いておきます。
入社・異動・退職や委託終了のシナリオを示します。再雇用やメール変更、MFA端末紛失も加えておくと、SSO設定だけでは見えない工数を把握できます。
3社以上に同じ条件で依頼し、見積項目を横並びにすること
比較先には、同じRFPとデータ項目を渡し、費用を工程ごとに示してもらいます。
- 計画:要件定義、製品・ライセンス、設計
- 構築:設定・開発、連携、データ整備、移行
- 運用準備:テスト、教育、稼働支援、保守、運用代行
「開発一式」「導入支援一式」と書かれた見積もりでは、対象外の作業や追加変更の単価を確かめます。連携数や移行回数、テストケースもそろえておくと、比較しやすくなります。問い合わせ時間の範囲も、見積もりの前に押さえます。
製品ベンダー、SIer、運用代行会社では、役割と価格の構造が異なります。そのため、設計を担当する人や障害対応を担う人も比べます。
契約終了時の移行と保守範囲を押さえたロックイン対策
契約を終えるときに備え、データ移行と保守責任、検証支援の条件を押さえておきます。
- データ出力:形式と費用、移行支援の有無
- 保守・所有権:標準対応、設計書、コネクターの責任
- 検証:新製品・大規模統合ではPoCとサポート体制
日本精工はCIAMの導入で、2024年6月から半年ほど検証しました。その後、2025年以降に新規アプリから段階的に移行しています。
この事例は、短期の価格差よりもPoCと支援体制を判断材料にする見方を示すものです(出典: Microsoft Customer Stories「日本精工とMicrosoft Entra External ID」、2025年公開)。
ID管理システムのよくある質問
公開価格は比較の出発点です。連携や移行に加え、監査と運用まで対象範囲をそろえて見積もると、実際の費用に近づきます。
ID管理システムの導入費用はいくらですか?
導入費用を比べるときは、標準設定から連携・運用までの対象範囲をそろえて見ます。
- 小規模:初期50万〜250万円、1〜2か月
- 中規模:人事・AD連携などを含み300万〜1,000万円
- 大規模:CIAM・IGA・PAMなどを含み1,000万〜5,000万円以上
小規模はクラウドIDaaSの標準設定を中心とする場合の目安です。
中規模は複数SaaSやライフサイクル管理を含み、移行とアクセスレビューも範囲に入ります。
大規模では、複数会社や24時間運用を含む場合があります。ライセンスと連携、移行と保守は、3〜5年のTCOで確かめてください。
IDaaSと自社開発ではどちらが安いですか?
SSOやMFA、ユーザー管理が目的で、標準的なライフサイクル管理で足りるなら、IDaaSは初期費用と導入期間を抑えられる選択肢です。
独自の顧客体験や認可ルールが事業上の差別化につながり、標準機能では対応できない場合に限って、連携や画面を個別に開発します。
認証の仕組みを自前で開発すると、パスワード保管やMFA、トークン処理を保守し続けることになります。脆弱性対応や規格変更の費用も、開発後に継続して必要です。
月額ライセンスだけで導入できますか?
月額ライセンスだけで使える製品もあります。ただし、ドメインや認証ポリシーの設定、連携、移行が必要になる場合があります。テストや研修、運用設計も欠かせないことがあります。
Microsoft 365などに機能が含まれる場合もあるため、まずは現在の契約を確かめます。最低契約人数や年間契約、アドオンを含め、ログ保管や運用代行、サポートも入れて、初年度と5年TCOを試算してください。
退職者のID停止を自動化すると費用対効果はありますか?
導入効果を測るには、自動停止によって何が変わったかと、運用の指標を見ておきます。
- 自動化の効果:手作業の漏れと停止までの時間を減らす
- 比較指標:停止時間、リセット件数、棚卸し時間、不要ID数
人事システムの退職や契約終了の情報でアカウントを止めると、手作業による漏れを減らせます。ただし、効果は月ごとの入退社・異動件数や対象アプリ数で変わり、担当者の工数や監査頻度でも差が出ます。
導入前後の測定結果があれば、ライセンスと連携費用の妥当性を判断しやすくなります。
まとめ:ID管理システムの費用内訳とTCOの比べ方
公開ライセンスだけなら1ユーザー月額300円台から2,670円程度です。
初期導入から保守・運用までを含めた費用には幅があります。初期導入では、要件定義と既存システム連携、データ整備と移行を見込みます。テストや研修、保守、運用も含めると、小規模50万〜250万円から大規模5,000万円以上までが目安です。
費用は、対象ユーザーやIDの種類、連携数で変わります。MFA・監査・可用性の水準や既存データの品質も影響するため、単一の相場として断定はできません。
予算を公開料金・初期費用・運用費に分けた考え方
まず、現在の契約機能と追加ライセンスを確かめ、そのうえで対象IDと連携先を棚卸しします。
MUSTは、SSOやMFAなどの基本と退職時停止、監査ログに絞り、PoCで連携と運用を検証します。
3社以上に同じ条件で見積もりを取り、初期費用と3〜5年TCOを比べます。社内工数や、契約終了時のデータ移行費用も見ます。
棚卸しと小規模PoCから始める失敗の抑え方
導入後も運用の状況を測り、次の投資判断につなげます。
- 基盤づくり:正のマスター、権限責任者、標準プロトコルの決定
- 段階展開:主要アプリからの対象拡大
- 継続測定:レビュー、未使用ID、停止時間、問い合わせ件数
機能を増やせば安心になるとは限りません。対象を段階的に広げ、削減できた工数と残る課題を、次の投資判断に生かしてください。
▼全体ガイドの記事
・ID管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。