
内部監査システムの発注は、監査範囲を定め、製品や委託先を選び、要件・契約・移行を順に固めていく流れで進みます。こうして進めると、運用に定着しやすくなります。
全体像は、下記の全体ガイドの記事でも確認できます。
▼全体ガイドの記事
・内部監査システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
内部監査システムを発注・外注する全体像
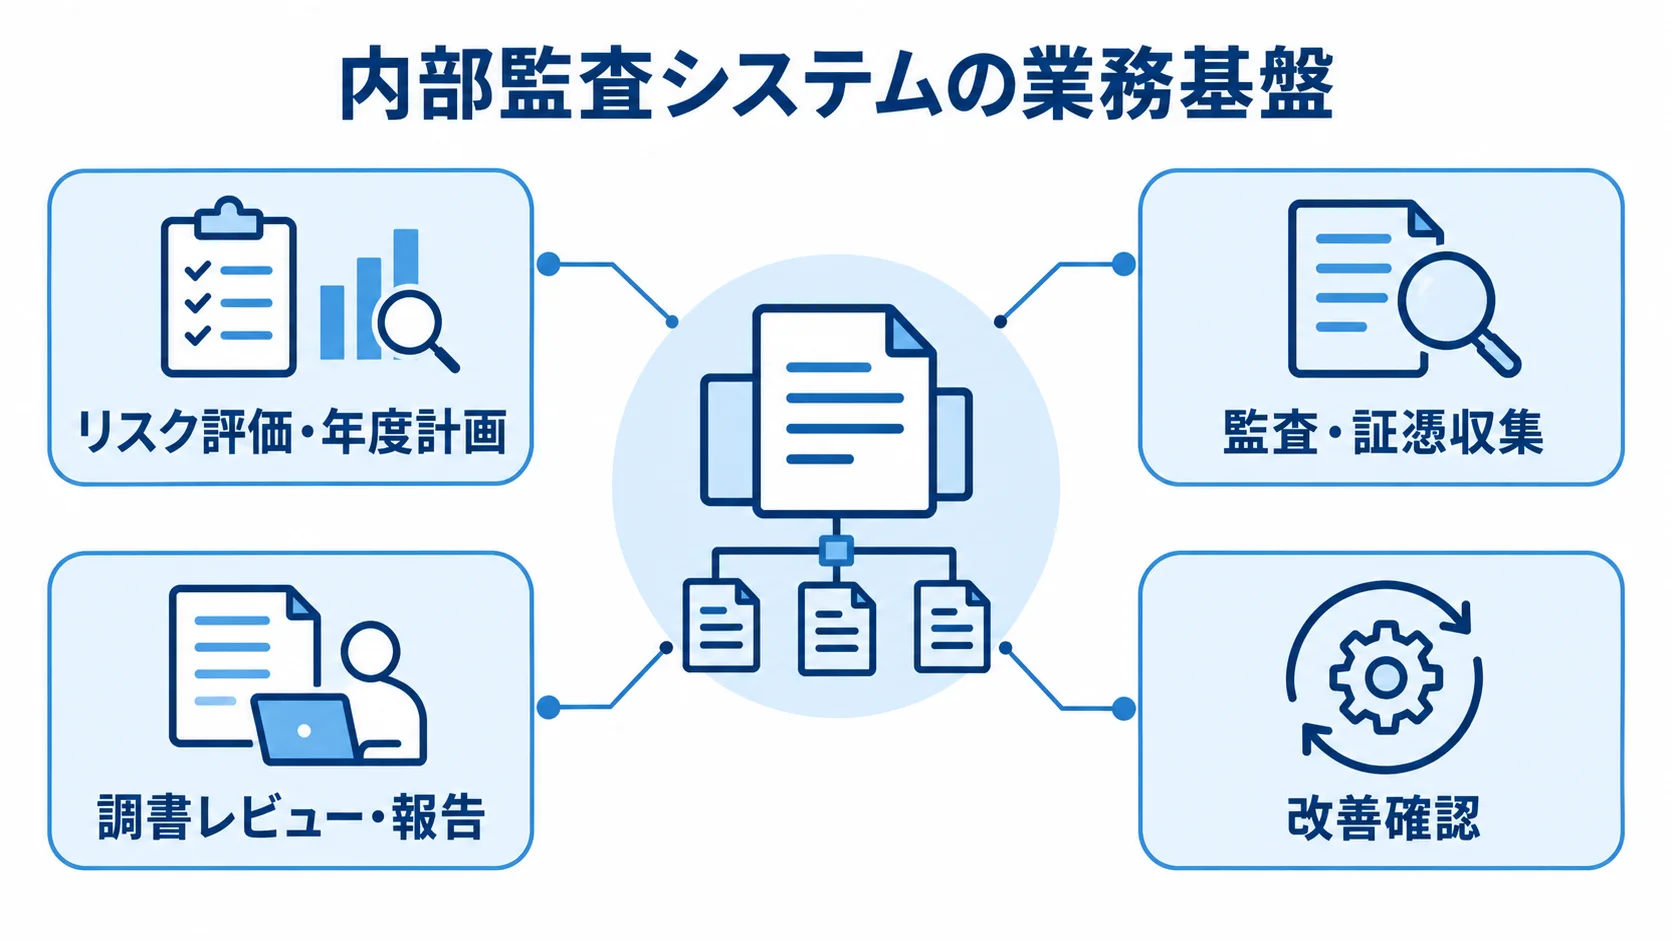
内部監査システムは、リスク評価から年度計画、監査、証憑収集、調書レビュー、報告、改善確認までをつなぐ業務基盤です。まず、何を外部へ任せ、何を自社で判断するかを決めておきます。
監査対象と困りごとの切り分け
必要な製品の範囲は、監査対象や分析対象に応じて選びます。J-SOX対応だけで足りるのか、監査範囲を広げたいのか、全社のリスク管理やデータ分析まで求めるのかで、候補となる製品が変わります。
- J-SOX中心:専任内部監査人が1〜3人で、整備評価・運用評価と証憑提出を効率化したいなら、特化型SaaSで過剰投資を避けやすい
- 監査範囲の拡大:業務監査、IT監査、不正予防、子会社管理までを対象にするなら、リスク評価から改善状況まで扱う内部監査クラウド
- 全社リスク管理:リスク・コンプライアンスを横断して管理するなら、GRC
- データ分析:会計・購買の全量データから異常を探すなら、CAATs
製品導入と受託開発の使い分け
標準機能に業務を合わせるFit to Standardを受け入れられるなら、SaaSやパッケージは短期間で始めやすいです。法改正やセキュリティ更新も受けられます。
一方、独自の監査様式、複雑な権限、多言語拠点が必要な場合は、追加開発や受託開発を組み合わせます。大量データ分析や、基幹システムとの深い連携が競争力に直結する場合も、この組み合わせを検討します。
標準機能でMUSTを満たし、WANTを後から加える段階導入も現実的です。
内部監査システムの発注形態の選び方
標準化できる範囲が広い企業は、SaaS・パッケージが候補です。全社横断のリスク管理が必要な企業は、GRCが向いています。一方、独自業務や複雑な連携が多い企業では、受託開発またはスクラッチが選択肢になります。
迷う場合は、監査計画と証憑管理を標準製品で始め、連携や分析を後から追加する二段階方式を前提に提案を求めると、比べやすくなります。
SaaS・パッケージを発注するケース
SaaS・パッケージは、複数企業に共通するリスクや統制、監査プログラムを早く整えたい場合に向いています。証憑、指摘、改善期限まで含めて整えたい場合にも、この選び方が当てはまります。
見積では、利用人数や対象会社数に応じた月額課金と、導入支援を分けて確認します。データ移行や追加連携も、別の項目として確かめます。Excelの様式を再現できるかだけでなく、更新しやすいワークフローかどうかも見ます。
監査法人に説明できる変更履歴が残るかも、重要な確認点です。現場の操作性と記録の追跡性は、デモで確かめます。
GRC・CAATs・証跡管理を組み合わせるケース
管理対象やデータの用途に合わせ、必要な製品を組み合わせます。全社管理、異常分析、証跡管理、製品連携のどこに重点があるかで、組み合わせる製品が決まります。
- 全社管理:ガバナンス、リスク、コンプライアンスを横断して扱うならGRC
- 異常分析:会計・購買・経費・販売データを分析するならCAATs
- 証跡管理:紙の証憑や契約書が多く、基幹と文書を結ぶ場合は文書・証跡管理
- 製品連携:リスク・統制・証憑・社員・法人IDの連携をRFPで指定し、二重入力を避ける
受託開発・スクラッチを選ぶケース
受託開発では、独自の要件と、監査部門が担う責任をはっきりさせます。
- 選ぶ条件:標準製品では難しい独自の監査方法や、複数法人の権限モデルが必要な場合
- 仕様合意:発注時点で決めておくデータモデルとエクスポート仕様
- 構成設計:Web画面、API、リレーショナルDB、証憑ストレージ、検索、BIを分けた構成
- 業務責任:監査部門が要件・受入基準と判断を持つこと。丸投げでは、担当が替わったときに基準を失うおそれがある
内部監査システムの発注・外注の進め方
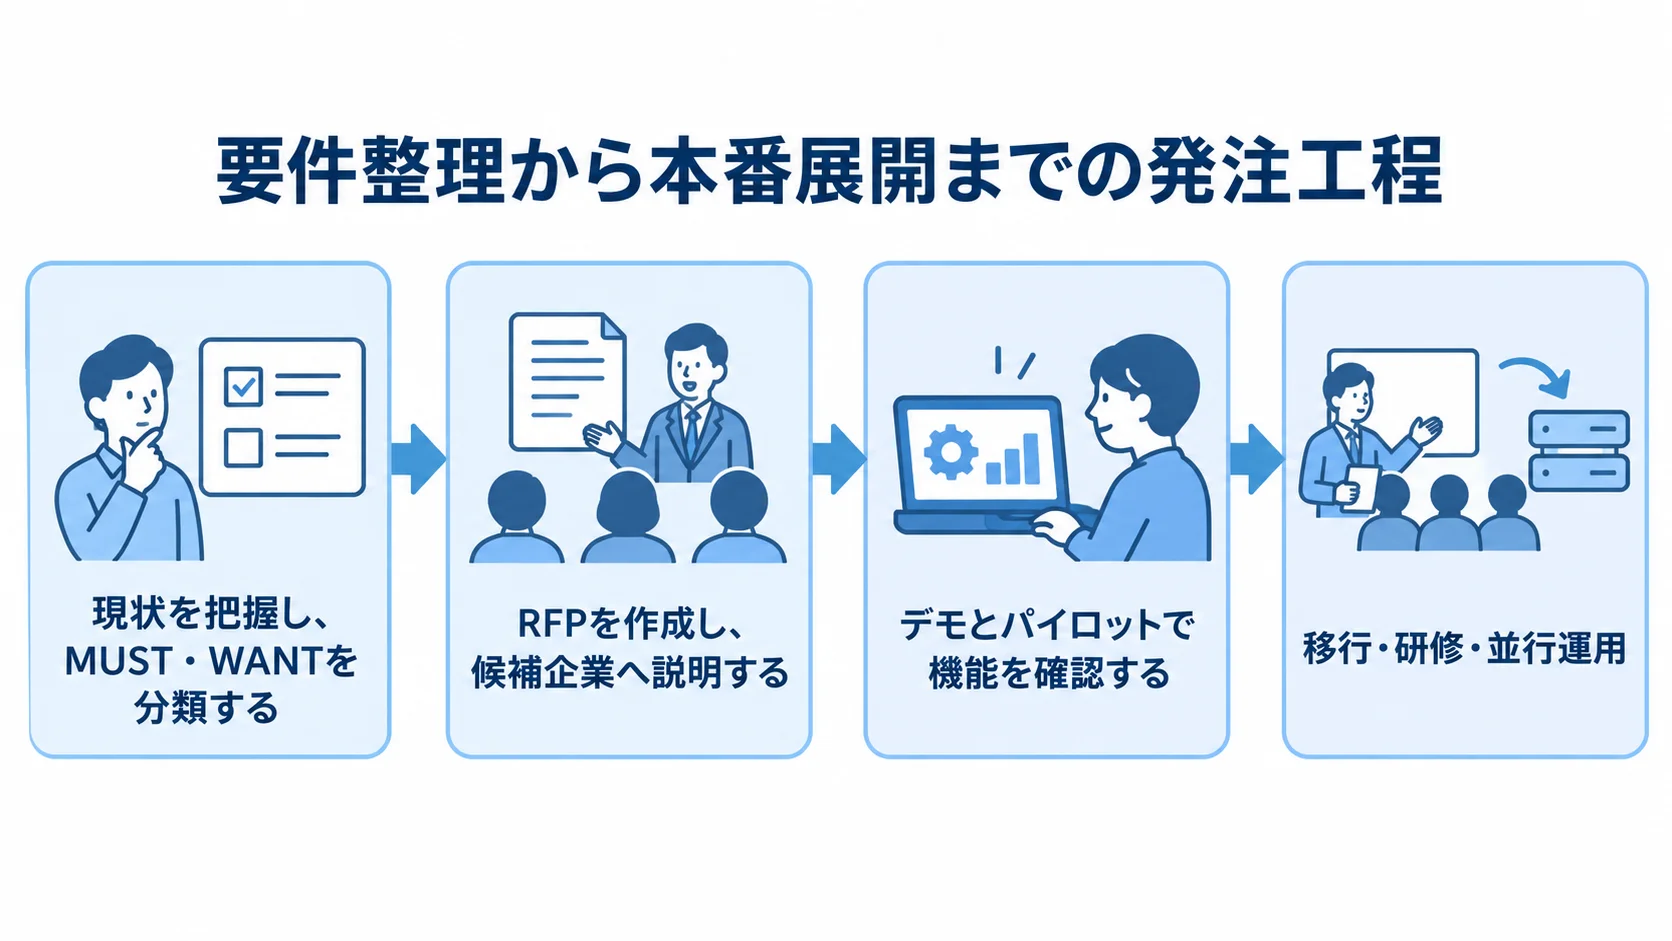
発注では、要件を整理してから提案を比べ、移行と運用を確かめながら進めます。
- 現状の把握と、MUST・WANTの分類
- RFPの作成と、候補企業への説明
- デモとパイロットによる機能の確認
- 契約後のデータ移行
- 並行運用を経た本番展開
監査部門だけで決めず、経理・財務、情シス、法務・コンプライアンスを早い段階で巻き込みます。被監査部門も含めます。必要に応じて、監査法人にも参加を求めます。
現状業務の書き出しとRFP作成
年度計画の作成から改善確認までの業務を、一つの流れとして書き出しておきます。
- 業務フロー:質問、証憑提出、調書レビュー、報告書発行までの流れ
- 工程条件:入力者、承認者、証憑、保存年限、差し戻し・完了条件の整理
- 移行設計:リスク・統制・証憑・指摘・改善を一意のIDで結ぶ設計と、移すExcel列の決定
この整理があると、RFPの移行条件を具体的に書けます。RFPには、対象法人・拠点、利用者数、監査テーマ、J-SOX範囲を記載します。既存データ量も含めます。
連携対象、権限、SSO・MFA、ログ、バックアップも記載します。AI、研修、保守、データ返却も加えておきます。
そのうえで、標準機能か追加開発か、追加費用、納期、代替案を、提案側に回答させます。回答項目をそろえておくと、提案を比べやすくなります。
自社の監査案件を使ったデモ確認
製品デモは、自社の監査テーマを使って行います。ベンダーが用意したサンプルより、業務に近い状況で確かめられるからです。監査担当者と被監査部門の双方が、迷わず使えるかを見ます。
- 一連の操作:リスク評価から報告、改善期限の再確認までの流れ
- 例外条件:紙の証憑、海外拠点、複数承認、期限超過、評価変更履歴の再現
- パイロット:候補を2〜3社に絞ったあと、代表案件でExcelの件数・証憑・評価結果と突き合わせる
- 受入基準:導入前後での検索時間、レビュー工数、報告期間、改善期限の把握率
例外を含む日常運用の条件も、この方法で確かめられます。受入基準を設けておくと、見た目の機能数だけで判断しにくくなります。
移行・研修・並行運用の発注範囲
Excelからの移行は、ファイルを取り込むだけでは済みません。移行対象の分類や未処理データの確認、研修や運用準備も、発注範囲に含めて考えます。
- 移行対象:重複統制、古い版の3点セット、担当者名の表記揺れの分類
- 未処理データ:証憑リンク切れや未完了の改善案件の確認
- 移行作業:クレンジング、変換、サンプル照合、移行後の責任者の見積上の区分
- 研修・運用:担当者、被監査部門、管理者への研修と、並行しての照合
- 運用準備:障害復旧、データ出力、不在時の承認、監査法人向け資料も含む
研修の中身は立場によって変わります。監査担当者には操作、被監査部門には証憑提出、管理者には権限とログを説明します。
最初の監査サイクルでは、旧運用と新システムを並行させ、件数や評価結果に差がないかを確かめます。
内部監査システム開発の契約形態の選び方
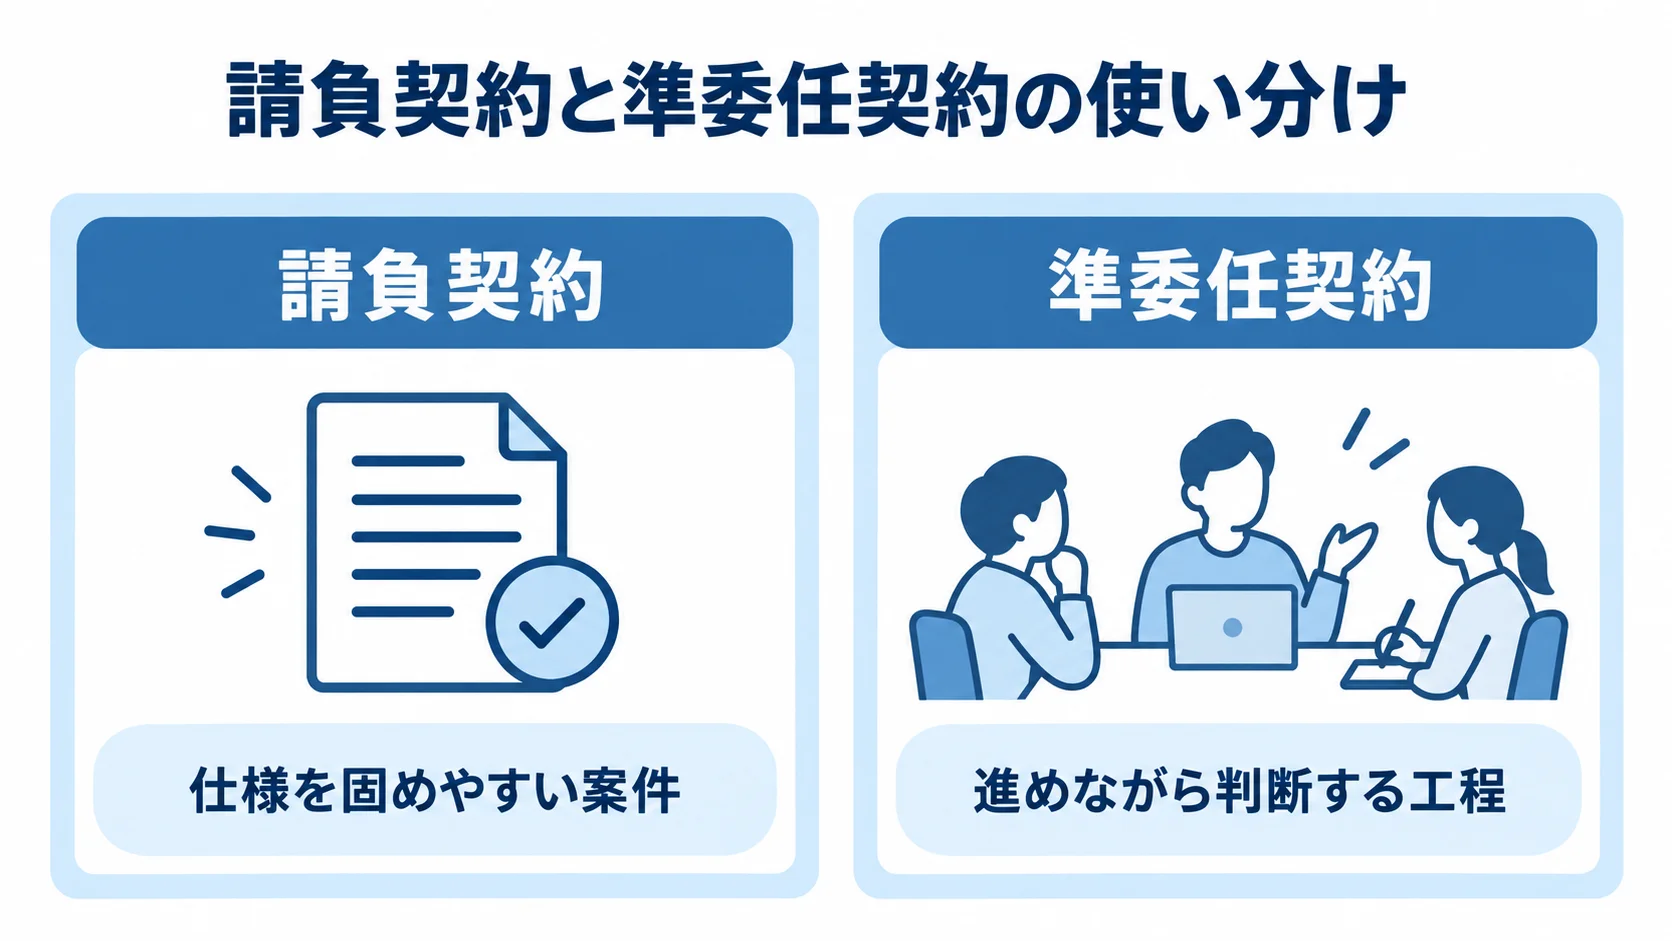
契約は、要件の確定度、変更の見込み、成果物の定義しやすさで選びます。確認するのは、成果物、検収条件、変更管理です。知的財産、データ返却、障害対応も見ておきます。
再委託、個人情報、機密情報の扱いも、契約の中で明らかにしておきます。責任範囲は、契約名よりも条項の中身で判断します。
成果物と仕様を固めた案件での請負契約
請負契約は、合意した仕様に基づいて完成品を納品し、検収する方式です。仕様を固めやすい案件に向いています。
- 成果物:画面、帳票、API、権限、テスト項目、移行データ、操作マニュアルの定義
- 変更リスク:初期段階で仕様を固定すると、追加費用や納期延長が起きやすい
監査業務への理解が進むにつれて仕様が変わりやすい場合は、要件の確度を見極めてから契約します。
リサーチノートの会計・財務系システムQ&Aでは、請負は仕様変更と納期リスクを含み、準委任より1.3〜1.5倍程度高くなる傾向が示されています。
この数字は、内部監査システムの公定価格ではなく、不確実性を含む概算の傾向です。見積では金額に加えて、変更単価、追加開発の承認手順、瑕疵対応を確認します。
要件整理や伴走支援での準委任契約
準委任契約は、作業時間や専門知識の提供を受ける方式です。進めながら判断する工程に適しています。
- 対象業務:現状整理、RFP、Fit & Gap、移行方針、パイロット、運用設計
- 伴走方法:週次の課題確認と、作業・成果の記録による業務理解の確認
- 契約分割:要件定義・業務設計と稼働後の改善は準委任、確定機能の開発・テストは請負
- 引き継ぎ:成果物を次工程の入力資料とし、判断者と引き継ぎ先を決めること
この運用によって、業務理解の不足を早い段階で見つけられます。契約を分ける場合も、フェーズごとの作業と成果物を対応させます。
契約書でのデータとAIの扱い
証憑には、個人情報や取引情報、未公表情報、経営会議資料が含まれることがあります。そのため、契約でデータ保護とAI利用の条件を定めておきます。
- 保管・保護:保存場所、暗号化、バックアップ、復旧目標、管理者権限、操作ログの確認
- 事故・終了時:障害・漏えいの通知、再委託先、契約終了時の消去とエクスポート
- AI利用:学習利用、保存環境、出力根拠・ログ、人のレビューの定め
- 追跡性:証憑、参照箇所、プロンプトや処理履歴、レビュー者を追える状態にすること
ISMAPは、政府調達のセキュリティ水準を確保することが目的です。民間企業にとって一律の法的な必須要件ではありませんが、確認項目を整理する材料にはなります(出典:ISMAPポータル、制度概要)。
AIが監査結論を自動承認しないよう、判断責任の所在も明確にします。
内部監査システムの費用相場と見積の内訳
費用は、利用者数、法人、監査範囲、証憑容量によって変わります。Excel移行量、API連携、権限設計、導入支援も費用を左右します。公開定価を示さず、個別見積もりとするベンダーが多いのが現状です。
ここで示す数字は、2025〜2026年の公開事例と会計・財務系システム相場をもとにした概算です。特定製品の価格や市場統計ではないため、初期予算の検討に使い、判断は同じ条件の見積で行います。
導入パターン別の概算レンジ
費用と期間の目安は対象範囲によって変わるため、パターンごとの概算レンジを次のとおり示します。
- 小規模J-SOX:3点セット、証憑、整備・運用評価が中心の場合。初期100万〜500万円、月10万〜50万円、1〜3か月
- 監査全体のクラウド化:リスク評価から改善フォローまでを含む場合。初期300万〜1,000万円、月額20万〜100万円、3〜6か月程度
- GRC導入:複数子会社、ERP連携、権限設計、データ移行を含む場合。初期800万〜3,000万円、6〜12か月程度
- スクラッチ開発:独自ルール、高度なCAATs、基幹連携を含む場合。1,500万〜4,000万円超、9〜18か月となる可能性
これらは、リサーチノートの会計・財務系システムの費用データと、内部監査システムの機能範囲から推定した概算です。要件によって上下します(出典:リサーチノート「内部監査システム」、2026年)。
初期費用と継続費用の内訳
見積では、初期費用と継続費用を分けて、それぞれの対象範囲を確認します。
- 初期費用:要件定義、業務設計、環境設定、画面・帳票の追加、APIやCSV連携、権限設計、データクレンジング、移行、テスト、研修
- 継続費用:ライセンス・クラウド利用料、保守、問い合わせ、セキュリティ更新、バックアップ、追加ストレージ、アップデート対応
初期費用が安くても、移行や研修が別請求になると、3年間の総額では逆転することがあります。そのため、費用の対象範囲を分けて比べます。
人月で開発する場合は、エンジニア1人月80万〜120万円が一つの目安です。保守費用については、初期費用の年5〜15%とする見方もあります。ただし、SaaSの月額料金とは計算方法が異なります。
AIオプション、データ分析、海外拠点の多言語対応、オンプレミス、カスタム帳票は別建てになりやすいため、必要性と上限金額をあらかじめ確認します。
システム導入費と監査業務の外注費の区別
内部監査のコソーシングと、システム導入は別の費用です。公開情報にある監査業務外注の月35万円からという例は、監査人の作業支援に関する料金です。
その料金に、ソフトのライセンス、移行、開発費が含まれるとは限りません。RFPでは、導入、運用支援、監査手続の代行、教育を分けて書きます。
委託先の選定と見積比較で確認すべきポイント
委託先は、監査理解、移行力、連携力、セキュリティ、導入後の支援体制で選びます。自社の課題に合う企業タイプを見極めたうえで、機能数や知名度よりも、これらの観点を重視します。
候補には、内部監査専用クラウド、J-SOX特化SaaS、CAATs・分析会社があります。ほかに、基幹システムSIer、文書管理会社、監査・コンサル会社などがあります。
内部監査・J-SOXの案件単位の実績
導入社数を聞くだけでなく、自社に近い案件があるかを確認します。確認する条件は、人数、法人構成、監査範囲、会計・ERP、移行量です。
- J-SOXの事例:うるるの3名体制で、整備評価コストを前年比約15%、レビュー工数を最大40%削減
- AI適用の事例:デロイト トーマツが2024年10月〜2025年12月の20案件で、AIエージェントを適用した手続の証憑評価・調書作成工数を50%以上削減
- 処理期間の例:サンプル抽出から調書作成まで5営業日から3営業日に短縮した案件(出典:デロイト トーマツ グループ、2026年5月28日)
これは、株式会社WARCのsmoove J-SOX導入事例で公表された数値です(出典:株式会社WARC、導入事例)。
公表された事例と同じ効果が自社で得られるとは限りません。対象手続や条件を確認し、自社データで検証します。
同じ前提条件と分解項目による見積比較
見積は同じ前提で項目別に比べ、含む・含まない・未確定を示してもらいます。確認の軸は、導入作業、継続費、比較条件の三つです。
- 導入作業:要件定義、設定、追加開発、連携、移行、テスト、研修、PM、セキュリティ審査
- 継続費:保守、ライセンス、クラウド、追加ストレージの区分
- 比較条件:利用者、法人、証憑容量、保存年限、API本数、データ件数、サポート時間の前提をそろえること
価格の安い提案では、移行、例外対応、権限設計が別料金になっていないかを確認します。問い合わせ、更新、データ返却の扱いも見ておきます。
提案書には、プロジェクト責任者、業務設計者、技術責任者、導入後のサポート担当を記載してもらいます。それぞれの経験も確認します。
週次会議、課題管理、エスカレーション、納品物のレビュー方法が明確な提案は、発注後の不確実性を減らしやすくなります。
選定工程での情シス・監査法人の確認
選定では、情シスと監査法人に、情報保護と監査証跡の確認を依頼します。
- 情シス:暗号化、データ所在地、脆弱性、SSO・MFA、IP制限、バックアップ、復旧、権限、ログ、委託先、事故通知
- 監査法人:証憑の完全性、レビュー・評価変更履歴、保存期間、データ出力、抽出の再現性
委託先管理とインシデント通知も、情シスの確認対象です。製品を導入しただけでは、J-SOX対応は完了しません。
金融庁の「金融機関の内部監査高度化に関する懇談会報告書(2025)」は、製品や発注先を指定していません。一方で、内部監査をリスク変化や経営課題に対応する機能として設計する重要性を示しています。金融庁は、この報告書が一般事業会社や海外監督当局にも参考になることを期待しています。
よくある質問
費用や期間は、企業の規模と要件によって変わります。ここでの回答は判断の軸として使い、自社のRFPとパイロットで確かめます。
内部監査システムはSaaSとスクラッチのどちらがよいですか?
標準的なJ-SOXや監査ワークフローを、短期間で整えたい場合はSaaSが適しています。一方、独自の手続、複雑な法人・権限、深い基幹連携が欠かせない場合は、受託開発を検討します。
まずSaaSでMUST機能を検証し、不足する部分だけ追加開発する進め方は、初期リスクを抑えやすくなります。
内部監査システムの導入費用と期間はどれくらいですか?
導入範囲ごとの費用と期間の目安は、次のとおりです。いずれも見積もりが必要です。
- J-SOX特化型SaaS:小規模導入は初期100万〜500万円、1〜3か月
- 監査全体のクラウド導入:初期300万〜1,000万円、3〜6か月
- 複数子会社のGRC:ERP連携、権限設計、移行を含む場合、800万〜3,000万円
- スクラッチ開発:独自ルール、高度なCAATs、基幹連携を含む場合、1,500万〜4,000万円超の可能性
- 見積比較:同じ前提で3社程度から見積を取って比べる
内部監査システムにAIを導入しても問題ありませんか?
AI利用では、効率化する作業と、監査判断の扱いを決めておきます。
- 補助用途:証憑分類、類似指摘検索、報告書の下書き、全量分析の候補抽出からの導入
- 監査判断:AIの出力のみで監査結論を確定させないこと
- 記録:参照証憑、判断根拠、レビュー者、利用ログの保存
- ベンダー確認:機密情報の入力範囲、学習利用、モデル変更時の検証
内部監査業務の外注とシステム発注は同時にできますか?
同時に発注する場合は、委託先ごとに役割と責任を分けます。
- 契約:システム発注と監査業務の外注は同時にでき、契約と責任範囲は分けて結ぶ
- システム会社:要件整理、設定、開発、移行、保守の担当
- コソーシング会社:監査手続、調書作成、改善確認の担当。成果物、承認者、情報共有範囲、独立性を定める
- 最終責任:監査結論は自社の責任者が担い、その役割を契約と運用に反映すること
まとめ
発注では、J-SOX、業務監査、GRC、証跡管理、CAATsのどこまでを対象にするかを、先に決めます。その範囲に応じて、SaaS、パッケージ、GRC、CAATs、受託開発を選びます。
発注前に決めるべきこと
発注前には、監査範囲、利用者、対象法人を決めます。移行データ、連携先、必要なセキュリティ水準も、あわせて決めておきます。監査部門が受入基準と優先順位を持つことが、特に重要です。
業務とシステムの責任者を明らかにしておくと、過剰なカスタマイズや導入後の属人化を防ぎやすくなります。
導入後に追うKPI
導入後は、追うKPIを定め、結果を定期的に確認します。
- 監査の進行:監査報告までの期間、証憑検索時間、レビュー工数
- 改善の状況:期限超過の指摘件数、改善完了率
作業時間の変化を記録し、削減できた時間をリスク評価や不備の真因分析に振り向けます。品質と経営への説明力は、次年度の計画に反映します。
RFPには、現行業務、MUST・WANT、法人、移行量を記載します。連携、権限、ログ、バックアップ、AIも書き込みます。
研修、保守、データ返却も加えます。そのうえで、同じ条件で2〜3社以上から見積を取ります。
概算費用は、J-SOX特化SaaSで初期100万〜500万円、監査全体のクラウド導入で300万〜1,000万円です。複数子会社・連携を含む場合は800万〜3,000万円です。
スクラッチ開発は、1,500万〜4,000万円超が目安です。追加費用と継続費用も含め、個別見積で確認します。
システムを導入しても、監査品質が自動的に上がるとは限りません。判断基準、証憑責任者、レビュー、承認、改善期限を、業務の中で整える必要があります。
パイロットと並行運用で効果を確かめます。そのうえで、検索やレビューで削減した時間を、リスク変化の把握や不備の真因分析に活かせる状態を目指します。
▼全体ガイドの記事
・内部監査システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。