
内部監査システムは、J-SOX特化型、内部監査全体を管理する型、GRC・CAATs・基幹連携型の3つに分類できます。自社の監査範囲に合う仕組みを選ぶことが大切です。
全体像から費用、開発会社の選び方まで順に見ていきます。各テーマの詳細は、下の関連記事でも確認できます。
▼関連記事一覧
・内部監査システム開発の進め方/やり方/流れや方法/手法/工程/手順
・内部監査システム開発でおすすめの開発会社/ベンダー6選と選び方
・内部監査システム開発の見積相場や費用/コスト/値段について
・内部監査システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
内部監査システムの定義
内部監査システムは、監査部門の作業を電子化するだけでなく、リスク、業務プロセス、統制、証憑、指摘、改善責任者をつなぐ業務基盤です。
内部監査システムによって、経営層が監査の進み具合と重要リスクを把握できる状態が生まれ、監査品質と業務の再現性も高まります。
一元管理する業務の範囲
内部監査システムでは、監査案件ごとに担当者と期限を設定し、対応状況をあとから確認できます。一元管理する業務は、監査の計画から改善状況の確認まで広がります。その範囲は、案件の登録、監査の実施、レビューと改善、J-SOXの作業に分かれます。
- 監査案件:対象部門、関連リスクと統制、担当者、期限の紐付け
- 監査の実施:年度計画、テーマ選定、予備調査、監査プログラム、質問と回答、証憑依頼、調書作成
- レビューと改善:調書レビュー、報告書承認、指摘事項の改善フォロー
- J-SOX:業務記述書、フローチャート、リスク・コントロール・マトリクス、整備・運用・ロールフォワード評価が加わります
J-SOX文書管理だけを扱う仕組みと、業務監査や不正リスク、IT監査まで含む仕組みでは、扱う範囲が異なります。そのため、導入目的を切り分けて考えることが欠かせません。
J-SOXツールとの違い
両者は重なる部分もありますが、同じものではありません。そのため、目的と対象範囲を分けて選ぶ必要があります。
- J-SOXツール:財務報告に係る内部統制の文書、評価、証憑、レビューの効率化が中心です。
- 内部監査システム:業務監査、法令遵守、情報セキュリティ、子会社監査、改善状況の追跡も扱うことがあります。
全社リスクを横断的に見て、年度計画や監査品質評価まで標準化したい部門には、内部監査全体を管理する仕組みが必要です。
上場準備中で3点セットの整備と運用評価を優先する企業には、J-SOX機能に絞った仕組みが候補になります。
導入検討が増えている背景
監査対象や拠点の拡大、システム刷新、制度やセキュリティ要件の変化が、導入検討の背景にあります。
- 監査対象の拡大:子会社や海外拠点が増え、Excel中心では情報をそろえる時間がかかります。
- 運用環境の変化:基幹システムの刷新や法規制、セキュリティ要件の変化への対応
- 手順の継承:担当者の異動や退職で、個人の記憶に依存した手順が失われるリスクがあります。
金融庁は2025年の報告書で、国際基準も踏まえて内部監査の水準感を整理しました。
グローバル内部監査基準は2025年1月から適用されています(出典: 金融庁「金融機関の内部監査高度化に関する懇談会報告書(2025)」、2025年)。
求められる対応は企業によって異なりますが、監査の根拠、品質、改善状況を説明できる情報基盤の重要性は高まっています。
内部監査システムの種類と選び分け
内部監査システムは、監査対象、証拠として残すデータ、レビュー担当者をもとに選びます。タイプは、扱う範囲の広さによって3つに分かれます。
- J-SOX特化型:内部統制の文書と評価が中心です。
- 内部監査管理型:計画から改善フォローまでを一つの流れで扱います。
- GRC・CAATs・基幹連携型:全社リスク管理、データ分析、業務処理の統制まで対象が広がります。
J-SOX・内部統制に特化したタイプ
このタイプは、上場準備や決算統制の整備が主な目的で、監査範囲が比較的明確な企業に向いています。
- 管理対象:J-SOXの3点セット、全社統制、業務処理統制、IT全般統制、整備評価、運用評価、証憑添付
- 移行と証跡:Excel移行、版管理、承認履歴、監査人向け資料の出力の確認
導入範囲が明確なぶん短期間で始めやすい一方、業務監査や不正リスクの分析には、追加機能が必要な場合があります。
将来の拡張に備える場合は、契約前にデータのエクスポート形式、権限モデル、他の監査案件を登録できる余地を確かめておくことが大切です。
内部監査の計画から改善までを管理するタイプ
このタイプは、監査計画から改善までを一連の流れで扱います。
- 管理範囲:リスク評価、年度計画、個別監査、調書、指摘、改善フォロー、品質評価、要員やタスク
- 設定の確認:テンプレート変更、リスクと統制の表現、質問と回答の記録の扱い
- 拠点対応:子会社や海外拠点がある場合は、多言語、タイムゾーン、限定権限、期限通知の対応も確認します
専任の内部監査人が1〜3人程度の場合でも、案件状況を経営層へ報告しやすく、担当者の属人化も抑えられます。
GRC・CAATs・基幹連携を組み合わせるタイプ
GRCは、ガバナンス、リスク、コンプライアンスを横断して管理する考え方です。また、CAATs(コンピューター利用監査技法)はデータ分析に使う手法です。
- GRC:内部監査のほか、全社リスク、規程、法令、サプライヤー管理も対象
- CAATs:会計、購買、経費、販売データからの異常取引、重複、閾値超過の検出
- 分析基盤:大量データを扱う場合は、監査ワークフローと同一製品にするか、APIやCSVで連携するかを選びます
- 基幹連携:製造や物流では、会計、購買、在庫、受発注での承認者と内容の記録
製造や物流の業務データに統制を組み込む場合は、この記録を残せる設計が必要です。
内部監査システムに必要な主要機能
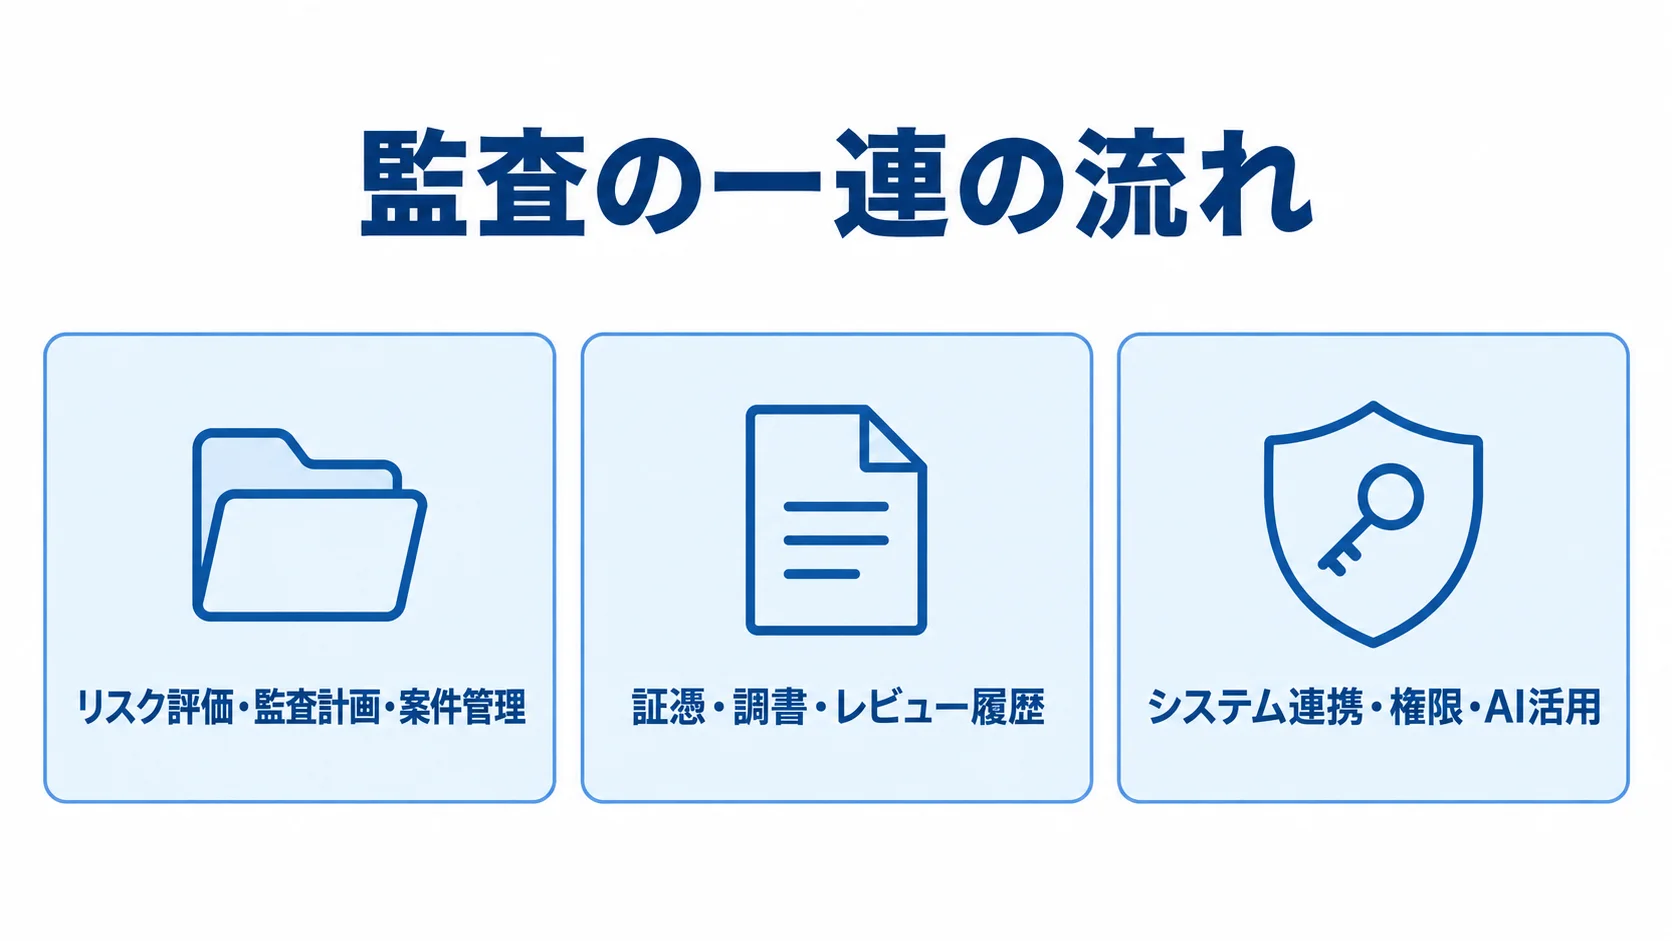
機能を比べるときは、監査の一連の流れが途切れないかを見ることが大切です。特に、リスク、統制、証憑、調書、指摘、改善を同じ案件番号やIDで追跡できると、転記や確認漏れを減らせます。
リスク評価・監査計画・案件管理
リスクは、分類、発生可能性、影響度を登録し、残余リスクと統制の有無も記録できる必要があります。そのうえで、評価結果から年度の監査テーマを選べる機能が必要です。
監査対象の部門、子会社、プロセスを一覧にします。前回指摘と監査頻度も併せて整理すれば、監査カバレッジを経験だけに頼らず説明できます。
計画機能では、担当者やレビュー担当、開始日、提出期限を管理します。さらに、予算、進捗、経営会議への報告日も扱います。期限間近や重要度の高い未着手案件をダッシュボードで見られると、少人数の監査部門にも役立ちます。
証憑・調書・レビュー履歴
証憑やレビューの記録は、あとから監査の経緯を説明できる形で残しておく必要があります。
- 証憑の紐付け:監査対象、統制、サンプル、質問、回答、指摘事項との結び付け
- 記録項目:登録者、登録日時、版、差替履歴、コメント、承認者を、ファイル名と合わせて残す
- 変更対策:利用者が変更履歴を消せない設計と、保存期間を設定できる機能の有無
- レビュー履歴:作成者と承認者の分離、差し戻し理由と再提出日の記録
- 説明資料:WordやPDFで報告書を出力しても、元データに判断根拠とレビューコメントを残す
監査法人や経営層から質問を受けたときに、元データから経緯を説明できる状態にしておくことが大切です。
システム連携・権限・AI活用
連携、アクセス制御、AIの利用条件は、あわせて確認しておく必要があります。
- データ連携:会計、ERP、購買、経費、販売、人事、勤怠、ID管理の各システムとAPIやCSVでつなぎ、取込頻度、エラー行、責任範囲を確認します。
- セキュリティ:SSO、MFA、ロール権限、IP制限、操作ログ、バックアップ、データ出力の確認
- AI利用:証憑分類、規程や過去調書の検索、報告書下書き、類似指摘の提示、全量データの異常検知に使えます
- AIの管理:判定を自動で結論にしない運用、参照証憑、プロンプト、利用者、モデル変更履歴の記録、学習利用の契約での確認
内部監査システムの導入・開発の進め方
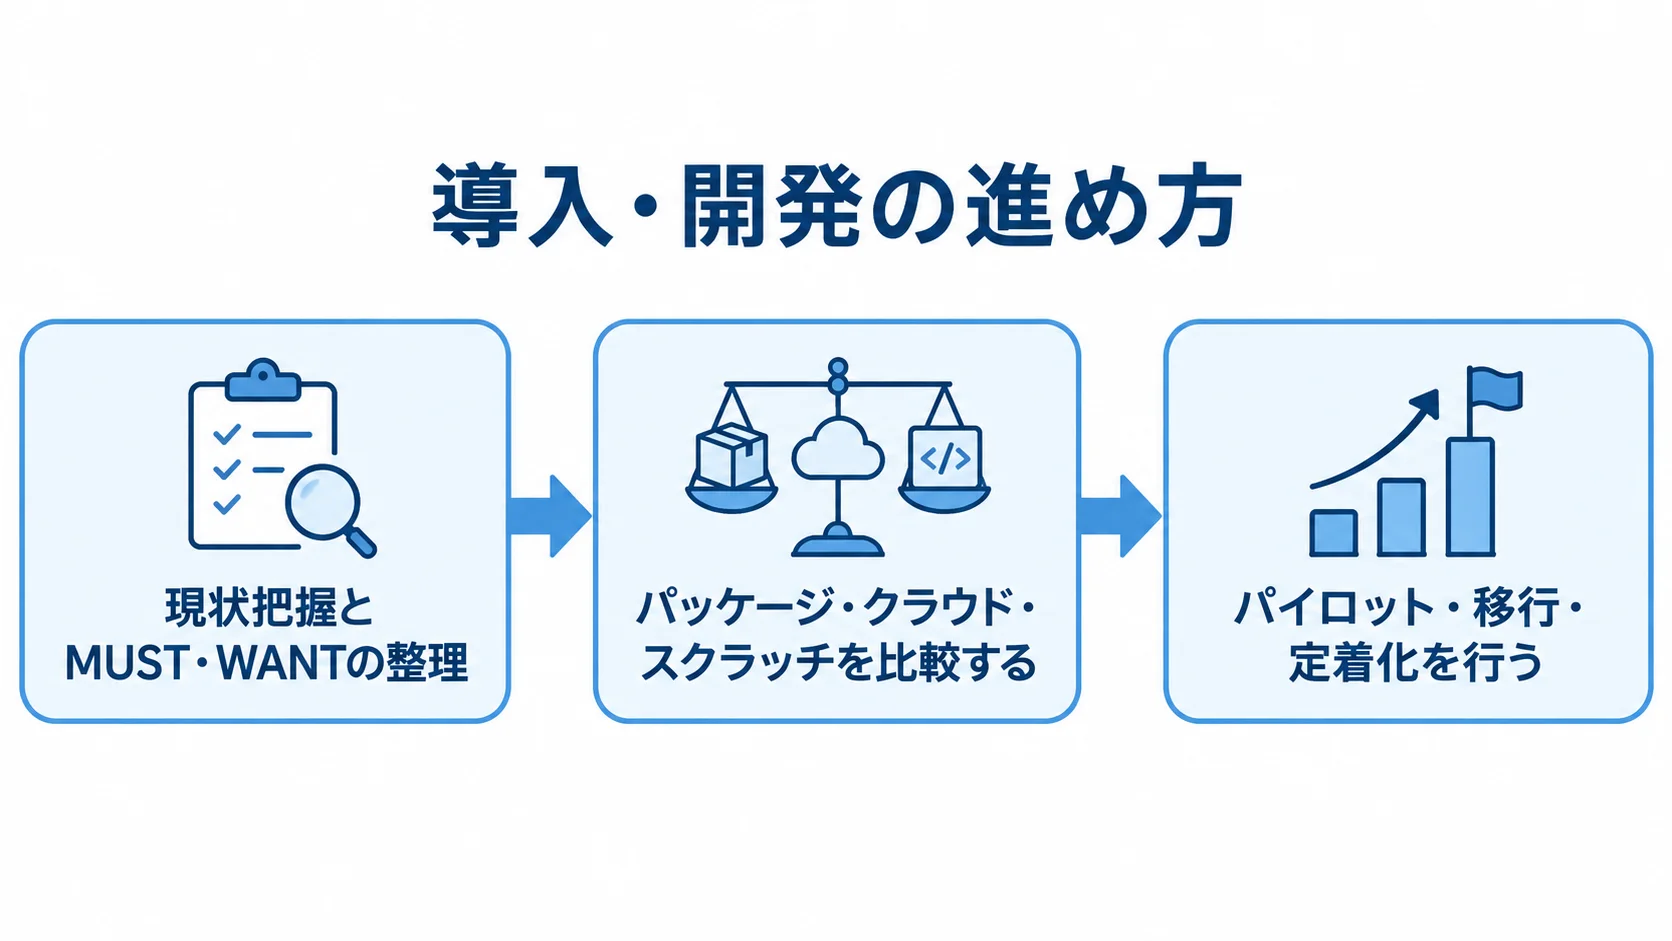
導入では、製品を先に選ばず、まず監査業務を一覧にして、どこまでをシステム化するかを決めます。監査部だけで要件を作ると、証憑提出や権限審査、経理のJ-SOX運用が抜けやすくなります。
監査部、現場、情シス、経理などの関係部門は、早い段階から巻き込んでおくことが大切です。
▶ 詳細はこちら:内部監査システム開発の進め方/やり方/流れや方法/手法/工程/手順
現状把握とMUST・WANTの整理
システム化する範囲を決めるために、現状把握から要件の優先付けまでを順に進めます。
- 年度計画、対象通知、質問票、証憑提出、調書レビュー、報告承認、改善確認を業務フローに並べます。
- 工程ごとに使うExcel、メール、共有フォルダ、チャット、会計データを洗い出し、担当者、入力項目、承認者、保存年限、手戻りの原因を記録します。
洗い出した要件は、必須のMUSTと将来のWANTに分けます。
- MUST:リスクと統制の紐付け、証憑の版管理、承認履歴、期限通知、CSV出力
- WANT:AI候補抽出、多言語、高度な異常検知
初期導入にすべて含めず、最初の監査サイクルで価値を測れる範囲に絞ると、予算と納期が安定します。
パッケージ・クラウド・スクラッチの比較
選ぶ方式は、導入期間、標準機能との適合、独自要件によって変わります。
- クラウド・既製パッケージ:短期導入やセキュリティ更新、法改正への対応を重視する場合の候補です。
- 標準機能への適合:Fit to Standardを基本に業務を合わせ、独自帳票や承認だけを追加する方式。全面カスタマイズと比べて保守しやすい
- 追加・スクラッチ開発:海外拠点、特殊規制、独自監査、大量分析が競争力やリスク管理に直結する場合の選択肢
- 将来の移行:Web画面、API、DB、証憑ストレージ、検索、BIを分離し、データモデルと出力仕様を契約に含めます
パイロット・移行・定着化
いきなり全社へ展開せず、代表的な監査案件を一つ選んでパイロットを行います。リスク登録から証憑提出、レビュー、報告、改善フォローまでを試します。そのうえで、データ移行と運用定着も進めます。
- Excelの残件数、添付ファイル、評価結果を、システム上のデータと突合します。
- 現場で使えるかを確かめるため、監査担当だけでなく被監査部門にも操作してもらいます。
- 移行前に、重複、古い版、担当者不明、保存期限切れの資料を整理します。
- 本番前に研修、並行運用、権限テスト、バックアップ復旧テストを行い、障害時の連絡手順と監査法人への説明を準備します。
- 導入後は、監査報告までの日数、証憑検索時間、レビュー工数、期限超過の指摘数、改善完了率をKPIにして改善します。
進行管理や要件定義の確認項目を詳しく知りたい場合は、導入前に自社の監査サイクルと照らして検討することが大切です。
内部監査システムの費用相場と内訳
料金は、利用人数や対象法人、監査範囲によって変わります。さらに、証憑容量、移行量、ERPや会計連携、導入支援の有無も影響します。また、公開定価がなく、個別見積もりのサービスも多くあります。
次に示すのは、2025〜2026年の類似する会計・財務系システムの相場と公開情報から整理した概算です。市場全体を網羅した統計ではなく、予算策定の初期目安として扱ってください。
▶ 詳細はこちら:内部監査システム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:内部監査システム開発の発注/外注/依頼/委託方法について
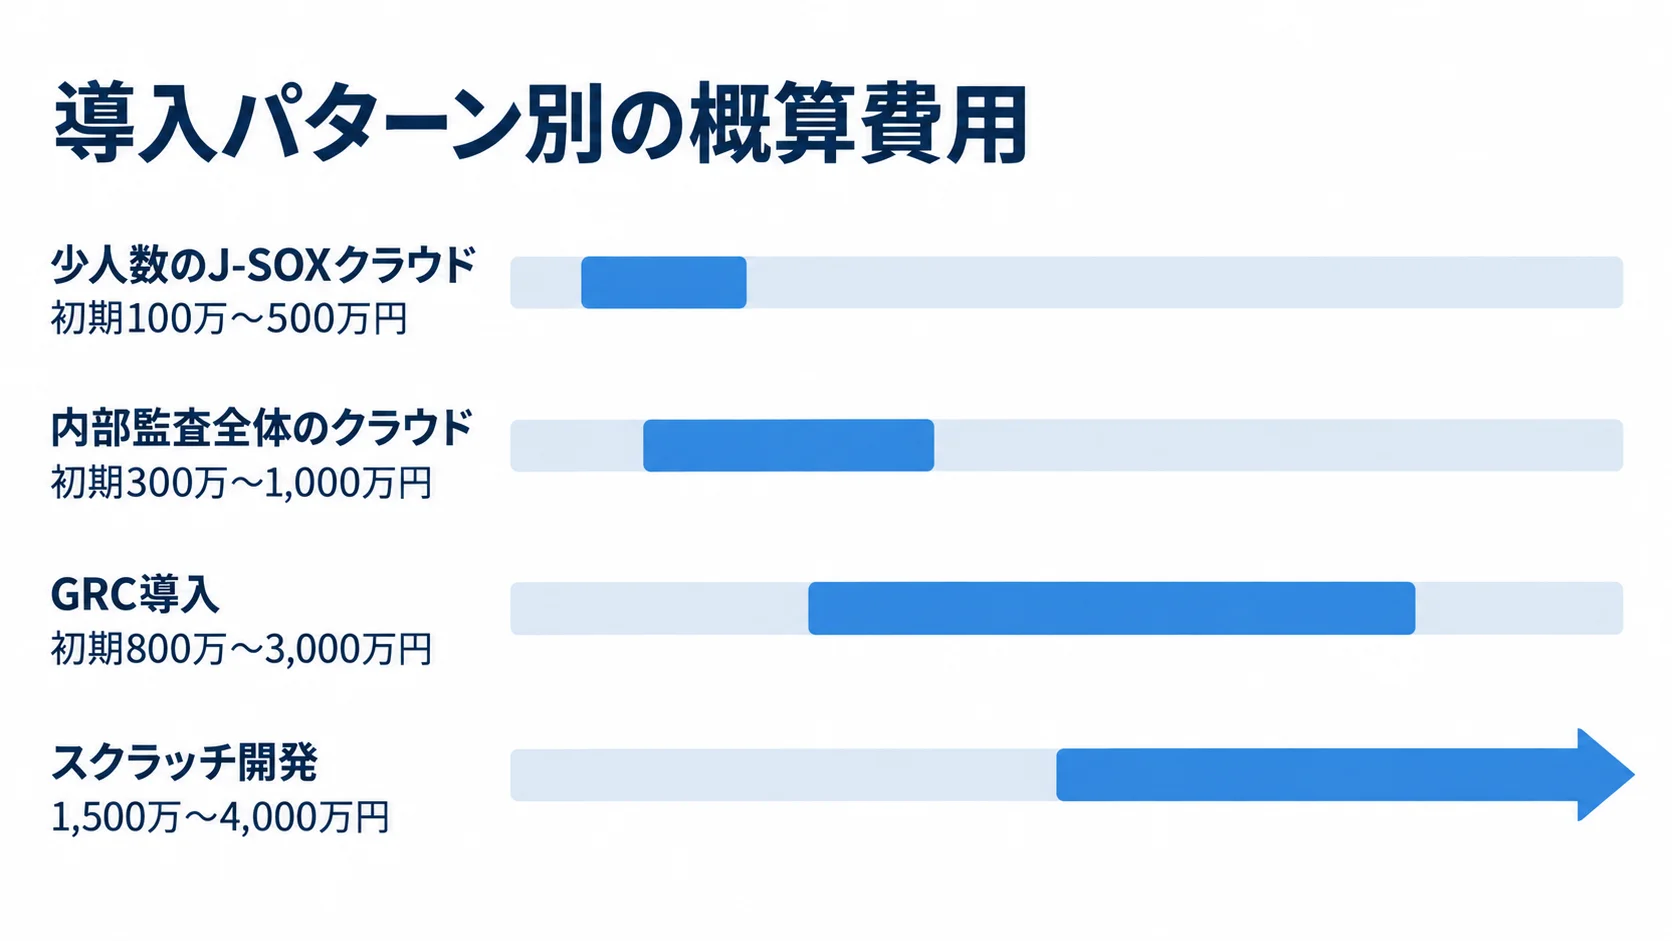
導入パターン別の概算費用
導入範囲と構成ごとの概算費用は、次のとおりです。要件によって金額が変わるため、金額だけで優劣を決めないことが大切です。
- 少人数のJ-SOXクラウド:3点セット、証憑、整備・運用評価が中心の場合、初期100万〜500万円、月額10万〜50万円程度。
- 内部監査全体のクラウド:初期300万〜1,000万円、月額20万〜100万円程度になることがあります。
- GRC導入:複数子会社、ERP連携、権限設計、データ移行、独自帳票を含む場合、初期800万〜3,000万円程度。
- スクラッチ開発:独自監査ルール、高度なCAATs、複数基幹連携を含む場合、1,500万〜4,000万円を超えることもあります。
「内部監査全体のクラウド」の対象は、リスク評価、年度計画、個別監査、調書、指摘、改善フォローまでです。
費用を左右する項目と追加コスト
費用の見積もりでは、初期作業と運用後の追加料金を分けて確認します。
- 初期作業:初期設定、要件定義、画面やワークフロー設定、連携、データ整備と移行、テスト、研修、導入後の伴走
- 追加負担:古いExcelの整理、複数法人の権限、会計・購買連携、独自帳票、監査法人向け出力、SSOやMFAの対応により、費用が膨らむ場合があります
- 人月費:エンジニア単価を月80万〜120万円程度と仮定すると、要件定義、連携、テストの人月増加に応じて初期費用も増えます
- クラウド料金:容量、追加ユーザー、API、AI、サポート、バックアップ保持期間が別料金になる場合
- 保守費:初期費用の年5〜15%程度を目安とするケースもあります。契約内容の確認が必要です
費用を抑える現実的な方法
初年度は全社の監査業務を一度に置き換えず、最も負担が大きい工程から段階的に導入します。
- 段階導入:J-SOXの証憑とレビューを先行し、次年度に業務監査の計画と調書、その後にCAATsや経営ダッシュボードを加える方法があります
- 効果測定:証憑検索時間やレビュー工数を測り、次の投資を判断します
- 必要条件の維持:データ返却、権限、ログ、障害対応を削ると、証跡やセキュリティ対応に追加費用が生じます
- 総額比較:初期費用、月額、保守、追加改修、移行、教育、契約終了時の出力を合算し、3年間の総保有コストで比べます
詳しく比べるときは、機能単価ではなく、対象法人、利用者数、移行量、連携数、保守範囲をそろえて見積もります。
内部監査システムの開発会社・ベンダーの選び方
選定では、知名度や機能数より、自社の監査範囲と運用体制に合うかを確かめる必要があります。製品提供、受託開発、導入支援のどれを中心とするかで、会社ごとに得意領域が異なります。
同じRFPを渡しても、各社の提案前提が異なる場合があります。そのため、前提をそろえてから比べます。
内部監査・J-SOXの実務経験の確認
開発会社を見るときは、似た画面を作った実績だけでなく、監査業務への理解も確認します。
- 監査実務の理解:リスク評価、監査計画、調書、証憑、指摘、改善フォロー
- 統制と証跡:J-SOXの3点セット、IT全般統制、監査法人向け証跡の残し方
- 導入実績の範囲:利用者数、対象法人、移行データ、連携先、導入期間、運用体制
- 効果の再現性:公開事例の対象業務、測定期間、削減前後の定義と、自社条件の照合
セキュリティ・データ管理・連携の評価
証憑や調書には、個人情報、取引情報、役員情報、機密性の高い経営資料が含まれることがあります。そのため、保護策と契約終了時の扱いを確かめる必要があります。
- 技術対策:通信・保存時の暗号化、MFA、SSO、RBAC、操作ログ、バックアップ、復旧目標
- 委託先管理:保存場所、委託先、脆弱性対応、インシデント通知期限の確認
- ISMAP:政府向けに一定のセキュリティ要求を満たすクラウドを評価・登録する制度です(出典: ISMAPポータル「ISMAP概要」、2026年確認)
- 契約終了時:データ返却形式、削除証明、移行支援の有無
ISMAPは、民間企業に一律の法的義務を課す制度ではありません。ただし、クラウドの管理策や監査報告を確認する材料にはなります。
提案力・導入体制・保守範囲の比較
同じ要件と監査シナリオで提案や運用体制を比べると、各社の違いを見極めやすくなります。
- 提案依頼書:対象範囲、利用者・権限、Excel移行、会計・ERP連携、承認、帳票、セキュリティ、AI、教育、サポート、データ返却を記載
- デモ:同じ監査シナリオでリスク登録から改善完了まで操作してもらい、手戻りを確かめます
- 導入体制:導入責任者、業務設計者、PM、開発者、セキュリティ、サポート各担当の役割の確認
- 運用範囲:自社で変更できる設定、問い合わせ受付時間、障害時の復旧の確認
- 更新と費用:法改正・機能更新の通知と、追加改修の単価の確認
▶ 詳細はこちら:内部監査システム開発でおすすめの開発会社/ベンダー6選と選び方
導入で失敗しやすいポイントと2026年の最新動向
監査が自動で進むかどうかは、運用の決め方で変わります。責任者、統制目的、証憑の定義、レビュー基準が曖昧だと、紙やExcelが画面に置き換わるだけになります。
成功の条件は、導入前に運用ルールを決め、導入後はKPIで改善を続けることです。
丸投げ・要件膨張・現場不在の回避
よくある失敗は、業務要件を整理しないまま開発会社へ丸投げすることです。
- 丸投げを避ける:要件整理が不足すると、例外処理や部門ごとの証憑の差が後から分かり、改修や納期延長につながります。
- 関係者の合意:監査部、経理、情シス、法務、現場、必要に応じて監査法人で確認役割を決めます。
- 要件の優先付け:AI、全社GRC、海外対応、高度分析を一度に含めた場合の費用、テスト、教育負担の増加
- 段階追加:初回の監査サイクルで使う機能を優先し、効果とリスクを見て追加します。
AI・共同化・継続的監査の動向
AIを使うときは、効果と案件条件を見極めたうえで、人が最終判断する運用を組み込みます。
- AIの用途:証憑読取、過去判断との照合、調書下書き、異常候補抽出が実務に入り始めています。
- 公開検証:2024年10月〜2025年12月の20案件で、証憑評価と調書作成の工数を50%以上削減した例があります。
- 所要日数:サンプル抽出から調書作成まで5営業日から3営業日に短縮した例も報告されています(出典: 内部監査・J-SOX領域の公開AI活用検証、2026年)。
- 効果の条件:結果は案件条件によって変わり、導入効果を保証する数字ではありません。
- AIの統制:手続の明確化、参照文書の更新、出力レビュー、誤判定の訂正、モデル変更の記録を行い、人が根拠と承認者を記録します。
少人数化への対応と共同利用
監査人材不足や専門知識の継承を背景に、複数組織で手続、分析、教育、ツールを共同利用する考え方も注目されています。
- 調査対象:金融庁の共同化調査は地域金融機関を対象としています。
- 検討時の管理:データ分離、組織別権限、調書持ち出し制御、データ返却、責任分界、障害時連絡の確認
- 単独導入の場合:標準テンプレートや共通KPIを使えば、担当者が変わっても品質を保ちやすくなります。
金融庁の2026年調査では地域金融機関532先へ配布し、436先から回答を得ました。回収率は82%でした(出典: 金融庁「地域金融機関の内部監査共同化に関する調査報告書」、2026年)。
この調査は、少人数の監査部門が専門性と運用コストを両立する方法を考える参考になります。
内部監査システムに関するよくある質問
適した構成は、会社の規模だけでなく、監査範囲、子会社数、J-SOXの有無、既存データの状態によって変わります。導入前に考える判断基準を、質問ごとにまとめます。
内部監査システムは小規模企業にも必要ですか?
監査人員が少なく、Excelとメールで十分管理できるなら、すぐに大規模な仕組みを入れる必要はありません。
上場準備、子会社の増加、監査資料の散在、担当者の属人化がある場合は、証憑とレビュー履歴を扱う小さな範囲から始める価値があります。
J-SOX対応のシステムを入れれば法令対応は完了しますか?
システムは、文書、証憑、評価、承認を管理する手段です。法令対応を完了させるには、ほかの取り組みも必要になります。
リスク識別、統制の設計と運用、経営者評価、監査人との協議は、企業自身が行います。あわせて、業務ルールを整え、実態と文書が一致しているかを確認します。
クラウド型の内部監査システムで何を確認すべきですか?
クラウド型では、まず暗号化、MFA、SSO、権限分離を確認します。次に、操作ログ、バックアップ、復旧時間を確かめます。
発注側は、データ保存場所、委託先管理、脆弱性対応、インシデント通知、データ出力も確認します。
監査調書の保存年限と契約期間が合うかも重要です。契約終了後、元データを再利用できる形式で返却されるかを確認します。
AIに監査判断を任せても問題ありませんか?
AIは証憑整理、検索、下書き、異常候補の提示に使い、監査判断の最終確定は人が行う運用が基本です。
参照資料、AI出力、修正内容、承認者に加えて、利用モデルやプロンプトも記録しておくと、誤りを後から検証できます。
発注側は、機密情報の入力範囲と学習利用の有無も、導入前に決めておきます。
まとめ
内部監査システムは、リスク、統制、証憑、調書、指摘、改善をつなぎ、監査品質を再現可能にする業務基盤です。自動化だけを目的とする製品ではありません。
J-SOX特化、内部監査全体、GRCやCAATsへの拡張のどこまで必要かを明確にしたうえで、機能と費用を比べます。
最初に決める事項
まず、現状の監査フローと、Excelや共有フォルダへの分散の状況を整理します。そのうえで、対象法人、利用者、証憑の保存年限、会計やERP連携を確認します。
MUSTとWANTを分けたうえで、代表的な監査案件でパイロットを行います。パイロットでは、移行、権限、レビュー、出力、復旧までを検証します。
成功の条件
成功の条件は、製品導入を目的にせず、監査品質と改善サイクルを良くすることです。
- 契約前の確認:セキュリティ、データ返却、連携、AIの人手レビュー、保守範囲。
- 継続測定:監査報告リードタイム、証憑検索時間、レビュー工数、期限超過件数、改善完了率。
- 展開方法:小さく始めて運用を定着させ、効果が確認できた領域から段階的に広げます。
▼関連記事一覧
・内部監査システム開発の進め方/やり方/流れや方法/手法/工程/手順
・内部監査システム開発でおすすめの開発会社/ベンダー6選と選び方
・内部監査システム開発の見積相場や費用/コスト/値段について
・内部監査システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。