
内部監査システムの開発は、現行業務の整理、方式の選定、設計・テスト・段階稼働の順に進めると、監査品質の再現性を高めやすくなります。
開発の全体像、6フェーズの進め方、費用相場、見積もりの確認点を順に見ていきます。全体像は内部監査システム開発の完全ガイドにもまとめています。
▼全体ガイドの記事
・内部監査システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
内部監査システム開発の全体像
内部監査システムは、リスク評価から年度計画、個別監査、証憑・調書の管理、報告書の承認、改善確認までを、一つのシステムで管理します。
候補には、J-SOXの3点セットを管理する専用ツールや、全社のリスクとコンプライアンスを扱うGRCがあります。
証憑を保管する文書管理や、会計データを全量分析するCAATsも選択肢になります。
方式を選ぶ前に、「何を監査し、誰が、どの証拠を、いつまで保存するか」を決めておきます。この点が決まっていると、候補の対象範囲を比べやすくなります。
J-SOXツールと内部監査システムの違い
J-SOXツールと内部監査システムは、一部の機能が重なります。一方で、対象とする範囲は異なります。
- J-SOXツール:財務報告に係る内部統制の文書化と、整備評価・運用評価の作業を効率化
- 内部監査全体型:業務監査やIT監査、不正リスク、監査計画、品質評価、改善状況まで扱う場合がある
3点セットの更新が課題なら、J-SOX特化型が候補になります。
複数の子会社にまたがる監査進捗やリスクを横断して管理するなら、GRCか内部監査全体型が向いています。
最初に決める対象範囲と成功指標
対象範囲と成功指標は、組織の規模と監査課題に合わせて決めます。
- 組織規模:専任の内部監査人が1〜3人程度の組織か、国内外の子会社を含む大規模な組織か
- 監査対象:J-SOX中心か、業務監査・不正予防・IT監査・リスク管理まで扱うか
- 成果指標:報告リードタイム、証憑検索時間、レビュー工数、期限超過の指摘件数、改善完了率
たとえば、証憑の検索に平均30分かかっている場合、導入後は10分以内に短縮するという目標を立てると、効果を測定できます。
内部監査システム開発の進め方|6フェーズ
開発は、要件整理と方式選定を先に行ったうえで、設計から定着までの6フェーズを順に進めるのが基本です。
先に製品デモから始めると、業務を製品に合わせるための不要なカスタマイズが増えることがあります。
各フェーズの成果物と判断基準を決めたうえで、監査部門に加えて経理・財務、情シス、法務、被監査部門も参加させます。また、必要な場合は監査法人にも加わってもらい、部門をまたいで要件を確認します。
フェーズ1:要件整理と現行業務の見える化
まず、現行業務の流れと、分散している情報を洗い出します。洗い出した内容は、要件整理の成果物にまとめます。
- 業務フロー:年度計画から予備調査、質問・回答、証憑依頼、調書、レビュー、報告承認、改善確認まで
- 現行情報:Excelやメール、共有フォルダに分かれた情報と、担当者、承認者、保存年限、版管理の状態
- 成果物:課題一覧、データ項目一覧、権限一覧、MUST・WANT表
「証憑を提出する人」「内容を確認する人」「監査結論を承認する人」は、分けて記録しておきます。
フェーズ2:適合性と将来性で方式を比べる
監査範囲や分析のニーズに合わせて候補の方式を挙げ、実際の案件での操作性を比べます。
- 少人数で3点セット・証憑を整備:J-SOX特化型SaaS
- リスク・監査・改善を横断管理:内部監査全体型クラウドまたはGRC
- 会計・購買データを全量分析:CAATs
- その他の候補:証跡管理、基幹システムへの統制組み込み、スクラッチ開発
デモでは実際の監査案件を使い、証憑の追加やレビューの差し戻しを操作します。
権限変更や監査報告、CSV出力も、実際に動かして確かめます。
見るべきは画面の見栄えより、業務への適合性です。
同じ条件で3社以上から提案を受けると、比べやすくなります。
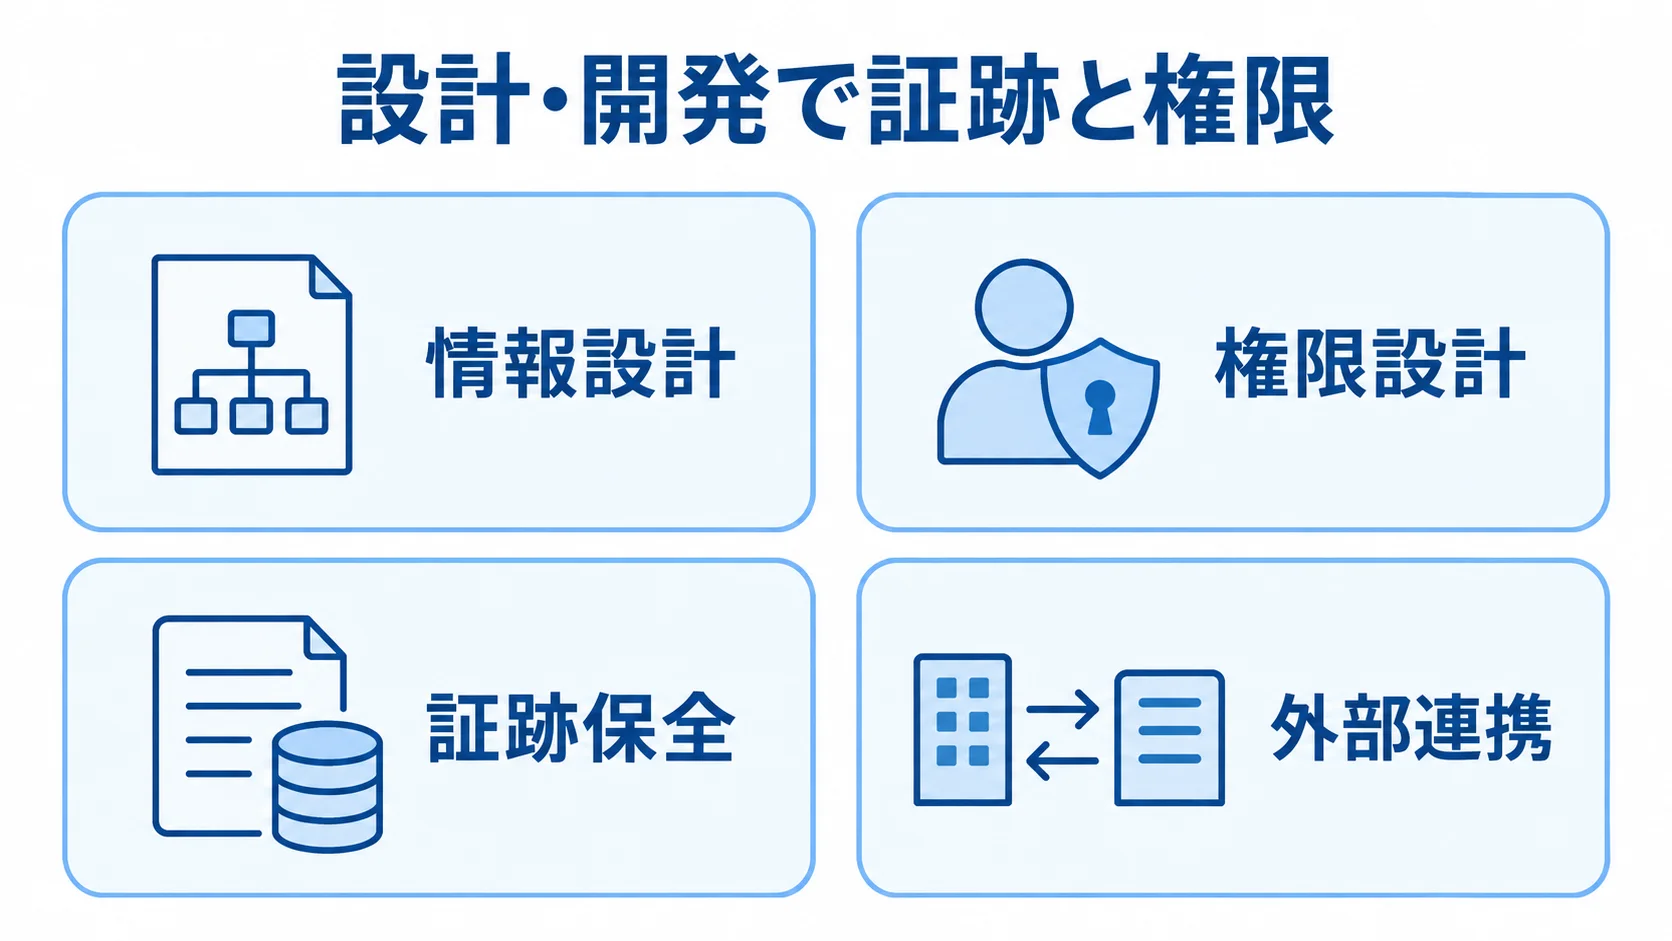
フェーズ3:設計・開発での証跡と権限の固め方
設計では、情報同士の紐付けと利用者の権限を具体化するとともに、証跡の保全と外部連携の方法も決めます。
- 情報設計:リスク、統制、監査手続、証憑、指摘、改善策をIDで関連付ける
- 権限設計:管理者、監査責任者、担当、被監査部門、閲覧者のロールと拠点別の閲覧範囲
- 証跡保全:SSO・MFA、操作ログ、変更履歴、版管理、削除制御、バックアップ、データ出力
- 外部連携:会計、ERP、購買、経費、人事、勤怠、ID基盤とのAPI可否
API連携が難しい場合は、CSVやETLで代替できるかを設計段階で決めておきます。
フェーズ4:実案件とExcelの結果による突合テスト
テストは画面ごとではなく、監査案件の一連の流れを通して行います。まず、代表的な監査テーマを一つ選びます。
- 計画の登録と担当の割り当て
- 質問と証憑提出、差し戻し
- 調書のレビューと報告書の承認
- 指摘の改善期限の設定
移行した3点セットや証憑は、Excelと突き合わせて確認します。件数や評価結果、更新履歴が一致しているかを見ます。
テストでは、権限のない人が証憑を閲覧できないことや、承認前に報告書を発行できないことを確かめます。
異常系のテストには、通信障害後のデータ復旧と、退職者アカウントの停止も含めます。
フェーズ5:小さな監査案件からの稼働
全社に広げる前に一部門で試し、運用の状況と審査に必要な情報を確かめます。
- 実施範囲:監査部門と一つの被監査部門でパイロット
- 記録項目:登録時間、証憑提出の遅延、レビュー差し戻し回数、問い合わせ内容
- 並行運用:1〜2サイクルはExcelと併用し、抜け漏れを確認後に拡大
監査法人や情シスの審査がある場合は、データフロー、権限表、ログのサンプルを事前に用意しておきます。また、バックアップと復旧の手順、障害時の連絡先も、説明できるように整えておきます。
フェーズ6:運用ルールとKPIの更新による定着
研修と運用規程を整えたうえで、KPIをもとに入力項目や監査様式を見直します。
- 運用規程:リスク更新、統制変更の承認、証憑の保存年限の規定
- 定期確認:月次または四半期ごとの監査カバレッジ、証憑提出の期限遵守率、レビューリードタイムの確認
- 改善指標:期限超過の指摘と改善完了率の追跡、使われない入力項目の削減
現場が自分で更新できる監査様式に調整します。業務監査やCAATs、経営層向けダッシュボードを追加する前には、効果とデータ品質を評価します。
内部監査システムの費用相場とコストの内訳
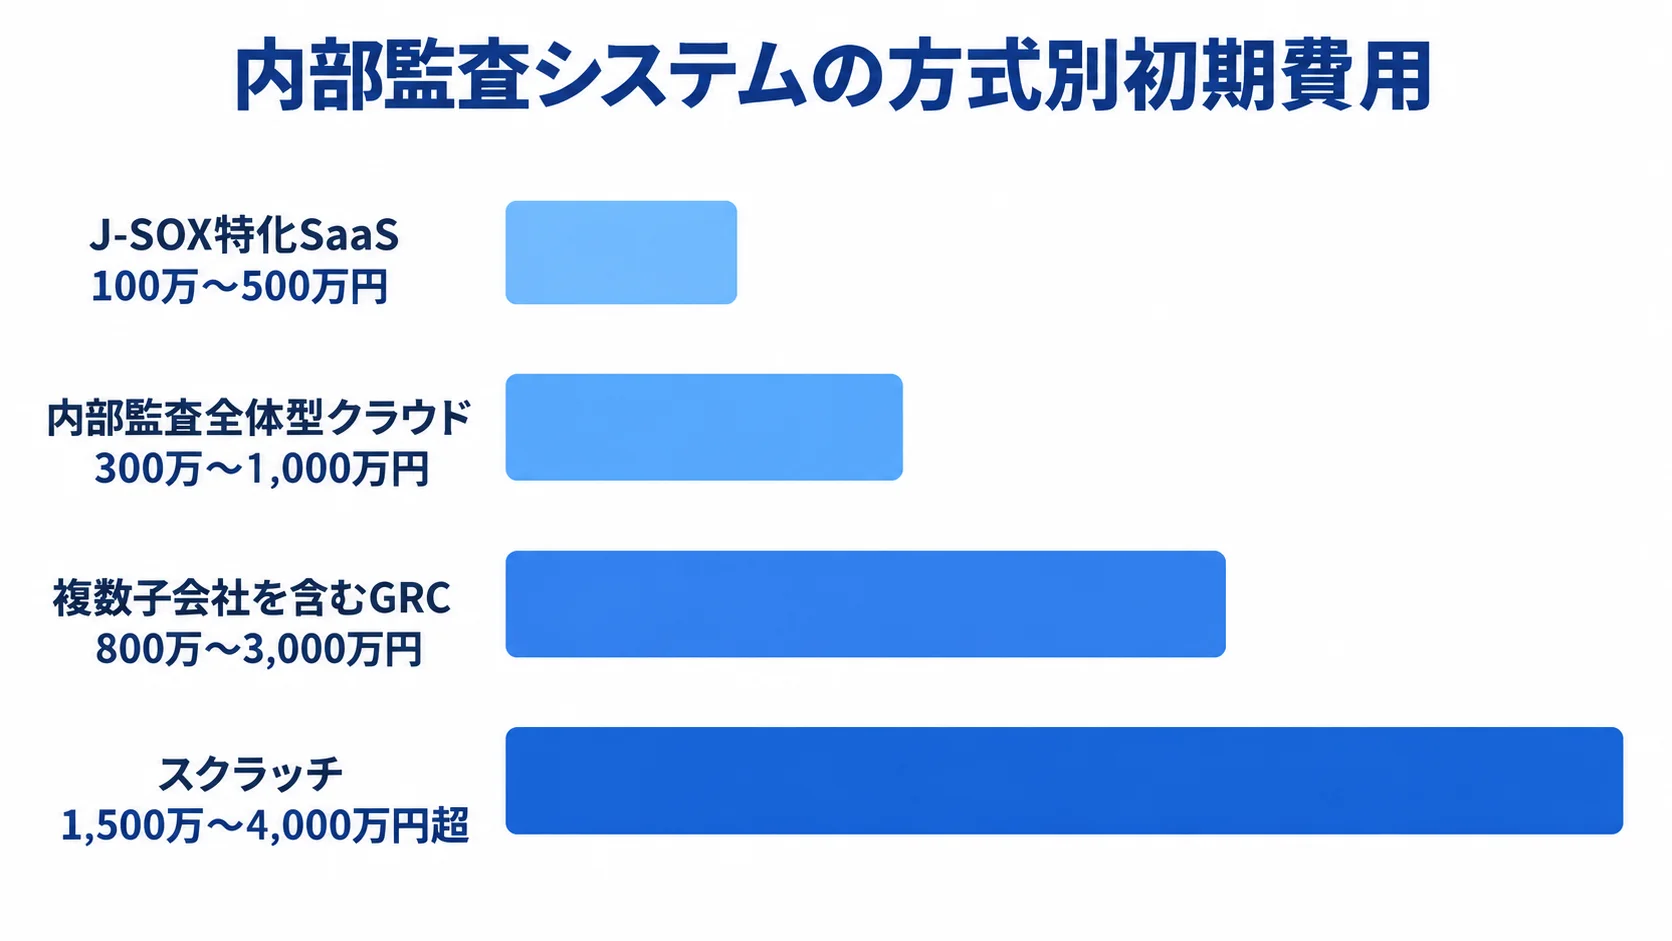
内部監査システムの価格は、利用人数や対象法人、監査範囲によって変わります。証憑の容量、データ移行量、外部連携、導入支援も、価格を左右します。
この金額は、2025〜2026年の公開情報と会計・財務系の類似案件をもとにした概算のレンジです。
- J-SOX特化SaaS:少人数向けで初期100万〜500万円
- 内部監査全体型クラウド:導入費300万〜1,000万円
- 複数子会社を含むGRC:ERP連携込みで800万〜3,000万円
- スクラッチ:独自ルールや高度な分析込みで1,500万〜4,000万円超
製品の定価や市場統計ではなく、要件を設定したうえでの概算として読んでください。
初期費用を左右する移行と設計
初期費用には、要件定義やFit & Gap分析、画面・データ設計が含まれます。さらに、設定または開発や、API・CSV連携も含まれます。
権限設計、テスト、移行、研修も初期費用に含まれます。なかでも費用差が出やすい作業は、分けて確認しておきます。
- データ整理:Excelの重複・欠損の修正や古い証憑の取り込み
- 個別対応:子会社別の承認ルートや個別帳票への対応
- 外部連携:会計・ERPとの接続
リサーチノートにある会計・財務系案件のSE単価は、1人月80万〜120万円です。人月見積もりでは、単価と合わせて、何人月をどの成果物に使うかで比べます。
継続費用と追加費用の分け方
初期費用のあとにかかる負担は、月額利用料や保守の範囲、追加機能を含めて比べます。
- クラウド利用料:利用料、容量、追加ユーザー、サポート、導入研修、連携オプション
- 月額概算:J-SOX特化型は月10万〜50万円、内部監査全体型は月20万〜100万円程度
- 保守費:初期費用の年5〜15%程度とする見積もりもあり、含まれる作業の確認が必要
- 追加料金:AI、OCR、データ分析、外部監査人用アカウント、データ出力
ユーザー数と法人数の数え方は、製品ごとに確認します。保守にどこまで含むか(法改正・障害対応、追加改修、クラウド利用料)で、金額の意味が変わります。
初期費用だけでなく、3年間の総額で比べます。
見積もりを取る際のポイントとチェックリスト
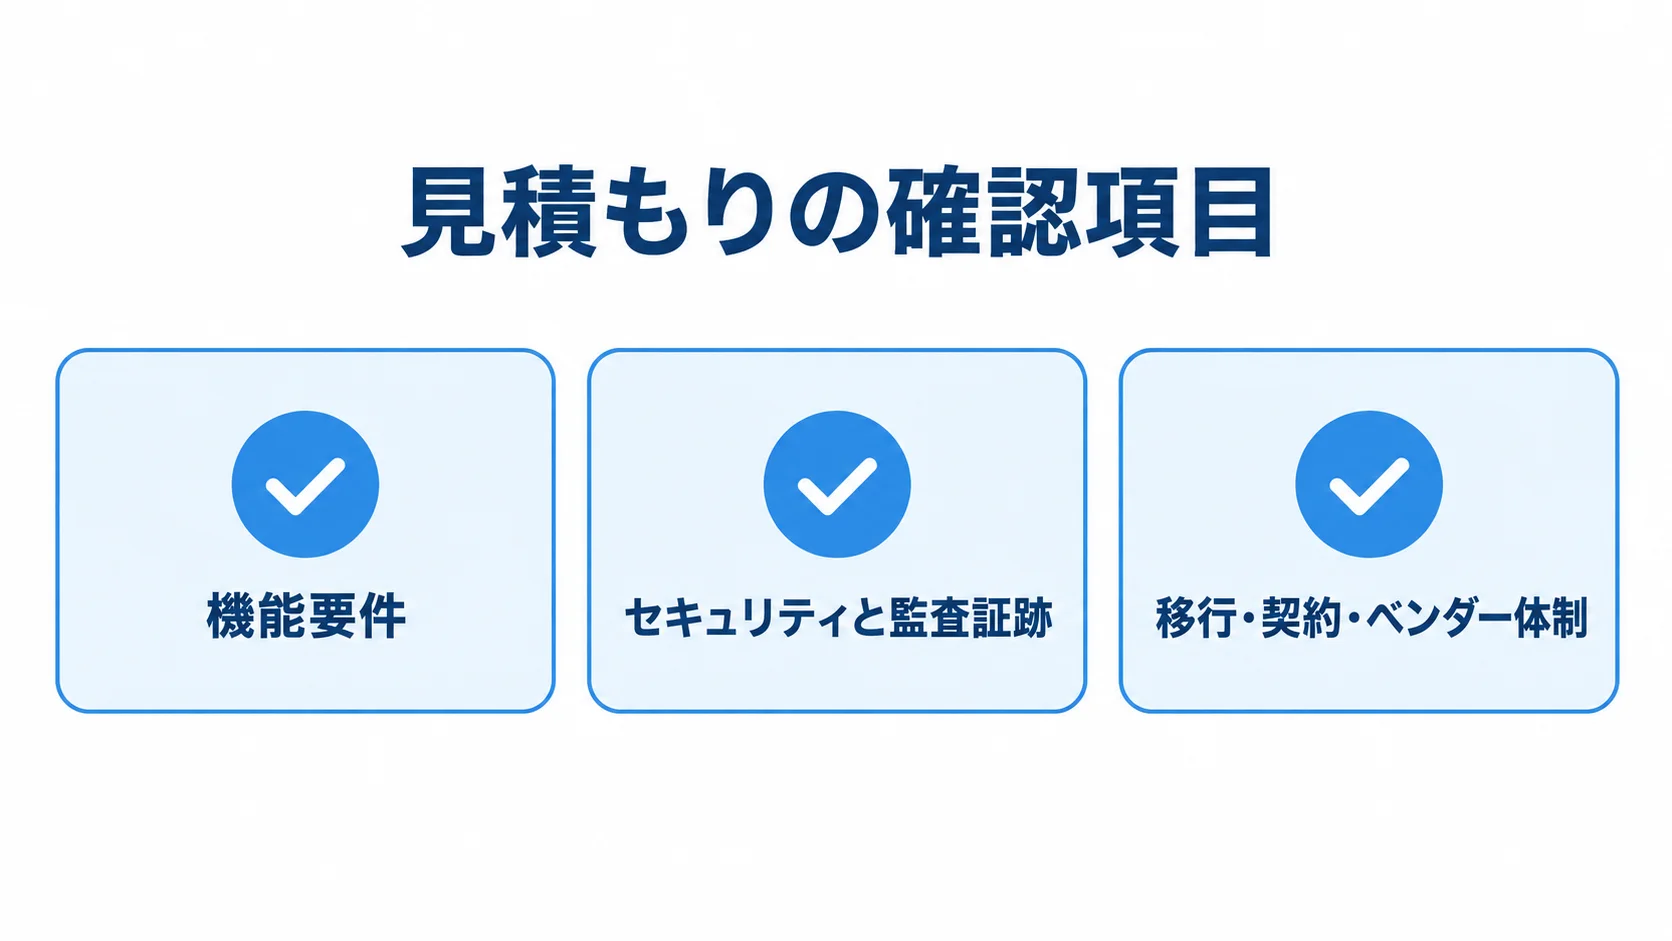
見積もりは「システム一式」でまとめず、業務からセキュリティ、運用まで領域ごとに分けて依頼します。特に、移行や研修が別発注になると、安い提案でも稼働までの総額が高くなる場合があります。
RFPには、対象範囲と利用者数を記載します。対象会社数、監査件数、証憑容量も、規模が分かる形で書きます。
さらに、保存年限や既存のファイル形式も示します。そのうえで、連携先、希望時期、社内の承認条件を伝えます。
監査の一連の流れに沿った機能要件の確認
監査の計画から改善フォローまで、各段階で必要な機能を確かめます。
- 計画・実施:リスク評価、年度計画、テーマ・担当・期限、監査プログラム
- 証憑・レビュー:質問回答、証憑依頼、調書の版管理、レビューと差し戻し
- 報告・改善:報告書承認、指摘、改善フォロー
J-SOXでは、全社統制と決算・財務報告を確認します。業務処理統制、IT全般統制、IT業務処理統制も、対象として見ます。また、整備・運用・ロールフォワード評価を標準機能でどこまで扱えるかを見ます。
リスク、統制、証憑が紐付き、後から根拠をたどれることが合格の条件です。
セキュリティと監査証跡の審査項目
情シスや監査法人の審査では、情報保護と障害対応の証跡が、自社の要求水準に合っているかが見られます。
- アクセス・記録:暗号化、SSO・MFA、ロール権限、IP制限、操作・変更履歴
- 保全・復旧:証憑の改ざん・削除対策、バックアップ世代、復旧目標
- 委託・終了:データ所在地、委託先、障害・漏えい時の通知、SLA、データ返却・消去
ISMAPは、政府情報システムのクラウド調達でセキュリティ水準を確保するための制度です(出典:ISMAPポータル、2026年確認)。民間企業すべてに導入が義務づけられているものではありません。
ISMAPへの登録の有無より、会社の機密度と要求水準に合う証跡を提出できるかを確認します。
移行・契約・ベンダー体制の抜け防止
移行対象を整理したうえで、契約終了時にもデータを扱える条件と委託範囲を確認します。
- データ整理:不要・重複ファイル、担当者不明の調書、古い版を仕分け、移行・参照・廃棄を決める
- 契約条件:データモデル、出力形式、バックアップ・復旧、改修単価、仕様変更、サポート・障害通知時間
- 終了・委託:データ返却、再委託先と、準委任・請負それぞれの責任範囲
リサーチノートでは、請負は準委任より1.3〜1.5倍程度高い傾向にあります。契約形態は、責任範囲と成果物の定義をもとに判断します。
2026年時点の動向とAI活用の考え方
内部監査には、法令対応として帳票を保存する役割に加え、変化するリスクを経営に伝えて改善につなげる役割も求められています。
金融庁の2025年報告書は、一般事業会社にも参考になる内部監査高度化の方向性を示しています(出典:金融庁「金融機関の内部監査高度化に関する懇談会報告書(2025)」)。
2025年1月にはグローバル内部監査基準の2024年版の適用が始まりました。そのため、リスクベースの計画や品質管理を見直す契機になります。
AI活用の始め方:下書き・検索・異常候補の提示
AIは、検索や分類、下書きなどの作業から試します。検証結果は、自社で得られる効果とは分けて捉えます。
- 文書・証憑:規程や過去調書の検索、証憑分類
- 監査作業:報告書の下書き、類似指摘の検索、リスク候補の提示
デロイト トーマツは、2024年10月から2025年12月までの20案件を検証しました。AIエージェントを適用し、証憑評価と調書作成の業務工数を50%以上削減した例もあります。
さらに、リードタイムを5営業日から3営業日に短縮した例も公表されています(出典:デロイト トーマツ グループ、2026年)。ただし、これは案件の条件に左右される検証結果で、自社の効果を保証する数値ではありません。
AIの判断の扱いと根拠の記録
AIの利用条件と記録方法を定めたうえで、出力を監査上の判断として自動で確定させない運用にします。
- 入力・保管:入力可能な機密情報、学習利用の有無、データ保存場所
- 検証・レビュー:回答根拠、プロンプト・出力ログ、モデル変更時の再検証、人による誤判定確認
- 監査記録:AI出力、参照証憑、レビュー者、修正内容、最終承認者
AIが「問題なし」と出した場合でも、判断は監査責任者が証憑と手続を確認して行います。そのうえで、上の箇条書きの内容を記録しておくと、監査法人や経営層へ説明しやすくなります。
よくある質問(FAQ)
導入前によく問われるのは、SaaSで十分か、Excelをどこまで移行するか、審査に通るかといった点です。代表的な質問には、見出しごとに答えます。
内部監査システムはSaaSとスクラッチのどちらがよいですか?
業務の中心が監査計画と証憑、調書の管理なら、SaaSやパッケージのFit to Standardを確認します。改善フォローを含める場合も、この確認から始めます。
独自の監査方法や複雑な権限が事業上の差別化になる場合に限り、追加開発やスクラッチを検討します。海外拠点や大量データ分析も、差別化になるかどうかで判断します。
全機能を一度に作らず、J-SOXまたは証憑管理から段階的に導入すると、費用と定着のリスクを抑えられます。
Excelや共有フォルダのデータはすべて移行すべきですか?
すべてを移行する必要はありません。必要な資料から優先し、データの品質と費用を確認したうえで対象を決めます。
- 優先する資料:現行年度の監査案件、継続中の改善案件、参照頻度の高い3点セット
- 整理する資料:重複ファイル、担当者不明の古い版
- 移行試験:件数、欠損、文字化け、アクセス権、証憑と統制の紐付きを確認
移行にかかる時間と費用は、見積もりの中で別に示してもらいます。
内部監査システムは監査法人や情シスの審査に通りますか?
審査を通すには、製品を導入したあとも、自社の基準に沿った設定と運用記録を示せる状態が必要です。
- システム統制:暗号化、権限、MFA、ログ、バックアップ、復旧
- 委託・データ:データ所在地、委託先、障害通知、データ返却
- 監査説明:どの統制をどの証憑で評価し、誰がレビュー・承認したかを示す
稼働の前に、情シス、監査部、ベンダーの三者でチェックリストを確認しておくと、後の手戻りを減らせます。
内部監査システムの導入にはどれくらいかかりますか?
方式ごとの導入期間を目安にしつつ、社内調整や審査にかかる期間も見込んでおきます。
- J-SOX特化SaaS:1〜3か月
- 内部監査全体型クラウド:3〜6か月
- 複数子会社・ERP連携のGRC:6〜12か月
- スクラッチ開発:9〜18か月
データ整理や審査に加えて、海外拠点との調整や並行運用を含めると、期間は長くなる場合があります。上場準備や年度監査に合わせる場合は、本番日から逆算し、要件確定とパイロットに加えて、移行と研修の余裕を取ります。
まとめ
内部監査システム開発は、製品の導入に加えて、リスクから改善まで各段階の責任を整理する業務設計です。
まず、現行フローとExcel・共有フォルダの分散状況を一覧にします。そのうえで、J-SOX特化、内部監査全体、GRC、証跡管理、CAATsから、課題に合う方式を選びます。
6フェーズの順序と手戻りの抑制
6段階を順番に進めることで、要件から定着まで、各段階で確認すべき事項を押さえられます。
- 要件整理:MUST・WANT、権限、保存年限を確定
- 選定:実案件デモを行い、3社以上を比較
- 設計・開発:連携と証跡を確定
- テスト:Excelとの突合と異常系を確認
- 稼働:小さなパイロットから始める
- 定着:運用状況を見て継続改善
費用は機能だけで比べず、移行や連携、セキュリティ、研修、3年間の継続費用まで含めて見ます。
最初の一歩:監査案件一つのパイロット
代表的な監査案件を一つ試し、運用の実効性と導入効果を確かめてから、対象を広げます。
- 試す業務:証憑収集、レビュー、指摘改善、報告までの流れ
- 測る効果:証憑検索時間、レビュー工数、報告リードタイム、改善完了率
- 相談先:監査部門・情シス・現場をつなぐ開発会社
開発会社は、専門知識とシステム設計をもとに、自社の業務に合う実行計画と見積もりを作成します。
▼全体ガイドの記事
・内部監査システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。