
Istioのシステムは、サービス間の通信制御、セキュリティ、監視を共通の基盤にまとめる仕組みです。サービス数や運用体制に合う構成を選ぶことが、導入判断の手がかりになります。
全体像から発注先の選び方まで、各テーマの詳細は下の関連記事でも確認できます。
▼関連記事一覧
・Istioのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Istioのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Istioのシステム開発の見積相場や費用/コスト/値段について
・Istioのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Istioのシステムの全体像と基本の仕組み
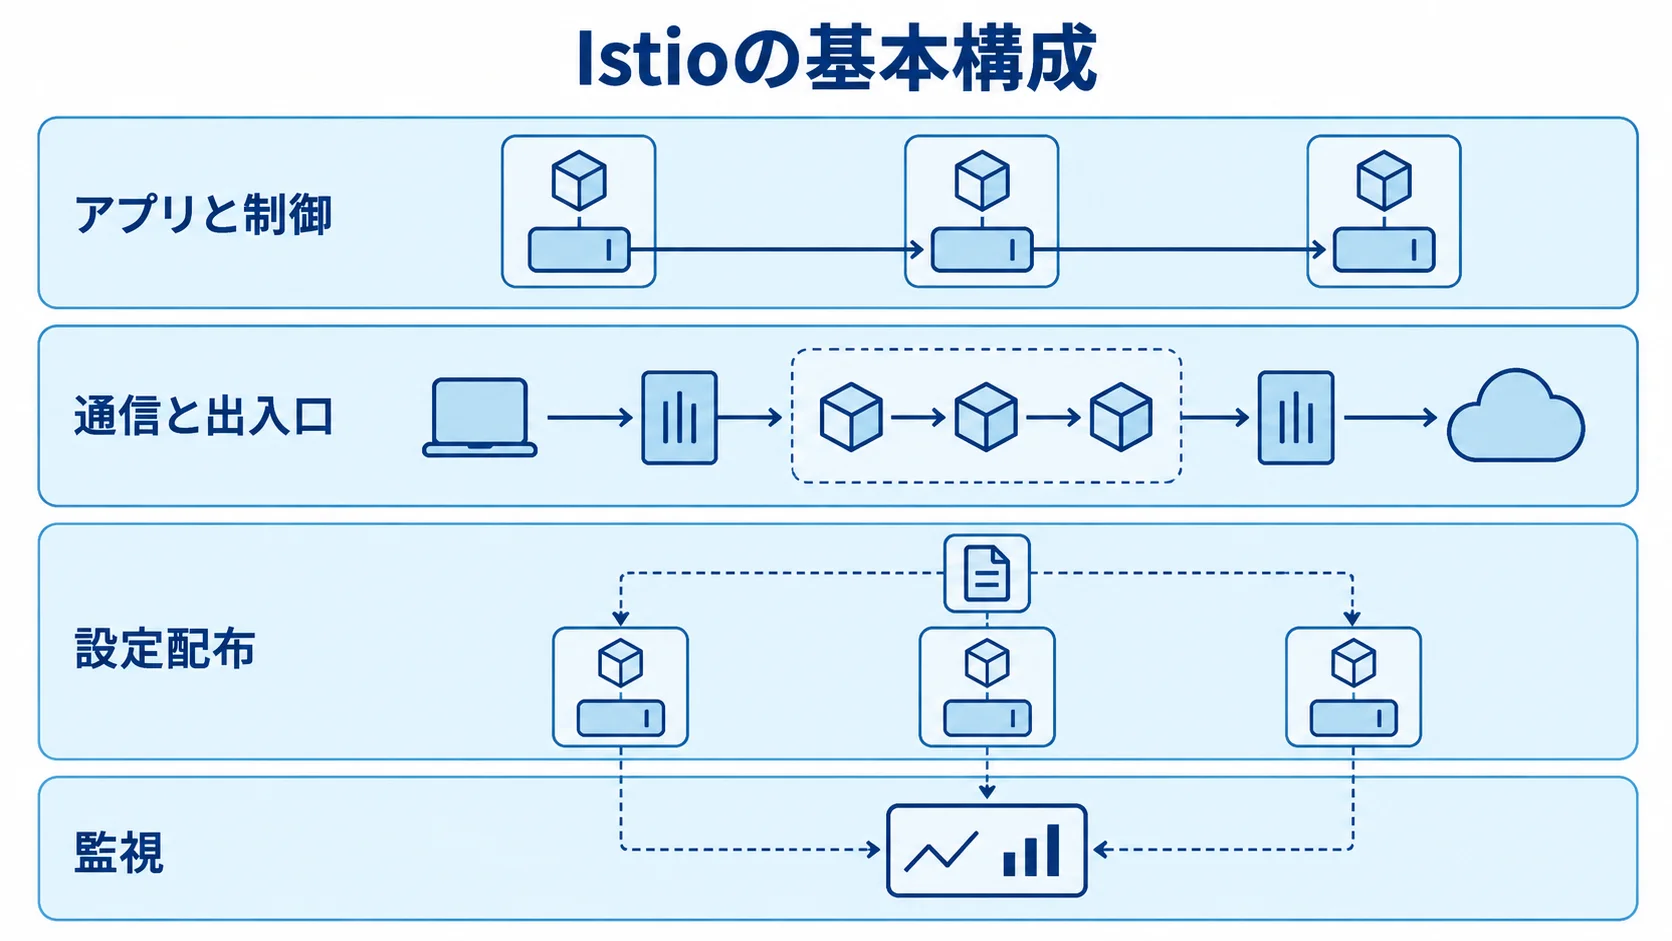
Istioは業務サービスそのものではなく、サービス間通信を仲介して管理する基盤です。構成は二層になっていて、データプレーンが通信を担い、コントロールプレーンが各プロキシへ設定を配ります。
Istioの役割:通信の標準化
受注、在庫、顧客、決済、配送などを別々のサービスで運用すると、サービスが増えるほど、呼び出しの遅延やエラーの経路が見えにくくなります。さらに、誰がどのサービスを呼べるのかも把握しづらくなります。
Istioは通信をプロキシ経由にし、mTLSによる暗号化、サービス単位の認証・認可、リトライ、タイムアウト、負荷分散を共通の仕組みとして扱います。また、カナリアリリースやメトリクス、ログ、トレースも扱えます。
Istioはサービス間通信を安全に運ぶ土台であり、業務パッケージそのものではありません。責任範囲、データ整合性、API契約、障害時ルールは、Istioとは別に設計します。業務要件を決める仕組みではないためです。
基本構成:コントロールプレーン、プロキシ、ゲートウェイ、監視基盤
Istioの基本構成は、役割ごとに機能を分けて見ると全体をつかみやすくなります。
- アプリと制御:Kubernetes上に、アプリケーションのPodとコントロールプレーンを置きます。
- 通信と出入口:Envoyプロキシが通信を仲介し、Ingress・Egress Gatewayが外部との出入口を担います。
- 設定配布:コントロールプレーンが、サービス検出情報やポリシーをもとに、ルーティングや証明書の設定を各プロキシへ配ります。
- 監視:Prometheus、Grafana、Kiali、JaegerやOpenTelemetry対応のトレース基盤などを組み合わせます。
監視ツールを入れただけでは、原因の分析はできません。そのため、関連づけに使う項目を先に決めておきます。たとえば、サービス名、リクエストID、環境名、バージョン、ユーザー操作などです。
Istioの種類:sidecarとAmbientの比較
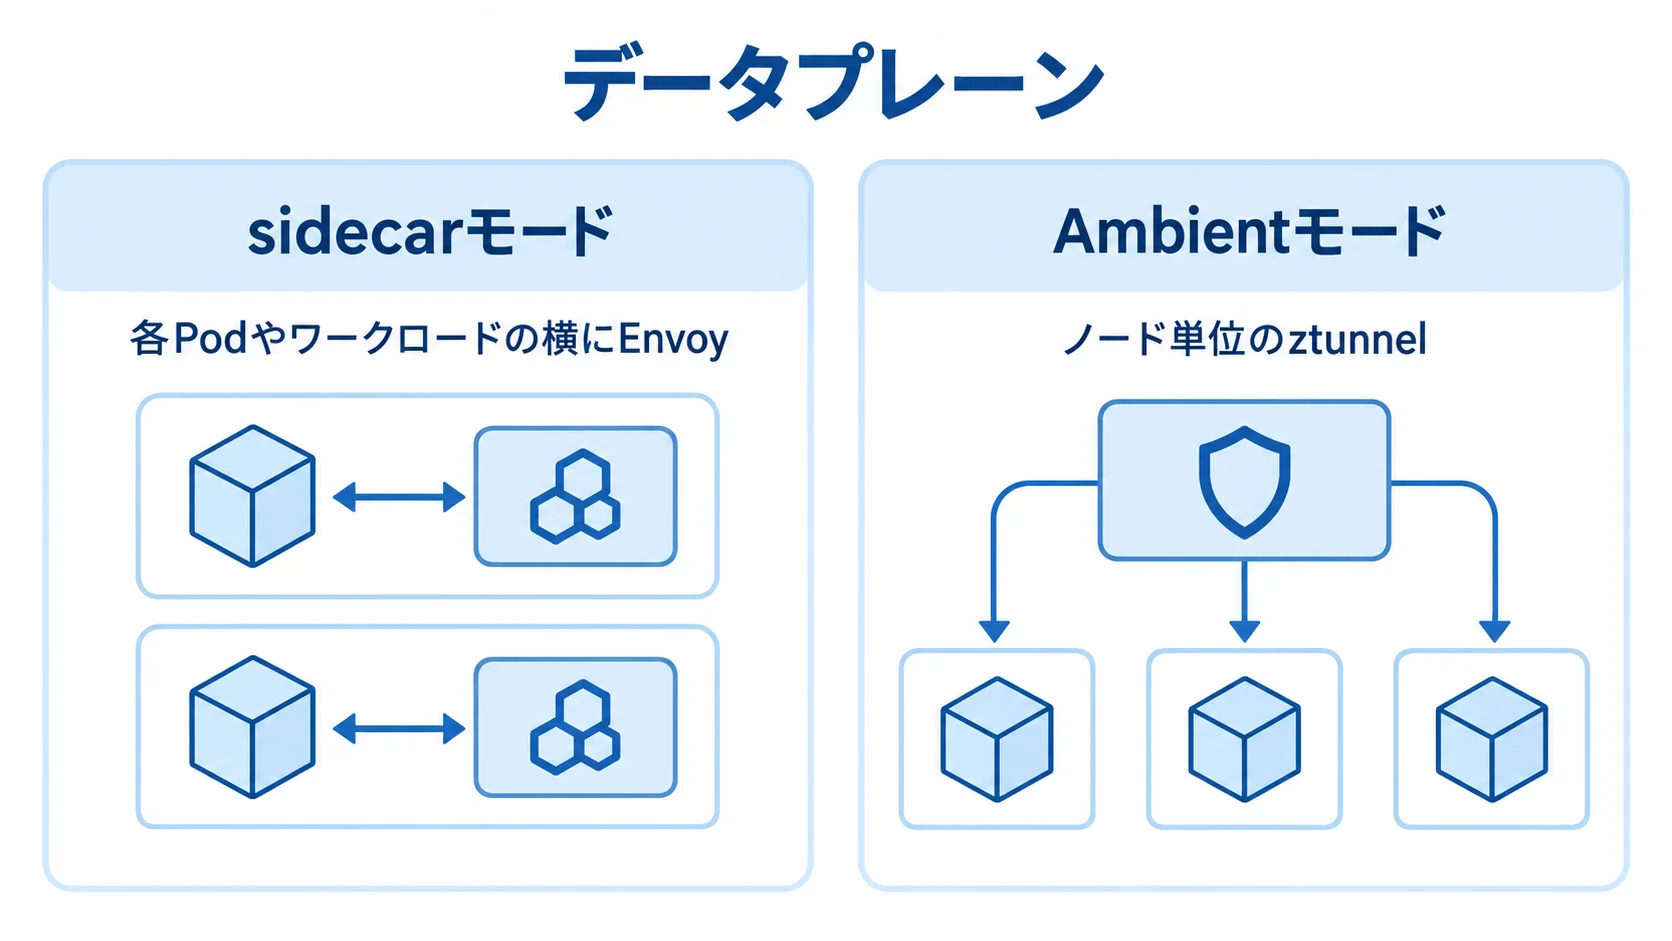
Istioのデータプレーンには、sidecarモードとAmbientモードの2つがあります。選ぶときは、既存の拡張方式、L7制御、仮想マシンの有無、運用分担、マルチクラスタ要件を基準にします。
2026年8月時点で、公式ドキュメントはIstio 1.30.3を案内しています。両方のモードをサポートし、新規利用者にはAmbientを検討しやすい方向性も示しています(出典:Istio公式ドキュメント、2026年8月確認)。
sidecarモード:実績が多く、細かなL7制御に向く方式
sidecarモードの適性は、プロキシの配置、L7制御、運用負荷の観点で見ます。
- プロキシ配置:各Podやワークロードの横にEnvoyを置き、送受信を仲介する形です。
- L7制御:HTTP・gRPCのリトライ、ヘッダー振り分け、障害注入、ミラーリング、詳細な認可を使いやすい方式です。
- 既存環境:VirtualServiceやEnvoyFilter、仮想マシン、安定運用が必要なマルチクラスタ環境では、継続して使う理由があります。
- 運用負荷:Podごとにプロキシが増え、リソース費用と障害の切り分けにかかる負担も生じます。
管理する項目には、CPU・メモリの予約、バージョン管理、再起動時の通信への影響、設定配布の範囲があります。さらに、レプリカ数に応じてプロキシ数も増えます。
Ambientモード:L4を軽く適用し、必要なサービスだけL7化する方式
Ambientモードでは、L4を担う部分とL7機能を追加する範囲を分けて構成します。
- L4処理:ノード単位のztunnelが通信を処理します。
- L7処理:必要な名前空間にwaypointプロキシを追加します。
- 適用範囲:mTLSやL4認可だけで足りるサービスは、軽い構成にできます。
- 詳細制御:HTTPメソッド・パス・ヘッダー制御やJWT検証が必要なサービスでは、L7処理を有効にします。
公式比較資料では、sidecarの平均レイテンシー例がp90・p99で0.63〜0.88ミリ秒です。一方、Ambientは、L4処理例が0.16〜0.20ミリ秒、waypoint処理例が0.40〜0.50ミリ秒です。
これらは特定条件の参考値です。結果は、通信量や暗号化、ログ量のほか、プロトコルやノード性能によって変わるため、自社のデータで比較してください。出典はIstio公式のsidecarとAmbientの比較資料(2026年確認)です。
方式の選定:新規はAmbient候補、既存拡張が多い場合は混在
新規導入と既存環境とでは、方式を選ぶ際に確認する点が異なります。
- 新規システム:Ambientを候補にし、L4のmTLS・認可とwaypointが必要な範囲を分けます。
- 既存システム:全社一括の移行を避け、名前空間単位でsidecarとAmbientを共存させます。
Ambientには、仮想マシン、既存のEnvoyFilter、特定のマルチクラスタ構成など、移行できない条件があります。さらに、L7ポリシーの移行では、旧ポリシーを外して新ポリシーを適用する間に、ルールが一時的に効かない可能性も示されています。
停止を許容できない業務では、まずメンテナンス時間と切り戻しを決めます。そのうえで、監視アラートと通信遮断テストを準備します。
Istioのシステムが向く企業:メリットと不向きなケース
サービス数や開発チーム数が増えて、通信ルールを個別に実装することに限界が見えたとき、Istioの価値は大きくなります。
少数のサービスを単一クラスタで動かし、既存の仕組みで障害分析や認証を管理できている場合は、運用コストが効果を上回ることがあります。
導入メリット:ゼロトラスト、段階リリース、障害分析の標準化
mTLSで通信を暗号化し、サービスアカウントによる認証・認可を共通化できます。たとえば、在庫は受注からだけ、管理系APIは特定のワークロードからだけ呼べるように制限できます。
カナリアリリースや段階的なトラフィック移行も、メリットの一つです。新旧バージョンへ1%・10%・50%と配分し、エラー率やレイテンシーが基準を超えたら、元に戻せます。
リクエスト単位のメトリクス、ログ、分散トレースを揃えると、障害がアプリ、ネットワーク、依存先のどこにあるかを切り分けられます。
向いている組織:多サービス、多チーム、厳格なセキュリティが必要な組織
Istioの適性は、サービス規模、セキュリティ要件、環境をまたぐ運用から判断します。
- 多サービス・多チーム:サービスが数十以上あり、リリース頻度が異なり、障害の影響を限定したい組織。
- 厳格な情報管理:個人情報、決済情報、社内機密を扱い、通信の暗号化・認証・監査ログを標準化したい場合。
- 複数環境:マルチクラスタや複数環境で、経路とポリシーを統一したいケース。
開発者が少なく、Kubernetesのアップグレード、証明書、プロキシ、監視を担う人がいない場合は注意が必要です。導入前に担当者を決められないなら、先に運用基盤と設計ルールを整えます。
障害時にアプリと基盤を横断して調べられない場合や、サービス分割の目的が曖昧な場合も、運用体制の確認が必要です。
単一クラスタ・少数サービスでは過剰になる場合
既存環境の単純さと、導入後に得られる効果を比べて、適用するかを判断します。
- 過剰になる可能性:少数サービスが同一クラスタで動き、経路が単純で、既存ポリシーと監視で原因を追える場合。
- 費用対効果:プロキシのCPU・メモリ、ログ保存、証明書、バージョン互換性の費用を、減らせる障害対応時間やセキュリティリスクと比べます。
判断に迷う場合は、障害の多い業務境界を1つ選び、短期間のPoCで比べます。その際は、導入前後のエラー率、p95・p99レイテンシー、CPU・メモリを測ります。
導入の判断は、調査時間、ポリシー違反の検知数、切り戻し時間も測ると、技術的な好みではなく業務上の効果で下せます。
Istioのシステム開発の進め方:PoCから本番運用まで
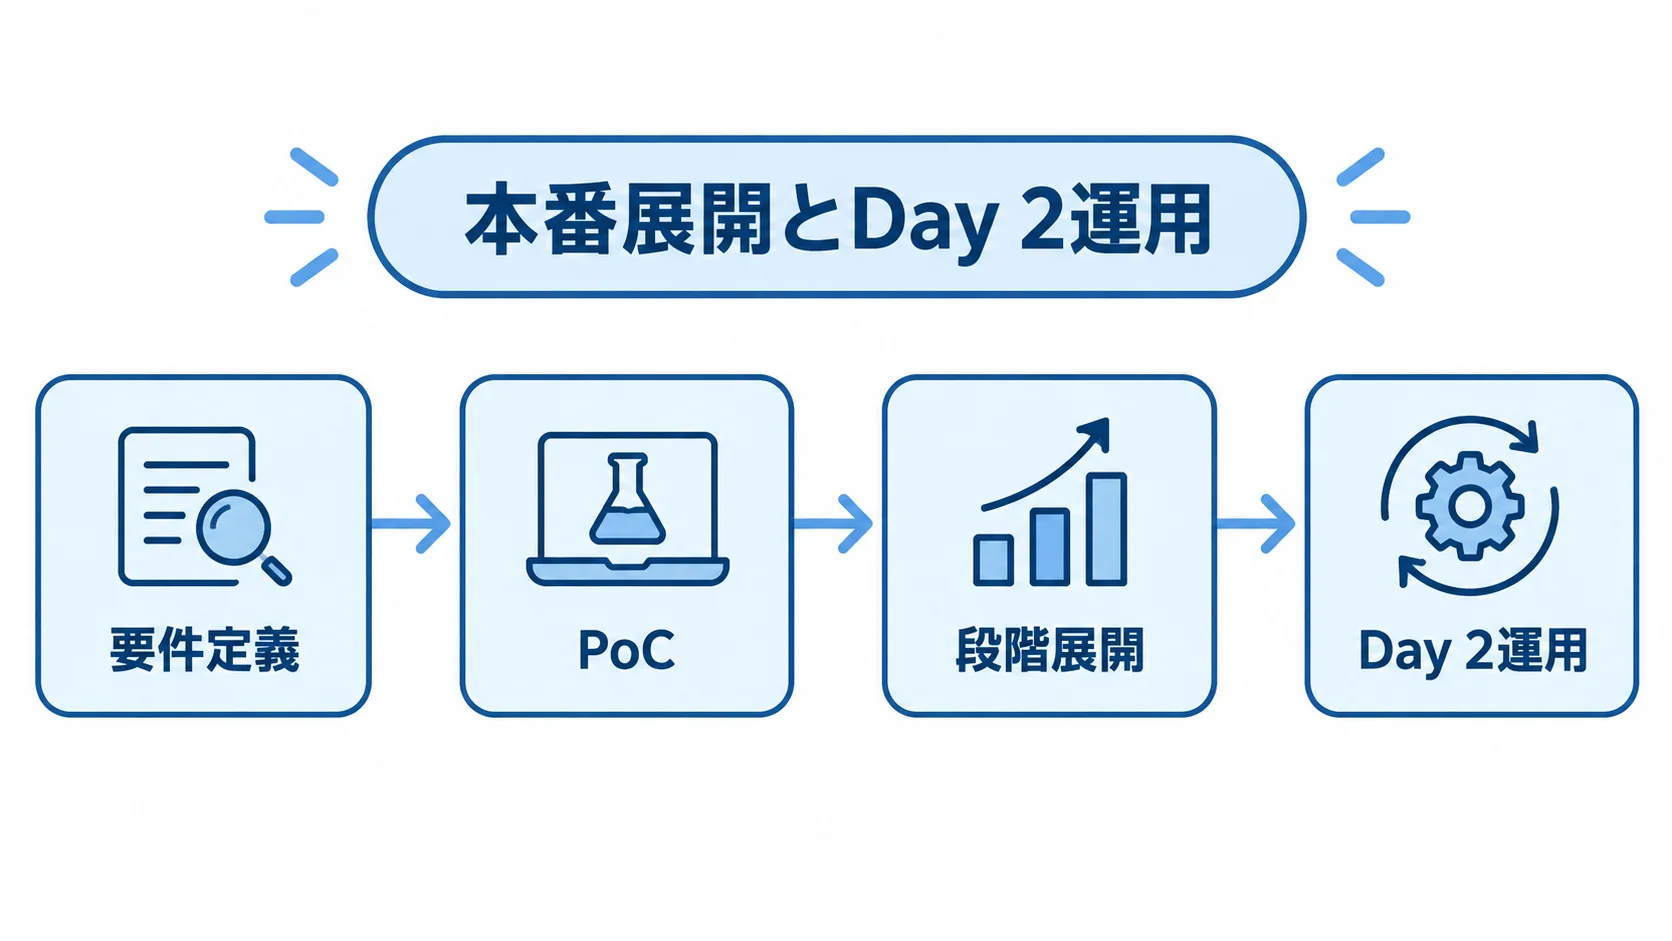
Istioは、インストールから始めると失敗しやすくなります。そこで、先に業務上の通信要件と障害対応の目標を定め、PoCで方式・ポリシー・監視を検証します。
検証の後は、開発環境、本番の一部、全体の順に段階展開します。
アプリケーションの改修を伴う場合は、基盤チームとアプリチームのどこまでを誰が受け持つかを、工程表に明記します。
要件の整理:業務フロー、通信経路、SLO、責任の分け方
要件定義では、サービスの一覧、呼び出し元と呼び出し先、プロトコル、通信量、ピーク時間、許容できる遅延を洗い出します。あわせて、タイムアウト、再試行できる処理、外部接続、個人情報の流れも確かめます。
リトライしても二重登録にならない冪等性があるか、タイムアウトを何秒にするかを決めます。障害時に止める機能と続ける機能も、分けておきます。
証明書、ポリシーの承認、夜間の一次対応は、担当者を決めておきます。開発者が設定を変えてよい範囲、基盤担当のレビュー、緊急変更の記録も定めることで、設定が特定の人に偏るのを防げます。
PoCの測定項目:通信制御、性能、障害、運用性
PoCでは、対象範囲と検証内容を決めたうえで、性能・障害・運用性を評価します。
- 対象選定:障害原因の追跡、複雑な認証、段階リリースなど、導入の価値が見えやすい業務境界を選びます。
- 方式と制御:sidecarとAmbientを試し、mTLS、L4・L7認可、カナリアの動作を確かめます。
- 通信・運用:リトライ、タイムアウト、トレース、外部接続の挙動
合格条件には、インストールの完了に加えて、通常時とピーク時のp95・p99レイテンシー、エラー率、CPU・メモリ使用量を数値で定めます。
証明書の更新やノード・プロキシの障害、依存サービスの停止を試験します。さらに、ログの欠落と設定の切り戻し時間も確かめます。そのうえで、結果と未解決の制約を記録に残し、意思決定者が本番移行の条件を確認できるようにします。
本番展開:名前空間単位の段階展開とDay 2運用の準備
本番展開とDay 2運用は、段階ごとの準備と継続作業を決めてから進めます。
- 段階展開:開発、検証、低リスク業務、重要業務の順に適用範囲を広げます。
- 事前準備:監視ダッシュボード、アラート、切り戻しコマンド、連絡網、変更記録をそろえます。
- アップグレード:Istio・Kubernetes・Envoyを更新します。
- Day 2運用:脆弱性、証明書、設定、容量、障害訓練、監査ログ、バックアップ、廃止を管理します。
Ambientとsidecarを混在させる場合は、送信元と送信先のモードによって、L7ポリシーの経路が変わらないかを確かめます。
機能の成熟度は、バージョンによって変わります。2026年時点でBetaやAlphaを使う場合は、本番に採用してよいか、代替手段、撤去の条件を別々に管理します。
Istioのシステム開発費用の相場と内訳
Istioの上流版はオープンソースなので、ダウンロードの費用は無料です。
実際の予算は、Kubernetes、ネットワーク、プロキシ、監視、証明書の費用から、PoC、アプリ改修、移行、教育、保守、商用サポートまでを合わせて決まります。
無料か有料かだけで決めず、3〜5年の総保有コスト(TCO)で比べます。
▶ 詳細はこちら:Istioのシステム開発の見積相場や費用/コスト/値段について
導入規模別の初期費用の目安
国内では、Istio単体の公的な価格統計を確認できません。そのため、以下は導入作業量と業務システムの工程配分から算出した概算です。
- PoC:1クラスタ・数サービスで100万〜300万円。
- 小規模本番:1クラスタ・10〜30サービス程度で300万〜1,000万円。
- 中規模本番:複数環境・30〜100サービス程度で1,000万〜3,000万円。
- 大規模構成:マルチクラウド・100サービス超で3,000万〜1億円以上。
期間の目安は、PoCが1〜2か月、小規模本番が2〜5か月、中規模本番が6〜12か月、大規模構成が1〜2年です。
費用と期間は、サービス数だけでなく、クラスタや環境の数、外部接続、mTLSの範囲で変わります。さらに、アプリ改修、監査要件、24時間運用の有無によっても変わります。
ここでの金額は、ライセンス料ではなく、設計・構築・移行・試験・教育を含むプロジェクト費用です。
見積の内訳:要件定義、設定、アプリ改修、試験、移行
業務システムの一般的な工程配分を参考に、工程ごとの見積比率を確かめます(出典:NotebookLMで参照した業務システム費用資料、2026年)。
- 要件定義:10〜15%。
- 基本設計:15〜20%。
- 開発・設定:30〜40%。
- 結合・総合テスト:15〜20%。
- 移行・導入:5〜10%。
Istio案件では、プロキシの設定に加えて、KubernetesマニフェストやGateway APIを見積に含めるかを明確にします。認可ポリシー、監視ダッシュボード、CI/CDも対象に入るかを、あわせて確かめます。
リトライやタイムアウトの整合、エラー処理、冪等性の対応では、アプリ改修費が発生することがあります。ログ出力やトレース用リクエストIDの追加も、改修費の対象になり得ます。
「Istio導入一式」とだけ書かれた見積では、対象サービス数、環境数、設定数を分解します。試験項目、納品物、移行回数、教育時間も同じように分けて、追加費用になりやすい項目を確かめます。
ランニングコストの内訳:クラウド、監視、保守、運用人件費
月額料金だけでなく、クラウドの従量課金、自社運用の人件費、保守条件を分けて見積もります。
- 従量料金例:クライアント1件あたり1時間0.0006945ドル、約0.50ドル/月です(出典:マネージド型サービスの公式料金表、2026年確認)。
- 利用数の試算:100クライアントは約50ドル/月、1,000クライアントは約500ドル/月です。
- 別途課金:レプリカ数が増えるとクライアントも増え、クラスタ、計算資源、ロードバランサ、ログ、メトリクス、転送の費用がかかります。
- 自社運用:更新、脆弱性、証明書、監視、障害・休日対応の人件費を見積もります。
- 契約と効果:24時間365日のSLA、監査支援、緊急パッチ、運用移管、追加クラスタ費用を確かめ、障害の調査・復旧時間も評価します。
保守費は、初期開発費の年10〜20%程度を仮置きする方法もあります。
Istioの開発会社・ベンダーの選び方
発注先には、業務アプリ開発会社や、Kubernetes・ネットワーク基盤の設計会社があります。そのほか、マネージドサービス事業者や、商用ディストリビューションのサポート事業者もいます。
インストールの経験の有無だけでなく、業務要件から運用移管まで対応できるかを確かめます。
対応環境と経験:sidecar・Ambient、クラウド、オンプレミス
候補先の対応環境と、機能の成熟度や関連工程の経験を確かめます。
- 基盤経験:Istioの対応バージョン、sidecar・Ambient、Kubernetesの種類、VMの有無を質問します。
- 接続設計:クラスタ間通信や、クラウドとオンプレミスをまたぐ構成での経験。
- 機能成熟度:Ambientのマルチネットワーク・マルチクラスタは2026年にBetaへ進みました。
- 制約と代替案:Alpha機能を採用する場合の制約と代替構成を確かめます。
- 関連工程:アプリ分割、API Gatewayとの分担、移行、負荷試験、障害訓練を経験しているか。
同一ネットワークのマルチクラスタなどには、Alpha扱いの機能が残ります(出典:Istio公式リリース情報、2026年2月)。
発注側は、サービス数、通信量、可用性目標、規制要件が近い案件での設計判断を聞くと、実力を比べやすくなります。
見積前に決めておく項目:RFP、PoC合格条件、納品物、SLA
未確定の要件は、受託先に任せきりにせず、PoCで比べる項目として定めます。あわせて、RFP、納品物、契約条件も具体化します。
- 対象範囲:対象・対象外サービス、クラスタ・環境数、プロトコル、mTLS対象、認可単位、外部接続。
- 運用要件:監視・ログ・トレース、リリース方式、可用性、復旧目標、監査ログ保持期間、個人情報、既存資産、納期。
- 納品物:構成・通信経路図、Istio設定、Kubernetesマニフェスト、ポリシー一覧、監視ダッシュボード。
- 試験と移管:負荷・障害試験の結果、切り戻し・更新の手順、運用設計書、教育資料を指定します。
- 契約条件:OSS更新責任、脆弱性対応時間、休日対応、追加単価、他社への引き継ぎ条件を確認します。
導入後の運用と内製化への支援範囲
Istioは導入後も、更新やポリシーの追加のたびに、通信への影響を確かめる必要があります。提案書の機能一覧よりも、想定障害への回答を重視し、運用代行や内製化支援の範囲も聞いておきます。
- 運用代行:監視時間、一次・二次対応、エスカレーション、復旧判断の範囲を決めます。
- 内製化支援:設計レビュー、ハンズオン、障害訓練、段階的な運用移管を契約に含めます。
- 想定障害:CPU急増、証明書更新失敗、リトライ連鎖、Ambient移行時のL7認可漏れ、外部接続遮断への対応を質問します。
- 復旧判断:確認するメトリクスと、復旧までの時間を具体的に尋ねます。
- 評価:具体的に答えられる会社は、Day 2運用まで考えている可能性が高いといえます。
▶ 詳細はこちら:Istioのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Istioのシステム開発の発注/外注/依頼/委託方法について
▶ 詳細はこちら:Istioのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
Istioのセキュリティ設計で注意すべき点
IstioのmTLSは、サービス間通信の暗号化とワークロードの身元確認に役立ちます。ただし、それだけで個人情報保護やセキュリティ要件を満たせるわけではありません。
IDや権限、ネットワーク、アプリケーションに加えて、ログ、委託先、脆弱性、バックアップも、一つの管理体系として設計します。
サービスID、最小権限、証明書ローテーション
サービスの識別と最小権限を定め、証明書や外部接続の管理方法を運用の手順に組み込みます。
- サービスID:サービスアカウントとワークロードIDを業務上の役割に結び付けます。
- 最小権限:AuthorizationPolicyは許可リストを基本にし、送信元、宛先、ポート、HTTPメソッド、パスを段階的に制限します。
- 証明書:発行者、保存場所、有効期限、更新失敗時のアラート、失効時の影響を手順に含めます。
- Egress接続:Egress Gatewayの許可先、名前解決、監査ログ、データ持ち出しのルールを定めます。
- Ingressの分担:認証前のリクエストを止める場所と、WAF・API Gatewayの検査の分け方を決めます。
責任の分け方が曖昧だと、設定同士が衝突し、障害時に通信を元に戻せないことがあります。
個人情報や規制対象データ:法令・契約・監査要件との照合
個人情報や規制対象データでは、通信の暗号化以外の管理措置も含めて、要件を確かめます。
- 個人情報:アクセス制御、認証、不正アクセス防止、委託先管理、ログ、バックアップ、漏えい時の報告を定めます。
- 安全管理措置:IstioのmTLSだけでは、個人情報保護の要件を満たせません。
- 規制対象データ:カード・医療・金融・政府系では、業界指針、暗号方式、FIPS、保存地域、委託契約、監査証跡を確認します。
- 対策評価:通信ポリシー、データ分類、ログマスキング、脆弱性スキャンを一体で確かめます。
Istioで通信を暗号化しても、アプリケーションのログに機密情報が含まれていれば、リスクは残ります。
その根拠となるのは、個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン」(2026年確認)です。
Istioのシステムに関するよくある質問(FAQ)
Istioを検討する際は、機能の多さよりも、自社のサービス数、セキュリティ要件、運用体制、予算との適合を確かめるとよいでしょう。導入前によくある質問を、以下で取り上げます。
Istioを導入するにはKubernetesが必須ですか?
IstioはKubernetesを中心に設計されていますが、sidecarモードでは仮想マシンを含む構成も扱えます。
一方で、Ambientモードには仮想マシンを参加させられない制約があります。そのため、VMとコンテナの混在環境では、sidecarも含めて比べます。
Istioは無料ですか?導入費用はかかりますか?
上流版の利用料は無料ですが、導入費用はかかります。予算は、設計、PoC、アプリ改修の費用を含めて組み、次の項目も合算します。
- 構築の作業:設定、性能試験、移行にかかる費用。
- 監視と教育:監視の仕組みと、担当者の教育にかかる費用。
- 継続してかかる費用:クラウド利用料、保守、商用サポートにかかる費用。
費用は規模により、100万〜300万円程度のPoCから1億円以上の大規模構成まで幅があります。
新規システムはsidecarとAmbientのどちらがよいですか?
新規システムでは、mTLSやL4認可を軽く適用し、必要なサービスだけL7機能を追加できるAmbientを第一候補にします。
ただし、仮想マシン、既存のEnvoyFilter、細かなプロキシ拡張、安定したマルチクラスタ運用が必要な場合は、sidecarが適することもあります。どちらが合うかは、同じ通信量・同じポリシーでPoCを行って最終判断します。
Istioを入れるとアプリケーションの改修は不要ですか?
通信制御の多くはアプリケーションの外側に置けますが、改修が不要とは限りません。特に、タイムアウトとリトライの可否、冪等性は、アプリ側で確かめます。ほかにアプリ側で確かめる点は4つあり、ログや障害時の扱いにも関わります。
- エラー処理:通信が失敗したときの扱い。
- トレース用ログ:リクエストを追うためのログの出し方。
- ヘルスチェック:アプリの状態確認との整合。
- プロトコルの挙動:通信方式ごとの振る舞いの違い。
必要に応じて、アプリ側を修正します。リトライを重ねると、障害時の負荷が増えて連鎖障害につながるため、アプリとIstioの設定を合わせて検証します。
IstioのmTLSだけで個人情報保護法に対応できますか?
対応には、通信の暗号化とサービスの身元確認に加えて、アクセス権限、ログ、委託先、脆弱性、バックアップ、インシデント対応の設計が必要です。
法令、業界ガイドライン、契約、監査要件を確認し、Istioの設定を安全管理措置の一部として位置付けます。
まとめ:Istioは通信基盤と運用設計をセットで選ぶ考え方
Istioはマイクロサービス間通信を共通化し、mTLS、認可、トラフィック制御、可観測性、段階リリースを実現する基盤です。
ライセンス費だけでは、導入後にかかる費用の全体をつかめません。Kubernetesやプロキシ、アプリ改修まで含めて、費用と責任の範囲を見積もります。
- 監視:稼働後の通信と障害を見る仕組みにかかる費用。
- 移行:既存の仕組みから切り替える作業にかかる費用。
- 教育:社内の担当者が運用を覚えるための費用。
- 保守:導入後の更新や修正にかかる費用。
採否の判断材料:サービス数、セキュリティ、リリース、運用人材、3〜5年のTCO
単一クラスタ・少数サービスで安定運用できているなら、Istioが過剰になる可能性があります。多数のサービスやチームで通信を標準化し、mTLSや最小権限を適用したい場合は、効果を検証する価値があります。
カナリアリリースや障害分析を改善したい場合も、導入効果を検証します。新規構成ではAmbientを、既存の高度な拡張やVMを含む構成ではsidecarを候補にします。必要であれば、段階的に共存させます。
導入前の確認順:課題の棚卸し、PoC、RFP、運用設計
本番導入を判断する前に、課題の把握、方式の検証、発注の準備、運用責任の確定の順に進めます。
- 障害原因の追跡、認証のばらつき、リリース時の不安、マルチクラスタ運用などの課題を、数値で表します。
- 代表的なサービスを使い、sidecarとAmbient、L4とL7、監視と切り戻しをPoCで試します。
- PoC結果をもとにRFPと見積を作成し、アップグレードや障害対応の担当を定めて本番展開します。
全体導入を決める前に、通信経路と障害課題を洗い出し、1つの業務境界でPoCを行います。そのうえで、合格条件、RFP、見積内訳を具体化し、納品物、SLA、アップグレード責任、切り戻し手順も詰めておきます。
これらをそろえると、技術の流行ではなく、自社の業務成果とリスクをもとに、Istioの導入可否を判断できます。
▼関連記事一覧
・Istioのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Istioのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Istioのシステム開発の見積相場や費用/コスト/値段について
・Istioのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。