
Istioのシステム開発は、目的整理、方式選定、PoCの順に進みます。そのあとに、設計・開発、段階移行、運用定着が続きます。通信の安全性と変更のしやすさを高めることが、その狙いです。
導入の判断から見積もりの確認まで、各段階で何を決めるのかを順に説明します。
▼全体ガイドの記事
・Istioのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Istioのシステム開発の全体像
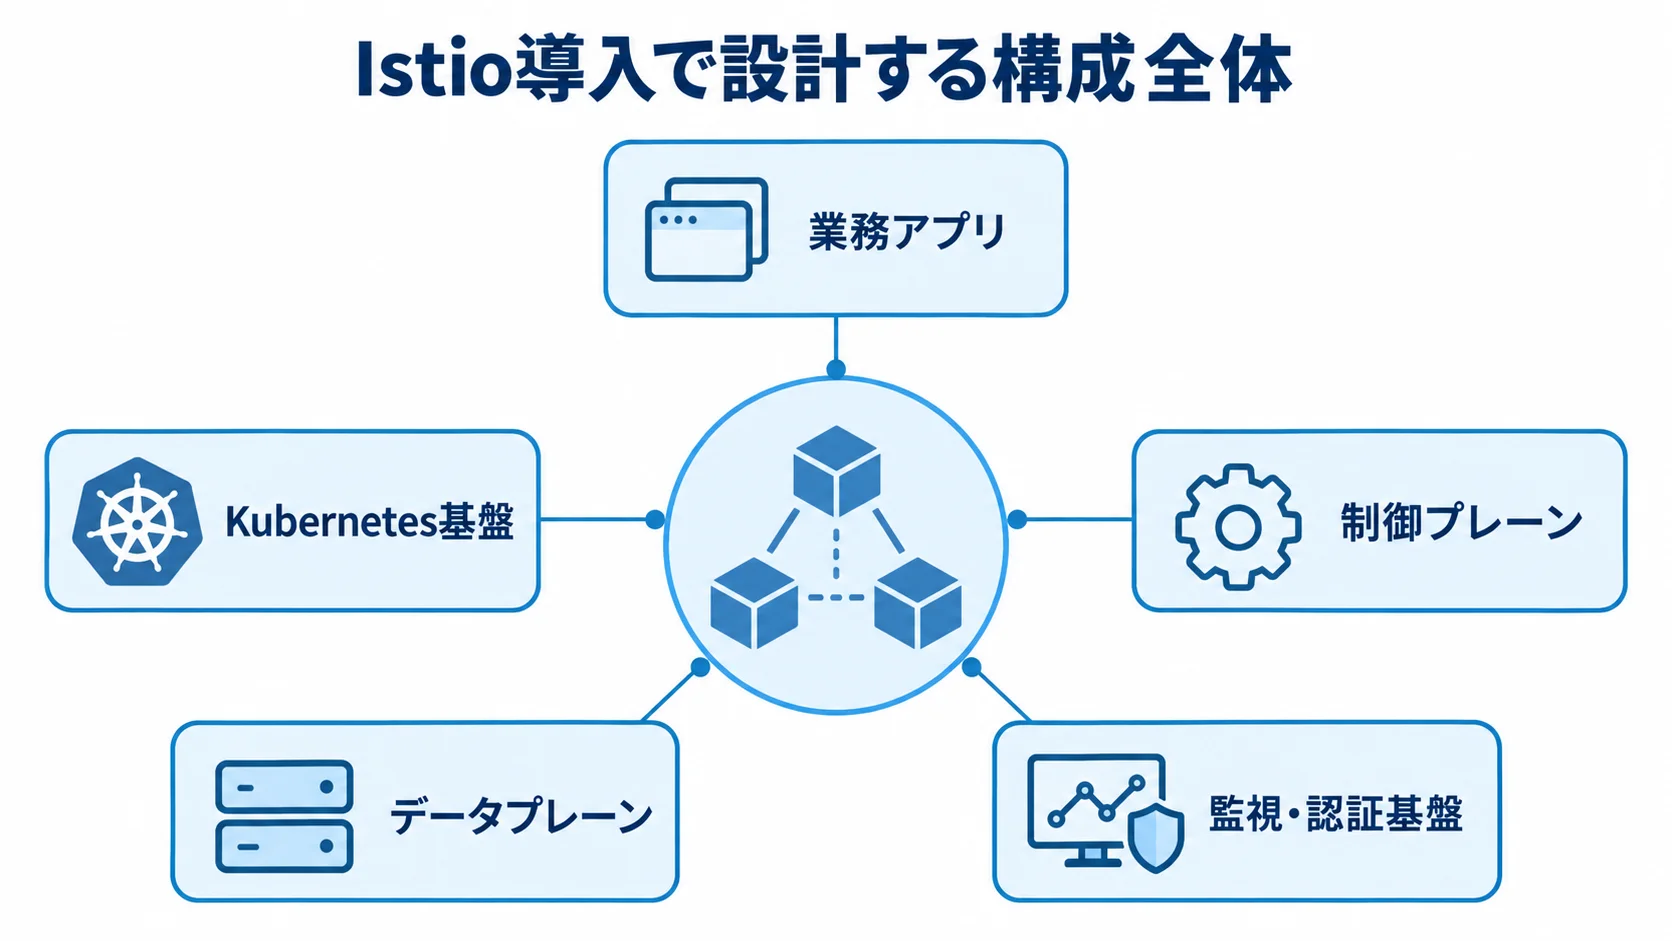
Istioは、Kubernetesや仮想マシン上のマイクロサービスの間に通信レイヤーを設けるサービスメッシュです。
業務データを管理するERPやCRMとは役割が違い、この通信レイヤーでは、トラフィック制御、暗号化、認証・認可を標準化します。さらに、メトリクス・ログ・トレースも同じ層で標準化します。
開発の対象には業務アプリ、Kubernetes基盤、Istioの制御プレーンとデータプレーンが含まれます。さらに、監視・認証基盤も含めた構成全体を設計の対象にします。
Istioを導入するシステムと導入しないシステム
Istioの導入判断では、サービス運用の複雑さと通信制御の必要性を確かめます。次のような状況がどれに当たるかで見ます。
- 複数チーム・多数のサービス:認証、リトライ、タイムアウト、リリース方法がチームごとにばらばらな場合。
- 依存関係の可視化:受発注、在庫、顧客、決済、配送などに業務境界があり、障害時に依存先を追いたい場合。
- 通信制御の標準化:全サービスへのmTLS適用や、カナリアリリース、段階的なトラフィック移行が要る場合。
- 小規模で単純な構成:単一クラスタの数個のサービスを、1チームで管理する場合。
導入の採否は、サービス数、チーム数、リリース頻度を見て決めます。加えて、セキュリティ要件、障害許容度、運用人材も確認します。
小規模な構成で、1チームがアプリとインフラを一体で管理するなら、Kubernetes標準機能やクラウドのロードバランサーで足りる可能性があります。また、判断には3〜5年の総保有コストも含めます。
sidecarとAmbientを選ぶ基準
方式は、プロキシの置き方と必要な通信制御を照らし合わせて選びます。運用の負荷も、PoCで確かめておきます。
- sidecar:各PodのEnvoyが通信を仲介し、細かなL7ルーティングや拡張フィルターを使います。
- Ambient:ノード単位のztunnelがL3・L4の暗号化や認証を担い、必要な名前空間にwaypointを置いてL7制御を加えます。
- 混在:複雑なL7制御、既存拡張、細かなプロキシ設定が要るサービスには、sidecarを残します。
sidecarは、サービスやPodが増えるほど、プロキシのCPU・メモリと設定管理の負担が増えます。
Istio公式によると、Ambientとsidecarは同じメッシュ内で共存でき、段階的に適用できます。
2026年時点で新規に導入するなら、Ambientを第一候補にしてPoCで確認する進め方が現実的です。
Ambientのマルチネットワーク・マルチクラスタ機能は、2026年2月のIstio 1.29でBetaになりました。一方で、同一ネットワークのマルチクラスタ機能はAlpha扱いです。
本番で採用する前に、制約とロールバック方法を確認します(出典:Istio公式「Ambient multi-network multicluster support is now Beta」、2026年)。
Istioのシステム開発の進め方
進め方は、まず要件と非機能要件を決め、対象を絞ってから、PoCで通信方式・性能・監視・復旧を確かめ、本番へ進みます。
全体は6つのフェーズに分け、各段階で決めることと完了条件を定めておきます。
フェーズ1:要件整理と導入目的の明確化
Istioで改善する内容は、業務指標で表しておきます。目的が曖昧なままだと、設定の優先順位を決められません。
- カナリア:決済サービスの切り替え時に、新旧バージョンへ5%ずつ流します。
- 障害特定:障害発生から30分以内に、原因サービスを特定できるようにします。
- 通信保護:個人情報を扱うサービス間の通信は、mTLSで保護します。
棚卸しでは、サービス名、所有チーム、呼び出し元と呼び出し先、プロトコルを記録します。さらに、平均とピーク時の通信量、タイムアウトとリトライの設定を書き加えます。
データの機密度、外部接続、障害履歴も、同じ一覧に入れます。
Kubernetesのバージョンとクラスタ・環境の数を確認します。ネットワーク周りでは、CNI、Ingress、API Gatewayを見ます。運用周りでは、CI/CD、監視基盤、証明書の発行元を押さえます。
完了条件は、対象と対象外の範囲を文書にまとめることです。加えて、SLO、許容遅延、切り戻し条件も書き残します。
また、業務責任者と基盤責任者が合意していることも、完了条件に含まれます。
フェーズ2:方式とサービスの選定
選定では、運用方式と責任分界を同じ観点で比べます。ライセンス料だけでなく、ほかの条件も確認します。
- 提供形態:上流Istioの自社運用、Cloud Service Meshなどのマネージド、OpenShift Service Meshや商用製品を比べます。
- 運用・支援:アップグレード、CA・証明書、脆弱性対応、サポート時間を確認します。
- 適合性:監査・FIPS要件、マルチクラウド、障害時の責任分界が要件に合うかを見ます。
Ambientとsidecarも同じ条件で比べます。通信遅延やCPU・メモリを測り、設定のしやすさ、L7機能、障害切り分けも確かめます。
AWS App Meshを利用している場合、AWSは2026年9月30日にサポートを終了すると案内しています(出典:AWS公式「Service Meshes – AWS App Mesh」、2026年確認)。そのため、利用者はECS Service ConnectやIstioなど移行先の評価を早めに進めます。
フェーズ3:設計と開発・設定
設計では、まず基盤と認証の要点を決めます。そのうえで、通信制御と監視の要点も決めます。責任分界は図に示しておくと、同じ設定を二重に書いてしまうことを防げます。
- 基盤:クラスタと名前空間、istiod、Ingress・Egress Gatewayの構成を設計します。
- 通信:sidecarまたはztunnel・waypointの対象範囲、サービスアカウント、ワークロードIDを決めます。
- 保護:証明書の発行と更新、RBAC、AuthorizationPolicy、NetworkPolicyを定めます。
API Gatewayは外部からの入口を担い、Istio Gatewayはメッシュ内部の入口とサービス間の制御を担います。このように役割を分けて、責任の所在をはっきりさせます。
リトライは一律に有効にせず、まず処理の冪等性と業務への影響を確認します。たとえば、決済を再試行すると、タイムアウトだけで二重処理になる可能性があります。
プロキシのタイムアウトはアプリ側より長くし、上流と下流でリトライ回数を掛け合わせないルールを設けます。また、サーキットブレーカーとフォールバックは、業務エラーと区別して扱います。
HelmやGitOpsで設定をコードとして管理し、開発・検証・本番の差分をレビューできるようにします。さらに、設定を本番で直接編集しない運用にします。
管理対象は、VirtualServiceとDestinationRuleです。Gateway、ServiceEntryなども含めます。
監視では、リクエスト量、エラー率、遅延、mTLS状態を記録します。加えて、証明書の有効期限、プロキシの再起動、istiodの同期状態も残します。記録した内容は、ダッシュボードとアラートにも反映します。
フェーズ4:テストと移行リハーサル
テストでは、機能と性能を確かめ、障害時の動きと段階移行も検証します。合格条件は、設定が適用されたことではなく、業務処理が完了したことにします。
- 機能:正常系のほか、mTLSのSTRICT化と拒否通信、外部Egress、証明書更新、Gateway経由の通信を試します。
- ルーティング:カナリア比率とVirtualServiceのルール優先順位を確かめ、旧版へ戻せるかも確認します。
- 性能・障害:導入前後の遅延と負荷を比べ、依存サービス、DNS、証明書、ノード、istiod、Gatewayの障害を再現します。
性能比較では、P50・P95・P99レイテンシ、スループット、エラー率を測ります。加えて、PodとプロキシのCPU・メモリ、クラスタ内外の転送量も比べます。
障害テストでは、リトライで負荷が増える様子や、監視できなくなったときの検知の遅れも測ります。
移行は、開発、検証、低リスクの本番サービス、重要サービスの順に進め、全サービスを一度には切り替えません。
各段階で、通信が途切れないこと、エラー率が基準以内であること、P95遅延の悪化が許容範囲内であることを確認します。監視とログも、あわせて確かめます。
コマンドまたはGitの変更で、15分以内に元へ戻せることも、合格条件に含めます。
フェーズ5:本番稼働と段階展開
本番展開は、稼働日の準備から監視と切り分けまで、段階的に進めます。
- 変更の凍結、連絡網、監視担当、ベンダーの待機、切り替えと切り戻しの手順、判断者を事前に決めます。
- 影響の小さい名前空間やサービスから適用し、メトリクスを確認しながら対象を広げます。
- mTLSをPERMISSIVEからSTRICTへ移す場合は、平文で接続している相手を事前に見つけ、例外には期限を付けて管理します。
- 稼働直後は、業務の成功率、Envoy・ztunnelのリソース、istiodのメモリ、設定配布の遅延を見守ります。
- トレースの欠損や外部接続の失敗も確かめます。業務エラーやデータ不整合は、Istioが自動で解決するものではありません。
- 運用表を使って、問題がアプリ・クラスタ・メッシュ・外部サービスのどの層で起きたかを切り分けます。
フェーズ6:定着とDay 2運用
定着させるには、運用を通常業務に組み込み、役割と手順を明確にしておく必要があります。
- 継続運用:更新、脆弱性、証明書、ポリシー、性能監視、障害対応を、通常業務の一部として扱います。
- 役割分担:バージョン選定、互換性確認、本番承認、障害対応期限の担当を、RACIや契約に記します。
- 手順書:通信拒否、証明書更新の失敗、CPUの高騰、外部API遅延、設定の誤適用ごとに、確認コマンドと復旧方法を書き残します。
- 定期確認:月次または四半期ごとに、ポリシー、不要なServiceEntry、ログ保持量、SLO、コスト、教育状況を見直し、導入効果を保ちます。
Istioのシステム開発の費用相場
Istio本体はオープンソースで、上流版のダウンロード費用はかかりません。一方で、実際の予算を決めるのは、ライセンス料よりも開発と運用にかかる費用です。
中身は、Kubernetes基盤、設計、アプリ改修、移行、監視、証明書の費用です。さらに、教育、保守、クラウドの従量課金も加わります。
国内には、Istio単体の公的な価格統計がありません。そのため、ここで示す金額は、業務システムの工程配分とサービスメッシュ導入作業をもとにした概算です。
金額や期間は、サービス数やPod数によって変わります。
クラスタ数、環境数、SLAによっても変わります。
PoCから本番までの初期費用
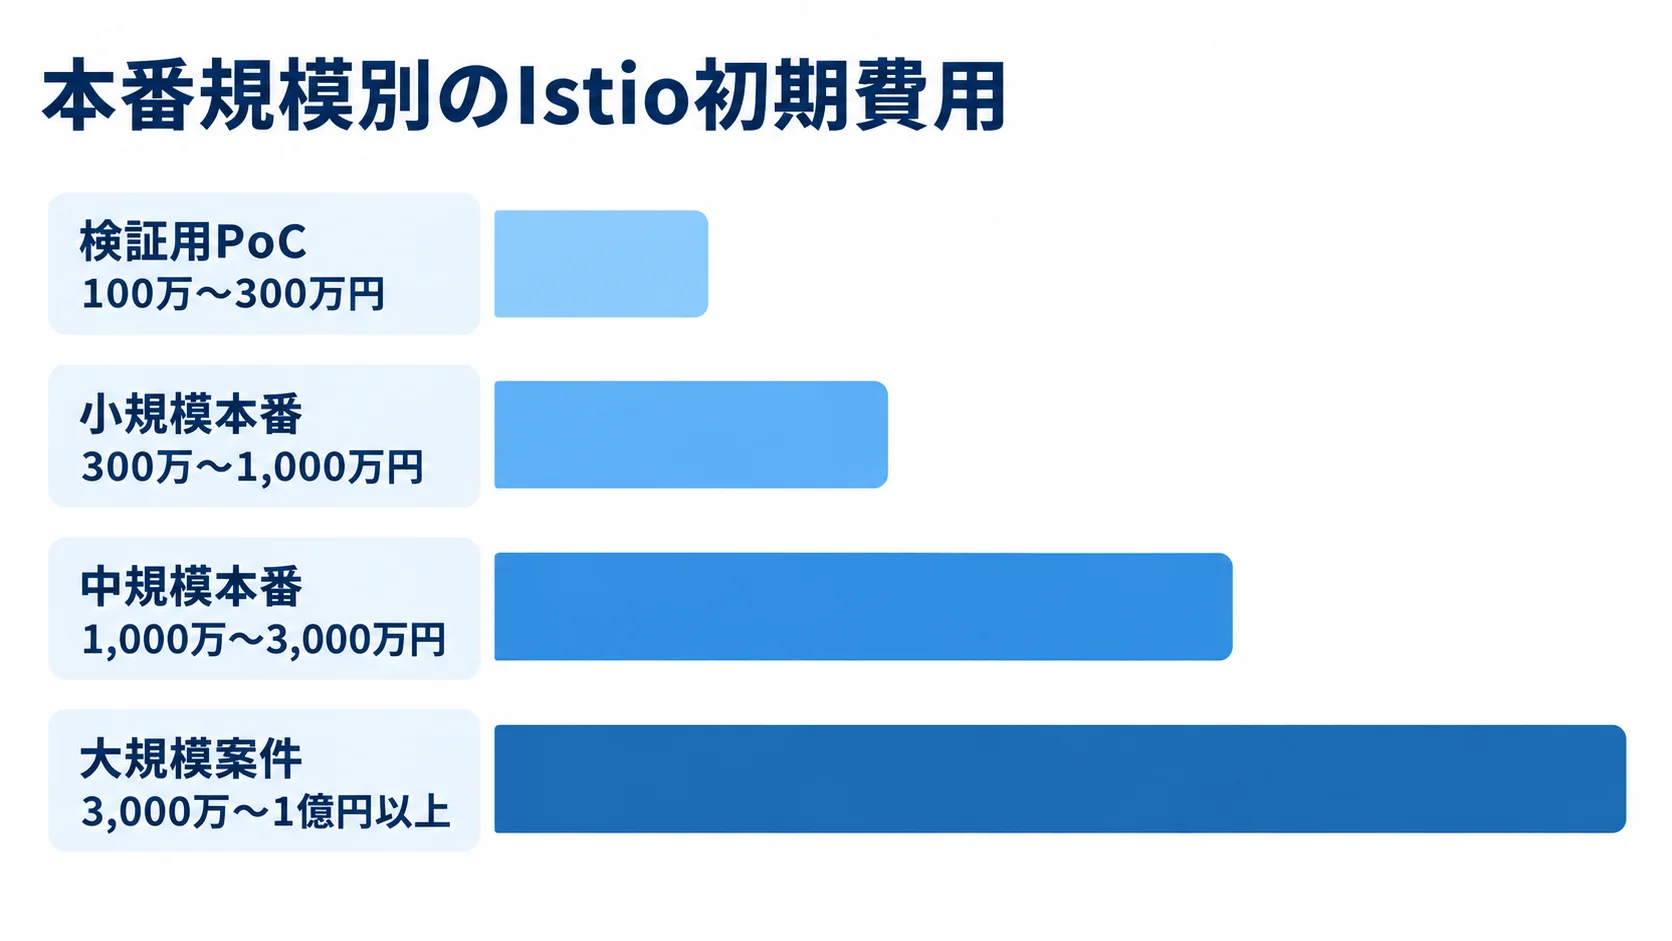
初期費用は、規模と対象範囲によって変わります。PoC、小規模本番、中規模・大規模本番の目安は次のとおりです。金額と期間は、案件ごとに異なります。
- 検証用PoC:1クラスタ・数サービスで100万〜300万円、1〜2か月程度が目安です。
- 小規模本番:1クラスタ・10〜30サービスで300万〜1,000万円、2〜5か月程度が目安です。
- 中規模本番:30〜100サービス等で1,000万〜3,000万円、6〜12か月程度となる場合があります。
- 大規模案件:100サービス超で3,000万〜1億円以上、1〜2年程度となる可能性があります。
PoCには、現状調査とIstio導入を含みます。
mTLS、ルーティング、監視、性能比較も範囲に入ります。
小規模本番では、段階導入、CI/CD、運用手順、教育を含みます。中規模では、複数の環境やクラスタも対象です。
中規模本番では、Ingress・Egress、mTLSの全面展開を含みます。さらに、ログ・トレース、負荷試験、移行も対象です。
大規模案件では、マルチクラウド、DR、監査、24時間運用まで含む場合があります。
金額は、設計・開発・基盤構築・移行を含めた推定で、ライセンス価格ではありません(出典:リサーチノート「Istioのシステム」と業務システム全般の工程配分データ)。
クラウド料金と運用保守費
稼働費は、クライアント数や監視・基盤の利用量によって変わります。また、運用保守の範囲は別に見積もります。
- Cloud Service Mesh:Google Cloudを利用する場合、クライアント1件あたり1時間0.0006945ドル、約0.50ドル/月です。
- 100クライアント:メッシュ料金だけで、約50ドル/月という単純計算になります。
- 1,000クライアント:メッシュ料金だけで、約500ドル/月という単純計算になります。
GKEのPodやCloud Runのインスタンスは、レプリカが増えるとクライアント数も増えます(出典:Google Cloud「Cloud Service Mesh pricing」、2026年確認)。
GKEやコンピュート、ロードバランサーの料金は別途かかります。ログ、カスタムメトリクス、ネットワーク転送、サポート料も別途です。
自社運用では、プロキシのCPU・メモリとクラスタのノード数を見積もります。加えて、監視データの保存量、ログ転送量、証明書基盤も見ておきます。
運用保守費は、初期開発費の年10〜20%程度を仮置きする方法があります。たとえば、初期費用が1,000万円なら年100万〜200万円、3,000万円なら年300万〜600万円が試算の範囲です。
運用保守費は、アップグレードや脆弱性・障害対応の範囲で変わります。さらに、24時間監視と運用移管の有無でも変わります。そのため、年額だけで比べてはいけません。
Istioのシステム開発で見積もりを取るポイント
見積もりを比べやすくするには、対象範囲や作業ごとに分けて提示してもらいます。「Istio導入一式」とだけ書かれていると、何が含まれるのか分からず、見積もりを比べられません。
発注前に、対象サービス、Pod数、クラスタ・環境数を整理します。
プロトコル、外部接続、mTLSの対象、監視・ログの要件もまとめておきます。
性能試験、移行方式、運用体制も伝えます。
見積もりは、設計、設定、アプリ改修、テストに分けてもらいます。教育と保守も、別に示してもらいます。
数値で示す要件と対象範囲
RFPでは、サービス数に加えて、平常時の値とピーク時の値を分けて伝えます。平常時とピーク時でPod数が違えば、費用にも影響するためです。
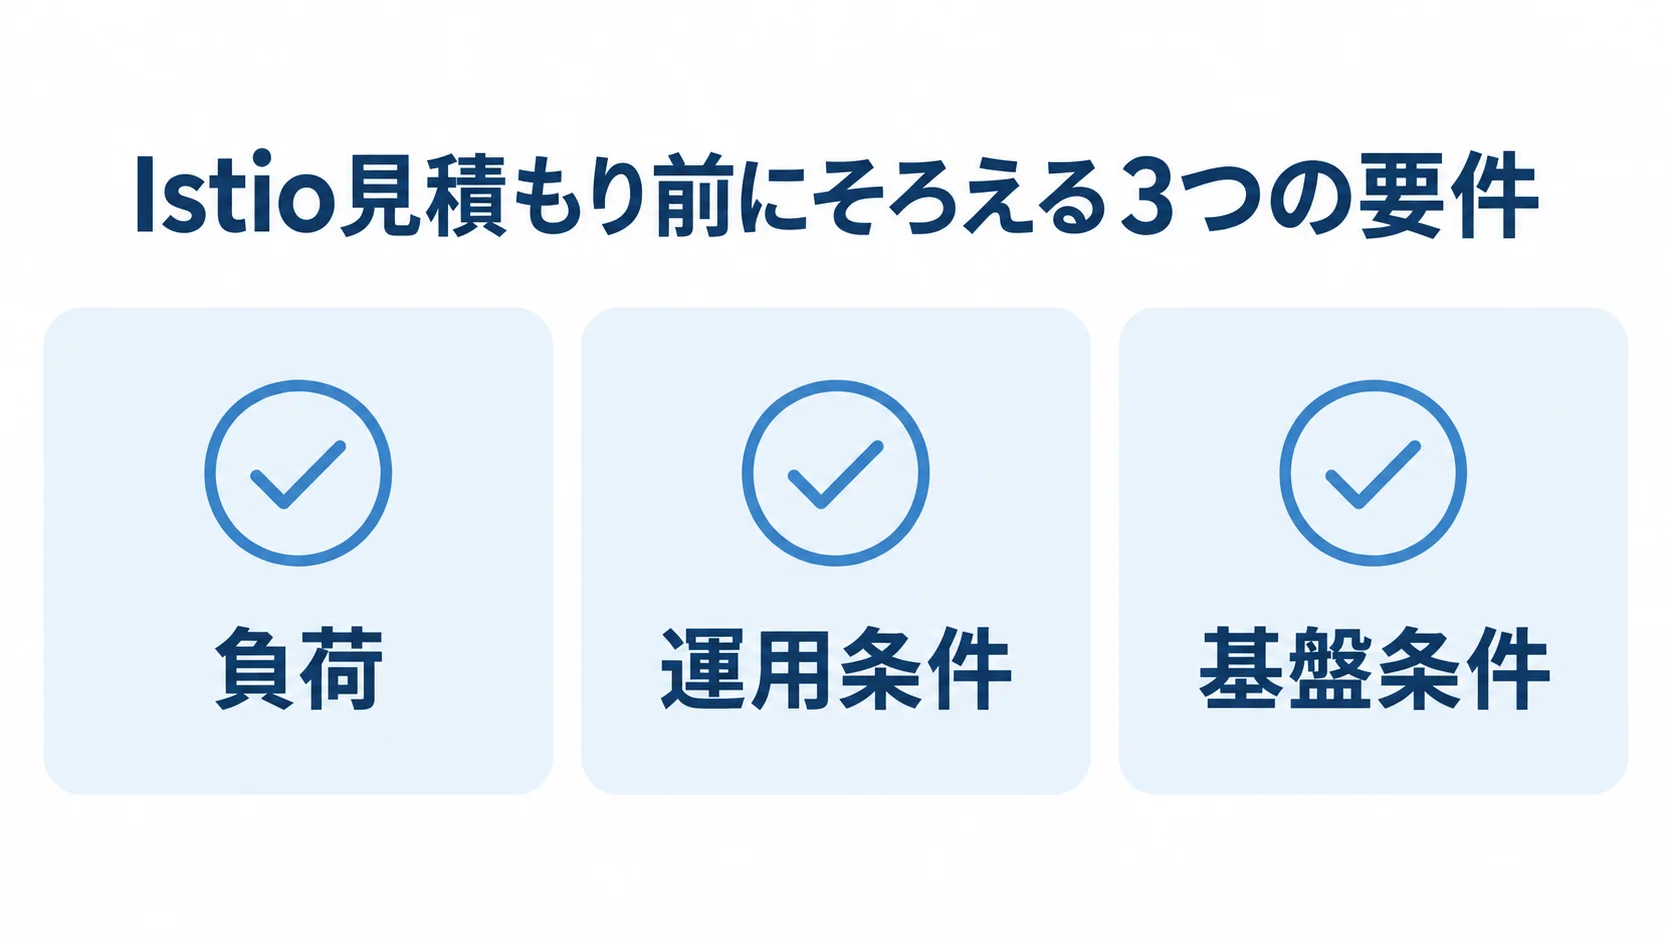
- 負荷:ピークPod数、最大同時接続数、リクエスト量、P95遅延を記載します。
- 運用条件:許容停止時間、ログ保持期間、トレースのサンプリング率を示します。
- 基盤条件:証明書の更新方式と、業務アプリ改修の有無を明確にします。
「本番30サービス」とだけ書かれていると、常時30 Podなのか、オートスケールで300 Podまで増えるのかが分かりません。
プロキシと監視の費用は、この違いで変わります。
タイムアウトやリトライ、冪等性の扱いが未整理のままだと、後からアプリ改修費が加わります。ヘルスチェック、トレースIDの引き継ぎ、証明書検証、外部API接続についても、整理が必要です。
工程は、要件定義、基本設計、開発・設定に分けて示してもらいます。結合・総合テストと移行・導入は、別の工程として分けてもらいます。また、工程ごとの成果物と受入条件も書いてもらいます。
ベンダーの技術力と責任分界の比較
導入実績だけでなく、設計、段階移行、試験、障害対応の経験と、納品後の責任分界も確認します。
- 技術経験:Kubernetesの更新、sidecarとAmbient、段階的なmTLS、AuthorizationPolicyの経験を確認します。
- 設計・試験:Ingress・Egress、可観測性、性能試験、障害対応の実績を見ます。
- 構成適合:自社に近いクラウド、OpenShift、オンプレミス、マルチクラスタの案件があるかを確かめます。
案件の説明は、守秘義務に配慮した範囲で求めます。納品対象に、設定ファイル、Helm・GitOpsのリポジトリ、設計書が含まれるかも確認します。さらに、監視ダッシュボードやテスト結果、障害対応手順、アップグレード計画、教育資料も納品物か確かめます。
運用を、ベンダーが常時担うか、自社へ移すか、他社へ引き継げる形にするかを決めます。また、SLA、サポート時間、脆弱性対応期限も契約に記します。
安すぎる見積もりと追加費用の確認
相場より極端に安い見積もりでは、必要な作業が除外されていないかを確認します。
- 除外項目:PoC、負荷・障害試験、アプリ改修、ログ保管が入っているかを確かめます。
- 移行・運用:証明書、移行リハーサル、運用教育が含まれるかを見ます。
- 継続費:クラウド料金、商用サポート、保守、アップグレード工数を含めます。
インストールが済んでも、障害時の原因特定や復旧に必要な運用基盤は整わないことがあります。
見積もりは、初期費用と3年分の継続費を合わせたTCOで比べます。
追加費用の条件には、サービスやクラスタの追加、マルチクラウド化を含めます。監視メトリクスの増加や規制対応も、条件に入れます。
24時間運用や既存API Gatewayとの複雑な連携も、費用を押し上げる要因です。また、変更管理、再見積もりの単位、承認者を決めておきます。
Istioのシステム開発でよくある質問
発注前に確認しておきたいのは、無料版の費用、Ambientの選び方、自社運用の体制などです。
Istioは無料なので、開発費も安くなりますか?
上流版はオープンソースですが、開発費は無料になりません。要件整理、Kubernetes基盤、アプリ改修、ポリシー設計に加えて、監視、テスト、移行、教育にも人件費がかかります。
クラウドのPod、ログ、メトリクス、ネットワーク転送にも料金がかかります。そのため、ライセンス料と導入・運用費は分けて考えます。
新規導入ではAmbientを選べばよいですか?
Ambientを第一候補にできますが、全サービスを一律に移す必要はありません。ztunnelを使えば、mTLSやL4制御を行えます。
L7ルーティングや高度な認可が必要な名前空間には、waypointを追加できます。また、既存拡張や細かなEnvoy設定が重要なら、sidecarを残します。
混在構成が適するかは、PoCと性能試験で判断します。
Istioを導入した後は、誰が運用しますか?
分担としては、プラットフォームチームがIstio、Kubernetes、証明書、監視の標準を管理し、各アプリチームがサービスのルーティングやポリシーを定めるのが理想です。
専任チームがいない場合は、導入会社の保守や商用サポートを使いながら、設定、障害対応、更新の手順を自社へ移していきます。
契約前には、対応時間、SLA、脆弱性修正、バージョンアップの範囲を確認してください。
小規模なシステムにもIstioは必要ですか?
サービスが少なく通信が単純で、1チームが短時間で障害対応できるなら、導入しない選択肢も有力です。
サービス増加や複数チーム化、mTLS、監査、カナリアリリースが見込まれるなら、1クラスタ・数サービスでPoCを行います。
PoCで運用コストと効果を測り、数値が改善しない場合に撤去できる設計を先に用意してください。
まとめ
Istio開発は、通信基盤を導入するとともに、セキュリティ、リリース、監視、障害対応の標準を整える業務改善です。
要件整理で目的と範囲を決めたら、選定では自社運用・マネージド・商用製品を責任分界まで比べます。設計では、ID、証明書、ポリシー、Gateway、監視を組み合わせます。
導入判断の優先事項
サービスやチームが増え、認証・可視化・段階リリースを共通化する必要があるなら、Istioは有力な候補です。
少数サービスの単純なシステムでは、導入、更新、障害切り分けのコストも比べます。候補としては、新規ならAmbient、既存拡張が多ければsidecar、複雑な案件なら混在を考えます。
BetaやAlphaの機能を安定版と取り違えないよう、採用前に成熟度を確認します。
最初に作るべき資料と次の一歩
準備資料と発注範囲をそろえ、業務上の効果を基準に採否を判断します。
- 準備資料:依存関係図、通信量・障害履歴、セキュリティ要件、現行基盤、PoC合格条件、見積依頼書を作ります。
- 発注内容:段階移行、性能・障害テスト、運用手順、納品物、教育、更新、SLA、撤去方法を提案してもらいます。
- 採否判断:業務の安全性と変更のしやすさが高まるかを基準にします。
▼全体ガイドの記事
・Istioのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。