
ITシステムのアップデート対応は、パッチを当てる作業を含め、監視・収集から報告まで四つの機能が連なって成り立ちます。この全体像をつかんでおくと、見積もりの妥当性やベンダーの提案を判断しやすくなります。ここで扱う機能は、画面のボタンではなく、運用保守サービスが担う役割とカバー範囲です。
- 監視・収集:脆弱性情報とEOLの漏れのない収集
- トリアージ・変更管理:適用優先度の判定と承認
- 検証・実行:リリースと切り戻しの安全な実施
- SLA・報告:対応状況と品質の記録・共有
この四つの機能を見れば、自社でどこまで内製し、どこから委託するかを考える材料になります。
アップデート対応の全体像をまだ把握していない方は、まずITシステムアップデート対応の完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・ITシステムアップデート対応の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
脆弱性情報・更新情報の監視と収集機能
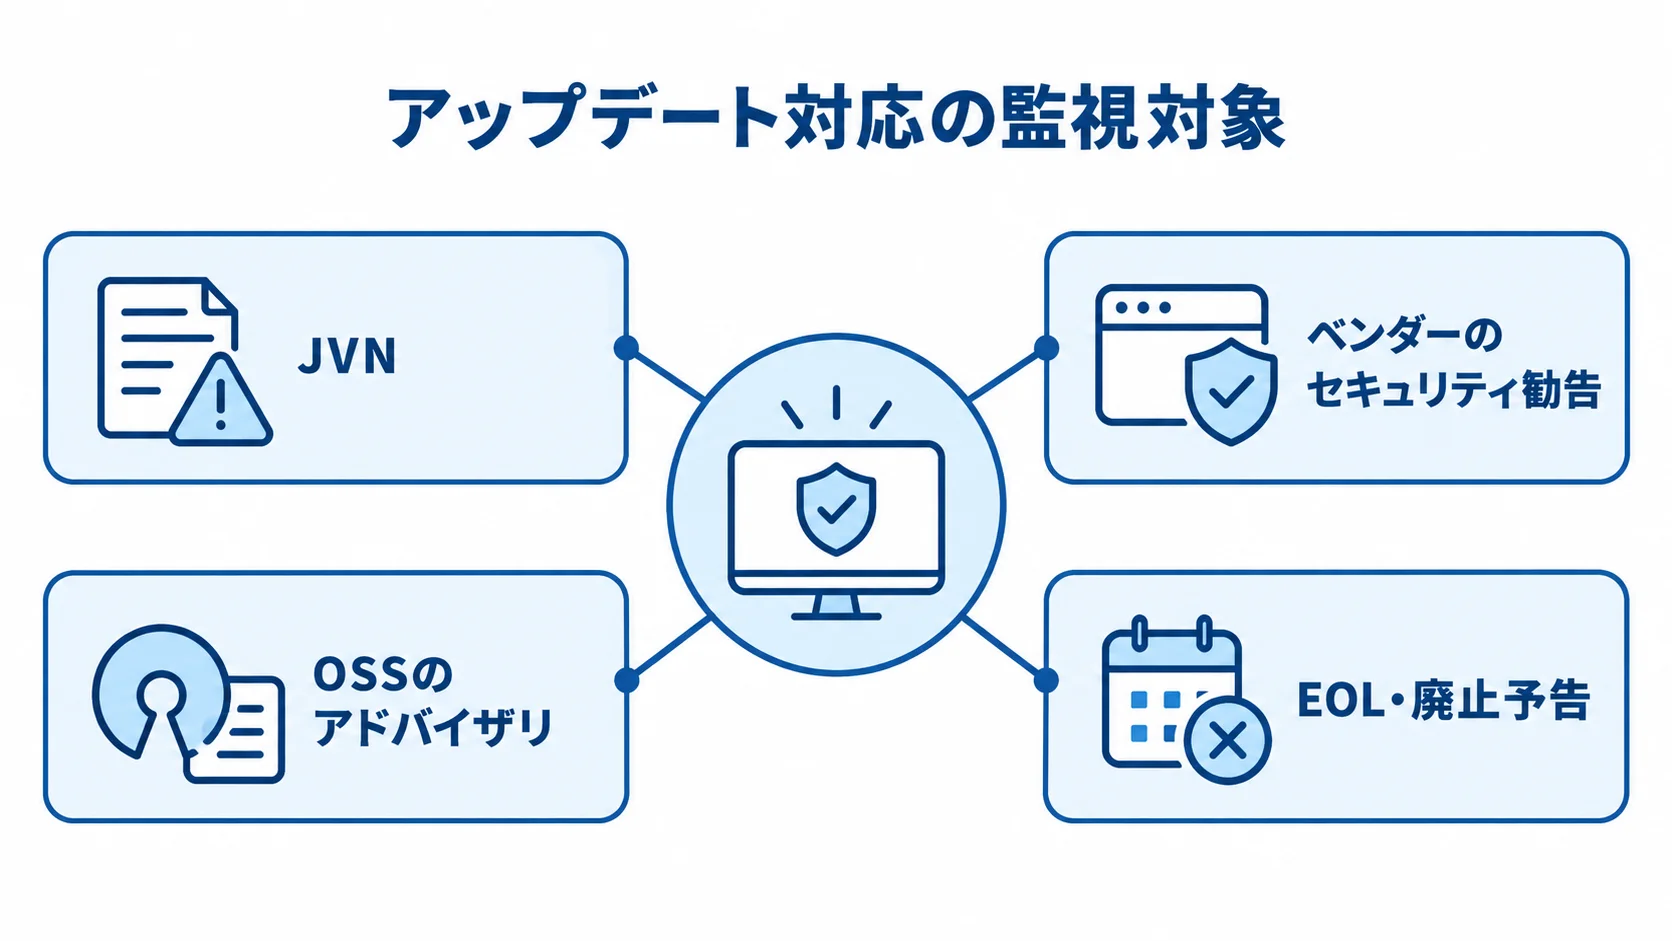
アップデート対応は、更新すべき情報を「いち早く、漏れなく」拾うことから始まります。この出発点を担うのが監視・収集機能で、アップデート対応の品質を左右する最上流の機能です。
OSやミドルウェア、連携SaaSなどは、それぞれいつ、どんな更新を出すかを予測できません。この機能が弱いと、重要なセキュリティパッチや廃止予告を見逃し、対応が後手に回ります。
監視・収集の精度は、対象資産の構成情報(インベントリ)がどれだけ正確かに左右されます。製品とバージョンの一覧が古いままだと、監視していても自社に関係する更新かどうかの判定を誤るため、構成管理と一体で運用することが欠かせません。
脆弱性情報の継続監視機能
脆弱性情報の継続監視は、JVN(脆弱性情報データベース)やベンダーのセキュリティ勧告、利用しているOSSのアドバイザリなどを定期的に確認し、自社システムに影響する脆弱性を抽出する機能です。
世の中に公開される脆弱性は膨大で、そのすべてが自社に関係するわけではありません。そこで、自社の製品とバージョンに紐づけて「影響あり・なし」を仕分ける機能が求められます。
この監視は、保守費内訳でいえば監視(全体の15〜25%が目安、出典:ripla)の一部にあたり、死活監視や性能監視と並んで継続することが前提です。監視は人手で行うことも、AIOps(運用の自動検知)で一次スクリーニングを自動化することもあります。どちらの場合も、「何を監視対象とするか」のリスト整備が肝になります。
EOL・廃止予告の追跡機能
セキュリティ脆弱性とは別の軸で必要になるのが、サポート終了(EOL)や外部APIの廃止予告を追跡する機能です。OSやデータベースのサポート期限、連携SaaSの旧APIの廃止日などを一覧にし、期限が近づいたものをアラートで知らせる役割を担います。
脆弱性が「いま危ない」を扱うのに対し、EOL追跡は「いつまでに対応すべきか」という時間軸を管理します。二つの軸を合わせて見ることで、対応すべき更新を漏れなく可視化できます。期限が分かっていれば、予算化も検証期間の確保も前もって進められます。
この追跡機能があると、アップデートを場当たり的な緊急対応ではなく、計画的な定期保守(保守費内訳の20〜30%が目安、出典:ripla)として平準化できます。逆に、この機能がないと、サポート切れ直前の駆け込み対応となり、割高で危険な移行を強いられます。
適用要否を判断するトリアージ機能
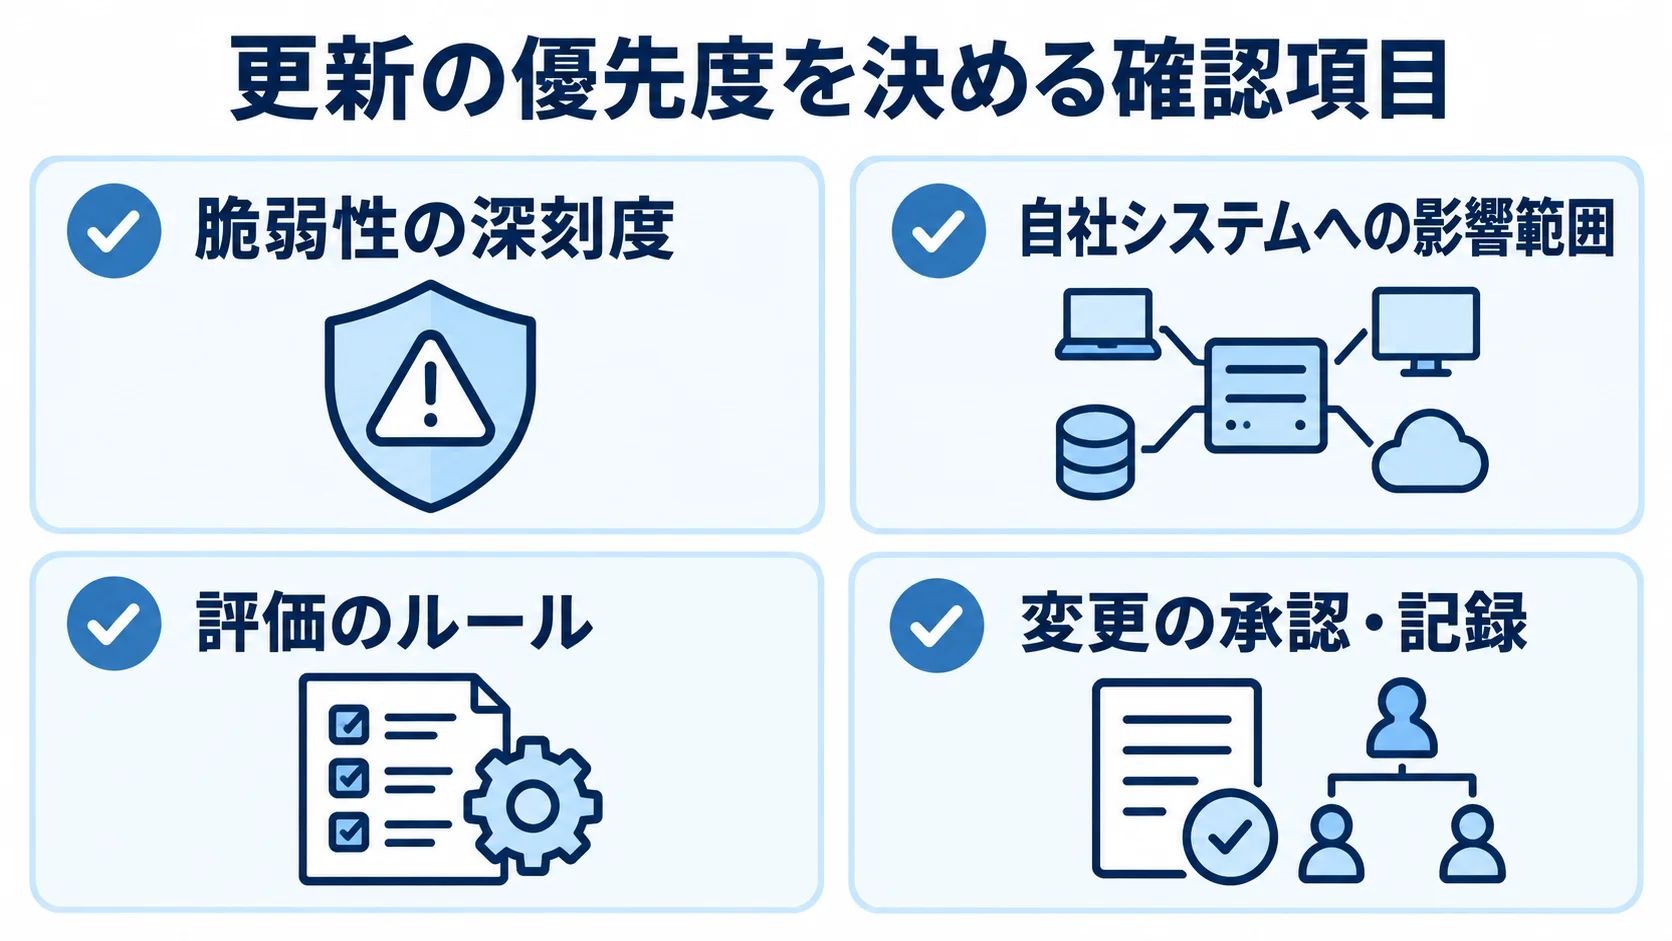
監視で拾った更新情報は、優先度を見極めたうえで扱う必要があります。当てるか、待つか、当てないかを判断する機能が求められます。
アップデート対応の中核となるのが、トリアージ(優先度判定)機能です。この判断の質が、過剰対応によるコストの膨らみと、過小対応による脆弱性の放置、その両方を左右します。
特に難しいのが、外部SaaSのAPI仕様変更やクラウド事業者側の更新など、自社のコントロール外で発生する更新の扱いです。こうした更新は「いつ・何が変わるか」を自社が決められないため、情報収集の段階から不確実性が高くなります。
だからこそ、影響を受けうる連携先をあらかじめリスト化し、変更通知を受け取れる体制を作っておくことが、トリアージの質を支えます。コントロール外の更新まで視野に入れられるかどうかで、モダンなIT環境での機能の成熟度は分かれます。
深刻度と影響範囲を評価する機能
トリアージの基本は、脆弱性の深刻度(CVSSスコア等)と、自社システムへの影響範囲を掛け合わせて評価することです。深刻度が高くても、その機能を自社が使っていなければ緊急度は下がります。逆に、深刻度が中程度でも、インターネットに公開された重要システムに影響するなら最優先です。
この「深刻度×影響範囲」の評価によって、限られた工数を本当に危険な更新に集中させられます。判断をそろえるには、評価のルールをあらかじめ定めておくことが欠かせません。そのうえで、どの深刻度をいつまでに当てるかを決めておけば、担当者個人の感覚に左右されずに判断できます。
基準がないと、「動いているから触りたくない」という心理が先送りを正当化し、後の事故につながります。トリアージ機能は、属人的な勘ではなく、明文化された基準で回すことが求められます。
変更管理・承認フロー機能
トリアージ機能は、優先度の評価と変更の承認・記録という二つの役割で、アップデートを安全に統制します。適用すると決めた更新は、誰が承認し、いつ・どの環境に当てるかを、変更管理機能で管理します。本番システムへの変更は、変更内容と影響、実施日時、切り戻し手順を起票し、承認を経て実施するのが原則です。
変更管理機能は、軽微改修(保守費内訳の10〜15%が目安、出典:ripla)や仕様変更対応とも連動します。アップデートに伴って自社アプリの修正が必要になる場合は、その改修も同じフローに乗せて記録します。
承認フローがあることで、変更に伴うリスクを組織として把握できます。誰が・いつ・何を変えたかの履歴が残るため、後に問題が起きたときの原因追跡も容易になります。
検証・リリース・切り戻しの実行機能
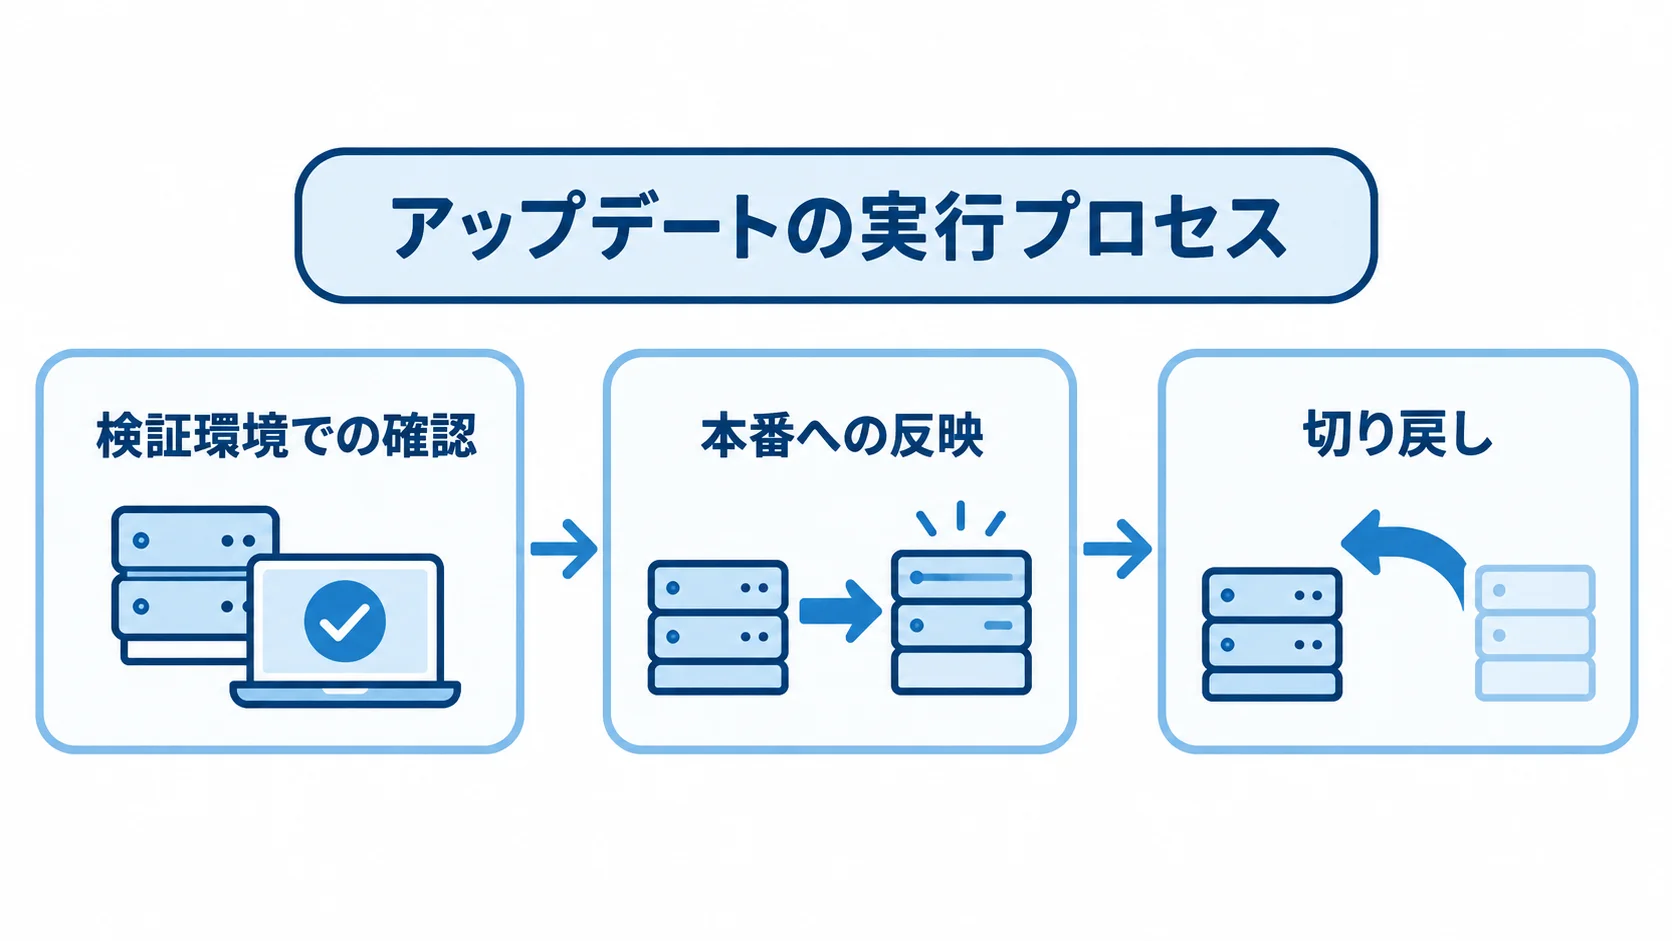
適用と決まった更新を実際に反映する実行機能は、アップデート対応の最終段階を担います。検証環境での確認、本番への反映、問題時の切り戻しの三つがそろって初めて、アップデートは「怖くない作業」になります。この三つのどこかが弱いと、当てるたびに本番障害への不安がつきまといます。
検証環境でのリグレッションテスト機能
リグレッションテスト機能は、本番に当てる前に、本番と同等の検証環境(ステージング)で更新を適用し、既存機能が壊れていないかを確認する機能です。OSやライブラリのバージョンが上がると、これまで動いていた機能が想定外に変わることがあります。
検証環境で先に当てて主要な業務シナリオを通しておけば、本番障害の芽を事前に摘めます。この確認を支えるのは、検証すべき項目をまとめたテスト観点と、できれば自動化されたテストです。
毎回手作業でゼロから確認していては工数が膨らみ、結局「検証を省略する」誘惑に負けてしまいます。主要シナリオの自動テストが整備されていれば、アップデートのたびに低コストで安全性を確認できます。テスト観点の整備と自動化の度合いが、検証機能の品質と効率を決めます。
リリースと切り戻し(ロールバック)機能
検証を通った更新を本番に反映するリリース機能と、問題が出たときに元へ戻すロールバック機能は、必ずセットで備えるべきです。リリース手順を手順書にして、いつ・誰が・どの順番で作業するかを明文化しておくと、作業ミスを防げます。検証・リリース・切り戻しを一連のプロセスとして型にすることが、アップデートを定常業務に変える決め手になります。
ロールバック手順を用意しておけば、本番で予期せぬ不具合が出ても、決められた段取りで短時間に元の状態へ戻せます。「失敗してもすぐ戻せる」という安心感があれば、担当者は更新を先送りせずに当てられます。逆に、戻し方が決まっていないと、リリースは一発勝負になり、「触らない」という塩漬けを招きます。
利用者への影響を抑えるため、夜間や休日にリリースすることも多く、その時間帯に対応できる体制があるかどうかが、実行機能の実用性を左右します。また、障害対応は保守費内訳の25〜35%を占める最も比重の大きい業務であり(出典:ripla)、リリース直後の監視強化まで含めて設計しておくと、万一の不具合にも素早く気づけます。
SLA管理と報告・記録の機能
アップデート対応を外部に委託する場合も内製で回す場合も、対応品質を数値で管理し、関係者に報告する機能が欠かせません。この機能があれば、「ちゃんと回っているか」を経営層や利用部門に説明でき、改善の議論も可能になります。SLA管理と報告・記録は、対応を継続的に維持するためのガバナンス機能です。
SLAで対応スピードを保証する機能
SLA管理機能は、緊急度別の対応スピードを定義し、それを満たしているかをモニタリングする役割です。たとえば、重大な脆弱性では初報応答15分・復旧目標4時間、通常の更新では応答2時間・恒久対応5営業日といった水準を、発注側と委託先で取り決めます(SLA実値の例、出典:ripla)。
この目標値に対する実績を追えば、対応が遅れていないかを定量的に把握できます。なお、SLAには努力目標型と保証型があり、保証型では未達時のペナルティ(減額等)まで定めることがあります。
ただし、原因がベンダーのコントロール外(クラウド側障害や外部SaaSの仕様変更)にある場合、ペナルティの適用範囲は契約で慎重に切り分ける必要があります。SLA管理機能は、数値を掲げるだけでなく、未達時の扱いと例外条件まで設計して初めて実効性を持ちます。
適用台帳と定期報告の機能
もう一つ欠かせないのが、いつ・何を・どのバージョンに更新したかを記録する適用台帳と、それを定期的に共有する報告機能です。台帳があれば、各コンポーネントが今どのバージョンで動いているかを常に把握でき、次の更新計画も立てやすくなります。管理報告は保守費内訳で5〜10%を占める正規の業務であり(出典:ripla)、アップデート対応を「見える化」する土台です。
定期報告では、適用済みのパッチ件数、SLAの達成状況、未対応で残っている項目とその理由を共有します。この透明性が、委託先への信頼や、内製チームへの経営層の理解を支えます。一方で、報告がないと、アップデート対応はブラックボックス化し、「ちゃんとやっているのか分からない」という不信を生みます。
自動化・運用引き継ぎを支える周辺機能
監視・トリアージ・実行・ガバナンスという四つの柱を継続的かつ省力的に回すには、自動化と運用引き継ぎを支える周辺機能が欠かせません。アップデート対応は継続が前提のため、担当者が代わっても同じ品質で回り続けることが求められます。
これらの周辺機能が弱いと、せっかく整えた対応プロセスが属人化し、担当交代のたびに品質が揺らぎます。
パッチ適用と検証を効率化する自動化機能
アップデート対応を継続するうえで負担になりやすいのが、適用と検証の繰り返し作業です。これを軽くするのが、CI/CDパイプラインや構成管理ツールを使った適用の自動化機能です。この機能は、人手に頼らないアップデート対応への移行を支える、これからの中核です。
検証環境への展開、テストの実行、本番への反映までを定型化・半自動化すると、毎回の手作業が減り、ヒューマンエラーも抑えられます。自動化が進むほど、アップデートのたびの工数が下がり、対応頻度を上げても負担が膨らみにくくなります。
近年はAIOps(運用の自動検知・分析)の活用も広がっており、監視データから異常の兆候を機械的に拾い、アップデート起因の不具合を早期に検知する取り組みも進んでいます。国内マネージドサービス市場は2024年に4兆1,380億円(前年比5.2%増、出典:ripla)と拡大を続けており、こうした自動化・高度化への投資が市場全体で進んでいます。
手順書・ナレッジ整備による引き継ぎ機能
自動化と並んで重要なのが、手順書やナレッジを整備する引き継ぎ機能です。適用手順、切り戻し手順、検証観点を文書として残し、過去のトラブルと対処を記録しておけば、担当者が代わっても迷わず対応できます。自動化で省力化を、ナレッジ整備で継続性を支えることが、この業務を一過性で終わらせず、組織の力として定着させるうえで欠かせません。
この機能が欠けると、知識が特定の個人の頭の中だけに溜まり、その人が抜けた瞬間に対応が止まります。引き継ぎ機能は、内製でも委託でも欠かせません。
委託する場合は、ベンダー任せにせず、手順やナレッジを自社にも残してもらいます。そうすることで、将来のベンダー変更時の引き継ぎ難航やロックインを防げます。
まとめ
ITシステムのアップデート対応に必要な機能は、四つの柱に集約されます。前半は、脆弱性とEOLを漏れなく拾う監視・収集と、優先度を決めて変更を統制するトリアージ・変更管理です。後半は、検証・リリース・切り戻しを型にした実行と、SLAと台帳・報告で品質を見える化するガバナンスです。
これらの機能が連なって初めて、アップデート対応は安全かつ継続的に回ります。見積もりやベンダー提案を正しく評価するには、まずこの全体像を理解することが第一歩です。
この一覧を踏まえ、どの機能を内製し、どこから委託するかを切り分けてみてください。
たとえば、監視やトリアージのルール整備は社内で、検証や深夜のリリース実行は外部の体制で担うといった役割分担が、現実的な落としどころになることも多いはずです。
riplaはフルスクラッチ受託と国内運用保守を組み合わせ、これらアップデート対応の機能を作った後も継続して提供します。各機能の詳細や費用の全体像は、あらためて完全ガイドをご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。