
アップデート対応は、脆弱性を放置するリスクと本番障害の可能性を見比べて、計画的に進めるのが基本です。対応の全体像から進め方、会社選び、費用、発注までを順に見ていき、保守費用の範囲内か別途見積もりかを判断する材料も確認できます。
各テーマを詳しく知りたいときは、次の関連記事が役立ちます。
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ITシステムアップデート対応の全体像
ITシステムアップデート対応とは、稼働中のシステムを最新かつ安全な状態に保つための一連の作業のことです。中心となるのは、OSやミドルウェアのバージョンアップ、セキュリティパッチの適用、ライブラリやフレームワークの更新です。さらに、ブラウザ仕様の変更や法改正、OSSのバージョンアップといった外部仕様の変更にも追従する必要があります。
対応の本質は、最新化そのものよりも、適用しなかった場合のリスクと、適用による業務影響を天秤にかけて是非を判断することにあります。
アップデート対応の種類と対象範囲
アップデート対応は、対象によって性質が大きく異なります。OSやミドルウェアの軽微なアップデートやセキュリティパッチの当て込みは、現状維持と安定稼働が目的のため、月額の保守費用の範囲内で扱われるのが一般的です。
一方で、OSのメジャーバージョンアップに伴うアプリ改修や、法改正対応で機能を作り変えるケースは、プログラムの根本的な修正を伴います。そのため、保守の範囲外となり、別途の制作作業として扱われます。
定期保守の内か別途見積かの境界が曖昧なまま契約すると、後から追加費用を請求されるトラブルにつながります。そこで、OSのメジャーアップデートやブラウザ仕様の変更は、契約時に保守範囲を確認しておきます。法改正対応やWordPressなどOSSの更新で生じた不具合も、保守内か別途見積もりかを事前に決めておくことが重要です。
計画的な対応が欠かせない理由
アップデートを放置すると、既知の脆弱性が攻撃の入口になり、ランサムウェアや情報漏えいなどの重大インシデントに発展するおそれがあります。
一方で、検証しないまま本番へすぐ適用すると、互換性の問題で業務が止まるおそれもあります。二つのリスクを同時に抑えるには、適用前のリスク評価と予備機での検証を組み込んだ、計画的な進め方が欠かせません。
進め方の詳細は、関連記事のITシステムアップデート対応の進め方で確認できます。
ITシステムアップデート対応の進め方
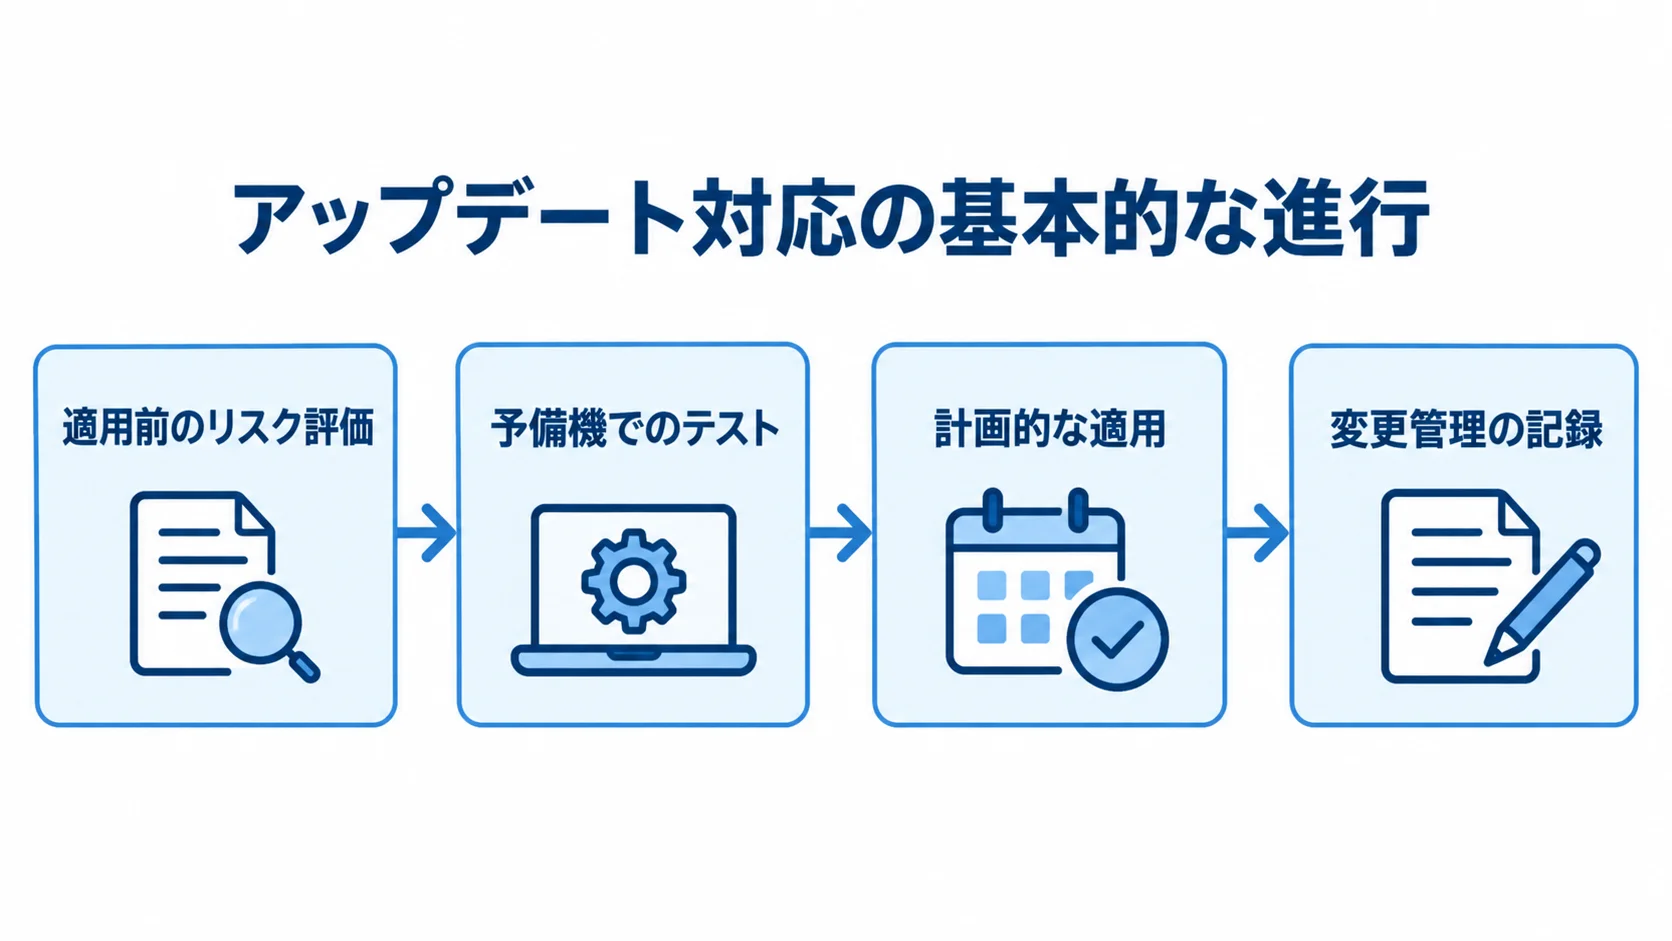
アップデート対応は、まず適用前のリスクを評価し、予備機でテストします。そのうえで、定期保守の一環として計画的に適用し、変更管理の記録を残すという流れで進めるのが基本です。
アップデートは場当たり的に当てず、変更管理のプロセスとして決めておきます。そうすれば、トラブルが起きたときに原因を切り分けやすく、同じ手順を繰り返せます。
適用前のリスク評価と検証フェーズ
配信されたアップデートやパッチは、すぐに本番へ当てず、まず業務への影響と「適用しなかった場合のリスク」を評価して是非を判断します。判断では、脆弱性の深刻度、攻撃を受ける可能性、業務システムへの影響範囲を確かめ、適用の優先度を決めます。
重要度の高い緊急パッチと、次回の定期保守でまとめて当てる軽微な更新を分けておくと、無用な本番停止を避けられます。そのうえで、本番と同等の予備機やステージング環境で動作を検証します。互換性の問題や想定外の挙動を事前に洗い出し、問題がなければ定期保守の一環として計画的に適用します。
特に、検証を省くほど、本番で想定外の障害が起きるリスクは高まります。
変更管理とロールバック設計
安定運用を支えるのが変更管理です。設計書やソースコードのバージョンをまとめて管理し、いつ、何のために、どのアップデートを適用したかという変更理由と履歴を、後から追える状態にしておきます。こうしておくと、障害が起きたときに原因を素早く切り分けられ、特定の担当者しか分からない状態も防げます。
適用作業は、メンテナンスウィンドウ(作業のための時間帯)を決めてユーザーへ事前に知らせます。あわせて、万一に備えてロールバックの手順も決めておきます。適用前にバックアップを取り、問題が起きたら元の状態へ戻せる道筋を確保しておけば、リスクを抑えたまま改善を続けられます。
検証と変更管理の具体的な手順は、関連記事のITシステムアップデート対応の進め方で確認できます。
アップデート対応を依頼する開発会社の選び方
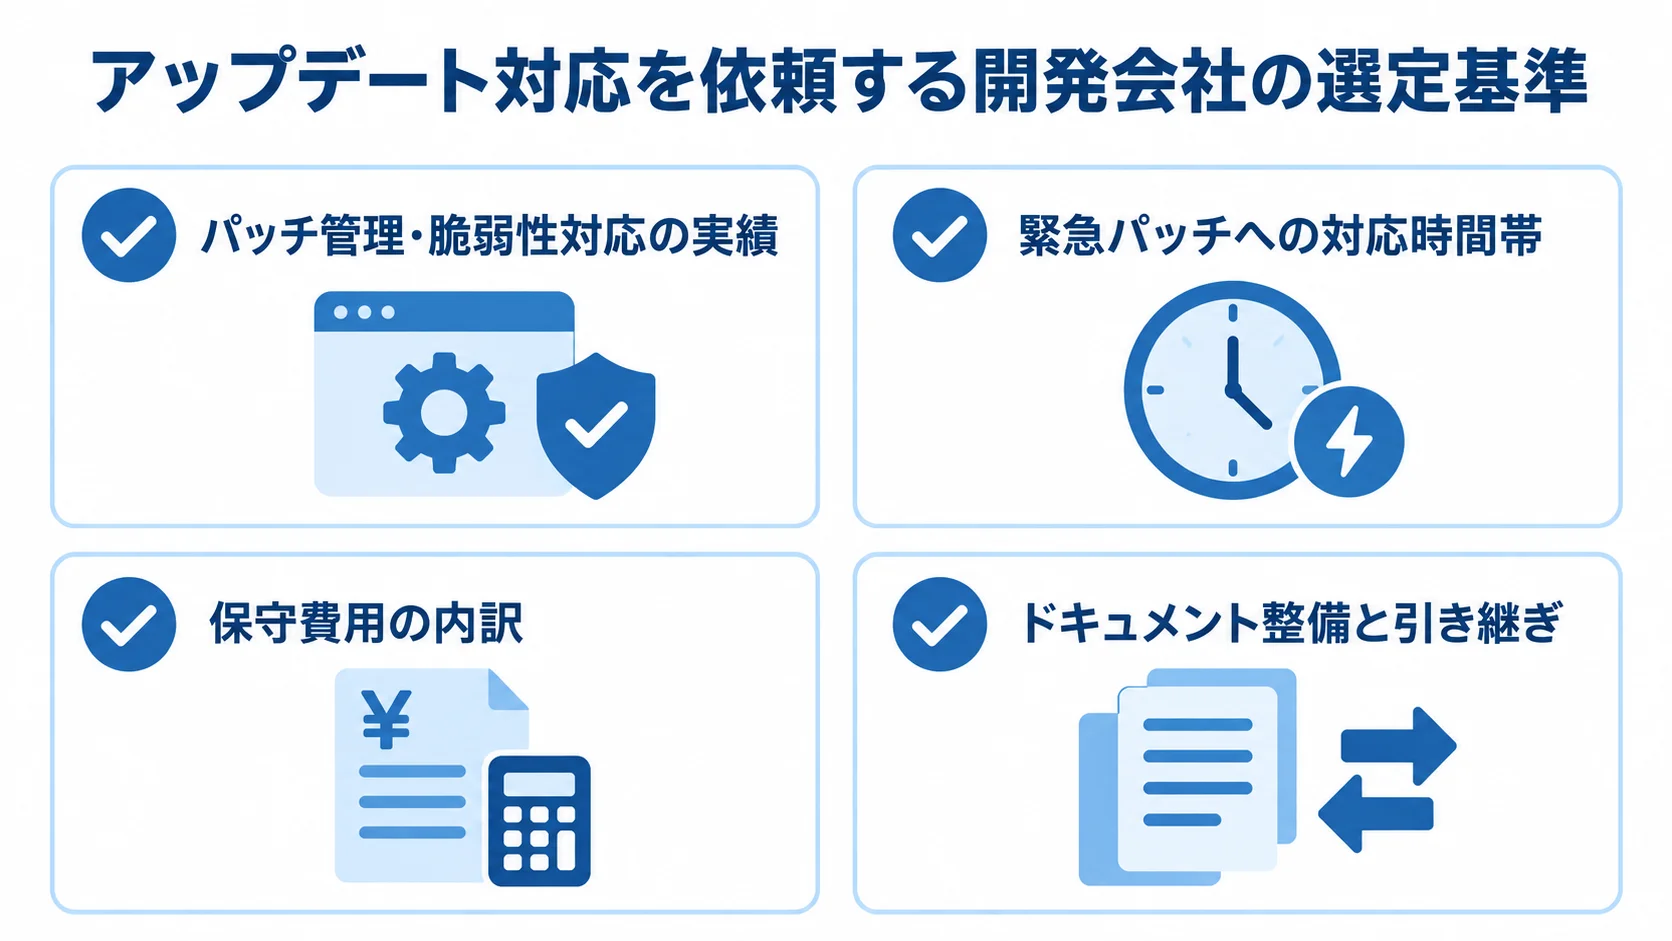
アップデート対応を外部に任せる場合、開発や運用の質はパートナー選びで大きく変わります。そのため、ここでは個別の会社名ではなく、発注側が見るべき選定基準を取り上げます。
おすすめの会社を比べたい場合は、専用の記事をご覧ください。
パッチ管理・脆弱性対応の実績とSLA
まず確認したいのは、パッチ管理や脆弱性対応の実績です。自社と同じくらいの規模や技術スタックで、アップデートを安定して回した経験があるかを見ます。加えて、緊急パッチへの対応の速さや対応時間帯が、SLA(サービス品質保証)として明文化されているかも確かめます。
とくにセキュリティに関わる緊急対応は、遅れがそのまま被害につながります。そのため、応答時間の取り決めは重視したいところです。
メーカーの保守が終わったEOSL機器の第三者保守に対応できるかも、あわせて確かめます。そのとき、セキュリティパッチが出ない脆弱性のリスクを、どう担保するかも見ておきます。
透明性とプロジェクト管理体制
保守費用の内訳が分からない状態になっていないかも、大切な判断材料です。定期保守、障害対応、軽微な改修それぞれの作業内容と工数が示されているベンダーであれば、過剰請求の心配は小さく、費用の適正化も話し合いで詰めていけます。
変更管理の記録を残し、作業報告を定期的に出す体制があるかも確かめます。さらに、将来、内製化や別ベンダーへの移管を考えるなら、ドキュメントの整備状況と引き継ぎへの協力姿勢も見ておきたいところです。そうしておけば、特定のベンダーに依存しすぎる状態(ベンダーロックイン)を避けられます。
会社ごとの比較は、関連記事のITシステムアップデート対応でおすすめの開発会社・ベンダー6選と選び方で確認できます。
ITシステムアップデート対応の費用相場
アップデート対応を含む運用保守費用の目安は、初期開発費の年間5〜20%とされています。業界標準では、15〜20%程度に収まるケースが多く見られます。
たとえば、1,000万円で開発したシステムなら、年間150〜200万円前後が相場感です。金額の細かな内訳は、費用の専用記事で確認してください。
費用の内訳と保守内・別途見積の境界
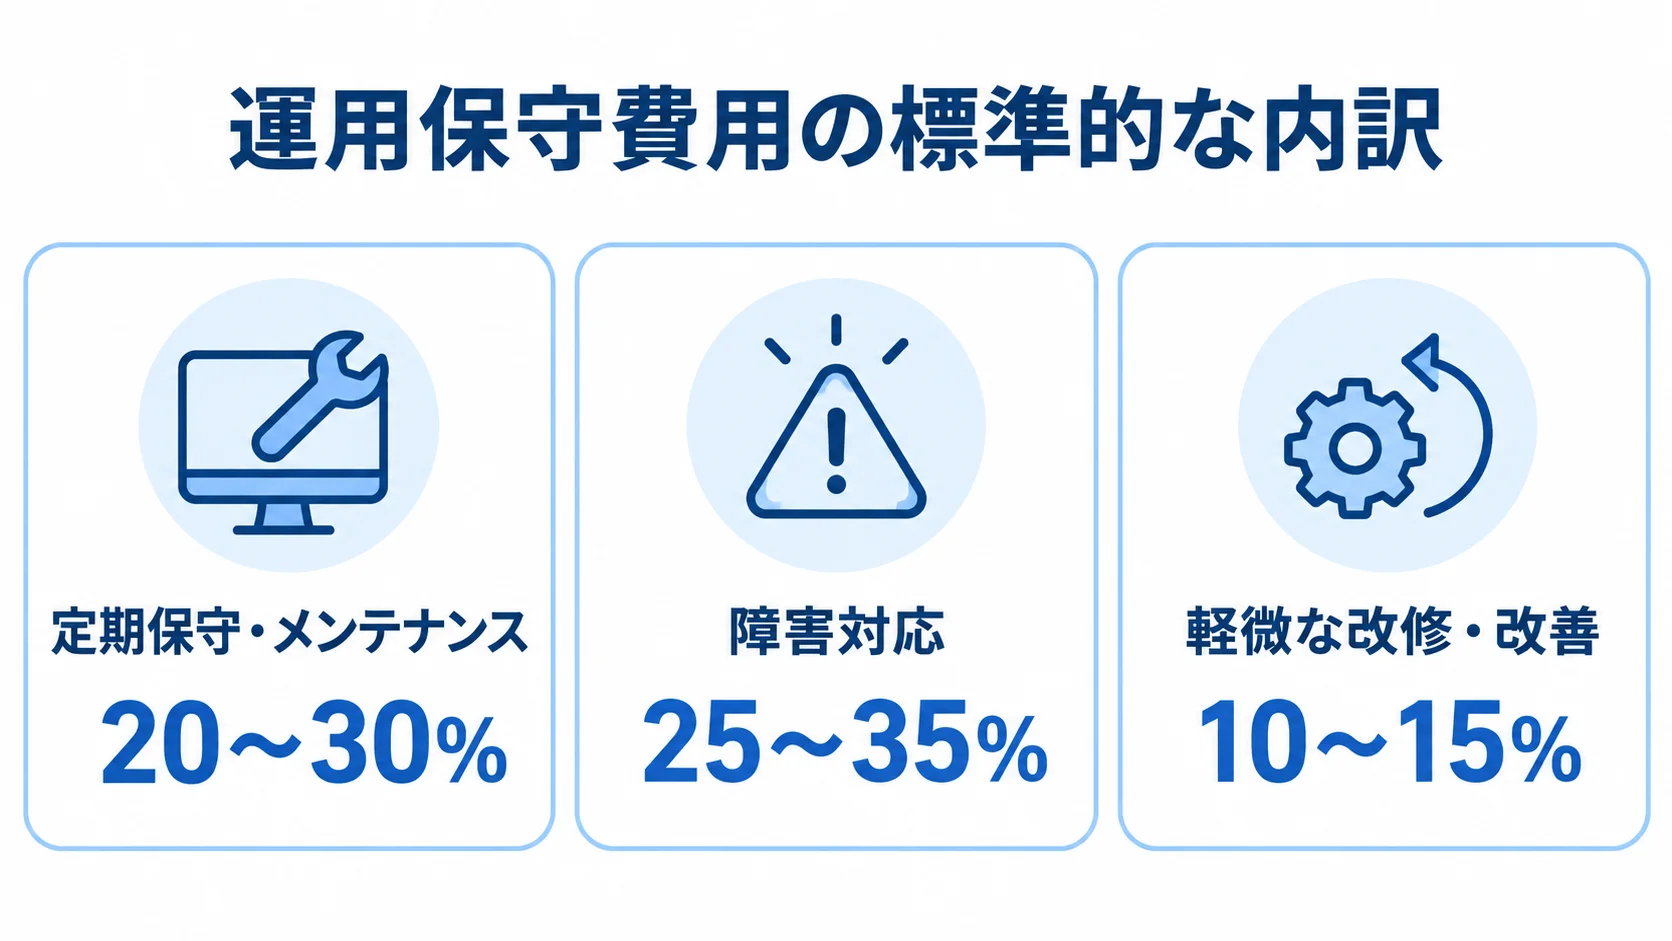
保守費用の標準的な内訳の目安は、定期保守・メンテナンスが20〜30%、障害対応が25〜35%、軽微な改修・改善が10〜15%です。この割合から大きく外れているときは、不要な項目や隠れたコストが含まれていないかを見直す手がかりになります。
費用の判断で特に迷いやすいのは、保守内で対応するか、別途見積にするかの線引きです。多くの場合、OSやミドルウェアの軽微なアップデートとセキュリティパッチは保守内に入ります。一方で、OSのメジャーアップデートに伴う改修、法改正対応の機能追加、大幅なデザイン変更は、別途見積になるのが一般的です。
契約前にこの切り分けを取り決めておけば、追加請求のトラブルを未然に防げます。
TCO視点での適正化と削減事例
費用は月額単価だけでなく、TCO(総保有コスト)で捉えることが大切です。時間外対応費や更新費用、引き継ぎコストまで含めて計算に入れます。過剰なサーバを止める、第三者保守に切り替える、利用実態に合わせてスポット保守に変えるといった手法で、適正化は十分に実現できます。
保守費用が高止まりする主因は、手作業の多さとシステムのブラックボックス化にあり、バックアップやログ削除、再起動、パッチ適用といった定型作業のスクリプト化が有効です。実際に、保守費の内訳を精査して未利用のサービスを見つけ、月額28万円を20万円へ、約28.6%削減した民間の事例もあります。
費用の詳細は、関連記事のITシステムアップデート対応の費用・見積相場で確認できます。
ITシステムアップデート対応の発注・外注方法
アップデート対応を外部に委託する際は、契約形態の選び方と、パッチ適用範囲の取り決めで成否が分かれます。継続的にアップデートを続けるなら、要件の変更に柔軟に応じられる契約設計が鍵になります。
請負と準委任の選び方
契約形態には、完成の義務と契約不適合責任(瑕疵担保)を負う「請負契約」と、善管注意義務のもとで柔軟に対応する「準委任契約」があります。
成果物がはっきりした単発のアップデート改修なら、請負契約が合います。一方で、継続的なパッチ適用や仕様変更が見込まれる保守前提の対応では、要件変更に強い準委任が選ばれるケースが多くなります。
発注時には、パッチ適用の対象範囲、対応時間、緊急時のSLAを契約に明記しておくことが大切です。EOSL機器の第三者保守については、セキュリティを担保する条項も入れておきます。こうした取り決めは、後から責任の範囲を明確にするうえで欠かせません。
発注前に準備すべき情報と責任分界
見積の精度を高めるには、現在のシステム構成、使っているOSやミドルウェアのバージョン、過去の障害履歴を整理して示すことが有効です。情報が足りないまま発注すると、想定外の追加費用が後から生じるおそれがあります。
また、クラウドやSaaSを使う場合は、ベンダーのSLAが自社の要件に合うかを確かめておきます。クラウド事業者側の障害でデータが消えたときに責任の範囲がどうなるかも、あわせて確認しておきます。ランサムウェアなどのインシデント時の調査・復旧費用は、保守契約でどこまでをまかない、サイバー保険で何を補うかを、発注前に詰めておきたい論点です。
発注条件の整理方法は、関連記事のITシステムアップデート対応の発注方法で確認できます。
アップデート対応で失敗しないためのポイント
アップデート対応の失敗は、適用の是非を見誤ることと、保守範囲の認識がずれていることから起きるケースがほとんどです。そこで、脆弱性を放置するリスクと業務影響を天秤にかけた判断の基準を持つことが、安定運用とコストの適正化の両立につながります。
適用是非の判断基準と脆弱性リスク
すべてのアップデートを最速で当てればよいとは限りません。緊急性の高いセキュリティパッチは速やかに適用し、業務への影響が大きいメジャーアップデートは検証期間を十分にとるなど、濃淡をつけて判断することが求められます。
一方で、サポート切れ(EOSL)のまま放置したり、パッチの未適用が長く続いたりすると、攻撃者に狙われやすくなります。そのため、リスクを評価したうえで、計画的に解消していく必要があります。
判断の際は、平均値や合計だけに頼らず、その裏にある利用実態のばらつきや現場の事実をつかむことが、的確な意思決定につながります。さらに、先入観を持たずに事実を把握する姿勢が、根本的な解決を後押しします。
経理処理と内製化移行の視点
アップデート対応の費用は、経理上の扱いも押さえておきたい点です。障害の除去や現状維持を目的とした修正は「修繕費」として期間費用になります。一方、新機能の追加や性能の向上を伴う改修は「資本的支出」として資産に計上するのが原則です。
ただし、改修で既存の部分が作り替えられたと捉えられるときは、既存の計上分を除却して費用として処理できる場合があります。
将来、ベンダーを変えたり内製化したりすることを考えるなら、トランジション(引き継ぎ)のコストも見過ごせません。協力的でないベンダーに囲い込まれる(ロックイン)のを避けるため、ドキュメントの整備と権利関係を契約の段階で明確にしておくと、長期的な選択肢を確保できます。
まとめ
ITシステムアップデート対応は、適用前のリスク評価、予備機での検証、計画的な適用、変更管理の記録を一連の流れとして回すことが、安定運用の前提になります。費用面では、定期保守の内で対応するものと別途見積になるものの境界を契約の段階で明確にし、TCO(総保有コスト)の視点で適正化を図ることが重要です。
契約形態は、継続的な保守が前提なら準委任が合うケースが多いです。パッチ適用の範囲やセキュリティの担保を条項に明記しておくと、後のトラブルを防げます。脆弱性を放置するリスクと業務への影響を天秤にかけて適用の是非を判断し、経理処理や内製化の移行まで見据えておけば、安全性とコストを両立できます。
各テーマの詳しい内容は、次の関連記事で取り上げています。自社の状況に合わせて、ご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。