
アップデートを続けるかどうか、内製か委託か、定額か従量かといった分岐ごとに、メリットとデメリットがはっきり分かれます。
自社の状況に合った選択ができるかどうかで、コストもリスクも変わります。まずはITシステムアップデート対応の完全ガイドから読むことをおすすめします。
▼全体ガイドの記事
・ITシステムアップデート対応の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
アップデートを継続するメリットと負担
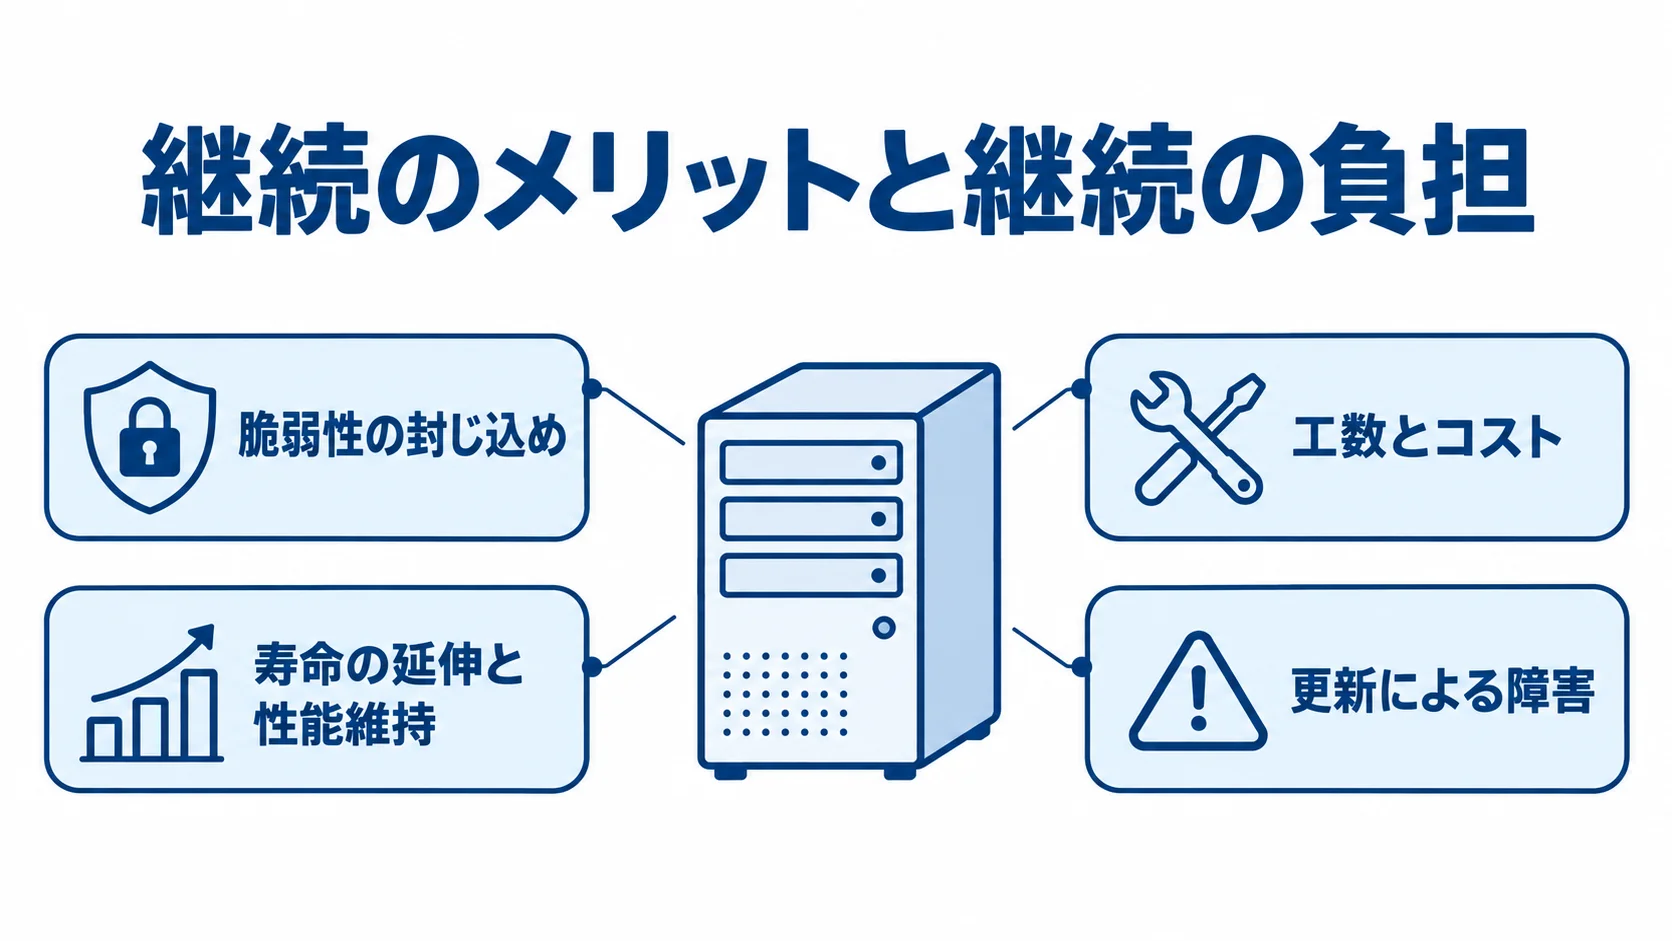
判断の前提になるのは、アップデートを続けること自体のメリットと負担です。更新には確かにコストがかかります。一方で、更新しないことにも、リスクという形のコストがあります。この両面を押さえておくことが、以降のすべての判断の出発点になります。
継続のメリット=脆弱性低減と寿命延伸
攻撃の多くは、公開済みで未対応の脆弱性を狙います。アップデートを続けるうえで最大のメリットは、既知の脆弱性を塞ぎ続けることで、セキュリティリスクを構造的に下げられる点です。
サポート切れを避けることでシステムの寿命が延び、突然の全面刷新という巨額の出費を先送りできます。
もう一つのメリットは、性能改善や新機能を取り込めることです。OSやミドルの更新には、脆弱性の修正だけでなく、処理速度の向上や利便性の改善が含まれることも多くあります。
継続的に更新していれば、こうした恩恵を少しずつ受けられ、システムを「枯れさせず」現役で使い続けられます。更新を続けることは、守りのリスク低減と攻めの性能維持の両方に効く投資です。
継続して更新することで得られる効果は、大きく2つあります。
- 脆弱性の封じ込め:既知の脆弱性を定期的に塞ぎ、攻撃の入り口を減らせる点
- 寿命の延伸と性能維持:サポート切れを避けて全面刷新を先送りし、性能改善も取り込める点
継続の負担=工数・コストと障害リスク
年間保守費は開発費の15〜20%が相場とされます(出典:ripla)。
規模別の月額目安は、小規模が5〜15万円、中規模が15〜50万円、大規模が50〜200万円以上です(出典:ripla)。アップデートは、その中の定期保守・軽微改修の枠を占めます。更新を続ける以上、この負担はゼロにはなりません。
もう一つの負担は、更新そのものが障害を引き起こすリスクです。バージョンが上がって既存機能が壊れる、性能が劣化するといった事故の可能性は、常にあります。そのため、検証と切り戻しの体制が要り、それがさらに工数を押し上げます。
この負担と、更新しないことで蓄積する脆弱性リスクを、天秤にかけます。継続の負担は確実にかかるコストで、放置のリスクは不確実でも致命的になりうるコストです。その性質の違いを踏まえて判断します。
更新を続ける負担は、工数・コストと、更新そのものによる障害の2つに分かれます。
- 工数とコスト:検証、適用、切り戻しの費用が、運用保守の一部として継続して発生する点
- 更新による障害:バージョンアップで既存機能が壊れたり、性能が劣化したりする可能性
この天秤を考えるうえで参考になるのが、IT投資に対する市場の姿勢です。
JUASの調査では、IT予算を増額する企業が49.5%にのぼります(出典:ripla)。国内ITインフラサービス市場も、2024年の2兆2,685億円から2029年に3兆674億円へ拡大する見通しです(CAGR6.2%、IDC、出典:ripla)。
多くの企業が「更新を止めない」方向に投資を続けているのは、放置のリスクが顕在化したときの損失が、継続の負担を上回ると判断しているからにほかなりません。
アップデートを続けるかどうかは、この社会全体の趨勢も踏まえて考えるべきテーマです。
内製と外部委託の比較と判断基準
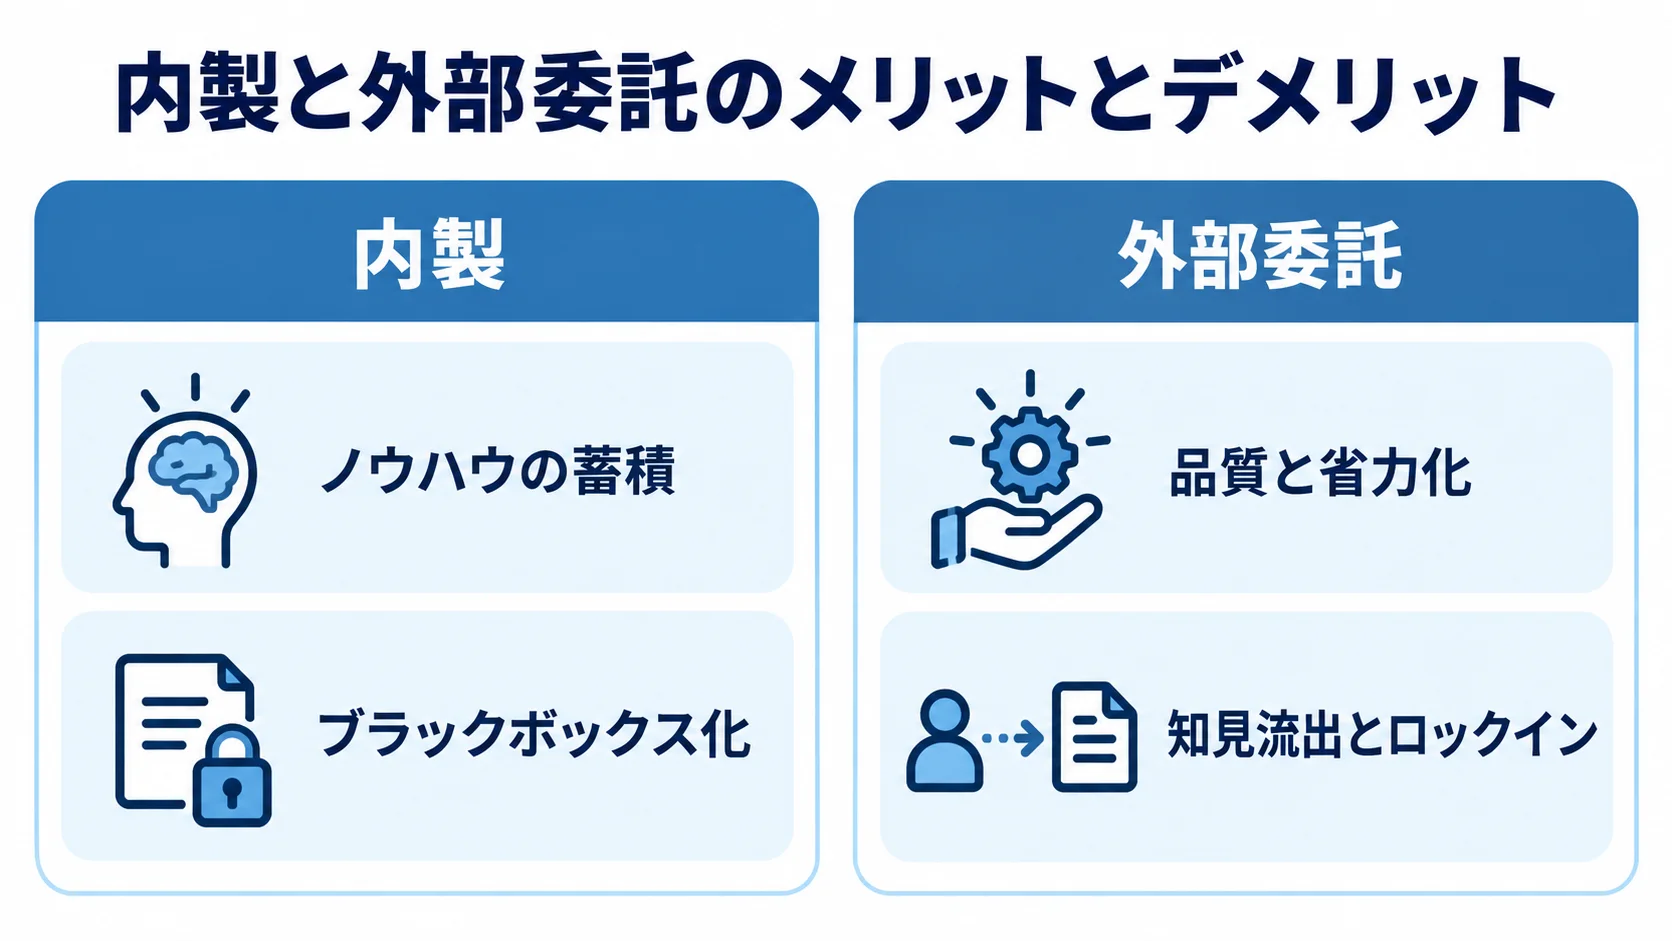
アップデート対応で最初に分かれる大きな判断は、自社の内製で回すか、外部の運用保守ベンダーに委託するかです。
どちらにも明確なメリットとデメリットがあり、最適な形は自社の人員体制とシステムの重要度によって変わります。それぞれの特性を押さえて判断の基準を持っておくと役立ちます。
内製のメリットとブラックボックス化リスク
内製なら、委託費がかからないうえ、外部とのやり取りの手間も省けます。
一方で、デメリットは、担当者が少人数だと属人化し、その人が抜けるとアップデート対応が止まる「ブラックボックス化」のリスクです。さらに、脆弱性情報の監視を24時間続ける体制を自前で持つのは、中小企業にとって負担が大きいでしょう。
内製を選ぶかどうかは、アップデート対応を担える人員が複数いて、互いにカバーし合える体制が組めるかで決まります。たとえば、ひとり情シスのように担当が1名しかいない場合、内製はリスクが高く、その1名の負荷も限界に達しがちです。
逆に、専任チームを持てる規模で、システムが事業の中核にあるなら、内製でノウハウを蓄積する価値は十分にあります。人員の厚みが、内製の可否を分ける第一の基準です。
内製の利点は、そのままブラックボックス化のリスクにもつながります。
- ノウハウの蓄積:内部事情を理解した担当者が、迅速に判断・対応できる点
- ブラックボックス化:担当が少人数だと属人化し、その人が抜けると対応が止まるリスク
外部委託のメリットと知見流出リスク
委託先が脆弱性監視や夜間・休日のリリースも担うため、属人化も避けられます。
さらに、運用要員の人月単価は60万〜150万が目安です(出典:ripla)。専任を自社で採用するより、コストを柔軟に調整できることも多くあります。
一方で、デメリットは、システムの中身がベンダー任せになり、自社に知見が蓄積しにくい点です。また、委託には特定のベンダーへの依存(ロックイン)という注意点もあります。ドキュメントが整備されないまま委託を続けると、いざ他社へ移す段になって引き継ぎが難航します。
委託を選ぶかどうかは、SLAと報告で対応の状況を把握でき、ドキュメントを自社にも残してもらえる契約にできるかで決まります。委託は、品質と省力化のメリットを取りつつ、知見流出とロックインのデメリットを契約でどう抑えるかが鍵になります。
委託では、品質と省力化の利点を、知見流出とロックインのリスクと比べることになります。
- 品質と省力化:専門の体制とSLAで対応品質を保ち、自社担当の負荷を下げられる点
- 知見流出とロックイン:中身がベンダー任せになり、ドキュメントが残らないと移管時に引き継ぎが難航するリスク
内製と委託は、組み合わせることで補い合えます。現実には、監視やトリアージの判断ルール作りは社内で握り、検証や深夜・休日のリリース実行といった手間のかかる部分だけを委託する形が、有効な場合も多くあります。
この形なら、判断の主導権とノウハウを自社に残しながら、実作業の負荷だけを外部に逃がせます。内製の「知見蓄積」と委託の「省力化」の良いところを取る設計も、選択肢として持っておくと役立ちます。自社の体制に合わせて、柔軟に組み立てられます。
月額定額と従量課金の比較と判断基準
外部委託を選んだ場合、次に分かれるのは課金形態の判断です。毎月一定額を払う月額定額型と、作業量に応じて払う従量課金型のどちらを選ぶかで、コストの読みやすさと柔軟性が変わります。
それぞれのメリットとデメリットを押さえておくと、自社に合う形を選びやすくなります。
月額定額のメリットと無駄リスク
定額の枠内であれば、追加の脆弱性が出ても追加費用なしで対応してもらえ、安心感があります。月額定額型は、予測しにくいアップデート対応と相性のよい形態です。
デメリットは、更新がほとんど発生しない月でも固定額を払うため、稼働が少ないと割高に感じる点です。
定額を選ぶかどうかは、アップデートが継続的・定常的に発生し、対応スピードの保証を重視するかで決まります。たとえば、重要なシステムで「いつ脆弱性が出ても即対応してほしい」なら、定額で待機してもらう価値があります。定額型は、安定と予算の読みやすさを取りたい、対応頻度の高いシステムに合った形態です。
定額型では、予算の読みやすさが利点になる一方、更新が少ない月の割高感が課題になります。
- 予算の読みやすさ:毎月の費用が一定で、緊急のパッチが続く月も費用が膨らまない点
- 割高に見えるリスク:更新がほとんど発生しない月も固定額を払い、稼働が少ないと割高に感じる点
従量課金のメリットと費用変動リスク
アップデートの頻度が低く、変化の少ないシステムでは、定額で待機料を払うより合理的です。
一方で、デメリットは、緊急対応が重なった月に費用が読めず膨らむことです。さらに、「費用が発生するから」と発注側が必要な更新をためらってしまう、心理的なリスクもあります。
従量を選ぶかどうかは、アップデートの発生が散発的で、コストを実態に合わせて最小限に抑えたいかで決まります。ただし、従量型でも「セキュリティ上必須の更新は確実に当てる」という運用ルールを別に持たないと、費用を惜しんで脆弱性を放置する本末転倒に陥ります。
月額定額と従量課金は、対応頻度の高低と、費用の予測しやすさをどこまで重視するかで分かれます。
従量型では、次のような点を押さえておきます。
- 費用の最小化:作業した分だけ払い、更新の少ない時期の費用を抑えられる点
- 費用の読みにくさ:緊急対応が重なった月に費用が膨らみ、必要な更新をためらう心理的リスク
実務では、定額と従量を組み合わせる折衷型もよく採られます。一定の対応枠は月額定額でおさえ、枠を超える大きめの更改や改修は従量で個別に精算する形です。
これなら、日常的なアップデートは予算が読め、突発的な大型対応にも柔軟に応じられます。規模別の月額目安は、小規模が5〜15万円、中規模が15〜50万円、大規模が50〜200万円以上とされます(出典:ripla)。この基本枠に従量の追加枠を足す設計にすれば、コストの予測可能性と柔軟性を両立できます。
課金形態は、自社の対応頻度に合わせて配合を調整する発想で考えるのが現実的です。
SLA努力目標型と保証型の比較と判断基準
アップデート対応の品質を契約でどこまで縛るかも、大切な判断です。対応スピードを「目指す」努力目標型のSLAと、未達時にペナルティを伴う保証型のSLAとでは、得られる安心とコストが異なります。両者を比べて、自社に必要な水準を見極めます。
努力目標型のメリットとコストの軽さ
努力目標型SLAは、初報応答や復旧の目標時間を掲げるものの、未達でもペナルティは課さない形です。
多くのシステムでは、目標値が共有されているだけでも、対応の目安として十分に機能します。一方で、デメリットは、未達でも金銭的な担保がないため、強制力が弱い点です。
努力目標型が合うのは、システムの停止が事業に致命傷を与えるほどではなく、コストを抑えつつ常識的な対応スピードを期待したい場合です。社内システムや、多少の遅延が許容される業務であれば、努力目標型で十分なことが多いでしょう。コストとスピードのバランスを取りたい場面では、現実的な選択になります。
なお、努力目標型でも、目標値と実績を定期報告で共有してもらえれば、対応の質を継続して確かめられます。ペナルティに頼らなくても、一定の規律を保てます。
努力目標型では、費用を抑えやすい反面、強制力の弱さをどう補うかが課題になります。
- 費用の抑えやすさ:ベンダーがリスクプレミアムを上乗せしないため、保証型より費用を抑えられる点
- 強制力の弱さ:未達でも金銭的な担保がなく、目標値の共有や定期報告で規律を補う必要がある点
保証型のメリットとペナルティの実効性
保証型SLAは、稼働率99.9%(月43分許容)や応答・復旧時間を保証し、未達時には減額ペナルティを課す形です(SLA実値の例、出典:ripla)。メリットは、対応スピードに強い担保が得られ、ミッションクリティカルなシステムで安心感が高い点です。
デメリットは、ベンダーがリスクを織り込むため費用が上がることと、ペナルティの実効性に落とし穴がある点です。
注意したいのは、保証型でも、原因がベンダーのコントロール外(クラウド側障害や外部SaaSの仕様変更など)であれば、対象外となるのが通常だという点です。原因がはっきりしないままだと、ペナルティが適用されない事態も起こりえます。
保証型が合うのは、停止が直接損失に結びつく重要なシステムで、減額の相場や例外条件まで契約で詰め切れる場合です。SLAの型は、システムの重要度とコスト、そしてペナルティ条項を実効的に書けるかで決めます。
保証型では、対応スピードの担保が得られる反面、ペナルティの実効性に課題が残ります。
- 対応スピードの担保:稼働率や応答・復旧時間に減額ペナルティが付き、安心感が高い点
- ペナルティの実効性:原因の切り分けが曖昧だと適用されず、例外条件の詰めが欠かせない点
保証型を実効的にするには、未達時の減額がどれくらいの相場かも把握しておく必要があります。一般に、ペナルティは月額の数%程度に設定されることが多く、事業損失を補えるほどの額ではありません。
そのため、ペナルティは、あくまでベンダーに緊張感を持たせる仕組みと捉えるのが現実的です。減額の大きさそのものより、未達の原因を客観的に判定できる記録と報告の仕組みがあるかどうかが、ペナルティの実効性を左右します。
保証型を選ぶなら、数値目標と例外条件に加えて、達成・未達を誰がどう判定するかまで、契約で詰めておくことが欠かせません。
即時適用と計画的適用の比較と判断基準
契約や体制の判断とは別に、日々の運用の段階でも分かれる判断があります。
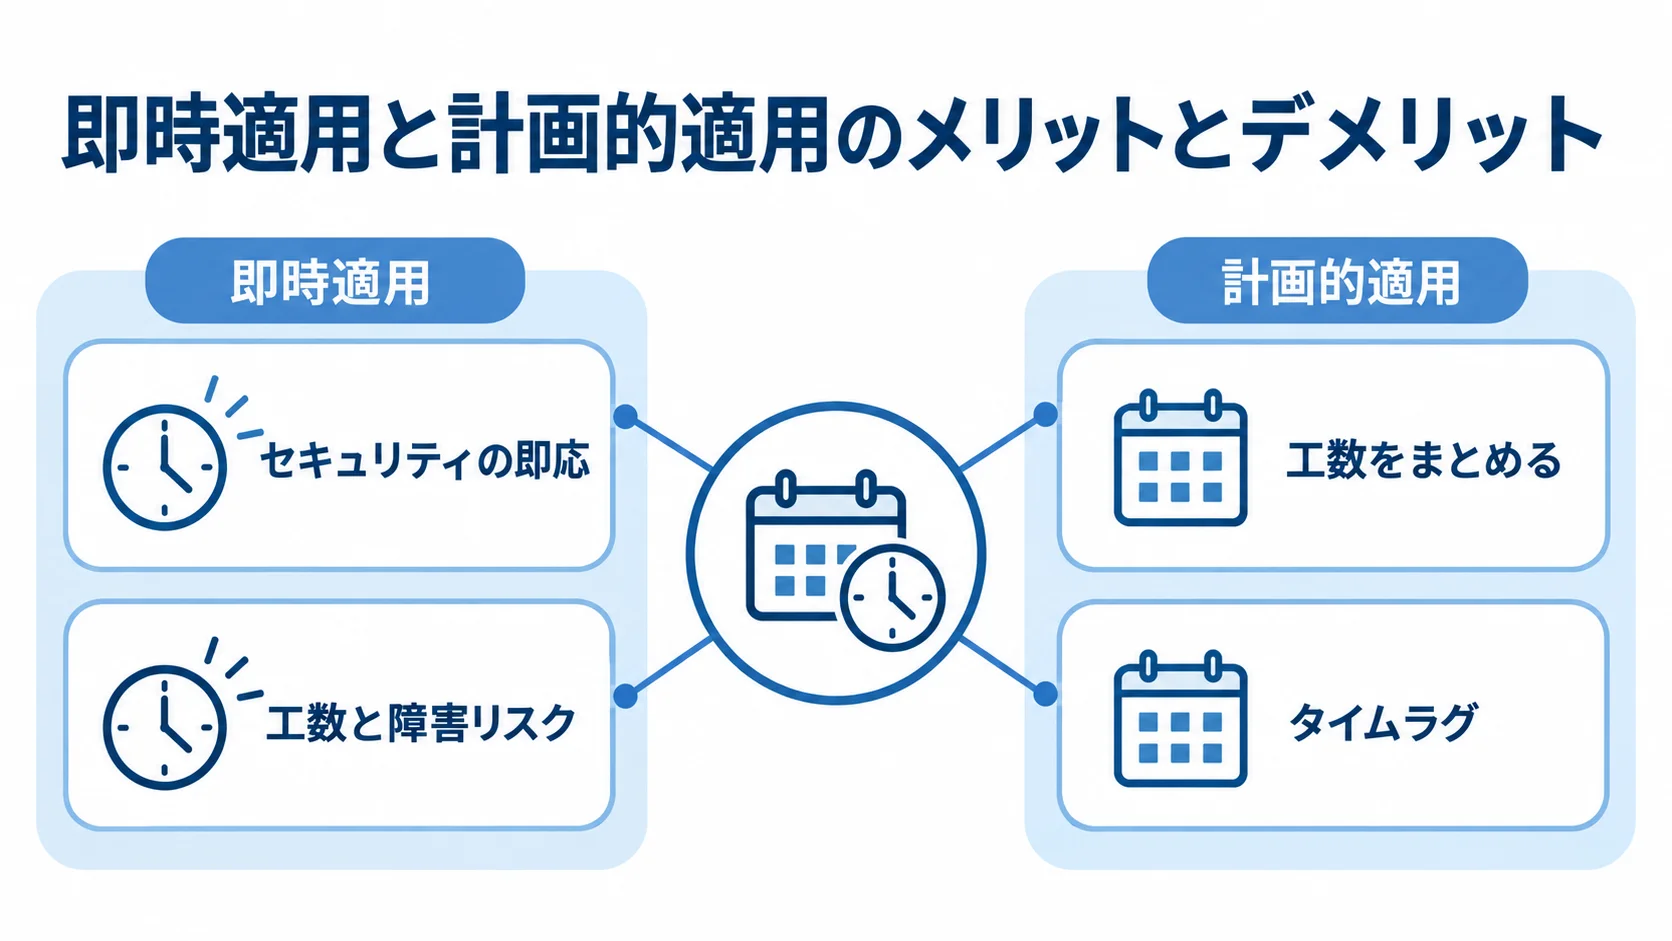
それは、更新が出るたびに即座に当てる「即時適用」と、一定期間ためてまとめて当てる「計画的適用(バッチ適用)」のどちらを基本方針にするかです。この方針の違いでも、メリットとデメリットがはっきり分かれます。
即時適用のメリットと検証負荷のデメリット
攻撃者は公開直後の脆弱性を狙うため、重大なセキュリティパッチは早く当てるほどリスクが下がります。
一方で、デメリットは、更新のたびに検証・適用・切り戻しの準備をするため、対応の頻度が上がり工数がかさむ点です。検証が追いつかないまま当てると、かえって障害を招くリスクもあります。
即時適用が合うのは、対象がインターネットに公開された重要システムで、脆弱性の悪用リスクが高い場合です。たとえば、外部公開された決済系や認証系のように、攻撃を受けやすく被害も大きいシステムは、コストをかけてでも即時適用に寄せる価値があります。特に、スピードを最優先すべき高リスクのシステムには、この方針が合います。
即時適用では、セキュリティの即応と引き換えに、検証と切り戻しの負荷が増えます。
- セキュリティの即応:公開直後の脆弱性を早く塞ぎ、無防備な時間を最短にできる点
- 工数と障害リスク:更新のたびに検証と切り戻しの準備が要り、検証が追いつかないと障害を招く恐れがある点
計画的適用のメリットとタイムラグのデメリット
定期保守は保守費内訳の20〜30%を占める正規の業務です(出典:ripla)。計画的適用では、まとめて当てることで、一回あたりの段取りコストを下げられ、利用部門への事前告知や停止時間の調整もしやすくなります。
デメリットは、緊急の脆弱性が出ても次の定期適用まで待つことになり、対応にタイムラグが生じる点です。
計画的適用が合うのは、システムの外部への露出が小さく、即時性より運用の効率と安定を重視したい場合です。たとえば、社内向けの業務システムのように悪用リスクが相対的に低いものは、計画的適用で十分なことが多いでしょう。
ただし、両者を併用し、「重大な脆弱性は即時、それ以外は定期バッチ」とする形が現実的な落としどころです。リスクの高さに応じて適用のスピードを使い分けることが、コストと安全性を両立させる要点になります。
計画的適用は、まとめて回す効率と、緊急時の遅れを天秤にかける方式です。
- 工数をまとめる:定期メンテナンスに更新をまとめ、検証とリリースを効率よく回せる点
- タイムラグ:緊急の脆弱性が出ても次の定期適用まで待つことになり、対応が遅れるリスク
まとめ
アップデート対応の判断は、(1)継続のメリット(脆弱性低減・寿命延伸)と負担(工数・障害リスク)を天秤にかけることが出発点です。放置の不確実だが致命的なコストを軽視しないことも欠かせません。
また、(2)内製は人員の厚み、委託はSLAと報告、ドキュメントの残し方で判断し、(3)定額は対応頻度の高さと予算の読みやすさ、従量は散発性とコスト最小化で選びます。さらに、(4)SLAは重要度に応じて努力目標型か保証型を選び、保証型では例外条件まで詰めます。これらが判断の材料になります。
それぞれの選択肢のメリットとデメリットを理解することが、後悔しない判断につながります。
判断にあたっては、まず自社のシステムの重要度と人員体制を起点に、内製か委託かの大枠を決め、そのうえで課金形態とSLAの型を組み合わせていくのが現実的です。
すべてに最高水準を求めればコストが膨らみ、安さだけを追えばリスクが残ります。riplaはフルスクラッチ受託と国内運用保守の立場から、自社の状況に合った最適なアップデート対応の組み立てを支援します。
費用相場や契約形態の詳細は、あらためて完全ガイドをご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。