
IT運用保守は、契約すれば安心とは限りません。契約の中身や進め方を誤ると、障害の損害を自社だけが負ったり、塩漬け状態になったり、想定外の費用が次々に発生したりします。
これらの多くは契約設計の詰めの甘さから生じるため、契約前に、責任分界、著作権、想定外費用、SLAの実効性の四つを押さえておくことが予防になります。費用相場や契約形態はIT運用保守の完全ガイドで確認できます。
▼全体ガイドの記事
・IT運用保守の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
責任分界が有耶無耶になる失敗(クラウド・AI時代の落とし穴)
現代のIT運用保守で最も深刻なのに見過ごされやすい失敗が、「責任分界の有耶無耶」です。
システムがクラウドや外部SaaS、AIの上に成り立っている以上、すべての障害を保守ベンダーがコントロールできるわけではありません。そのため、「ベンダーのコントロール外」の事象についても、責任と費用を契約で定義しておく必要があります。
定めていないと、いざ障害が起きたとき誰も責任を取らず、損害だけが発注側に残ります。
クラウド障害・SaaS仕様変更による責任の空白
典型的な失敗が、AWSなどクラウド基盤の障害と、連携しているSaaSのAPI仕様変更による不具合です。
たとえば、クラウドのリージョン障害でシステムが止まったとき、保守ベンダーが「これは当社の責任範囲外です」と言えば、契約で定めがない限り責任を求める根拠がありません。稼働率SLAを割っても、発注側は何も主張できません(出典:ripla)。
連携先SaaSが予告なくAPI仕様を変更して連携が止まった場合、その改修費用を誰が負担するかが契約で決まっていないと、想定外の追加請求を受けるか、長期間の機能停止を招きます。
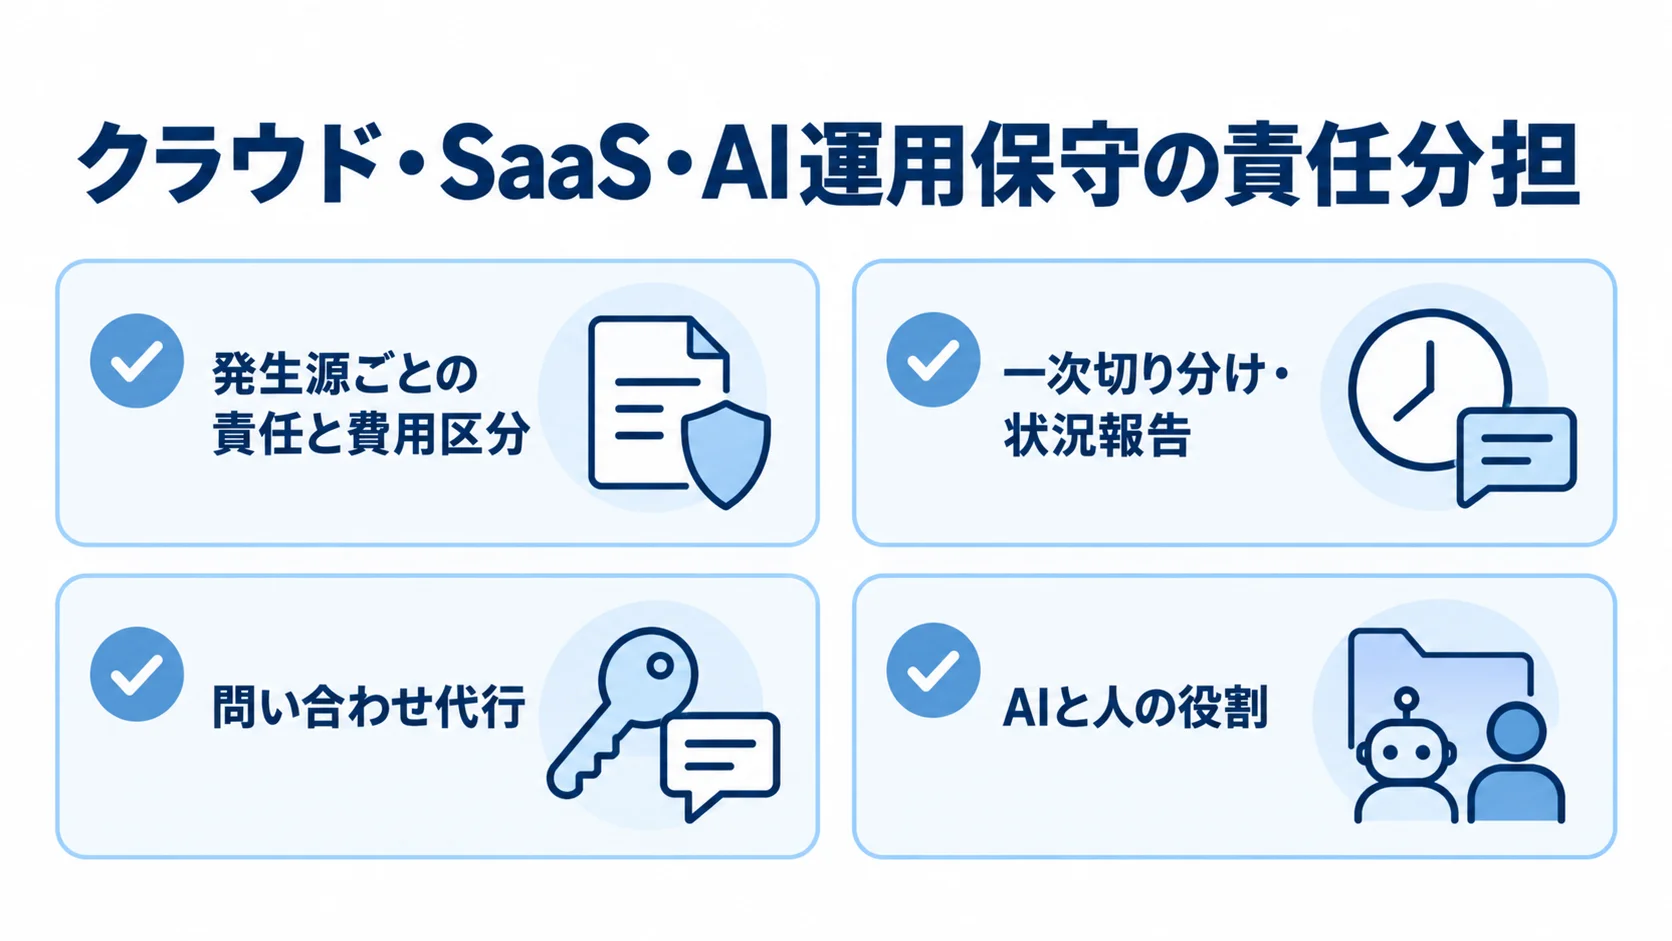
この失敗を避けるには、契約時に「障害の発生源ごとの責任と費用区分」を書面で決めておくことが不可欠です。コントロール外の事象であっても、ベンダーに最低限の役割を負わせておけば、責任の空白は埋まります。
逆に、これを曖昧にしたまま契約すると、障害のたびに「うちのせいではない」の応酬になり、復旧が遅れて損害が拡大します。クラウド・SaaS時代の運用保守では、責任分界点の定義こそが最大のリスク対策です。
障害時にベンダーへ担ってもらう役割は、契約で具体的に書いておけます。
- 一次切り分け・状況報告:障害の原因を最初に見分け、復旧までの状況を発注側へ伝える
- 問い合わせ代行:クラウド事業者への問い合わせを、発注側に代わって行う役割
AIの誤動作・ハルシネーションの責任をめぐる課題
AIを組み込んだシステムでは、新しいリスクが加わります。AIが誤った出力(ハルシネーション)を返してユーザーに損害を与えたとき、その責任は誰にあるのか、という問題が生じます。
AIの判定は確率的なもので、必ずしも正しいとは限りません(出典:ripla)。運用保守の契約で、AIの誤動作の扱いが曖昧なままだと、トラブル時に責任の押し付け合いになります。
この課題への備えとして、AIを含むシステムでは、運用設計の段階でAIと人の役割を明確にしておく必要があります。さらに、AIの誤動作が起きたときの対応フローも、契約に組み込んでおく必要があります。
AIOpsのような自動検知機能についても、誤検知を前提に人のチェックを残す設計が欠かせません。
AI連携を含む保守は月50万〜200万円という水準もあり(出典:ripla)、それだけのコストをかける以上、責任の線引きを曖昧にしたまま導入するのは危険です。新しい技術ほど、責任分界の定義を最初に詰めておくことが、後の致命的なトラブルを防ぎます。
AIを含む保守では、契約の段階でAIに任せる範囲と、誤動作の扱いを先に決めておきます。
- 判断の分担:AIに任せる範囲と、人が最終判断する範囲を分けて書く
- 誤動作時の扱い:誤動作を障害として扱うか、仕様の範囲内として免責するかを決める
ベンダーロックインと法的トラブルのリスク
運用保守で長期的に最も厄介なリスクが、ベンダーロックインです。特定のベンダーに依存しきると、保守費が高止まりしても、サービスに不満があっても、抜け出せない塩漬け状態に陥ります。
なかでも、ソースコードの著作権や独自パッケージの扱いを盾にされると、移管そのものが法的な泥沼に発展することがあります。
ソースコード著作権を盾にした移管拒否の泥沼
ベンダーロックインの根が深いのは、ソースコードの著作権が絡むケースです。契約でソースコードの著作権がベンダー側に残っていると、別のベンダーへ移管しようとしても、現行ベンダーが「これは当社の著作物だから渡せない」と拒否し、移管が進まなくなります(出典:ripla)。
さらに、独自パッケージから派生したシステムの場合、その派生部分の権利関係を盾に、実質的に他社への乗り換えを封じられることもあります。こうなると、高い保守費を払い続けるか、ゼロから作り直すかという、どちらも痛みの大きい二択を迫られます。
この泥沼を避ける最大の予防策は、開発・保守の契約段階で、ソースコードの扱いを先に取り決めておくことです。
すでに契約してしまっている場合は、契約書の著作権条項と保守移管に関する条項を法務とともに精査し、解除と移管に向けたステップを慎重に踏む必要があります。riplaはフルスクラッチ受託の立場から、こうした権利関係を最初に明確にし、発注側がロックインに苦しまない契約のあり方を重視しています。
著作権の所在は、契約時に見落とすと後で取り返しのつかないリスクになります。
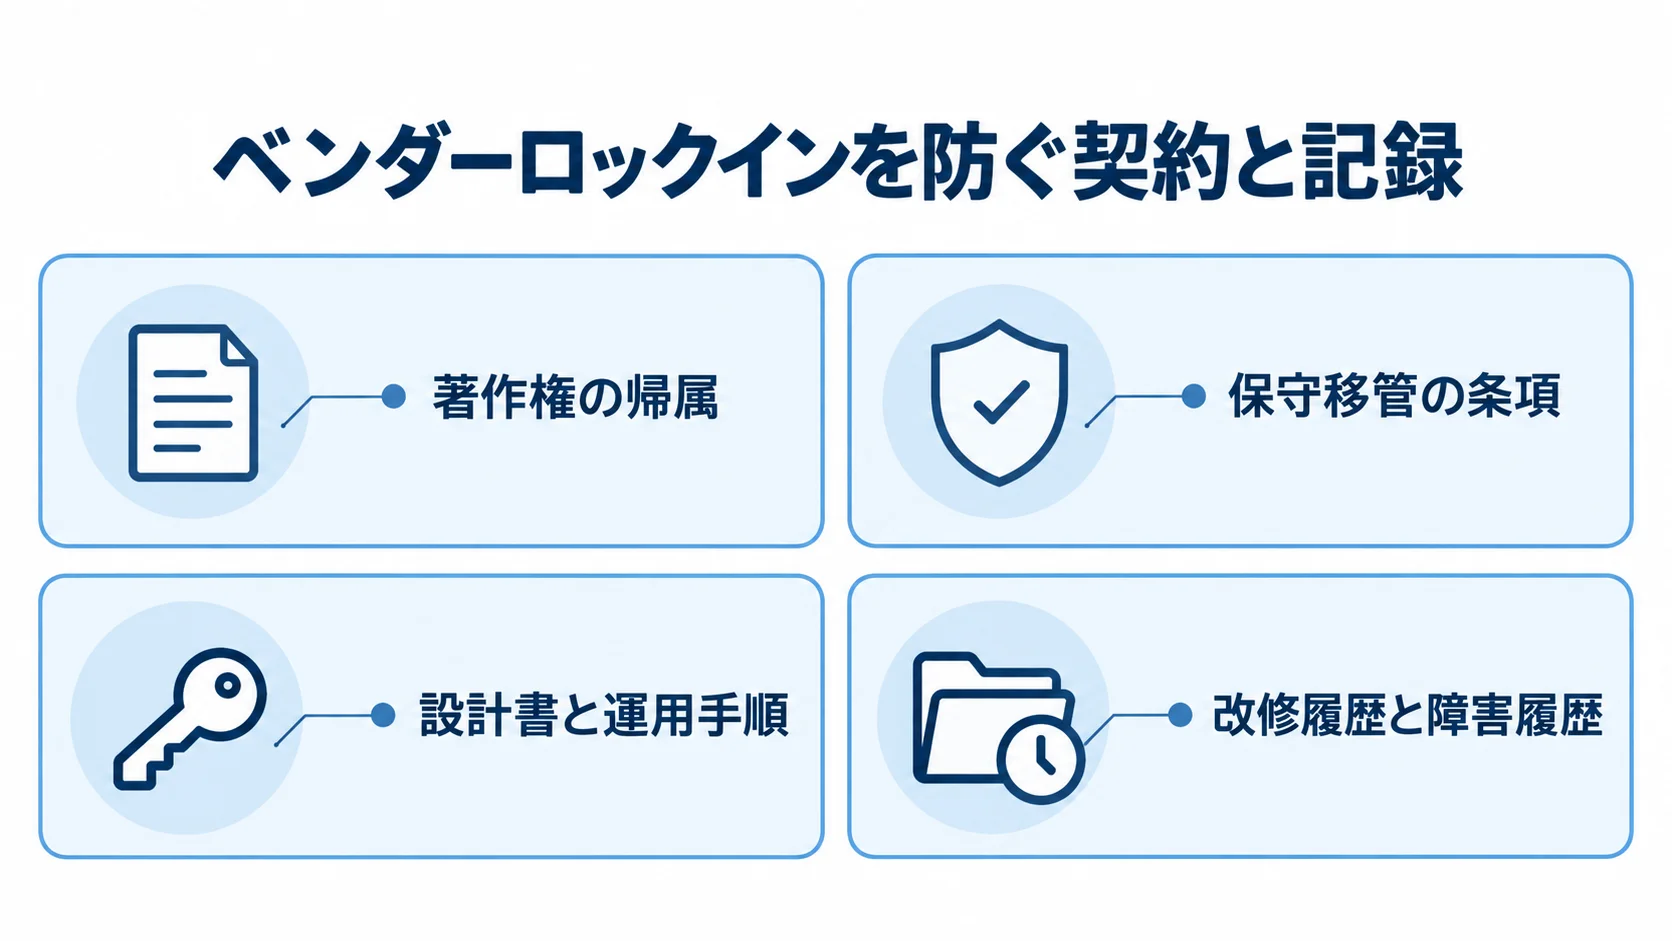
契約書では、著作権の帰属と保守移管の条項を、結ぶ前に確かめておく必要があります。
- 著作権の帰属:権利が発注側とベンダー側のどちらにあるかを、契約書で明確にする
- 保守移管の条項:移管に必要なソースコードとドキュメントの開示義務と、解除の手順
ドキュメント不足で保守移管が難航する失敗
法的な障壁をクリアしても、保守移管にはもう一つの失敗が待っています。それがドキュメント不足です。
システムの設計書や運用手順、改修履歴が整っていないと、新ベンダーは現状把握に膨大な工数を費やすことになり、移管期間が延びます。
また、その間は旧ベンダーと新ベンダーへ二重に費用を払う事態になります(出典:ripla)。引き継ぎが難航すれば、移管後しばらくは障害対応の質が落ち、ユーザーに影響が出るリスクもあります。
移管の失敗を避けるには、平時からドキュメントを整備し、最新の状態に保っておくことが欠かせません。
とくに、現行ベンダーに運用を丸投げしている場合、社内にシステムの全体像を理解する人がいないと、移管の交渉すら主導できません。月次報告で運用の実態を共有してもらい、構成情報や障害履歴を社内に蓄積しておけば、いざというときの移管をスムーズに進められます。
ベンダーロックインは、契約条項とドキュメントという二つの面から備えることで、初めて回避できるリスクなのです。
移管に備えて社内に残す情報には、設計書・運用手順と、改修履歴・障害履歴があります。
- 設計書と運用手順:システムの構成と日々の運用の進め方を、書面に残す
- 改修履歴と障害履歴:いつ何を変えたか、どの障害がいつ起きたかの記録
想定外費用とSLAペナルティ不適用のリスク
運用保守の予算管理を狂わせるのが、想定外費用とSLAペナルティの不適用です。
契約時の月額だけを見て安心していると、後から次々と発生する追加費用や、いざというときに機能しないペナルティ条項に悩まされることになります。
これらは「契約書に書いていなかった」「条件に当てはまらなかった」という形で、静かに発注側の負担を増やしていきます。
OSS保守・データ復旧など想定外費用の発生
想定外費用の代表が、OSS(オープンソースソフトウェア)の脆弱性対応や、データ復旧、クラウド側障害への臨時対応です(出典:ripla)。
データ消失からの復旧や、クラウド事業者の障害に伴う復旧作業も、契約で扱いを決めていないと高額な臨時請求につながります。
これらを「想定外」で終わらせないためには、契約時にこうした事象の扱いを明示させることが要ります。
事前に取り決めておけば、予算を超える請求に慌てずに済みます。なお、軽微改修は保守費の10〜15%が目安とされます(出典:ripla)。
また、この枠を超える緊急対応がどう精算されるかを把握しておくことも、予算管理上のリスク回避になります。想定外費用は「起こり得るもの」として最初から織り込むのが、賢い発注の姿勢です。
想定外の請求を減らすには、契約前に、緊急対応と復旧作業の枠をどう扱うかを明確にしておきます。
- OSSの緊急対応:脆弱性対応のバージョンアップを、月額の保守範囲に含めるかどうか
- 復旧作業の精算:データ復旧やクラウド障害への対応を、どの枠で精算するか
利用しているOSSの脆弱性対応が月額の保守範囲に含まれない場合は、緊急のバージョンアップのたびに都度の追加費用がかかります。また、年間の予備工数枠を設けておくという取り決め方もあります。
SLAペナルティが実質適用されない現実
SLAに保証型のペナルティ条項を入れていても、実際には適用されないという落とし穴があります。
減額の相場は月額の数%〜十数%ですが、問題は、原因が有耶無耶になってペナルティが適用されなくなる現実です(出典:ripla)。障害が起きても、原因が「クラウド側」「ネットワーク側」「利用者の操作」など、ベンダーのコントロール外と主張されると、SLA違反として認定されず、減額も行われません。
これでは、ペナルティ条項があっても意味がありません。
この失敗を避けるには、ペナルティの金額より、原因をどう判定するかを契約で明確にすることが欠かせません。原因究明のプロセスと、免責される事象の範囲を定めておかないと、保証型のSLAは形だけのものになります。riplaはフルスクラッチ受託と国内運用保守の立場から、責任分界点を最初に正直に整理しています。
ペナルティの適用条件まで誠実に取り決めることで、いざというときに機能するSLAになります。SLAは、結ぶことより未達時に実効性を持つことが目的です。運用保守の失敗の多くは、こうした契約の詰めの甘さが生んでいるのです。
SLAの文言では、原因の判定を誰が担うかと、免責の範囲をどこまで認めるかを明確にします。
- 原因の切り分け:原因究明を誰が行い、どのような手順で判定するか
- 免責される事象:ベンダーの責任外として扱う事象の範囲
保守移管・内製化移行でつまずく失敗
ロックインや想定外費用に懲りて「ベンダーを乗り換えよう」「いっそ内製化しよう」と動き出したとき、そこにもまた失敗が待ち構えています。
移管や内製化は、決断しただけでは実現しません。計画と準備を欠くと、かえって状況を悪化させます。脱ロックインを志した企業が、移行の過程でつまずくパターンを知っておくことが、二次被害を防ぎます。
皮肉なことに、ロックインの被害が大きい企業ほど、移管・内製化の難易度も高くなります。
長くベンダーに依存してきたぶん、ドキュメントは整わず、社内にも知見が残っていません。そのため、いざ移ろうとしても頼りにできる材料が少なく、移行は進みにくくなります。
だからこそ、移行は「困ってから慌てて動く」のではなく、ロックインの兆候が見えた段階で、平時から計画的に備えることが欠かせません。次に挙げる失敗パターンは、その備えの重要性を裏側から教えてくれます。
二重コストと引き継ぎ難航による移管の頓挫
移管でもっとも多い失敗が、移管期間中に旧ベンダーと新ベンダーへ二重に費用を払う「二重コスト」です(出典:ripla)。
新ベンダーが現行システムを把握するまでには時間がかかり、その間も旧ベンダーの保守は止められません。ドキュメントが不足していれば、新ベンダーの解読作業はさらに長引き、二重コストの期間が想定の数倍に膨らむこともあります。
移管を急ぐあまり準備不足のまま走り出すと、コストだけがかさんで移管そのものが頓挫します。結局は旧ベンダーに戻る、という最悪の結末を招きます。
この失敗を避けるには、移管を「思い立ってから」ではなく「平時から」準備することです。移管の成否は、移管を決めた後の動きよりも、平時の備えで決まります。
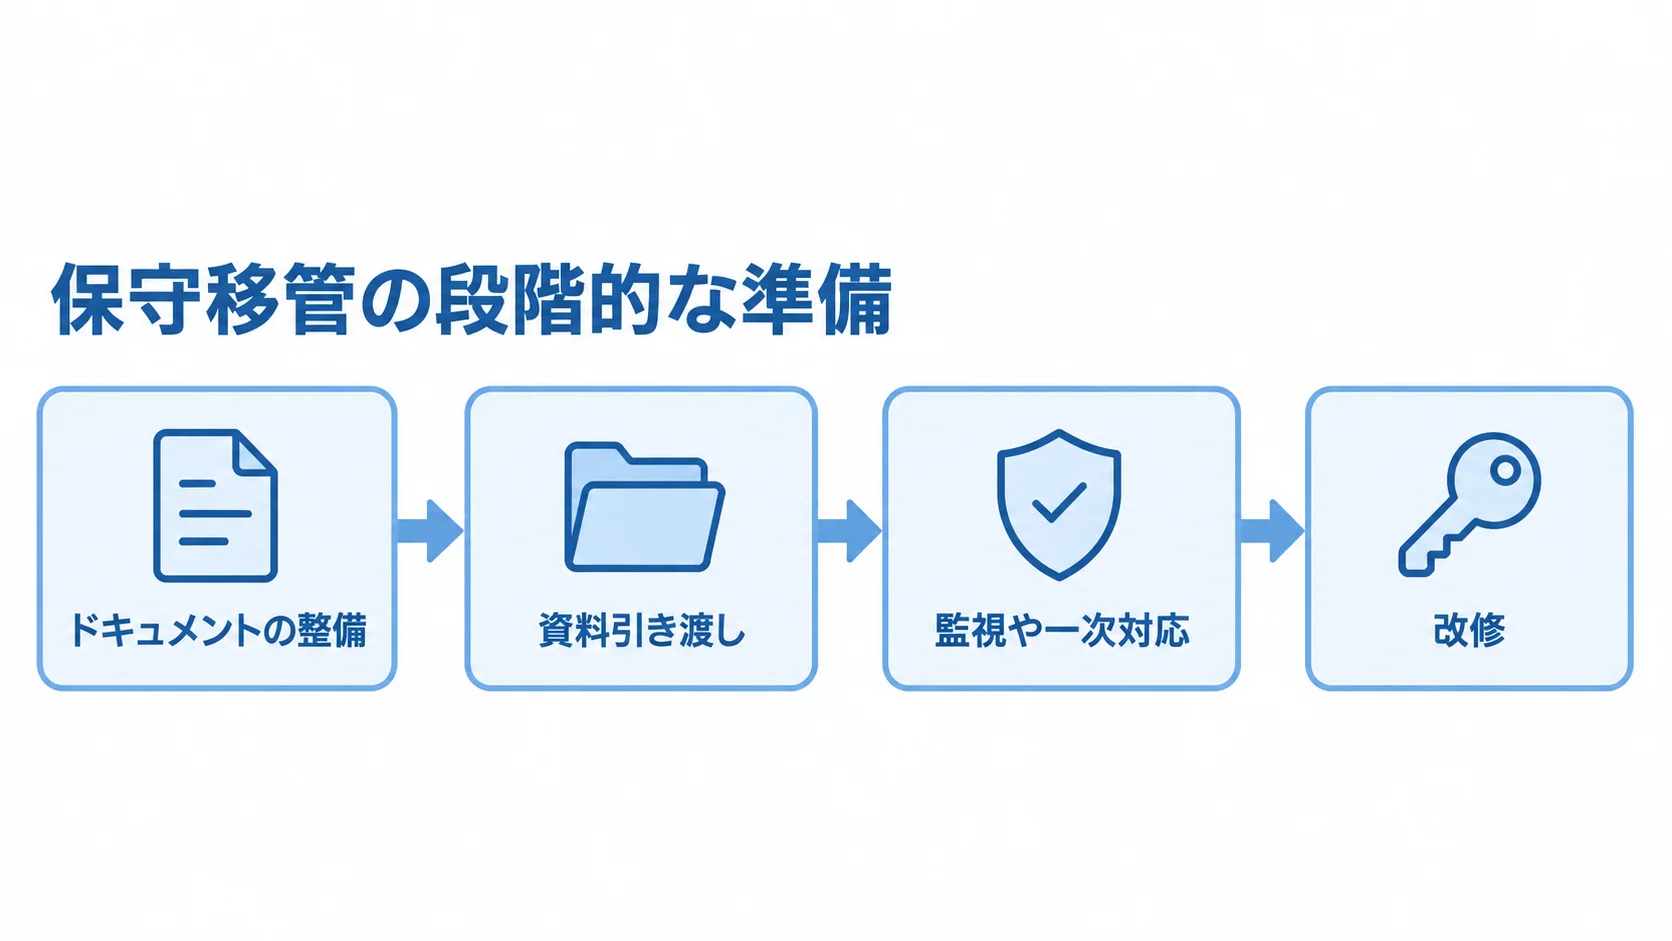
平時の備えとしては、ドキュメントを最新に保ち、社内にシステムの全体像を理解する人を残しておきます。
移管を進めるには、現ベンダーとの契約に資料の引き渡しを盛り込み、切り替えを段階的に行う順番を決めておきます。
- 資料引き渡し:現ベンダーとの契約に、移管時の資料引き渡し義務を盛り込む
- 段階的な切り替え:監視や一次対応から新ベンダーに移し、安定を確認してから改修を移す
内製化を急いで人材と知見が追いつかない失敗
委託からの内製化も、勢いだけで進めると失敗します。よくあるのが、運用保守を担える人材を確保できないまま内製化に踏み切り、結局は回らなくなるパターンです。
運用要員の人月単価は60万〜150万円が相場で(出典:ripla)、採用市場では取り合いになっています。
採用できても、既存ベンダーからノウハウが移転されなければ、社内の担当者はシステムの中身を理解できず、障害対応の質が落ちます。内製化したのに前より不安定になった、という本末転倒は珍しくありません。
内製化を成功させるには、ロードマップを描いて段階的に進めることが欠かせません。まず運用の一部を内製し、難所は委託に残す、ハイブリッドから始めるのが現実的です。
riplaはフルスクラッチ受託と国内運用保守を組み合わせ、作った後も継続して伴走する立場から、内製化を目指す企業に対しても、知見の移転を前提とした無理のない移行を支援しています。
脱ロックインは、計画なき決断ではなく、準備と段階を踏んだ移行によってのみ実現します。
内製化を始める前に、採用の見通しと、既存ベンダーからのノウハウ移転の取り決めを固めておきます。
- 採用計画:採用すべきスキルと人数、単価の見積もり
- ノウハウ移転:既存ベンダーからの移転を契約に組み込み、引き継ぎ期間を十分に確保する
感情的な乗り換えで状況を悪化させる失敗
移管・内製化のもう一つの失敗が、現ベンダーへの不満が募った勢いで、十分な比較や準備をしないまま乗り換えてしまうことです。
「対応が遅い」「費用が高い」という不満は正当でも、感情的に契約を切ると、移管先の選定が雑になります。その結果、同じ問題を抱えた別のベンダーを引き当てることがあります。
さらに、現ベンダーとの関係が険悪になると、引き継ぎへの協力も得にくくなり、移管そのものが難航します。怒りに任せた乗り換えは、二次被害を生みやすいのです。
これを避けるには、乗り換えの前に「何が本当の問題か」を冷静に分析することが欠かせません。不満の原因が、ベンダーの能力なのか、契約設計の曖昧さなのか、自社の要求の伝え方なのかを切り分けます。
原因が契約や要求側にあるなら、乗り換えても解決しないため、まず契約を見直すほうが有効です。
乗り換えが本当に必要だと判断したら、複数社を比べ、引き継ぎ計画まで詰めてから動きます。脱ロックインは、感情ではなく分析と比較に基づいて進めることが、失敗を防ぐ鉄則です。
乗り換え先は、候補ごとに同じ観点をそろえて見比べます。
- 体制と実績:移管先の体制と、運用保守の実績
- SLA順守力:契約したSLAをどこまで守ってきたか
ここまで見てきた移管・内製化の失敗は、いずれも「準備不足」と「感情的な決断」という共通の根を持っています。脱ロックインは正しい判断であっても、進め方を誤れば、より深いロックインや運用の混乱を招きます。
平時からドキュメントと知見を社内に残し、複数の選択肢を確保しておくことが、いざ動くときに失敗しないための土台になります。
リスクを避けるための行動が新たなリスクを生まないよう、移行こそ慎重に設計すべきなのです。
まとめ
IT運用保守の失敗・リスクは、大きく四つに整理できます。
第一に、クラウド・SaaS・AIが絡む障害での責任分界の有耶無耶です。発生源ごとの責任と費用区分を契約で定めないと、損害だけが発注側に残ります。
第二は、ベンダーロックインと法的トラブルです。ソースコードの著作権を発注側に帰属させ、ドキュメントを平時から整えておくことが、移管の泥沼を防ぎます。第三は、想定外費用とSLAペナルティの不適用です。
OSS保守やデータ復旧の扱いを事前に決め、ペナルティは金額より原因判定プロセスの透明性を契約で担保することが鍵になります。第四は、脱ロックインを目指した保守移管・内製化移行そのものの失敗です。
二重コストや人材・知見の不足でつまずかないよう、平時の準備と段階的な移行が欠かせません。これらの失敗に共通するのは、いずれも契約時の詰めの甘さから生まれ、起きてしまうと取り返しがつかない点です。
だからこそ、責任分界・著作権・想定外費用・SLAの実効性という四つのリスクを、契約前に正直に書き出しておくことが、何よりの予防策になります。
riplaはフルスクラッチ受託と国内運用保守を組み合わせ、開発後も継続して伴走する立場から、こうしたリスクを最初に潰す誠実な契約づくりを重視しています。
費用相場や契約形態の詳細は、あらためて完全ガイドをご確認ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。