
Keycloakのシステム開発費用は、連携数や移行・セキュリティ要件、可用性によって変わり、初期費用で100万円から5,000万円以上までの幅があります。
規模別の相場や費用の内訳は、この記事の後半で説明します。全体像はKeycloakのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・Keycloakのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Keycloakのシステム開発費用の相場
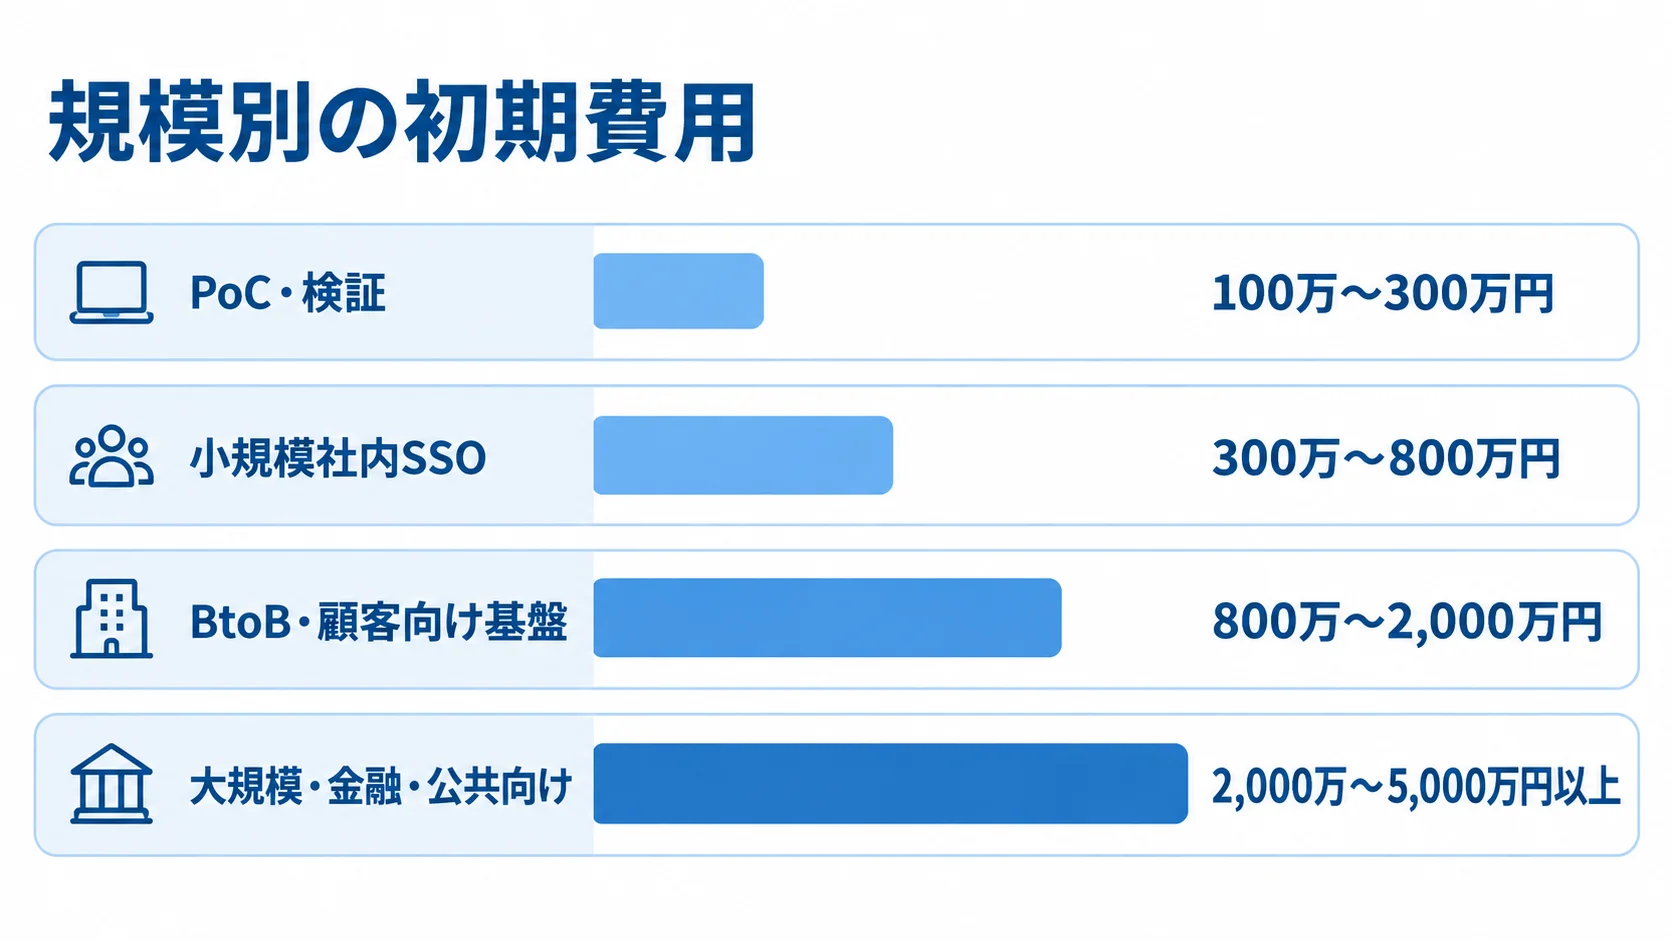
ここに示す金額は、国内の受託開発の相場と、一般的な認証基盤の構成を組み合わせた概算です。Keycloak本体の価格表ではありません。
- 最小限の検証:100万〜300万円
- 本番の小規模社内SSO:300万〜800万円
- 顧客向け・多テナント基盤:800万〜2,000万円
- 大規模・金融・公共向け:2,000万〜5,000万円以上
Keycloak本体の無料とシステム全体の費用の違い
コミュニティ版のKeycloakはOSSで、商用IDaaSのようなユーザー数・アプリ数ごとの一律料金はかかりません。一方で、業務で使うと費用が発生するのは、インフラ、アプリ連携、移行・権限設計の領域です。
- インフラ:サーバー、DB、ロードバランサー、WAF、監視、バックアップ、メール、秘密情報の管理
- アプリ連携:OIDC・SAML対応と管理者権限の設計
- 移行・権限:LDAP・Active Directoryの属性マッピングとユーザー移行
見積もりは、認証基盤を業務で使える状態にするまでの費用として捉えます。
規模別の初期費用・開発期間・月額費用の目安
PoCから大規模な認証基盤まで、構築規模に応じた初期費用の目安は4つの段階に分かれます。
- PoC・検証:1〜2アプリをOIDCで接続し、ログイン・基本ロール・ログアウトを確認する範囲。100万〜300万円
- 小規模社内SSO:3〜10アプリ、LDAP・AD連携、MFA、監査ログ、バックアップ。300万〜800万円
- BtoB・顧客向け基盤:多テナント、ユーザー移行、SAML・OIDCの混在、API連携、冗長化。800万〜2,000万円
- 大規模・金融・公共向け:複数AZ、災害対策、厳格な監査、FAPI、24時間運用。2,000万〜5,000万円以上
開発期間は、PoCで1〜2か月程度、小規模社内SSOで2〜4か月程度を見込みます。
顧客向け・BtoB基盤は4〜8か月程度が目安です。
大規模案件では、複数AZや災害対策、厳格な監査などの要件が増えるため、6〜12か月以上になる場合があります。
初期費用とは別に、運用費は月額で小規模5万〜20万円、BtoB20万〜80万円、大規模50万〜200万円以上が目安です。ただし、クラウド実費と保守範囲によって月額は変わります。(出典:国内受託開発の人月単価とKeycloakの一般的な構成要素をもとにした2025〜2026年の概算。公式価格表ではありません。)
Keycloakのシステムで費用が発生する範囲
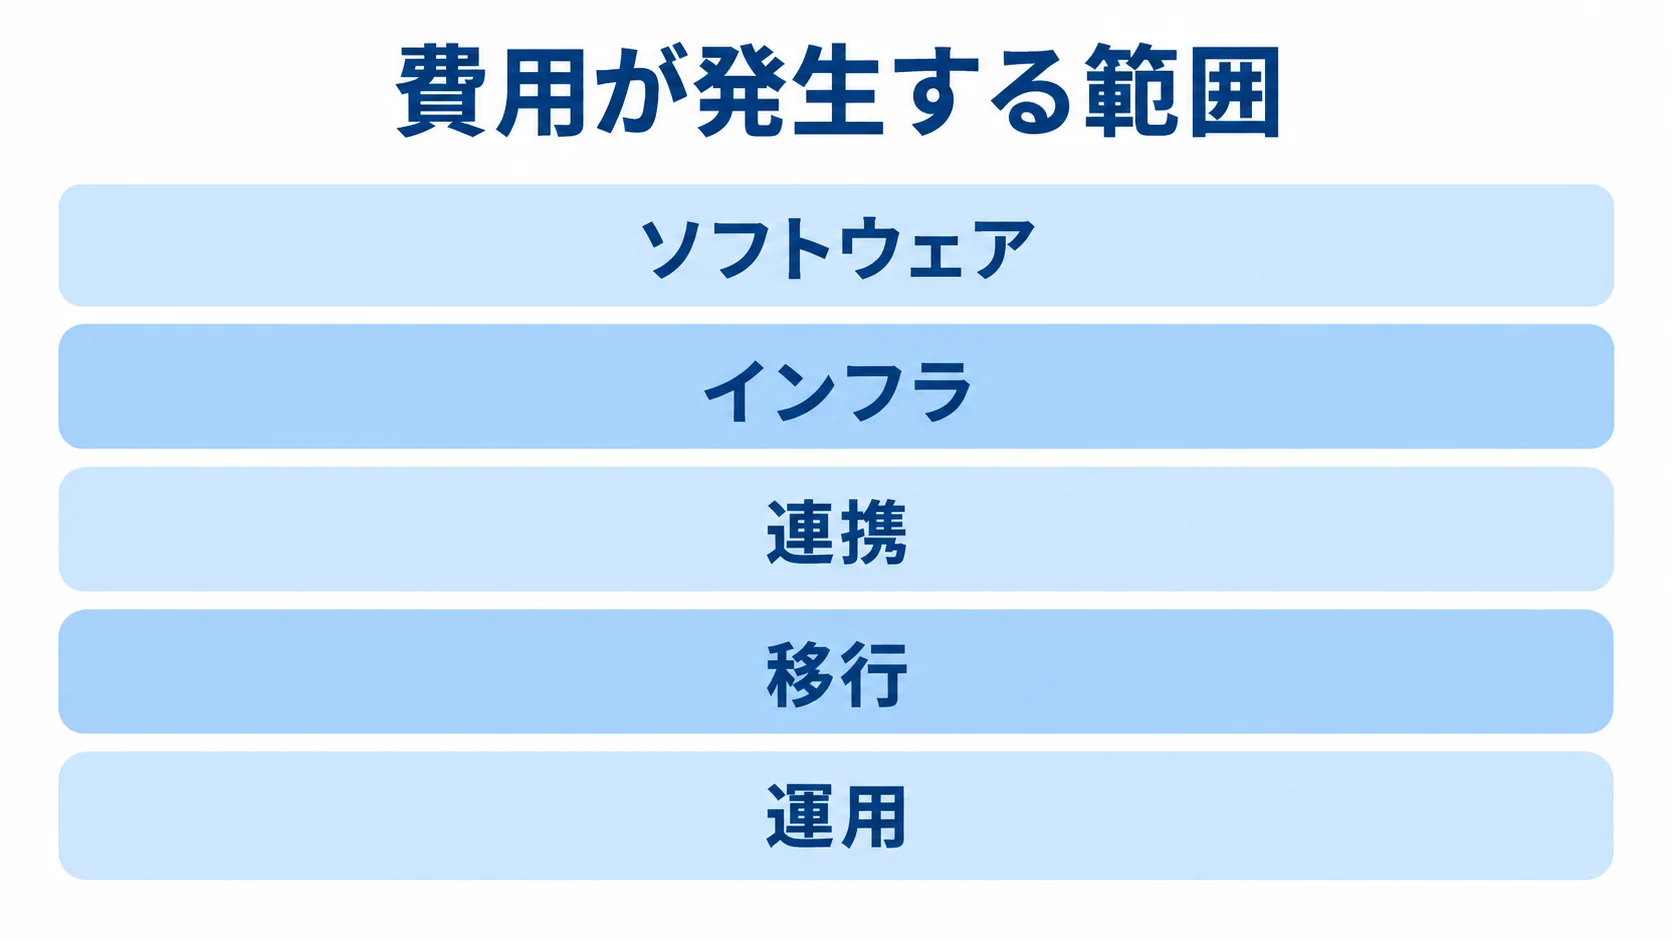
業務システムとして使える状態にするには、Keycloakを起動するほかに、連携や移行などの作業が必要です。
見積もりは、ソフトウェア、インフラ、連携、移行、運用の層に分けて見ると、含まれる作業を確認しやすくなります。
サーバー・データベース・ネットワークの費用
本番インフラの見積もりでは、実行環境と通信・保護、運用に必要な要素を分けて考えます。
- 実行・通信:コンテナまたは仮想マシン、ロードバランサー、WAF、通信
- データ・運用:外部RDB、バックアップ、ログ保管、監視
本番では、認証情報やレルム設定を保存するDBの可用性が重要です。
公式の対応構成には、PostgreSQL 14〜18やAmazon Aurora PostgreSQL 15〜17があります。
AWSなどを使う場合は、クラウドの利用料も見積もりに含めます。
採用するKeycloakの版は、環境とサポート状況で決めます。
RDSでは稼働時間とストレージ、I/Oが課金の対象です。さらに、バックアップや転送量も課金されます。
Multi-AZでは、待機系への同期複製により、構成費用や書き込みI/Oが増える可能性があります(出典:AWS「Amazon RDS for PostgreSQL pricing」)。
アプリ連携・ユーザー移行・権限設計の費用
アプリ連携では、連携するアプリごとに改修や設定が必要になるため、その作業量が費用に影響します。
- ログイン連携:OIDC・SAML、署名検証、セッション、ログアウト、権限エラー
- アプリ別調整:リダイレクトURIとAPI認証方式
- 移行データ:ID、メール、パスワードハッシュ、退職者・休眠アカウント、外部IdP属性
対象が10本なら、10本分の改修と結合テストが発生します。
パスワードを安全に移せない場合は、開発会社が初回ログイン時の再設定や段階移行を設計します。
ロール、グループ、テナント単位の権限整理は、認証とは分けて見積もります。
商用サポートと自社運用の違い
コミュニティ版を自社で運用すれば、サブスクリプション費用を抑えられます。
その一方で、脆弱性確認やCVE対応、パッチ適用を自社で担います。さらに、回帰テスト、バックアップ検証、障害復旧も自社の作業になります。
Red Hat build of Keycloakを使う場合は、運用負担と契約形態が変わります。
- コミュニティ版:脆弱性、CVE、パッチ、復旧などを自社で担当
- Red Hat版:製品サブスクリプションに含まれる形で提供
- 導入方法:単体購入ではなく、マネージドOpenShift上でも顧客がインストール
- 保守費用:初期開発費の年15〜25%が目安。クラウド実費とは分ける
Red Hat build of Keycloakは、Red Hat Runtimesの契約とRed Hat Application Foundationsの契約の両方に含まれます。
Red Hat build of Keycloakは、OpenShift Container Platformのサブスクリプションにも入ります。
Red HatがKeycloakの運用を代行するわけではありません(出典:Red Hat「Subscriptions or Entitlements Requirements for Red Hat build of Keycloak」)。
Keycloakのシステム開発の進め方
全社のログインを一度に切り替えるより、代表アプリで検証してから対象を広げるほうが安全です。また、設計の前に範囲と難所を明確にしておくと、後工程の手戻りが減り、費用も抑えやすくなります。
要件定義での対象アプリと認証要件の洗い出し
見積もりの前提として、まず対象規模と連携範囲を整理します。そのうえで、利用形態と運用要件も洗い出します。
- 利用規模:アプリ数、利用者数、同時ログイン数、ピーク時の認証回数
- 連携範囲:ログイン方式、LDAP・AD・外部IdP、個人情報の所在
- 利用形態:顧客向け・社内向け、複数企業、スマートフォンアプリ、API
- 運用要件:復旧・停止時間、ログ保存期間、MFA・パスキー、サポート時間、障害時の責任者
顧客向けか社内向けか、複数企業を収容するかによって、設計は大きく変わります。
スマートフォンアプリやAPIを含む場合も、必要な設計が加わります。
公式ガイドは、本番準備としてTLSやDBの設定を求めています。クラスタリングやバックアップも含まれます(出典:Keycloak公式「Configuring Keycloak for production」)。
PoCでのOIDC・SAML・移行の難所の検証
PoCでは代表アプリを使い、認証、移行、カスタマイズの難所を先に確かめます。
- 認証動作:WebアプリとAPI各1〜2本でOIDC、SAML、MFA、ログアウト、トークン更新、権限エラーを確認
- 属性・移行:既存ユーザー移行時は代表データを匿名化し、パスワードや属性マッピングを検証
- 追加開発:独自テーマやカスタムSPIの必要性を判断
標準機能で対応できる範囲が広いほど、将来のバージョンアップ費用を抑えられます。
PoCは100万〜300万円程度で実施し、その結果を本番の見積もりに反映します。こうすると、大規模構築を急いで発注するリスクを減らせます。
本番設計・移行・段階リリースの実施
本番化では、認証基盤を設計したうえで、低リスクのアプリから段階的に切り替えます。
- 本番設計:認証、権限、運用設定、可用性の定義
- 段階リリース:重要度の低いアプリからの順次切り替え
まず、レルムやテナント、クライアントを定めたうえで、ロールやグループを定義します。トークンクレームやセッションも設計し、メールや秘密情報、監査ログについても決めます。
Keycloakは複数台をプロキシやロードバランサーの背後に置きます。次に、外部RDBやバックアップ、監視を整え、必要に応じて複数AZや外部キャッシュも設計します。ログインできなくなった場合に備えて、切り戻し手順も用意します。
重要度の低いアプリから切り替えたら、期限切れトークンや署名検証、リダイレクトURIを点検します。あわせて、CSRFやCORS、権限昇格を確かめ、ブルートフォースや管理者アカウント、個人情報を含むログも点検します。特に大規模案件では、全社一斉の切り替えを避けて、障害による追加費用を抑えます。
Keycloakの費用・コストの内訳
発注側は、見積書を「認証基盤一式」ではなく、作業ごとの内訳で出してもらいます。
内訳があると、要件ごとの金額が分かり、不要な機能を後回しにできます。さらに、複数社の提案も同じ条件で比較しやすくなります。
要件定義・設計・開発・テストの人件費
Keycloak認証基盤の人件費は、PMやSEなど担当者の役割ごとの月額単価が目安になります。
- PM:月90万〜150万円
- SE:月65万〜110万円
- プログラマー:月50万〜90万円
- テスター:月45万〜80万円程度
単価は、専門性や契約形態によって変わります。地域や求めるSLAによっても変動します。
小規模社内SSOでも、要件定義や基本設計、構築が要ります。さらに、3〜10アプリ連携やLDAP・AD設定、テストが必要になり、移行や運用手順書も要ります。
関係者との権限整理や業務シナリオの確認にも工数がかかるため、費用は作業全体で捉えます。
クラウド・監視・バックアップ・保守のランニングコスト
月額費用はインフラ実費と保守作業に分かれ、利用規模や運用条件で変わります。
- インフラ実費:コンピュート、DB、ロードバランサー、WAF、ログ、バックアップ、メール、監視
- 費用を左右する条件:利用者数、同時ログイン数、トークン発行頻度、ログ保存期間、バックアップ世代数、可用性、データ転送量
- 保守作業:問い合わせ、更新、脆弱性評価、パッチ、証明書、障害調査、復元テスト、監視確認
運用担当者や保守会社への費用もかかります。そのため、発注側は、保守の内容と作業の担当範囲を明記してもらいます。
Keycloak 26.xでは、正式機能とプレビュー機能で扱いが異なります。特にプレビューAPIは、将来変更される可能性があります。
新機能を採用する場合は、開発費だけでなくアップグレード検証費用も計上します。
バージョンアップとカスタマイズの将来費用
カスタマイズの範囲によって、保守や更新で必要になる確認作業が変わります。
- 標準連携:OIDC、SAML、LDAPを中心にすると保守しやすい
- 独自機能:SPI、テーマ、複雑な認証フローを増やすほど互換性確認が必要
- 新機能:パスキー、FAPI 2.0、DPoPなどは正式サポート状況を確認
初期費用に加えて、引き継ぎやテスト環境の維持、障害調査も将来費用に含めます。
2026年時点のKeycloak 26.4では、パスキー、FAPI 2.0、DPoPが強化されています。ただし、機能の強化だけで、法令対応や金融システムの安全性が満たされるわけではありません。
正式サポートかプレビューかは、公式リリースノートで確認します。そのうえで、採用理由や代替策、切り戻し方法を記録します(出典:Keycloak公式「Release Notes」)。
Keycloakのシステム開発費用が変動する要因
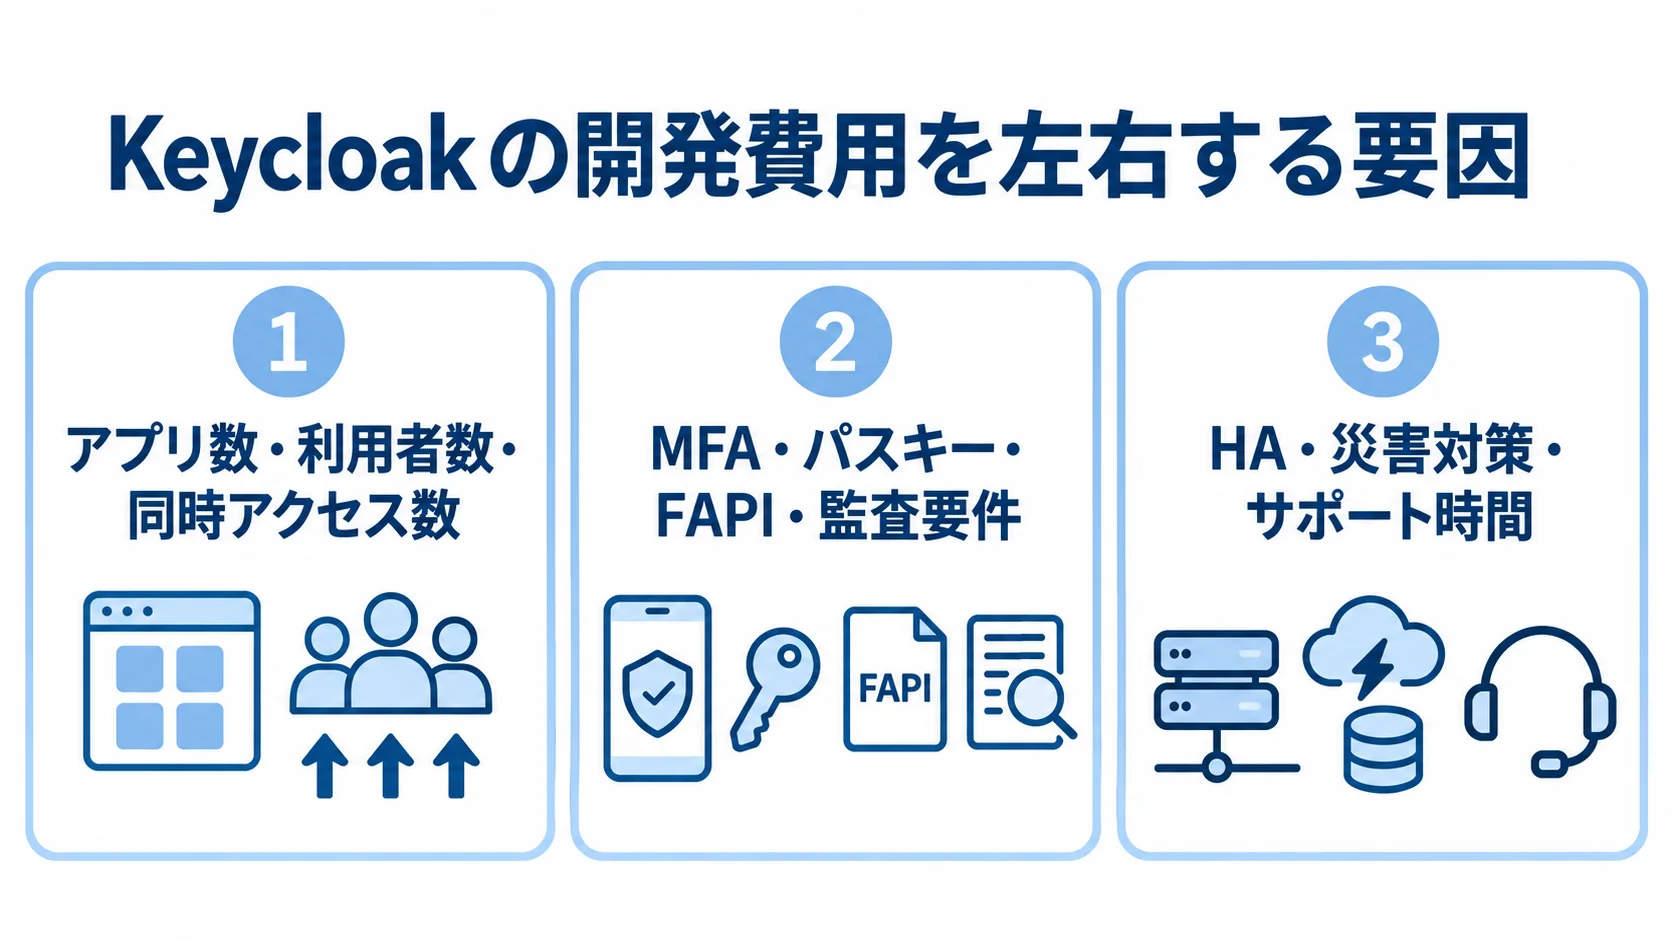
アプリ1本の検証と数百万人向けのサービスでは、必要な設計が異なります。金額を左右するのは、連携数とセキュリティです。加えて、可用性と運用体制も費用に響きます。
アプリ数・利用者数・同時アクセス数
アプリ連携の作業量と利用規模に応じた性能設計が、費用を左右します。日本の製薬企業によるAzureの事例も参考になります。
- アプリ数:クライアント登録、リダイレクトURI、トークンクレーム、権限エラー、ログアウト仕様
- アクセス規模:DB容量、ピーク時の同時アクセス、トークン発行数、セッション数でサイジング
海外で公開された事例では、日本の大手製薬企業が、200,000人超の医療関係者と2M人超のアプリケーション利用者向けエコシステムの認証を統合しています(出典:CNCF「Unifying 200,000+ Healthcare Users Across Japan with Keycloak on Azure」)。
大規模では、分散配置と監視が費用の中心になります。移行や段階リリースも含め、ユーザー登録費だけでなく移行費も見積もります。
MFA・パスキー・FAPI・監査要件
追加する認証・監査要件に応じて、認証フローとテスト範囲が広がります。
- 認証要件:MFA、WebAuthn、パスキー、外部IdP、条件付き認証
- 金融API:FAPI 2.0やDPoPに応じた鍵管理、署名検証、クライアント実装、運用監視
- 監査要件:監査ログ、管理者の最小権限を設計
個人情報保護法のガイドラインは、アクセス制御と利用者の識別・認証を示しています。さらに、不正アクセスや漏えいを防ぐ点も挙げています。
これらは、Keycloakだけで自動的に満たされるものではありません。権限表やログの確認者、アカウント停止の手順も必要です。また、委託先管理とインシデント対応まで設計するほど、初期設計と保守の費用は増えます。
HA・災害対策・サポート時間
ログインが止まると業務や顧客サービスが止まる場合は、HA・災害対策を検討します。
- 可用性・災害対策:Keycloak複数台、DB冗長化、複数AZ、バックアップ、監視、障害時切り替え
- サポート時間:24時間365日監視や休日の緊急対応は、平日日中のみより月額が高い
HAでは、Keycloakの台数だけでなく、セッションやキャッシュ、DB接続も確かめます。加えて、証明書やネットワークも対象になります。
デプロイ手順や障害訓練も設計しておきます。可用性を先に決めておかないと、高額な追加要件になりがちです。
Keycloakのシステム開発費用を抑えるポイント
将来の利用範囲と停止時の影響を見ながら、最初は必要な機能に絞って投資します。
機能や安全対策を一律に削るより、不要な複雑さを持ち込まないほうが、コストを抑えることにつながります。
標準OIDC・SAMLの優先とカスタム開発の絞り込み
独自開発を抑えるには、標準機能を軸に必要なカスタマイズを見極めます。
- 標準ライブラリ:OIDC・SAMLを使い、独自認証アダプターを増やさない
- 共通ルール:レルム、クライアント、ロール、グループ、トークンクレームを定める
- 必要な範囲から:画面独自化、パスキー、複雑な認証フローは効果を見て導入
標準機能で実現できない要件に限って、カスタムSPIやテーマを使うと、初期開発と将来の更新費を抑えやすくなります。
PoCと段階導入による手戻りの抑制
検証と切り替えを段階化し、影響を確かめながら本番範囲を広げます。
- PoC:代表的なWebアプリ、API、既存ユーザーの一部で認証、権限、移行、運用の難所を確認し、本番範囲を決める
- 段階リリース:重要度の低いアプリから切り替え、監視とロールバックを確認して中核システムへ進む
早期の検証は、問題を先に見つけ、本番で大きな追加費用が発生するのを避けるための投資です。
段階導入は期間が長く見える場合もありますが、障害の影響や原因調査にかかる負担を抑え、総コストと事業リスクのバランスを保ちます。
見積もりの前提条件をそろえた比較
相見積もりでは同じ前提を提示し、作業範囲と除外事項を比較します。
- 要件条件:アプリ数、利用者数、認証方式、移行、MFA、HA、バックアップ
- 見積項目:要件定義、PoC、構築、改修、インフラ、移行、テスト、文書、保守、クラウド実費
監視やサポート時間、納品物も指定しておきます。CVE対応や休日障害、証明書更新が別料金かを確認します。移行に失敗した場合の対応についても、別料金かどうかを確かめます。
バージョンアップやIaC、ソースコードの引き渡しも確認し、どこまでを誰が受け持つかと、将来の運用負担を比べます。
Keycloakの見積もりを取る際のポイント
開発会社は、構築経験だけでなく、アプリ連携や移行の実績で選びます。さらに、クラウドやコンテナ、DBの経験と、監視やセキュリティ運用の実績も見ておきます。
たとえば、NCDCは既存のKeycloakを使うSAML SSOについて、AWSサーバーレスへの移行PoCを紹介しています。デージーネットは、既存DBと連携するオンプレミスのSSO基盤の事例を公開しています。
事例にあるように、自社の課題に近い経験を確認すると、見積もりの精度を高めやすくなります。
開発会社に確認したい質問
見積もりでは、技術経験、安全な運用、納品物と引き継ぎ体制を確認します。
- 技術経験:Keycloak版、正式・プレビュー機能、OIDC・SAML・LDAP・AD、HA、ユーザー移行
- 運用・安全性:CVE対応時間、監査ログ、FAPI、鍵管理、アクセス制御、診断、障害訓練
- 納品物:設定一覧、レルム・クライアント定義、IaC、CI/CD、テスト結果、手順書、コード所有権
担当者が替わっても運用を続けられるか、保守の終了後に自社で管理できるかが、長期コストを左右します。加えて、障害対応と復元の手順も確かめておきます。
安すぎる見積もりと高すぎる見積もりの見分け方
見積額の差は、各提案に含まれる作業や機能を比べて判断します。
- 安い提案:起動とサンプル接続のみで、移行、障害対応、監視、バックアップ、例外処理が別の場合がある
- 高い提案:不要なカスタム開発や過剰な冗長化が含まれる場合がある
工数や成果物を確認し、前提条件と除外事項も確かめます。作業別の提案であれば、優先順位に応じて範囲を調整できます。そのうえで、少なくとも2〜3社に同じRFPを使い、初期費用と3年間の運用費を比較します。
Keycloakのシステム開発費用に関するよくある質問(FAQ)
無料かどうかよりも、必要な運用体制と開発範囲を確かめることが大切です。
Keycloakは無料で使えますか?
コミュニティ版は、商用IDaaSのユーザー数課金に比べて、ライセンス費を抑えやすいです。ただし、システム全体では、インフラや保守などの費用がかかります。インフラにはクラウドやDB、監視などが含まれ、アプリ改修や脆弱性対応も費用に入ります。
小規模なKeycloakのシステム開発はいくらですか?
1〜2アプリのPoCは100万〜300万円、3〜10アプリの社内SSOは300万〜800万円が概算の目安です。
LDAP・AD、MFA、ユーザー移行を加えると、範囲と運用要件に応じて上振れします。さらに、HAや24時間保守も上振れの要因になります。
KeycloakとIDaaSはどちらが安いですか?
総額は、利用者数やアプリ数、カスタマイズなどで変わるため、条件ごとに比べます。
- Keycloak:ライセンス費を抑えやすい一方、構築・運用を自社で担う
- IDaaS:利用料がかかる一方、インフラ運用や標準機能の保守を減らせる場合がある
初期費用に加えて、3年間のライセンスとクラウドの費用を合算します。さらに、保守や移行、追加開発の費用も含めます。
Keycloakの保守費用はどれくらい見込めばよいですか?
保守費用は、初期開発費の年15〜25%を一つの目安にし、クラウド実費を別に見込みます。
平日日中の問い合わせだけか、24時間365日の対応まで含むかで、保守費用は変わります。CVE緊急対応や監視、更新まで含むかでも、差が出ます。契約書では、対応時間と対象範囲、除外事項を確認してください。
まとめ:総保有コストで見るKeycloakの見積もり
開発費の目安は、PoCで100万〜300万円、小規模社内SSOで300万〜800万円です。BtoB・顧客向け基盤では800万〜2,000万円、大規模・金融・公共向けでは2,000万〜5,000万円以上になります。
金額はKeycloak本体の価格で決まるわけではありません。アプリ連携や移行、インフラの費用に加え、セキュリティと可用性の要件、テストや運用保守の範囲によっても変わります。
最初に整理する5つの見積もり条件
発注前に、条件を整理しておきます。
- 対象規模:アプリ数、利用者数、ピーク時の認証数
- 接続方式:OIDC・SAML・LDAPなど
- 移行:ユーザー移行の有無
- 可用性:必要な可用性と災害対策
- 運用:運用時間と保守範囲
この5項目が明確になるほど、開発会社は前提をそろえて見積もりやすくなります。
初期費用と運用費を合わせた比較
総額の見積もりでは、PoCで範囲を定め、費用項目と期間をそろえます。
- 範囲を決める:代表アプリで難所を確認し、標準機能を優先する
- 費用を分ける:作業ごとの費用とクラウド実費、保守をRFPに記載する
- 総額を比べる:数年間の運用費と受け持ち範囲を、初期費用と合わせて見る
▼全体ガイドの記事
・Keycloakのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。