
Keycloakのシステム開発は、認証と認可の一元化、既存アプリとの連携、導入方式の選定を決めることで、安全な権限管理と段階的な稼働につながります。
発注側が押さえたい機能、導入方式、進め方、費用、開発会社の選び方を順に説明します。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・Keycloakのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Keycloakのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Keycloakのシステム開発の見積相場や費用/コスト/値段について
・Keycloakのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Keycloakの概要
Keycloakは、利用者の本人確認と、ログイン後の権限を扱うIAM(Identity and Access Management)です。
各アプリでパスワードを直接管理せず、認証はKeycloakに委ねます。続いて、発行されたトークンを使って利用者と権限を確認します。
認証と認可の一元化
認証は「誰であるか」の確認、認可は「何をしてよいか」の判断です。Keycloakでは、ユーザー、グループ、ロール、スコープを組み合わせて、権限のルールを設計します。
- 管理者:設定画面を開ける人を絞り込めます。
- 取引先ユーザー:参照できるデータを、自社データだけに絞る権限です。
認証を一か所にまとめると、アプリごとにログイン画面やパスワードリセットを作る手間が減ります。その結果、認証機能の重複実装も抑えられます。
SSOとトークン連携
アプリを連携させる際は、認証の流れと、トークンの用途を押さえておく必要があります。
- 認証の流れ:アプリは利用者をKeycloakへリダイレクトし、ログイン後に認証結果を受け取ります。
- ブラウザー:IDトークンとアクセストークンの利用先です。
- API:有効期限や権限情報を含むアクセストークンを使います。
- SSO:一度のログインで複数サービスを利用できる仕組みです。
リダイレクトURI、トークンの有効期限、ログアウト、署名検証は、標準仕様に沿って設計します。
対応できるシステムの範囲
Keycloakに連携できる対象は、社内の業務システムから顧客向けサービス、社内外のSaaSまで広がっています。利用できる機能は、既存ユーザー管理、認証強化、連携・運用に分かれます。
- 対象システム:社内ポータルや業務システム、顧客向けWebサービス、スマートフォンアプリ、API、社内外のSaaSです。
- 既存ユーザー管理:LDAPやActive Directoryとの接続に対応します。
- 認証強化:MFA、WebAuthn、パスキー。
- 連携・運用:外部IdPとのIdentity Brokering、イベントログ、管理者コンソール。
業務の権限設計や個人情報保護は、Keycloakだけで完了するものではありません。さらに、業務ルール、アプリ実装、ログ監視、障害時の手順も、あわせて設計します。
Keycloakのシステム全体像と主要機能
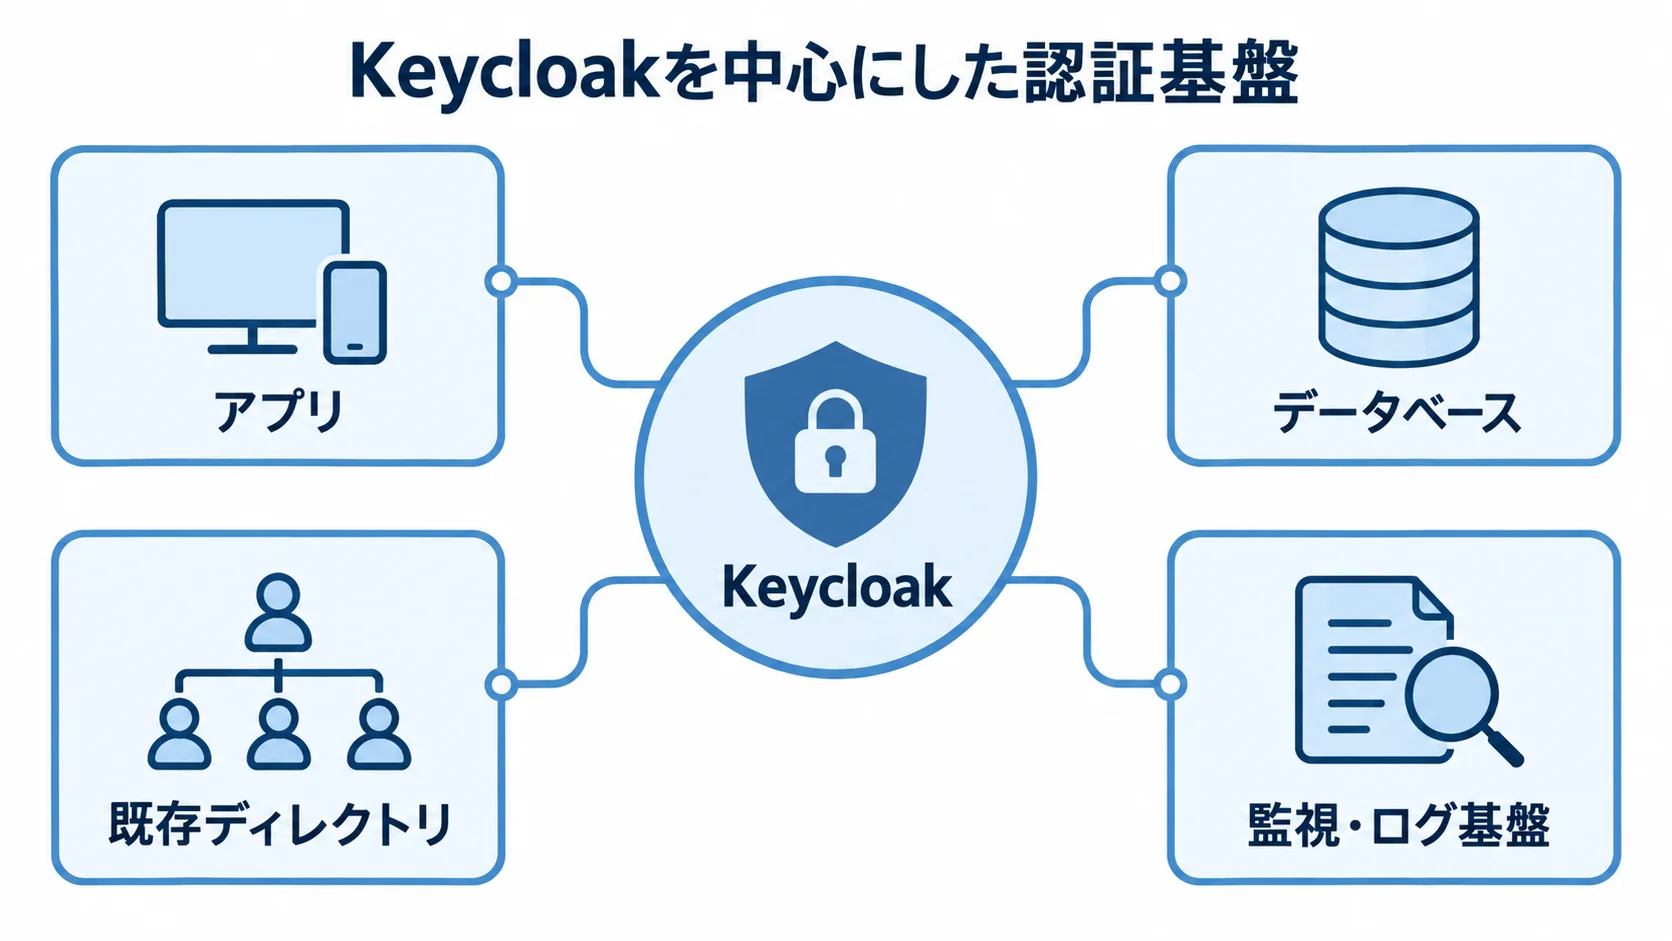
構成要素は、アプリ、Keycloak、ユーザー情報を持つデータベース、既存ディレクトリ、外部IdP、監視・ログ基盤です。小規模な検証なら1台で始められます。一方で、本番ではロードバランサーやWAFの背後に複数台を置き、外部RDB、バックアップ、監視を組み合わせる設計が一般的です。
OIDCとSAMLの使い分け
OIDC(OpenID Connect)は、OAuth 2.0を基盤とした認証仕様です。Webアプリ、スマートフォンアプリ、APIなど新しいサービスとの連携に向いています。一方のSAMLは、企業向けSaaSや既存の社内サービスで使われてきた仕様で、XML形式のアサーションによってSSOを実現します。
そのため、新規アプリやAPIではOIDCを第一候補にします。ただし、既存サービスがSAMLに対応している場合は、無理に置き換えず、Keycloakで両方を受ける方法が現実的です。
ユーザーフェデレーションと外部IdP連携
社内ディレクトリや顧客データベースがある場合でも、全ユーザーを一度にKeycloakへコピーする必要はありません。LDAPやActive Directoryとのフェデレーションを使えば、認証元のまま運用できます。
まず、属性のマッピングやグループ情報の取り込みを検証します。外部認証サービスをIdentity Brokeringでつなぐ場合も、一意キーと重複防止のルールを先に決める必要があります。たとえば、一意キーにはメールアドレスや従業員番号などを使います。
ロール、MFA、監査ログ
ロールとグループを使えば、役職、所属、契約先、利用サービスに応じた権限をトークンに反映できます。MFA、WebAuthn、パスキーは、アカウントの乗っ取り対策に役立ちます。
ログイン失敗、設定変更、ユーザー作成などを、監査ログとして残せます。そのうえで、検索できる保存期間、アラート条件、個人情報を含むログのマスキング方針を決めておく必要があります。
Keycloakの種類と導入方式の選び方
検証や小規模な社内SSOなら、コミュニティ版を自社で運用する方式が候補になります。一方、停止できない顧客向け基盤や厳格なサポート要件がある場合は、商用版や構築支援、24時間運用も比べる対象になります。
方式の違いは機能だけではありません。障害対応とアップグレードを、どこまで誰が受け持つかも比べておく必要があります。
コミュニティ版を自社運用する方式
コミュニティ版はライセンス費用を抑えやすく、コンテナ、仮想マシン、Kubernetesなど自社に合う環境に配置できます。さらに、テーマやSPIで拡張できる自由度もあります。
脆弱性情報の確認、パッチ適用、バックアップ、監視、復旧訓練、バージョンアップ後の回帰テストは、すべて自社で担う必要があります。
「無料だから安い」とは考えず、担当者の工数や夜間休日の対応費も含めて、TCO(総保有コスト)を算定します。
商用サポート付きの方式
契約前には、次のサポート条件を確認します。
- 対応範囲:バージョン、Javaやデータベースの構成、セキュリティ修正、問い合わせ窓口。
- リリース条件:26.x系では、メジャーとマイナーでサポート期間や機能追加の扱いが異なります。
- 互換性:本番で使う機能の保証範囲。
- 将来の更新:サポート対象に入るか、アップグレード後も残るか。
たとえば、商用Keycloakディストリビューションの方針では、プレビューAPIや非公開APIには互換性保証がないとされています(出典: 商用Keycloakディストリビューションのライフサイクル・サポート方針、2026年)。
KeycloakとIDaaSを役割分担する方式
すべてをKeycloakに集める必要はありません。たとえば、従業員のライフサイクル管理は既存のIDaaSやディレクトリに任せる方法があります。
顧客向けの多テナント認証や細かなアプリ権限はKeycloakで担う、という役割分担も選べます。
基盤が複数になるなら、ユーザーの正本と、アカウント停止が反映されるまでの時間を決めておく必要があります。加えて、属性の優先順位と障害時の代替経路も決めます。これが定まらないと、重複アカウントや退職者の利用継続が起こりやすくなります。
Keycloakのシステム開発の進め方
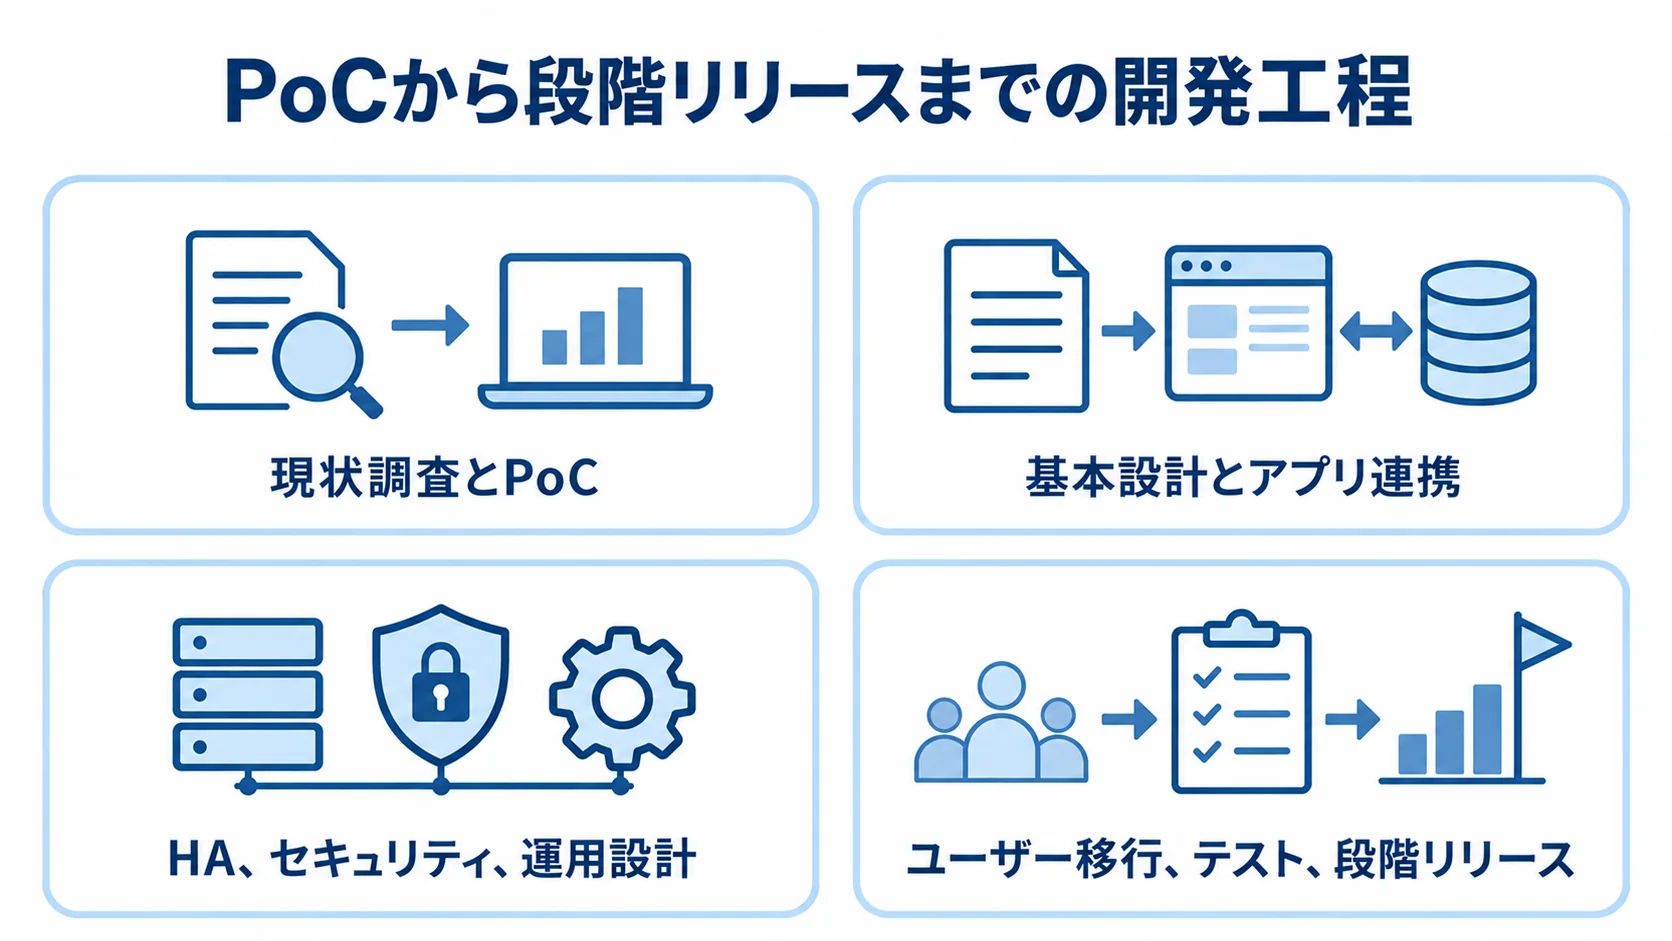
Keycloakの開発は、サーバーの起動やログイン画面の表示だけでは完了しません。まず、対象アプリとユーザーの正本を決め、次に認証方式と権限を決めます。さらに、非機能要件、移行方法、運用担当も決めていきます。
全社を一斉に切り替えるより、代表アプリで難所を検証してから段階的に広げるほうが、手戻りとログイン停止のリスクを抑えられます。
▶ 詳細はこちら:Keycloakのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
現状調査とPoC
まず、対象アプリ数と、利用者数や同時ログイン数、ピーク時の認証回数など規模に関わる数字を洗い出します。加えて、ログイン方式とLDAPや既存DBの有無を確認します。個人情報の扱いや必要な稼働率も、押さえておきます。
PoCでは、代表的なWebアプリとAPIを1〜2本選びます。続けて、OIDCまたはSAMLによるログインとログアウト、トークン更新を確かめます。権限エラー、MFA、ユーザー移行も、PoCの対象に含めます。
リダイレクトURIとCORSは、本番で問題になりやすい点です。セッションタイムアウトやメール送信も、先に試しておきます。
基本設計とアプリ連携
まず、レルムの単位とクライアントを定義します。次に、ロールやグループ、トークンのクレームを決めます。セッションやテーマ、メールの設定に加えて、秘密情報と監査ログの扱いも定義します。
レルムが多すぎると設定や運用が分散し、逆に集約しすぎるとテナントの境界を誤りやすくなります。企業単位で権限を分ける場合は、識別子をどこで検証するかを決め、APIが他社のデータを返さないことをテストで確かめます。
HA、セキュリティ、運用設計
本番ではKeycloakを複数台で動かし、ロードバランサーと外部RDBを組み合わせます。加えて、バックアップ、監視、ログ保管などを整え、秘密情報の管理も欠かせません。
複数AZで冗長化する場合は、障害点の洗い出しをデータベースからログ基盤まで広げます。そのうえで、復旧目標時間(RTO)と復旧時点(RPO)を定義します。
バックアップは、取得設定だけでなく、リストア後にログインと権限が戻るかを定期的に確認しておきます。
ユーザー移行、テスト、段階リリース
ユーザー移行では、ID重複、メール変更、属性欠損を確かめます。退職者や休眠アカウント、ハッシュ方式も、移行前に確認しておきます。既存パスワードを移せない場合は、初回ログイン時の再設定や段階移行を検討します。
テストでは、正常系に加えて、期限切れトークンや署名不一致、権限昇格を確認します。ブルートフォースやCSRF、誤リダイレクトを確かめ、障害時の切り戻しまで検証します。最後に、非重要なアプリから順に本番へ移します。
Keycloakの費用相場とコストの内訳
Keycloakには一律のライセンス価格がないため、ソフトウェア費用だけでは判断できません。初期費用には、要件定義、設計、構築が含まれます。さらに、アプリ改修、移行、テスト、文書作成も含まれます。
月額費用には、クラウドやデータベース、監視、バックアップが含まれます。加えて、保守と脆弱性対応も含まれます。ただし、金額はKeycloak単体ではなく、認証基盤に必要な作業を含めた2026年時点の概算です。
▶ 詳細はこちら:Keycloakのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と期間
規模ごとの初期費用と期間は、対象とするアプリや運用の条件によって変わります。
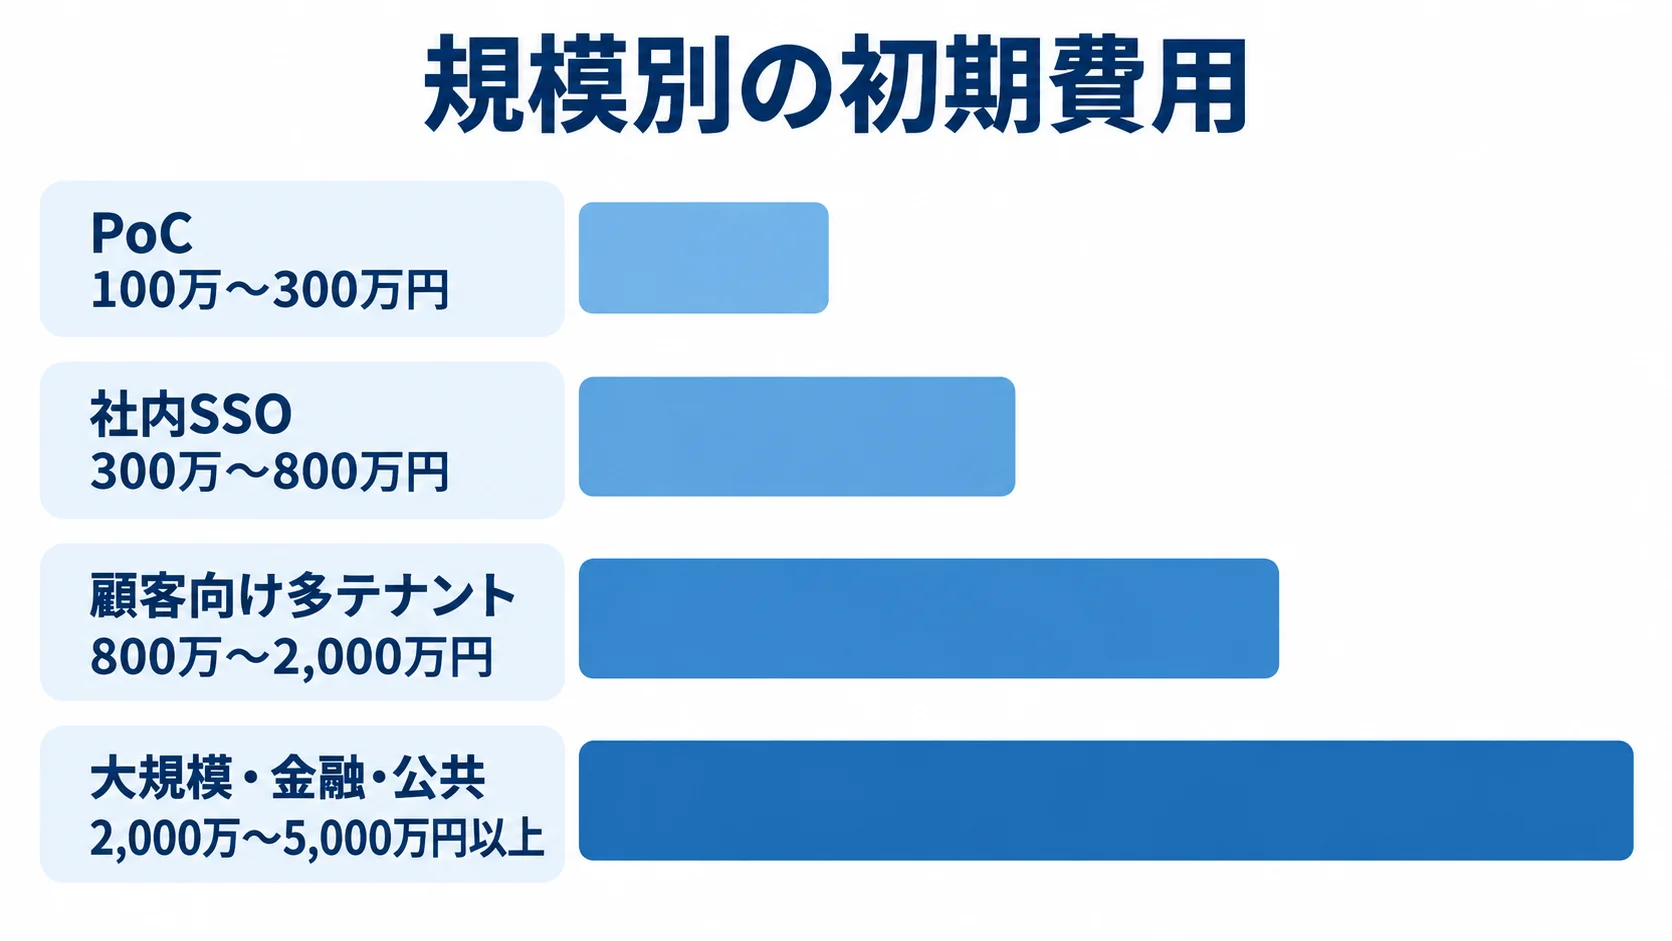
- PoC:1〜2アプリをOIDCで接続する場合で、100万〜300万円、1〜2か月。
- 社内SSO:3〜10アプリを対象に、LDAPやAD、MFA、監査ログ、バックアップを含めて、300万〜800万円、2〜4か月。
- 顧客向け多テナント:移行やAPI連携、HAを含めて、800万〜2,000万円、4〜8か月。
- 大規模・金融・公共:厳格な監査、DR、24時間運用を含めると、2,000万〜5,000万円以上、6〜12か月以上になる可能性があります。
この試算は業務システム開発の人月単価を参照しており、PMは90万〜150万円、SEは65万〜110万円です。PGとテスターは、それぞれ50万〜90万円、45万〜80万円です(出典: 業務システム開発の公開相場とKeycloak構成要素をもとにした試算、2026年)。
アプリが10本ある場合は、サーバーの設定よりも、各アプリの改修や結合テスト、利用部門の受入確認が費用を押し上げやすくなります。
クラウド、保守、アップグレードの費用
月額の目安は、規模と監視・DRの条件によって次のように変わります。
- 小規模:月額5万〜20万円。
- BtoB・HA構成:月額20万〜80万円。
- 大規模:24時間監視やDRを含めると、月額50万〜200万円以上になります。
月額には、Keycloakの環境と外部RDB、ロードバランサー、WAFが含まれます。さらに、ログやバックアップ、通信量、監視も含みます。
クラウドRDBの料金は、インスタンス時間に加え、ストレージやI/Oによって変わります。バックアップや転送、冗長構成によっても変わります。また、Multi-AZは可用性と耐久性を高める反面、課金対象も増えます(出典: クラウドRDB公式料金表、2026年)。
保守費用は、初期開発費の年15〜25%を仮置きし、クラウドの実費とは分けて見積もります。保守には、問い合わせやCVE調査、パッチ、回帰テストが含まれるかを確認します。バックアップ確認や障害復旧、更新計画も、見積もりに含めるかを確かめます。
平日日中のみか夜間休日も含むか、復旧目標時間を何時間にするかで、月額は変わります。
Keycloakの開発会社・ベンダーの選び方
選定では、管理画面の経験だけでなく、認証方式やユーザー移行、アプリ改修を設計できるかを見ます。コンテナやデータベース、監視、障害対応を含めて、設計の力を確認しておく必要があります。
認証基盤が止まると複数の業務が同時に使えなくなるため、初期費用に加えて、運用の再現性と、どこまでを誰が受け持つかも比べます。
実績と対応範囲の確認
「Keycloakを使ったことがあるか」だけでなく、どこまで対応できるかを具体的に確認します。
- 連携設計:OIDCとSAMLの混在、LDAPや既存DB、多テナント、API認証。
- 本番対応:ユーザー移行、複数AZ、監査ログの設計。
公開事例が少ない場合は、匿名化した構成図やテスト項目、障害対応例、納品文書のサンプルで実力を確かめます。
RFPと見積書に含める項目
RFPには、見積もりの前提として、アプリ数と利用者数、同時ログイン数を書きます。認証方式や既存環境も記載します。
MFAやパスキー、テナント数、稼働率を示します。さらに、RTO・RPO、ログ保存期間、移行件数、切替時期も含めます。
見積書では、要件定義、設計、構築を分けて示してもらいます。アプリ改修や移行、テスト、クラウド、運用設計、保守なども、工程ごとに分けます。最後に、対象外も明記してもらいます。
CVE、アップグレード、引き継ぎの品質
運用と引き継ぎの品質は、次のとおり確かめます。
- 脆弱性・保守:対応バージョン、CVEの調査・通知時間、パッチ手順、回帰テスト、障害連絡先、保守時間。
- 引き継ぎ資料:ソースコード、IaC、設定一覧、構成図、運用手順。
- 拡張と更新:標準機能を優先し、拡張理由と将来の撤去条件を残します。
特に、カスタムSPIやテーマを多用すると、アップグレード時に作り直しが必要になる場合があります。
▶ 詳細はこちら:Keycloakのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Keycloakのシステム開発の発注/外注/依頼/委託方法について
Keycloakのシステム開発でよくある質問
Keycloakは自由度が高いぶん、無料で使えるか、移行、セキュリティ、運用について誤解が生まれやすい製品です。導入前によく質問される点を、順に取り上げます。
Keycloakは無料で使えますか?
コミュニティ版はライセンス費用を抑えて使えます。ただし、システム全体が無料になるわけではありません。
クラウドやRDB、WAF、監視、バックアップの費用に加えて、構築やアプリ改修、CVE対応、障害復旧の費用も発生します。そのため、初期費用、月額費用、社内運用工数を合わせて判断します。
既存ユーザーのパスワードは移行できますか?
移行できるかどうかは、既存システムのハッシュ方式やソルト、ユーザー属性、仕様によって決まります。
直接移行できない場合は、初回ログイン時の再設定を求めるか、旧認証を一時的に参照して成功時にKeycloakへ移す方法を検討します。
移行前に、重複や休眠、退職者、メール変更者を整理します。次に、移行件数とエラー時の扱いを決めます。
Keycloakだけで個人情報保護法に対応できますか?
Keycloakは認証・権限管理の実装部品で、法令対応を単独で完了させるものではありません。ガイドラインは、個人データを扱うシステムで、識別に基づくアクセス制御や権限の最小化を例示しています。
無権限アクセス防止や制御機能の有効性検証も挙げています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年)。
業務権限やログ分析、脆弱性管理などは、自社の管理策として整備します。委託先管理やインシデント対応も、その一部として含めます。
2026年時点の新機能をすぐ本番利用すべきですか?
新機能は、まず正式サポートの対象かどうかを確認します。プレビューや実験的な機能であれば、本番利用は慎重に判断します。
- SCIM API:2026年のKeycloak 26.7.0で案内されている機能で、プレビューです。
- マルチクラスターHA:外部キャッシュに依存しない構成で、プレビューです。
- SAML認証:クライアントのステップアップ認証が案内されています(出典: Keycloak公式リリースノート、2026年)。
採用するときは、仕様変更や互換性、撤去時の代替策を、PoCと運用計画に含めておきます。
Keycloakのシステム開発完全ガイドまとめ
KeycloakはOIDCやSAMLによるSSOや、LDAPや外部IdPとの連携を扱えます。ロール・グループによる認可、MFA、監査ログにも対応します。
OSSで始められます。ただし、アプリ改修やユーザー移行、HA、監視を含めて、初めて本番システムになります。脆弱性対応と更新も、そこに加わります。
費用と進め方の要点
初期費用の概算は、PoCが100万〜300万円、社内SSOが300万〜800万円、BtoBが800万〜2,000万円、大規模・金融・公共が2,000万〜5,000万円以上です。
見積もりの前提は、アプリ数や利用者数、ピーク時の認証数で分けて考えます。接続方式や移行件数、可用性、運用時間も、前提として書き出します。そのうえで、まず代表アプリでPoCを行い、難所とどこまでを誰が受け持つかを確認してから、本番へ広げます。
最初に整理する5項目
見積もりと導入方式の比較に向けて、次の5項目を整理します。
- 対象アプリ数と利用者数・ピーク時の同時ログイン
- OIDC・SAML・LDAPなどの接続方式
- ユーザー移行の有無と件数
- 必要な稼働率・RTO・RPO
- 脆弱性と障害対応を担う運用体制
これらがそろえば、自社運用と商用サポート、開発会社を組み合わせた場合の費用を比べやすくなります。
▼関連記事一覧
・Keycloakのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Keycloakのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Keycloakのシステム開発の見積相場や費用/コスト/値段について
・Keycloakのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。