
Keycloakの発注は、要件整理、RFPでの条件統一、PoCでの検証、段階リリースの順に進めると、認証基盤を安全に運用しやすくなります。
発注形態、要件と契約、費用相場、委託先の比較を取り上げます。全体像は、Keycloakのシステム開発の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・Keycloakのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Keycloakのシステム開発を外注する前に知るべき全体像
Keycloakは、Webアプリやスマートフォンアプリ、API、社内システムに認証と認可を提供するOSSのIAM・IdPです。アプリごとにログイン処理やパスワードリセットを作り込む代わりに、認証をKeycloakに任せます。OIDCやSAMLを介して、ユーザー情報と権限を連携します。
このため、発注時は、単なるインストールではなく、認証基盤を業務で使える状態にする案件として定義します。
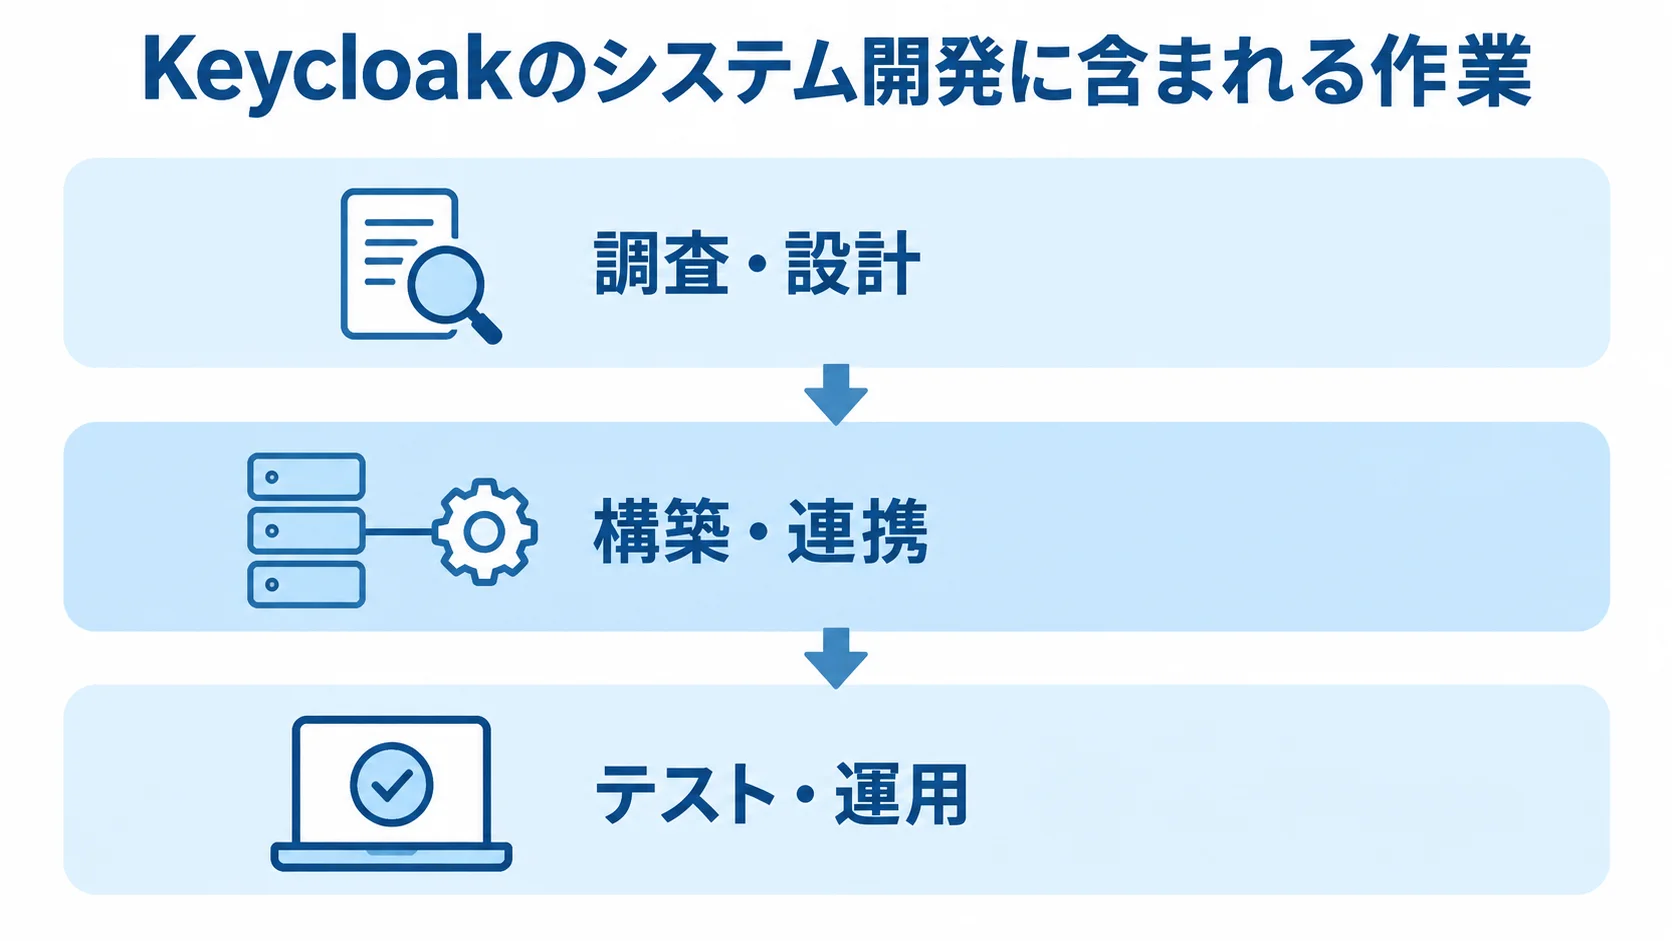
Keycloakのシステム開発に含まれる作業範囲
一般的には、認証基盤の設計・構築から運用準備までが外注の範囲になります。
- 調査・設計:現状調査から、認証方式、レルム・クライアント・ロールの設計まで。
- 構築・連携:実行環境の構築、DB連携、アプリ改修、ユーザー移行。
- テスト・運用:テスト、監視、バックアップ、運用手順書を含みます。
- LDAP・Active Directory:属性マッピングと、退職者の無効化も確認します。
- 顧客向け:テナント権限、メール送信、問い合わせ照会、個人情報のログ出力制御の確認。
OSSでも外注費がかかる理由
ライセンス費を抑えられても、サーバーやRDB、ロードバランサーなどのインフラ費用は必要です。WAFやログ基盤、バックアップの費用も、別に見込む必要があります。
認証を組み込む各アプリの改修とユーザー移行にも工数がかかります。障害対応やCVEの影響確認にも工数がかかります。
バージョンアップのたびに回帰テストも必要です。そのため、導入費と運用費、将来の更新費を、ライセンス費とは分けて見積もります。
Keycloakの発注形態の選び方
発注形態は、社内のJava・コンテナ・ネットワークの運用力とアプリ数を軸に、障害時の責任者や監査要件も加えて選びます。あわせて、設計判断と24時間の復旧を誰が担うかも、発注前に決めておきます。
主な選択肢は、内製と構築支援、一括委託です。ほかに、Red Hatの商用サブスクリプションや、IDaaSとの併用もあります。
自社構築が向いている企業
認証基盤を運用できるエンジニアがおり、対象アプリが少なく、標準クラウドやKubernetesを流用できる企業では、自社で構築し、外部レビューを加える方法があります。
PoCや小規模な社内SSOでは、設計レビュー、セキュリティテスト、切り替え支援だけを外部に依頼すると、費用を抑えやすくなります。ただし、本番障害や脆弱性の一次対応も頼む場合は、支援範囲を契約に明記しておく必要があります。
SI会社への一括委託が向いている企業
複数のアプリでLDAP・SAML・OIDCが混在し、ユーザー移行やHA、監査ログも必要な場合は、認証基盤とアプリ連携をまとめて管理できるSI会社が候補になります。
ネットワークやRDB、コンテナからアプリ改修、テスト、運用設計まで、一つの案件として扱える会社を選びます。さらに、発注側でも権限の承認者と各アプリの責任者を決めておく必要があります。
Red Hat版やIDaaSとの使い分け
既存基盤との適合性や、求められる運用責任を軸に、商用版とIDaaS併用を比べます。
- Red Hat版:OpenShiftやRHELを採用済みで、サポートやライフサイクルを重視する場合の比較対象。
- 契約条件:エンタイトルメントを含むサブスクリプションかどうかを確認します。
- IDaaS併用:社員認証をIDaaSに、顧客認証や特殊な認可をKeycloakに分担する形。
公式情報では、Red Hat RuntimesとRed Hat Application Foundationsが対象として挙げられています。また、OpenShift Container Platformなどのサブスクリプションも対象です。
IDaaSと連携すると、属性、MFA、ログアウト、障害時の挙動が二つのシステムに分かれます。連携点が増えても、費用が安くなるとは限りません。
判断は、求められる運用責任と移行の難しさを含めた総額で行います。新たに契約する場合は、既存契約への追加条件と構築SI費用も確認します。
Keycloakの発注・外注の進め方
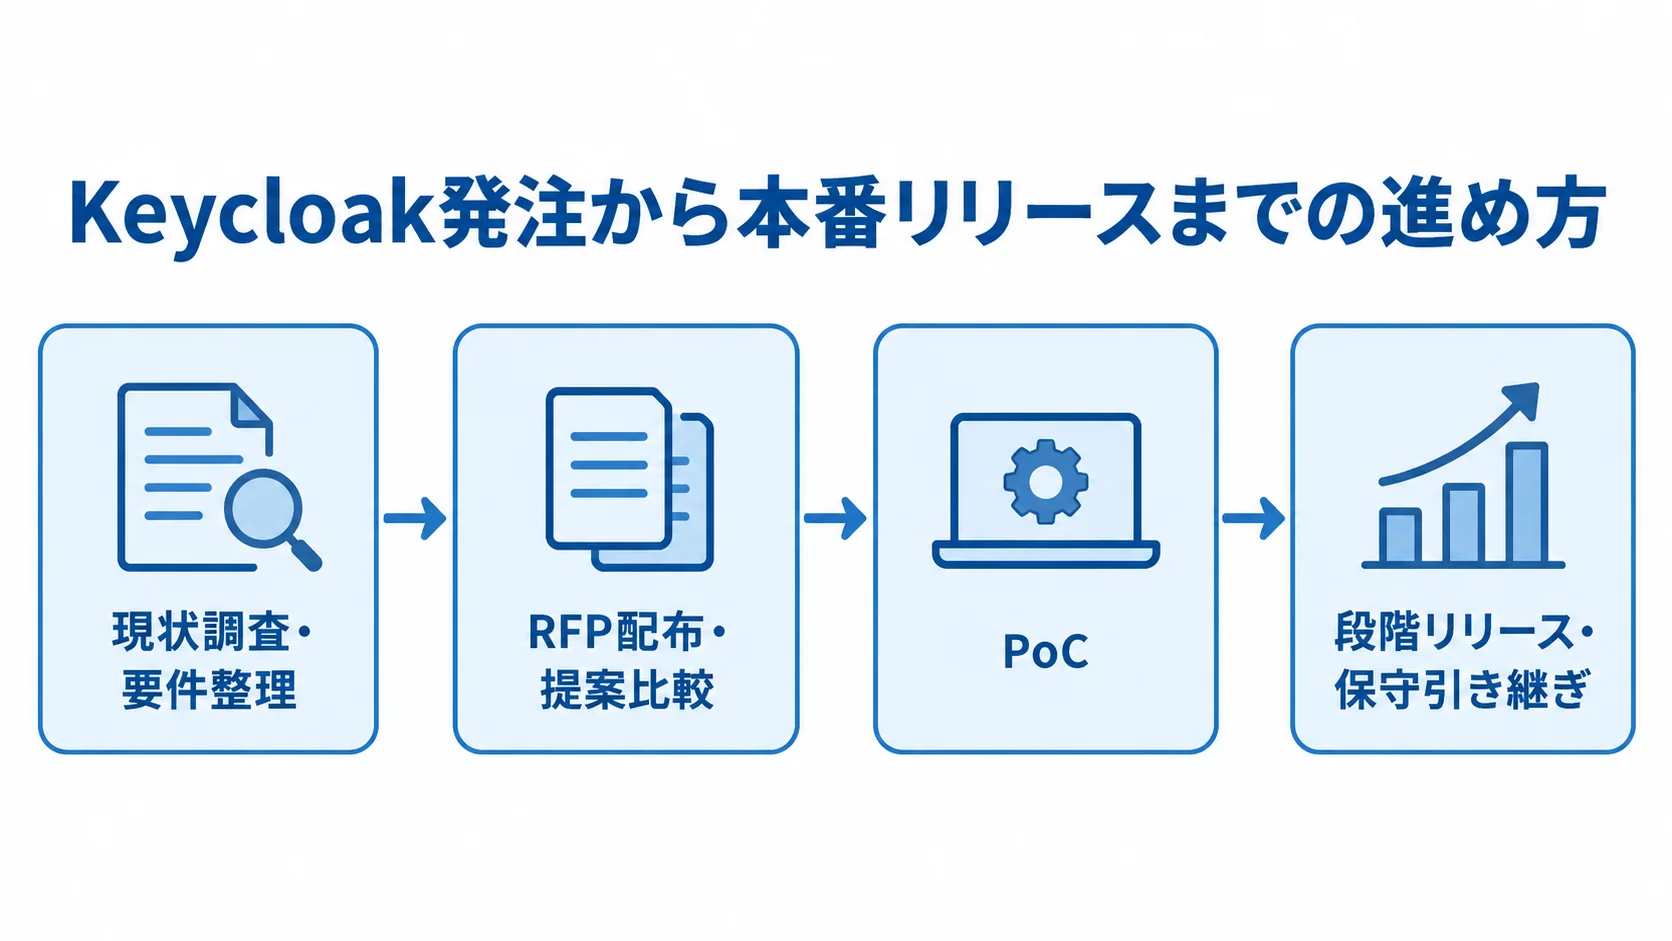
発注は、現状調査と要件整理から始めます。そのあと、RFPの配布と提案比較を経て、PoCで検証してから契約に進みます。契約後は設計・実装と移行を経て、最後に段階リリースと保守の引き継ぎを行います。
この順で進めると失敗を抑えられます。代表的なWebアプリとAPIで検証してから、本番の範囲を広げます。
全社一斉には切り替えず、認証方式と権限の動きを確かめながら進めます。ログアウトや障害時の切り戻しも、同じ段階で確認します。
最初に整理する要件
発注前には、見積もりと設計に必要な要件を整理します。
- 対象と利用者:アプリの数と種類、利用者数、ピーク時の同時認証数、社内と顧客ユーザーの別。
- 認証連携:既存のLDAP・Active Directory・外部IdPと、OIDC・SAMLの利用箇所。
- 認証機能:MFAやパスキーの要否。
- 権限設計:レルム・テナント単位と管理者権限、ロール・グループ、ユーザー属性。
- ユーザー移行:パスワード移行の可否と、退職者・契約終了者の無効化の方法。
非機能要件には、稼働時間、目標復旧時間・時点、ログ保存期間を書きます。監査ログの権限やバックアップ頻度、複数AZの要否も、要件に含めます。障害通知の時間帯や、脆弱性評価・パッチ期限も記載します。
Keycloakの公式情報では、OpenJDK 17・21・25やPostgreSQL 14〜18などが対応構成として示されています(出典: Keycloak公式「Supported Configurations」、2026年8月確認)。ただし、実際に使うバージョンは、組み合わせごとに検証が必要です。
RFPに書くべき内容
RFPには、背景と目的、対象、現行構成を記します。あわせて、利用者・アプリと、認証・認可方式も書きます。
- 要件:対象範囲、利用者、アプリ、認証・認可方式、移行、SLA。
- 依頼条件:セキュリティ要件、納品物、希望日程、予算の考え方。
- 技術条件:対応バージョン、標準・カスタムSPI、採用DB、バックアップ・復旧、IaC・CI/CD。
- 運用・引き継ぎ:ログ保存先、CVE時の連絡・修正、コード・設定・手順書の引き渡し。
- 実績確認:匿名化できる範囲で、類似案件の規模・担当、切り戻し、移行の実績を尋ねます。
「Keycloak構築一式」という発注では、アプリ改修や移行が別料金になり、各社の見積条件がそろいません。
そのため、要件定義や設定、インフラは作業ごとに分けて見積もってもらいます。改修やテスト、移行、教育、保守も、それぞれ別の金額で出してもらいます。
PoCから本番リリースまでの進め方
PoCでは、代表的なアプリを1〜2本選び、認証と運用上の要点を確かめます。
- 認証の動作:OIDCまたはSAMLログイン、トークン更新、ログアウト、MFAを確認します。
- 権限と連携:権限エラー、管理者操作、LDAP属性のマッピングを確認します。
- 利用者・停止時:無効化後の既存セッションと、停止時のアプリ表示の検証。
- 顧客向けPoC:規約同意、メール認証、重複アカウント、窓口での本人確認も対象です。
本番では、非重要なアプリから始め、限定ユーザー、業務部門の順に段階的に導入します。
各段階では、認証成功率とレスポンスタイム、トークンエラーを確認します。問い合わせ数や監査ログの欠落も見ておきます。
旧ログインへ戻す手順と、DNSやリダイレクトURIを含むロールバックは、事前にリハーサルしておきます。
Keycloak 26.7.0のSCIM APIはプレビュー機能です。そのため、将来の互換性とサポート範囲を確認してから、本番で採用するかを判断します(出典: Keycloak公式「Release Notes 26.7.0」、2026年7月)。
Keycloakの外注で選ぶ契約形態と責任分界
要件が固まった工程と、検証しながら決める工程では、適した契約が異なります。成果物と検収条件、変更の手続きを確認します。障害対応や知的財産、再委託、秘密情報の管理も、合わせて見ておきます。
認証基盤は障害の影響が大きいため、開発後の保守契約まで見通して発注します。
請負契約が向く工程
要件や対象アプリ、認証方式が明確で、納品物とテスト基準も決めやすい構築・移行には、請負契約が向きます。成果物と検収条件を定めやすいためです。
納品物は、設計書、構築環境、設定ファイル、テスト結果、移行・運用手順書です。請負でも変更費用は発生し得るため、アプリや環境の追加、属性・MFA方式の変更について、単位と見積方法をあらかじめ合意しておきます。
準委任契約が向く工程
現状調査、要件定義、PoC、構成検討、運用設計など、調査結果で作業が変わる工程には、準委任契約が向いています。
時間単価や月額の稼働枠に加え、会議、成果報告、設計レビュー、課題管理、対応時間を定めます。調査報告書や設計方針といった成果も合意しておくと、評価しやすくなります。
契約書に入れる責任分界
契約書や運用設計書で、障害対応と運用責任の範囲を明確にします。
- 障害の切り分け:Keycloak、クラウド・RDB、アプリ設定、ユーザー属性、外部IdPごとの窓口。
- 対応水準:重大度ごとの受付時間と一次回答、暫定復旧、恒久対応、エスカレーション、休日対応。
- 秘密情報:保管、アクセス記録、返却・削除、担当変更時の権限剥奪の定め。
Red Hat版の製品サポートは、構築や運用の代行まで含むとは限りません。
26.xの主要リリースには、一定期間のフルサポートとメンテナンスサポートが設けられています(出典: Red Hat Customer Portal「Red Hat build of Keycloak Life Cycle and Support Policies」、2026年8月確認)。
契約範囲と対象構成を確かめたうえで、製品の窓口とSIの窓口の役割を明確にします。
Keycloakのシステム開発費用相場とコストの内訳
Keycloakに公式の一律価格表はありません。そのため、示す金額は、2025〜2026年の国内受託開発の人月単価と一般的な工程を組み合わせた概算です。
この金額は、ライセンス価格ではなく、要件定義やアプリ改修、クラウド構築に加えて、移行、テスト、運用設計まで含めた場合の目安です。また、利用者数だけで金額は決まりません。
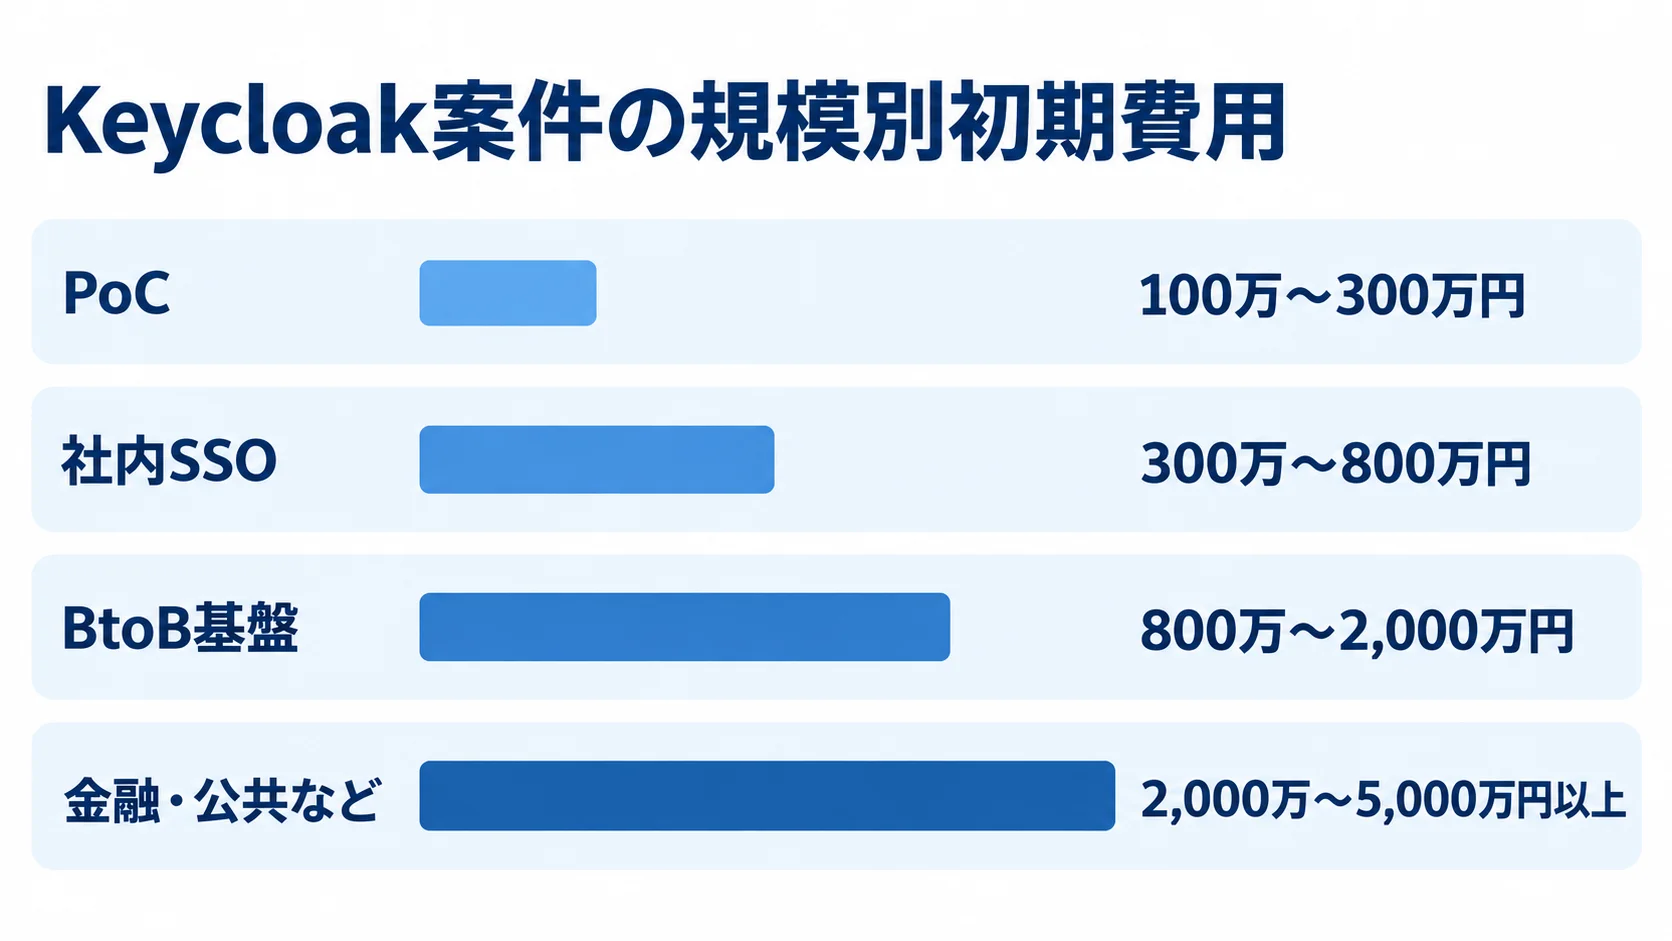
規模別の初期費用と期間の目安
PoCから金融・公共案件まで、規模や可用性の要件によって、費用と期間は変わります。
- PoC:1〜2アプリのOIDC接続と基本ロールの確認で、100万〜300万円、1〜2か月程度。
- 社内SSO:3〜10アプリで、LDAP・AD、MFA、監査ログ、バックアップを含み、300万〜800万円、2〜4か月程度。
- BtoB基盤:多テナント、移行、OIDC・SAML混在、API連携、HAを含め、800万〜2,000万円、4〜8か月程度。
- 金融・公共など:複数AZ、DR、厳格な監査、24時間運用、複数環境で、2,000万〜5,000万円以上、6〜12か月以上となる可能性。
これらは案件の条件をもとに置いたレンジで、公式の価格ではありません(出典: 本記事のリサーチノートに記載された2025〜2026年の国内業務システム受託開発相場データ)。実際の金額は、個別の条件で見積もります。
費用を左右する内訳
費用は、Keycloakのインストールそのものより、設計やアプリ連携、インフラなどの周辺作業に左右されます。
- 要件・設計:権限表と認証フローを作り、レルム、クライアント、トークンクレームを設計します。セッション、メール、秘密情報、監査ログの設計も含みます。
- アプリ連携:OIDC・SAMLの組み込み、URI、トークン検証に加え、ログアウト、エラー画面、権限不足時の挙動も調整します。
- インフラ:Keycloakの計算資源や外部RDB、ロードバランサーが対象です。WAF、ログ、監視、バックアップ、通信量も含まれます。
たとえば、アプリが10本なら、認証方式が同じでも、テストと調整は10本分必要になります。
AWS RDS for PostgreSQLをMulti-AZにすると、別AZの待機系と、障害時の自動フェイルオーバーを利用できるようになります。一方で、インスタンスやストレージ、I/O、バックアップなどの課金要素も増えます(出典: AWS「Amazon RDS for PostgreSQL Pricing」、2026年8月確認)。
月額費用は、リージョンやインスタンスタイプ、AZ、ログ保存期間、通信量を前提に計算し直します。
ランニングコストと保守費用
運用費は、クラウドの実費だけでなく、保守作業や更新対応も含めて見積もります。
- 日常運用:監視や障害対応、脆弱性確認、パッチ適用を含めます。更新検証、復元テスト、問い合わせ対応も含みます。
- 保守費の目安:国内の業務システム受託開発では、初期開発費の年15〜25%程度とするケースがあります。
- CVE対応:コミュニティ版では、影響判定と修正を自社と委託先のどちらが担うかを、契約で確かめます。
- バージョン更新:26.5と26.7では、機能が追加されています。
26.5では、OpenTelemetryによるログ、メトリクス、トレースの活用が進みました。また、26.7では、SCIM APIやマルチクラスターHAのプレビュー機能が追加されています。
保守費の割合は、人員や対応時間によって変わります。
新機能を採るかどうかは、supported・preview・experimentalの区分、互換性、カスタムSPIやテーマの修正工数を確かめて判断します。そのうえで、将来の更新費用も見積もります。
Keycloakの委託先選定と見積比較のポイント
委託先は、Keycloakの設定ができるかだけでなく、認証基盤を継続して運用できる会社から選びます。OIDC・SAMLやLDAP・ADの経験に加えて、移行、セキュリティテスト、24時間対応を委託先が自社で担える範囲も確認します。Java、コンテナ、Kubernetes、RDB、WAF、監視といった周辺の経験も確かめます。
実績と技術力を確認する質問
製品機能だけでなく、設計・テスト・運用の実務経験を質問で確かめます。
- 案件規模:本番バージョンと構成、アプリ数、利用者数、ピーク認証数。
- 設計・移行:OIDC・SAMLの使い分けとユーザー移行の課題。
- 障害対応:復旧の順番、設計判断、テスト観点、運用手順。
カスタムSPI、テーマ、独自アダプターを提案された場合は、標準機能で代替できない理由と、更新への影響を尋ねます。独自実装では、引き継ぎや次のメジャー更新で修正費用が生じるためです。
独自実装の引き継ぎに備えて、納品の有無を確認します。対象は、ソースコード、ビルド方法、テストコード、IaC、設定値一覧、運用手順です。
見積書を同じ土俵で比較する方法
候補企業には同じRFPを渡し、共通の前提で提案と見積もりを依頼します。そのため、見積もりは作業範囲と条件をそろえて比較できます。
- 作業内訳:要件定義、設計、構築、改修、インフラの各作業を、分けて示してもらいます。移行、テスト、リリース、文書、教育、保守も対象です。
- 見積条件:アプリ・環境数、移行件数、テストケース数、会議回数、納期、担当者の役割。
- 比較項目:提案範囲、前提、除外事項、追加単価を比べます。納品物、体制、日程、品質保証、保守SLAも並べて見ます。
「一式」と書かれた見積もりが安く見えても、改修や移行が別途であれば、総額は変わります。
相見積もりは3社程度から始め、各社に同じ質問を返します。費用の根拠と不確かな部分を説明できる会社なら、追加請求や責任の押し付けを防ぎやすくなります。
セキュリティと運用の提案の評価
法令対応や安全対策は、Keycloakを導入したあとも続きます。自社のリスクに合わせて、それぞれの対策を設計に入れます。
- 安全管理:アクセス制御、識別・認証、不正アクセスや漏えいの防止。
- 委託先の対策:最小権限、管理者MFA、秘密情報の保管、ログのマスキング。
- 運用管理:アカウントの棚卸しと、インシデント対応についての提案を受けます。
- 認証監視:認証成功率、トークンエラー、外部IdP、RDB接続が対象です。
- 基盤監視:ディスク、証明書の期限、管理者操作、異常ログイン試行の確認。
個人情報保護委員会のガイドラインの観点も、自社のリスクに合わせて取り入れます。
復旧訓練、バックアップの復元、証明書の更新、マイナー・メジャー更新は、年間計画に入れておきます。そのうえで、委託先の対応範囲と社内の承認が必要な範囲も明確にします。
よくある質問
発注前に生じやすい疑問に、ライセンス、費用、技術選定、保守責任の面から答えます。
Keycloakは無料で使えるため、開発会社への発注費も不要ですか?
OSSのライセンス費を抑えられても、開発会社への発注費はかかります。要件定義や構築、改修、移行の費用が必要です。さらに、テストやクラウド、監視、脆弱性対応、保守の費用もかかります。
ライセンス、初期構築、クラウド、保守を分けて見積もり、「無料」とされる範囲を確かめます。
Keycloakのシステム開発を外注するといくらかかりますか?
概算では、PoCが100万〜300万円、小規模な社内SSOが300万〜800万円です。BtoB顧客向けの基盤は800万〜2,000万円、大規模・金融・公共案件は2,000万〜5,000万円以上です。
Keycloak単体の料金ではなく、アプリ数、移行、HA、テスト、インフラ、保守を含めた前提付きの目安です。RFPをもとに複数社の内訳を比べ、予算を決めます。
Keycloakの外注先はどのような会社を選べばよいですか?
Keycloakの経験に加えて、OIDC・SAMLやLDAP・ADの経験がある会社を選びます。さらに、アプリ改修やクラウド、RDB、コンテナの経験も確かめます。セキュリティテスト、移行、保守の経験も、あわせて見ておきます。
本番バージョン、類似規模、障害・CVE対応、納品物、カスタムSPIの方針を質問します。公開価格を示していない企業も多いため、同じRFPで提案の適合性と見積の透明性を比べます。
既存ユーザーやパスワードをKeycloakへ移行できますか?
移行方法は、既存DBのハッシュ方式、ユーザー属性、本人確認状況で変わります。安全に引き継げる場合のほか、初回ログイン時に段階的に移行する場合や、再設定を求める場合もあります。
移行できるかどうかは、ケースごとに確かめる必要があります。そのため、重複・無効アカウント、退職者、テナント所属、同意情報を洗い出し、リハーサルと戻し方も見積もります。
まとめ
発注では、Keycloakの構築だけでなく、認証基盤を安全に使い続けるまでの業務全体を委託範囲に含めます。社内の運用力、アプリ数、移行、可用性、監査要件をもとに形態を選び、代表的なアプリでPoCを行います。
発注前にRFPへ必ず書く項目
対象アプリ、認証方式、ユーザー移行、可用性、監査、保守範囲をRFPに書き込みます。要件定義やアプリ改修を「一式」にまとめてしまわないことが重要です。また、納品物と責任分界を先にそろえておくと、各社の見積もりを同じ条件で比べられます。
導入後の運用まで含めた委託先の決め方
委託先は、導入後の保守体制とRFPの条件、費用の前提を合わせて選びます。
- 運用業務:CVE対応、バックアップ復元、証明書更新、バージョンアップ、障害訓練。
- RFP:OIDC・SAMLやLDAP・ADの条件、ユーザーと権限を書きます。改修、非機能要件、監視、納品物、保守SLAも含めます。
- PoC・社内SSO:PoCは100万〜300万円、社内SSOは300万〜800万円。
- BtoB・大規模:BtoB基盤は800万〜2,000万円、大規模案件は2,000万〜5,000万円以上。
年間の保守と社内への引き継ぎも含めて選ぶと、総保有コストを見通しやすくなります。
費用は概算です。対象範囲をそろえて見積もり直し、アプリ・移行・運用まで担える委託先かどうかを確認します。
▼全体ガイドの記事
・Keycloakのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。