
Kubernetes基盤開発は、目的と責任範囲を決めたうえで基盤を選び、設計するところから始まります。そのあとテストと段階移行を経て運用を定着させると、安全な配備と継続的な改善につながります。
基盤の全体像、6フェーズの進め方、費用と見積もりの確認点を順に見ていきます。
▼全体ガイドの記事
・Kubernetes基盤開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Kubernetes基盤開発の全体像
Kubernetes基盤は、コンテナ化したアプリを複数のサーバーで動かすための実行基盤です。配置、スケーリング、障害復旧、更新を自動化します。
業務システムでは、再現性のあるデプロイ、異常検知、復旧までを成果とします。ただし、クラスタを作っただけでは、運用開始の条件は満たせません。
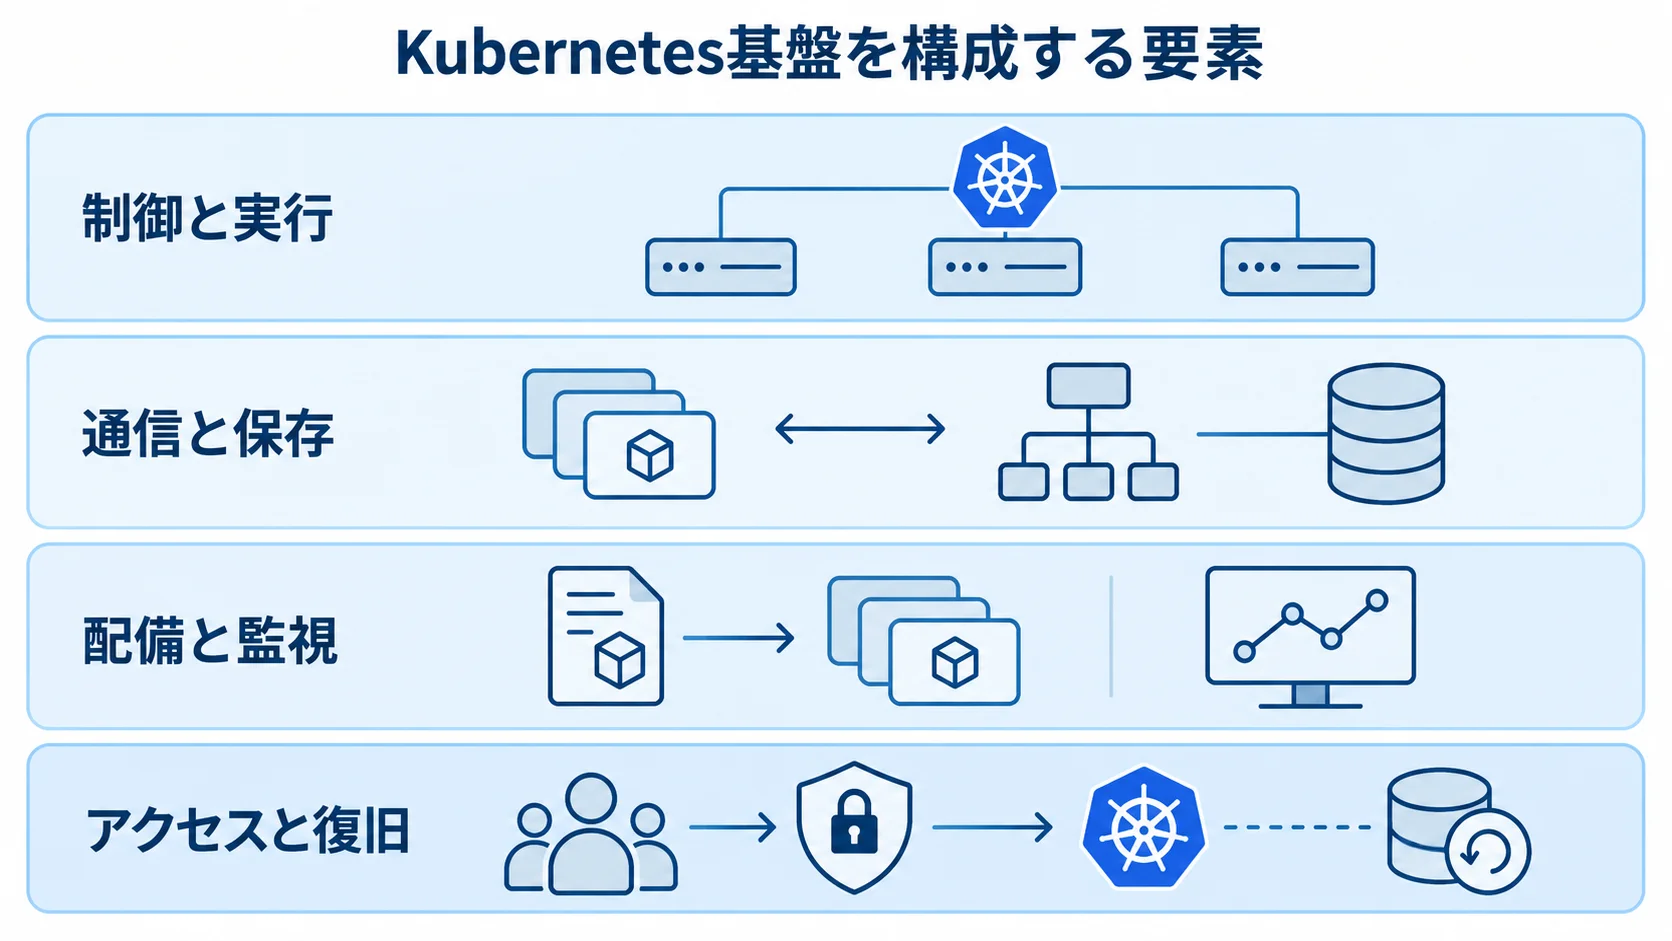
Kubernetes基盤を構成する要素
クラスタの中核は、APIサーバーやスケジューラーによる制御と実行です。その周囲に、通信と保存、配備と監視、アクセスと復旧が加わります。
- 制御と実行:APIサーバー、スケジューラー、コントローラー、etcd、ワーカーノード。
- 通信と保存:Service、IngressまたはGateway API、ロードバランサー、Persistent Volume、コンテナレジストリ。
- 配備と監視:CI/CD、GitOps、ログ・メトリクス・トレースによるオブザーバビリティ。
- アクセスと復旧:IAM、RBAC、Secret、NetworkPolicy、バックアップ、災害復旧。
発注側と開発会社で、Namespaceや環境の分け方、データベースや社内認証との接続、機密情報の保管方法を先に決めておきます。
チームでの運用を支えるのは、設計書やInfrastructure as Code(IaC)、パイプラインです。監視ダッシュボードや障害対応のRunbookも、そこに含まれます。
採用が向いている企業と向いていないケース
発注側は採用を判断するとき、変更頻度やサービス数、負荷の変動、標準化の必要性を比べます。
2025年の調査では、コンテナ利用組織の82%が本番で利用し、生成AIモデル運用組織の66%が推論の一部または全部に使っています(出典: CNCF Annual Cloud Native Survey 2025、2026年1月公表)。
- 向いている企業:複数サービスを継続リリースし、ピーク時の自動スケールやチーム標準化を求める企業。
- 効果を得やすい用途:マイクロサービス、機械学習推論、複数クラウド、厳格なデプロイ管理。
- 別方式を検討する企業:小規模アプリを低頻度で更新する企業。
その場合は、Cloud Run、App Service、ECS、サーバーレス、一般的なPaaSも比べます。Kubernetesを採用しないと判断することも要件定義の成果で、既存の課題を整理したうえで、目的を達成できる方式を選びます。
毎月の運用担当者を確保できない場合や、可用性・デプロイ速度の改善目標がない場合も、別方式を検討します。さらに、クラスタ以外の既存課題が整理できていない場合は、PaaSなどで目的を達成できるかを比べます。
Kubernetes基盤開発の進め方と6フェーズ
要件整理、選定、設計開発、テスト、稼働、定着の6フェーズに分けると、判断の抜けを減らせます。各段階には、成果物と次へ進む判定条件を置きます。
PoCは技術デモで終わらせず、復旧時間、リリース時間、運用工数、コストを測ります。本番運用を見据えて、成功の条件もあらかじめ決めておきます。
フェーズ1:要件整理と目的・責任範囲の確定
発注側と開発会社で、改善する指標を数値で決めます。そのうえで、可用性、性能、セキュリティ、運用性、拡張性、費用を、MUSTとWANTに分けます。分けておくと、要件の詰めすぎや非機能要件の抜けを防げます。
たとえば、障害時の復旧を30分以内にする、月に数回のリリースを毎日可能にする、といった目標を置きます。また、複数チームの配備標準化も指標になります。
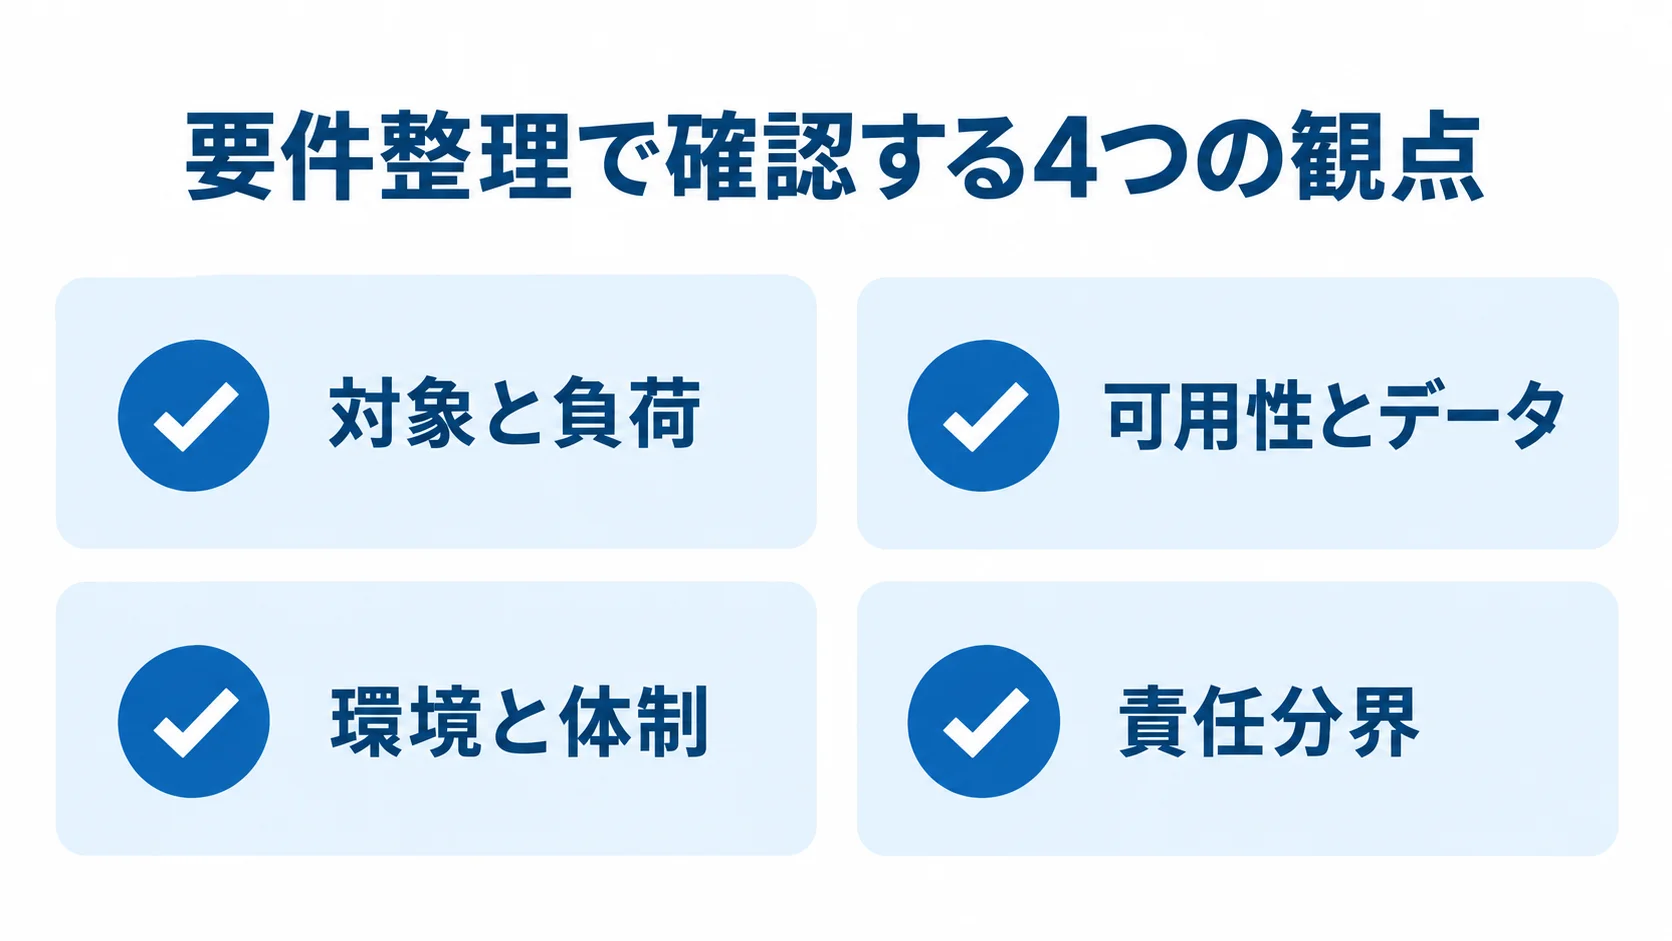
- 対象と負荷:アプリ数、種類、コンテナ化の難易度、CPU・メモリ、同時接続数、データベース要件。
- 可用性とデータ:稼働時間、RTO・RPO、ストレージ、ログ保持期間、データ機密区分。
- 環境と体制:クラウド、ネットワーク、社内認証、運用担当者、予算上限。
- 責任分界:24時間365日監視の要否、一次対応、アップグレード担当。
成果物は、現状構成図、業務・非機能要件一覧、対象アプリ候補です。そのほかに、MUST・WANT表、責任分界表、概算日程と費用を作ります。
PoCで確かめるのは、クラスタができたかどうかだけでなく、復旧できるかです。なかでも、安全にロールバックできることと、想定負荷でSLOを満たすことは、成功条件に含めます。
フェーズ2:選定でのマネージド型と自前型の比較
候補を2〜3案に絞り、同じワークロードを前提にした比較表を作ります。たとえば、クラウド1社に統一して少人数で運用するなら、マネージド型が候補になります。
- マネージド型:EKS、GKE、AKSをIAM、VPC・VNet、監視、バックアップとの連携で評価。
- エンタープライズ製品:OpenShiftやRancherを製品サポートや統制要件で比較。
- 自前クラスタ:kubeadmなどの構成を運用スキルと保守体制で検討。
まず、管理負荷、リージョン、ノードを評価します。あわせて、更新、GPU、ネットワークポリシーの扱いを確かめます。
ID連携と監査ログ、費用と社内スキル、移行性も比べます。また、同規模・同業種の事例と障害対応の実績、IaCや手順書の引き渡しも確認します。
少人数でクラウドを使うならマネージド型、オンプレミスの統制や製品サポートが必要ならOpenShiftなどを、それぞれ候補に挙げます。小規模な学習や検証なら、軽量な構成も選択肢になります。PoCで仮説を見直し、採用と不採用の理由を記録します。
オンプレミスやハイブリッドでは、ハードウェアの更新、ネットワーク、ストレージを評価します。証明書の扱いや障害時の保守窓口も確認します。既存のクラウドがある場合は、ロードバランサーとの連携も見ます。
フェーズ3:設計開発による再現性のある運用部品の作成
設計の対象は、クラスタ、ノードプール、可用性ゾーンです。ネットワークとDNS、Ingress、ストレージも設計します。
開発会社は、NamespaceやResourceQuota、Podのリソースを定義します。Secret、RBAC、NetworkPolicyの扱いも決めます。さらに、監視とログ、バックアップ、災害復旧も設計の対象です。
状態を持つデータベースは、クラスタの中に置くか、マネージド型を使うかを決めます。この選択は、障害復旧と責任分界に関わります。
- 構成をコード化:TerraformなどのIaCでインフラを管理。
- 環境差分を管理:KustomizeやHelmを使い分ける。
- 変更を安全に適用:GitOpsまたはCI/CDで承認と適用をつなぐ。
- 供給網を保護:スキャン、SBOM、署名確認、ベースイメージ更新を組み込む。
障害設計では、Pod・ノード・ゾーンの障害を想定します。そのほかに、イメージ取得の失敗や証明書の期限切れ、容量不足を含めます。外部サービスの停止とロールバックの失敗も、対象です。
クラウドアカウント、Git、ドメインの所有者を明記します。監視とバックアップの担当者も、あわせて書いておきます。
目指すのは、レビュー済みのテンプレートからデプロイできる状態です。設計と所有者情報を納品物に含めておくと、担当者が替わっても運用を続けやすくなります。
フェーズ4:テストでの本番失敗の事前再現
受け入れの前に、基盤の機能と性能、復旧、セキュリティを本番相当の条件で確かめます。
- 試験範囲:機能、結合、性能、負荷、セキュリティ、バックアップ・リストア。
- 更新と権限:ローリング更新、ロールバック、権限の動作。
- 障害対応:ノード・ゾーン停止、Pod再配置、Readiness Probe、異常Podの切り離し。
- 保護と復旧:脆弱性、Secretローテーション、監査ログ、バックアップ復旧時間。
アプリの応答時間と処理件数を測り、必要なノード数とPodのリソースを実測で決めます。測定結果がRTO・RPOに合わない場合は、設計か要件を見直します。
受け入れは、テスト成績書、未解決の課題、既知の制約をもとに判定し、運用の引き継ぎも確かめます。ピーク時のSLOと目標時間内の復旧、重大な脆弱性の解消、夜間対応の実演を確認してから、稼働へ進みます。
フェーズ5:稼働での段階移行と監視の開始
稼働は、影響の小さいサービスから段階的に移行します。戻す条件と判断者を決めてから、監視を始めます。
- 移行方式:カナリア、ブルーグリーン、段階的なトラフィック切り替え。
- 切り替え前:DNSのTTL、外部連携、バッチ重複、データ整合性、通知、窓口。
- 監視・対応:CPUやエラー率を監視し、Runbookに沿って復旧。
- 安定化:1〜2週間、日次で障害・性能・費用・工数を見直す。
稼働初期は、CPUやメモリ、ディスクなどの資源を監視します。あわせて、再起動とエラー率、レイテンシ、キューを見ます。ノードやクラスタAPIも対象です。
ログとトレースを関連付けたうえで、担当者が行動できるアラートに絞ります。Runbookには、確認先と一次切り分け、エスカレーションを定めます。さらに、復旧と事後報告の手順も含めます。
安定化期間には、通信費やログ量、ノード数を調整し、不要なアラートも整理します。また、SLOと運用体制が実際に機能したかも確かめます。
本番切り替え後の1〜2週間は、通常の開発案件とは別の安定化期間として扱います。
フェーズ6:定着でのチーム標準と改善サイクルの整備
定着では、アプリチームが安全に配備でき、基盤チームが共通部品を改善できる運用を整えます。
- 利用手順:申請、リポジトリ、パイプライン、ログ、権限、障害報告を標準化。
- 改善指標:可用性、変更失敗率、平均復旧時間、デプロイ頻度、クラウド費用、脆弱性滞留、更新進捗。
- 更新管理:Kubernetes、ノードOS、アドオン等の期限を管理し、定期更新。
- 委託と移管:範囲、対応時間、SLA、脆弱性修正、更新、費用最適化、月次報告、教育、移管条件。
アプリチームが使うテンプレートとサンプルアプリを用意します。使われない機能は増やさず、利用者の声からリリースや復旧の課題を改善します。
期限を管理する対象には、Ingress、CSI、監視エージェントも含まれます。年1回の一括更新は避け、小さく定期的に更新します。
委託時には、TerraformやCI/CD、監視を自社で読める形式で受け取ります。バックアップや障害履歴、設計判断も、同じ形式で受け取ります。
定着しているかは、担当者が迷わず使い、改善を続けられるかで判断します。運用会議では、脆弱性と更新状況も定期的に確認します。
Kubernetes基盤の費用相場とコストの内訳
費用は、初期構築とアプリ改修、クラウドの利用料に分けて考えます。監視・バックアップ・セキュリティ、運用委託、商用サブスクリプションも別に見ます。ここで示す金額は、エンジニア単価とクラウド基盤・SRE案件の作業量から算出した推定レンジです。
国内のKubernetes基盤単体には、統一された公開相場があまりありません。公開定価でもないため、ここでの金額は、類似案件の作業量をもとにした推定として扱います。
アプリ改修や大規模データ移行、GPUは別見積もりです。商用ライセンスや24時間365日監視も、別途見積もりになります。
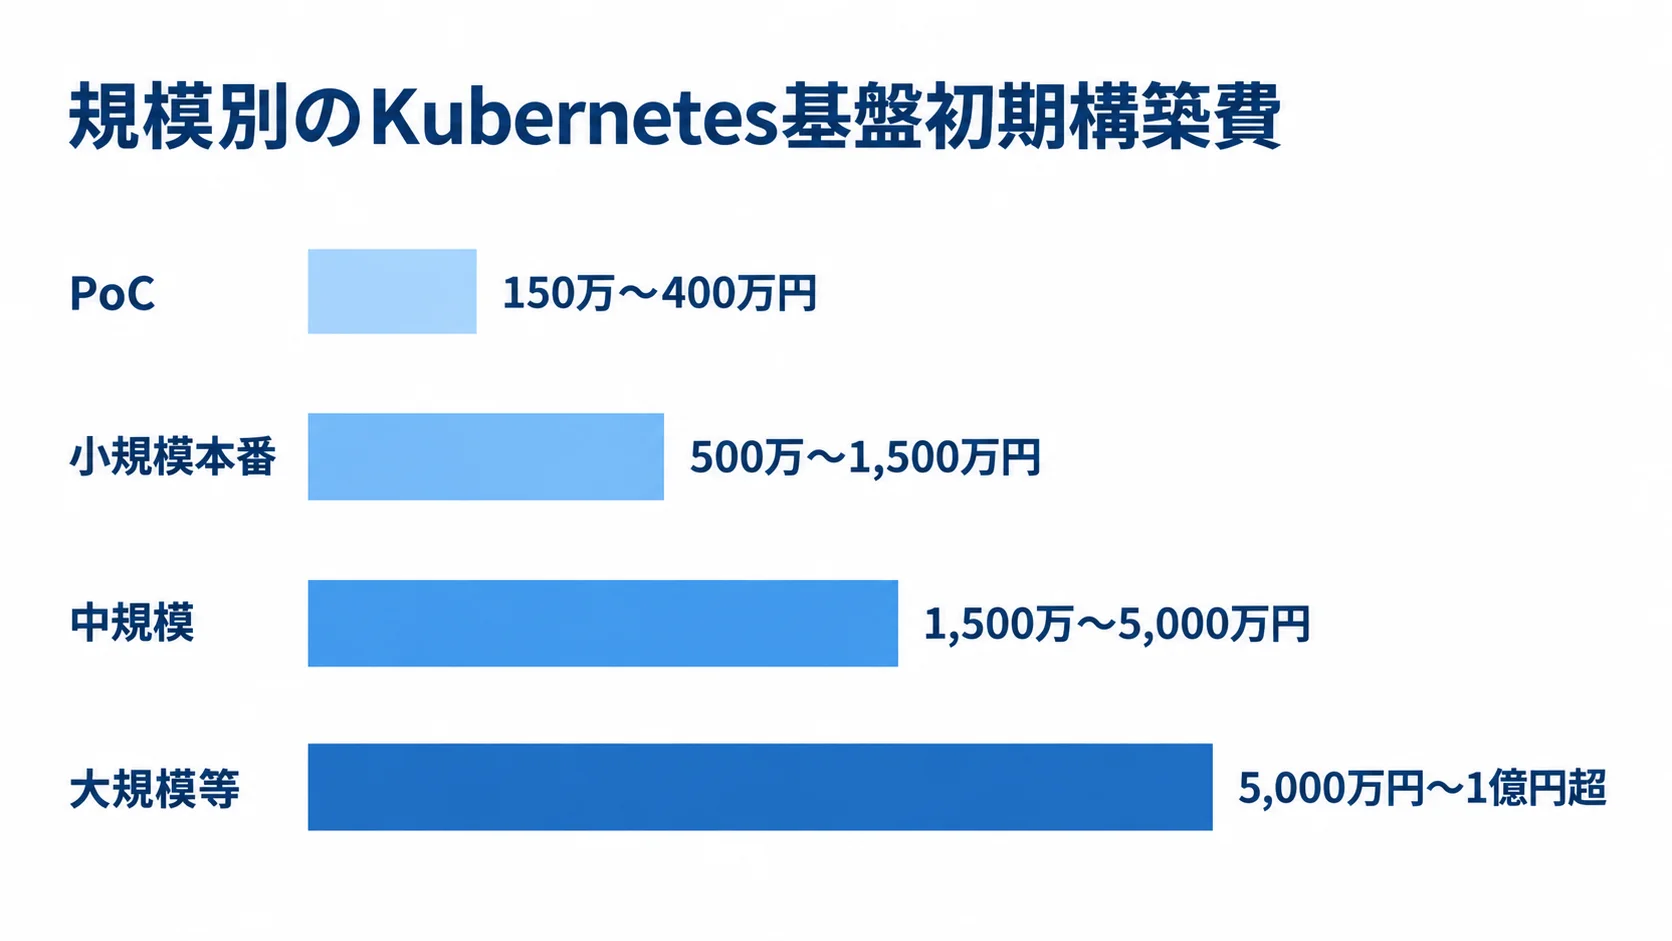
規模別の初期構築費の推定(150万〜1億円超)
初期費用は、規模と作業範囲によって変わります。下の各金額は、類似案件をもとにした予算の仮説です。
- PoC:学習・技術検証で1〜2か月、150万〜400万円程度。
- 小規模本番:1〜数個の業務サービスで2〜4か月、500万〜1,500万円程度。
- 中規模:複数チーム・複数環境で4〜9か月、1,500万〜5,000万円程度。
- 大規模等:ハイブリッド・規制業界で9〜18か月以上、5,000万円〜1億円超。
小規模の見積もりは、アプリがコンテナ化済みで、既存のネットワークと認証を使えるほど下限に近づきます。
中規模では、IaCやGitOps、ログとトレース、環境の分離が加わり、既存システムとの連携も必要になります。大規模では、複数クラスタとDR、監査、移行が加わり、24時間運用の設計と教育も必要です。
業務システム系エンジニアの単価を月額80万〜120万円程度と置く推定も、参考になります。たとえば、基盤設計2名、セキュリティ・ネットワーク担当1名、アプリ・運用担当の部分稼働などがあり、金額は人数と期間で変わります。
人数だけで比べず、設計や実装、試験の工数を確認します。移行、文書、教育の工数も確かめます。金額は計画初期の仮説として使い、要件と範囲を固めてから見積もります。
クラウド利用料と運用費の初期費用との切り分け
クラウド料金や運用費は、構成と稼働条件で変わります。そのため、主な内訳と見積もり時の確認点を見ていきます。
- クラウド内訳:制御プレーン、ノード、ディスク、LB、NAT、IPv4、ログ、バックアップ、ゾーン間・外部転送。
- 運用委託:監視、バックアップ、セキュリティ対応の費用を別に積算。
- 請求区分:初期投資、月額固定、従量、臨時作業を分けてTCOを比較。
AWSの公式料金では、EKSの標準サポートが1クラスタあたり0.10米ドル/時、拡張サポートが0.60米ドル/時です。
730時間で換算すると、月約73米ドルと約438米ドルになります(出典: Amazon EKS Pricing、AWS、2026年8月確認)。
1米ドルを150円と仮置きすると、クラスタ料金は標準で月約1.1万円、拡張で約6.6万円です。この数字は為替を含む試算で、クラスタ全体の料金を表すものではありません。
そのほか、EC2とEBS、IPv4、通信料は別途かかります。
請求額は、ノードを常時3台にするか、開発環境を夜間停止するかで変わります。さらに、ログを30日か1年保管するか、バックアップを別リージョンへ複製するかでも変わります。
類似案件の推定では、小規模本番のクラウド費用は月10万〜50万円です。監視・バックアップ・セキュリティを含む運用委託は、月30万〜150万円程度です。
中規模では、クラウド費用が月50万〜300万円、運用委託が月100万〜500万円以上となる可能性があります。
GKEなどでも、管理料とコンピュート、ストレージを分けて確認します。ネットワークとログも、同じように分けて見ます。
OpenShiftやGPU、専用サポートは、初期費用と月額費用の両方を押し上げます。監査や有人監視も、費用を増やす要因になります。
ここまでの数字は推定値です。AWSやGoogle Cloudの料金計算機に、CPUやメモリ、ノード数を入力し直します。保持期間、通信、冗長化の条件も入れて、再見積もりします。
見積書で初期投資と月額固定費、従量費、臨時作業費を分けると、TCOを比較できます。
Kubernetes基盤の見積もりを取る際のポイント
合計金額だけを並べると、作業範囲の違いを見落としやすくなります。同じ作業範囲と責任分界をそろえて、比べます。
RFPには、前提、対象範囲、除外範囲を書きます。成果物、検収、保守条件も記載します。
コンテナ化や監視、バックアップが別料金だと、稼働後の総額が高くなる場合があります。脆弱性対応と更新、教育、24時間運用も、別料金かどうかを確認します。
要件と前提条件の同じ粒度での提示
見積もり条件は、システム前提、運用、成果物の範囲をそろえて提示します。
- システム前提:対象アプリ、利用者数、通常・ピークトラフィック、コンテナ化、DB、外部連携。
- 運用条件:クラウド、環境数、稼働時間、RTO・RPO、ログ保持、データ区分、運用担当。
- 設計成果物:構成図、ネットワーク・権限・配備設計、監視・アラート、バックアップ・復旧。
- 運用成果物:脆弱性対応、更新計画、Runbook、IaC、CI/CD、利用者手順書。
未決の項目には、候補と確認期限を添えます。情報が不足しているときは、概算見積もりと要件定義・アセスメントを分けて依頼します。
コードや設定が納品されないと、将来の改修や移管のたびに、同じ費用が再びかかります。そのため、検収条件に成果物を反映しておきます。
複数社の技術と運用の両面での比較
候補会社は、案件に合う経験で選びます。たとえば、マネージドKubernetesやOpenShift、マルチクラウドに加え、オンプレミス、CI/CD、セキュリティ、MSP運用の経験が挙げられます。
同規模の本番での経験や、更新・障害対応を担当した実績も確かめます。
公式に確認できる導入事例を見るとともに、資格者数や製品名だけで判断しないようにします。また、提案担当者が、非機能要件と運用負担を説明できるかも確認します。
- 技術範囲:マネージドKubernetes、OpenShift、マルチクラウド、オンプレミス、CI/CD。
- 運用範囲:監視時間、一次・二次対応、脆弱性修正の期限、更新担当、費用最適化。
- 引き継ぎ条件:成果物、教育、契約終了時の移管条件。
比較表には、クラウド、構築方式、クラスタ・環境・アプリ数を記載します。たとえば、AWS中心で監視も委託する場合と、オンプレミスの統制を重視する場合では、適切な相手が変わります。
セキュリティと追加費用の抜け漏れ防止
扱う情報の区分や契約に応じて安全管理の要件を決め、その内容を技術対策と見積もり項目に反映します。
Kubernetes専用の法律が一つあるわけではないため、個人情報保護法や業界の指針、委託先管理、政府調達の要件などを確認します。
- 対象情報:個人、機密、決済、医療、政府情報と業界・契約上の要件。
- アクセス保護:TLS、OIDC認証、最小権限RBAC、Namespace分離、Kubelet認証・認可、Pod Security。
- 通信とイメージ:NetworkPolicy、イメージ署名・スキャン。
- 秘密情報と監査:Secret外部管理または保存時暗号化、資格情報のローテーション、監査ログ。
- 費用項目:診断、侵入テスト、SBOM、DR、保守、夜間対応、教育。
政府・自治体はISMAP、ガバメントクラウド、デジタル庁の標準ガイドラインを確認します。一方、民間では、経済産業省のサイバーセキュリティ経営ガイドラインを参考にします。
バックアップの暗号化、脆弱性対応、更新管理も決めておきます。業界の要件によっては、委託先の管理やデータの所在も確かめます。
Kubernetes公式資料は、RBAC、Kubeletの認証・認可、監査ログを本番運用の確認事項として示しています。そこには、資格情報の定期的なローテーションとSecretの保存時暗号化も含まれます(出典: Kubernetes公式「Securing a Cluster」、2026年8月確認)。
見積書では、監査ログの保管とスキャン、バックアップ保持、商用サポートを別項目にします。MUSTとWANTを分けたうえで、段階的に導入します。
安全要件を後から追加すると、設計の変更と再試験が生じ、初期予算を超えることがあります。そのため、必要な要件は早い段階で見積もりに反映します。
よくある質問(FAQ)
採用の判断、期間と費用、構築後の運用に関する質問をまとめています。判断では、アプリ数だけでなく、変更頻度や可用性、人員、セキュリティ要件も見ます。
Kubernetes基盤は小規模な業務システムにも必要ですか?
必ずしも必要ではありません。1〜数個のアプリを低頻度で更新し、厳しいスケールや複数チームの標準化が不要であれば、PaaSやサーバーレス、ECSが候補になります。
サービスの増加や高頻度のリリースが明確なら、1サービスでPoCを行い、運用の負荷と効果を測ってから本番展開を判断します。
Kubernetes基盤の開発期間はどのくらいですか?
類似案件の推定期間は、PoCが1〜2か月、小規模本番が2〜4か月、中規模が4〜9か月です。大規模・ハイブリッド・規制業界は、9〜18か月以上です。
期間は、コンテナ化やネットワーク、既存認証の状況で変わります。データ移行や監査、24時間運用の有無にも左右されます。
要件整理とPoCを先行させると、工程の見通しが立ちます。そのうえで、設計と開発、試験、移行、教育を分けて計画すると、短納期の条件が明確になります。
マネージドKubernetesなら運用をすべて任せられますか?
任せられる範囲は、サービスと契約によって異なります。たとえば、EKS、GKE、AKSでは、コントロールプレーンの一部を提供者が管理します。
ノード、アプリ、権限、ネットワークまで自動で完了するわけではありません。ログやバックアップ、脆弱性、更新、障害判断も、提供者に任せきりにはできません。責任分界表とSLAで、監視、対応時間、成果物を確認します。
機密情報を扱う業務システムでも利用できますか?
利用できますが、データの区分と業界の要件に応じた設計が必要です。要件には、RBACやNamespace分離、Kubelet認証・認可を含めます。監査ログとSecret暗号化も、要件に入れます。
短命資格情報やイメージスキャン、NetworkPolicyを確認します。バックアップの暗号化、脆弱性対応、委託先管理も確かめます。
政府・自治体・金融・医療では、クラウドや運用サービスの認証・監査・所在要件も対象です。
まとめ
要件整理から定着まで、6つの段階で進めます。そうすると、技術と発注の判断を順に行えます。そのうえで、可用性、配信速度、運用標準化のどれを改善するかを決め、採用しない選択肢も比べます。
進め方で押さえる3つの要点
要件整理で採用の可否を決め、設計開発ではIaC・CI/CD・監視・復旧をまとめて扱います。稼働後の定着まで、契約と計画に含めます。構築だけを切り出すと、運用開始後に追加費用が生じやすくなります。
発注前に決めておく事項
発注前には、前提条件をそろえ、提案と費用、納品後の運用体制まで確認します。
- 対象アプリ、ピーク負荷、RTO・RPO、データ区分、クラウド、人員、成果物、予算上限の整理。
- 2〜3社へ同じ条件のRFPを渡し、PoCかアセスメントで不確実性を減らす。
- 初期・月額費用、責任分界、更新、移管条件を比較し、提案を判断する。
推定費用は、PoCが150万〜400万円、小規模本番が500万〜1,500万円です。中規模は1,500万〜5,000万円、大規模・ハイブリッド・規制業界は5,000万円〜1億円超です。いずれも、類似案件に基づく推定です。
クラウドの利用料や改修、監視、バックアップは、初期費用とは分けて扱います。セキュリティ、更新、24時間運用、商用ライセンスも、同じように分けます。比べるときは、作業範囲もそろえます。
IaCやCI/CD、監視、Runbookは、成果物として受け取ります。復旧手順や更新計画、教育、移管条件も、成果物と契約の両方に含めます。安全に利用し、測定と改善を続けられる状態が、業務基盤の定着です。
▼全体ガイドの記事
・Kubernetes基盤開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。