
Kubernetes基盤は、本体に加えてネットワークやストレージ、認証などを組み合わせ、バックアップや障害対応まで含む運用レイヤーです。
利用目的、運用体制、データ要件に応じて方式を選び、構成設計からPoC、段階的な移行へ進めます。
▼関連記事一覧
・Kubernetes基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・Kubernetes基盤開発でおすすめの開発会社/ベンダー6選と選び方
・Kubernetes基盤開発の見積相場や費用/コスト/値段について
・Kubernetes基盤開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Kubernetes基盤とは?全体像
Kubernetesは、コンテナ化したアプリケーションを宣言した状態に近づけて動かす基盤です。業務システムでは、ネットワークやストレージ、認証などを組み合わせ、デプロイや監視も加えて土台を作ります。そこにバックアップや障害対応まで含めたものを、運用レイヤーと呼びます。
コンテナとKubernetes基盤の違い
コンテナは、アプリケーションと実行に必要なライブラリをまとめて動かす単位です。一方、Kubernetesは、複数のコンテナの配置先や起動数、通信方法、異常時の再起動を管理します。
たとえるなら、コンテナは荷物を標準化する箱で、Kubernetesはその箱を配送・配置・監視する仕組みです。
Kubernetes基盤が注目される背景
サービスを小さく分けて短い周期で更新する開発では、手作業によるサーバー設定に限界があります。
2025年のCNCF Annual Cloud Native Surveyによると、本番環境でKubernetesを使う組織は、コンテナを利用している組織の82%です(出典: CNCF Annual Cloud Native Survey、2025年調査)。また、Kubernetesは実験専用ではなく、業務システムやデータ処理基盤の候補にも挙がります。
Kubernetes基盤の構成要素と役割
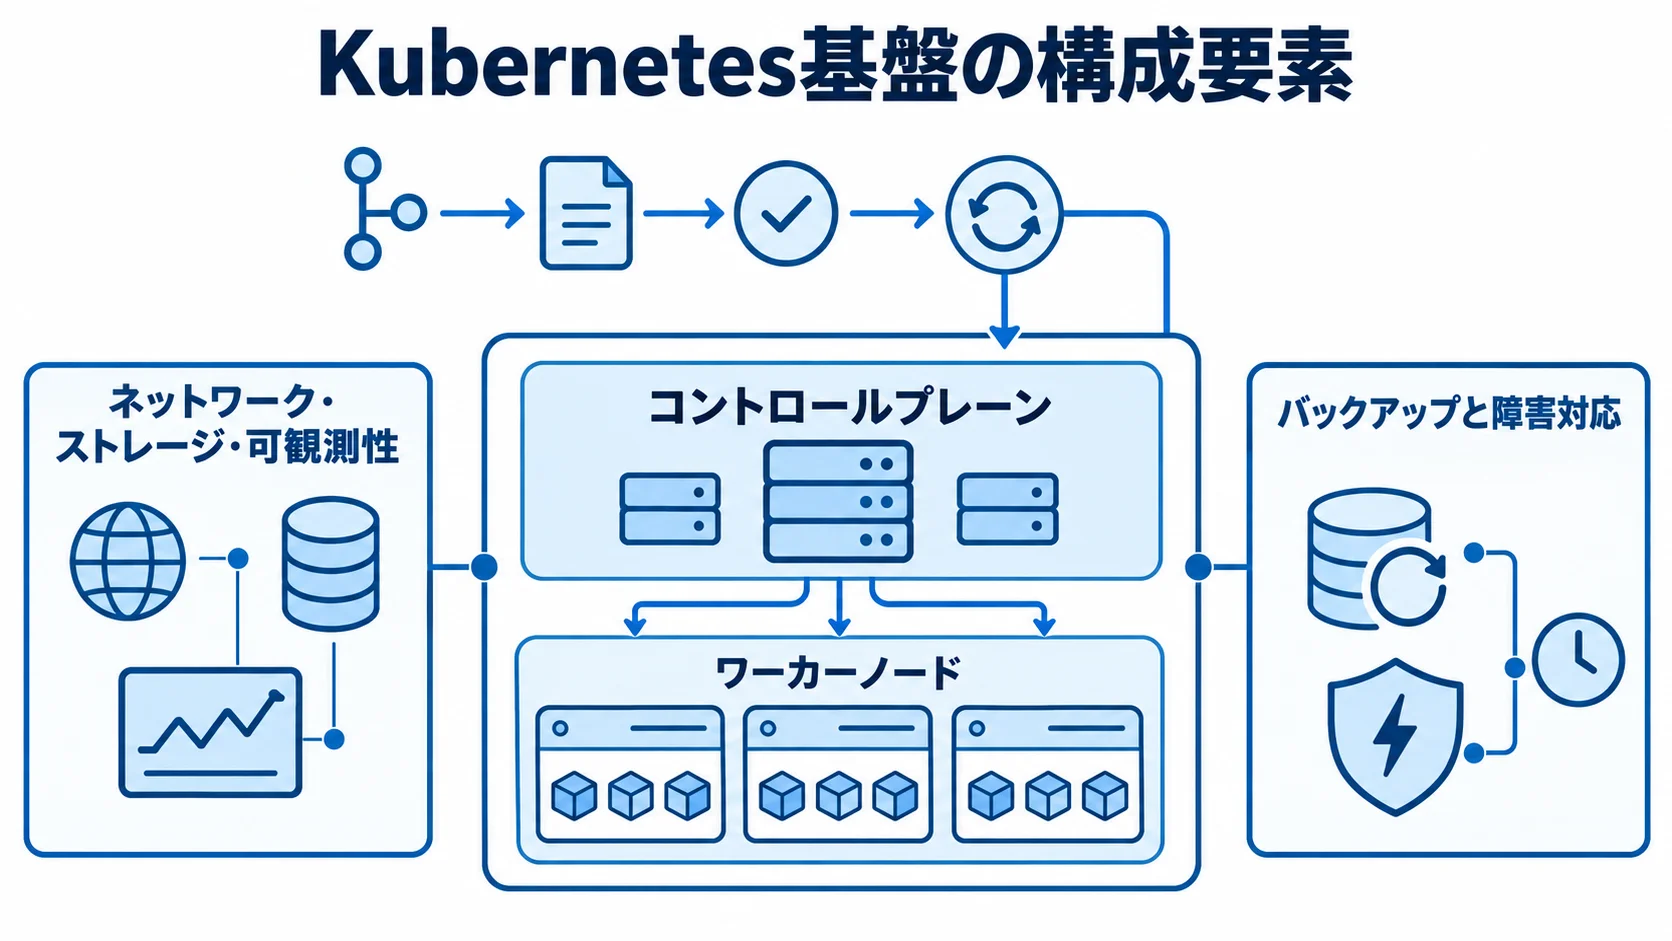
本番向けのKubernetes基盤は、クラスタを起動した後に運用の設計を重ねて完成します。コントロールプレーンやワーカーノードに加えて、通信やデータ保存、監視などの要素を、一つの運用設計としてつなげる必要があります。
最初に各要素の責任範囲を決めておくと、見積もりの漏れや障害時の担当の食い違いを減らせます。
コントロールプレーンとワーカーノード
コントロールプレーンは、クラスタ全体の状態を管理する中枢で、APIサーバーやスケジューラー、コントローラーのほか、クラスタの状態を保存するetcdなどが含まれます。
ワーカーノードは、実際にPodを動かす計算資源です。CPUやメモリ、ノード数、オートスケールの設計が、アプリケーションの性能と費用に直結します。
ネットワーク・ストレージ・可観測性
Service、IngressまたはGateway API、ロードバランサーは、利用者のリクエストを適切なPodへ届ける役割を担います。
データベースやファイルを扱う場合は、Persistent Volumeなどの永続ストレージを用意し、バックアップと復元テストまで設計します。可観測性を高めるため、ログ、メトリクス、トレースを一か所に集めます。特に、どのリリースで遅延やエラーが増えたかを追える状態が必要です。
CI/CD・GitOpsと運用部品
コンテナレジストリやCI/CD、GitOpsなどの部品を組み合わせると、変更をレビューできる形で本番へ届けられます。Secret管理、イメージスキャン、ポリシー管理も、この流れに含めます。
開発チームがNamespaceやデプロイテンプレートを安全に使えるよう、基盤の側で標準のマニフェストや権限、リソース上限、アラートなどを用意します。
Kubernetes基盤の価値は、個別の設定技術そのものよりも、開発と運用を再現できる流れに変えられる点にあります。
Kubernetes基盤のメリットとデメリット
Kubernetesは多くの課題を解決できます。ただし、導入しただけで開発が自動的に速くなるわけではありません。
メリットを得るには、アプリケーションの設計とチームの権限を、リリース手順や障害対応の目標と同時に見直す必要があります。
自動化・可用性・標準化の向上
負荷に応じた水平スケールや、異常なPodの再起動を仕組みにできます。さらに、ローリングアップデートやロールバックも組み込めます。
複数の開発チームがNamespace単位で環境を分け、共通の監視やデプロイ手順を使えます。そのため、サーバーごとの設定差も小さくできます。
アプリをコンテナで標準化すれば、開発・検証・本番の実行環境の差を減らせます。
運用の複雑さと費用の増加
クラスタを動かすには、ノードだけでなく、ロードバランサーやディスク、IPアドレス、通信などの費用が発生します。運用面では、ログ保管やバックアップ、監視などの費用も加わり、脆弱性対応も対象に含まれます。
証明書やetcd、バージョンアップを管理できる人材に加えて、ネットワークやストレージを見られる人材も必要です。
少数の小規模アプリを長期間ほとんど更新しないなら、管理範囲のより狭いPaaSやサーバーレスの方が、費用対効果に優れることがあります。
Kubernetesを選ばない方がよいケース
単一のWebアプリで、トラフィックが予測でき、リリース頻度が低く、運用担当者も少ない場合は、機能を使い切れない可能性があります。
反対に、複数サービスを独立して更新したい場合や、ピーク負荷が大きく変わる場合、複数環境の標準化や障害時の自動復旧を重視する場合は、適性が高まります。
「使う理由」を説明できない場合は、まず要件を整理し、小規模な検証から始めます。
Kubernetes基盤の種類と選び方
選択肢は、管理を外部に任せるマネージド型、企業向けの機能とサポートを備えたディストリビューション型、自前構築型です。型の名前よりも、可用性やデータ所在を比べて選びます。
既存ネットワークや運用スキル、将来の移行可能性も判断材料になります。
マネージドKubernetes型
マネージド型は、コントロールプレーンの可用性やパッチ、一定範囲のアップグレードを、サービス提供側に任せられる方式です。
その分、自社はアプリケーション、ワーカーノード、権限、ネットワーク、データの設計に力を注げます。
ノードやディスク、通信などは別料金になることが多いので、契約前に管理対象外の範囲を確かめておきます。
ディストリビューション型と自前構築型
ディストリビューション型は、認証や監査、開発者ポータル、サポートなどを、まとめて導入しやすい方式です。規制要件や社内標準、複数クラスタの統制を重視する場合に検討します。
自前構築型は、物理設備や仮想マシン上に基盤を設計するぶん、自由度が高い方式です。一方で、制御面や証明書、etcdなどの管理から、更新や障害復旧までを自社で担います。
種類を決める5つの判断軸
判断軸は、可用性と復旧目標、データ所在地と社内ネットワーク、運用人数と夜間対応です。さらに、料金体系と将来の移行可能性も比べます。短期間で本番化するなら、マネージド型が有力です。
データを社内設備から出せない場合や統制が強い場合は、オンプレミス対応を含む方式を検討します。
Kubernetes基盤の費用相場と開発期間
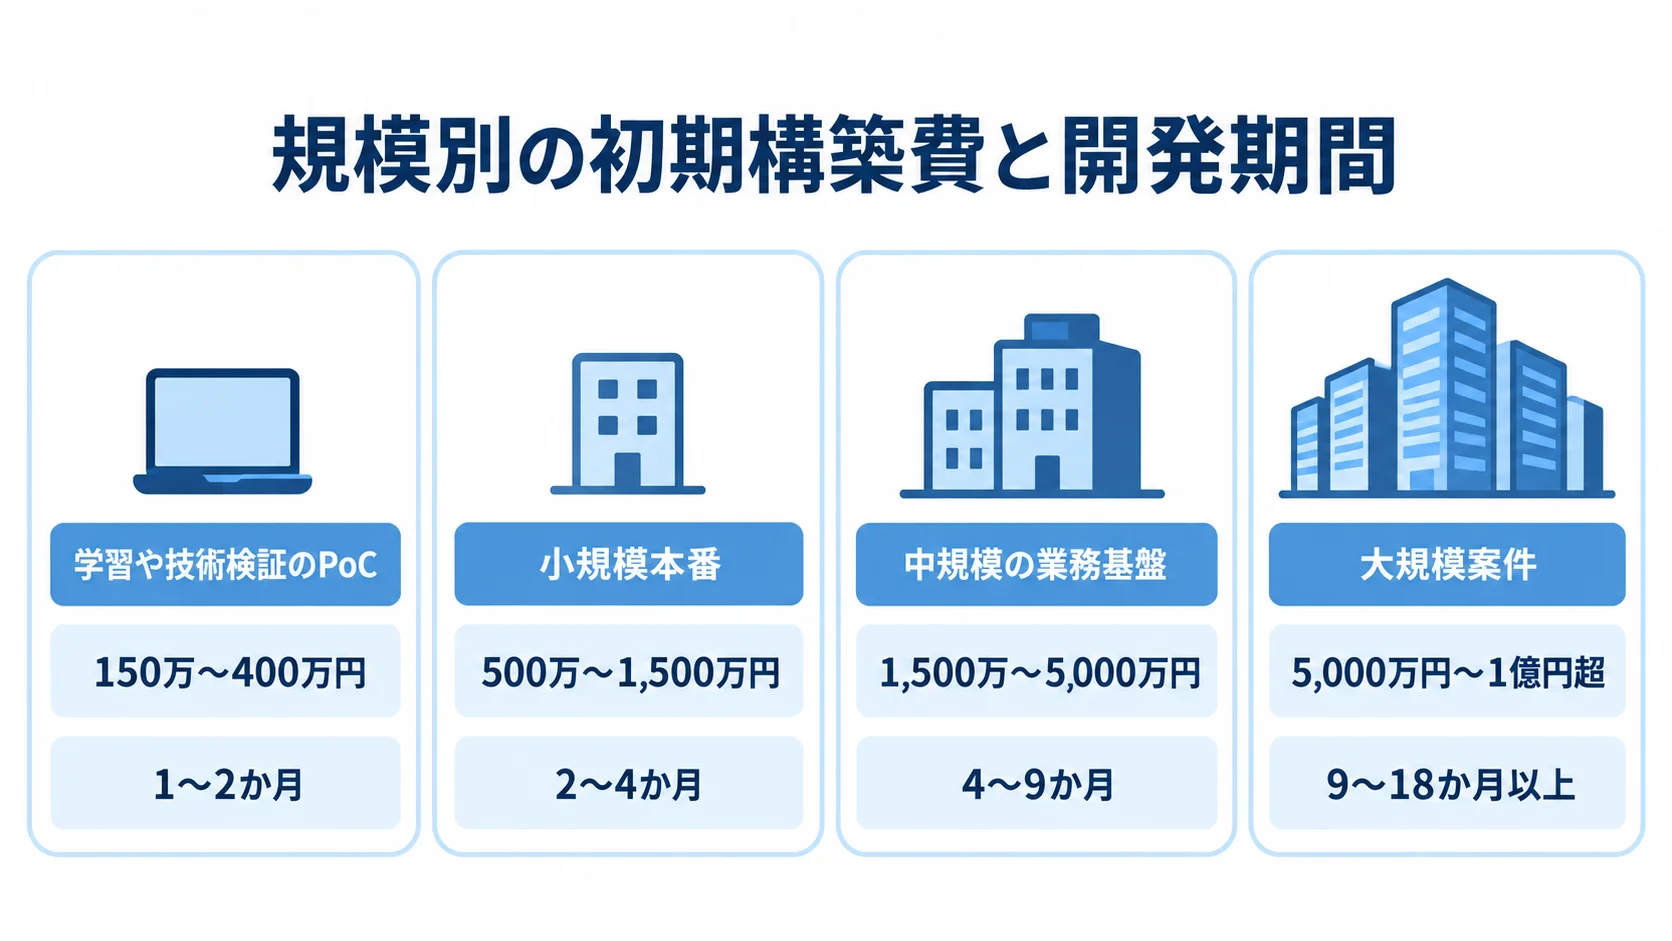
Kubernetes基盤の国内受託費には、統一された公定価格がありません。以下の金額は、基盤構築やコンテナ化、CI/CD、監視などに加えて、セキュリティと運用設計も含めた類似案件からの推定レンジです。
アプリ改修や大規模なデータ移行は、別途見積もりになります。GPUや商用ライセンス、24時間365日の監視も、別に見積もる必要があります。そのため、ここに示す金額は確定した市場価格ではなく、予算検討の起点として扱います。
▶ 詳細はこちら:Kubernetes基盤開発の見積相場や費用/コスト/値段について
規模別の初期構築費
学習や技術検証のPoCは、150万〜400万円、期間は1〜2か月が一つの目安です。小規模本番で1〜数個の業務サービスを載せる場合は、500万〜1,500万円、期間は2〜4か月程度になります。
複数のチームが使う中規模の業務基盤では、1,500万〜5,000万円、期間は4〜9か月程度を見込みます。
大規模案件では、複数クラスタやハイブリッド構成、厳格な監査が加わります。災害復旧や移行、教育まで含めると、5,000万円〜1億円超、9〜18か月以上になることがあります。
クラウド利用料と運用費の内訳
月額費用は、次の費目に分けて計算します。
- 計算資源:ワーカーノードのCPUやメモリ、ディスク。
- 通信・共通費:ロードバランサーやNAT、IP、リージョン間の通信。
- 運用関連:ログ保管や監視、バックアップ、脆弱性スキャンにかかる費用。
- クラスタ管理料:公式の料金例では、1クラスタあたり1時間0.10米ドルです。
- 拡張サポート:標準サポート終了後に適用される、1時間0.60米ドルの例があります。
この料金例はクラスタ管理料だけで、実行ノードや通信費は含まれていません(出典: マネージドKubernetes公式料金ページ、2026年8月確認)。
類似案件から推定すると、常時稼働の小規模本番では、クラウド利用料が月10万〜50万円です。監視やバックアップ、セキュリティを含む運用委託は、月30万〜150万円程度になります。
中規模では、クラウド利用料が月50万〜300万円、運用委託が月100万〜500万円以上になる場合もあります。金額は、ノード台数や冗長化、ログ保持期間、通信量などで変わり、契約割引やGPUの有無も影響します。
Kubernetes基盤開発の進め方
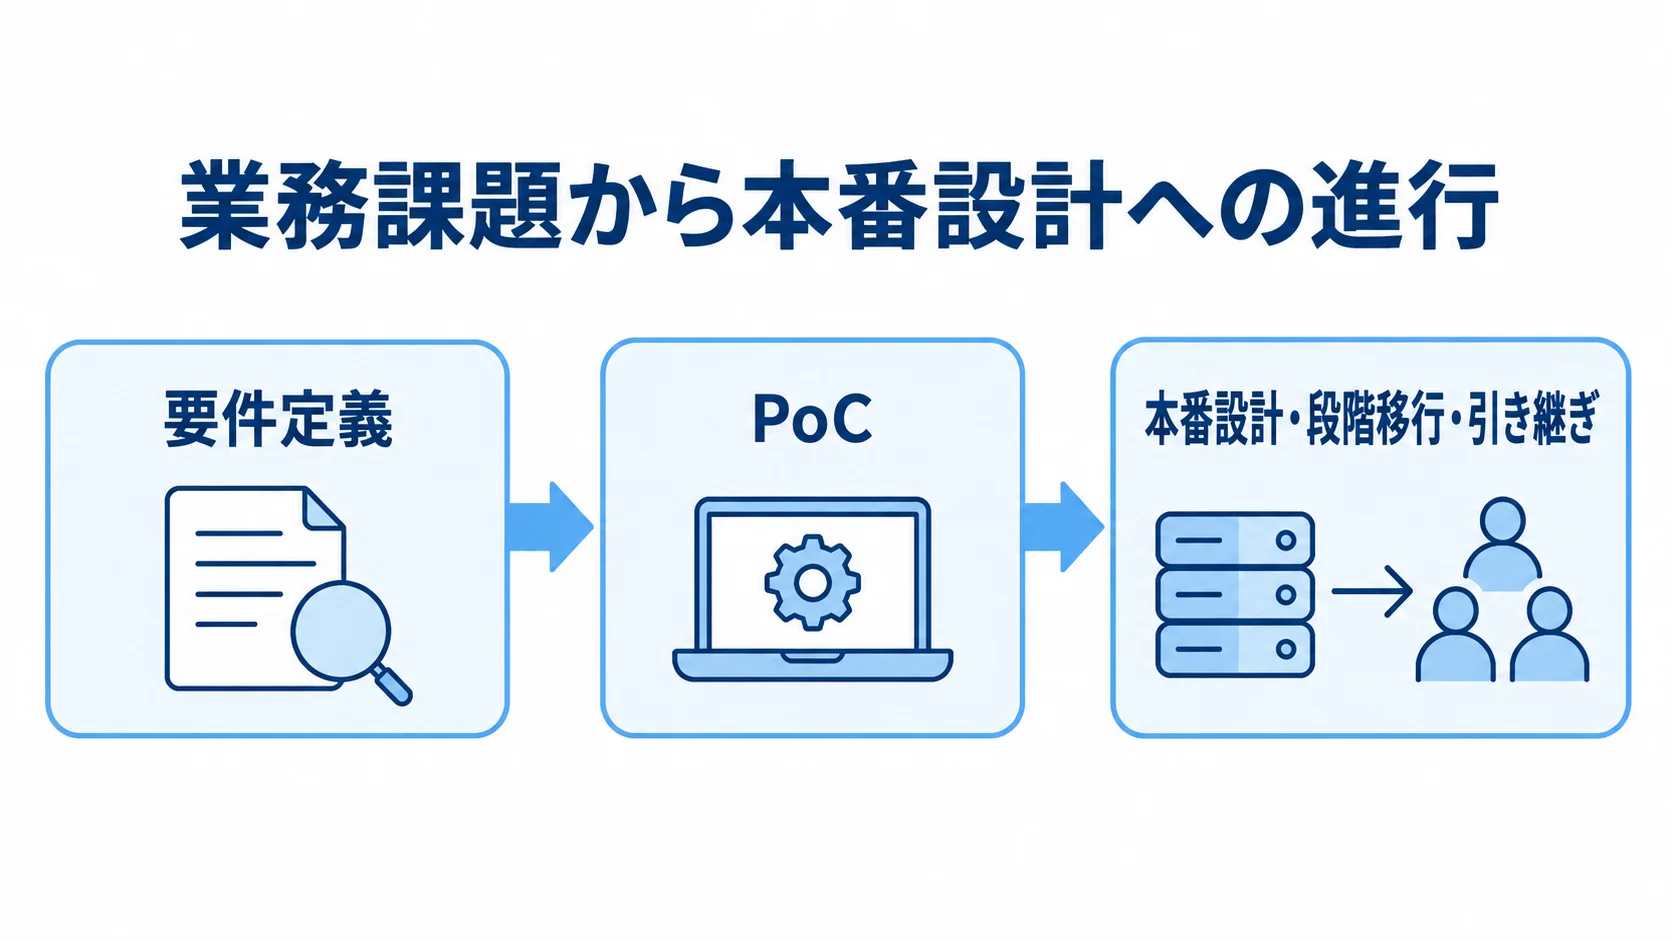
Kubernetes基盤の開発は、業務要件と運用目標から逆算して進めます。クラスタを先に作って用途を探す順序は、取りません。
成功条件を数値にし、PoCで不確かな点を減らしてから本番化すると、過剰な構成や後戻りを防ぎやすくなります。
▶ 詳細はこちら:Kubernetes基盤開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義での採用可否と成功条件
対象アプリの数やピーク負荷、リリース頻度、可用性、RTO・RPOなどを整理します。稼働時間やデータ区分、監査ログなどに、既存ネットワークや運用人数を加えて確かめます。
MUSTとWANTを分けたうえで、成功条件に落とし込みます。たとえば、「デプロイ時間を何分にするか」「障害から何分で復旧するか」「月額費用の上限はいくらか」などです。
まず解決したい業務上の課題を定義し、Kubernetesの導入はその手段として位置づけます。
PoCでのコンテナ化と運用性の検証
最初は全社のシステムを移さず、特性の異なる小さな業務サービスを一つ選びます。そのうえで、コンテナ化やデプロイ、負荷試験、障害時の再起動などを一通り試し、監視やロールバック、バックアップ復元まで確かめます。
PoCでは、クラスタが起動したかよりも、リリース時間や復旧時間、運用工数などを記録することが大切です。開発者が自力で使えるかも、併せて記録します。
本番設計・段階移行・引き継ぎ
PoCで確かめた構成をもとに、環境の分離、可用性、ネットワークを設計し、権限とストレージも詰めます。監視やバックアップのほか、災害復旧とアップグレードの手順も定めます。
低リスクのサービスから段階的に移し、各段階で性能、セキュリティ、運用の受入条件を満たしているかを確かめます。
納品物には、設計書やIaC、CI/CD定義などを含めます。加えて、ダッシュボードとアラート一覧も納めます。障害対応のRunbookや復元手順、撤退手順もそろえておくと、特定の担当者への依存を抑えられます。
Kubernetes基盤のセキュリティと法規制
Kubernetesのセキュリティは、クラスタの外周だけでなく、APIやユーザー、Pod、Secretなどの内側から、ネットワークやログ、バックアップまで多層で守ります。
個人情報や機密情報を扱う場合は、業界ガイドラインや契約上の安全管理義務を確かめておく必要があります。委託先の管理やデータの所在地、インシデント対応も、要件定義の段階から検討します。
本番前に確認するセキュリティ項目
本番前には、通信と権限を中心に、Secretやイメージ、ログを確認します。
- APIと権限:TLSで保護し、認証と認可を分けたうえで、RBACは最小限に絞ります。
- 影響範囲:Namespaceやリソース上限、NetworkPolicyによる区切り。
- Secret:ソースコードや設定ファイルに平文で置かず、保存時の暗号化、短命な資格情報、定期ローテーションを組み合わせます。
- イメージ:脆弱性スキャンやSBOM、署名確認、実行者の制限、不要なLinux権限の削減。
- ログ:監査・操作・アプリのログを改ざんされにくい形で保管し、異常を知らせるアラートの設定も行います。
点検項目の根拠には、Kubernetes公式の資料を使います(出典: Kubernetes公式「Securing a Cluster」、2026年確認)。
業界要件と契約上の責任分界
Kubernetes専用の法律はありません。適用される要件は、扱うデータと業界によって異なるため、契約上の分担とあわせて整理します。
- 法令・業界要件:個人情報や決済、医療、金融、自治体情報を扱う場合は、関係法令や業界ガイドライン、政府調達要件、監査要件を洗い出します。
- 政府・自治体案件:クラウドや運用サービスが、必要な制度や技術の要件を満たすかどうか。
- 所有・脆弱性対応:アカウントとデータの所有者、脆弱性対応の期限を明記します。
- 運用責任:更新担当、障害連絡と復旧目標、ログ保管期間、再委託の扱い。
- 契約終了:データの返却と環境の削除の手順。
構築費が安く見えても、責任の境目があいまいなままだと、運用を始めた後に追加費用やリスクが生じます。
運用・監視・アップグレードで失敗しない方法
本番稼働後は、クラスタを止めないだけでなく、日々の運用を回せる形にしておくことが大切です。そのために、サービスレベル目標やアラートの優先度、対応者、復旧手順などを決めます。さらに、変更管理と費用の上限も定めます。
公式の本番環境ガイドでも、可用性やスケール、アクセス管理に加え、ワークロードのリソース制限と継続的な保守が、本番設計の論点として挙げられています(出典: Kubernetes公式「Production environment」、2025年更新)。
監視とインシデント対応の設計
CPUやメモリだけでなく、リクエスト数やレイテンシー、エラー率を監視します。Podの再起動回数やノードの空き容量、APIサーバーの状態、証明書の有効期限も対象に含めます。
アラートには、担当者と対応期限、Runbookを決めておきます。バックアップは、取得するだけでなく、定期テストで実際に復元できるかを確かめます。
アップグレードと撤退手順の準備
Kubernetesは継続的に更新されるため、次の更新も安全に進められる計画が必要です。また、特定のクラウドや製品への依存を抑えるため、移行に関する情報も記録します。
- 互換性検証:検証環境で、アプリやネットワーク、ストレージ、監視、バックアップが新しい版でも動くかを確かめます。
- 本番反映:検証の後に段階的に更新し、サポート期限と担当を決めます。
- 停止・復旧条件:利用者への告知や、ロールバックの条件を運用計画に含めます。
- 移行情報:IaCや標準マニフェスト、コンテナイメージ、監視データ、データベースの移し方を文書にまとめます。
- 撤退可能性:データの返却や別クラスタへの移行、自社アカウントでの管理を、確かめておく項目です。
Kubernetes基盤に対応する開発会社/ベンダーの選び方
Kubernetes基盤の開発会社・ベンダーは、クラスタ構築以外の対応範囲も比べます。アプリのコンテナ化やCI/CD、セキュリティ、監視などの支援に加えて、運用移管まで担えるかも確かめます。
判断は、資格や導入件数よりも、自社と近い規模や業界、可用性要件の本番運用を、どの体制で担ったかで見ます。
実績と対応範囲
同じ業界の実績に加えて、条件が近い案件を見ることが大切です。具体的には、クラスタ数やピーク負荷、データの機密度、障害対応時間などを比べます。
提案書では、要件定義から運用移管まで、工程ごとにどこまでを含むかを示してもらいます。開発の工程では、要件定義、PoC、設計、構築、移行、テストの範囲を確かめます。運用の工程では、監視、24時間対応、教育、運用移管の範囲を確かめます。
見積もりと運用体制の比較
見積もりは、初期構築費やアプリ改修費、クラウド利用料に分けて見ます。運用に関する監視・バックアップ費や脆弱性対応費、アップグレード費なども、同じように分けます。
安く見える提案ほど、ログの保持期間や通信料、冗長化、夜間対応、検証環境、バージョンアップが含まれているかを確かめます。
複数の候補に同じRFPと質問票を渡し、金額だけでなく、前提条件と除外項目もそろえて比べます。
引き継ぎとベンダーロックイン対策
他社への移管に備えて、取り決めを契約前に明記しておきます。
- 納品物:設計書やIaC、CI/CD、権限一覧、監視画面、アラート基準を含めます。
- 運用資料:Runbookや復元・更新の手順、費用の確かめ方を受け取ります。
- 管理と引き継ぎ:クラウドアカウントを発注側が持つか、ソースコードと設定を受け取る時期を決めます。
- 教育:運用担当者に対して行う教育の回数を決めます。
- 契約終了:データの返却、他社への移管、環境の削除にかかる手順と費用。
▶ 詳細はこちら:Kubernetes基盤開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Kubernetes基盤開発の発注/外注/依頼/委託方法について
Kubernetes基盤に関するよくある質問(FAQ)
Kubernetes基盤は、技術だけでなく費用や運用体制、セキュリティ、移行計画まで考える必要があります。導入前によくある質問に、先に答えます。
小規模な開発チームでもKubernetes基盤を導入できますか?
導入はできます。ただし、自前構築よりも管理範囲の狭いマネージド型を選び、対象サービスを絞るのが現実的です。
運用担当者が少ない場合は、アップグレードや監視、障害対応を誰が担うかを先に決めます。必要に応じて、運用支援を含めて予算を立てます。
Kubernetes基盤は月額いくらかかりますか?
小規模本番のクラウド利用料は月10万〜50万円、監視やバックアップ、セキュリティを含む運用委託は月30万〜150万円程度が、推定の目安です。
ただし、ノードやログ、通信などの利用量や、冗長化、サポート契約の内容によって変わります。そのため、構成図と利用量をもとに料金を計算し、初期費用とは別に見積もります。
既存システムをすべてKubernetesへ移行するべきですか?
既存システムは、更新頻度や負荷変動、可用性、コンテナ化のしやすさなどを比べ、移行リスクも見ながら、効果が出やすいサービスから段階的に移します。すべてを一度に移す必要はありません。
データベースや基幹処理などは、既存の運用を保ちながら、アプリケーション層だけを移すという選択肢もあります。
Kubernetes基盤のセキュリティ対策は何から始めますか?
まず、APIや各Namespaceへのアクセス権を定めます。そのうえで、TLSやRBAC、Secretの暗号化などを設定し、NetworkPolicyやイメージスキャン、監査ログの取得も進めます。
脆弱性対応やバックアップ復元などについて、責任者と期限を決めます。決めた内容は、定期点検と訓練につなげます。
Kubernetes基盤開発の完全ガイドまとめ
Kubernetes基盤は、アプリケーションを安全かつ再現可能に提供する、標準化された運用レイヤーです。コンテナを動かす仕組みは、その中核にあたります。
自動スケールやローリング更新、障害復旧、複数環境の標準化が強みです。一方で、監視やストレージ、権限などまで、設計と運用の対象になります。
進め方としては、まず、Kubernetesを使う業務上の目的を定めます。次に、マネージド型やディストリビューション型、自前構築型を、運用体制とデータ要件で比べます。PoCで、性能と復旧性も確かめます。
費用は、初期構築、クラウド利用、運用委託、更新に分けて見ます。また、開発会社・ベンダーとは、責任の境目や納品物、引き継ぎ、撤退手順まで確かめます。
▼関連記事一覧
・Kubernetes基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・Kubernetes基盤開発でおすすめの開発会社/ベンダー6選と選び方
・Kubernetes基盤開発の見積相場や費用/コスト/値段について
・Kubernetes基盤開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。